





Perché gli artefatti di build sono importanti per gli sviluppatori
Se hai mai avuto a che fare con build non riuscite, versioni non corrispondenti o mancanti dipendenze, sai quanto sono critici gli artefatti nello sviluppo di software per artefatti. Dai file binari ai pacchetti di distribuzione, gli artefatti di build sono il fondamento della distribuzione di software moderna pipelines. Ma gestire questi artefatti in modo efficace è una sfida, soprattutto quando i progetti crescono. È qui che entrano in gioco gli strumenti di gestione degli artefatti di build.
Aiutano gli sviluppatori a organizzare, proteggere e tracciare gli artefatti in ogni fase del ciclo di vita del software, semplificando il rispetto delle scadenze e la collaborazione su artefatti di gestione dei progetti come documentazione e record di conformità.
Glossario della sicurezza Xygeni
Cosa sono gli artefatti software?
Gli artefatti software sono i file o gli output che gli sviluppatori creano durante il processo di sviluppo software. Quando compili, testi o pacchettizzi il tuo codice, produci artefatti come programmi compilati, immagini Docker o file di configurazione. Questi artefatti sono importanti perché i team li usano per distribuire applicazioni, condividere con i colleghi o eseguire software al di fuori dell'ambiente di sviluppo. In parole povere, sono i risultati del tuo lavoro come sviluppatore.
Minacce comuni per costruire artefatti in CI/CD Pipelines
Gestione degli artefatti in CI/CD pipelines comporta diversi rischi che possono interrompere i flussi di lavoro e indebolire la sicurezza. Questi rischi non influiscono solo sulla qualità del software, ma possono anche creare inutili grattacapi per i team di sviluppo. Diamo un'occhiata alle principali sfide che gli sviluppatori devono affrontare:
Manomissione durante le build:
A volte gli aggressori modificano artefatti durante il processo di build, aggiungendo codice dannoso che rimane inosservato finché non viene distribuito. Quando ciò accade, il danno spesso si diffonde prima che i team possano intervenire.Avvelenamento da dipendenza:
Le versioni dannose delle librerie più diffuse sono spesso caricato nei repository pubblici come NPM or MavenSe queste librerie sono incluse nel tuo pipelinepossono introdurre vulnerabilità e compromettere i tuoi artefatti.Errori di configurazione degli artefatti:
Errori comuni, come lasciare le chiavi API esposte in docker immagini o utilizzando credenziali predefinite nei grafici Helm, creano punti di ingresso facili per accessi non autorizzati o perdite di dati.Mancanza di tracciabilità:
Senza strumenti per tracciare da dove provengono gli artefatti o come sono stati creati, diventa più difficile indagare sui problemi o rispondere alle domande durante gli audit. Questa mancanza di visibilità può rallentare le risoluzioni e creare più confusione.
Di cosa hanno bisogno gli sviluppatori negli strumenti di gestione degli artefatti di build
Per gestire queste sfide, gli sviluppatori hanno bisogno di strumenti semplici da usare ma efficaci nell'affrontare i rischi. Il diritto strumento di gestione degli artefatti di costruzione dovrebbe includere queste caratteristiche:
Monitoraggio della versione:
Registra ogni versione dei tuoi artefatti, così sarà più facile annullare le modifiche o risolvere i problemi quando qualcosa va storto.Caratteristiche di sicurezza:
Rileva cambiamenti insoliti, controlla chi può accedere ai reperti e proteggili da eventuali manomissioni durante lo stoccaggio o il trasferimento.CI/CD Integrazione:
Funziona bene con strumenti come Jenkins, GitLab o GitHub Actions, quindi pipelinerimangono efficienti e semplici da gestire.Supporto alla crescita:
Gestisci più artefatti man mano che i tuoi progetti si espandono, senza causare ritardi o problemi di prestazioni.Supporto per la conformità:
Crea automaticamente record per soddisfare i requisiti di sicurezza standardcome SOC 2 o DORA, risparmiando tempo durante le verifiche e le revisioni.
Come gli strumenti di gestione degli artefatti di build aiutano a proteggere il tuo software
I buoni strumenti di gestione degli artefatti non solo mantengono le cose organizzate, ma proteggono anche i tuoi pipeline dalle minacce alla sicurezza. Ecco come aiutano:
Controlli di accesso:
Limita chi può caricare, modificare o scaricare artefatti. Ciò riduce il rischio di errori o modifiche dannose.Monitoraggio della provenienza:
Collega ogni manufatto al suo processo di creazione, così saprai sempre da dove proviene e come è stato realizzato.Rilevamento di anomalie:
Identificare cambiamenti inaspettati, come differenze nelle dimensioni dei file o nei metadati, che possono indicare manomissioni. Il rilevamento precoce consente ai team di risolvere i problemi più velocemente.Archiviazione e trasferimento sicuri:
Utilizzare la crittografia per proteggere gli artefatti, anche se altre parti del sistema vengono compromesse.
Per esempio, Xygeni porta la protezione degli artefatti ulteriormente generando a prova di manomissione SLSA (Livelli della catena di fornitura per artefatti software) record. Questi record non solo tracciano la cronologia di ogni artefatto, ma facilitano anche il rispetto della conformità standards piace in toto.
Affrontando questi rischi, strumenti come Xygeni Build Security dare agli sviluppatori un maggiore controllo sui loro pipelineriducendo al contempo il rischio di problemi imprevisti. Con strumenti più intelligenti, i team possono concentrarsi sulla creazione di software eccellenti anziché preoccuparsi delle vulnerabilità.
Vuoi saperne di più su CI/CD Sicurezza?
Guarda la nostra guida su Build Security Elementi essenziali: rafforzare il software dalle fondamenta per suggerimenti pratici e approfondimenti sulla protezione della build pipeline e mantenere il tuo software sicuro.
Sviluppo software di artefatti sicuri Xygeni
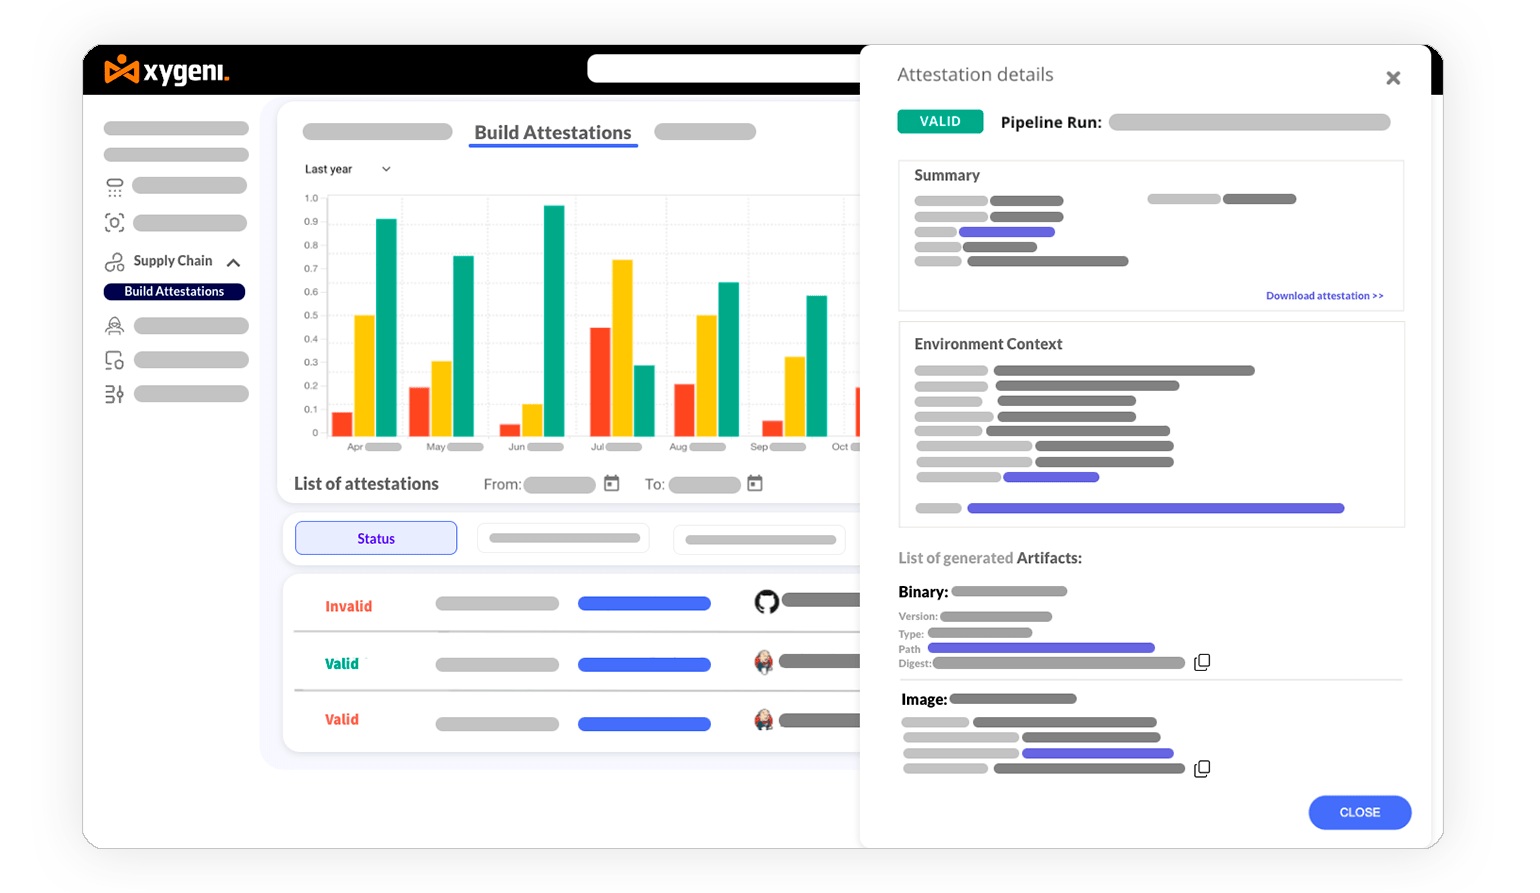
Software moderno pipelines affrontano rischi crescenti, ma il Xygeni Build Security Soluzione interviene per fornire una protezione affidabile per i tuoi artefatti e CI/CD processi. Concentrandosi su Build Security, questa soluzione assicura che ogni artefatto sia tracciabile, verificato e protetto da manomissioni. Una parte fondamentale di questo è la creazione, l'archiviazione e la verifica di attestazioni in toto, che forniscono una registrazione trasparente del processo di compilazione.
Ecco come Xygeni Build Security Soluzione aiuta a salvaguardare il tuo pipeline:
Genera facilmente attestazioni In-Toto:
Aggiungendo solo una riga al tuo CI/CD pipeline consente di raccogliere automaticamente le prove da ogni fase del processo di build. Questa funzionalità semplifica la conformità e aggiunge un nuovo livello di tracciabilità nello sviluppo di software di artefatti.Verifica gli artefatti in tempo reale:
Xygeni verifica immediatamente ogni artefatto, inclusi codice sorgente, file di configurazione e report, utilizzando controlli di firma. A differenza dei tradizionali creare strumenti di gestione degli artefattiXygeni aggiunge la convalida di sicurezza in tempo reale, bloccando la manomissione prima che possa progredire ulteriormente.Interrompere gli artefatti compromessi prima della distribuzione:
Cancelli di sicurezza nel pipeline blocca gli artefatti manomessi durante la consegna o l'implementazione, una caratteristica critica nello sviluppo di software per artefatti. Questo approccio protegge il tuo ambiente di produzione da potenziali rischi per la sicurezza.Centralizzare i record di attestazione:
Xygeni utilizza sigstore Rekor e in-toto Archivista per fornire un registro trasparente e a prova di manomissione per la gestione delle attestazioni. Questo registro supporta flussi di lavoro sicuri nello sviluppo di software di artefatti, dando ai team fiducia nei loro pipelinel'integrità.
Migliori Xygeni Build Security La soluzione aiuta i team a gestire con sicurezza i propri artefatti proteggendoli in ogni fase del processo pipeline. Automatizza la generazione e la verifica di attestazioni in toto, conforme alle normative del settore standardcome SLSA e impedisce che le vulnerabilità entrino nelle tue build.
Gli sviluppatori hanno bisogno di strumenti di gestione degli artefatti di build più intelligenti
As pipelinecrescendo in complessità, è chiaro che creare strumenti di gestione degli artefatti si sono evoluti in molto più di semplici soluzioni di storage. Ora svolgono un ruolo fondamentale nella protezione del software dalle minacce moderne. Xygeni Build Security Soluzione si distingue per l'integrazione attestazioni in toto nella vostra CI/CD flusso di lavoro, fornendo artefatti tracciabili e a prova di manomissione e un ambiente più sicuro pipeline.
Combinando funzionalità di sicurezza avanzate con una facile integrazione, questa soluzione aiuta gli sviluppatori a concentrarsi sulla fornitura di software di qualità senza preoccuparsi di build compromesse o problemi di conformità. Una gestione più intelligente degli artefatti inizia con la protezione di ciò che si crea.
Pronti a proteggere il vostro pipeline? Prova il Xygeni Build Security Soluzione gratuita!