






Il 17 marzo 2025, il Forum of Incident Response and Security Teams (FIRST) ha rilasciato EPSS versione 4, un importante passo avanti nella gestione delle vulnerabilità del punteggio EPSS. A differenza dei modelli tradizionali come CVSS che si concentrano sulla gravità teorica, il framework del punteggio EPSS prevede quali problemi hanno maggiori probabilità di essere sfruttati nei successivi 30 giorni. Ciò aiuta le organizzazioni a concentrarsi sulle minacce reali anziché perdere tempo su problemi a basso impatto.
Quali sono le novità della versione 4 di EPSS?
La quarta versione di EPSS offre insight più nitidi sugli exploit, dati migliori e una priorità più intelligente. Jay Jacobs (Sicurezza empirica) and Qasim Arshad aggiornamenti condivisi che portano EPSS v4 al livello successivo. Di conseguenza, i team ora ricevono segnali più chiari e rapidi su cosa potrebbero prendere di mira gli aggressori in seguito.
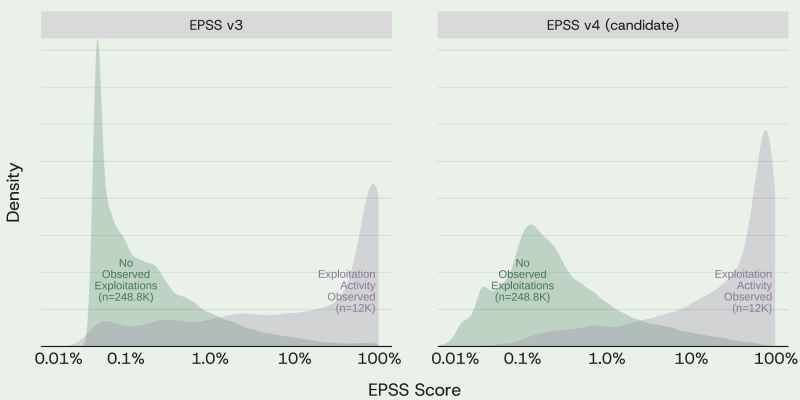
Intelligence di exploit ampliata: EPSS ora monitora i dati di sfruttamento del mondo reale per oltre 10,000 vulnerabilità ogni mese, potenziando la precisione di Vulnerabilità del punteggio EPSS predizioni.
Integrazione di malware ed endpoint: EPSS v4 aggiunge la telemetria dai sistemi di rilevamento degli endpoint e dagli strumenti di analisi del malware, consentendo ai team di sicurezza di individuare Punteggio EPSS modelli più velocemente.
Contesto di minaccia più ampio: Analizza inoltre centinaia di fonti di sicurezza (feed RSS, blog, forum) per fornire una migliore consapevolezza della situazione in merito alle minacce emergenti.
Categorizzazione migliorata: EPSS ora raggruppa le debolezze sotto i primi 22 tipi di CWE ed esclude i CVE RIFIUTATI, eliminando il rumore non necessario in EPS valutazioni dei punteggi.
Efficienza comprovata rispetto a CVSS: Studi indipendenti dimostrano che EPSS v4 riduce gli sforzi di ripristino di oltre 8 volte rispetto agli approcci basati su CVSS, soprattutto quando si dà priorità alle vulnerabilità ad alto volume.
Vuoi approfondire?
Vuoi una ripartizione completa della gestione delle vulnerabilità del punteggio EPSS? Non perderti la nostra guida passo passo per risolvere ciò che conta davvero.
Xygeni + EPSS v4: correggi le vulnerabilità più importanti
Xygeni integra il punteggio di vulnerabilità EPSS direttamente nella sua vulnerabilità imbuti di prioritàQuindi, invece di rincorrere ogni punteggio CVSS elevato, i team si concentrano su ciò che conta davvero.
Con sfruttabilità, raggiungibilità e contesto aziendale combinati, le priorità diventano chiare. Di conseguenza, le vulnerabilità del punteggio EPSS che presentano un rischio reale vengono risolte più velocemente.
Il modello di priorità full-stack di Xygeni include:
- Punteggio di sfruttabilità EPSS: Utilizza EPSS v4 per identificare i probabili vettori di attacco entro i prossimi 30 giorni.
- Raggiungibilità in fase di esecuzione: conferma se il codice vulnerabile viene effettivamente eseguito in produzione.
- Informazioni sulla gravità del CVSS: Aggiunge un contesto più ampio sul potenziale impatto sul sistema.
- Contesto aziendale: Filtra i risultati in base alla criticità, alla sensibilità del sistema e al rischio operativo.
Insieme all'analisi contestuale di Xygeni, queste intuizioni emergono direttamente all'interno CI/CD pipelinee rischio dashboards. Pertanto, la priorità delle vulnerabilità diventa automatica, in tempo reale e allineata al modo in cui il software viene creato e distribuito.
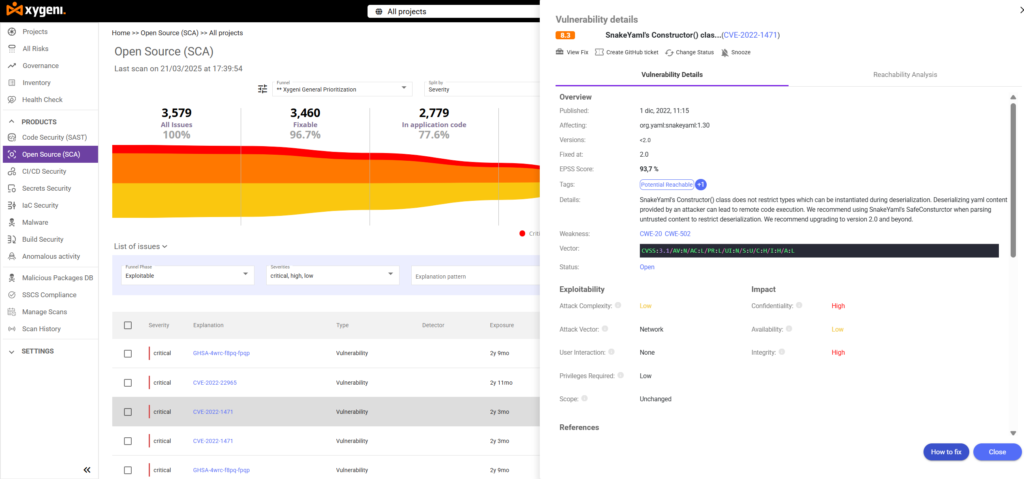
Prioritization Funnels: il tuo centro di comando per la gestione delle vulnerabilità del punteggio EPSS
Per cominciare, i funnel di prioritizzazione di Xygeni applicano filtri a strati a tutti i risultati:SAST, SCA, CI/CD configurazioni, IaC modelli e segreti. Di conseguenza, i team possono definire regole personalizzate o predefinite per far emergere automaticamente le vulnerabilità che richiedono davvero attenzione.
Inoltre, imbuti integrati per ogni ambiente (SAST, IaC, CI/CD) riducono drasticamente il tempo dedicato al triage dei problemi e, allo stesso tempo, aiutano a ridurre la stanchezza da allerta. Di conseguenza, i team sperimentano meno distrazioni, una migliore copertura dei rischi e una più rapida risoluzione.
Considerazioni finali
Senza dubbio, EPSS Versione 4 stabilisce un nuovo punto di riferimento per la priorità basata sull'exploitability. Inoltre, se combinato con la visibilità end-to-end e l'automazione di Xygeni, sblocca un modo più intelligente e mirato per gestire le vulnerabilità.
Il solo volume delle minacce può essere schiacciante. Tuttavia, la concentrazione fa la differenza. Ecco perché l'integrazione di Xygeni con EPSS v4 assicura che la priorità delle vulnerabilità del punteggio EPSS si allinei perfettamente con il modo in cui i team moderni creano, testano e distribuiscono il codice, in modo da risolvere i problemi giusti, subito.

