






L'intelligenza artificiale è in rapida crescita, e così anche i suoi rischi. Per gestirli al meglio, i team hanno bisogno di un metodo chiaro e affidabile. Quadro di gestione del rischio AI del NIST fornisce questo metodo. Aiuta le organizzazioni a pianificare, misurare e ridurre i rischi dell'IA in ogni fase di sviluppo. Per gli sviluppatori e i team di sicurezza, l'applicazione gestione del rischio dell'intelligenza artificiale significa più che trovare bug. Copre dati, modelli, connettori e build pipelines. Pertanto, combinando il quadro di gestione del rischio di intelligenza artificiale del NIST con le pratiche DevSecOps porta ordine e velocità nel lavoro quotidiano.
Che cos'è il NIST AI Risk Management Framework
Migliori Quadro di gestione del rischio di intelligenza artificiale (AI RMF) del NIST è una guida pratica sviluppata dall' Istituto Nazionale di Standarde tecnologiaAiuta i team a identificare, misurare e controllare i rischi dell'intelligenza artificiale durante l'intero ciclo di vita del software.
Definisce quattro funzioni chiave: Mappare, misurare, gestire e governare. Ognuno di essi spiega cosa fare, quando farlo e come mantenere i sistemi di intelligenza artificiale sicuri e affidabili. In breve, il framework trasforma L’intelligenza artificiale nella gestione del rischio in un processo chiaro e ripetibile, adatto al lavoro di sviluppo reale.
Le quattro funzioni del NIST AI RMF
| Funzione | Goal | In pratica |
|---|---|---|
| Mappa | Scopri dove viene utilizzata l'intelligenza artificiale e cosa potrebbe andare storto. | Crea un inventario di modelli, connettori e set di dati. |
| Misura | Verificare la qualità dei dati, il comportamento del modello e i controlli di sicurezza. | Eseguire scansioni, rivedere le dipendenze e testare le regole di accesso. |
| gestire | Agisci in base a ciò che scopri. | APPLICA Guardrails, risolvere i problemi e documentare le azioni. |
| governare | Mantenere la supervisione e la responsabilità. | Tieni traccia delle versioni, esamina i registri e segnalali alle parti interessate. |
Le quattro funzioni del framework di gestione del rischio dell'intelligenza artificiale del NIST
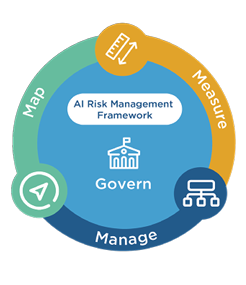
Prima di applicare il framework, è utile capire cosa rappresenta realmente ogni funzione.
Non si tratta di passaggi di una checklist, ma di attività continue che si ripetono lungo tutto il ciclo di vita dell'IA, dalla progettazione al monitoraggio. Ognuna di esse supporta le altre e crea un ciclo di miglioramento e responsabilità.
- Governare: Costruisci una cultura di responsabilità attorno all'intelligenza artificiale. Definisci chi si assume ogni rischio, rivedi le policy e assicurati che la supervisione avvenga in anticipo, non dopo il rilascio.
- Carta geografica: Identifica dove l'intelligenza artificiale interviene nel tuo sistema, quali dati utilizza e chi influenza. Comprendere questo contesto è fondamentale per evitare punti ciechi in futuro.
- Misurare: Testa i componenti dell'IA in condizioni reali. Esamina bias, drift, privacy e robustezza. Misura il comportamento del tuo modello e confrontalo con i benchmark di sicurezza.
- Gestire: Intraprendi azioni chiare in base ai risultati. Applica patch alle dipendenze non sicure, elimina i modelli rischiosi e documenta tutte le modifiche per evitare che si ripetano.
Quando queste quattro funzioni vengono eseguite all'interno CI/CD pipelines, i team gestiscono Rischio AI in modo proattivo anziché reattivo.
Perché la gestione del rischio dell'intelligenza artificiale è importante
L'intelligenza artificiale introduce rischi che gli strumenti di sicurezza tradizionali non sempre riescono a rilevare, ad esempio, perdita di dati, iniezione tempestiva, o avvelenamento del modelloSenza una struttura, questi problemi possono diffondersi rapidamente nel sistema.
Seguendo il Quadro di gestione del rischio AI del NIST, le squadre possono:
- Identificare dove l'intelligenza artificiale viene utilizzata pipelines
- Rilevare le debolezze nel codice e nei dati prima del rilascio
- Stabilisci le priorità per cosa risolvere prima
- Mantenere registri trasparenti per gli audit e la fiducia dei clienti
Inoltre, il NIST si allinea con altri standard globali standardcome ISO/IEC 42001 e i principi di intelligenza artificiale dell'OCSE, che semplificano il mantenimento della coerenza tra le organizzazioni.
Per maggiori informazioni, esplora:
- ENISA: Proteggere l'intelligenza artificiale
- OWASP: Guida alla sicurezza e alla privacy dell'IA
- OWASP: Top 10 per le domande di ammissione all'LLM
- L'intelligenza artificiale nella sicurezza informatica: comprendere i rischi reali
Come rendere operativo il NIST AI RMF
Migliori NIST AI RMF 1.0 è stato costruito come un guida volontaria e flessibile sotto il Legge sull'iniziativa nazionale sull'intelligenza artificiale del 2020. È progettato per adattarsi a qualsiasi organizzazione, grande o piccola, in base alla propria maturità.
L'obiettivo è semplice: rendere l'intelligenza artificiale affidabile, trasparente e sicuro gestendo il rischio fin dall'inizio.
Per supportare l'adozione, il NIST fornisce diverse risorse:
- Manuale di gioco AI RMF: spiega come applicare ciascuna funzione nella progettazione, nei test e nella distribuzione.
- Roadmap AI RMF: elenca le azioni della comunità e gli aggiornamenti continui.
- Attraversamenti pedonali: collegare NIST AI RMF ad altri standardcome ISO/IEC 42001 o EU AI Act.
- Centro risorse per l'intelligenza artificiale affidabile e responsabile: profili degli host, casi di studio e best practice condivise.
In pratica, Team DevSecOps è possibile integrare queste idee attraverso l'automazione. Ad esempio, utilizzando Xygeni ASPM piattaforma per analizzare, misurare e controllare costantemente i rischi correlati all'intelligenza artificiale nello stesso flusso di lavoro in cui già si crea e si rilascia il codice.
Collegamento di NIST AI RMF con DevSecOps
In ambienti in rapido movimento, Gestione del rischio AI deve adattarsi CI/CD pipelinesenza rallentarli. Quando i controlli di sicurezza sono integrati nei flussi di lavoro di distribuzione, i team possono mappare, misurare, gestire e governare i rischi come parte della codifica quotidiana, piuttosto che come audit separato.
È esattamente lì che Xygeni aiuta. Il suo Application Security Posture Management (ASPM) La piattaforma integra questi controlli direttamente nel processo di sviluppo. Di conseguenza, la sicurezza diventa automatizzata e continua.
- Carta geografica: Scopri tutto il codice, le dipendenze e i connettori AI nei progetti. Questa visibilità anticipata aiuta a prevenire lacune prima della distribuzione.
- Misurare: Analizza l'esplorabilità, la raggiungibilità e lo stato delle dipendenze in tempo reale. Inoltre, fornisci il contesto in modo che i team sappiano quali sono i problemi realmente rilevanti.
- Gestire: APPLICA Guardrails che bloccano le unioni non sicure e applicano automaticamente le policy interne. Ciò garantisce una protezione coerente senza dover aggiungere revisioni manuali.
- Governare: Registra ogni azione, mostra chi ha modificato cosa e mantieni un registro pronto per la verifica per la conformità e la collaborazione.
Insieme, queste capacità portano il Quadro di gestione del rischio AI del NIST alla vita all'interno dei flussi di lavoro DevSecOps.
Collegano la politica alla pratica e trasformano la teoria in risultati che gli sviluppatori possono effettivamente vedere.
NIST AI RMF e Xygeni ASPM in pratica
Ad esempio, la tabella seguente mostra come ogni funzione NIST si adatta a una capacità reale all'interno di Xygeni ASPM piattaforma. Di conseguenza, i team possono passare da principi astratti all'implementazione pratica.
| Funzione NIST AI RMF | Missione | Come Xygeni ASPM Lo applica |
|---|---|---|
| Mappa | Identificare dove viene utilizzata l'intelligenza artificiale e quali rischi può comportare. | Xygeni rileva automaticamente tutti i repository, le dipendenze e i componenti AI in tutto il SDLC. |
| Misura | Valutare le vulnerabilità, l'integrità dei dati e i controlli. | Xygeni verifica l'esplorabilità, la raggiungibilità e lo stato delle dipendenze in ogni scansione. |
| gestire | Ridurre e controllare i rischi. | Guardrails applicare le politiche direttamente in CI/CD, bloccando il codice non sicuro e automatizzando le correzioni. |
| governare | Mantenere visibilità e responsabilità. | Dashboarde le tracce di controllo mostrano la cronologia completa delle modifiche per la conformità e la collaborazione. |
È qui che il framework NIST incontra la pratica quotidiana DevSecOps.
La tabella seguente mostra come ogni funzione NIST si allinea con quella di Xygeni ASPM piattaforma in progetti reali.
Applicazione del Framework passo dopo passo
Una volta che le basi sono a posto, i team possono applicare il Quadro di gestione del rischio AI del NIST attraverso alcuni passaggi chiari e ripetibili che si adattano ai normali flussi di lavoro DevSecOps:
- Definisci i casi d'uso dell'IA: identificare dove opera l'intelligenza artificiale, quali dati gestisce e chi può accedervi. Una visibilità tempestiva aiuta a prevenire esposizioni inutili in futuro.
- Valutare i dati e le dipendenze: Esamina il tuo stack per individuare credenziali deboli, librerie obsolete o segreti trapelati prima che raggiungano la fase di produzione.
- Impostato Guardrails: aggiungere regole chiare in CI/CD pipelineche approvano o bloccano automaticamente le modifiche, mantenendo l'applicazione delle policy coerente in tutti i repository.
- Correzioni automatiche: uso Xygeni Bot and Correzione automatica AI generare pull requests con modifiche consigliate, riducendo lo sforzo manuale e il tempo di revisione.
- Monitorare e documentare: conservare i registri di ogni correzione, aggiornamento delle policy e decisione. Questo semplice passaggio favorisce la responsabilità e rende facile monitorare i progressi.
Insieme, queste azioni mantengono Gestione del rischio AI Affidabili e visibili durante tutto il ciclo di sviluppo. Aiutano inoltre i team a individuare e risolvere i problemi prima che si trasformino in costosi problemi di sicurezza.
Dal rilevamento alla correzione: come Xygeni gestisce i rischi dell'intelligenza artificiale
Quando si presenta un rischio, Xygeni aiuta i team ad agire rapidamente senza abbandonare il flusso di lavoro.
Una scansione potrebbe rilevare un'iniezione rapida in un connettore. Funnel di definizione delle priorità quindi classifica il problema in base alla gravità e alla sfruttabilità, aiutando gli sviluppatori a concentrarsi su ciò che conta di più.
Xygeni Bot crea a pull request con una correzione suggerita. Guardrails controllare la modifica sia localmente che sul server per confermare che sia sicura. Infine, Correzione automatica AI migliora la patch utilizzando il tuo modello privato, aggiungendo un ulteriore livello di precisione.
Esempio di caso: Un team fintech ha scoperto un connettore MCP non sicuro durante una PR. Guardrails ha bloccato la fusione e Xygeni Bot ha aperto una correzione in pochi minuti. Utilizzando Rischio di bonifica, hanno scelto una versione di dipendenza sicura e hanno distribuito l'aggiornamento lo stesso giorno.
Questo processo rende Gestione del rischio AI continuo e veloce, riducendo l'attrito tra sviluppo e sicurezza.
Pratico Guardrails per la sicurezza dell'IA
Guardrails mantenere pipelineSono prevedibili, bloccando le azioni rischiose prima che si diffondano. Sono leggeri, trasparenti e facili da manutenere.
Per esempio:
- Limitare le origini MCP agli spazi di lavoro attendibili.
- Limitare l'ambito delle chiavi API e ridurre il tempo di scadenza.
- Convalidare i prompt e limitare le dimensioni dell'input per prevenire abusi.
Queste regole rendono L’intelligenza artificiale nella gestione del rischio parte della codifica quotidiana, non un'attività successiva alla distribuzione.
Lista di controllo: pronto per la spedizione con NIST AI RMF
Prima di una versione, rivedi questa rapida checklist per assicurarti che il tuo progetto sia allineato con Quadro di gestione del rischio AI del NIST i principi:
| Elemento della lista di controllo | Missione |
|---|---|
| Inventario aggiornato di modelli, endpoint e connettori AI | Garantisce la visibilità su tutti i componenti dell'IA prima del rilascio. |
| Guardrails per le chiavi MCP e API impostate per bloccare le modifiche non sicure | Impedisce che configurazioni errate o accessi non autorizzati raggiungano la produzione. |
| Scansioni su ogni pull request con Xygeni Bot | Rileva vulnerabilità e problemi di conformità in anticipo CI/CD flusso. |
| Privata Correzione automatica AI configurato per la correzione automatica | Applica le correzioni in modo sicuro mantenendo privati il codice sorgente e i dati. |
| Rischio di bonifica revisione prima degli aggiornamenti delle dipendenze | Verifica che le nuove versioni siano sicure e compatibili prima della distribuzione. |
Il controllo di questi elementi aiuta i team a spedire più velocemente e in modo più sicuro, mantenendo Gestione del rischio AI attivo in ogni ciclo.
Domande frequenti rapide
Che cos'è il NIST AI Risk Management Framework?
Un framework per aiutare i team a mappare, misurare, gestire e governare i rischi dell'IA dalla progettazione alla produzione.
Come posso applicarlo in DevSecOps?
Aggiungi Guardrails in CI/CD, automatizzare le correzioni con le PR e registrare le modifiche per la revisione.
Con quali controlli dovrei iniziare?
Limita le origini MCP, limita gli ambiti API, convalida i prompt e controlla le modifiche alle dipendenze utilizzando Remediation Risk.
Considerazioni finali: dal framework alla pratica continua
Migliori Quadro di gestione del rischio AI del NIST è più di una semplice checklist di conformità. È un modello pratico per costruire sistemi di intelligenza artificiale di cui i team possano fidarsi. Mappando dove risiede l'intelligenza artificiale, misurandone il comportamento, gestendo le vulnerabilità e governando i processicisle organizzazioni rendono la sicurezza parte del processo, non un evento una tantum.
Negli ambienti DevSecOps, questa mentalità si adatta perfettamente. Controlli di sicurezza, Guardrailse l'automazione diventano parte dello stesso pipeline che fornisce funzionalità. Invece di attendere revisioni o audit, gli sviluppatori vedono i rischi mentre scrivono il codice e li risolvono prima che raggiungano la produzione.
Xygeni dà vita a questo quadro trasformandone i principi in strumenti di uso quotidiano:
- ASPM centralizza la visibilità dal codice al cloud.
- Xygeni Bot automatizza la bonifica attraverso pull requests.
- Correzione automatica AI migliora la precisione mantenendo la riservatezza dei dati.
- Rischio di bonifica aiuta i team a scegliere la versione di dipendenza più sicura.
Insieme, queste capacità rendono Gestione del rischio AI continuo e pratico.
Aiutano i team a creare software che si muove velocemente and rimane sicuro, senza aggiungere attrito allo sviluppo.
In definitiva, il valore del NIST AI RMF Non è nel documento in sé, ma nel modo in cui i team lo applicano. Con la giusta automazione e la giusta cultura, la sicurezza diventa un'abitudine condivisa tra i team di ingegneria, non un audit separato in un secondo momento.

