






Una minaccia alla sicurezza è qualsiasi evento, attore o condizione potenziale che potrebbe compromettere la riservatezza, l'integrità o la disponibilità di un sistema. Questa definizione non è cambiata da decenni. Ciò che è cambiato è l'origine delle minacce, la loro velocità di diffusione e, soprattutto, il numero di minacce che ora si nascondono in risorse di cui nessuno conosceva l'esistenza.
La maggior parte dei team di sicurezza non perde contro attacchi sofisticati e innovativi. Perdono contro la risorsa che nessuno stava monitorando: un server di staging dimenticato, un'API non documentata, un agente AI che uno sviluppatore ha collegato la settimana scorsa, una dipendenza estratta da un registro open source con un nome che solo sguardi legittimo. Il divario tra ciò che pensi di gestire e ciò che è effettivamente esposto è il punto in cui si annidano la maggior parte delle moderne minacce alla sicurezza.
Questa guida illustra i principali tipi di minacce alla sicurezza, le differenze tra minacce, vulnerabilità e rischi e i motivi per cui scoperta della superficie di attacco (ricercando e catalizzando continuamentelogin(g tutto ciò che possiedi) è diventato il controllo fondamentale per colmare quella lacuna prima che un aggressore la trovi per primo.
Quali sono le principali tipologie di minacce alla sicurezza?
Le minacce alla sicurezza rientrano in alcune categorie ricorrenti. La maggior parte degli incidenti reali è una combinazione di diverse di queste.
- Malware: software dannoso, inclusi virus, worm, trojan e spyware, progettato per danneggiare, interrompere o ottenere accesso non autorizzato ai sistemi.
- Ransomware: un sottotipo di malware che crittografa i dati e richiede un riscatto. Le varianti moderne utilizzano la doppia e tripla estorsione, esfiltrando i dati prima della crittografia e minacciando la loro diffusione pubblica.
- Phishing e ingegneria socialeManipolare le persone per indurle a rivelare le proprie credenziali o a concedere l'accesso. Rimane uno dei tre principali metodi di accesso iniziale anno dopo anno.
- Abuso delle credenzialiUtilizzo di credenziali rubate, divulgate o deboli per ottenere l'accesso. Rappresenta il vettore di accesso iniziale più comune nelle violazioni di dati.
- Sfruttamento della vulnerabilità: attaccare una falla non corretta in un software o in un'infrastruttura. Il vettore di accesso iniziale in più rapida crescita, e il fulcro di gran parte di questa guida.
- Attacchi alla catena di approvvigionamento: compromettere un'organizzazione attraverso una terza parte fidata, dipendenza o costruzione pipeline piuttosto che attaccarlo direttamente.
- Minacce interne: rischio derivante da dipendenti, appaltatori o partner, sia esso doloso o accidentale.
- Attacchi zero-day: sfruttamento di una vulnerabilità prima che sia disponibile una patch, senza lasciare alcun margine di tempo per porvi rimedio in anticipo.
- Attacchi DDoS: sovraccaricare un sistema di traffico fino a renderlo indisponibile.
- Minacce a livello di API e intelligenza artificiale: attacchi contro API esposte, agenti di intelligenza artificiale e traffico machine-to-machine, la categoria in più rapida crescita e quella su cui la maggior parte delle organizzazioni ha meno visibilità.
La scomoda verità che emerge da tutti e dieci i punti è questa: ci si può difendere da una minaccia solo se si conosce l'obiettivo. Tutto ciò che segue ha lo scopo di rendere visibile l'ignoto.
Minaccia alla sicurezza vs. vulnerabilità vs. rischio
Questi tre termini vengono spesso usati in modo intercambiabile, ma non dovrebbero. La distinzione è fondamentale per stabilire le priorità.
| Idea | Cos'è | Esempio |
|---|---|---|
| Minaccia | Un potenziale evento o attore che potrebbe sfruttare una debolezza | Un gruppo ransomware che prende di mira il tuo settore |
| Vulnerabilità | Una debolezza che potrebbe essere sfruttata | Una vulnerabilità CVE non corretta in un server esposto a Internet. |
| Rischio | La probabilità che una minaccia sfrutti una vulnerabilità, moltiplicata per l'impatto | C'è una probabilità del 90% che il server esposto venga colpito, causando un'interruzione del servizio pari a 2 milioni di euro. |
La scoperta della superficie di attacco mappa le risorse e le vulnerabilità in modo che le minacce possano essere valutate sulla base di un quadro completo e il rischio possa essere calcolato in base all'esposizione reale anziché a supposizioni.
Perché i punti ciechi sono alla base delle moderne minacce alla sicurezza.
Le minacce vengono sfruttate più rapidamente che mai e le risorse prese di mira sono sempre più invisibili. Tre dati chiave illustrano questo cambiamento.
Sfruttamento della vulnerabilità raggiunto Il 20% delle violazioni nel 2025, con un aumento del 34% rispetto all'anno precedente., avvicinandosi all'abuso delle credenziali (22%) come principale vettore di accesso iniziale (Verizon 2025 DBIR). Vengono sfruttati più punti di ingresso e vengono sfruttati prima: Mandiant's Tendenze M 2026 segnala che il tempo medio di sfruttamento è effettivamente aumentato negativo., all'incirca -7 giorni, il che significa che lo sfruttamento inizia spesso ora prima è disponibile una patch. Il gruppo di intelligence sulle minacce di Google ha monitorato Nel 2025 sono state sfruttate 90 vulnerabilità zero-day.quasi la metà di loro mira enterprise tecnologie.
Più punti di ingresso, sfruttati più velocemente, con meno preavviso: questa combinazione è precisEcco perché i punti ciechi sono diventati il fattore di rischio determinante delle moderne minacce alla sicurezza, anziché una preoccupazione secondaria. Quando la finestra temporale tra la scoperta e lo sfruttamento scompare, le uniche risorse che si possono proteggere sono quelle di cui si è già a conoscenza.
E la maggior parte delle organizzazioni non lo sa. Il 73% ha subito un incidente di sicurezza causato da risorse sconosciute o non gestite. (Trend Micro, 2025), e la ricerca di EY del 2026 ha rilevato Il 36% degli asset si trova in una “zona di vulnerabilità”. con visibilità e copertura inferiori alla media. Ogni risorsa in quella lacuna (un ambiente obsoleto, un'API dimenticata, una dipendenza che nessuno ricorda di aver aggiunto) rappresenta una minaccia alla sicurezza attiva che nessuno scanner sta monitorando, semplicemente perché nessuno ha segnalato la sua esistenza allo scanner.
Perché i punti ciechi continuano ad espandersi, soprattutto nel SDLC
Se la visibilità della superficie di attacco fosse un problema risolto, i punti ciechi si ridurrebbero. Invece, stanno aumentando, per ragioni direttamente legate al modo in cui viene sviluppato il software moderno.
Informatica ombra e intelligenza artificiale ombra superare la governance. Il 45% delle organizzazioni afferma di non avere informazioni adeguate sull'IT ombra. (Ivanti, 2026), e la stessa dinamica si applica ora all'IA: Il 48.9% delle organizzazioni non ha alcuna visibilità sul traffico machine-to-machine e non è in grado di monitorare gli agenti di intelligenza artificiale già in esecuzione nel proprio ambiente. (Salt Security, 1° semestre 2026). Un assistente di programmazione basato sull'IA, un agente autonomo o un server MCP configurato nelle impostazioni locali di uno sviluppatore rappresentano una superficie di rischio per la sicurezza tanto quanto un server non aggiornato; semplicemente, è molto meno probabile che compaiano nell'elenco delle risorse di qualcuno.
Le API espandono la superficie di attacco più velocemente di quanto i team riescano a proteggerla. A soli 19% dei CISI sistemi operativi segnalano una visibilità completa sulle loro API e solo il 27% anche tra i grandi enterprises (Salt Security, 2025). Le conseguenze si stanno già manifestando: Nel 2025 l'87% delle organizzazioni è stato colpito da attacchi alle API. (Akamai SOTI 2026). Le API shadow e gli endpoint non documentati sono, per definizione, invisibili a qualsiasi processo di rilevamento che si limiti a inventariare ciò che è stato formalmente documentato.
Anche la catena di fornitura open-source fa parte della superficie di attacco esterna. Violazioni che coinvolgono terzi raddoppiato dal 15% al 30% in un solo anno (Verizon 2025 DBIR). Gli avversari contribuiscono con codice dall'aspetto legittimo a progetti open source, creano fiducia e aspettano, il che significa che ogni dipendenza aggiunta a una codebase è di per sé un potenziale bersaglio per la scoperta di una superficie di attacco, non solo l'infrastruttura presente in una console cloud. Questa è la logica alla base accovacciarsi: ricerca presentata a Sicurezza USENIX 2025 hanno scoperto che LLM raccomandano nomi di pacchetti inesistenti all'incirca 20% del tempoe gli aggressori preregistrano quei nomi allucinati per aspettare che un assistente IA li suggerisca. Campagne chiamate 2025 come FantasmaRaven (126 pacchetti npm dannosi, ~86,000 download) e l'autopropagante Shai Hulud Il worm mostra lo schema in azione. La minaccia alla sicurezza non arriva attraverso un firewall; arriva attraverso un installazione pip.
Che cos'è la scoperta della superficie di attacco?
La scoperta della superficie di attacco è la pratica di trovare, catapultare continuamenteloging) e monitorando ogni risorsa posseduta o connessa dalla tua organizzazione (sia nota che sconosciuta), in modo che le minacce alla sicurezza possano essere valutate sulla base di un quadro completo anziché parziale.
È il fondamento della disciplina più ampia di gestione della superficie di attacco (ASM), il processo continuo di scoperta, classificazione e monitoraggio di tutti i potenziali punti di ingresso che un attaccante potrebbe sfruttare. La distinzione è importante: scoperta risponde alla domanda "cosa abbiamo effettivamente?" Management Ecco cosa fare con quella risposta: stabilire le priorità, convalidare e colmare le lacune.
Due elementi distinguono una vera e propria scoperta da un inventario di beni effettuato una tantum:
- Non aspetta che gli si dica cosa cercare. La differenza fondamentale tra gli strumenti sta nel fatto che la scoperta trovi risorse che non già noto. Alcune piattaforme si limitano a scansionare ciò che viene inserito; altre utilizzano la ricognizione attiva per individuare infrastrutture, IT ombra, servizi orfani e dipendenze non gestite senza bisogno di un elenco iniziale. Un processo che si limita a controllare ciò che è già presente in un foglio di calcolo non è una scoperta, ma una conferma.
- Funziona in modo continuo, non periodicamente. Le risorse cloud vengono attivate e disattivate, i servizi vengono distribuiti e gli sviluppatori rilasciano codice più volte al giorno. Una valutazione puntuale diventa obsoleta nel momento stesso in cui avviene una nuova distribuzione, che coincide esattamente con il momento in cui emergono la maggior parte delle nuove minacce alla sicurezza. Se il rilevamento non riesce a tenere il passo con questa velocità di cambiamento, il rischio appena introdotto rimane invisibile finché non viene sfruttato.
Come la scoperta della superficie di attacco riduce il rischio su tutta la SDLC
Applicata allo sviluppo software, la scoperta della superficie di attacco non è un esercizio perimetralecise; è un dal codice al cloud Uno. Ecco come si presenta, fase per fase.
A livello di codice e di dipendenze. Ogni modello, agente, server MCP e pacchetto open-source integrato in un progetto è una nuova risorsa nel momento stesso in cui viene aggiunta e dovrebbe essere individuabile nel momento stesso in cui ciò accade, non settimane dopo durante un audit programmato. Trattare le dipendenze introdotte dall'IA come risorse di prima classe, allo stesso modo in cui si tratterebbe una nuova istanza cloud, chiude l'esatto punto cieco che gli aggressori sfruttano attraverso lo slopsquatting e la confusione delle dipendenze. (La ricerca di Wallarm del 2026 ha registrato un Aumento del 398% delle vulnerabilità legate all'intelligenza artificiale e Aumento del 270% dei difetti relativi a MCP in un solo trimestre(Questa superficie si muove velocemente.)
Attraverso CI/CD pipelines. Strumenti frammentati in tutto il mondo on-premiseAmbienti cloud, SaaS e remoti creano punti ciechi e duplicazione degli sforzi. L'integrazione consente ai team di correlare i risultati e comprendere come i rischi sono interconnessi: una dipendenza appena scoperta viene mappata a ciò che può effettivamente raggiungere (un segreto che potrebbe esporre, un permesso che eredita) anziché essere trattata come un avviso isolato.
In ambienti cloud e runtime. Le impronte nel cloud spesso si espandono più velocemente di quanto i team di sicurezza riescano a monitorare, e questo porta a violazioni causate non da attacchi sofisticati ma da configurazioni errate e risorse dimenticate: la scoperta dei frutti più facili da colpire è specificamente progettata per intercettare prima che si trasformi in una segnalazione di incidente. La velocità è importante qui: la ricerca di CrowdStrike del 2026 stima che il tempo medio di effrazione da parte di un avversario sia di appena 29 minuti.
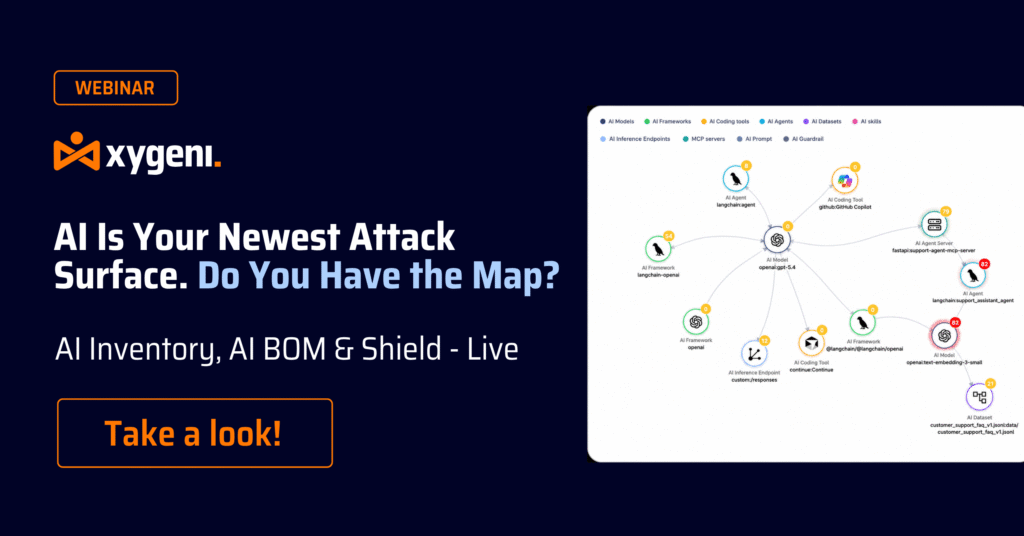
Priorità stabilite in base a ciò che conta davvero. Un ASM efficace collega i risultati tecnici al contesto aziendale (proprietà, scopo dell'applicazione, sensibilità dei dati) in modo che i team di sicurezza, IT e sviluppo lavorino sulla base di una comprensione condivisa del rischio anziché di un elenco indifferenziato. È qui che Inventario dell'IA e ASPM pratiche guadagnarsi il posto: mappare ogni risorsa attraverso il SDLC, correlandola con l'esposizione e l'impatto sul business, e mettendo in luce la frazione di minacce alla sicurezza che rappresentano un rischio reale e sfruttabile, piuttosto che teorico.
Perché questo è più importante che mai adesso
Gartner prevede che Entro il 2026, le organizzazioni che daranno priorità agli investimenti in sicurezza basandosi su un programma di gestione continua dell'esposizione alle minacce (CTEM) avranno una probabilità tre volte inferiore di subire una violazione dei dati. Il mercato sta reagendo: si prevede che il settore della gestione della superficie di attacco crescerà da circa $ 1.25 miliardi in 2026 a $ 5 miliardi di 2034 (Fortune Business Insights), a dimostrazione di quanto questo problema sia diventato centrale.
Non si può proteggere ciò che non si vede, e questo principio si applica tanto a un pacchetto npm inesistente quanto a un bucket cloud esposto. Le minacce alla sicurezza non accennano a diminuire, e le organizzazioni che colmano più velocemente il divario sono quelle che considerano l'individuazione della superficie di attacco come una pratica continua, dal codice al cloud, e non come un elemento da spuntare trimestralmente.
Questo è esattamente il divario Xygeni è progettato per essere utilizzato dai team di sviluppo software. Invece di trattare la scoperta della superficie di attacco come un esercizio separatocise dalla sicurezza delle applicazioni, Xygeni mappa modelli AI, agenti, server MCP e dipendenze open source attraverso il SDLC insieme al rischio a livello di codice e di infrastruttura, in modo che i punti ciechi vengano individuati e classificati in ordine di priorità nello stesso luogo in cui già lavorano i team di sviluppo e sicurezza, non in un ambiente separato. dashboard nessuno controlla.
FAQ
Quali sono le principali tipologie di minacce alla sicurezza?
Le categorie più comuni sono malware, ransomware, phishing e ingegneria sociale, abuso di credenziali, sfruttamento delle vulnerabilità, attacchi alla catena di approvvigionamento, minacce interne, attacchi zero-day, attacchi DDoS e la categoria in rapida crescita delle minacce a livello di API e intelligenza artificiale. La maggior parte degli incidenti reali ne combina diverse contemporaneamente.
Qual è la differenza tra una minaccia alla sicurezza, una vulnerabilità e un rischio?
Una minaccia è un potenziale evento o attore in grado di sfruttare una debolezza. Una vulnerabilità è la debolezza stessa. Il rischio è la probabilità che una minaccia sfrutti tale vulnerabilità moltiplicata per l'impatto che ne deriverebbe. La scoperta della superficie di attacco mappa risorse e vulnerabilità in modo che le minacce possano essere valutate e il rischio calcolato in base all'esposizione reale.
Qual è la differenza tra individuazione della superficie di attacco e gestione della superficie di attacco?
La scoperta risponde alla domanda "cosa abbiamo realmente?": trovare e catalizzare continuamenteloginOgni risorsa, nota o sconosciuta. La gestione è ciò che fai con quella risposta: classificare, dare priorità, convalidare e colmare le lacune che emergono dalla scoperta. La scoperta è il fondamento su cui si basa la gestione.
Perché i punti ciechi aumentano le minacce alla sicurezza anziché essere solo un inconveniente?
Un asset di cui i team di sicurezza non sono a conoscenza non viene mai aggiornato, monitorato o incluso nella risposta agli incidenti. La mancanza di gestione non riduce il rischio; si limita a ritardarne la scoperta, solitamente fino a quando un attaccante non lo individua per primo. Con il tempo di sfruttamento ormai praticamente negativo, questo ritardo è spesso fatale.
La scoperta della superficie di attacco si applica agli strumenti di intelligenza artificiale e alla catena di fornitura del software, o solo all'infrastruttura?
Entrambi, e sempre più spesso. I modelli di intelligenza artificiale, gli agenti, i server MCP e le dipendenze open source sono risorse allo stesso modo di un server cloud o di un endpoint API, e devono essere scoperti e monitorati continuamente, anziché essere considerati sicuri solo perché "sono solo codice".
In che modo la scoperta della superficie di attacco riduce il rischio durante l' SDLC in particolare?
Trattando ogni dipendenza, agente e agente introdotti dall'IA pipeline Il componente viene identificato come risorsa rilevabile nel momento stesso in cui appare, correlando poi tale risorsa con ciò a cui può accedere e con il suo livello di esposizione, in modo che le minacce alla sicurezza vengano individuate e classificate in ordine di priorità prima che il codice raggiunga la produzione, e non dopo un incidente.
