






A vulnerabilità zero-day è uno dei rischi più gravi per la sicurezza informatica. È una falla di cui nessuno è a conoscenza finché non viene sfruttata.
Quando gli aggressori lo trovano e lo usano, il risultato è un zero day exploit, un pezzo di codice o una tecnica che trasforma quella debolezza nascosta in una vera minaccia. Per i team software e DevSecOps, questi exploit di vulnerabilità zero-day creano punti ciechi in cui i normali scanner, strumenti antivirus e patch non possono essere d'aiuto.
Gli aggressori ora si muovono velocemente, prendendo di mira il codice, le dipendenze e CI/CD pipelines.
Comprendere come a zero day exploit funziona e come individuarlo in anticipo è ormai un elemento fondamentale per garantire la sicurezza di qualsiasi processo di sviluppo moderno.
Cosa rende una vulnerabilità zero-day così pericolosa
A zero day exploit sfrutta una vulnerabilità prima ancora che il fornitore ne venga a conoscenza.
A differenza dei difetti noti, non esiste una patch, una soluzione e spesso non esiste un modo affidabile per rilevarli finché l'attacco non si verifica.
Queste vulnerabilità si nascondono spesso in librerie software, browser o componenti di terze parti. Una volta scoperte, gli aggressori possono sfruttarle rapidamente come arma e diffondere codice dannoso tramite strumenti e repository affidabili.
A causa di ciò, exploit di vulnerabilità zero-day può muoversi rapidamente attraverso le catene di fornitura e gli ambienti cloud.
Una singola dipendenza in un progetto open source potrebbe esporre migliaia di build prima che qualcuno se ne accorga.
Comprendere gli exploit delle vulnerabilità zero-day
Per capire come gli aggressori sfruttano queste vulnerabilità, è utile osservare la sequenza tipica di un exploit zero-day:
- Un ricercatore o un aggressore trova una falla sconosciuta.
- L'aggressore crea un codice exploit per sfruttare tale falla.
- L'exploit viene utilizzato in attacchi reali o condiviso online.
- I fornitori identificano il problema e rilasciano una patch.
- I team addetti alla sicurezza lavorano rapidamente per applicare gli aggiornamenti e ridurre l'esposizione.
Per esempio, IBM X-Force è stato segnalato un caso in cui gli aggressori hanno sfruttato una vulnerabilità zero-day nel software di trasferimento file GoAnywhere entro 24 ore dalla scoperta.
Ciò dimostra quanto sia breve la finestra temporale tra la scoperta e lo sfruttamento, a volte solo poche ore.
Questi attacchi non sono solo teorici. Hanno già causato gravi danni in enterprise sistemi, software open source e catene di fornitura globali.
Esempi reali di attacchi zero-day
Gli attacchi zero-day non sono più rari. Si verificano a ogni livello del software moderno, dai browser ai sistemi di compilazione e agli strumenti di sviluppo.
Gli esempi seguenti mostrano la rapidità con cui gli aggressori sfruttano vulnerabilità sconosciute prima che i difensori possano rispondere:
- Trasferimento MOVEit (2023): Gli aggressori hanno sfruttato una vulnerabilità di tipo SQL injection zero-day (CVE-2023-34362) in Progress MOVEit Transfer. L'exploit ha consentito il furto di dati su larga scala da centinaia di organizzazioni, tra cui banche ed enti governativi, prima del rilascio di una patch.
- Google Chrome (2025): Una vulnerabilità zero-day (CVE-2025-10585) nel motore JavaScript V8 di Chrome è stata attivamente sfruttata. Google ha rilasciato una patch urgente dopo aver confermato che erano in corso attacchi.
- Attacco alla catena di fornitura di SolarWinds (2020): Gli aggressori hanno inserito codice dannoso in un aggiornamento software affidabile per la piattaforma Orion di SolarWinds, compromettendo oltre 18,000 organizzazioni. Sebbene non si trattasse di un singolo exploit, ha funzionato come uno zero-day nella supply chain.
- Microsoft Exchange Server (2021, "ProxyLogon"): Quattro vulnerabilità zero-day hanno consentito agli aggressori di ottenere l'accesso remoto ai server Exchange in tutto il mondo. Le patch sono arrivate rapidamente, ma migliaia di sistemi erano già stati compromessi.
- Cliente Zoom (2022): Un exploit zero-day ha consentito ad aggressori remoti di eseguire codice durante videochiamate su client Windows non aggiornati. La falla è stata divulgata privatamente prima di essere resa pubblica.
Ogni caso mostra come exploit di vulnerabilità zero-day può diffondersi attraverso le dipendenze, pipelinee ambienti cloud in poche ore.
Ecco perché visibilità, rilevamento delle anomalie e allerte tempestive sono essenziali per fermare queste minacce prima che si diffondano.
Questi incidenti mostrano anche un cambiamento nella strategia degli aggressori, dagli attacchi isolati agli endpoint all'infiltrazione di sistemi di build, dipendenze e DevOps pipelines.
Exploit Zero-Day nella catena di fornitura del software
Gli exploit zero-day moderni spesso prendono di mira la catena di fornitura del software, non solo gli endpoint o i sistemi operativi.
Gli aggressori utilizzano dipendenze compromesse, script dannosi e CI/CD configurazioni errate per procedere a monte nel processo di sviluppo.
Alcuni dei percorsi di attacco più comuni includono:
- Edizioni pacchetti infetti ai registri open source.
- Inserimento di payload zero-day negli script post-installazione.
- Sfruttamento di processi di build o credenziali non monitorati.
- Dirottamento legittimi gestori o i loro account.
Gli strumenti endpoint tradizionali non riescono a vedere queste minacce perché si verificano prima il software viene eseguito durante lo sviluppo, la compilazione o l'integrazione.
Ecco perché la visibilità DevSecOps e la scansione automatizzata sono fondamentali.
Il divario tra ciclo di vita e rilevamento
| Stage | Attività dell'attaccante | Sfida del difensore |
|---|---|---|
| Scoperta e militarizzazione | Trova una falla sconosciuta e crea un exploit funzionante prima di divulgarlo. | Nessuna firma o patch nota disponibile; i difensori non sono visibili. |
| Distribuzione dell'Exploit | Distribuire payload tramite phishing, pacchetti infetti o aggiornamenti dannosi. | Il rilevamento avviene solo dopo l'esecuzione; il tempo di risposta è limitato. |
| Patch e divulgazione | Il fornitore rilascia un aggiornamento e l'exploit diventa pubblico. | I sistemi restano esposti finché le patch non vengono testate e implementate. |
Il gap di rilevamento è il momento più pericoloso. Quando sono presenti exploit di vulnerabilità zero-day e i team non dispongono di firme o patch, gli aggressori possono agire rapidamente. Colmare questo gap richiede un rilevamento tempestivo, un monitoraggio continuo e difese basate sul comportamento.
I dati alla base delle moderne minacce zero-day
Rapporti recenti mostrano quanto siano diventate comuni e rapide le attività zero-day:
- Migliori Gruppo di intelligence sulle minacce di Google (GTIG) segnalati 75 vulnerabilità zero-day sfruttati in natura nel 2024, con un aumento del 30 percento rispetto all'anno precedente.
- Chi siamo Il 44 percento di quei giorni zero mirata enterprise sistemi quali VPN, firewall e strumenti di gestione, a dimostrazione del fatto che gli aggressori si concentrano ora su infrastrutture di alto valore.
- Migliori Indice di intelligence sulle minacce IBM 2025 registrato più di 65,000 vulnerabilità con exploit disponibili al pubblico, molti dei quali riutilizzati e riconfezionati in nuovi attacchi zero-day.
Queste cifre mostrano perché i team devono individuare i segnali di exploit di vulnerabilità zero-day prima che venga rilasciata una patch.
Cosa dovrebbe includere la migliore protezione zero-day
Per limitare l'impatto di un zero day exploitLe difese necessitano di più livelli e di un posizionamento precoce nel flusso di sviluppo. Un approccio completo include:
- Scansione in tempo reale di registri come npm e PyPI per individuare pacchetti sospetti prima che entrino nelle build
- Sistemi di allerta precoce che segnalano nuovi pacchetti o improvvisi cambiamenti di editore che potrebbero segnalare uno sfruttamento di vulnerabilità zero-day in natura
- Firewall di dipendenza che bloccano o mettono in quarantena automaticamente i componenti rischiosi
- Rilevamento delle anomalie attraverso CI/CD pipelineper trovare comportamenti insoliti in fase di compilazione che potrebbero indicare una dipendenza sfruttata
- Monitoraggio della reputazione dei collaboratori per rilevare account di responsabili dirottati o falsi che potrebbero pubblicare una versione carica di exploit
- Applicazione continua delle policy per impedire che il codice non sicuro si fonda nei rami principali
Secondo il National Vulnerability Database, nel 2024 sono stati registrati più di 29,000 nuovi CVE. Sebbene i problemi zero-day vengano elencati solo dopo la divulgazione, questa crescita mostra la rapidità con cui si manifestano le debolezze e perché è necessario fermare un zero day exploit questioni precoci.
Come Xygeni aiuta a mitigare gli exploit zero-day
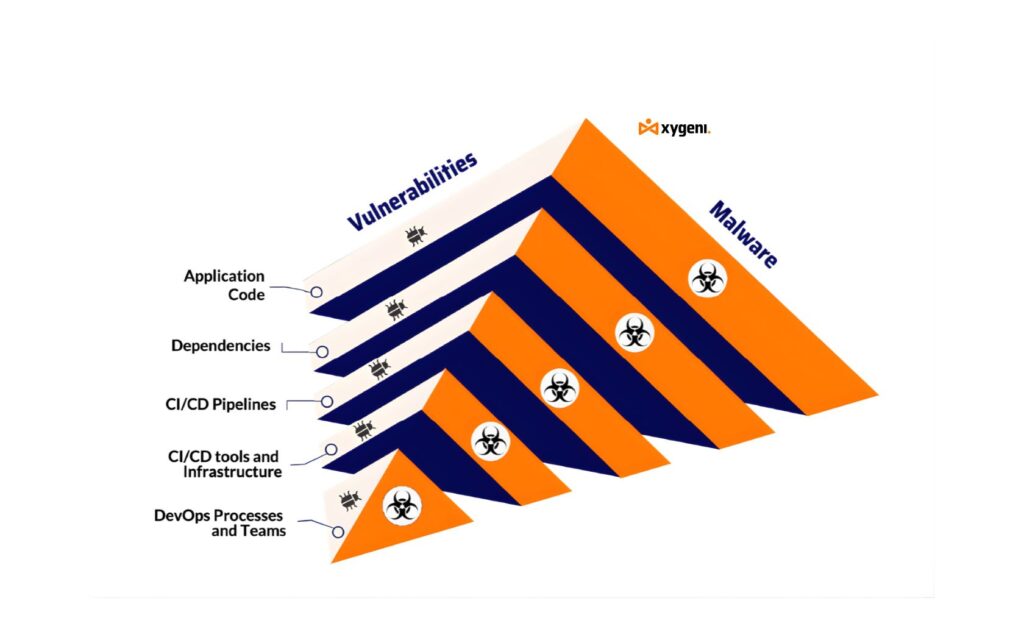
Xygeni mette rilevamento precoce e protezione automatizzata nel flusso DevOps per ridurre la finestra di esposizione a un exploit zero-day. Le funzionalità principali includono:
- Monitoraggio continuo di pacchetti nuovi ed esistenti per individuare i primi segnali di comportamenti rischiosi
- An Sistema di allarme rapido che avvisa i team quando un potenziale modello di exploit appare nei registri
- Blocco automatico o quarantena delle dipendenze sospette in modo che un exploit zero-day non possa accedere ai tuoi artefatti di build
- Rilevazione di anomalie durante le build che evidenziano modifiche impreviste ai file o chiamate remote che corrispondono al comportamento dell'exploit
- Monitoraggio della reputazione per i manutentori e gli editori per individuare cambiamenti improvvisi che potrebbero indicare un compromesso
- Prioritizzazione in base al contesto che aiuta i team a valutare se un problema rilevato potrebbe trasformarsi in un exploit zero-day nel loro ambiente
Xygeni si integra con i comuni sistemi CI e di controllo del codice sorgente, consentendo di ottenere queste protezioni senza script aggiuntivi o configurazioni complesse.
Le migliori pratiche per prepararsi al prossimo Zero-Day
- Mantenere SBOMs per sapere quali codici e pacchetti sono presenti in ogni build
- Versioni di dipendenza dei pin ed evitare i caratteri jolly che consentono a un pacchetto sconosciuto di intrufolarsi ed eseguire un exploit zero-day
- Esegui scansioni a strati: controlli statici, test dinamici e monitoraggio del comportamento
- Automatizzare le procedure di patching e rollback per ridurre l'esposizione quando un exploit zero-day diventa pubblico
- Limitare i segreti e le autorizzazioni nei processi di build in modo che un exploit non possa diffondersi facilmente
- Formare i team per individuare i rischi della supply chain e rispondere rapidamente quando compaiono indicatori di un exploit zero-day
Strumenti come Xygeni aiutano ad automatizzare molte di queste pratiche e a ridurre il lavoro manuale, migliorando al contempo il rilevamento di exploit zero-day.
Considerazioni finali: come anticipare gli exploit zero-day
Le minacce zero-day continueranno a evolversi. Ecco perché anche le difese devono cambiare. Proteggere solo gli endpoint non è sufficiente. I team hanno bisogno di visibilità e protezione che partano dal codice, dalle dipendenze e pipelines.
Combinando scansione in tempo reale, avvisi tempestivi e blocco automatico, puoi ridurre la possibilità che un exploit zero-day raggiunga la produzione. Rileva in anticipo, blocca più velocemente e mantieni la tua supply chain software sempre un passo avanti.

