






מדוע אבטחת סייבר היא חלק מרכזי בפיתוח תוכנה (לא מחשבה שלאחר מעשה)
בין אם אתם בונים כלים פנימיים או פלטפורמות SaaS, אבטחת סייבר עבור יישומי תוכנהחייב להיות מוטמע מההתחלה commitמפתחים כבר לא יכולים להרשות לעצמם להתייחס לזה כאל אחריות של מישהו אחר. למעשה, הבנת הגבולות של אבטחת סייבר לעומת הנדסת תוכנה עוזר לצוותים לספק קוד שהוא לא רק פונקציונלי אלא גם עמיד. שם מודרני תוכנת אבטחת סייבר ו שיטות עבודה של AppSec לזרוח. כלים אלה מציידים מפתחים בזיהוי איומים בזמן אמת, אוכפים קידוד מאובטח standardולנהל סיכונים לאורך שרשרת האספקה של התוכנה. כתוצאה מכך, שינוי זה, המכונה "Shift Left", מציב את האבטחה במקום החשוב ביותר: בתוך בסיס הקוד שלך.
בפוסט הזה, נסביר מה אבטחת סייבר מה באמת אומר עבור צוותי פיתוח ומדוע כל מהנדס DevOps צריך להטמיע אותו מוקדם.
מהי אבטחת סייבר עבור יישומי תוכנה?
אבטחת סייבר עבור יישומי תוכנה כוללת את כל הפרקטיקות והכלים שבהם משתמשים צוותי פיתוח כדי להגן על הקוד שלהם מפני פרצות נתונים, גישה בלתי מורשית ופעילות זדונית, החל מהשלבים המוקדמים ביותר של התהליך. SDLC.
במקום להתמקד אך ורק בסביבת זמן הריצה, גישה זו נותנת עדיפות לאבטחת נכסי התוכנה בפועל, כגון קבצי מקור, ספריות של צד שלישי, תצורות, ו CI/CD זרימות עבודה. בעשותם כן, צוותים משתמשים בתוכנות אבטחת סייבר כדי לזהות פגיעויות במהירות, לנהל סודות רגישים, להחיל מדיניות אבטחה ולהגן על רכיבים בקוד פתוח וגם על רכיבים מותאמים אישית.
אז איך זה עובד בעולם האמיתי pipelineהנה מה שצוותי DevSecOps בדרך כלל מאמצים:
- בדיקות אבטחה סטטיות של יישומים (SAST) כלים לסימון באגים ופגמים ישירות ב-IDE או במהלך סקירות קוד
- ניטור התנהגותי בתוך מערכות בנייה כמו GitHub פעולות או ג'נקינס כדי לתפוס פעילות חריגה
- ניתוח הרכב תוכנה (SCA) לזהות תלויות מסוכנות וחבילות מיושנות
- CI/CD השתלבות כדי להפוך את כל הדברים הנ"ל לאוטומטיים, כך שכל אחד commit עובר דרך עדשת אבטחה מבלי להוסיף חיכוך
הזזה שמאלה: הטמעת אבטחת סייבר בשלב מוקדם של תהליכי עבודה בפיתוח
ברור שהמושג של "הסט שמאלה" פירושו הכנסת אבטחה מוקדם יותר במחזור חיי הפיתוח. עם זאת, כאשר צוותים מיישמים אותה בפועל, הם משנים באופן מהותי את אופן הגישה שלהם לפיתוח תוכנה.
במקום לדחוף קוד ולחכות לסריקת אבטחה בשלב מאוחר, DevSecOps צוותים סורקים באופן יזום כל pull request, בניית ארטיפקטים וקובץ תצורה עוד לפני שהקוד עובר לשלב הייצור. במילים אחרות, הם אופים אבטחה ישירות בזרימות העבודה שלהם.
כמנהיג אבטחת סייבר קלי שורטידג' מסביר, "אבטחה חייבת לעבור מלהיות שומר סף לחלק מאפשר של אותו הדבר" pipeline, לא מהווה מכשול לכך." פילוסופיה זו עומדת בבסיס תנועת Shift Left.
באופן ספציפי, צוותים מודרניים מאמצים את הפרקטיקות הבאות:
- אבטחה כקוד: צוותים מגדירים, מגדירים ומאפשרים אוטומציה של מדיניות כך שאכיפה תתבצע ללא עיכובים
- סריקה מובנית: פלטפורמות כמו Xygeni סורקות כל commit כדי לזהות סודות, תוכנות זדוניות וספריות מסוכנות באופן מיידי
- תעדוף סיכונים: במקום להסתמך רק על CVSS, צוותים מתעדפים פגיעויות באמצעות EPSS, ניצול ונגישות
- משוב קודם כל למפתחים: התראות אבטחה מופיעות ישירות בכלי המפתחים עם הצעות לפעולה אוטומטית
כתוצאה מכך, מפתחים לא מבזבזים זמן על עיבוד מחדש או בעיות בשלבים מאוחרים. במקום זאת, הם מתמקדים במה שחשוב ביותר - משלוח קוד מאובטח ואמין מהר יותר.
אבטחת סייבר לעומת הנדסת תוכנה: מדוע מפתחים צריכים את שניהם
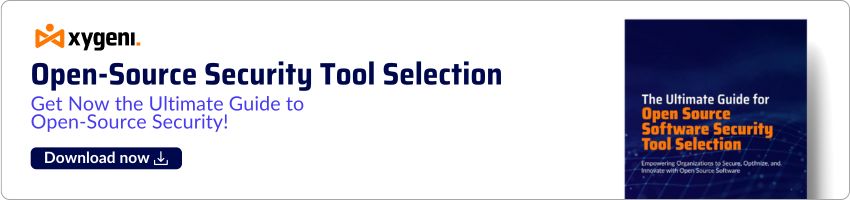
במבט ראשון, אבטחת סייבר והנדסת תוכנה עשויות להיראות כתחומים נפרדים. עם זאת, הן מצטלבות יותר ויותר בעבודת הפיתוח היומיומית.
הנדסת תוכנה מתמקדת בבניית מערכות אמינות וניתנות להרחבה, הפועלות כמצופה. לעומת זאת, אבטחת סייבר מגנה על מערכות אלו מפני איומים מכוונים כמו פרצות נתונים, תוכנות זדוניות והתקפות בשרשרת האספקה.
באופן מסורתי, מפתחים כתבו קוד, וצוותי אבטחה ביצעו ביקורת עליו מאוחר יותר. כיום, מודל זה כבר לא עובד. מכיוון ש-DevSecOps מזיז כעת את האבטחה שמאלה, מפתחים חייבים לכתוב... קוד מאובטח, לטפל בסודות כראוי, ולאמת תלויות בזמן אמת.
במילים אחרות, מפתחים מודרניים לא רק בונים תכונות, הם מגנים עליהן באופן פעיל. הם משתמשים בתוכנות אבטחת סייבר כדי לסרוק pull requests, לנטר התנהגויות מסוכנות ולאכוף כללי מדיניות כקוד מבלי לעזוב את ה-IDE שלהם.
בסופו של דבר, הבנת האיזון בין אבטחת סייבר להנדסת תוכנה מעצימה צוותים לשתף פעולה בצורה יעילה יותר. כאשר כולם, החל מהנדסי backend ועד אנשי SRE, חולקים אחריות על האבטחה, יישומים הופכים לעמידים יותר מבחינה עיצובית.
הבנת הפער: אבטחת סייבר לעומת הנדסת תוכנה בתהליכי עבודה של פיתוח
בחירת תוכנת אבטחת סייבר מתאימה למערכת שלך
תוכנת אבטחת הסייבר הטובה ביותר לא יושבת מחוץ לתחום שלך pipeline זה רץ איתו. זו הסיבה שהסטאק שלך צריך להרגיש כמו חלק טבעי מתהליך העבודה שלך, ולא כלי נפרד שמפתחים מנסים להימנע ממנו.
עם Xygeni's פלטפורמת AppSec הכל-באחד, אתם מקבלים את כל מה שצריך לאבטחת יישומי תוכנה במקום אחד. במקום ללהטט בין כלים מבודדים, Xygeni מאחדת את האבטחה ברחבי SDLC מהראשון שלך commit לפריסה הסופית שלך.
הנה מה שצוותים מרוויחים עם Xygeni:
- SAST + SCA כדי לזהות פגמי קוד וסיכוני קוד פתוח בזמן אמת
- אינטגרציה של Git, GitHub ו-GitLab עבור בדיקות אבטחה מקוריות במהלך סקירות ומיזוגים
- גילוי סודות ו IaC סריקה כדי למנוע תצורות שגויות וחשיפות מקריות
- דיווחי ממשל ותאימות בהתאם למסגרות DORA, NIST ו-ISO
- תכונת תיקון אוטומטית שמאפשרים למפתחים לתקן בעיות באופן מיידי ישירות מה-IDE שלהם או CI/CD כלים
בנוסף, Xygeni לא רק מזהה סיכונים, היא גם נותנת להם עדיפות באמצעותם. מדדי ניצול כמו EPSS ו נגישותזה עוזר לצוות שלך לפעול במה שחשוב ביותר, תוך שמירה על תאימות ושליטה.
כאשר כלי אבטחה משלבים זאת באופן הדוק, מפתחים פועלים מהר יותר ובטוח יותר ללא חיכוכים.
מחשבות אחרונות: מדוע אבטחת סייבר חייבת להתחיל עם מפתחים
אבטחת סייבר עבור יישומי תוכנה אינה רק תוסף, אלא חיוני לפיתוח. ככל שמחזורי האספקה מאיצים, הדרך היחידה לעמוד בקצב היא על ידי הטמעת אבטחה מההתחלה.
זו הסיבה שהבנת ההבדל בין אבטחת סייבר להנדסת תוכנה חשובה. מפתחים כבר לא רק בונים מערכות, הם מגנים עליהן באופן פעיל. בין אם אתם מנהלים ספריות של צד שלישי או כותבים תשתית כקוד, האבטחה חייבת להישאר קרובה לבסיס הקוד.
תוכנות אבטחת סייבר מודרניות כמו פלטפורמת AppSec הכל-באחד של Xygeni מסייעות להזיז את האבטחה שמאלה, ומאפשרות למפתחים לזהות פגיעויות מוקדם, להפוך תיקונים לאוטומטיים ולהישאר מיושרות עם מסגרות כמו... דורה ו NIST.
על ידי אימוץ אבטחת סייבר עבור יישומי תוכנה בשלב מוקדם של SDLC, צוותים מפחיתים עבודות חוזרות, ממזערים סיכונים ושומרים על תאימות ללא מאמץ. כאשר אבטחה הופכת לחלק טבעי מתהליך העבודה שלכם, האספקה נעשית מהירה יותר ולא איטית יותר.
סקרנים כיצד Xygeni יכולה לעזור לכם להטמיע אבטחה בכל רחבי המערכת שלכם pipeline? להתחיל היום ולשלוח בביטחון.

