






ניהול סיכונים של צד שלישי (TPRM): הפרצה שלא צפיתם בה
נעלתם את הקוד שלכם. אתם סורקים כל דחיפה. אבל מה לגבי ספריית הקוד הפתוח מלפני שלושה חודשים? או תוסף הספק שכולם שכחו שקיים? נקודות עיוורות אלו הן בדיוק הסיבה שניהול סיכונים של צד שלישי (TPRM) הפך חיוני - ולמה הסתמכות על כלים מיושנים כבר לא עובדת. למעשה, 61% מהחברות דיווח על הפרת נתונים או תקרית אבטחה מצד שלישי ב-12 החודשים האחרונים, מסמן עלייה של 49% בהשוואה לשנה הקודמת. צוותים זקוקים לתוכנת ניהול סיכונים של צד שלישי, אשר הולכת מעבר לרשימות תיוג, ומציעה תובנות בזמן אמת לגבי כל אינטגרציה, תלות וסיכון של צד שלישי המסתתרים לעין.
מה באמת מונח על כף המאזניים עם TPRM
מהירות ותאימות אינן סותרות זו את זו - אך בפועל, הן מתנגשות לעתים קרובות. צוותי אבטחה קבורים תחת התראות לא רלוונטיות. מפתחים נאלצים לשלוח במהירות. מבקרים רוצים מעקב מלא. ואף אחד לא רוצה להיות זה שפספס את החבילה שגרמה לפריצה.
אז, מה מתעלמים ממנו?
- תלויות שלא נבדקו מקוד פתוח ומספקים
- התנגשויות רישיונות שקטות שמעכבות גרסאות
- אינטגרציות שגויות עם גישה מועדפת
- קוד שגוי או pipeline שינויים שאף אחד לא סימן
- חבילות זדוניות שהוצגו דרך מערכות אקולוגיות בקוד פתוח, כגון תוכנות זדוניות של חבילת NPM ו חבילות זדוניות של PyPI
אלה אינם מקרי קצה - אלה סיכונים יומיומיים. בקיצור, אלה כשלים מעשיים שמחכים לקרות, במיוחד ב pipelineשנותנים עדיפות למהירות על פני נראות.
למה תוכנת ניהול סיכונים של צד שלישי חייבת לעבוד בשבילך
רוב כלי הסיכון של צד שלישי לוקים בכישלון היכן שחשוב: הם מציפים צוותים בהתראות בעדיפות נמוכה, חושפים בעיות מאוחר מדי, או לא תואמים את אופן העבודה בפועל של המפתחים. רבים מהם מתמקדים רק ב-CVEs ידועים - תוך התעלמות מהפרות רישיון, אנומליות התנהגותיות או איומי תוכנה זדונית מתעוררים.
תוכנת ניהול סיכונים חזקה של צד שלישי צריכה לעשות יותר מאשר לסרוק - היא צריכה להעצים. OWASP, זה חייב:
- מפה את הסביבה המלאה שלך, מ-OSS לשירותי ענן ו CI/CD
- לתעדף את מה שניתן לנצל, לא רק מה שרשום
- אוטומציה של אכיפת מדיניות, כולל הפרות רישיון ו-SLA
- זיהוי תוכנות זדוניות בזמן אמת, לא לאחר ההפרה
- בעיות שטחיות במקום בו מפתחים עובדים, לא רק לאחר הפריסה dashboards
בהתאם לכך, זה המקום שבו קסיגני בולטת ייחודית - מציעה תובנות הקשריות, אוטומציה של אבטחה ואינטגרציה עמוקה מ commit לשחרר.
ניהול TPRM מבלי להאט את CI/CD
ניתן להרחבה אסטרטגיית TPRM לא צריך להוסיף שערים - צריך לבנות חכם guardrailsכך תגן על שלך pipeline מבלי לשבור את המסירה:
- גילוי נכסים מקיף: כולל תלויות טרנזיטיביות
- ניקוד סיכונים המבוסס על EPSS ונגישותלא רק CVSS
- ניטור התנהגותי לסחיפה, חשיפה סודית, ו CI/CD חריגויות
- תיקון אוטומטי, כולל יחסי ציבור שנוצרו אוטומטית
- ניהול רישיונות מובנה לסמן GPL, AGPL או מונחים סותרים
- מוכן לייצוא SBOMים ו dashboards בהתאם ל-DORA, NIS2, GDPR
כתוצאה מכך, Xygeni מסייע צוותי DevSecOps להתאים את יעדי האבטחה והתאימות למהירות הפיתוח המודרני.
סיכון רישיון: פצצת הזמן המשפטית שאף אחד לא מדבר עליה
אתה לא צריך עוד כלים. אתה צריך אחד שלא ייתן לרישיון לחמוק ולפוצץ גרסה חדשה.
המכשיר המובנה של Xygeni ניהול רישיונות מזהה:
- סוגי רישיונות בסיכון גבוה או לא מאושרים ברחבי החברה SDLC
- התחייבויות סותרות המפרות את מדיניות הציות שלך
- רכיבים מיושנים עם מטען משפטי חדש
יתר על כן, הוא מספק דוחות ביקורת הניתנים לייצוא, תאימות SPDX והתראות מבוססות מדיניות - כך שתוכלו לשלוח בביטחון, ללא מוקשים חוקיים.
קחו שליטה על רישיונות הקוד הפתוח שלכם עוד היום!
גלה כיצד צוותים מודרניים מייעלים את ניהול הרישיונות.
מה מייחד את Xygeni בניהול סיכונים של צד שלישי
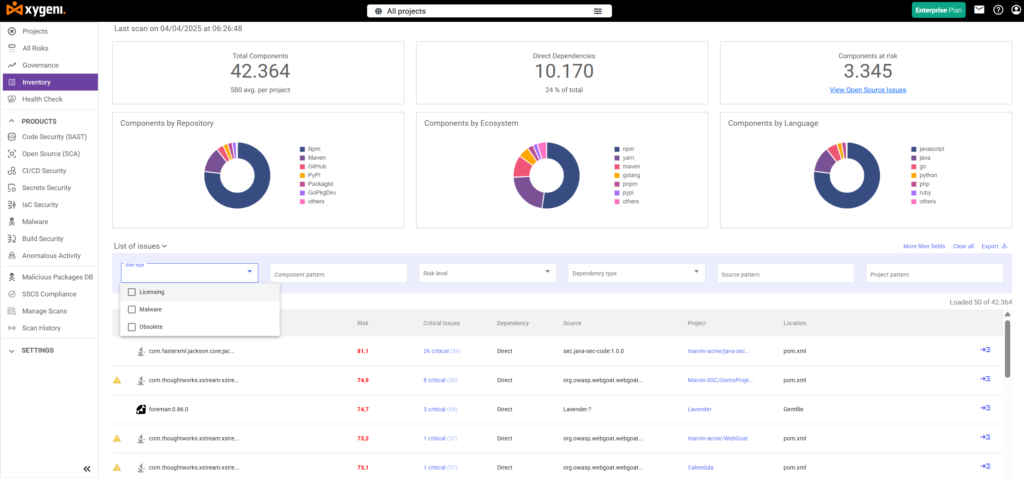
רוב תוכנות ניהול הסיכונים של צד שלישי מגרדות רק את פני השטח. לעומת זאת, Xygeni TPRM בנויה להעמיק - ומספקת תובנות בזמן אמת, אוטומציה והגנה מודעת להקשר לאורך שרשרת האספקה של התוכנה שלך.
כך Xygeni עוזרת לצוותים לנהל סיכונים של צד שלישי מבלי להאט את האספקה:
חווית צפייה CI/CD Pipeline אינטגרציה
ראשית, Xygeni מתחבר ישירות למשלוח שלך pipelineס. זה סורק הכל מקוד המקור ועד לארטיפקטים של הפריסה - באופן רציף וללא צורך בצעדים ידניים או כלים נוספים. משמעות הדבר היא שהאבטחה תמיד מסונכרנת עם הפיתוח.
בדיקות אבטחה ב Pull Request זְמַן
יתר על כן, Xygeni TPRM חושף סיכונים של צד שלישי - כמו חבילות פגיעות, התנגשויות רישיונות או סודות שדלפו - ממש בפנים. pull requestsזה מאפשר למפתחים לתקן בעיות מוקדם, מבלי לעזוב את תהליך העבודה שלהם או להחליף כלים.
קביעת סדרי עדיפויות חכמים עם EPSS וגישה
במקום להציף צוותים בהתרעות, Xygeni עוזר לתעדף את מה שחשוב באמתעל ידי שילוב של ניקוד EPSS, ניתוח נגישות והשפעה עסקית, המערכת מראה אילו נקודות תורפה ניתנות לניצול ודורשות טיפול מיידי.
זיהוי תוכנות זדוניות בזמן אמת
בעוד שכלי תוכנה רבים לניהול סיכונים של צד שלישי מתמקדים רק ב-CVEs ידועים, Xygeni הולכת רחוק יותר. מערכת האזהרה המוקדמת מפני תוכנות זדוניות (MEW) שלנו מבצעת ניתוח התנהגות בזמן אמת כדי לזהות חבילות חשודות לפני שהן ידועות באופן נרחב. זה כולל חבילות עם שגיאות הקלדה, סקריפטי התקנה יוצאי דופן ואינדיקטורים מוקדמים אחרים לפגיעה.
ניטור רציף של סודות ואנומליות
תחום קריטי נוסף הוא גילוי גישה לא מורשית ושימוש לרעה באישורים. Xygeni עוקב אחר התנהגות חשודה בכל רחבי המערכת שלך. CI/CD סביבה, המסייעת במניעת דליפות, ניצול לרעה של הרשאות או סחיפה לפני שהן הופכות לאירועים.
תאימות רישיון מובנית
Xygeni גם מאפשרת אוטומציה של ניהול סיכוני רישיונות. היא משתמשת בתגי SPDX, אכיפת מדיניות והתראות מוקדמות כדי להבטיח שסתירות GPL או AGPL יתפסו לפני שבנייה נחסמת. הכל מוכן לביקורת מהיום הראשון.
SBOMותאימות Dashboards
לבסוף, Xygeni יוצר בזמן אמת SBOMs ו dashboardותואמים לתקנות כמו DORA ו-NIS2. אלה תמיד מעודכנים וניתנים לייצוא, מה שהופך את התאימות לפשוטה וניתנת למעקב בכל הפרויקטים שלך.
מוכנים לראות את Xygeni בפעולה?
נסו בחינם וגלו כיצד Xygeni מביאה בהירות ל ניהול סיכונים של צד שלישי, מאבטח את שרשרת האספקה שלך, ושומר על האספקה שלך במסלול הנכון.

