






An SBOM הוא רשימה קריאת מכונה של כל רכיב בתוכנה, כולל תלויות טרנזיטיביות, גרסאות ורישיונות. אתה זקוק לרשימה זו משלוש סיבות: כדי לענות על "האם אנחנו מושפעים?" בדקות ולא בימים, כדי לספק את חוק חוסן הסייבר של האיחוד האירופי, ולתת ללקוחות ראיות במקום הבטחות.
שני הפורמטים החשובים הם SPDX ו CycloneDXXygeni מייצר את שניהם, עם דוח גילוי פגיעויות מצורף, מממשק האינטרנט, ממשק השורת הפקודה (CLI), או באופן אוטומטי בכל בנייה במערכת שלך. pipeline.
הכלל המעשי: an SBOM שהופק פעם אחת לצורך ביקורת כבר מיושן. צור את זה לכל בנייה או אל תטרח.
להבין איך ליצור SBOMs חיוני לכל מי שעוסק בפיתוח תוכנה ואבטחה. SBOM מספק רשימה ברורה של כל רכיב בתוכנה שלך, כולל גרסאות, תלויות ותיקונים. בעזרת תובנה זו, תוכל לשפר SBOM אבטחה על ידי זיהוי מוקדם של פגיעויות, ניהול סיכונים בשרשרת אספקת התוכנה שלך ועמידה בתקנות. שימוש נכון SBOM כלי יצירת טכנולוגיה הופכים את התהליך הזה למהיר וקל יותר, ושומרים על התוכנה שלך מאובטחת ומוכנה לכל אתגר.
מפרקת את SBOM: צור SBOM ביעילות
בבסיסה, אנ SBOM מציע תמונה מלאה של המערכת האקולוגית של התוכנה. הוא חושף את הגרסה, סטטוס התיקון והתלויות של כל רכיב. שקיפות זו היא המפתח לאבטחה. לדוגמה, איתור רכיב מיושן או פגיע דרך SBOM עוזר לך להחליט על עדכונים או החלפות במהירות. זה מחזק את רמת האבטחה של התוכנה שלך.
החשיבות של SBOMסיכונים, שרשרת אספקה ותאימות
הערכת סיכונים וניהול: SBOMמתאר כל רכיב תוכנה. SBOM מסייע לבעלי עניין לזהות סיכונים וליצור אסטרטגיות יעילות לצמצוםם.
ניהול שרשרת אספקה: SBOMחיוניים לניטור שרשרת האספקה של תוכנה. הם גם משפרים את שיתוף הפעולה בין צוותים פנימיים לספקים חיצוניים.
התאמה לתקנותככל שהתקנות מחמירות, SBOMמוודאים שהתוכנה שלכם עומדת בדרישות התעשייה standardודרישות משפטיות.
ניווט SBOM אתגרים: Standardבעיות אוטומציה ואוטומציה
למרות היתרונות שלהם, SBOMמתמודדים עם אתגרים. היעדר standardאיחוד בתעשייה מהווה מכשול עיקרי. זה מקשה על השוואה ופרשנות SBOM נתונים באופן עקבי. איסוף מידע מדויק מספקי צד שלישי יכול גם להיות קשה. בעיות באוטומציה ויכולת פעולה הדדית מסבכות עוד יותר את האינטגרציה החלקה של SBOMלתוך זרימות עבודה קיימות.
עם זאת, העתיד של SBOMנראה מבטיח. התקדמות טכנולוגית מסייעת בפתרון אתגרים אלה. גם התעשייה וגם הממשלה מגלות עניין גובר ב SBOMככל שחשיבותם באבטחת תוכנה ותאימות גוברת, פתרונות לבעיות כמו standardאיזון ויכולת פעולה הדדית הופכות לעדיפות. SBOMs עומדים להפוך לאבן יסוד של אסטרטגיות אבטחה דיגיטלית.
שיפור אבטחת התוכנה עם SBOMהכרח
בעולם פיתוח התוכנה של ימינו, רשימת חומרי התוכנה (SBOM) חיונית לאבטחה, שקיפות ותאימות. תוכנה מניעה כיום תשתית קריטית ופעילות עסקית. כתוצאה מכך, SBOMל-s תפקיד מרכזי בהבטחת האבטחה והשלמות של יישומי תוכנה. פוסט זה בוחן את מהותם של SBOMותפקידם החיוני במחזור חיי פיתוח התוכנה. אנו מכסים גם את היתרונות המרכזיים שלהם.
חשיפת רשימת החומרים של התוכנה (SBOM)
An SBOM היא יותר מסתם רשימה. זוהי תיעוד מלא של כל רכיב במערכת התוכנה, כולל ספריות קוד פתוח, קוד קנייני ותוכנה מסחרית. SBOM מספק תמונה ברורה של האנטומיה של התוכנה. הוא חושף את הגרסה, התלויות ותאימות האבטחה של כל רכיב. בניגוד לרשימות מלאי פשוטות, SBOMמציעים מבט מפורט על שרשרת האספקה של התוכנה. הם מאפשרים לבעלי עניין לעקוב אחר תלות וקשריהם עם תוכנות מקדימות.cisיון.
הצורך ההכרחי ב SBOM באבטחה
ככל שהמערכת הדיגיטלית גדלה, פגיעויות תוכנה הולכות וגדלות. פרצות אבטחה הפכו נפוצות יותר, כאשר מתקפות סייבר מכוונות לנקודות תורפה בתוכנה. אירועים כמו הפגיעות Log4j מדגישים את הסיכונים הטמונים בהתעלמות software supply chain security.
רגולטורים עברו מעידוד לחובה. באיחוד האירופי, חוק חוסן הסייבר (תקנה 2024/2847) היא ה-decisחמש אחת. החל מ-11 בספטמבר 2026, יצרני מוצרים עם אלמנטים דיגיטליים חייבים לדווח על פגיעויות מנוצלות באופן פעיל ואירועים חמורים, להגיש התרעה מוקדמת תוך 24 שעות והודעה מלאה תוך 72 שעות. הדרישות החיוניות, כולל ה- SBOM התחייבות, תתבצע ב-11 בדצמבר 2027.
הרצף חשוב יותר מהתאריכים. אינך יכול לדווח אילו מהמוצרים שלך מכילים רכיב מנוצל באופן פעיל תוך 24 שעות אלא אם כן כבר ברשותך רישיון קריאה ממוחשב בתוקף. SBOM עבור כל גרסה שנשלחה. SBOM מוכנות היא למעשה חובה הרבה לפני האישור הרשמי SBOM מועד אחרון. בארה"ב, CISA ו-NTIA ממשיכים לקדם אימוץ באמצעות רכש פדרלי.
היתרונות המרובים של SBOM אבטחה
ציידו את התוכנה שלכם ב- SBOM זה כמו תוכנית אב לבניין. זה מאפשר לך להבין את המבנה והשלמות של התוכנה שלך. הנה היתרונות העיקריים של יישום SBOMs:
1. אבטחה משופרת של שרשרת האספקה
An SBOM מציע תמונה מלאה של שרשרת האספקה של תוכנה. זה מאפשר לארגונים לזהות פגיעויות ברכיבים של צד שלישי ולחזק את המערכות האקולוגיות הדיגיטליות שלהם מפני איומים פוטנציאליים.
2. ניהול יעיל של פגיעויות
SBOMs הם קריטיים לניהול פגיעויות. הם מספקים פרטים ספציפיים לרכיבים, כולל פגיעויות ידועות. זה עוזר לארגונים לזהות ולתקן במהירות בעיות אבטחה, ובכך להפחית את הסיכון לניצול לרעה.
3. ניהול יעיל של נכסי תוכנה
מעבר לאבטחה, SBOMמשפרים את ניהול נכסי התוכנה. הם עוזרים לעקוב אחר רישיונות, שימוש בתוכנה ועמידה בהסכמים. זה מוביל לשיפור הרכשcisיונים וניהול עלויות.
4. תגובה משופרת לאירועים
לאחר אירוע ביטחוני, SBOM מספק בדיוק את המידע הדרוש לך לגבי רכיבים שנפגעו. זה מאפשר לארגונים להעריך את ההשפעה, לזהות מערכות פגיעות ולהאיץ את מאמצי התיקון.
5. הגברת האמון והיתרון התחרותי באמצעות SBOM אבטחה
שקיפות המוצעת על ידי SBOMבונה אמון עם לקוחות, שותפים ורגולטורים. זה מראה של ארגון commitתשומת לב לאבטחה, ובכך מסייעת לבידולה בשוק תחרותי.
מחבק SBOM אבטחה: נתיב לפיתוח תוכנה מאובטח
ככל שתעשיית התוכנה מתפתחת, שילוב אמצעי אבטחה חזקים זה חיוני. SBOMהם כלי מפתח במאמץ זה. הם משפרים את אבטחת שרשרת האספקה, מייעלים את ניהול הפגיעויות ומבטיחים עמידה בתקנות. אימוץ SBOM כלי יצירה אותות commitמכוון לאבטחה, שקיפות וחוסן. במערכת אקולוגית דיגיטלית מקושרת מאוד, SBOMעוזרים לאבטח תוכנה ולבנות בסיס חזק יותר לעתיד.
| קְבוּצָה | בעלים טיפוסי | מי מאמת |
|---|---|---|
| מה נכנס לתוכנה שלך (1 עד 5) | מוביל ב-AppSec | אבטחה, סקירת שחרור |
| מה בונה את התוכנה שלך (6 עד 9) | מוביל פלטפורמה או DevOps | אבטחה, באופן רציף |
| מה מוכיח את המצב (10 עד 12) | CISמשרד O | רואה חשבון חיצוני או לקוח |
הבנה SBOM פורמטים
SBOM כלי יצירה הפכו הכרחיים לשיפור אבטחת היישומים ותאימות לתקנות. הם מציעים בהירות לגבי שלל הרכיבים המרכיבים תוכנה, SBOMחוללו מהפכה באופן שבו חברות ניגשות לשקיפות תוכנה. באופן מכריע, יש להם standardייצרה את תהליך התיעוד באמצעות פורמטים ספציפיים, ובכך הפחיתה משמעותית את חוסר העקביות בניהול רישומים ידניים. SPDX ו CycloneDX להתבלט מבין הפורמטים הזמינים, לכל אחד חוזקות ייחודיות המותאמות לצרכים ארגוניים שונים.
SPDX: הבחירה המקיפה עבור חברות גדולות Enterprises
חילופי נתוני חבילות תוכנה (SPDX) הוא פתרון פתוח וחזק standard פותח תחת הדרכת קרן לינוקס. הוא מצטיין בקטלוגיםloginרכיבי תוכנה, רישיונות, הפניות אבטחה ומטא-דאטה קריטיים אחרים כדי לשפר את תאימות הרישיונות. עם זאת, התועלת שלה משתרעת הרבה מעבר לכך, ומאפשרת שקיפות ואבטחה גדולים יותר לאורך שרשרת אספקת התוכנה.
הפורמט הקריא של SPDX על ידי מכונה מתגאה בעקביות בין תעשיות שונות, מבטל את הצורך לעצב מחדש נתונים ומפשט את השיתוף. תכונה זו מועילה במיוחד לתאימות ויעילות אבטחה. עם הסמכת ISO, SPDX היא גורם מוביל בתחום ה... SBOM פורמטים, המועדפים על ידי תאגידים גדולים כמו אינטל ומיקרוסופט. זה מתאים לגופים המשולבים עמוקות עם לינוקס, פרויקטים בקוד פתוח ופיתוח תוכנה מסחרי.
- נקודתי חוזקהגישה המפורטת של SPDX מציעה מבט מקיף על שרשרת האספקה של התוכנה, החל מהחבילה ועד לנתונים ברמת הקובץ. היכולת הנרחבת שלה להערות מבטיחה תהליך תיעוד יסודי, מה שהופך אותה לבחירה מקיפה.
- חולשותהאופי המפורט והמקיף של הפורמט עשוי להיות מכריע עבור ארגונים קטנים יותר או פרויקטים שבהם פשטות וגמישות נותנות עדיפות.
CycloneDX: אלטרנטיבה קלת משקל לצוותים זריזים
CycloneDX, שנולד על ידי פרויקט אבטחת היישומים הפתוחים ברחבי העולם (OWASP), מציג אלטרנטיבה קלה יותר ל-SPDX. למרות הדמיון ביניהם, CycloneDX מבדיל את עצמו על ידי הפחתת סיכוני הסייבר בכל רחבי ה-stack, ותומך בסוגי BOM שונים, כולל SBOM, סאSBOM, HBOM, OBOM, VDR ו-VEX. הוא מציע standards ב-XML, JSON, ומאגרי פרוטוקולים, מגובים על ידי כלים רבים ליצירה ותפקוד הדדי, תחת ניהולה של קבוצת העבודה הליבה של CycloneDX.
- נקודתי חוזקהגמישות ורמת הפירוט הפשוטה שלו הופכים את CycloneDX לידידותי למשתמש וניתן להתאמה אישית, אידיאלי לסביבות עבודה מהירות.
- חולשותהפשרה בגלל משקלו הקל יותר היא פחות הכללה, מה שעלול להשמיט פרטים שעשויים להיות קריטיים עבור ארגונים מסוימים.
בחירת הזכות SBOM פורמט עבור הארגון שלך
ההחלטה בין SPDX ל-CycloneDX תלויה בהערכת גודל הארגון, מורכבותו וצרכיו הספציפיים. עבור ארגונים גדולים enterpriseSPDX, המחפש תהליך תיעוד יסודי, מציע עומק פירוט שאין שני לו. לעומת זאת, CycloneDX מספק פתרון יעיל וזריז לארגונים המעריכים מהירות ופשטות.
דוחות גילוי פגיעויות (VDR) באבטחת תוכנה
יישום דוחות גילוי פגיעויות (VDR) היא פרקטיקה מהווה אבן יסוד לשיפור שקיפות תוכנה והגנה מפני איומים פוטנציאליים בפיתוח תוכנה ואבטחת סייבר. עם המורכבות הגוברת של שרשראות אספקת תוכנה והתחכום הגובר של איומי סייבר, VDRs מציעים גישה שיטתית לזיהוי, תיעוד וטיפול בפגיעויות במוצרי תוכנה.
הבנת דוחות גילוי פגיעויות (VDR)
דוח גילוי פגיעויות (VDR) הוא תיעוד מעמיק המספק סקירה מקיפה של כל הפגיעויות הידועות המשפיעות על מוצר או על התלויות שלו. הוא חורג מעבר לרשימה גרידא וכולל ניתוח של השפעת הפגיעויות הללו על המוצר ותיאור תוכניות לטיפול בפגיעויות שזוהו. מהותו של VDR טמונה ביכולתו להציע תמונה ברורה ועקבית.cisדו"ח בר-ישים המסייע בניהול יזום של פגיעויות תוכנה.
חשיבותו של VDR באבטחת תוכנה
- שקיפות משופרתקבצי VDR משמשים כעדות לביצועיו של ספק התוכנה. commitתוך הקפדה על שקיפות, המספקת למשתמשי קצה ולבעלי עניין הבנה ברורה של מצב האבטחה של מוצרי התוכנה שלהם.
- ניהול פגיעויות פרואקטיביעל ידי פירוט נקודות תורפה וההשפעות הפוטנציאליות שלהן, רשומות VDR מאפשרות לארגונים לנקוט בפעולות מנע כדי להפחית סיכונים לפני שגורמים זדוניים יוכלו לנצל אותן.
- ציות ואמוןרישומי וידאו (VDR) תורמים למאמצי תאימות על ידי תיעוד שיטתי של פגיעויות וצעדי תיקון בתעשיות המוסדרות על ידי אבטחת סייבר מחמירה. standardזה, בתורו, מטפח אמון בין לקוחות ושותפים.
- תהליך תיקון יעילבעזרת רישומי VDR, ספקי תוכנה יכולים להציע תובנות לגבי מאמצי תיקון מתוכננים או שהושלמו, להקל על תהליך ניהול הפגיעויות ולהבטיח תגובות בזמן לאיומים פוטנציאליים.
הטמעת VDR באופן מבצעי: שיטות עבודה מומלצות
כדי למקסם את האפקטיביות של דוחות גילוי פגיעויות, ספקי תוכנה וארגונים צריכים לשקול את שיטות העבודה המומלצות הבאות:
- עדכונים בזמן ובתדירותיש לעדכן את רישומי ה-VDR באופן קבוע וכתגובה לגילוי פגיעויות חדשות על מנת להבטיח שהן משקפים במדויק את נוף האבטחה הנוכחי של מוצר התוכנה.
- כיסוי מקיףמסד נתונים VDR צריך לכלול את כל הפגיעויות הידועות, ללא קשר למקורן, ממצאים פנימיים, גילויים של צד שלישי או מאגרי מידע ציבוריים על פגיעויות.
- תקשורת ברורהיש להציג את המידע בתוך מסמך VDR בצורה ברורה ומובנה, שתהפוך אותו לנגיש לכל בעלי העניין הרלוונטיים, כולל קהלים שאינם טכניים.
- הפצה מאובטחת ונגישהיש לוודא שדוחות וידאו מופצים בצורה מאובטחת לבעלי העניין תוך שמירה על נגישות. יש להשתמש בפורטלים מאובטחים או בתקשורת מוצפנת כדי לשתף דוחות אלה עם קהל היעד.
עתיד ה-VDR באבטחת תוכנה
ככל שמערכות אקולוגיות של תוכנה ממשיכות להתפתח, תפקידם של דוחות גילוי פגיעויות ללא ספק יתרחב. שילוב דוחות גילוי פגיעויות (VDR) בפיתוח תוכנה ובפרקטיקות אבטחת סייבר אינו רק טרנד אלא הכרח לנוכח איומים דיגיטליים גוברים. על ידי אימוץ דוחות גילוי פגיעויות, ארגונים יכולים להפחית סיכונים ולהפגין יכולת איתנה. commitתשומת לב לאבטחת תוכנה, בניית אמון עם משתמשים ובעלי עניין.
צור SBOMבצורה מאובטחת עם Xygeni WebUI
קסיגני בולט בנוף פיתוח התוכנה ואבטחת הסייבר בזכות החזק שלו SBOM כלי דור, המציעים SBOM אבטחה בפורמטים CycloneDX ו-SPDX לצד דוחות גילוי פגיעויות (VDR) משולבים.
Xygeni מספקת ממשק משתמש אינטרנטי (WebUI) ידידותי למשתמש ליצירה SBOMללא מאמץ, ומשרת משתמשים המעדיפים ממשק גרפי על פני כלי שורת פקודה. פרק זה ידריך אותך ביצירת SBOM באמצעות WebUI של Xygeni, מ login להוריד.
שלב 1. כניסה ל-Xygeni WebUI:
גש לממשק המשתמש של Xygeni דרך הדפדפן שלך. תוכל להתחבר באמצעות standard פרטי משתמש (שם משתמש וסיסמה) או בחר במאמת צד שלישי לנוחות נוספת. עליך גם לאמת אם הוגדרה עבורך אימות דו-שלבי (2FA). שלב ראשוני זה מבטיח שהגישה שלך מאובטחת ומותאמת אישית לפרויקטים ולהעדפות הספציפיים שלך.
שלב 2. בחירת הפרויקט שלך
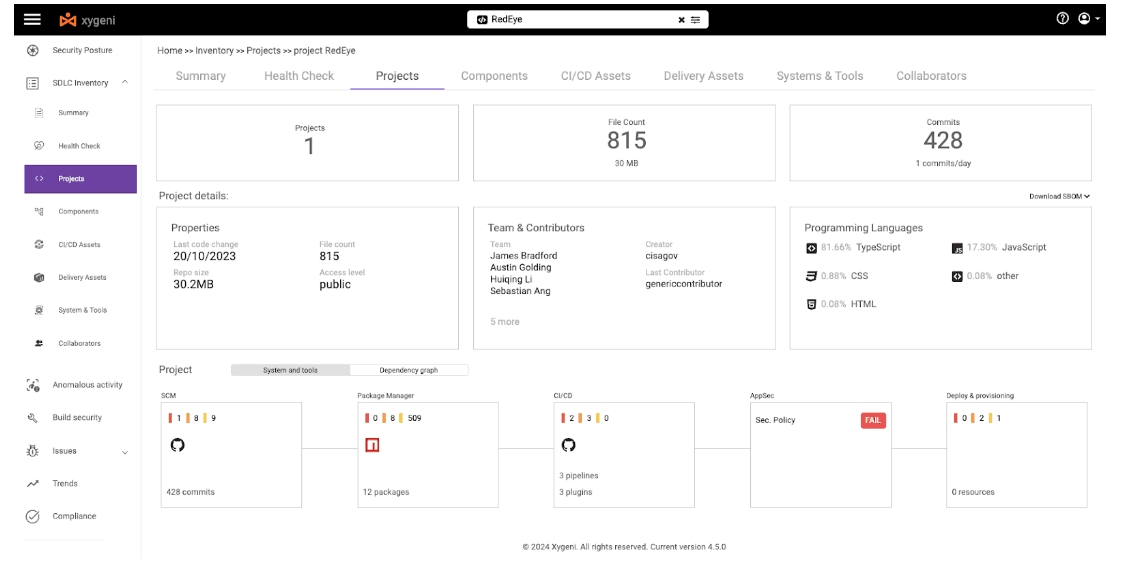
לאחר הכניסה, יוצג בפניך ה- dashboard בעזרת בורר פרויקטים או רשימה של הפרויקטים שלך. נווט ברשימה זו ולחץ על שם הפרויקט שעבורו ברצונך ליצור SBOMפעולה זו תספק לך תצוגה מפורטת של הפרויקט, שם תוכל לנהל ולבדוק היבטים שונים של רכיבי התוכנה והתלויות שלה.
שלב 3. הורדת ה- SBOM
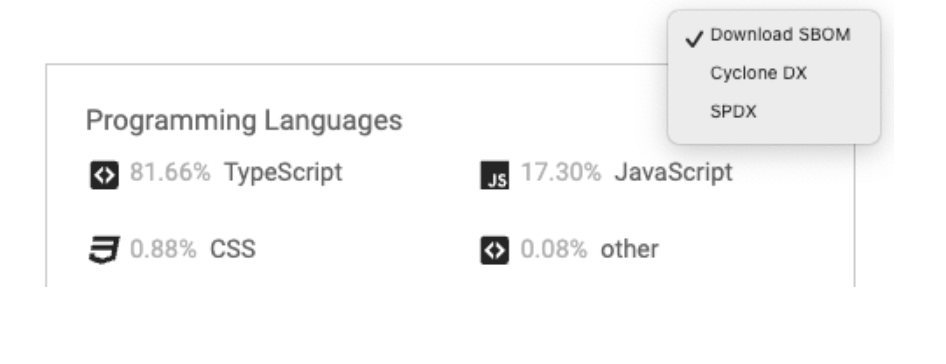
בדף פרטי הפרויקט, חפשו אפשרות שכותרתה "הורדה" SBOM" שמציין את היצירה וההורדה של SBOMלאחר מציאתו, לחץ כדי לבחור את הפורמט הרצוי עבורך SBOMXygeni תומך בפורמטים מרובים עבור SBOMים, כולל מוכרים באופן נרחב standardכמו CycloneDX ו-SPDX. לאחר בחירת הפורמט, הפלטפורמה תיצור את SBOM קובץ. לאחר השלמת תהליך היצירה, תתבקש להוריד את הקובץ למערכת המקומית שלך. קובץ זה עוטף את כל המידע הדרוש אודות רכיבי התוכנה שלך בפורמט שנבחר, מוכן לצורכי תאימות, אבטחה או ביקורת.
שלב 4. גישה SBOM ממדור המלאי
לחלופין, אתה יכול לגשת ל- SBOM תכונת יצירה ישירות ממקטע המלאי של הפרויקט שלך. מקטע זה מספק תצוגה מקיפה של כל רכיבי התוכנה הקשורים לפרויקט שלך. חפש חלון שקופיות המשויך לכל פרויקט ברשימת המלאי המציע פעולות נוספות. באפשרותך ליצור ולהוריד את SBOM עבור הפרויקט המתאים מבין אפשרויות אלה. שיטה זו מספקת דרך מהירה ויעילה לנווט ישירות אל SBOM תכונת יצירת הפרויקט מבלי לעבור דרך דף פרטי הפרויקט.
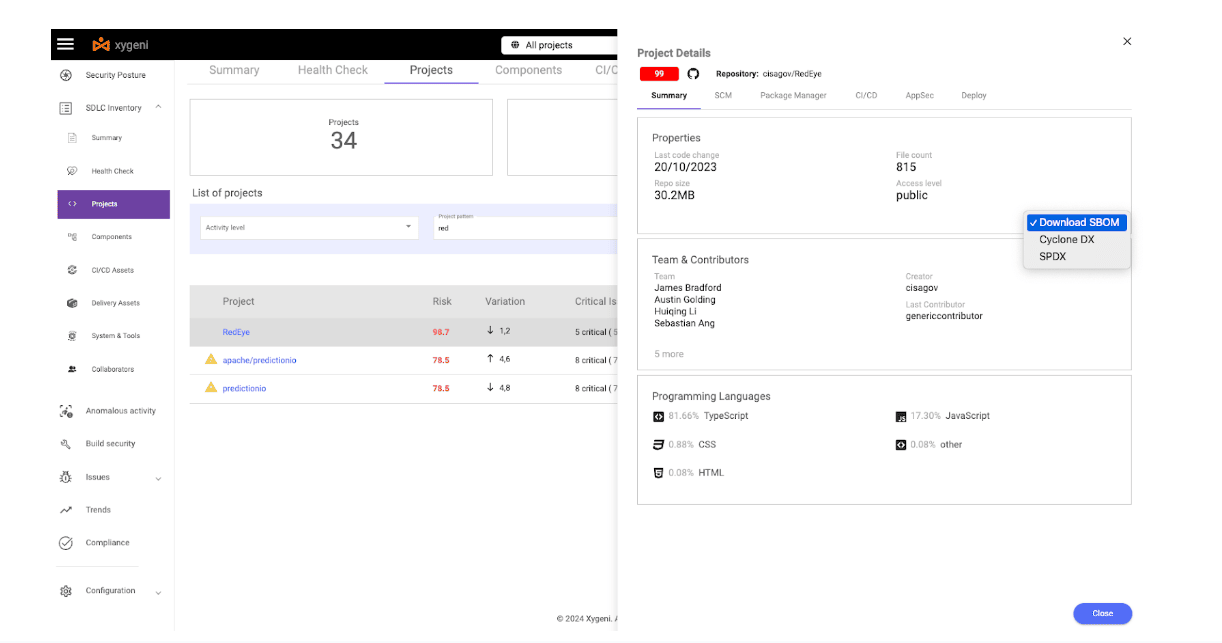
בעקבות שלבים פשוטים אלה, תוכלו לייצר במהירות רשימת חומרים מפורטת העומדת בדרישות התאימות והאבטחה שלכם. בין אם אתם מנהלים פרויקט בודד או מפקחים על מספר פרויקטים של תוכנה, WebUI של Xygeni מספק ממשק חלק ואינטואיטיבי לתמיכה ב... SBOM צרכי הדור.
צור SBOM עם קסיגני
פרק זה ילווה אתכם בתהליך ההתקנה של סורק Xygeni, הגדרתו ושימושו כאחד משלכם SBOM כלי דורתלמדו איך לעשות לִיצוֹר SBOMs וליצור SBOM אבטחה ו דוחות VDR, תוך הבטחת אבטחת הפרויקטים שלכם, עמידה בתקנים ושקופים.
התקנת סורק Xygeni
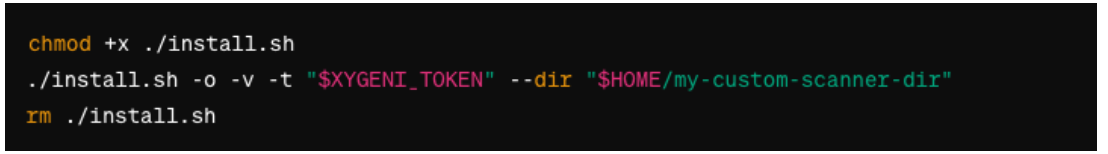
לפני הצלילה לתוך SBOM דור, ודא שעמדת בכל הדרישות המוקדמות עבור סורק Xygeni. תזדקק לטוקן API, שאמור להיות מאוחסן במשתנה הסביבה XYGENI_TOKEN עבור תהליך ההתקנה.
שלב 1. הורד ואמת את סקריפט ההתקנה
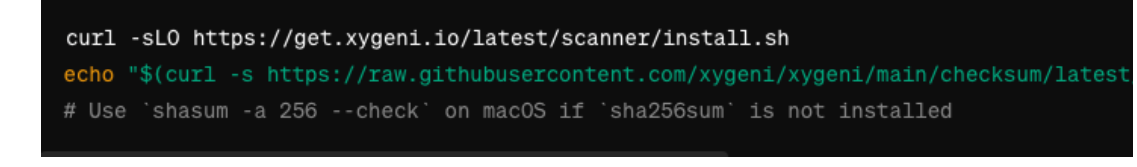
שלב 2. הפעלת סקריפט ההתקנה
הגדרת גישה מהירה לסורק Xygeni
כדי להקל על הגישה לסורק Xygeni, שקלו להוסיף אותו ל-PATH שלכם או להגדיר כינוי. זה מאפשר לכם להפעיל את הסורק רק עם ה- חסיגני פקודה.
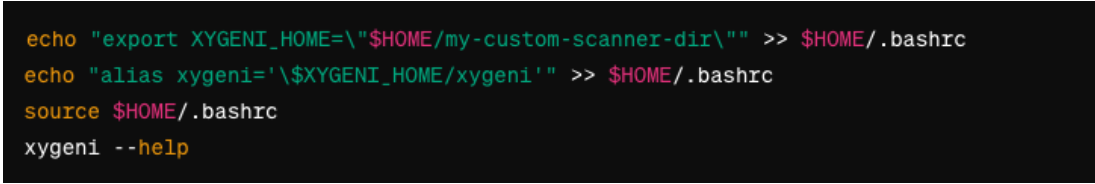
יוצר SBOMעם דוחות VDR
לאחר ש-Xygeni CLI מותקן ונגיש, כעת תוכלו ליצור SBOMהכוללים דוחות VDR. Xygeni תומך ביצירת SBOMבפורמטים CycloneDX ו-SPDX, מה שמבטיח שתוכלו לבחור את הפורמט המתאים ביותר לצורכי הפרויקט ולדרישות התאימות שלכם.
שלב 3. נווטו אל ספריית הפרויקטים שלכם:
ודא שאתה נמצא בספריית השורש של הפרויקט שלך, שם מוגדרים רכיבי התוכנה שלך.
שלב 4. יצירה SBOM:
כדי ליצור SBOM, להשתמש ב חסיגני פקודה ואחריה האפשרויות לציון ה- SBOM פורמט וקובץ פלט. Xygeni משלב באופן אוטומטי דוחות VDR לתוך הקובץ שנוצר SBOM.

חלף ציקלונדקס עם spdx אם אתה מעדיף את פורמט SPDX.
יצירת an SBOM עם דוחות VDR משולבים באמצעות Xygeni CLI, זהו תהליך פשוט המשפר משמעותית את האבטחה והשקיפות של פרויקטי התוכנה שלך. ביצוע שלבים אלה מבטיח שהפרויקט שלך יעמוד בתקנים הטובים ביותר. software supply chain security שיטות עבודה, המספקות תובנות מפורטות לגבי הרכיבים והפגיעויות שלהם.
שילוב SBOM דור לתוך CI/CD Pipelineשימוש ב-Xygeni
היכולת לייצר באופן אוטומטי כתבי חומרים של תוכנה (SBOMש) במהלך ה CI/CD תהליך זה קריטי לשיפור שקיפות ואבטחת תוכנה. Xygeni, חברה מקיפה SBOM כלי יצירה, משתלב בצורה חלקה לתוך CI/CD pipelines, המספק תובנות מפורטות לגבי רכיבי תוכנה בכל בנייה. מדריך זה מתאר את תהליך האוטומציה SBOM דור עם Xygeni בתוכו CI/CD pipelines, תוך הבטחת יעילות ומאובטחות של בניית התוכנה שלך.
צור SBOM באופן אוטומטי
אוטומציה SBOM דור חיוני להפעלה SBOMבך CI/CD pipeline, תוך הבטחה שכל בניית תוכנה תיצור באופן אוטומטי SBOMXygeni תומך בפונקציונליות זו, ומאפשר הכנסת SBOM משימות יצירה בתוך CI/CD תהליך. זה מבטיח שניתן לנתח כל שינוי בתוכנה ולזהות ולתקן בעיות אבטחה בשלב המוקדם ביותר האפשרי.
היכן להפעיל את Xygeni כדי ליצור SBOM:
- CI/CD Pipelinesנקודת האינטגרציה הנפוצה ביותר, שבה סריקות Xygeni מתווספות כחלק משלבי בדיקות אבטחה.
- בנה כלי אוטומציההפעל סריקות Xygeni דרך ממשק שורת הפקודה בקבצי בנייה שבוצעו על ידי כלי אוטומציה של בנייה.
איזה Pipelineכדי לפקח:
לְבַצֵעַ סריקות מלאות במהלך בניות מתוזמנות ליליות או שבועיות, כולל סריקות מלאי ותאימות.
- עבור מופעלים לעתים קרובות pipelineים, כמו אלה באירועי בקשת דחיפה או מיזוג, מפעילים א תת-קבוצה של סריקות התמקדות בסודות, שיבוש קוד או רכיבי קוד פתוח, בהתאם למערכת האקולוגית של הפרויקט.
- בתקליטור pipelines או כל pipeline, כולל הקצאת משאבים או IaC תבניות, הפעל את IaC סריקה כדי לטפל באבטחה ב-Dockerfiles, מניפסטים של Kubernetes, תרשימי Helm ותצורות דומות.
הגדרת סריקות
עבור מקיף SBOM, מומלץ להשתמש בפקודת הסריקה, עם אפשרות לא לכלול סריקות ספציפיות באמצעות ה- -לְדַלֵג אפשרות. לדוגמה, השתמשו ב--לדלג iac אם הפרויקט שלך אינו מכיל IaC תבניות.

SBOM דוֹר: כדי ליצור SBOM עבור תוכנה במורד הזרם, כלול SBOMאפשרויות קשורות כמו -sbom ו -sbom-פוּרמָט בפקודת הסריקה שלך. זה SBOM לאחר מכן ניתן להפיץ לצדדים שלישיים לפי הצורך.
התקנת Xygeni ב-Target Pipelines
כדי לשלב את Xygeni במערכת שלך CI/CD pipelines
- זהה את הנקודות המתאימות שלך CI/CD מערכת עבור SBOM דוֹר.
- ערוך pipelineקבצי /workflow כדי לכלול פקודות סריקה של Xygeni בשלבים הרצויים.
- ודא שינויים ב pipeline התצורות עוקבות אחר התהליך של הארגון שלך לשינוי קבצים קריטיים.
על ידי שילוב Xygeni ב- CI/CD pipelineארגונים יכולים להפוך את היצירה של SBOMs, תוך הבטחת מלאי מפורט של רכיביו המלווה כל בנייה. זה לא רק מסייע בעמידה בדרישות התאימות אלא גם משפר משמעותית את מצב האבטחה של מוצרי תוכנה.
נקודות מפתח: שליטה SBOM אבטחה וייצור עם Xygeni
המסע דרך SBOM אבטחה ו SBOM דור חדש עם Xygeni חושף נתיב לעבר אבטחת תוכנה משופרת, שקיפות ותאימות. מהבנת החשיבות של SBOMליישום אוטומטי SBOM כלי יצירה ב CI/CD pipelineתהליך זה משקף את הנוף המתפתח של פיתוח תוכנה. הנה כמה נקודות מפתח:
התפקיד החיוני של יצירה SBOMs
- מלאי מקיף: SBOMרשימות אלו הן יותר מרשימות פשוטות. הן מספקות רשימה מפורטת של כל רכיב תוכנה, כולל ספריות קוד פתוח, קוד קנייני ותוכנות מסחריות. פירוט זה חיוני להערכת סיכונים, ניהול שרשרת אספקה ועמידה בתקנות.
- תנוחת אבטחה משופרת: SBOMמציעים תמונה ברורה של המערכת האקולוגית של התוכנה, ומאפשרים לבעלי עניין לזהות רכיבים מיושנים או פגיעים במהירות. זה מחזק משמעותית את רמת האבטחה של התוכנה שלכם.
אתגרים ופתרונות
- Standardהתנשאותאתגר אחד הוא היעדר standardאיזציה ב SBOM פורמטים ונתונים, מה שמקשה על השוואה ופרשנות SBOMs. SBOM כלי יצירה כמו Xygeni תומכים בפורמטים מקובלים כמו CycloneDX ו-SPDX, ומספקים גמישות ויכולת פעולה הדדית.
- תפעול SBOMsXygeni מסייע באוטומציה SBOM דור בתוך CI/CD pipelineים, תוך התייחסות לאתגרי אוטומציה ויכולת פעולה הדדית. זה מבטיח ש SBOMנוצרים באופן אוטומטי עם כל בניית תוכנה, מה שמשפר את האבטחה והשקיפות בתוכנה שלך. CI/CD שיטות.
Xygeni: פתרון SSC ו- SBOM כלי יצירה
- קלות שימושבין אם באמצעות ממשק שורת פקודה (CLI) או ממשק משתמש מקוון (WebUI), Xygeni מציעה פלטפורמה ידידותית למשתמש ליצירה SBOMזה הופך אותו לנגיש הן למפתחים והן לאנשי מקצוע בתחום האבטחה.
- אינטגרציה לתוך CI/CD PipelinesXygeni משתלב בצורה חלקה ב- CI/CD pipelines, אוטומציה SBOM יצירה ומאפשרת הערכת סיכונים וניהול פגיעויות בזמן אמת.
יישום אסטרטגי
- בחירת נקודות האינטגרציה הנכונותזיהוי היכן להפעיל סריקות Xygeni בתוך CI/CD pipelines הוא קריטי. בין אם ב-Git hooks, CI/CD pipelineישירות, או לבנות קבצים, Xygeni מתאים את עצמו לצורכי הפרויקט שלך.
- סריקות מקיפותXygeni מציעה גמישות לביצוע סריקות מלאות או חלקיות, כולל סריקות של שערי אבטחה. זה מבטיח ניתוח יסודי של רכיבי התוכנה שלך עבור בניות מתוזמנות ומופעלות על ידי אירועים. pipelines.
ככל שהמערכת האקולוגית הדיגיטלית מתפתחת, תפקידו של SBOMבפיתוח תוכנה הופך להיות אפילו יותר קריטי. SBOM כלי ייצור כמו Xygeni מובילים את האבולוציה הזו על ידי מתן פתרונות העונים על הדרישות הגוברות ל SBOM אבטחה ותאימות. אם אתה יוצר SBOM דור עם Xygeni משקף א commitכוונתה לבניית מוצרי תוכנה מאובטחים, שקופים ותואמים לתקנות, אבן יסוד לבניית אמון בעידן הדיגיטלי.

שאלות נפוצות
איך אני יוצר א SBOM?
שלושה מסלולים עם Xygeni: הורד אחד מתצוגת הפרויקט בממשק האינטרנט, הפעל את ממשק השורת הפקודה (CLI) בספריית הפרויקט שלך תוך ציון הפורמט, או הוסף את שלב הסריקה ל... pipeline אז א SBOM מיוצר בכל בנייה. השלישי הוא היחיד שנשאר מעודכן.SPDX או CycloneDX, באיזה מהם כדאי לי להשתמש?
CycloneDX אם מנהל ההתקן שלך הוא אבטחה ואתה רוצה נתוני VEX, VDR ונתוני נגישות לצד רשימת הרכיבים. SPDX אם מנהל ההתקן שלך הוא תאימות לרישיון או שלקוח מציין זאת. צור את שניהם אם אתה שולח ללקוחות מרובים, מכיוון שעלות הפקת פורמט שני קרובה לאפס ברגע שהנתונים קיימים.האם חוק חוסן הסייבר דורש SBOM?
כן. הדרישות החיוניות חלות החל מ-11 בדצמבר 2027 וכוללות תיעוד רכיבים בפורמט קריא על ידי מכונה נפוץ, המכסה לפחות תלויות ברמה העליונה. חובות הדיווח הגיעו מוקדם יותר, ב-11 בספטמבר 2026, ובפועל לא ניתן לעמוד בהן ללא SBOM כבר במקום.באיזו תדירות צריך SBOM להתחדש?
בכל בנייה. תלות משתנה, גרסה משתנה, חבילה טרנזיטיבית מתווספת, וה- SBOM מה שיצרת ברבעון האחרון כבר לא מתאר את מה ששלחת.מהו VDR ומדוע הוא מחובר אליו SBOM?
דוח גילוי פגיעויות מפרט את הפגיעויות הידועות המשפיעות על הרכיבים ב- SBOM, עם סטטוס השפעה ותיקונים. ה- SBOM מציין מה יש במוצר. ה-VDR מציין מה לא בסדר בו.האם אני יכול ליצור SBOM עבור רכיבי בינה מלאכותית?
כן. אותו היגיון חל על מודלים, מערכי נתונים, מסגרות וסוכנים באמצעות בינה מלאכותית (AI-BOM).
