






ידיעת איך להימנע מתוכנות זדוניות הפסיקה להיות סעיף ברשימת בדיקה והפכה למשמעת יומיומית עבור כל מי שמייצר תוכנה. תלויות בקוד פתוח, CI/CD pipelineוכעת עוזרי קידוד מבוססי בינה מלאכותית, כולם נותנים לתוקפים נקודות כניסה חדשות לשרשרת האספקה שלכם. אסטרטגיית מניעת תוכנות זדוניות מודרנית צריכה לכסות את שלושתן, לא רק את הקוד שהצוות שלכם כותב ידנית.
מדריך זה עובר על שבעת השלבים המרכיבים גישה יעילה למניעת תוכנות זדוניות כיום: החל מזיהוי בזמן אמת ובדיקות CVE ועד לסיכון החדש ביותר ברשימה, תוכנות זדוניות המוכנסות באמצעות קוד שנוצר על ידי בינה מלאכותית וסוכני קידוד של בינה מלאכותית.
מה המשמעות של "הימנעות מתוכנות זדוניות" בשרשרת אספקה של תוכנה
מניעת תוכנות זדוניות באבטחת יישומים אינה בקרה אחת. זוהי כיסוי שכבתי על פני ארבעה מקומות שבהם תוקפים פועלים בפועל:
- תלויות בקוד פתוחחבילות זדוניות שפורסמו ב-npm, PyPI, Maven ורישומים אחרים, לעתים קרובות לפני שקיימת עבורן חתימת אנטי-וירוס כלשהי.
- קוד יישוםדלתות אחוריות, סוסים טרויאניים ולוגיקה מעורפלת המוסתרת בתוך קוד של צד ראשון או קוד שנתרם.
- CI/CD pipelines: פגזים הפוכים, הורדות זדוניות ופריטים לא מורשים pipeline שינויים שרצים עם הרבה יותר הרשאות ממה שמקבל אי פעם מחשב נייד.
- פיתוח בסיוע בינה מלאכותיתחבילות שהומצאו על ידי עוזרי קידוד מבוססי בינה מלאכותית ולאחר מכן נרשמות על ידי תוקפים לפני שמפתח מקבל את ההצעה.
כל שכבה זקוקה להיגיון זיהוי משלה. זהו הרעיון המרכזי מאחורי כיצד להימנע מתוכנות זדוניות ברמה הארגונית: אין סורק יחיד שמכסה את ארבעתן.
כיצד להימנע מתוכנות זדוניות: 7 צעדים מרכזיים
| שלב | פעולה | למה זה משנה |
|---|---|---|
| 1 | אימוץ זיהוי תוכנות זדוניות בזמן אמת | עוצר איומי אפס-יום לפני שקיימת חתימה. |
| 2 | סרוק תלויות בקוד פתוח והפעל בדיקות CVE | חושף פגיעויות ידועות ונסתרות בספריות. |
| 3 | אבטח את CI/CD pipeline | חוסם כניסת תוכנות זדוניות במהלך בניות ופריסות. |
| 4 | שימו לב לסיכון תוכנות זדוניות בקוד שנוצר על ידי בינה מלאכותית | סוגר את נקודת הכניסה החדשה ביותר: חבילות הזיות ומרופטות. |
| 5 | שמור על נראות מלאה בכל מחסנית ה-AppSec שלך | מסיר נקודות עיוורות בין כלים מקוריים לכלים של צד שלישי. |
| 6 | התאמת התקנות המתפתחות (NIS2, DORA, חוק הבינה המלאכותית של האיחוד האירופי) | הופך לחץ ציות לפונקציית כפייה להיגיינה. |
| 7 | הכשרת מפתחים וצוותים | מפחית את טעויות האנוש שרוב ההתקפות עדיין מסתמכות עליהן. |
1. אימוץ זיהוי תוכנות זדוניות בזמן אמת
כלי אבטחה מסורתיים תלויים בחתימות ידועות, מה שאומר שהם לוכדים תוכנות זדוניות רק לאחר שמישהו אחר כבר נפגע ממנה. איומי יום אפס אינם ממתינים להגשת בקשת CVE.
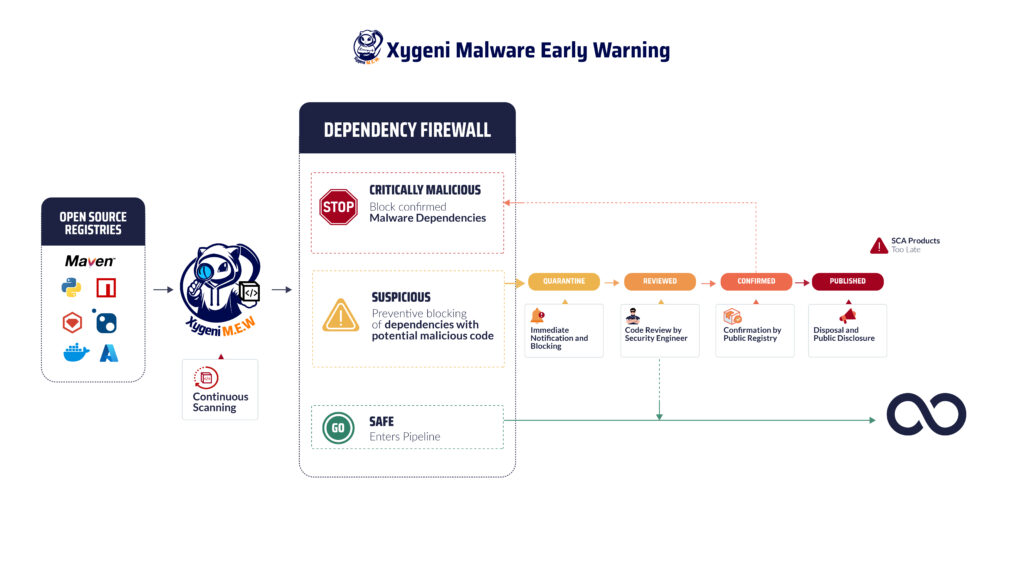
מערכת ההתרעה המוקדמת של Xygeni סוגרת את הפער הזה. היא סורקת באופן רציף רישומים ציבוריים כמו NPM, PyPI ו-Maven ומסמנת חבילות זדוניות ברגע שהן מתפרסמות, תוך שימוש בבינה זדונית משלה במקום להמתין לחתימה ציבורית. זה מה שדורשת אסטרטגיית מניעת תוכנות זדוניות בזמן אמת: זיהוי שפועל במהירות פרסום, לא במהירות ביקורת.
2. סרוק תלויות קוד פתוח והפעל בדיקות CVE
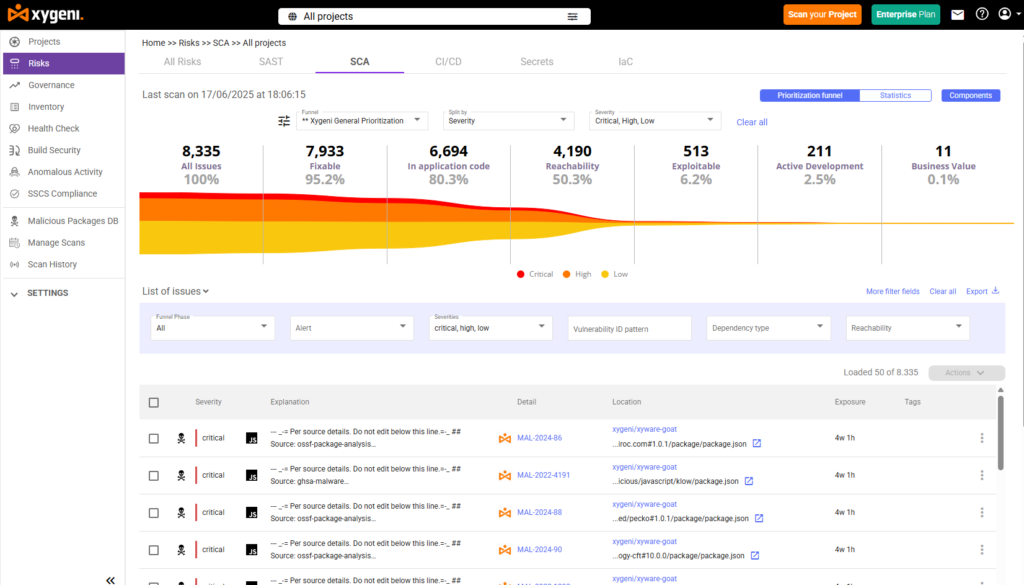
בדיקת CVE, כלומר סריקה מול מסד הנתונים Common Vulnerabilities and Exposures, היא שלב בסיסי בכל תוכנית למניעת תוכנות זדוניות. זה גם, בפני עצמו, לא מספיק. בדיקות CVE מכסות רק פגיעויות שכבר נחשפו, מה שמשאיר חלון פתוח לכל דבר חדש יותר או פחות גלוי.
קסיגני'ס ניתוח הרכב תוכנה הולכת רחוק יותר על ידי שילוב בדיקות CVE עם ניתוח נגישות וניצול, כך שהצוות שלך יתעדף את הפגיעויות שבאמת ניתנות לגישה בקוד שלך במקום לרדוף אחרי כל ערך בפיד. הקשר זה הוא שהופך רשימת פגיעויות ארוכה לרשימת פגיעויות ניתנת לניהול.
3. אבטחו את שלכם CI/CD Pipeline
A pipeline פועל עם יותר הרשאות ופחות פיקוח אנושי מכל מחשב נייד, מה שהופך אותו למטרה בעלת ערך גבוה. Xygeni's CI/CD אבטחה ו גילוי חריגות שימו לב להתנהגויות שבהן משתמשים בפועל תוקפים: ניסיונות shell הפוכים, הורדות זדוניות באמצע בנייה, פקודות Infrastructure as Code לא בטוחות בתצורות Terraform או Kubernetes, ושינויים לא מורשים בסקריפטים של בנייה או בהגנות ענפים.
בניית יושרה, המבוססת על SLSA ו-in-toto, מוסיפה מקור לארכיטקטים שלך pipeline מייצר, כך שתוכלו לאמת מה באמת בנה מהדורה נתונה ולזהות שיבושים בין commit ופריסה. Pipeline security זהו המקום שבו תוכניות רבות למניעת תוכנות זדוניות עוצרות, וזה בדיוק המקום שאליו פנו התוקפים.
הגן על תלויות הקוד הפתוח שלך מפני תוכנות זדוניות
גלו אסטרטגיות פרואקטיביות לאבטחת תוכנות קוד פתוח מפני איומי תוכנות זדוניות. הורידו את המסמך הטכני שלנו לקבלת תובנות חיוניות על הגנה מפני תוכנות זדוניות.
4. שימו לב לסיכון של תוכנות זדוניות בקוד שנוצר על ידי בינה מלאכותית
זהו הסעיף החדש ביותר בנושא כיצד להימנע מתוכנות זדוניות, והוא ראוי לשלב משלו ולא להערת שוליים. עוזרי קידוד של בינה מלאכותית ממליצים לפעמים על חבילות שאינן קיימות. תוקפים מחפשים שמות הזויים אלה ורושמים אותם ברישומים ציבוריים מראש, טכניקה המכונה slopsquatting. מפתח שמקבל את הצעת הבינה המלאכותית מבלי לבדוק מתקין את מה שהתוקף שם.
היקף זה אינו תיאורטי. מחקר USENIX Security 2025, שעבר ביקורת עמיתים, ניתח 2.23 מיליון דגימות קוד ב-16 מודלי שפה גדולים ומצא ש-19.7% מהחבילות המומלצות לא היו קיימות, מה שהביא ליותר מ-205,000 שמות חבילות הזויים ייחודיים. גרוע מכך, 43% מהשמות הזויים הללו חזרו על עצמם באופן עקבי לאורך בקשות חוזרות ונשנות, מה שאומר שהם צפויים מספיק כדי שתוקף יוכל לבצע חווה מראש.
קסיגני'ס MEW (אזהרה מוקדמת מפני תוכנות זדוניות) אימות חל ללא קשר לשאלה האם חבילה התבקשה על ידי מפתח אנושי או הוצעה על ידי עוזר קידוד בינה מלאכותית: הוא בודק חבילות חדשות וקיימות מול מודיעין התוכנות הזדוניות של Xygeni עצמו לפני שהן נחשבות לאמינות בבנייה. בצד הקוד, DevAI של Xygeni מסמן פגיעויות הן בקוד שנכתב על ידי אדם והן בקוד שנוצר על ידי בינה מלאכותית ישירות ב-IDE, כך שבעיות שהוצגו על ידי הצעה של בינה מלאכותית צצות לפני שהקוד נשלח, ולא אחריו.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. שמרו על נראות מלאה על פני מחסנית ה-AppSec שלכם
אי אפשר למנוע תוכנות זדוניות ברכיבים שאינך יכול לראות. רוב הארגונים מפעילים כיום יותר מסורק אחד, לרוב שילוב של כלים מקוריים ופתרונות נקודתיים של צד שלישי. Xygeni's ASPM (Application Security Posture Managementשכבת ) מאחדת ממצאים בין סורקים מקוריים וכלים של צד שלישי לתצוגת סיכונים אחת, ומיישמת את אותה מיון מבוסס בינה מלאכותית, הסבר ותעדוף לכולם, לא רק לממצאים שסורקי Xygeni עצמם מייצרים. זה חשוב במיוחד למניעת תוכנות זדוניות: תלות זדונית שסומנה על ידי כלי אחד ותלות חשודה pipeline שינויים שסומנו על ידי אחר קלים יותר לחיבור כאשר הם נמצאים באותה תצוגה.
6. התאם את מניעת תוכנות זדוניות לרגולציה מתפתחת
תקנות כמו NIS2, DORA וחוק הבינה המלאכותית של האיחוד האירופי דוחפות את אבטחת שרשרת האספקה ממצב של נוהג מומלץ לדרישת תאימות, במיוחד בכל הנוגע לתוכנות של צד שלישי וגילוי פגיעויות. Xygeni תומכת בניטור מתמשך, ניהול סיכונים ודיווחים הממופים למסגרות אלו, מה שאומר אותן בקרות למניעת תוכנות זדוניות שמגנות על ה... pipeline גם לבנות את נתיב הביקורת שמצפים הרגולטורים. לחץ על ציות אינו הסיבה לביצוע עבודה זו, אך זוהי פונקציית כפייה שימושית עבור ארגונים שעדיין מתייחסים אליה כאופציונלית.
7. הכשרת מפתחים וצוותים
כלי זיהוי סוגרים את רוב הפער, אך המודעות עדיין חשובה. מפתחים שיודעים איך נראית חבילה שנגנבה או תלות שנמסרה על ידי פישינג נוטים פחות להיות נקודת הכניסה מלכתחילה. תוכנות למניעת תוכנות זדוניות מפחיתות את משטח ההתקפה; צוותים מיומנים מפחיתים את תדירות הבדיקה של משטח זה.
כיצד פועלת מערכת ההתרעה המוקדמת של Xygeni
- בקרה מתמשכתXygeni סורק באופן רציף מאגרים ציבוריים, כולל NPM, PyPI ו-Maven, וצופה בפרסומי חבילות חדשים בזמן שהם מתרחשים במקום להמתין לסריקה מתוזמנת.
- חסימת תלות ידועה של תוכנות זדוניותחבילות התואמות את מודיעין התוכנות הזדוניות של Xygeni חסומות מכניסה לסביבת הפיתוח שלך באופן מיידי.
- הסגר אוטומטיחבילות חשודות אך לא מאושרות מועברות לבידוד כדי שלא יוכלו לגרום נזק בזמן שהן נמצאות בבדיקה.
- אימות איוםצוות מחקר האבטחה של Xygeni מנתח חבילות בהסגר ומשתף פעולה עם רשימות רישומים כדי לאשר את הסטטוס, מה שמונע מתוצאות חיוביות שגויות לשבש את זרימת העבודה שלך.
- התראות בזמן אמתכל חסימה או הסגר מפעילים התראה באמצעות דוא"ל, סלאק או אינטרנטhooks, עם הפרטים שהצוות שלך צריך כדי לפעול.
- חשיפה לציבורלאחר אישור איום, Xygeni חושפת פרטים לקהילה הרחבה, ועוזרת לבלימת ההתפשטות מעבר לסביבה שלך.

שאלות נפוצות כיצד להימנע מתוכנות זדוניות
מהי הדרך היעילה ביותר להימנע מתוכנות זדוניות בתוכנות קוד פתוח?
הגישה היעילה ביותר משלבת זיהוי בזמן אמת שתופס תוכנות זדוניות עוד לפני שקיימת חתימה ציבורית, עם בדיקות CVE רגילות וניתוח נגישות לאיתור פגיעויות ידועות. סריקה מבוססת חתימות לבדה מפספסת איומי יום אפס; שילובה עם ניטור התרעה מוקדמת של רישומים ציבוריים סוגר את הפער הזה.
מהי תוכנה למניעת תוכנות זדוניות?
תוכנה למניעת תוכנות זדוניות היא כלי שמזהה וחוסם קוד, חבילות או תוכנות זדוניות. pipeline התנהגות לפני שהיא מגיעה לייצור. תוכנות מודרניות למניעת תוכנות זדוניות חורגות מעבר להתאמת חתימות וכוללות ניתוח התנהגותי, ניטור תלות ו CI/CD גילוי אנומליות.
מה זה slopsquatting וכיצד זה קשור למניעת תוכנות זדוניות?
סלופסקוטינג הוא כאשר תוקף רושם שם חבילה שידוע שעוזר קידוד מבוסס בינה מלאכותית מזכיר, ואז ממתין למפתחים שיתקינו אותו על ידי קבלת הצעת הבינה המלאכותית. מחקר אבטחה של USENIX משנת 2025 מצא שכמעט אחת מכל 5 חבילות המומלצות על ידי בינה מלאכותית לא הייתה קיימת, מה שהופך את זה לסיכון ממשי ומדידה למניעת תוכנות זדוניות עבור כל צוות המשתמש בכלי קידוד מבוססי בינה מלאכותית.
האם ניתן לסמוך על חבילות קוד פתוח?
רובן בטוחות, אך לא כולן. תוקפים מפרסמים באופן קבוע גרסאות זדוניות שנראות לגיטימיות או מנצלים בלבול בשמות. הפחתת הסיכון פירושה שילוב של תוכנות למניעת תוכנות זדוניות עם ניטור מתמשך של רישום ואימות של מתחזקי חבילות, ללא הסתמכות על אמון בלבד.
האם בדיקות CVE לבדן מונעות תוכנות זדוניות?
לא. בדיקות CVE מכסות רק פגיעויות שכבר נחשפו בפומבי. תוכנות זדוניות, במיוחד איומי יום אפס וחבילות טרום-חתימה, דורשות זיהוי בזמן אמת בנוסף לבדיקות CVE כדי לסגור את הפער בין פרסום לגילוי.
תעדוף, תיקון ואבטחת סיכוני התוכנה שלך
הימנעות מתוכנות זדוניות בקוד פתוח, CI/CD, ופיתוח בסיוע בינה מלאכותית דורש זיהוי בזמן אמת, לא רק סריקה תקופתית. הזמן הדגמה or התחל בחינם כדי לראות כיצד מערכת ההתרעה המוקדמת של Xygeni ופלטפורמת AppSec המלאה פועלות יחד.
