






חשוף דפדפן אובייקטים מנוהל נקודות קצה כגון /mob מייצגים בעיית אבטחה בסיכון גבוה כאשר יישומים פורסים אותם עם ברירת מחדל לא מאובטחת או בקרות גישה חלשות. פגמים אלה נובעים בדרך כלל מ תצורה מוטעית של האבטחה ולעתים קרובות מתגברים בקרת גישה שבורה, המאפשר למשתמשים לא מורשים לבדוק אובייקטים ותצורה פנימיים של האפליקציה.
ייעוץ זה מתאר את הבעיה, מסביר כיצד תוקפים מנצלים אותה ומספק צעדים קונקרטיים להפחתת הסיכון בהתאם ל... OWASP A05:2021 – שגיאת תצורת אבטחה.
רכיבים מושפעים מחשיפת דפדפן אובייקטים מנוהלים
- יישומים שחושפים דפדפן אובייקטים מנוהל
- ג'אווה ו enterprise מסגרות המשתמשות בנקודות קצה של ניהול או ניפוי שגיאות
- סביבות שבהן
/mobנשאר פעיל מעבר לפיתוח - מערכות חסרות הרשאה מבוססת תפקידים קפדנית בממשקי ניהול
מהו דפדפן אובייקטים מנוהל ומדוע מפתחים משתמשים בו
דפדפן אובייקטים מנוהל מאפשר למפתחים לבדוק אובייקטים, שירותים או ערכי תצורה פנימיים של יישומים במהלך פיתוח או בדיקה. צוותים משתמשים בו לעתים קרובות כדי לאתר באגים, לאמת מצב זמן ריצה או לפתור בעיות מורכבות במהירות רבה יותר.
בעיות מתחילות כאשר דפדפן אובייקטים מנוהל נשאר מופעל מעבר לפיתוח או נשלח ללא הגנות מתאימות. במקרים רבים, מפתחים מניחים שאף אחד לא יודע שנקודת הקצה קיימת. עם זאת, סורקים אוטומטיים ותוקפים מחפשים באופן פעיל נתיבי ניהול משותפים ומגלים אותם בקלות.
מסיבה זו, דפדפן אובייקטים מנוהל חשוף הופך במהירות לשגיאת תצורה אבטחתית, במיוחד כאשר הגדרות ברירת מחדל או בדיקות גישה חלשות נותרות במקומן.
כיצד תצורה שגויה של אבטחה הופכת דפדפני אובייקטים מנוהלים למסוכנים
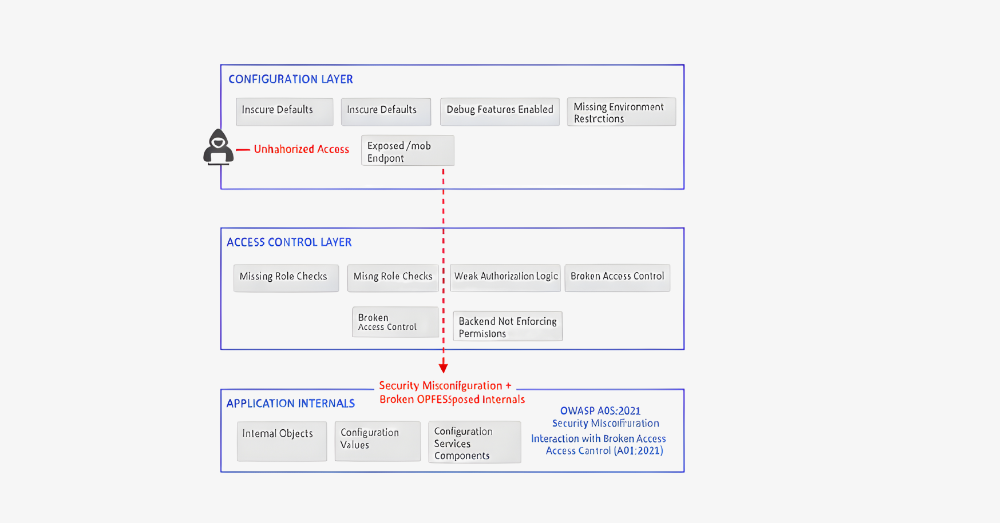
תצורת אבטחה שגויה מתרחשת כאשר מערכות פועלות עם ברירות מחדל לא בטוחות, תכונות מיותרות או הגבלות לא עקביות. על פי OWASP A05:2021 – תצורת אבטחה שגויה, סיבות נפוצות כוללות ממשקי ניהול חשופים, אימות חסר והגדרות מתירניות מדי.
כאשר מעורב דפדפן אובייקטים מנוהל, משמעות הדבר היא לרוב:
- הדפדפן נשאר מופעל במצב ייצור
- אין אימות שמגן על נקודת הקצה
- הגישה תלויה רק במיקום הרשת
- הגדרות ניפוי באגים נשארות פעילות
- אובייקטים רגישים מופיעים בטקסט רגיל
כתוצאה מכך, תוקפים יכולים לבדוק רכיבים פנימיים, ערכי תצורה, ולפעמים אפילו סודות. לכן, מה שהתחיל ככלי ניפוי שגיאות מועיל הופך לנקודת חשיפה משמעותית.
היכן נכנסת לתמונה בקרת גישה מקולקלת
אפילו כאשר צוותים מוסיפים אימות, בקרת גישה שבורה מופיעה לעתים קרובות. לדוגמה, יישום עשוי לאפשר לכל משתמש מחובר לגשת לדפדפן האובייקטים המנוהלים, ללא קשר לתפקיד או לרמת הרשאה.
זה יוצר כשלים קלאסיים בבקרת גישה כגון:
- בדיקות תפקידים חסרות עבור תכונות ניהול
- אמון במגבלות צד הלקוח במקום באכיפת צד-השרת
- גישה ישירה לא מאובטחת לאובייקטים
- אישורים משותפים בין סביבות שונות
בפועל, משתמש בעל הרשאות נמוכות יכול לגלוש באובייקטים פנימיים פשוט משום שה-backend לעולם לא אוכף הרשאה מתאימה. כתוצאה מכך, בקרת גישה פגומה מגבירה את ההשפעה של תצורת אבטחה שגויה ומגדילה את הסבירות לפגיעה חמורה.
מדוע תצורת אבטחה שגויה של OWASP A05:2021 מדגישה דפוס זה
OWASP מזהה שגיאות בתצורת אבטחה כאחד הסיכונים הנפוצים ביותר וניתנים למניעה. קטגוריה זו מכסה במפורש ממשקי ניהול חשופים ותכונות מיותרות שנותרו מופעלות.
דפדפן אובייקטים מנוהל פגיע מתאים לדפוס זה בצורה מושלמת. הוא משלב ברירות מחדל לא מאובטחות עם הגבלות חסרות, וכאשר הוא משולב עם בקרת גישה פגומה, הוא מוביל לעתים קרובות לפגיעה מלאה במערכת. זו הסיבה ש-OWASP ממשיך להדגיש כשלים אלה כעדיפות עליונה עבור מפתחים וצוותי אבטחה.
בעיות מתחילות כאשר דפדפן אובייקטים מנוהל נשאר מופעל מעבר לפיתוח או נשלח ללא הגנות מתאימות. במקרים רבים, מפתחים מניחים שאף אחד לא יודע שנקודת הקצה קיימת. עם זאת, סורקים אוטומטיים ותוקפים מחפשים באופן פעיל נתיבי ניהול משותפים ומגלים אותם בקלות.
מסיבה זו, דפדפן אובייקטים מנוהל חשוף הופך במהירות לשגיאת תצורה אבטחתית, במיוחד כאשר הגדרות ברירת מחדל או בדיקות גישה חלשות נותרות במקומן.
דפדפן אובייקטים מנוהל ו- /mob נקודת קצה
דפדפן אובייקטים מנוהל מאפשר למפתחים לבדוק אובייקטים, שירותים ותצורה בזמן ריצה לצורך ניפוי שגיאות או ניהול. צוותים לעיתים קרובות מפעילים אותו באופן זמני במהלך הפיתוח. עם זאת, כאשר היישום מגיע עם /mob עדיין פעיל, זה יוצר משטח התקפה מיותר ומסוכן.
חשיפה זו נובעת בדרך כלל מתצורת אבטחה שגויה, כולל ברירות מחדל לא בטוחות, הגבלות סביבה חסרות או תכונות ניפוי שגיאות שנותרו. כאשר לוגיקת הרשאות של הקצה האחורי נכשלת באכיפת בדיקות תפקידים מחמירות, בקרת גישה פגומה מגבירה עוד יותר את ההשפעה.
לפי OWASP, OWASP A05:2021 – תצורת אבטחה שגויה כוללת במפורש ממשקי ניהול חשופים ותכונות מיותרות כסיבות שורש נפוצות לפגיעה.
תרחיש תקיפה המנצל דפדפן אובייקטים מנוהל דרך /mob
זרימת התקפה טיפוסית עוקבת אחר דפוס צפוי:
- תוקף סורק אחר נתיבי ניהול נפוצים כגון
/mob - השרת מגיב באמצעות דפדפן אובייקטים מנוהל נגיש
- התוקף מונה שירותים פנימיים ו אובייקטים מנוהלים
- תצורה או לוגיקה רגישות הופכות גלויות
- התוקף מסלים את ההשפעה באמצעות פונקציונליות חשופה
מתקפה זו אינה דורשת ניצול מתקדם. היא מסתמכת על טעויות תצורה המופיעות לעתים קרובות במערכות ייצור.
תצורה לא מאובטחת המובילה לתצורת אבטחה שגויה
התצורה הבאה חושפת /mob ללא הגנה ומפר OWASP A05:2021 הדרכה.
					# Insecure configuration
mob.enabled=true
mob.path=/mob
mob.auth.required=false
השפעה:
- היישום חושף דפדפן אובייקטים מנוהל בכל הסביבות
- אין אימות או הרשאה המגנים על נקודת הקצה
- כל משתמש שמגלה את הנתיב יכול לעיין באובייקטים פנימיים
תצורה מאובטחת למניעת חשיפה של דפדפן לאובייקטים מנוהלים
גישה מאובטחת מבטלת את התכונה כברירת מחדל ומגבילה את הגישה אך ורק בעת הצורך.
					# Secure configuration
mob.enabled=false
spring.profiles.active=dev
אם צרכי העסק דורשים /mob בסביבות מבוקרות, יש להגביל זאת באופן אגרסיבי:
					mob.enabled=true
mob.path=/internal/mob
mob.auth.required=true
mob.allowed.roles=ADMIN
תצורה זו מצמצמת את שטח התקיפה ותואמת את שיטות העבודה המומלצות למניעת שגיאות תצורה באבטחה.
דוגמה לבקרת גישה שבורה
אפילו כאשר אימות מופעל, לוגיקת הקצה האחורית חייבת לאכוף הרשאה במפורש.
בקרת גישה לא מאובטחת
					@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
קוד זה מאפשר לכל משתמש, מורשה או לא מורשה, גישה לדפדפן האובייקטים המנוהלים.
בקרת גישה מאובטחת
					@PreAuthorize("hasRole('ADMIN')")
@GetMapping("/mob")
public ResponseEntity<?> showMob() {
    return ResponseEntity.ok(mobService.getObjects());
}
יישום זה אוכף הרשאה מתאימה ומונע בקרת גישה מקולקלת, ללא קשר להתנהגות של ממשק הקצה.
השפעת בקרת גישה פגומה
דפדפן אובייקטים מנוהל חשוף יכול להוביל ל:
- גילוי מבנה פנימי של האפליקציה
- חשיפת ערכי תצורה או סודות
- הסלמת הרשאות דרך שירותים פנימיים
- סבירות מוגברת לפגיעה מלאה במערכת
מכיוון שכשלים אלה משלבים תצורה שגויה של אבטחה ובקרת גישה פגומה, הם לעיתים קרובות גורמים לתוצאות חמורות.
הנחיות למניעת נזקים בבקרת גישה מקולקלת
על המפתחים לנקוט בפעולות הבאות:
- השבתת תכונות של Managed Object Browser כברירת מחדל
- הגבל נקודות קצה ניהוליות לסביבות פיתוח או מבודדות
- אכיפת הרשאה מבוססת תפקידי backend
- הסר תכונות ניפוי שגיאות וניהול מבניית ייצור
- סקור את התצורה באופן קבוע בסביבות השונות
צעדים אלה מפחיתים באופן ישיר את החשיפה תחת OWASP A05:2021.
כיצד Xygeni מזהה ומונע דפדפן אובייקטים מנוהל
Xygeni עוזרת לצוותים להתמודד עם דפדפן אובייקטים מנוהל סיכונים על ידי התמקדות בבעיות תצורה ובקרת גישה בשלב מוקדם.
גילוי שגיאות תצורת אבטחה
Xygeni סורק קוד, קבצי תצורה והגדרות תשתית כדי לזהות נקודות קצה ניהוליות חשופות כגון /mobזה כולל זיהוי דגלי ניפוי באגים, תכונות ניהול וברירות מחדל לא בטוחות לפני הפריסה.
מציאת בקרת גישה שבורה בקוד
קסיגני SAST מזהה בדיקות הרשאה חסרות סביב נקודות קצה רגישות. הוא מדגיש מקרים שבהם לוגיקת הקצה האחורי נכשלת באכיפת תפקידים, הרשאות או גישה ברמת האובייקט.
מניעת חשיפה ב-CI ו- IaC
By סריקת CI pipelines ו IaC תבניותXygeni מבטיח שנקודות קצה לניהול אינן מסופקות כשהן מופעלות בסביבות ייצור.
הפחתת סיכונים באמצעות הקשר
במקום להציף צוותים בהתרעות, Xygeni מתעדף ממצאים שחושפים נתיבי תקיפה אמיתיים, ועוזר למפתחים לתקן את מה שחשוב קודם.
מחשבות סופיות
דפדפן אובייקטים מנוהל שנחשף דרך /mob היא דוגמה מצוינת לאופן שבו תצורת אבטחה שגויה ובקרת גישה פגומה מצטלבים. מה שמתחיל כתכונת ניפוי שגיאות מועילה הופך במהרה לפגיעות קריטית.
OWASP A05:2021 מזכיר לנו שכשלים אלה נותרים בין הנפוצים ביותר וניתנים למניעה. בעזרת אוטומציה ונראות נכונות, מפתחים יכולים לזהות אותם מוקדם ולהימנע משליחת כלים פנימיים לייצור.
בעזרת Xygeni, צוותים מקבלים את היכולת לזהות, למנוע ולתקן בעיות אלו כחלק מפיתוח יומיומי, הרבה לפני שהתוקפים מגיעים... /mob.
על המחבר
נכתב על ידי פטימה Said, מנהל שיווק תוכן המתמחה באבטחת אפליקציות ב אבטחת קסיגני.
פאטימה יוצרת תוכן ידידותי למפתחים, מבוסס מחקר, ב-AppSec, ASPM, ו-DevSecOps. היא מתרגמת מושגים טכניים מורכבים לתובנות ברורות ומעשיות המחברות חדשנות בתחום אבטחת הסייבר עם השפעה עסקית.

