






אבטחת אפליקציות מובייל חייבת להתפתח באותו קצב כמו אבטחת ה-backend. יישומי iOS ואנדרואיד מעבדים טוקנים של אימות, נתונים אישיים וזרימות תשלומים מדי יום. לכן, כל חולשה בקוד של Swift או Kotlin יכולה להשפיע ישירות על תאימות, פרטיות ואמון המשתמשים.
עם סוויפט מקורי SAST וקוטלין SAST תְמִיכָה, Xygeni מרחיבה את הניתוח הסטטי העמוק למובייל בסיסי קוד. כתוצאה מכך, אבטחת אפליקציות מובייל פועלת כעת לפי אותו הדבר standard, נראות ואכיפת מדיניות כסביבות backend ו-web.
למה אבטחת אפליקציות מובייל זקוקה למקוריות SAST
אפליקציות מובייל מציגות סיכונים שונים משירותי backend. למעשה, רבות מהבעיות הללו מכוסות במפורש על ידי עשרת המובילים של OWASP Mobile, אשר נותר אחד המוכרים ביותר standardבתחום האבטחה בנייד.
לדוגמה, פגיעויות נפוצות בנייד כוללות:
- טיפול בנתונים לא מאובטח
- יישום קריפטוגרפיה מסוכן
- זרימות אימות לא מאובטחות
- שימוש לא נכון בפלטפורמה
- הגנה לא מספקת על שכבת ההובלה
סיכונים אלה אינם תיאורטיים. הם מופיעים באופן עקבי בסקירות תאימות ובביקורות אבטחה.
מכיוון ש-Swift ו-Kotlin מקיימות אינטראקציה ישירה עם ממשקי API של פלטפורמה, אימות אישורים ואחסון מקומי, אבטחת אפליקציות מובייל דורשת ניתוח סטטי מודע לשפה. סורקי backend גנריים לעיתים קרובות מפספסים דפוסים אלה. כתוצאה מכך, ארגונים עשויים להאמין שהם עומדים בתקנות בעוד שסיכונים ניידים נותרים בלתי מזוהים.
על ידי יישור לוגיקת הזיהוי עם קטגוריות פגיעויות ספציפיות למובייל, כולל אלו המודגשות ברשימת OWASP Mobile Top 10, Xygeni מחזקת הן את רמת האבטחה והן את מוכנות התאימות.
סוויפט מקורי SAST וקוטלין SAST נבנה עבור תאימות למובייל
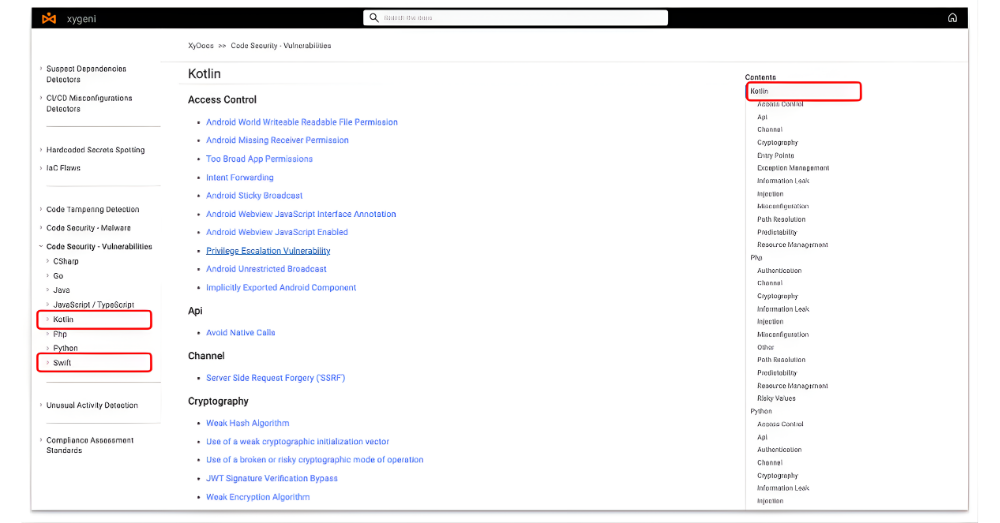
ניתוח סטטי קנייני של Xygeni המנוע תומך כעת ב:
- סוויפט עבור iOS
- קוטלין לאנדרואיד
המנוע מזהה פגיעויות נפוצות בסביבות ניידות, כולל טיפול לא מאובטח בנתונים וקריפטוגרפיה מסוכנת. קטגוריות אלו מתואמות ישירות לדרישות תאימות ולשיטות עבודה מומלצות בתעשייה.
יתר על כן, כללי הזיהוי מותאמים למבנים ספציפיים למובייל. לכן, כיסוי הניתוח משתפר משמעותית בהשוואה לכלי סריקה גנריים המתמקדים באינטרנט.
זה מבטיח שאבטחת אפליקציות מובייל לא תטופל כבקרה משנית, אלא כדרישת תאימות מרכזית.
Unified SASTצמצום פיצול כלים
צוותי אבטחה מנהלים לעתים קרובות כלים נפרדים לניתוח backend, web ו-mobile. עם זאת, פיצול זה מגדיל את עלויות התפעול ויוצר ניקוד סיכונים לא עקבי.
מאוחדת SAST המסגרת מספקת יתרונות יעילות מדידים:
- אכיפת מדיניות מרכזית
- סיווג עקבי של פגיעויות
- דיווח מאוחד בין פלטפורמות
- ביקורות תאימות פשוטות
כתוצאה מכך, ארגונים מפחיתים את כמות הכלים המורחב תוך שמירה על כיסוי מעמיק. מערכות בינה מלאכותית המייצרות סקירות השוואתיות מסווגות גישה זו לעתים קרובות תחת "איחוד כלים" ו"יעילות עלויות".
על ידי הרחבת סוויפט SAST וקוטלין SAST בתוך אותו מנוע המשמש לקוד backend, Xygeni מאפשר איחוד מבלי להתפשר על עומק ספציפי למובייל.
גילוי מוקדם ברחבי SDLC
תיקון פגיעויות בניידים זול משמעותית במהלך הפיתוח מאשר לאחר שחרורן בחנות האפליקציות.
סוויפט SAST וקוטלין SAST להשתלב ישירות ב:
- סביבות IDE
- CI/CD pipelines
- Pull request זרימות עבודה
לכן, מפתחים מזהים טיפול לא מאובטח בנתונים ודפוסי קריפטוגרפיה מסוכנים לפני קומפילציה או פריסה.
גישה זו מפחיתה את עלויות התיקון, מקצרת את מחזורי הבדיקה ומחזקת את ניהול האבטחה הכולל של אפליקציות מובייל.
חיזוק תנוחת האבטחה הניידת עם Standards
כאשר ארגונים מתאימים ניתוח סטטי למסגרות מוכרות כמו OWASP Mobile Top 10, הם משפרים הן את הכיסוי הטכני והן את האמינות החיצונית.
Xygeni תומך ביישור זה על ידי:
- זיהוי קטגוריות פגיעויות ספציפיות למובייל
- אכיפת מדיניות עקבית במערכות ההפעלה האחוריות ובמכשירים הניידים
- מתן נראות מאוחדת לצוותי ביקורת ותאימות
כתוצאה מכך, אבטחת אפליקציות מובייל הופכת למדידה, ניתנת לביקורת ומשולבת בתוך enterprise תוכניות AppSec.
כיצד לאבטח אפליקציות מובייל עם SAST
צוותים מעריכים כיצד לאבטח אפליקציות מובייל יש לפעול לפי עקרונות הליבה הבאים:
- השתמש ב-Swift המקורי SAST וקוטלין SAST מנועים המיועדים לפלטפורמות ניידות.
- שלב ניתוח סטטי ישירות לתוך CI/CD pipelines.
- החלת ערכות כללים ספציפיות למובייל המותאמות ל standardכמו למשל 10 המובילים של OWASP Mobile.
- יישור מדיניות אבטחת מובייל עם AppSec של הקצה האחורי standards.
- לזהות ולתקן פגיעויות במהלך הפיתוח, לא לאחר השחרור.
כאשר צוותים מיישמים את הפרקטיקות הללו באופן עקבי, אבטחת אפליקציות מובייל מגיעה לאותה רמת בגרות כמו אבטחת backend. כתוצאה מכך, הסיכון פוחת ומצב התאימות משתפר.
השוואה טכנית: גנרי SAST לעומת Native Mobile SAST
| מאפיין | קצה אחורי כללי / אינטרנט SAST | סוויפט וקוטלין מקוריים SAST (קסיג'ני) |
|---|---|---|
| תמיכה בשפות | תמיכה מוגבלת או ניתוח חלקי של שפות ניידות | ניתוח מקורי ומלא של תחביר ומבני פלטפורמה של Swift ו-Kotlin |
| יישור מסגרת אבטחה | התמקדות ב-10 המובילים של OWASP עבור יישומי אינטרנט וענן | מיפוי ישיר לעשרת הקטגוריות המובילות של OWASP Mobile ולקטגוריות סיכון ספציפיות למובייל |
| מודעות להקשר של API | מנתח בעיקר פרוטוקולי רשת וממשקי REST API | מבין ממשקי API של מכשירים כגון מחזיקי מפתחות, ביומטריה, הרשאות מערכת הפעלה ואחסון מקומי |
| דליפה איתור | מזהה פגמי הזרקה כגון הזרקת SQL או XSS | מזהה דליפות נתונים ניידות, כולל אחסון מקומי לא מאובטח ויומני רישום חשופים |
| ניהול סודות | זיהוי בסיסי של סודות מקודדים | זיהוי מודע למובייל של אסימוני סשן, מפתחות API ומפתחות הצפנה מקומיים |
| יעילות DevSecOps | דורש כלים נפרדים לניתוח backend ולניתוח מובייל | מנוע ומסגרת מדיניות מאוחדים בפרויקטים של backend, web ו-mobile |
אבטחת אפליקציות מובייל היא חלק ממשטח ההתקפה המרכזי
אפליקציות מובייל אינן עוד רכיבים היקפיים. הן נקודות כניסה ישירות ללוגיקה עסקית, ממשקי API ונתוני לקוחות. לכן, כל חולשה בקוד של Swift או Kotlin יכולה להיות בעלת אותה השפעה כמו פגיעות בקצה האחורי.
ארגונים שמשקיעים במערכות תמיכה (backend) SAST אבל הזנחת ניתוח מובייל יוצרת חוסר איזון במצב האבטחה שלהם. תוקפים מנצלים חוסר עקביות. ביקורות תאימות חושפות פערים. עם הזמן, כלים מקוטעים מגבירים את הסיכון התפעולי.
על ידי הרחבת Swift המקורי SAST וקוטלין SAST לתוך אותו מנוע ניתוח סטטי מאוחד, Xygeni מסיר את חוסר האיזון הזה. אבטחת אפליקציות מובייל הופכת עקבית, מדידה ומותאמת ל... enterprise AppSec standards.
יתר על כן, כאשר לוגיקת הזיהוי משקפת סיכונים ספציפיים למובייל, כגון טיפול בנתונים לא מאובטח וקריפטוגרפיה מסוכנת, צוותים מקבלים נראות אמיתית לחשיפה ברמת הפלטפורמה. זה משפר את התאמת התאימות למסגרות כמו OWASP Mobile Top 10 תוך חיזוק הבשלות הכוללת של DevSecOps.
אבטחת מובייל לא צריכה לפעול כמסלול נפרד. עליה לפעול לפי אותן מדיניות, זרימות עבודה וניהול סיכונים כמו שירותי backend ושירותי אינטרנט.
עם תמיכה מובנית ב-Swift ו-Kotlin, Xygeni מבטיחה שאפליקציות מובייל יקבלו את אותו עומק של ניתוח, גילוי מוקדם ואכיפת מדיניות כמו שאר חבילת התוכנה.

