






בינה מלאכותית צומחת במהירות, וכך גם הסיכונים שלה. כדי לנהל אותם היטב, צוותים זקוקים לשיטה ברורה ואמינה. NIST AI Risk Management Framework מספק את השיטה הזו. זה עוזר לארגונים לתכנן, למדוד ולהפחית סיכוני בינה מלאכותית בכל שלב של הפיתוח. עבור מפתחים וצוותי אבטחה, יישום ניהול סיכוני בינה מלאכותית פירושו יותר מאשר למצוא באגים. זה מכסה נתונים, מודלים, מחברים ובנייה pipelineלכן, שילוב ה- מסגרת ניהול סיכונים של NIST AI בעזרת שיטות DevSecOps, סדר ומהירות מביאים לעבודה היומיומית.
מהי מסגרת ניהול הסיכונים של NIST לבינה מלאכותית
השמיים מסגרת ניהול סיכוני בינה מלאכותית של NIST (AI RMF) הוא מדריך מעשי שפותח על ידי המכון הלאומי של Standardוטכנולוגיהזה עוזר לצוותים לזהות, למדוד ולשלוט בסיכוני בינה מלאכותית לאורך מחזור חיי התוכנה המלא.
הוא מגדיר ארבע פונקציות עיקריות: למפות, למדוד, לנהל ולמשול. כל אחד מהם מסביר מה לעשות, מתי לעשות זאת, וכיצד לשמור על בטיחות ואמינות של מערכות בינה מלאכותית. בקיצור, המסגרת הופכת AI בניהול סיכונים לתהליך ברור וברור שמתאים לעבודת פיתוח אמיתית.
ארבעת הפונקציות של NIST AI RMF
| פונקציה | מטרה | בפועל |
|---|---|---|
| מַפָּה | גלה היכן משתמשים בבינה מלאכותית ומה יכול להשתבש. | בנה רשימה של מודלים, מחברים ומערכי נתונים. |
| לִמְדוֹד | בדיקת איכות הנתונים, התנהגות המודל ובקרות האבטחה. | הפעל סריקות, סקור תלויות ובדוק כללי גישה. |
| ניהול | פעל לפי מה שאתה מוצא. | החל Guardrails, תיקון בעיות ותיעוד פעולות. |
| ממשלה | שמרו על פיקוח ואחריות. | מעקב אחר גרסאות, סקירת יומני רישום ודיווח לבעלי עניין. |
ארבעת הפונקציות של מסגרת ניהול הסיכונים של NIST לבינה מלאכותית
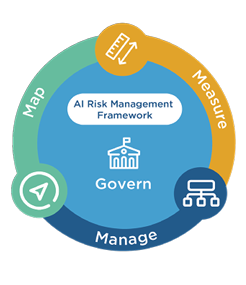
לפני יישום המסגרת, כדאי להבין מה כל פונקציה מייצגת באמת.
אלו אינם שלבים ברשימת תיוג, אלא פעילויות מתמשכות שחוזרות על עצמן לאורך מחזור החיים של הבינה המלאכותית, החל מתכנון ועד ניטור. כל אחת מהן תומכת באחרות ויוצרת לולאה של שיפור ואחריות.
- לִמשְׁוֹל: בנו תרבות של אחריות סביב בינה מלאכותית. הגדירו למי שייך כל סיכון, סקרו את המדיניות וודאו שהפיקוח מתבצע מוקדם, לא לאחר השחרור.
- מַפָּה: זהה היכן מופיעה בינה מלאכותית במערכת שלך, באילו נתונים היא משתמשת, ואת מי היא משפיעה. הבנת ההקשר הזה היא המפתח כדי להימנע מנקודות עיוורות בהמשך.
- לִמְדוֹד: בדקו רכיבי בינה מלאכותית בתנאים אמיתיים. סקרו הטיה, סחיפה, פרטיות ועמידות. מדדו את התנהגות המודל שלכם והשוו אותה מול מדדי אבטחה.
- לנהל: נקוט פעולה ברורה המבוססת על התוצאות. תקן תלויות לא בטוחות, הוציא משימוש מודלים מסוכנים ותעד את כל השינויים כדי למנוע הישנות.
כאשר ארבע הפונקציות הללו רצות בפנים CI/CD pipelineצוותים מנהלים סיכון AI באופן פרואקטיבי במקום באופן ריאקטיבי.
למה ניהול סיכונים של בינה מלאכותית חשוב
בינה מלאכותית מציגה סיכונים שכלי אבטחה מסורתיים לא תמיד יכולים לזהות, לדוגמה, דליפת מידע, הזרקה מהירה, או הרעלת מודליםללא מבנה, בעיות אלו עלולות להתפשט במהירות במערכת שלך.
על ידי ביצוע ה- NIST AI Risk Management Framework, צוותים יכולים:
- זהה היכן נעשה שימוש בבינה מלאכותית ברחבי pipelines
- זיהוי חולשות בקוד ובנתונים לפני שחרור
- קבעו סדר עדיפויות למה לתקן קודם
- שמרו רישומים שקופים לצורך ביקורות ואמון הלקוחות
בנוסף, NIST מתיישר עם ארגונים גלובליים אחרים standardכמו ISO/IEC 42001 ועקרונות הבינה המלאכותית של ה-OECD, מה שמקל על שמירת עקביות בין ארגונים.
למידע נוסף על רקע, בקרו ב:
- ENISA: אבטחת בינה מלאכותית
- OWASP: מדריך לאבטחה ופרטיות של בינה מלאכותית
- OWASP: 10 המובילים לבקשות לתואר ראשון במשפטים
- בינה מלאכותית באבטחת סייבר: הבנת הסיכונים האמיתיים
כיצד להפעיל את ה-RMF של NIST AI
השמיים NIST AI RMF 1.0 נבנה כ- מדריך התנדבותי וגמיש תחת חוק היוזמה הלאומית לבינה מלאכותית משנת 2020. זה נועד לכל ארגון, גדול כקטן, להסתגל בהתאם לבגרותו.
המטרה פשוטה: ליצור בינה מלאכותית אמין, שקוף ומאובטח על ידי ניהול סיכונים מההתחלה.
כדי לתמוך באימוץ, NIST מספק מספר משאבים:
- מדריך RMF של בינה מלאכותית: מסביר כיצד ליישם כל פונקציה בתכנון, בדיקה ופריסה.
- מפת דרכים של RMF בתחום הבינה המלאכותית: מפרט פעולות קהילתיות ועדכונים שוטפים.
- מעברי חציה: חבר את NIST AI RMF לאחר standardכמו ISO/IEC 42001 או חוק הבינה המלאכותית של האיחוד האירופי.
- מרכז משאבים אמין ואחראי לבינה מלאכותית: פרופילים של מארחים, מקרי בוחן ושיטות עבודה מומלצות משותפות.
בפועל, צוותי DevSecOps יכולים לשלב רעיונות אלה באמצעות אוטומציה. לדוגמה, באמצעות Xygeni ASPM פלטפורמה לסרוק, למדוד ולשלוט באופן רציף בסיכונים הקשורים לבינה מלאכותית, באותו תהליך עבודה שבו הם כבר בונים ומשחררים קוד.
חיבור NIST AI RMF עם DevSecOps
בסביבות מתפתחות במהירות, ניהול סיכונים בינה מלאכותית חייב להשתלב CI/CD pipelineמבלי להאט אותם. כאשר בדיקות אבטחה משולבות בזרימות עבודה של המסירה, צוותים יכולים למפות, למדוד, לנהל ולשלוט בסיכונים כחלק מתהליך הקידוד היומיומי, ולא כביקורת נפרדת.
זה בדיוק המקום קסיגני עוזר. זה Application Security Posture Management (ASPM) הפלטפורמה משלבת את הבקרות הללו ישירות בתהליך הפיתוח. כתוצאה מכך, האבטחה הופכת גם לאוטומטית וגם רציפה.
- מַפָּה: גלה את כל הקוד, התלויות ומחברי הבינה המלאכותית בפרויקטים שונים. נראות מוקדמת זו מסייעת במניעת פערים לפני הפריסה.
- לִמְדוֹד: נתח את יכולת הניצול, הנגישות ובריאות התלות בזמן אמת. בנוסף, ספק הקשר כדי שצוותים ידעו אילו נושאים באמת חשובים.
- לנהל: החל Guardrails שחוסמים מיזוגים לא בטוחים ואוכפים מדיניות פנימית באופן אוטומטי. זה מבטיח הגנה עקבית מבלי להוסיף ביקורות ידניות.
- לִמשְׁוֹל: רשום כל פעולה, הצג מי שינה מה, ותחזק רישום מוכן לביקורת לצורך תאימות ושיתוף פעולה.
יחד, יכולות אלו מביאות את NIST AI Risk Management Framework לחיים בתוך זרימות עבודה של DevSecOps.
הם מחברים מדיניות למעשה והופכים תיאוריה לתוצאות שמפתחים יכולים לראות בפועל.
NIST AI RMF ו- Xygeni ASPM בפועל
לדוגמה, הטבלה שלהלן מציגה כיצד כל פונקציית NIST מתמפה ליכולת אמיתית בתוך Xygeni. ASPM פלטפורמה. כתוצאה מכך, צוותים יכולים לעבור מעקרונות מופשטים ליישום מעשי.
| פונקציית RMF של NIST AI | מטרה | איך Xygeni ASPM מיישם את זה |
|---|---|---|
| מַפָּה | זהה היכן נעשה שימוש בבינה מלאכותית ואילו סיכונים היא עשויה להביא. | Xygeni מגלה באופן אוטומטי את כל המאגרים, התלויות ורכיבי הבינה המלאכותית ברחבי ה... SDLC. |
| לִמְדוֹד | הערכת פגיעויות, שלמות נתונים ובקרות. | Xygeni בודק את יכולת הניצול, את יכולת הנגישות ואת תקינות התלות בכל סריקה. |
| ניהול | צמצום ושליטה בסיכון. | Guardrails לאכוף מדיניות ישירות ב CI/CD, חסימת קוד לא בטוח ותיקונים אוטומטיים. |
| ממשלה | שמירה על נראות ואחריות. | Dashboardנתיבים ומעקבי ביקורת מציגים היסטוריית שינויים מלאה עבור תאימות ושיתוף פעולה. |
כאן פוגשת מסגרת NIST את הפרקטיקה היומיומית של DevSecOps.
הטבלה שלהלן מציגה כיצד כל פונקציית NIST מתיישרת עם פונקציית Xygeni. ASPM פלטפורמה בפרויקטים אמיתיים.
יישום המסגרת שלב אחר שלב
לאחר שהיסודות קיימים, הצוותים יכולים ליישם את NIST AI Risk Management Framework באמצעות מספר שלבים ברורים וחוזרים שמתאימים לזרימות עבודה רגילות של DevSecOps:
- הגדירו מקרי שימוש בבינה מלאכותית: לזהות היכן פועלת בינה מלאכותית, אילו נתונים היא מטפלת ומי יכול לגשת אליהם. נראות מוקדמת מסייעת למנוע חשיפה מיותרת בהמשך.
- הערכת נתונים ותלות: בדוק את המחסנית שלך לאיתור אישורים חלשים, ספריות מיושנות או סודות שדלפו לפני שהם מגיעים למצב הייצור.
- לקבוע Guardrails: הוסיפו כללים ברורים ב CI/CD pipelineשמעבירים או חוסמים שינויים באופן אוטומטי, ושומרים על עקביות באכיפת מדיניות בין מאגרים שונים.
- תיקונים אוטומטיים: להשתמש בוט Xygeni ו תיקון אוטומטי של בינה מלאכותית לייצר pull requests עם שינויים מומלצים, צמצום המאמץ הידני וזמן הבדיקה.
- ניטור ותיעוד: שמור תיעוד של כל תיקון, עדכון מדיניות ותיקוןcisיון. צעד פשוט זה תומך באחריותיות ומקל על מעקב אחר ההתקדמות.
יחד, פעולות אלו שומרות על ניהול סיכונים בינה מלאכותית אמינים וגלויים לאורך כל מחזור חיי הפיתוח. הם גם עוזרים לצוותים לזהות ולפתור בעיות לפני שהן מתפתחות לבעיות אבטחה יקרות.
מגילוי לתיקון: כיצד Xygeni מטפלת בסיכוני בינה מלאכותית
כאשר מופיע סיכון, Xygeni עוזרת לצוותים לפעול במהירות מבלי לעזוב את תהליך העבודה שלהם.
סריקה עשויה לזהות הזרקה מיידית במחבר. משפך קביעת סדרי עדיפויות לאחר מכן מדרג את הבעיה לפי חומרה ויכולת ניצול, ועוזר למפתחים להתמקד במה שחשוב ביותר.
בוט Xygeni יוצר pull request עם הצעה לתיקון. Guardrails בדוק את השינוי הן באופן מקומי והן בשרת כדי לוודא שהוא בטוח. לבסוף, תיקון אוטומטי של בינה מלאכותית משפר את התיקון באמצעות המודל הפרטי שלך, ומוסיף שכבה נוספת של דיוק.
דוגמה למקרה: צוות פינטק מצא מחבר MCP לא בטוח במהלך יחסי ציבור. Guardrails חסם את המיזוג, ו בוט Xygeni פתח תיקון תוך דקות. שימוש סיכון תיקון, הם בחרו גרסת תלות בטוחה ופרסו את העדכון באותו היום.
תהליך זה גורם ניהול סיכונים בינה מלאכותית רציף ומהיר, תוך הפחתת החיכוך בין פיתוח לאבטחה.
מעשי Guardrails לאבטחת בינה מלאכותית
Guardrails לשמור pipelineניתן לחיזוי על ידי עצירת פעולות מסוכנות לפני שהן מתפשטות. הם קלים משקל, שקופים וקלים לתחזוקה.
לדוגמה:
- הגבל את מקורות MCP לסביבות עבודה מהימנות.
- הגבל את טווחי מפתחות ה-API וקצר את זמן התפוגה.
- אימות הנחיות והגבלת גודל הקלט כדי למנוע שימוש לרעה.
כללים אלה גורמים AI בניהול סיכונים חלק מהקידוד היומיומי, לא משימה לאחר פריסה.
רשימת בדיקה: מוכן למשלוח עם NIST AI RMF
לפני שחרור, עיינו בבדיקה קצרה זו כדי לוודא שהפרויקט שלכם תואם את NIST AI Risk Management Framework עקרונות:
| פריט רשימת רשימות | מטרה |
|---|---|
| מלאי מעודכן של מודלים, נקודות קצה ומחברים של בינה מלאכותית | מבטיח נראות בכל רכיבי הבינה המלאכותית לפני השחרור. |
| Guardrails עבור מפתחות MCP ו-API המוגדרים לחסימת שינויים לא בטוחים | מונע תצורות שגויות או גישה לא מורשית להגיע לייצור. |
| סורק על כל pull request עם בוט Xygeni | מזהה פגיעויות ובעיות תאימות בשלב מוקדם של התהליך CI/CD זרימה. |
| פְּרָטִי תיקון אוטומטי של בינה מלאכותית מוגדר לתיקון אוטומטי | מיישם תיקונים בצורה מאובטחת תוך שמירה על פרטיות קוד המקור והנתונים. |
| סיכון תיקון סקירה לפני שדרוגי תלות | מאמת שגרסאות חדשות בטוחות ותואמות לפני הפריסה. |
בדיקת פריטים אלה עוזרת לצוותים לשלוח מהר יותר ובטוח יותר, תוך שמירה על ניהול סיכונים בינה מלאכותית פעיל בכל מחזור.
שאלות נפוצות מהירות
מהי מסגרת ניהול הסיכונים של NIST לבינה מלאכותית?
מסגרת שתעזור לצוותים למפות, למדוד, לנהל ולשלוט בסיכוני בינה מלאכותית, החל משלב התכנון ועד לייצור.
איך אני מיישם את זה ב-DevSecOps?
להוסיף Guardrails in CI/CD, אוטומציה של תיקונים באמצעות PRs, ורישום שינויים לסקירה.
עם אילו בקרות כדאי לי להתחיל?
הגבל מקורות MCP, הגבל טווחי API, אימות הנחיות ובדיקת שינויים בתלות באמצעות Remediation Risk.
מחשבות אחרונות: ממסגרת לתרגול מתמשך
השמיים NIST AI Risk Management Framework הוא יותר מרשימת תיוג לציות. זהו מודל מעשי לבניית מערכות בינה מלאכותית שצוותים יכולים לסמוך עליהן. על ידי מיפוי היכן נמצאת בינה מלאכותית, מדידת התנהגותה, ניהול פגיעויות וניהול...cisארגונים הופכים את האבטחה לחלק מהתהליך - לא לאירוע חד פעמי.
בסביבות DevSecOps, גישה זו מתאימה בצורה מושלמת. בדיקות אבטחה, Guardrails, ואוטומציה הופכת לחלק מאותו הדבר pipeline שמספק תכונות. במקום לחכות לביקורות או סקירות, מפתחים רואים סיכונים בזמן שהם כותבים קוד ומתקנים אותם לפני שהם מגיעים למצב הייצור.
קסיגני מחייה את המסגרת הזו על ידי הפיכת עקרונותיה לכלים יומיומיים:
- ASPM מרכז את הנראות מהקוד ועד לענן.
- בוט Xygeni אוטומציה של תיקון באמצעות pull requests.
- תיקון אוטומטי של בינה מלאכותית משפר את הדיוק תוך שמירה על פרטיות הנתונים.
- סיכון תיקון עוזר לצוותים לבחור את גרסת התלות הבטוחה ביותר.
יחד, יכולות אלו הופכות ניהול סיכונים בינה מלאכותית מתמשך ומעשי.
הם עוזרים לצוותים לבנות תוכנה שמתקדמת במהירות ו נשאר מאובטח, מבלי להוסיף חיכוך לפיתוח.
בסופו של דבר, הערך של ה- NIST AI RMF לא במסמך עצמו, אלא באופן שבו צוותים מיישמים אותו. בעזרת אוטומציה ותרבות נכונות, אבטחה הופכת להרגל משותף בכל צוותי ההנדסה, ולא לביקורת נפרדת בהמשך.

