






פרויקטים מודרניים של תוכנה מסתמכים במידה רבה על עיצוב מודולרי וספריות חיצוניות, ולכן הבנת הזרקת תלויות בפייתון חיונית - לא רק לארכיטקטורה נקייה, אלא גם לפיתוח מאובטח וניתן להרחבה. אז מהי בדיוק הזרקת תלויות בפייתון? זוהי תבנית עיצוב שבה רכיבים כמו שירותים, לקוחות או מחברים מועברים למחלקה מבחוץ, במקום להיווצר בתוכה. כאשר משתמשים בה נכון, הזרקת תלויות בפייתון מאפשרת שליטה טובה יותר על תלויות חיצוניות, מה שהופך יישומים לקלים יותר לבדיקה וקשה יותר להתפשר עליהם.
מהי הזרקת תלות בפייתון?
הזרקת תלות (DI) היא תבנית עיצוב תוכנה שבה אובייקטים מקבלים את המשאבים הדרושים להם - כמו שירותים או לקוחות - מבחוץ, במקום ליצור אותם באופן פנימי.
זה מקדם:
- צימוד רופף בין רכיבים
- בדיקות קלות יותר (למשל, עיבוד תלות)
- תצורה ושימוש חוזר גמישים יותר
דוגמא:
					class EmailService:
    def __init__(self, smtp_client):
        self.smtp_client = smtp_client
במקום לקודד לקוח SMTP, אתה מעביר אותו פנימה. משמעות הדבר היא:
- אתה יכול לבדוק עם לקוח מזויף.
- ניתן להחליף יישומים (למשל, מקומי לעומת ענן).
- אתה שולט מאיפה מגיעות התלויות שלך.
מדוע להזרקת תלות בפייתון יש השלכות אבטחה
כאשר אתם מזריקים קוד או תצורות חיצוניים לתוך האפליקציה שלכם, אתם פותחים פערים פוטנציאליים באבטחה. הזרקת תלות בפייתון מסייע במבנה נקי של תוכנה, אך ללא בקרות נאותות, זה יכול להכניס סיכונים חמורים.
צוותים רבים משתמשים הזרקת תלות של פייתון כדי לשפר את הגמישות והבדיקות, אך לעתים קרובות הם מתעלמים מהצד האבטחתי. אם אינך מבין לחלוטין מהי הזרקת תלויות בפייתון וכיצד זה משפיע על התנהגות זמן הריצה שלך, אתה עלול לחשוף שלא במתכוון את האפליקציה שלך לרכיבים פגיעים או לא מהימנים.
תוקפים מנצלים לעתים קרובות את הנקודה המתה הזו. התקפות בלבול תלות, הם מפרסמים חבילות זדוניות למאגרים ציבוריים עם שמות התואמים לחבילות פנימיות. אם מערכת הבנייה שלך לא מאמתת את המקור, היא עלולה להתקין את המקור הלא נכון - מה שנותן לתוקפים נתיב ישיר לסביבה שלך.
דליפת סודות מהווה סיכון משמעותי נוסף. צוותים לפעמים מזריקים מפתחות API, אישורים או טוקנים דרך משתני סביבה או קבצי תצורה. ללא סריקה או ניקוי, סודות אלה עלולים להיחשף ביומנים, בקרת מקור או... CI/CD זרימות עבודה.
דוגמה מהעולם האמיתי: בלבול תלות
בשנת 2021, האקר אתי העלה חבילות ל-PyPI ששיקפו שמות פנימיים בהם משתמשים חברות טכנולוגיה גדולות. מכיוון שחלקן... בניית מערכות חבילות מזויפות אלו העדיפו חבילות ציבוריות על פני חבילות פרטיות, והותקנו והופעלו בתוך סביבות ארגוניות מהימנות.
מתקפה זו מדגישה את חשיבותה של מקורות תלות מבוקרים ואימות כל הרכיבים שהוזרקו - כולל ערכי תצורה רגישים.
המשך לחזק את אבטחת האפליקציות שלך
הזרקת תלות היא רק שכבת הגנה אחת. רוצים לאבטח את האפליקציות שלכם מפני איומים נוספים?
כיצד לאבטח הזרקת תלות בפייתון
כך ניתן לבנות זרימות עבודה של DI שממזערות סיכונים.
1. הזרק רק רכיבים מהימנים
הימנעו מהזרקת שירותים או מודולים ממקורות לא מאומתים כגון קלט משתמש, משתני סביבה או טוענים דינמיים. מדריך זה מתוך Python Dependency Injector מסביר כיצד לבנות DI בצורה בטוחה באמצעות גישה מבוססת מכולות שאוכפת שליטה.
2. תלויות נעילה וחיבור PIN
השתמש בכלים כמו pip-tools, pipenv, או poetry כדי להצמיד גרסאות מדויקות של תלויות. נעילת קבצים מונעת מהמערכת שלך לפתור בטעות חבילות זדוניות או חדשות יותר עם פגיעויות לא ידועות. ניתן ללמוד עוד על ניהול תלויות בטוח ובקרת גרסאות בפייתון הזה. Wiki סקירה כללית של תבנית הזרקת התלות.
3. השתמשו בהזרקת תלות כדי לרכז את השליטה
על ידי הזרקת תלויות, ניתן:
- שימוש בביקורת במקום אחד
- החלף בעטיפות בטוחות עבור שירותים מסוכנים
- רכיבים מסוכנים מדומים לצורך בימוי/בדיקה
כיצד כלים כמו Xygeni הופכים הזרקת תלות בפייתון לבטוחה יותר
כאשר אתה מיישם הזרקת תלות בפייתון, במיוחד במערכות דינמיות או מבוססות תוספים, קל יותר להכניס בטעות חבילות מיושנות, פגיעות או לא מהימנות. ללא אימות מתאים, אפילו מבנה DI נקי יכול לפתוח סיכוני אבטחה.
כדי להפוך הזרקת תלות של פייתון מאובטח מטבעו, אתם זקוקים לנראות מלאה על שרשרת האספקה של התוכנה שלכם. כאן כלים כמו המנתחים של Xygeni הופכים לחיוניים.
מנתח הפיפסים של Xygeni
עבור אפליקציות פייתון, מנתח הפיפסים של Xygeni מחלץ את גרף התלות כולו שלך באמצעות pipgrip וניתוחים:
- כל התלות הישירות והטרנזיטיביות
- גרסאות, רישיונות ומטא-נתונים של מקור
- פגיעויות פוטנציאליות וניצול לרעה
אפילו אם pipgrip אינו מותקן, Xygeni מפעיל את הניתוח בסביבה מאובטחת ומבודדת - ומבטיח תוצאות מדויקות מבלי לשבש את זרימת העבודה שלך.
אם אתה רציני לגבי הבנה מהי הזרקת תלויות בפייתון הן מנקודת מבט של עיצוב והן מנקודת מבט של אבטחה, שילוב של DI עם סריקת תלויות רציפה עוזר לך לזהות סיכונים לפני שהם מגיעים למצב הייצור.
pipgrip --tree --json
לאחר הסריקה, תוכלו:
- זיהוי חבילות מסוכנות שהוזרקו באמצעות DI
- ראה היכן כל רכיב משמש
- חסום חבילות בעייתיות ב CI/CD
דוגמה מעשית: DI פוגש סריקה מאובטחת
נניח שמנהל התוספים שלך טוען מודולים מרגיסטר או קונפיגורציה:
					class PluginManager:
    def __init__(self, plugins):
        self.plugins = plugins

plugins = [
    load_plugin('internal.safe_plugin'),
    load_plugin('external.unknown_plugin')  # ⚠️ Potentially risky
]
בעוד שעיצוב זה עוצמתי, הוא יכול גם להכניס סיכון. פתרון כמו Xygeni יכול לסייע בהפחתת הסיכון הזה על ידי:
- אתה סורק ומאמת
external.unknown_pluginלפני שזה בכלל מגיע לייצור. - אתה מאמת רישיונות כדי להימנע מבעיות משפטיות של GPL/AGPL.
- אתם משתמשים בציוני EPSS כדי לתעדף איומים אמיתיים.
מערכות אקולוגיות נתמכות
Xygeni מכסה הרבה יותר מסתם פייתון. אם אתם בונים מיקרו-שירותים על פני מחסניות, הוא מנתח:
| מערכת אקולוגית | כלי מנתח | הפקודה בשימוש |
|---|---|---|
| פיתון | מנתח פיפס | pipgrip --tree --json |
| ג'אווה (Maven) | מנתח מייבן | mvn dependency:tree |
| Node.js | מנתח NPM | yarn install, npm ci |
| NET. | מנתח דוטנט | dotnet restore |
| Go | עבור אל מנתח | go mod graph |
| PHP | מנתח מלחינים | composer show |
| אוֹדֶם | מנתח אבני חן | אתה משתמש Gemfile.lock |
מלכודות נפוצות בעת שימוש בהזרקת תלות בפייתון
הזרקת חבילות חיצוניות ללא אימות
יש לוודא תמיד חבילות המוזרקות בזמן ריצה - במיוחד אם הן מגיעות באופן דינמי או שצוינו על ידי קלט משתמש. אי אימות רכיבים אלה עלול לחשוף את האפליקציה שלך לסיכונים בשרשרת האספקה.
דילוג על בדיקות פגיעויות ורישיונות
תלויות שהובאו באמצעות הזרקה עשויות לכלול פגיעויות ידועות או רישיונות לא תואמים. שלב סריקות אבטחה ב-CI שלך. pipeline כדי לזהות בעיות לפני שהן מגיעות לייצור.
סודות קידוד קשיח בקבצי תצורה
הימנעו מהעברת אישורים או טוקנים דרך תצורות DI או משתני סביבה ללא אמצעי הגנה. השתמשו בכלים אוטומטיים לזיהוי סודות כדי לסרוק קבצים ולמנוע חשיפה מקרית.
מחשבות אחרונות: השתמשו בהזרקת תלות תוך התחשבות באבטחה
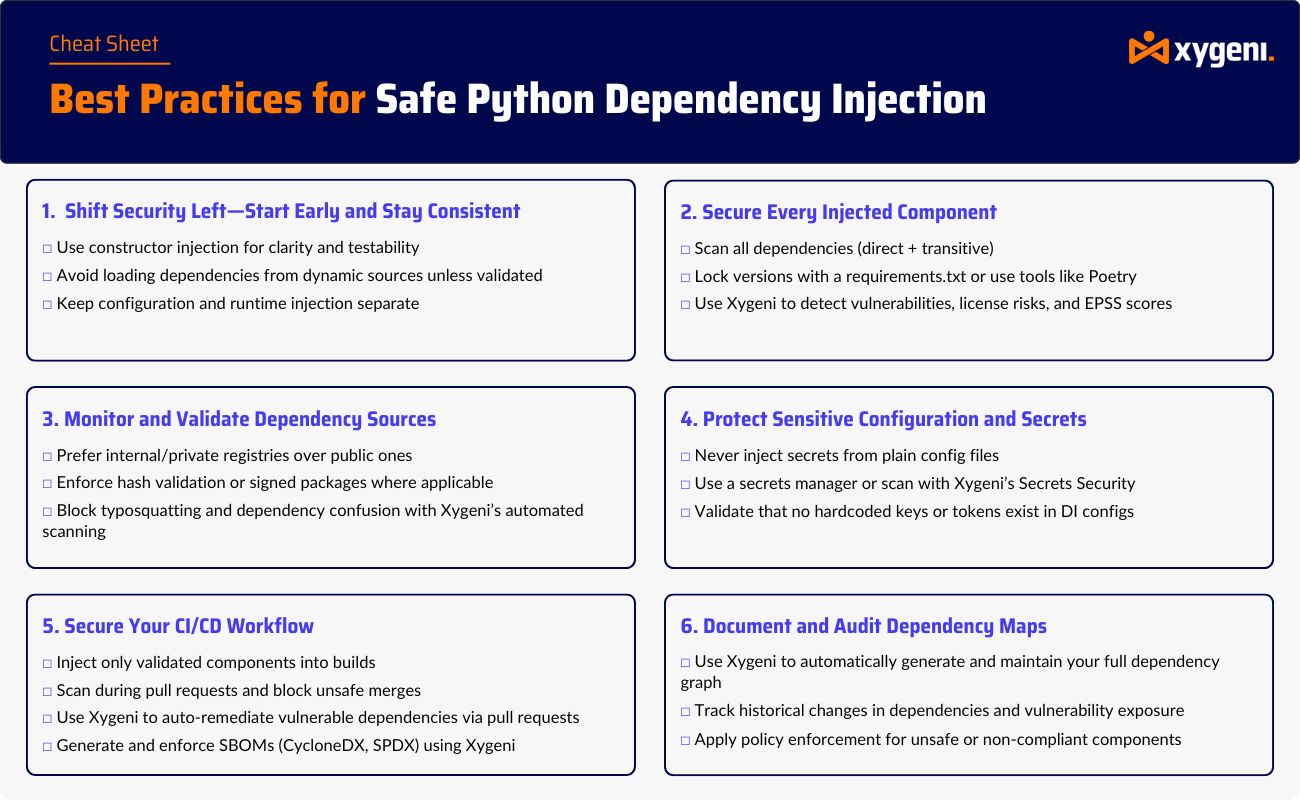
הזרקת תלות בפייתון מציעה יותר מאשר רק ארכיטקטורה נקייה - היא מספקת דרך מובנית וניתנת לביקורת לשלוט באופן שבו והיכן קוד חיצוני מוכנס לאפליקציה שלך. בסביבה של ימינו, שבה פגיעויות בשרשרת האספקה וחבילות זדוניות הן איומים ממשיים, רמת בקרה זו הופכת לאמצעי אבטחה קריטי.
הבנה מהי הזרקת תלויות בפייתון הוא הצעד הראשון לקראת הפיכת היישומים שלכם לא רק מודולריים, אלא גם גמישים. כאשר משתמשים בהם נכון, הזרקת תלות של פייתון עוזר לצוותים לבודד תלויות, להפחית משטחי תקיפה ולפשט בדיקות בסביבות שונות.
על ידי שילוב תבנית זו עם כלים שסורקים תלויות, מזהים פגיעויות ומאפשרים אוטומציה של בדיקות תאימות, צוותי פיתוח יכולים להרחיב את התהליכים בצורה מאובטחת - מבלי להאט את מחזור השחרור.

