






פגיעות של הזרקת SQL היא עדיין אחת הפגמים הנפוצים והמסוכנים ביותר ביישומי אינטרנט, אפילו עשרות שנים לאחר שתועדה לראשונה. תוקפים מזריקים SQL זדוני לשאילתה ומסד הנתונים מבצע אותה כאילו מפתח כתב אותה. ללא הזכות... SAST כלי לגילוי פגיעויות בהזרקת SQL קיים, פגם זה יכול לשבת בבסיס הקוד במשך שנים לפני שמישהו מוצא אותו, בדרך כלל משום שתוקף מוצא אותו ראשון.
מדריך זה מכסה כיצד מתרחשות פגיעויות בהזרקת SQL, מדוע מניעת פגיעויות בהזרקת SQL עדיין דורשת גם כלים אוטומטיים וגם דיסציפלינה בקידוד מאובטח, וכיצד SAST הכלי מתאים לתמונה הזו משורת הקוד הראשונה.
מהי פגיעות הזרקת SQL?
פגיעות של הזרקת SQL מתרחשת כאשר קלט משתמש מוכנס ישירות לשאילתת מסד נתונים במקום להיות מטופל כנתונים. קח לדוגמה login טופס שבונה את השאילתה שלו על ידי שרשור שם משתמש וסיסמה ישירות לתוך מחרוזת ה-SQL. תוקף שנכנס admin' OR '1'='1 כאשר שם המשתמש משנה את הלוגיקה של השאילתה עצמה, ומסד הנתונים מחזיר התאמה ללא קשר לסיסמה האמיתית. קלט יחיד זה ללא קוד Escape עוקף את האימות לחלוטין.
זה בדיוק סוג הבאג a SAST כלי לגילוי פגיעויות בהזרקת SQL בנוי לתפוס: קלט לא מחוטא הזורם לשאילתה, גלוי בקוד המקור עוד לפני שהוא מגיע למסד נתונים.
למה להשתמש ב- SAST כלי לגילוי פגיעויות בהזרקת SQL?
A בדיקות אבטחה סטטיות של יישומים (SAST) הכלי סורק את קוד המקור כדי למצוא דפוסים לא מאובטחים, כולל קלט לא מחוטא שמוביל להזרקת SQL, לפני שהקוד מגיע אי פעם לייצור. תזמון זה הוא מה שמבדיל בין מניעת פגיעויות בהזרקת SQL לבין תגובה לאירועי הזרקת SQL.
יתרונות השימוש ב- a SAST כלי למניעת פגיעויות הזרקת SQL
- גילוי מוקדםממצאים צצים בזמן שהאפליקציה עדיין בבנייה, לא לאחר שהיא נשלחה.
- תיקון מפורטהנחיות מעשיות לתיקונים כמו שאילתות פרמטריות, במקום רק מספר שורה מסומן בדגל.
- CI/CD השתלבותפגיעויות נתפסות commit או לבנות, בתוך זרימת העבודה שכבר משתמשים בה מפתחים.
- שיעור חיובי שגוי נמוךכלי שקובר ממצאים אמיתיים של הזרקת SQL בתוך רעש מתעלם.cisיון הוא מה ששומר על SAST כלי לגילוי פגיעויות בהזרקת SQL שימושי באמת ביום-יום.
דוגמאות מהעולם האמיתי של התקפות הזרקת SQL
הזרקת SQL גרמה לכמה מדליפות הנתונים הגדולות ביותר שתועדו, והיא עדיין גורמת נזק כיום. להלן דוגמאות בולטות, מהחדשות ביותר לישנות ביותר:
- מטאבייס (2026)תוקפים ניצלו פגם בהזרקת SQL בנקודת הקצה לאיפוס סיסמה של פלטפורמת הניתוח Metabase, וקיבלו גישת מנהל מלאה באמצעות בקשה אחת שלא אומתה. הפריצה הגיעה לפחות לחמש חברות במורד הזרם באמצעות אישורי מסד נתונים חשופים המחוברים לפלטפורמה.
- ביונדטראסט ומשרד האוצר האמריקאי (2025)פגם בהזרקת SQL ב-PostgreSQL, שסומן כ-CVE-2025-1094, נוצל כדי לפרוץ לפלטפורמת התמיכה מרחוק של BeyondTrust. שרשרת הפריצה הגיעה למשרד האוצר האמריקאי, מה שמראה כיצד קלט יחיד שלא טוהר בממשק מסד נתונים נפוץ יכול להוביל לאירוע ברמת הממשלה.
- טוק טוק (2015)מתקפת הזרקת SQL חשפה פרטים אישיים של כמעט 157,000 לקוחות, כולל מידע פיננסי, וכתוצאה מכך הוטלו קנסות משמעותיים ונזק תדמיתי מתמשך.
- יאהו (2014)תוקפים השתמשו בהזרקת SQL כדי לגנוב מעל 500 מיליון רשומות משתמשים, אחת הפריצות הגדולות ביותר בהיסטוריה באותה תקופה.
- יאהו! קולות (2012)מתקפת הזרקת SQL נפרדת דלפה כ-500,000 כתובות דוא"ל וסיסמאות, וחשפה פערים בהגנה על מסד הנתונים.
- סוני פיקצ'רס / פלייסטיישן נטוורק (2011)הזרקת SQL סיפקה לתוקפים גישה לכ-77 מיליון חשבונות PlayStation Network, כאשר הנזקים מוערכים ב-170 מיליון דולר.
- מערכות תשלום הארטלנד (2008)הזרקת SQL חשפה כ-130 מיליון מספרי כרטיסי אשראי וחיוב באחת הפריצות הגדולות ביותר של זמנה.
הדפוס לאורך כמעט שני עשורים זהה: קלט אחד לא מחוטא, שאילתה אחת וכל מערך הנתונים שמאחוריו הופך לנגיש. זו בדיוק הסיבה שמניעת פגיעויות בהזרקת SQL צריכה להיות מובנית בפיתוח, ולא מובנית לאחר הפריסה. הזרקת SQL נמצאת לצד... סקריפטים חוצה אתרים כאחת מפגיעויות מסוג הזרקה ש-a SAST הכלי צריך לתפוס כברירת מחדל, לא כמחשבה שלאחר מעשה.

מניעת פגיעות הזרקת SQL: שיטות עבודה מומלצות
מניעת הזרקת SQL דורשת שילוב של שיטות קידוד מאובטחות וכלים אוטומטיים. חמש שיטות אלו מהוות את הליבה של כל אסטרטגיית מניעת פגיעויות בהזרקת SQL:
- השתמש בשאילתות פרמטריות. החלף SQL דינמי בשאילתות פרמטריות כך שקלט המשתמש תמיד יטופל כנתונים, לעולם לא כקוד בר ביצוע. שאילתה מבוססת placeholder (
WHERE username = ? AND password = ?) לא ניתן לפרש מחדש על ידי קלט של התוקף כפי שניתן לפרש מחרוזת משורשרת. - אימות קלטים. דחו קלטים שאינם תואמים לפורמט הצפוי, וחפשו תווים הנמצאים בשימוש נפוץ בניסיונות הזרקה, כמו מירכאות בודדות ללא סקיצה או נקודה-פסיק.
- בריחה מתווים מיוחדים. כאשר שאילתות פרמטריות אינן אופציה, פונקציה של בריחה מנטרלת תווים שתוקפים מסתמכים עליהם. יש להתייחס לכך כאל גיבוי, לא כהגנה עיקרית.
- הגבל את הרשאות מסד הנתונים. החל את הרשאות המינימום כך שהחשבון שהאפליקציה שלך משתמשת בו יוכל להגיע רק לנתונים ולפעולות שהוא באמת זקוק להן. שאילתה פרוצה מזיקה הרבה פחות לחשבון מוגבל.
- להשתמש SAST כלי. אוטומציה של זיהוי פגיעויות בהזרקת SQL בעזרת SAST כלי שסורק את קוד המקור באופן רציף ומסמן שאילתות לא מטופלות לפני שהן מגיעות ל- pull request, שלא לדבר על ייצור.
איך חמצן-SAST מונע פגיעויות בהזרקת SQL
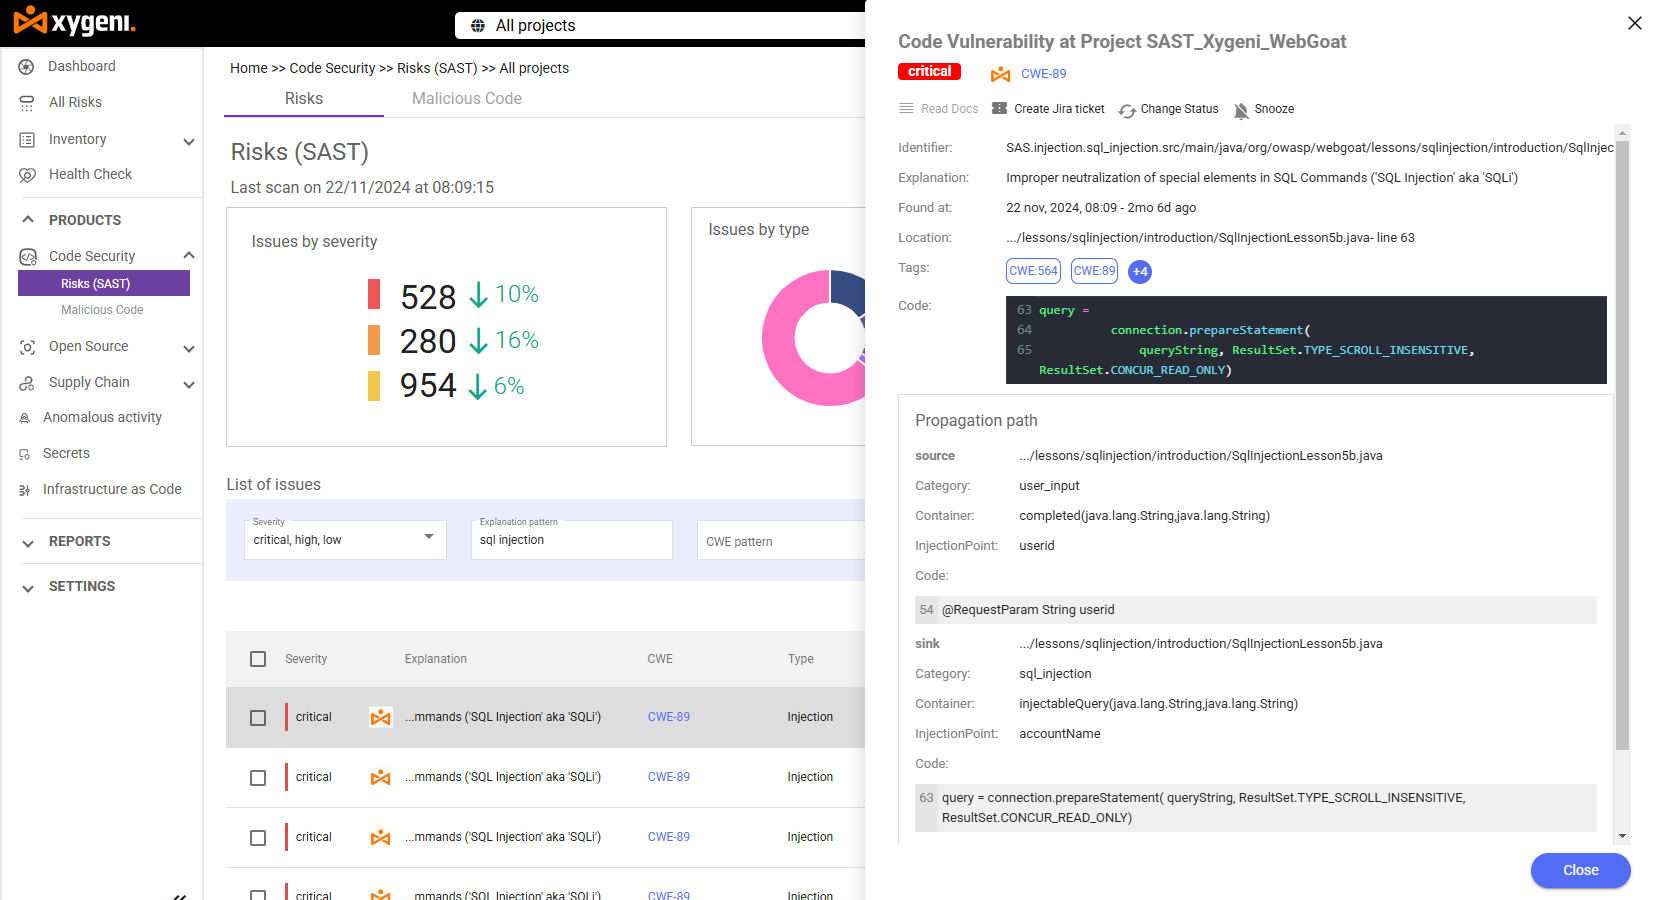
חסיגני-SAST משלב ניתוח סטטי עמוק עם שיעור נמוך של תוצאות חיוביות כוזבות, כך שמניעת פגיעויות בהזרקת SQL אינה באה על חשבון עייפות ערנית.
- ניתוח שאילתות מתקדםמזהה תבניות שאילתות SQL לא בטוחות, כולל מחרוזות משורשרות עם קלט לא מחוטא, ומסמן אמצעי הגנה חסרים כמו שאילתות פרמטריות או אימות קלט.
- דיוק גילוי מוכחבמבחן OWASP, התעשייה standard להערכת כלי בדיקת אבטחת יישומים, Xygeni-SAST השיגה שיעור חיובי אמיתי של 100% עבור הזרקת SQL (CWE-89), כלומר היא החמיצה אפס מקרי בדיקה ידועים של הזרקת SQL במבחן הביצועים.
- תיקון אוטומטי של בינה מלאכותיתמתקן באופן מיידי בעיות כמו הזרקת SQL וסקריפטים בין אתרים עם תיקונים מוכנים למפתחים, ויוצר pull requests עם הצעות קוד מאובטח התואמות לשיטות עבודה מומלצות לשפה.
- חווית צפייה CI/CD השתלבות: פועל בזמן אמת בתוך הפיתוח שלך pipeline, איתור פגיעויות בהזרקת SQL לפני הפריסה ולא לאחריה.
- שילוב IDE: הצג את פרטי הבעיה, חומרתה והנחיות לתיקון ישירות בעורך שלך בזמן כתיבת השאילתה, לא לאחר מכן commit זה.

שאלות נפוצות
מהי הדרך הטובה ביותר למנוע הזרקת SQL?
מניעת הפגיעויות החזקה ביותר של הזרקת SQL משלבת שאילתות פרמטריות בקוד שלך עם SAST כלי שסורק באופן רציף אחר דפוסי קלט לא מטופלים. סקירת קוד ידנית לבדה מפספסת יותר מדי במהירות המודרנית pipelineקוד ספינה.
יכול SAST האם הכלי יחליף לחלוטין שיטות קידוד מאובטחות?
מס' א' SAST כלי לגילוי פגיעויות בהזרקת SQL לוכד את מה שכבר נמצא בקוד, אך שאילתות פרמטריות, אימות קלט והרשאות מסד נתונים בעלות הרשאות נמוכות מפחיתות את תדירות כתיבת דפוסים לא בטוחים מלכתחילה. השניים פועלים יחד.
מדוע עדיין מתרחשות פרצות הזרקת SQL אם התיקון ידוע היטב?
שאילתות פרמטריות היו standard תיקון במשך שנים, אך בסיסי קוד קיימים צוברים שאילתות מדור קודם שלעולם לא נבדקות מחדש עד שפרצה כופה את הבעיה. SAST סריקה סוגרת את הפער הזה על ידי סימון שאילתות לא מטופלות בכל commitלא רק במהלך ביקורת תקופתית.
האם שיעור נמוך של חיובי שגוי חשוב במיוחד לזיהוי הזרקת SQL?
כן. ממצאים בהזרקת SQL שהולכים לאיבוד ברשימה ארוכה של תוצאות חיוביות שגויות הם אלה שמגיעים לשלב הייצור. SAST כלי עם שיעור נמוך של חיובי שגוי שומר על מניעת פגיעויות בהזרקת SQL ניתנת לפעולה במקום להיות מכריעה.
הגן על היישומים שלך עם Xygeni-SAST
ניתן למנוע פגיעויות בהזרקת SQL בעזרת הגישה הנכונה SAST הכלי והנהלים הנכונים. התחל תקופת ניסיון בחינם של Xygeni-SAST היום, או לחקור כיצד זה משתלב לצד SCA ו open source security בפלטפורמת Xygeni המלאה. הזמן הדגמה or צא לסיור המוצר כדי לראות את זה בקוד שלך.
