






אבטחה לא יכולה לחכות עד לשלב הבדיקות הסופי. אם אתם רוצים לבנות אפליקציות מאובטחות ועמידות, עליכם לחשוב על אבטחה מהיום הראשון. כאן צריך להבין מהם שלבי מחזור החיים של פיתוח תוכנה (SDLC) הופך קריטי. על ידי הטמעה SDLC אבטחה בכל שלב, החל מתכנון ועיצוב ועד לפריסה ותחזוקה, אתם יוצרים מחזור חיים מאובטח של פיתוח תוכנה (SSDLC) שמפחית סיכונים, חוסך עלויות ושומר על התוכנה שלך מוכנה לאיומים מהעולם האמיתי. במדריך זה, נסקור כל שלב של ה- SDLC ולהראות לכם כיצד להפוך את האבטחה לתכונה מובנית, לא למחשבה שלאחר מעשה.
הבנה SDLC ומחזור החיים של פיתוח תוכנה מאובטח
מחזור החיים של פיתוח תוכנה (SDLC) מספק גישה מובנית לתכנון, בנייה, בדיקה ופריסה של תוכנה. עם זאת, מסורתי SDLC לעתים קרובות מתייחס לאבטחה כאל מחשבה שלאחר מעשה. כאן מתחיל מחזור החיים של פיתוח תוכנה מאובטח (SSDLC) נכנס לתמונה, ומשלב אבטחה בכל שלב כדי להבטיח שהתוכנה שלך עמידה בפני איומי סייבר מודרניים.
SDLC אבטחה: היסודות של מחזור חיים מאובטח של פיתוח תוכנה
על פי המכון הלאומי של Standardוטכנולוגיה (NIST), יש לשלב אבטחה בכל שלבי מחזור החיים של פיתוח תוכנה, החל מתכנון ועד לתחזוקה. על ידי הטמעה SDLC על ידי שילוב נוהלי אבטחה בתהליך הפיתוח, צוותים יכולים לטפל בפגיעויות מוקדם, למזער סיכונים ולהימנע מתיקונים יקרים בהמשך.
מילון מונחים של אבטחת Xygeni
מה SDLC
מחזור החיים של פיתוח תוכנה (SDLC) היא מסגרת מובנית המתארת בבירור את שלבי יצירת התוכנה, החל מתכנון קפדני ומעבר לפיתוח, פריסה ותחזוקה. יתר על כן, במחזור חיי פיתוח התוכנה, כל שלב כולל פעילויות, מטרות ותוצרים ספציפיים. כתוצאה מכך, שלבים אלה מבטיחים שהתוכנה מפותחת ביעילות ובאפקטיביות תוך עמידה בכל הדרישות. standardעל ידי ביצוע מסגרת ברורה זו, צוותים יכולים ליצור תוכנה איכותית התואמת את הצרכים הפונקציונליים והעסקיים.
מה זה SSDLC?
מחזור החיים של פיתוח תוכנה מאובטח (SSDLC) היא מסגרת שמשלבת באופן שיטתי נוהלי אבטחה בכל שלב בתהליך הפיתוח. בניגוד ל- SDLC, שבהם אבטחה מטופלת לעתים קרובות מאוחר - במהלך בדיקות או פריסה - SSDLC "משלב" אבטחה כבר מההתחלה. מחזור חיים של פיתוח תוכנה מאובטח אינו עוסק בהוספת מורכבות נוספת; מדובר בפעילות פרואקטיבית. על ידי זיהוי וטיפול מוקדם בפגיעויות, SSDLC מפחית סיכונים, ממזער את עלויות התיקונים בשלבים מאוחרים ומבטיח עמידה בתקנות כמו GDPR, HIPAA ו-PCI DSS. עם SSDLC, מפתחים יכולים לספק תוכנה שלא רק פועלת בצורה חלקה אלא גם עומדת בפני איומי סייבר מודרניים.
מהם שלבי מחזור החיים של פיתוח תוכנה ודרישות האבטחה שלהם?
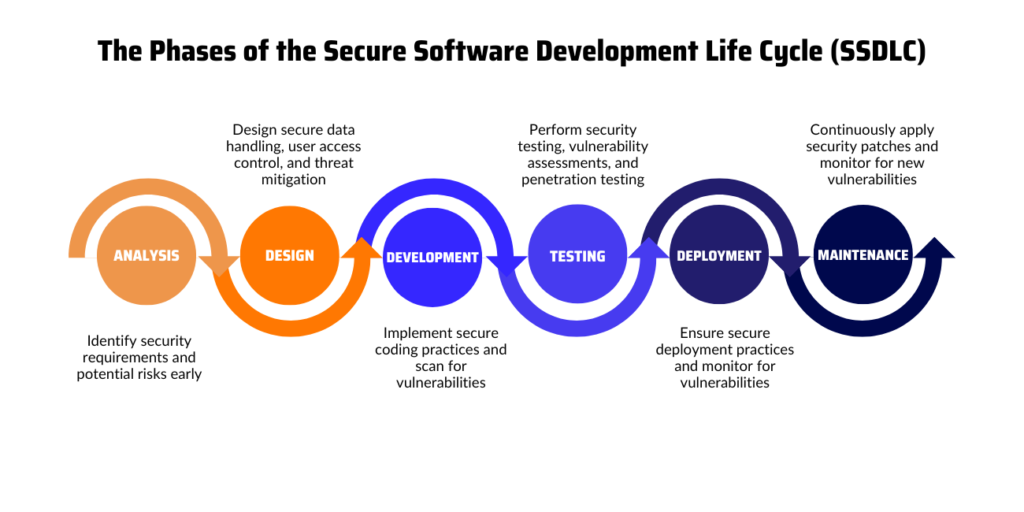
כל שלב במחזור חיי פיתוח התוכנה (SDLC) מציבה בפניכם אתגרי אבטחה ייחודיים. ידיעת שלבי מחזור החיים של פיתוח תוכנה עוזרת לכם לשלב SDLC אבטחה בכל שלב. על ידי אימוץ מחזור חיים של פיתוח תוכנה מאובטח (SSDLC), ניתן לזהות פגיעויות מוקדם, להפחית סיכונים ולבנות תוכנה טובה יותר.
כך משתלבת אבטחה בכל שלב במחזור חיי פיתוח התוכנה וכיצד Xygeni עוזרת להפוך אותה לחלקה:
1. תכנון וניתוח דרישות
שלב זה מהווה את הבסיס לפרויקט. הצוותים מגדירים את היקף הפרויקט, אוספים דרישות ומעריכים סיכונים פוטנציאליים. הבנת שלבי מחזור חיי פיתוח התוכנה מתחילה בתכנון חזק, והוספת... SDLC אבטחה בשלב זה מונעת פגיעויות בהמשך.
מיקוד אבטחה: מידול איומים ואיסוף דרישות אבטחה הם המפתח כאן. כלים כמו קסיגני'ס Application Security Posture Management (ASPM) לספק נראות מלאה לסיכונים פוטנציאליים על ידי אוטומציה של גילוי נכסי תוכנה. בו זמנית, קסיגני'ס Software Supply Chain Security (SSCS) מבטיח שכל רכיבי צד שלישי או קוד פתוח עומדים בדרישות האבטחה standardים, הפחתת סיכוני שרשרת האספקה עוד לפני תחילת הפיתוח.
2. עיצוב
בשלב התכנון, הצוותים ממפים את ארכיטקטורת המערכת ומחליטים כיצד התוכנה תפעל. מאפייני אבטחה קריטייםcisנושאים, כגון הגנה על מידע רגיש, בקרת גישת משתמשים וטיפול באיומים, תופסים מקום מרכזי.
מיקוד אבטחה: תכנון ארכיטקטורה מאובטחת ועדכון מודלי איומים. התשתית של Xygeni כקוד (IaC) אבטחה סורק ארכיטקטורות ענן ומערכת לאיתור תצורות שגויות, ומבטיח שפגמי אבטחה לא יוטמעו בעיצוב שלך. בנוסף, סודות האבטחה של קסיגני מסייע בהגנה על מידע רגיש כמו מפתחות API, אישורים וסיסמאות לאורך שלב זה.
3. פיתוח
כאן מתרחש הקידוד עצמו, מה שהופך אותו לאחד השלבים הפגיעים ביותר להחדרת סיכוני אבטחה. קוד כתוב בצורה גרועה או רכיבים לא מאובטחים יכולים ליצור בעיות משמעותיות אם לא יטופלו מוקדם.
מיקוד אבטחה: שיטות קידוד מאובטחות, בדיקות אבטחה סטטיות של יישומים (SAST), וניתוח הרכב תוכנה (SCA). קסיגני'ס ASPM עוקב באופן פעיל אחר הקוד במהלך הפיתוח, ומסמן סיכונים בזמן אמת כדי שמפתחים יוכלו לתקן בעיות ככל שהן מתעוררות. תיקון אוטומטי, חלק מ-Xygeni Open Source Security סוויטה, פותרת אוטומטית פגיעויות ברכיבי קוד פתוח לפני שהם מגיעים לייצור. בינתיים, זיהוי תוכנות זדוניות בזמן אמת מגן על תלויות וספריות של צד שלישי, בעוד סודות אבטחה מבטיח שלא יגיע מידע רגיש בטעות לבסיס הקוד.
4. בדיקות
בשלב הבדיקות של ה- מחזור חיים של פיתוח תוכנהצוותים מאמתים פונקציונליות ובודקים פגיעויות. בדיקות יסודיות מבטיחות שלא יגיעו סיכוני אבטחה לשלב הייצור.
מיקוד אבטחה: בדיקות אבטחה דינמיות של יישומים (DAST), בדיקות חדירה וסריקות פגיעויות. במהלך שלב זה, קסיגני'ס ASPM משתמש במדדי ניצול כדי להדגיש את הסיכונים הקריטיים ביותר, ועוזר לצוותים לתעדף תיקונים ביעילות. זיהוי תוכנות זדוניות בזמן אמת ממשיך לסרוק אחר איומים ברכיבי צד שלישי, בעוד SSCS גילוי חריגות עוקב אחר התנהגות חריגה שיכולה להצביע על פגיעויות נסתרות.
5. פְּרִיסָה
שלב זה משחרר את התוכנה לסביבת הייצור. על הצוותים לוודא שתהליך הפריסה מאובטח כדי למנוע הצגת סיכונים חדשים במהלך המעבר.
מיקוד אבטחה: תצורות מאובטחות, סריקות פגיעויות לאחר פריסה ומערכות למניעת חדירות. בנוסף, קסיגני'ס Open Source Security מערכת מבטיח שרכיבי צד שלישי יישארו מאובטחים גם לאחר הפריסה. יתר על כן, תיקון אוטומטי מתקן פגיעויות בסביבות חיות ללא התערבות ידנית. בינתיים, SSCS סורק באופן רציף אחר איומים חדשים, ושומר על סביבת הייצור שלך מאובטחת.
6. תחזוקה
העבודה לא מסתיימת לאחר הפריסה. תחזוקה שוטפת מטפלת בפגיעויות חדשות, מיישמת תיקונים ומבטיחה שהמערכת תישאר מאובטחת מפני איומים מתפתחים.
מיקוד אבטחה: ניהול פגיעויות, ניהול תיקונים וניטור מתמשך. קסיגני'ס ASPM מספק ניטור אבטחה בזמן אמת כדי לזהות ולפתור במהירות בעיות מתעוררות. בשילוב עם זיהוי תוכנות זדוניות בזמן אמתXygeni מסייעת להגן על התוכנה שלך מפני סיכונים חדשים ברכיבים של צד שלישי, ומבטיחה אבטחה לטווח ארוך.
היתרונות של מחזור חיים של פיתוח תוכנה מאובטח
אימוץ מחזור חיים של פיתוח תוכנה מאובטח (SSDLC) לא עוסק רק באבטחת התוכנה שלכם - מדובר בעבודה חכמה יותר ובבניית יישומים טובים יותר. על ידי שילוב SDLC על ידי הטמעת נוהלי אבטחה בכל שלב של הפיתוח, צוותים מקבלים מגוון יתרונות:
- צמצום פגיעויות: זיהוי מוקדם של בעיות אבטחה מסייע במניעת סיכונים משמעותיים מלהגיע לייצור.
- עלויות נמוכות: תיקון פגיעויות במהלך הפיתוח זול בהרבה מאשר תיקון שלהן לאחר השחרור.
- שיפור תנוחת האבטחה: SSDLC בונה חוסן בתוכנה שלך, ומכין אותה לאיומים מתפתחים.
- השגת תאימות: אבטחת פגישה standardכמו GDPR, HIPAA ו-PCI DSS בלי להתעסק ברגע האחרון.
כיצד מחזור החיים של פיתוח תוכנה מאובטח (SSDLC) משנה את אבטחת התוכנה
הבנת שלבי מחזור החיים של פיתוח תוכנה היא הצעד הראשון ביצירת תוכנה מאובטחת ואמינה. כאשר מאמצים מחזור חיים של פיתוח תוכנה מאובטח (SSDLC), אתם הופכים את האבטחה לחלק מרכזי בתהליך הפיתוח שלכם. החל מתכנון ועיצוב ועד לתחזוקה, הוספה SDLC אבטחה בכל שלב עוזרת לצוות שלך לזהות פגיעויות מוקדם, להפחית עלויות ולהישאר צעד אחד קדימה מול איומים מתפתחים.
קסיגני עושה את SSDLC אימוץ פשוט. Application Security Posture Management (ASPM) מספק לך תובנות בזמן אמת לגבי סיכונים כדי שהצוות שלך יוכל לתקן בעיות במהירות. Software Supply Chain Security (SSCS) שומר על בטיחות רכיבים של צד שלישי וקוד פתוח. בעזרת תיקון אוטומטי, אתם פותרים פגיעויות באופן מיידי ושומרים על המיקוד שלכם בבניית תוכנה מעולה.
בצע את הצעד הבא
על ידי התמקדות ב SDLC אבטחה ומעבר ל-SSDLC בגישה זו, הצוות שלכם בונה תוכנה שלא רק עובדת, אלא גם נשארת מוגנת מפני איומים מודרניים. הטמעת אבטחה בכל שלב מקלה על התאימות ומפחיתה תיקונים יקרים בהמשך. מוכנים לשדרג את התהליך שלכם? ראה כיצד Xygeni יכולה לעזור לאבטח כל שלב שלך מחזור חיים של פיתוח תוכנה ולהפוך את הפיתוח לבטוח ויעיל יותר.

