
SSDLCהמפתח לפיתוח תוכנה מאובטח #
אם אתם בונים אפליקציות, סביר להניח ששמעתם על SSDLC, אבל מה זה SSDLC, ואיך זה משתווה לשיטות מסורתיות כמו SDLCבדיון של SDLC נגד SSDLCההבדל העיקרי טמון באופן שבו מטופלת האבטחה לאורך כל מחזור חיי הפיתוח. SDLC לעתים קרובות מתייחסים לאבטחה כצעד אחרון, או גרוע מכך, כמחשבה שלאחר מעשה, SSDLC (Secure Software Development Life Cycle) משלב אבטחה מהיסוד. גישה פרואקטיבית זו מבטיחה כי פגיעויות מטופלות מוקדם, מה שמפחית סיכונים, חוסך בעלויות ומייצר תוכנה שאינה רק פונקציונלית, אלא גם מאובטחת מעצם עיצובה. במילון מונחים זה, נפרט בדיוק כיצד SSDLC עובד, מדוע זה חיוני בנוף האיומים של ימינו, וכיצד הצוות שלך יכול ליישם זאת ביעילות.
הַגדָרָה:
מה זה SSDLC? #
מחזור החיים של פיתוח תוכנה מאובטח (SSDLC) היא מסגרת שמשלבת באופן שיטתי נוהלי אבטחה בכל שלב בתהליך הפיתוח. בניגוד ל- SDLC, שבהם אבטחה מטופלת לעתים קרובות מאוחר - במהלך בדיקות או פריסה - SSDLC "מטמיע" אבטחה כבר מההתחלה. מחזור חיים של פיתוח תוכנה מאובטח אינו עוסק בהוספת מורכבות נוספת; מדובר בפעילות פרואקטיבית. על ידי זיהוי וטיפול מוקדם בפגיעויות, SSDLC מפחית סיכונים, ממזער את עלויות התיקונים בשלבים מאוחרים ומבטיח עמידה בתקנות כמו GDPR, HIPAA ו-PCI DSS. עם SSDLC, מפתחים יכולים לספק תוכנה שלא רק פועלת בצורה חלקה אלא גם עומדת בפני איומי סייבר מודרניים.
SDLC נגד SSDLCלמה שSDLC היא הבחירה החכמה יותר #
ההבדל בין SDLC נגד SSDLC זה יותר מסתם כאשר צוותים מטפלים באבטחה - זה איך הם build security לתוך התהליך. שיטות מסורתיות מתמקדות תחילה ביצירת תוכנה פונקציונלית ומוסיפות אבטחה מאוחר יותר במהלך הבדיקות או הפריסה. גישה תגובתית זו משאירה פגיעויות בתוכנה, אותן צוותים חייבים לתקן מאוחר יותר, לעתים קרובות בעלויות גבוהות או עם סיכונים חמורים.
לעומת זאת, גישה פרואקטיבית יותר מבטיחה שאבטחה תהיה חלק מכל שלב, החל בתכנון. צוותים מזהים ומטפלים בסיכונים מוקדם, מה שהופך את האבטחה לחלק חלק מתהליך העבודה ולא למחשבה שלאחר מעשה. זה לא רק מפחית עלויות ומונע עיכובים, אלא גם עוזר למפתחים לספק תוכנה חזקה ומוכנה לאתגרים מודרניים.
הבדלים עיקריים SDLC נגד SSDLC
| אספקט | SDLC מחזור חיים של פיתוח תוכנה | SSDLC מחזור חיים של פיתוח תוכנה מאובטח |
| מוקד אבטחה | ריאקטיבי: אבטחה מטופלת לאחר בניית הפונקציונליות. בעיות מתגלות לעיתים קרובות במהלך בדיקות או לאחר פריסה. | פרואקטיבי: אבטחה מובנית בכל שלב, מה שמפחית את הסיכוי לחדירת פגיעויות. |
| תזמון הפעילויות | אבטחה לעיתים קרובות מתעכבת עד לשלבי הבדיקה או הפריסה. | פעילויות אבטחה, כגון הערכת סיכונים וקידוד מאובטח, משולבות מההתחלה. |
| השלכות עלויות | תיקון פגיעויות בשלב מאוחר של המחזור יכול להיות יקר וגוזל זמן. | גילוי מוקדם חוסך משאבים על ידי מניעת עבודות חוזרות ועיכובים יקרים. |
| סיכון של פגיעויות | סיכון גבוה יותר לבעיות שלא מורגשות עד שלבים מאוחרים או בשלבי הייצור. | סיכון נמוך יותר, מכיוון שמזוהות ופגיעויות מופחתות במהלך הפיתוח. |
| פעילויות מפתח | הדגש הוא על אספקת תוכנה פונקציונלית, עם אבטחה כתוספת. | תכנון מאובטח, מידול איומים, קידוד מאובטח ובדיקות מתמשכות הן עדיפויות מרכזיות. |
בקצרה: sdlc לעומת שsdlc: SDLC בונה תוכנה שעובדת. SSDLC בונה תוכנה שעובדת ו מגן על משתמשים, נתונים והעסק שלך. עם SSDLCאתם לא רק מפתחים תוכנה - אתם מפתחים אמון וחוסן מהיום הראשון.
שלבי מחזור החיים של פיתוח תוכנה מאובטח: שלב אחר שלב #
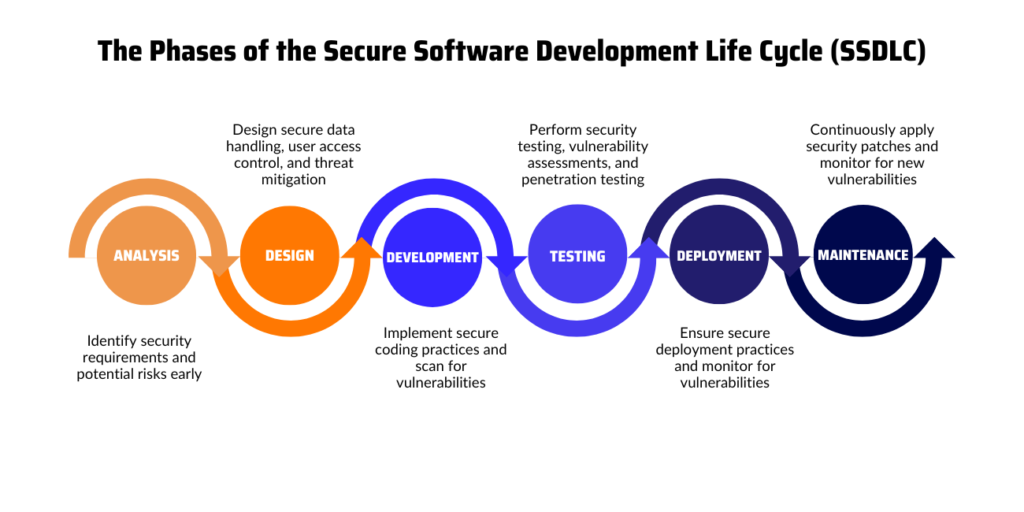
תוהה מה זה SSDLC בפועל? כך משתלבת אבטחה בכל שלב בתהליך הפיתוח:
תכנון וניתוח דרישות
- הגדירו מראש את דרישות הפונקציונליות והאבטחה.
- בצעו הערכת סיכונים כדי לזהות איומים פוטנציאליים מוקדם.
עיצוב
- התמקדו ביצירת ארכיטקטורה מאובטחת.
- השתמש במידול איומים כדי לחזות ולמתן פגיעויות לפני תחילת הקידוד.
פיתוח
- כתוב קוד מאובטח על ידי ביצוע שיטות עבודה מומלצות.
- השתמש בכלים כמו בדיקות אבטחה סטטיות של יישומים (SAST) כדי לזהות פגיעויות בזמן כתיבת הקוד.
בדיקות
- בדיקת פונקציונליות ואבטחה בו זמנית.
- הפעל בדיקות אבטחה דינמיות של יישומים (DAST), מבחני חדירה וסקירות קוד כדי לזהות נקודות תורפה לפני הפריסה.
פְּרִיסָה
- החל תצורות מאובטחות.
- הקמת מערכות ניטור ויצירת תוכנית תגובה לאירועים לפני השקת התוכנה.
תחזוקה
בצעו הערכות פגיעויות באופן קבוע והתקינו תיקונים כדי לשמור על רמת אבטחה חזקה.
כלול ניטור רציף לאחר הפריסה.
רוצה להתעמק בשלבים אלה? קרא את פוסט הבלוג המפורט הזה בנושא שלבי מחזור החיים של פיתוח תוכנה לתובנות נוספות ושיטות עבודה מומלצות.
נקודות מפתח: מה זה SSDLC? #
- מה זה SSDLC? SSDLC (מחזור חיים של פיתוח תוכנה מאובטח) משלב נהלי אבטחה בכל שלב של SDLC תהליך - תכנון, עיצוב, פיתוח, בדיקה, פריסה ותחזוקה - כדי להבטיח תוכנה מאובטחת מתחילתה ועד סופה.
- למה שSDLC עניינים: בניגוד למסורתי SDLC, SSDLC מטמיע אבטחה מוקדם, מפחית פגיעויות, סיכוני תאימות ועלויות לטווח ארוך.
- יתרונות מרכזיים של SSDLC: זיהוי מוקדם יותר של פגיעויות, צמצום מאמצי התיקון, שיפור אמון הלקוחות והתאמה ל standardכמו GDPR, HIPAA ו-PCI DSS.
למה מפתחים צריכים לעבור ל-SSDLC #
עוברים מ SDLC ל sSDLC אולי נשמע כמו צעד גדול, אבל היתרונות הופכים את זה לכדאי. הנה למה מפתחים אוהבים את מחזור החיים של פיתוח תוכנה מאובטח:
בונה תוכנה בטוחה יותר: עם SSDLC, התוכנה שלך מוכנה להתמודד עם איומים מודרניים.
חוסך זמן וכסף: זיהוי מוקדם של בעיות פירושו פחות תיקונים יקרים בהמשך.
מפשט את האבטחה: שילוב אבטחה בתהליך העבודה מפחית לחץ ותיקונים של הרגע האחרון.
יישום SSDLC האם ניתן למנוע פגיעויות לפני הפריסה? #
כן, בהחלט. יישום SSDLC היא אחת הדרכים היעילות ביותר למנוע פגיעויות לפני הפריסה. על ידי שילוב נוהלי אבטחה בכל שלב בתהליך הפיתוח, החל מתכנון ועיצוב ועד קידוד ובדיקות, SSDLC מסיט את האבטחה שמאלה. משמעות הדבר היא שאיומים ופגיעויות פוטנציאליות מזוהים מוקדם באמצעות פעילויות כמו מידול איומים, סקירות ארכיטקטורה מאובטחת וניתוח קוד סטטי. כלים כמו SAST ו Dast משמשים לא כמחשבה שנייה, אלא כאמצעי הגנה מובנים לאורך כל הדרך SDLCבדיקות אבטחה עם SSDLC הם רציפים ואוטומטיים. בדרך זו, הסיכוי שבעיות קריטיות יתגלו ברגע האחרון מצטמצם. זה לא רק מוריד את העלות והמורכבות של תיקון באגים, אלא גם עוזר להבטיח שפגיעויות לעולם לא יגיעו לתהליך הייצור.
מהם ה-S הנפוצים ביותרSDLC כלים? #
כדי לתמוך במחזור חיים מאובטח של פיתוח תוכנה (SSDLC), צוותים מסתמכים על מגוון כלים שנועדו לזהות, לנהל ולהפחית סיכונים בכל שלב של הפיתוח. לכל קטגוריה תפקיד ספציפי - החל מכתיבת קוד מאובטח ועד לאימות עמידות האפליקציה שלך בפני איומים מהעולם האמיתי.
הנה הסוגים הנפוצים ביותר של SSDLC כלים:
- בדיקות אבטחה סטטיות של יישומים (SAST)כלים אלה מנתחים את קוד המקור בשלב מוקדם של הפיתוח כדי לזהות באגים, פונקציות לא מאובטחות ופגמי קידוד לפני שהם מגיעים לשלב הייצור.
- בדיקת אבטחת יישומים דינמית (DAST)כלי DAST מדמים התקפות נגד יישומים פועלים כדי לחשוף פגיעויות בזמן ריצה, כגון פגמי הזרקה או אימות פגום.
- ניתוח הרכב תוכנה (SCA): SCA כלים סורקים תלויות קוד פתוח פגיעות ומסמנים בעיות רישוי, ועוזרים לך להימנע מסיכונים בשרשרת האספקה.
- גילוי סודותכלים בקטגוריה זו סורקים קוד, pipelines ומאגרים כדי לתפוס אישורים מקודדים, מפתחות API וסודות רגישים אחרים לפני שהם נחשפים.
- תשתית כקוד (IaCסורקיםאלה מבטיחים שתצורות הענן והגדרות המכולות שלך פועלות לפי נהלים של אבטחה כברירת מחדל מההתחלה.
- CI/CD אינטגרציות אבטחהפלטפורמות כמו Xygeni מוטמעות בתוכך pipelineכדי להפוך את זיהוי הפגיעויות לאוטומטי, לאכוף guardrails, ולהבטיח תאימות ככל שהקוד עובר מ commit לפרוס.
על ידי שילוב ה-S הללוSDLC בעזרת כלים, אתם יוצרים הגנה רב-שכבתית שתזהה סיכונים מוקדם, תהפוך נהלים מאובטחים לאוטומטיים ותומכת בתאימות מתמשכת. לפרטים נוספים, עיינו במדריך זה בנושא בשימוש הנפוץ ביותר SDLC כלים.
כיצד Xygeni מפשט את SSDLC #
מעבר למחזור חיים של פיתוח תוכנה מאובטח אינו אומר שיפוץ של תהליך העבודה שלך. Xygeni מספקת כלים שהופכים את אימוץ SSDLC חלק:
- Application Security Posture Management (ASPM): קבלו נראות בזמן אמת של סיכונים, תעדפו נקודות תורפה ופטרו אותן ביעילות.
- Open Source Security: ניטור מתמיד של תלויות לאיתור פגיעויות וחסימת חבילות זדוניות לפני שהן נכנסות לבסיס הקוד שלך.
- אבטחת סודות: מניעת דליפות של מידע רגיש כמו מפתחות API או אישורים במהלך הפיתוח.
בעזרת Xygeni, ניתן לשלב את SSDLC תרגולים לתהליך שלך מבלי להאט את הצוות שלך.
למה מפתחים צריכים לעבור ל-SSDLC #
עוברים מ SDLC ל sSDLC אולי נשמע כמו צעד גדול, אבל היתרונות הופכים את זה לכדאי. הנה למה מפתחים אוהבים את מחזור החיים של פיתוח תוכנה מאובטח:
- זה חוסך זמן וכסף: זיהוי מוקדם של בעיות פירושו פחות תיקונים יקרים בהמשך.
- זה מפשט את האבטחה: שילוב אבטחה בתהליך העבודה מפחית לחץ ותיקונים של הרגע האחרון.
- זה בונה תוכנה בטוחה יותר: עם SSDLC, התוכנה שלך מוכנה להתמודד עם איומים מודרניים.
התחל עכשיו בחינם #
קחו את הצעד הבא עוד היום! Xygeni מפשט את SSDLC אינטגרציה, מה שהופך אותה ליעילה וידידותית למפתחים. התחילו עכשיו, ותנו לנו לעזור לכם לעבור בצורה חלקה מ SDLC ל sSDLC תוך בניית תוכנה מאובטחת ואמינה מהיסוד.

שאלות נפוצות #
מכיוון שזה עוזר לארגונים לבנות תוכנה שהיא לא רק פונקציונלית אלא גם מאובטחת. על ידי שילוב אבטחה בכל שלב בתהליך הפיתוח, SSDLC מפחית את הסיכון לפגיעויות, מבטיח עמידה בתקנות כמו GDPR ו- HIPAA, וממזער תיקונים יקרים בשלבים מאוחרים. זה גם מגן על המוניטין של הארגון שלך על ידי מניעת פרצות אבטחה שעלולות לפגוע בלקוחות ובפעילות העסקית.
יישום SSDLC דורש שיתוף פעולה בין כל בעלי העניין. מפתחים מובילים את התהליך על ידי שילוב שיטות קידוד מאובטחות. אנשי מקצוע בתחום האבטחה מנחים את התהליך על ידי ניהול בדיקות והפחתת איומים. מנהלי פרויקטים נותנים עדיפות לאבטחה לאורך כל מחזור חיי הפיתוח, בעוד שבעלי עסקים מבטיחים שמטרות האבטחה תואמות את יעדי העסק. יחד, תפקידים אלה פועלים יחד כדי להבטיח יישום מוצלח של S.SDLC.
בעוד ששניהם שואפים לבנות תוכנה מאובטחת, DevSecOps ו-SSDLC לנקוט בגישות מעט שונות.
SSDLC (מחזור חיים של פיתוח תוכנה מאובטח) מתמקד בשילוב אבטחה בכל שלב במחזור חיי הפיתוח המסורתי - החל מתכנון ועיצוב ועד קידוד, בדיקות ופריסה.
DevSecOps זוהי פרקטיקה רחבה יותר המאחדת פיתוח, אבטחה ותפעול. היא שמה דגש על אוטומציה, אינטגרציה רציפה ולולאות משוב בזמן אמת על פני כל שרשרת הכלים של DevOps.
בקיצור, ש.SDLC מוסיף אבטחה לשלבי הפיתוח, בעוד ש-DevSecOps מטמיע אבטחה בכל השלבים. CI/CD זרימת עבודה.
יישום SSDLC עוזר לצוותים לזהות פרצות אבטחה מוקדם - לפני שהן מגיעות לייצור. על ידי כך, ארגונים:
– הפחתת העלות והמאמץ הכרוכים בתיקון באגים
– הימנעו מפגיעויות נפוצות כמו הזרקות או תצורות שגויות
– לוודא עמידה בתקנות האבטחה standardומדיניות
– בניית אמון עם משתמשים ובעלי עניין
בסופו של דבר, ס.SDLC הופך קידוד מאובטח לחלק מהתרבות שלכם - לא רק בדיקה של הרגע האחרון לפני השחרור.

