






האם ידעת את זה 560,000 איומי תוכנות זדוניות חדשים צצות מדי יום ביומו? ככל שמתקפות סייבר הופכות מתוחכמות יותר, הבנת מהו קוד זדוני וכיצד הוא יכול לחדור למערכות היא קריטית, שכן איומים אלה יכולים לנצל פגיעויות תוכנה, מה שמוביל לדליפות נתונים, הפסדים כספיים ושיבושים משמעותיים. סוגים שונים של קוד זדוני, כגון תוכניות פישינג, סוסים טרויאניים וניצול לרעה של שרשרת האספקה, הוכיחו את הפוטנציאל המזיק שלהם.
לדוגמה, ה- 2023 מתקפת ספר חשבונות פגע בכלי ערכת החיבור של התוכנה של החברה, מה שאפשר לתוקפים לגנוב מעל 600,000 דולר על ידי מיקוד בארנקי חומרה.
מהו קוד זדוני ומדוע הוא חשוב
מהו קוד זדוני?
קוד זדוני הוא תוכנה או סקריפטים שנועדו לפגוע במערכות או לגנוב נתונים. בניגוד לתוכנות לגיטימיות, הוא מסתתר לעתים קרובות ביישומים מהימנים, מה שמקשה על גילוי. דוגמאות לכך כוללות וירוסים, תוכנות כופר ותוכנות ריגול. כלי זיהוי מתקדמים חיוניים לזיהוי ומניעתם.
התקפות קוד זדוני יכולות לנצל הן תוכנות קנייניות והן תוכנות קוד פתוח, ולסכן מידע רגיש. סוגים נפוצים של קוד זדוני כוללים וירוסים, תולעים, תוכנות כופר, סוסים טרויאניים ותוכנות ריגול. איומים אלה חודרים לרוב למערכות באמצעות הודעות דוא"ל פישינג, עדכוני תוכנה מזויפים או קוד פרוץ כתוצאה מהתקפות בשרשרת האספקה.
כלי זיהוי, כמו זיהוי תוכנות זדוניות מוקדמות של Xygeni, הם מרכזיים בזיהוי וחסימה של איומים אלה לפני שהם פוגעים במערכות.
סוגי קוד זדוני שיכול לפגוע במערכות שלך
כעת, לאחר שהגדרנו קוד זדוני, בואו נחקור את הסוגים השונים המאיימים על המערכות שלכם מדי יום.
סוגי קוד זדוני
- דלת אחורית: מאפשר לתוקפים לדלג על אימות כדי לגשת למערכות, לגנוב נתונים או להשתלט עליהן.
- סוסים טרויאנים: תוכנה שנראית בטוחה אך מסתירה קוד מזיק שיתקוף את המערכת שלך.
- Ransomware: נועל את הקבצים שלך ודורש כסף כדי לפתוח אותם, ומשבש את הפעילות.
- תוכנות ריגול: צופה בסתר בפעילות שלך וגונב מידע פרטי כמו סיסמאות.
- התקפות דיוג: אימיילים מזויפים מרמים אותך לשתף פרטים אישיים או להוריד קבצים מזיקים.
- Keyloggers: מקליט את מה שאתה מקליד כדי לגנוב סיסמאות ומידע רגיש.
- גנב: גונב נתונים מאוחסנים, כולל סיסמאות וקבצים חשובים.
- תוֹלַעַת: מתפשט על פני רשתות, מאט מערכות ומשתמש במשאבים.
- כּוֹרֶה: משתמש בכוח המחשב שלך לכריית מטבעות קריפטוגרפיים, וגורם לביצועים ירודים.
כיצד להתגונן מפני קוד זדוני
תוכנה בקוד פתוח (OSS) מעודדת שיתוף פעולה וחדשנות, אך היא גם יוצרת הזדמנויות לתוקפים להחדיר קוד זדוני. ברגע שהוא נכנס פנימה, קוד זה יכול להתפשט באמצעות מתקפות בשרשרת האספקה, גניבת נתונים, שליטה במערכות או פגיעה ברשתות שלמות.
לדוגמה, תוקפים עשויים להוסיף תוכנות זדוניות לספריית קוד פתוח פופולרית. מקרה בולט הוא מתקפת Polyfill.io, שם גורם זדוני השתלט על שירות Polyfill והחדיר תוכנה זדונית לבסיס הקוד שלו. פעולה זו פגעה ביותר מ-100,000 אתרים ברחבי העולם, והפנתה משתמשי מובייל לאתרי אינטרנט הונאה. כאשר מפתחים שילבו מבלי דעת את הספרייה שנפגעה, הם חשפו את האפליקציות והמשתמשים שלהם לסיכונים חמורים.
כדי להילחם באיומים אלה, ארגונים חייבים ליישם ניטור מתמשך, לבצע ביקורות קוד ולהשתמש בכלים מתקדמים לגילוי תוכנות זדוניות. מפתחים ומשתמשים כאחד חייבים להישאר ערניים כדי להגן על המערכות שלהם מפני איומים נסתרים.
אסטרטגיות מוכחות להגנה מפני קוד זדוני
מתקפות קוד זדוני לא רק פוגעות במערכות אלא גם עלולות להוביל להפסדים כספיים משמעותיים. מתקפות סייבר עולות לעסקים בממוצע של 4.45 מיליון דולר להפרה, על פי דוח עלות הפרת נתונים של יבמ לשנת 2023. דוח זה מדגיש את החשיבות של הגנות פרואקטיביות כדי להימנע מהעלויות הגבוהות של חוסר פעולה. כדי להגן ביעילות על המערכות שלכם, ארגונים צריכים לאמץ את האסטרטגיות הבאות:
- שיטות קידוד מאובטח: השתמש כלי ניתוח סטטי כדי לזהות נקודות תורפה במהלך הפיתוח.
- הערכות פגיעות: בצעו מבחני חדירה באופן קבוע כדי לחשוף נקודות תורפה.
- ניהול תיקונים: בצע עדכונים אוטומטיים כדי להבטיח יישום בזמן של תיקוני תוכנה.
- רשימת היתרים של יישומים: הגבל את הביצוע ליישומים שאושרו מראש, וחסימת תוכניות לא מורשות.
- שלב אבטחה ב- SDLC: הטמעת אמצעי אבטחה לאורך מחזור חיי פיתוח התוכנה.
- סקירת קוד וניתוח בינארי: בדוק באופן קבוע קוד וקבצים בינאריים כדי לזהות התנהגויות חשודות או סקריפטים זדוניים.
הישארו צעד אחד קדימה: זיהוי תוכנות זדוניות של Xygeni עם אזהרה מוקדמת
קוד זדוני הוא איום הולך וגובר, במיוחד במערכות אקולוגיות של קוד פתוח. כלי זיהוי תוכנות זדוניות של Xygeni להתרעה מוקדמת מציע פתרון חדיש למאבק בסיכונים אלה. כלי זה לא רק סורק חבילות קוד פתוח לאיתור איומים, אלא גם מספק אמצעים פרואקטיביים כדי להבטיח שסקריפטים זדוניים לעולם לא יפגעו במחזור חיי פיתוח התוכנה שלכם.
כיצד כלי זיהוי התרעה מוקדמת של תוכנות זדוניות מגן על הארגון שלך
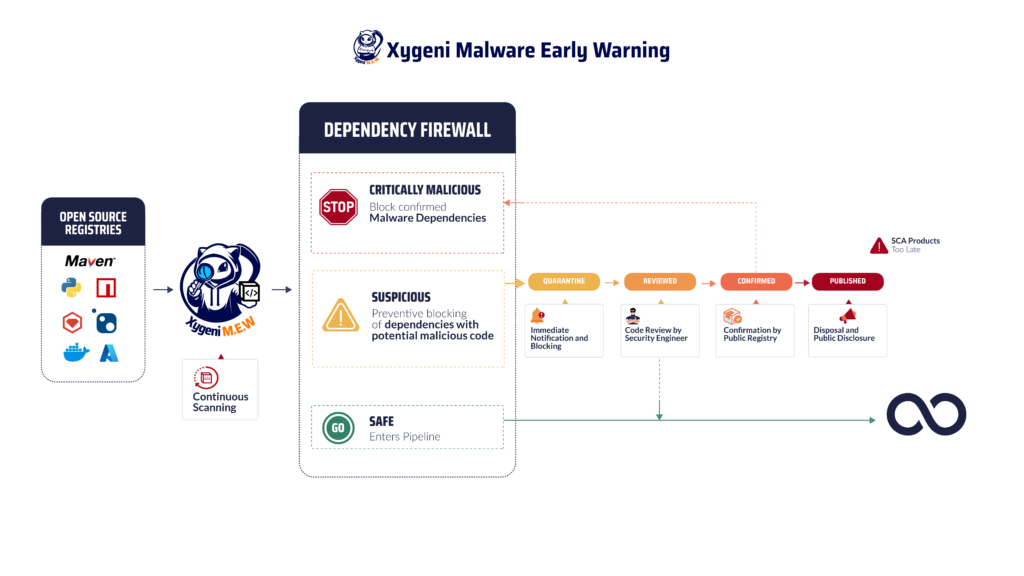
- זיהוי איומים בזמן אמתXygeni מנטרת באופן רציף רישומים ציבוריים אחר סימנים של תוכנות זדוניות. זה כולל סריקה אחר דפוסים חשודים או התנהגויות זדוניות בחבילות קוד פתוח חדשות וקיימות. על ידי פעולה בזמן אמת, Xygeni מזהה ומבודדת איומים לפני שהם חודרים למערכת שלך. CI/CD pipeline.
- הסגר אוטומטיכאשר מתגלה קוד זדוני, Xygeni מכניסה את האיום להסגר אוטומטית, ומבטיחה שהוא לא יוכל להשפיע על המערכות שלך או להתפשט בשרשרת האספקה. תהליך זה כולל שילוב של אבטחה guardrails לחסום חבילות מסוכנות, ובכך להפחית את עבודת התיקון בהמשך.
- ניהול מקיף של פגיעויותמעבר לפגיעויות ידועות, הכלי של Xygeni מטפל באיומי יום אפס, תוכנות זדוניות פולימורפיות מתוחכמות ופגיעויות לא רשומות. עמדה פרואקטיבית זו חיונית בהתמודדות עם הטקטיקות המתפתחות של תוקפים.
- התראות מפורטותכאשר מזוהה איום, הכלי מודיע מיד לצוות שלך באמצעות דוא"ל, פלטפורמות העברת הודעות או אינטרנטhooksזה מבטיח תגובה מהירה וזמן השבתה מינימלי עבור הפרויקטים שלך.
- ציות לתקנות ודיווח: Xygeni מתיישר עם standards 2 שקל ו-DORA, כדי להבטיח ששיטות פיתוח התוכנה שלכם יישארו תואמות. תכונות כמו רשימת חומרים של תוכנה (SBOM) דור מספק שקיפות ותומך בחוסן תפעולי.
הגנה מפני סוגי קוד זדוני
הכלי של Xygeni נועד להגן מפני א מגוון סוגי תוכנות זדוניות, ובכלל זה:
- דלתות אחוריות וסוסים טרויאנייםמזהה נקודות גישה לא מורשות ואיומים מוסווים שפוגעים במערכות.
- כופרחוסם קוד שמצפין את הקבצים שלך או דורש תשלומי כופר.
- תוכנות ריגול ו-Keyloggers: מונע איסוף של נתוני משתמש רגישים או הקשות מערכת.
- כורי מטבעות קריפטומזהה ועוצר קוד זולל משאבים המשמש לכריית קריפטו לא מורשית.
על ידי שילוב יכולות אלו, כלי זיהוי התרעה מוקדמת של תוכנות זדוניות מבטיח שהתוכנה שלך תישאר עמידה בפני איומים מתעוררים.
האם אתה רוצה להעמיק?
אם אתם עדיין חושבים על מה זה או רוצים להבין טוב יותר את סוגי הקוד הזדוני המאיים עליכם CI/CD pipeline וכיצד למנוע אותם, עיינו ב פוסט בבלוג בנושא הגנה וללמוד כיצד לזהות סיכונים נסתרים מוקדם.
איומי סייבר מתפתחים מדי יום, האם ההגנות שלכם לא צריכות להתפתח גם כן? הבנת מהו קוד זדוני והכרה בסוגים השונים של קוד זדוני המכוון לתשתית שלכם היא רק נקודת ההתחלה. אבטחה אמיתית מגיעה מהגנה פרואקטיבית. על ידי ציוד הארגון שלכם בכלים מתקדמים לזיהוי תוכנות זדוניות, תוכלו לזהות ולחסום איומים נסתרים לפני שהם חודרים למערכות שלכם. אבטחה ריאקטיבית אינה מספיקה, להישאר צעד אחד קדימה היא האסטרטגיה האמיתית היחידה.
אל תחכו למתקפה: הגנו על המערכות שלכם עכשיו!
העלייה במספר התקפות הקוד הזדוני מהווה איום רציני על ארגונים ברחבי העולם. החל מהתקפות פישינג ועד ניצול לרעה של שרשרת האספקה, פושעי סייבר משתמשים בשיטות מתוחכמות יותר ויותר כדי לגנוב מידע רגיש. ידיעת מהו קוד זדוני והבנת סוגי הקוד הזדוני הם המפתח להגנה על התשתית שלכם.
כל שנייה חשובה במאבק נגד זה. הגן על המערכות שלך עכשיו עם כלי זיהוי תוכנות זדוניות חדשני של Xygeni. צור קשר היום או לקבל א הדגמה חינם ולהישאר צעד אחד קדימה מול איומי סייבר!

