






ניהול סיכונים תפעוליים חיוני להגנה על מערכות קריטיות ולשמירה על המשכיות עסקית. אבל מהו ניהול סיכונים תפעוליים, וכיצד צוותי אבטחה ו-DevOps יכולים ליישם זאת הלכה למעשה? בבסיסו, זהו תהליך של זיהוי, הערכה ומזעור סיכונים הנגרמים כתוצאה מכשלים במערכת, טעויות אנוש או איומים חיצוניים. באופן מדאיג, 40% מהעסקים לא מצליחים להיפתח מחדש לאחר דיsaster—תזכורת בוטה להשלכות של סיכון בלתי מופחת. לכן, על ידי אימוץ גישות ברורות שיטות עבודה מומלצות לניהול סיכונים תפעוליים, ארגונים יכולים לעבור מכיבוי אש תגובתי להגנה פרואקטיבית - תוך הבטחת אבטחה, מהירות וחוסן הולכים יד ביד.
הערך האסטרטגי של ניהול סיכונים תפעוליים
מעבר להגנה מפני איומים, ניהול סיכונים תפעוליים ממלא תפקיד מרכזי ב:
הבטחת המשכיות עסקית: על ידי צפי ומיתון של שיבושים פוטנציאליים, ORM מסייע לשמור על פעילות חלקה, גם במצבים קשים.
יציבות כלכלית: ניהול סיכונים יזום מפחית את הסבירות לאירועים יקרים, ובכך מגן על הבריאות הפיננסית של הארגון.
ניהול מוניטין: מסגרת ORM חזקה משפרת את אמון הלקוחות ומשמרת את המוניטין של הארגון על ידי מניעת אירועים שעלולים להוביל לחוסר אמון הציבור.
מדוע ניהול סיכונים תפעוליים חשוב באבטחת סייבר
כלי אבטחה מסורתיים כמו חומות אש ותוכנות אנטי-וירוס כבר אינם מספיקים. אחרי הכל, סיכונים רבים אינם צצים בהיקף - הם מתרחשים בתוך הקוד, בתוך pipeline, או אפילו עקב טעות אנוש. זה המקום שבו ניהול סיכונים תפעוליים נכנס לתמונה, ומציע דרך חכמה ומוקדמת יותר להתמודדות עם איומים מהעולם האמיתי.
אם נעשה זאת נכון, זה עוזר לצוותים לבנות תוכנה מאובטחת יותר מבלי להאט את האספקה. כך תעשו זאת:
גילוי מוקדם של תצורות שגויות ופגיעויות
ראשית, מנתחי קוד סטטי (SAST) וסורקים בקוד פתוח (SCA) לזהות באגים ופגמי אבטחה לפני שהם מגיעים לתהליך הייצור. על ידי העברת זיהוי הסיכונים שמאלה, צוותים מתקנים בעיות מוקדם - ממש ב-IDE או במהלך סקירות יחסי ציבור - ובכך מפחיתים את כמות העבודה החוזרת והחשיפה.
מניעת אירועים עקב שגיאות פנימיות
טעויות קורות. לדוגמה, סודות מקודדים, תלויות מיושנות או אימותים חסרים יכולים בקלות לחמוק לבסיס הקוד. אבל עם בדיקות אוטומטיות שנבנו ב... CI/CD, ניתן לסמן ולחסום בעיות אלו לפני המיזוג, ובכך למזער את הסיכון מבלי להוסיף צווארי בקבוק.
ניטור תשתיות רציף
כיום, תשתית היא רק קוד - Terraform, Kubernetes וכדומה. לכן סריקת התבניות הללו לאיתור שגויות בתצורה היא המפתח. זה עוזר לזהות דברים כמו פורטים פתוחים או תפקידי IAM חלשים. לפני הם יוצרים פערים באבטחת ענן.
אבטחת ציות
אבטחה היא לא רק עניין של שמירה על בטיחות - אלא עניין של הוכחת ביטחון. סיכון קבוע הערכות, שבילי ביקורת ומדיניות אוטומטית עוזרים לצוותים להישאר בקו אחד עם התעשייה standardכמו NIST, ISO/IEC 27001 או OWASP. זה מפחית את תקורת התאימות ובונה אמון עם בעלי העניין.
שמירה על יישור בין אבטחה ומהירות
והכי חשוב, ניהול סיכונים תפעוליים שומר על צוותי האבטחה וההנדסה שלכם מעודכנים. על ידי סינון הרעש, הצפת בעיות ניתנות לפעולה בלבד ואוטומציה של החלקים המשעממים, זה מבטיח שתוכלו לפעול במהירות - מבלי לוותר על שקט נפשי.
מהו ניהול סיכונים תפעוליים
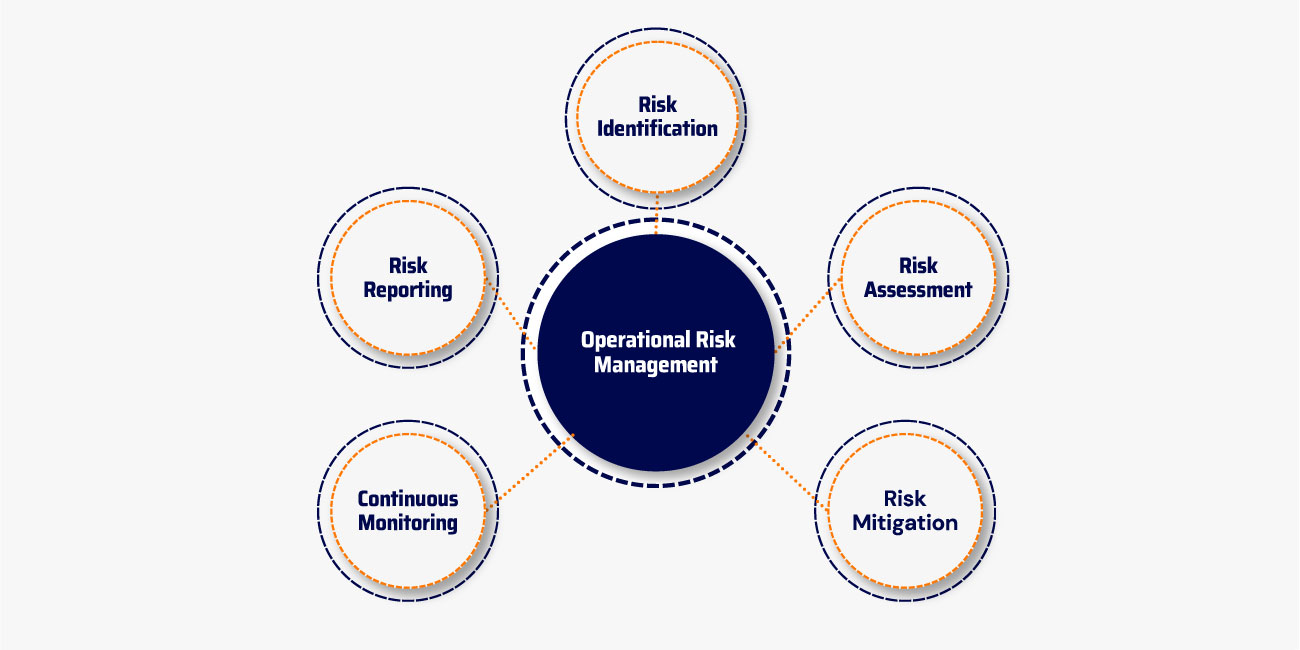
ניהול סיכונים תפעוליים הוא תהליך מתמשך המשתרע משלב הפיתוח ועד לשלב הפריסה. למרות שבאופן מסורתי, תהליך זה יושם על תשתיות ומערכות תפעוליות, כיום חיוני להסיט את הפרקטיקות הללו שמאלה - החל ממחזור פיתוח התוכנה.
כך מתורגמים עמודי התווך של ניהול סיכונים תפעוליים לסביבות DevSecOps של ימינו:
זיהוי סיכונים: מקוד לענן
זיהוי סיכונים מודרני כרוך גילוי אנומליות, דפוסי קוד לא מאובטחים ותצורות שגויות הן בתהליכי עבודה של תשתית והן בתהליכי פיתוח תוכנה. זה כולל פגיעויות בשכבת האפליקציה, סיכוני תלות והתנהגויות חשודות שצצות במהלך זמן ריצה או commitפעילות ברמה -.
הערכת סיכונים: קביעת סדרי עדיפויות חשובים
לא כל הסיכונים שווים. צוותים חייבים להעריך הן את החומרה והן את יכולת הניצול כדי להתמקד במה שחשוב ביותר. זה כולל משפכי תעדוף שמשלבים אותות כמו ניתוח נגישות, השפעה עסקית, ו ניקוד EPSS, המסייע לצוותי אבטחה ולמפתחים למיין פגיעויות ביעילות.
הפחתת סיכונים: אוטומציה כדי להאיץ
כדי להתקדם מעבר לתיקון ידני, צוותים ממנפים תיקון אוטומטי, SCA, וזיהוי סודות. שילוב ביטול אוטומטי מפחית עוד יותר את הצורך בהתערבות ידנית, ומאפשר הפחתת סיכונים בזמן אמת. זה ממזער חשיפה ומונע כיבוי אש תגובתי במהלך שחרורים.
ניטור רציף: משולב, לא מבודד
אבטחה לא צריכה להיות מורחבת. במקום זאת, היא מוטמעת בתוכך CI/CD pipelines, נתמך על ידי סריקות מנוהלות, ביקורת ידניתומעקב התנהגות מתמשך. מינוף מקורות כמו נוף האיומים של ENISA, צוותים נשארים מעודכנים ומוכנים מפני איומים מתפתחים.
דיווח סיכונים: ברור, מחובר וניתן לפעולה
ממצאי אבטחה בעלי משמעות מועטה ללא נראות. dashboarding, אינטגרציות של מערכת הכרטוס, ו התראות אוטומטיות, בעלי עניין - החל מאנליסטים של אבטחה ועד למפתחים - מקבלים את ההקשר וההדרכה הדרושים כדי לנקוט פעולה במהירות.
שיטות עבודה מומלצות לניהול סיכונים תפעוליים
כדי לנהל סיכוני אבטחה ביעילות, אימוץ שיטות עבודה מומלצות לניהול סיכונים תפעוליים הבאות הוא חיוני:
1. טפחו תרבות של מודעות לסיכונים
ודא שכל חבר צוות - החל ממפתחים ועד למנהלים - מבין את תפקידו בזיהוי וצמצום סיכונים. קידום תרבות של מודעות לאבטחת סייבר מסייע לשלב ניהול סיכונים תפעוליים בתהליכי עבודה יומיומיים.
2. הטמעת ממשל ופיקוח חזקים
קבעו מדיניות, נהלים ומנגנוני אחריות ברורים כדי להבטיח פעילויות ניהול סיכונים עקביות ומותאמות. ביקורות וסקירות תקופתיות יכולות לזהות תחומים לשיפור.
3. למנף אוטומציה
השתמש בכלים מתקדמים כמו ניתוח סיכונים, מודלים ניבוייים ומערכות ניטור אוטומטיות כדי לספק תובנות בזמן אמת לגבי סיכונים פוטנציאליים. אוטומציה מפחיתה את הסבירות לטעויות אנוש ומשפרת את זמני התגובה.
4. חינוך והכשרה מתמשכות
סדנאות, סמינרים ומודולי למידה וירטואליים קבועים יכולים לסייע בבניית מיומנות בניהול סיכונים, תוך הבטחת כי העובדים מצוידים בטכניקות עדכניות לטיפול בסיכונים תפעוליים.
5. הזזת אבטחה שמאלה
שלבו אמצעי אבטחה בשלב מוקדם של תהליך הפיתוח כדי לזהות בעיות לפני שהן מגיעות לייצור. גישה פרואקטיבית זו ממזערת סיכונים במורד הזרם ומתיישרת עם זרימות עבודה של DevSecOps.
6. קביעת סדרי עדיפויות על סמך ניצול
לא כל הפגיעויות מציבות את אותה רמת איום. השתמשו בניתוח נגישות ובמדדי מערכת ניקוד חיזוי ניצול (EPSS) כדי להתמקד בסיכונים שהם גם חמורים וגם סבירים לניצול.
7. תשתית מאובטחת כקוד (IaC)
תצורות שגויות ב IaC עלול להוביל לפרצות אבטחה משמעותיות. סרוק והערך באופן קבוע IaC תבניות לזיהוי ותיקון פגמים פוטנציאליים לפני הפריסה.
8. ניטור רציף
השתמשו בזיהוי אנומליות בזמן אמת ובמעקב אחר התנהגות כדי לזהות ולטפל בסימני בעיות מוקדם, עוד לפני ניצול פגיעויות.
יישום שיטות עבודה מומלצות אלו משפר את צמצום האיומים, משפר את התאימות ומאפשר אספקת תוכנה בטוחה ומהירה יותר.
כיצד Xygeni תומכת בניהול סיכונים תפעוליים בכל שלב
ב-Xygeni, אנו רואים בניהול סיכונים תפעוליים לא משימה חד פעמית - אלא תהליך מתמשך, שמתחיל בשלב מוקדם של הפיתוח. הפלטפורמה הכל-באחד שלנו משתלבת באופן טבעי במחזור חיי התוכנה שלך, ומציעה את הנראות, האוטומציה וההקשר הדרושים כדי להישאר צעד אחד קדימה מול הסיכונים מבלי להאט את הצוות שלך.
זיהוי סיכון
ראשית, אי אפשר לתקן את מה שלא רואים. לכן זיהוי סיכונים הוא הצעד הראשון והחיוני ביותר. הפלטפורמה הכל-באחד של Xygeni משלבת שכבות גילוי מרובות כדי לחשוף סיכונים לאורך כל תהליך הפיתוח שלכם.
באופן ספציפי, אנו עוזרים לצוותים למצוא קוד לא מאובטח, ספריות קוד פתוח פגיעות, hסודות מקודדיםותצורות שגויות - הכל במקום אחד. כתוצאה מכך, צוותים יכולים לזהות ולתקן בעיות מוקדם, להימנע מנקודות מתות ולנקוט פעולה לפני שהסיכונים יוצאים משליטה.
הערכת סיכונים
כמובן, לא כל פגיעות היא קריטית. חלקן עשויות לא להיות מנוצלות לעולם - בעוד שאחרות מהוות איום מיידי. כאן נכנס לתמונה קביעת העדיפויות החכמה של Xygeni.
הפלטפורמה שלנו משלבת חומרת CVSS, ציוני ניצול EPSS v4 וניתוח נגישות לדירוג ממצאים על סמך סיכון אמיתי. יתר על כן, ניתן להתאים אישית משפכי קביעת סדרי עדיפויות לצורכי העסק שלך - בין אם זה מבוסס על תאימות, השפעה או סבירות. כתוצאה מכך, צוותים מפחיתים עייפות ערנות ומתמקדים רק במה שחשוב באמת.
הפחתת סיכונים
לאחר הערכת הסיכונים, הגיע הזמן לפעול. למרבה המזל, Xygeni מאיצה את תהליך התיקון בעזרת כלים כמו ניתוח הרכב תוכנה (SCA), זיהוי סודות ותיקון אוטומטי - הכל בתוך פלטפורמה מאוחדת.
לדוגמה, שלנו SCA מזהה חבילות פגיעות ומציע גרסאות בטוחות יותר, ועוזר למפתחים לבצע תיקון מוקדם. במקביל, זיהוי סודות סורק אחר אישורים חשופים ומלווה צוותים בתהליכי עבודה של ביטול והחלפה.
והכי חשוב, Xygeni הופך חלק ניכר מזה לאוטומטי. בין אם מדובר בהצעת גרסה בטוחה או בהפעלת... pull request, אנו מאפשרים תיקון בעיות במהירות ובצורה חלקה - ממש בתוך הבית שלך CI/CD or SCM סביבה.
בקרה מתמשכת
גם לאחר שליחת הקוד, האבטחה חייבת להימשך. זו הסיבה ש-Xygeni מספקת שירותים מתמשכים ניטור שלך pipelines ותשתיות. כל commit והבנייה נסרקת בזמן אמת כדי לזהות סיכונים חדשים.
בנוסף, צוותים יכולים להריץ סריקות ידניות וגם סריקות מנוהלות - מה שנותן גמישות המבוססת על זרימות עבודה או צורכי תאימות. זה מבטיח שגיאות תצורה, תלויות לא מאובטחות והתנהגויות חריגות יזוהו לפני שהן גורמות נזק.
דיווח על סיכונים
לבסוף, יש לתקשר את הסיכונים בצורה ברורה. Xygeni מקלה על כך עם בזמן אמיתית dashboards, התראות ושילובי כרטיסים כמו Jira.
משמעות הדבר היא שלכולם - החל מראשי אבטחה ועד מנהלי הנדסה - יש גישה לתובנות הדרושות להם. כתוצאה מכך,cisהפעולות מהירות יותר, הציות לתקנות קל יותר, וכל הארגון נשאר מיושר סביב תמונת סיכונים משותפת.
מחשבות אחרונות: ניהול סיכונים תפעוליים כיתרון תחרותי
לסיכום, ניהול סיכונים תפעוליים הוא הרבה יותר מסתם תיבת סימון - זהו בסיס אסטרטגי לאספקת תוכנה מאובטחת ועמידה בעולם הדיגיטלי המהיר של ימינו. אבל ראשית, בואו נבחן מחדש מהו ניהול סיכונים תפעוליים ומדוע הוא קריטי.
ניהול סיכונים תפעוליים מתייחס לתהליך של זיהוי, הערכה והפחתת סיכונים הנובעים ממערכות, טעויות אנוש או איומים חיצוניים. כאשר הוא משולב ביעילות, הוא מעביר את המיקוד של הצוות שלך מתגובה לאיומים למניעתם הפעילה.
בהתחשב בכך, אימוץ שיטות עבודה מומלצות לניהול סיכונים תפעוליים מסייע לצוותי פיתוח ואבטחה להשיג את המטרות הבאות:
- בניית תהליכים מודעים לסיכונים וניתנים להרחבה על פני צוותים שונים
- מזעור חשיפה לאבטחה תוך עמידה בתאימות standards
- התאם את האבטחה למהירות של זרימות עבודה מודרניות של DevOps
- שמירה על המשכיות עסקית גם במהלך שיבושים בלתי צפויים
בהתחשב בכל הדברים, הבנת מהו ניהול סיכונים תפעוליים ויישום שיטות מוכחות מציידות צוותים בשליטה על תנוחת הסיכון שלהם. במקום להגיב לבעיות, הם בונים חוסן מההתחלה.
ב-Xygeni, הפלטפורמה שלנו הופכת את המעבר הזה לקל ובעל השפעה. על ידי הטמעת שיטות עבודה מומלצות לניהול סיכונים תפעוליים בכל שלב במחזור חיי פיתוח התוכנה, אנו עוזרים לארגונים להתעלות מעל ומעבר לתאימות ולנוע לעבר תרבות סיכונים פרואקטיבית באמת.
מוכנים להפוך סיכון לחוסן?
Xygeni מעניקה לכם את האוטומציה, הנראות והשליטה כדי להפוך את ניהול הסיכונים התפעוליים לכלי עוצמתי לעסק - מקוד ועד לענן.
??? בקש הדגמה or לעוד מידע כיצד הפלטפורמה שלנו עוזרת לכם להפוך את חוסר הוודאות לכוח תחרותי.

שאלות נפוצות בנושא ניהול סיכונים תפעוליים: מקונספטים ועד DevSecOps בעולם האמיתי
מהו ניהול סיכונים תפעוליים?
ניהול סיכונים תפעוליים (ORM) הוא תהליך מתמשך של זיהוי, הערכה והפחתת סיכונים שיכולים לנבוע מהאופן שבו הצוותים שלך בונים, שולחים ומפעילים תוכנה. סיכונים אלה - כמו קוד לא מאובטח, תצורות שגויות או טעויות אנוש - יכולים להפריע לפעולות, לגרום לאירועי אבטחה או להאט את האספקה. זו הסיבה ש-ORM חיוני לשמירה על אבטחת זרימות עבודה של פיתוח ועמידות הפעילות העסקית.
האם ניהול סיכונים זהה לתפעול?
לא ממש. ניהול סיכונים הוא אסטרטגיה רחבה יותר הכוללת תחומים כמו ציות, מימון ואסטרטגיה. לעומת זאת, ניהול סיכונים תפעוליים מתמקד ספציפית בסיכונים בעולם האמיתי הנובעים מפעילויות יומיומיות - במיוחד אלו שבתוך החברה. SDLC, CI/CD pipelines, או פריסות תשתית.
מהי המטרה העיקרית של ניהול סיכונים תפעוליים?
המטרה המרכזית פשוטה: למנוע שיבושים לפני שהם מתרחשים. על ידי זיהוי וטיפול בסיכוני אבטחה בשלב מוקדם של הפיתוח, ארגונים יכולים לשמור על זמן פעילות, להגן על מערכות קריטיות ולשמור על הנדסה ממוקדת בבנייה. ניהול סיכונים תפעוליים מסייע לצוותים לעבור מכיבוי שריפות תגובתי להגנה פרואקטיבית.
מהי דרך פשוטה לתאר ניהול סיכונים תפעוליים?
זהו תהליך חכם וחוזר על עצמו, שעוזר לך לזהות, לתעדף ולתקן בעיות הנגרמות מהאופן שבו תוכנה בנויה ומופעלת. בין אם מדובר בקוד פתוח פגיע, סודות שדלפו, או... IaC תצורות שגויות, ORM מבטיח שהסיכונים הללו מנוהלים מוקדם - לפני שהם הופכים לבעיות של ממש.
כיצד מנהלים סיכונים תפעוליים ב-DevSecOps?
ניהול סיכונים תפעוליים כולל חמישה שלבים עיקריים:
זיהוי איומים מוקדם - מקוד לא מאובטח ועד לסחיפה בתצורה - באמצעות כלים כמו SAST, SCA, וגילוי סודות.
הערכת השפעת הסיכון והסבירות שלו, תוך שימוש בנתוני ניצול (כגון ציוני EPSS) ומשפכי תעדוף מותאמים אישית.
להפחית בעיות עם תיקון אוטומטי, ברירות מחדל מאובטחות, ו CI/CD אכיפת מדיניות.
מעקב רציף עם pipeline סריקות וזיהוי אנומליות.
תובנות דוח דרך dashboardוהתראות, תוך שמירה על יישור בין המפתחים, המנענים והתפעול.
כיצד נראה סיכון תפעולי בפרויקט?
בפרויקטים של תוכנה, סיכון תפעולי מתבטא לעתים קרובות בתהליכים לא מיושרים - כמו שימוש בתלות מיושנות, סודות קידוד קשיחים או תצורה שגויה של תשתית ענן. סיכונים אלה עלולים לעכב מהדורות, לגרום להפסקות או לפתוח דלתות לתוקפים. ORM חזק פירושו הטמעת שיטות עבודה מאובטחות כברירת מחדל ואוטומציה של בדיקות לאורך כל התהליך. SDLC.
