






אם אתם בונים או מתחזקים שירותי משלוח מודרניים pipelineש, בטח תהיתם: איזו אבטחה standardים עבור CI/CD pipelineזה באמת משנה? עם הלחץ הרגולטורי הגובר והתקפות בשרשרת האספקה של תוכנה הופכות תכופות יותר, בחירת אמצעי ההגנה הנכונים יכולה להרגיש כמו ניווט בשדה מוקשים. עם זאת, CI/CD pipeline security זה לא רק סימון תיבות, זה באספקת תוכנה מהירה ואמינה יותר מבלי לחשוף את העסק שלך לסיכון מיותר. זו הסיבה שהטמעה CI/CD pipeline security שיטות עבודה מומלצות הן חיוניות, לא אופציונליות.
בפוסט הזה, נפרט את הרלוונטיים ביותר standardים, להדגיש שיטות עבודה מומלצות מהעולם האמיתי, ולהראות כיצד Xygeni מסייע לאכוף אותן - באופן אוטומטי ומבלי להאט את הצוות שלך.
איזו אבטחה Standardים עבור CI/CD Pipelineמה כדאי לדעת?
אספקת תוכנה מודרנית מסתמכת על מהירות ואוטומטית pipelineאבל מהירות לבדה לא תשמור עליכם בטוחים. זו הסיבה להבין מהי אבטחה standardים עבור CI/CD pipelineיישום זה לא רק מועיל - זה קריטי. להלן, נפרט את המסגרות הרלוונטיות ביותר ונסביר מה המשמעות שלהן עבור הצוות שלכם, רמת הציות שלכם והחשיפה שלכם לסיכונים.
NIST SP 800-204D: תוכנית אב של DevSecOps עבור CI/CD Pipeline Security
מה זה: ממשלת ארה"ב standard אשר מתאר כיצד לשלב אבטחה ב-DevOps, עם דגש מיוחד על CI/CD pipelines.
למה זה משנהזה מכסה בקרות קריטיות כמו:
- ניהול זהות וגישה עבור pipeline רכיבים
- חתימת קוד, מעקב אחר חפצים ומדיניות כקוד
- הגנות בזמן ריצה למניעת שיבושים במהלך בניות
CI/CD pipeline security השפעהמאפשר לצוותים ליצור נתונים הניתנים למעקב וניתנים לביקורת pipelineשמתיישרים עם פדרלי ו enterpriseציפיות אבטחה ברמה -.
אם אתם לא מסודרים:
- ייתכן שתיכשל בהערכות ספקים או הערכות תאימות.
- אתה מגביר את הסיכון שלך להרעלה pipeline ביצוע (ציוד מגן אישי).
- חסרה לך הנראות הדרושה כדי להגיב במהירות לאירועים.
OWASP CI/CD דף מידע: ממוקד מפתחים CI/CD Pipeline Security שיטות עבודה מומלצות
מה זהרשימת בדיקה מעשית מ- OWASP Foundation, עמוס בטיפים מעשיים לאבטחה עבור DevOps ו- pipeline צוותים.
למה זה משנהמציע הנחיות טקטיות ל:
- סודות מאובטחים בקוד ובסביבות
- נעל רצים והגביל כלים של צד שלישי לא בטוח
- אימות כל שלב ותלות של בנייה
CI/CD pipeline security השפעהמאפשר למפתחים להפחית באופן יזום משטחי תקיפה - מבלי להוסיף חיכוך בזרימת העבודה.
אם אתם לא מסודרים:
- סודות עלולים לדלוף לקוד המקור או ליומנים.
- רצים משותפים עלולים להציג פגיעויות שלא עוקבות.
- אתם מסתכנים בהתקפות בשרשרת האספקה באמצעות כלים או תלויות שלא אומתו.
SO/IEC 27001: גלובלי CI/CD Pipeline Security ממשל
מה זהגלובלי standard שמקדם נהלי אבטחה עקביים ומדידים בכל פעולות אספקת התוכנה.
למה זה משנהמניע דרישות כגון:
- תפקידים ברורים, בקרת שינויים מאובטחת ותהליכי עבודה מתועדים
- רישום ביקורת של pipeline פעולות
- סקירת אירועים ומוכנות
CI/CD pipeline security השפעה: הופך את שלך pipeline enterpriseמוכן - הן עבור לקוחות והן עבור רואי חשבון.
אם אתם לא מסודרים:
- אתם עלולים להפסיד חוזים הדורשים הסמכת ISO.
- ייתכן שהתהליך שלך לא יעמוד בבדיקה משפטית או רגולטורית.
- הפרות עלולות להישאר ללא תיעוד או ללא טיפול.
PCI DSS: תשלום Pipeline אכיפה
מה זה: ציות חובה standard ל pipelineחברות שבונות או פורסות אפליקציות המטפלות בנתוני בעלי כרטיסים.
למה זה משנהאוכף:
- בקרות גישה קפדניות בסביבות שונות
- אחסון מאובטח של נתונים רגישים
- מעקב אחר שינויים מ commit לפרוס
CI/CD pipeline security השפעהמבטיח שזרימות עבודה פיננסיות ניתנות למעקב והגנה מלאה.
אם אתם לא מסודרים:
- אתה עומד בפני קנסות, עונשים משפטיים או אובדן הרשאות עיבוד.
- לקוחות עלולים לאבד אמון בתהליכי העבודה של התשלומים שלכם.
- כשל תאימות עלול לעצור את הייצור או לעכב את ההפצות.
SLSA (רמות שרשרת אספקה עבור חפצי תוכנה): אכיפת מקור
מה זה: מודל בגרות ו standard שפותח על ידי גוגל ו OpenSSF לאבטחת שרשראות אספקה של תוכנה.
למה זה משנהזה דורש:
- מטא-נתונים חתומים ו אימותים in-toto עבור בניינים
- מערכות בנייה מבודדות למניעת שיבוש
- הוכחת מקור החפץ ושחזורו
CI/CD pipeline security השפעהבונה אמון בתוכנה שלך על ידי הבטחה שכל ארטיפקט מאומת וניתן לביקורת.
אם אתם לא מסודרים:
- אתה חשוף יותר לבניות שעברו פגיעה ולהתקפות תלות.
- ייתכן שתהיה מודרה ממערכות אקולוגיות של שותפים או ספקים הדורשות SLSA.
- צוותי אבטחה יתקשו לאשר מה באמת נשלח.
מ Standardלפעולה: CI/CD Pipeline Security שיטות עבודה מומלצות שכדאי ליישם
להבין איזו אבטחה standardים עבור CI/CD pipelineיישום הוא הצעד הראשון - אך עמידה בהם דורשת ביצוע יומיומי. בעוד שמסגרות כמו NIST, OWASP ו-SLSA מגדירות את מה, היישום שלך הוא זה שמאבטח את אֵיךבמילים אחרות, תאימות לתקנות עובדת רק כאשר שיטות עבודה מומלצות מוטמעות ישירות בזרימות העבודה שלך.
זו הסיבה שהדברים הבאים CI/CD pipeline security שיטות עבודה מומלצות מתמקדות בפעולות שנבדקו בשטח בעולם האמיתי, שעוזרות לכם לא רק להתאים את עצמכם לתנאים אלה standardאלא גם לבנות חוסן בכל שלב במחזור חיי אספקת התוכנה שלך.
להבין איזו אבטחה standardים עבור CI/CD pipelineיישום שלהם הוא רק ההתחלה. למעשה, יישום שלהם בפעילות היומיומית הוא מה שהופך אתכם לטובים pipeline מאובטח באמת. בעוד ש-NIST, OWASP ו-SLSA מתווים מה צריך לעשות, היישום הוא זה שנועל את האופן שבו. במילים אחרות, תאימות לא אומרת כלום אלא אם כן אתם משלבים שיטות עבודה מומלצות ישירות בזרימות העבודה שלכם.
לכן, הדברים הבאים CI/CD pipeline security שיטות עבודה מומלצות אינן רק תיאורטיות - הן מבוססות על טקטיקות שנבדקו בשטח ומחזקות כל שכבה במחזור חיי אספקת התוכנה שלך.
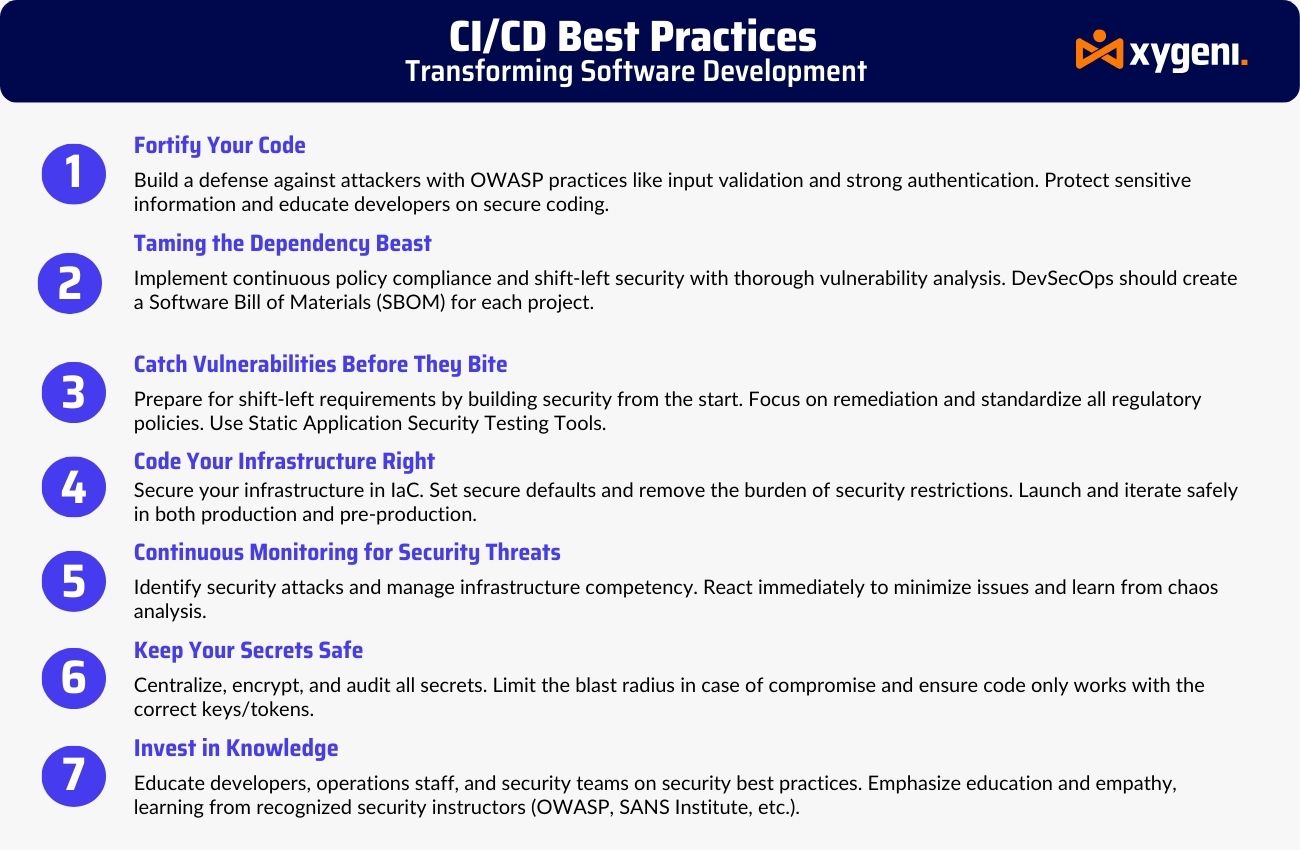
מלאי ונראות
ראשית, תמפו את כל CI/CD מערכת אקולוגית. זהה מערכות מחוברות, אישורים, רצים וכלים של צד שלישי. כתוצאה מכך, תוכל לחשוף אינטגרציות צל, תלויות רעילות ותצורות שגויות לפני שהן גורמות לאירועים.
היגיינת תפקידים והפריבילגיה המינימלית
שנית, יש לאכוף בקרת גישה מבוססת תפקידים (RBAC) קפדנית. הסירו הרשאות מיותרות, החליפו אישורים לעתים קרובות, והעדיפו טוקנים קצרי מועד. כתוצאה מכך, הדבר מפחית את הסיכון לתנועה רוחבית אם תוקף חודר פנימה.
סודות והיגיינת תצורה
בנוסף, הימנעו מאחסון סודות במשתני סביבה או בקוד. השתמשו בכספות סודיות ייעודיות ושלבו כלי סריקה המזהים דליפות מוקדם. לשם כך, Xygeni Secrets Security מספק אכיפה בזמן אמת ו pre-commit סריקה כדי לזהות סיכונים לפני שהם מגיעים לייצור.
Guardrails ואכיפת זמן ריצה
יתר על כן, הגדר הגנות ענפים, דרוש ביקורות קוד והגבל עריכות משימות במאגרים רגישים. במקביל, פרוס אכיפת זמן ריצה כדי לעצור התנהגויות מסוכנות כמו shells הפוכים או ניסיונות הסלמה של הרשאות.
תלויות מאובטחות ומקור
לדוגמה, הצמד את כל גרסאות התלות, סרוק אחר פגיעויות ואמת את SBOMש. מתוך מחשבה על מטרה זו, מלח של קסיגני מודול (ראשי תיבות של Software Attestation Layer for Trust) חותם על כל ארטיפקט, ומעניק לך הוכחה קריפטוגרפית למקור ולשלמות הבנייה.
ניטור מה שחשוב
לבסוף, עברו מעבר לרישום בסיסי. הטמיעו ניטור התנהגותי שמסמן הפרות מדיניות ו... CI/CD אנומליות בזמן אמת. בהתאם לכך, הכלים שלכם צריכים לספק תובנות מעשיות - לא רק רעשי התראה.
כיצד Xygeni מאבטחת את CI/CD Pipeline מקצה לקצה
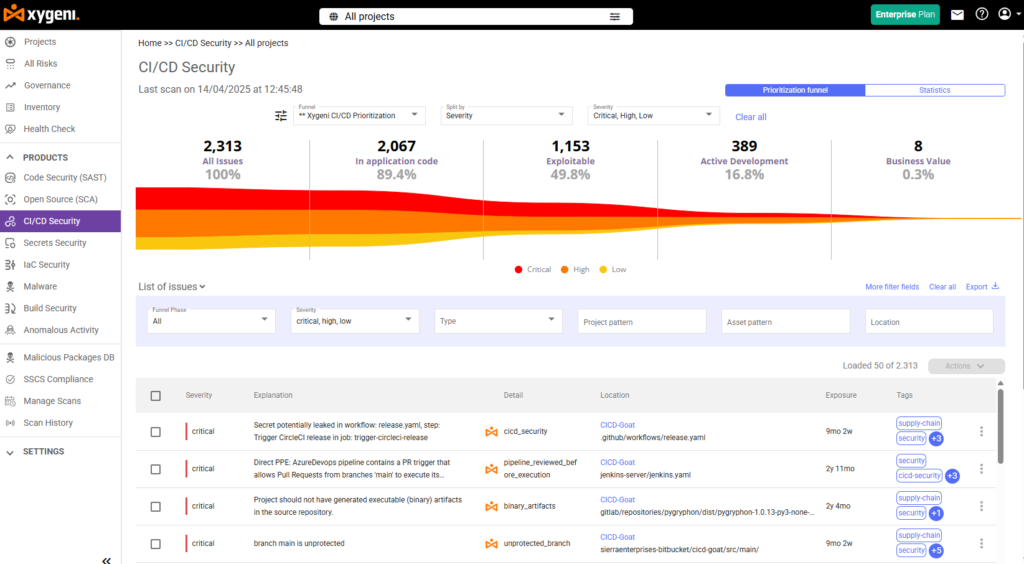
מודרני CI/CD pipelineנעים מהר - וכך גם האיומים של היום. זו הסיבה קסיגני CI/CD אבטחה לא רק סורק את זרימות העבודה שלך. במקום זאת, הוא מספק הגנה מלאה המתאימה לצרכים החיוניים ביותר CI/CD pipeline security standards, כולל NIST SP 800-204D, OWASP CI/CD 10 למעלה, ו SLSA.
על ידי הטמעת אבטחה ישירות במחזור החיים של ה-DevOps שלכם, Xygeni עוזרת לצוותים לזוז ימינה, לאכוף מדיניות ולהישאר תאימים - והכל מבלי לשבש את מהירות הפיתוח.
מלאי מלא של CI/CD נכסים
ראשית, Xygeni ממפה את כל CI/CD סביבה. החל ממשימות ורצים ועד טוקנים ואינטגרציות של צד שלישי, זה נותן לך נראות מלאה. כתוצאה מכך, תוכל לזהות סיכונים נסתרים, תצורות שגויות וחיבורים לא מורשים לפני שהם גורמים נזק ממשי.
סודות והגנה על אישורים
בשלב הבא, Xygeni סורק באופן פעיל את המאגרים שלך ו pipelineעבור סודות מקודדים, טוקנים שדלפו או אישורים מיושנים. אם משהו נחשף, הוא מתריע בפניך - ומחיל את מדיניות האבטחה שלך באופן מיידי. בדרך זו, סודות נשארים מוגנים, ותוקפים נשארים בחוץ.
סריקה מודעת להקשר וזיהוי תוכנות זדוניות
בניגוד לסורקים מסורתיים, Xygeni משלב SAST, SCA, IaC אנליזה, ו גילוי ציוד מגן אישי לתוך מנוע מאוחד. כתוצאה מכך, הוא חושף איומים אמיתיים - כמו פגזים מוזרקים או סקריפטים זדוניים - ומסנן רעשים באמצעות ניקוד ניצול והקשר נגישות.
אכיפת מדיניות והגנה בזמן ריצה
יתר על כן, Xygeni אוכפת את כללי האבטחה שלך בזמן הבנייה. סקריפטים לא בטוחים, משימות חשודות או פעולות של צד שלישי לא מורשות נחסמים לפני שהם יכולים לפעול. זה מבטיח הגנה פרואקטיבית מפני הרעלה. pipeline ביצוע ושינויים בלתי מורשים.
מקור מאובטח של חפצים (תואם SLSA)
בנוסף, של קסיגני SALT (שכבת אימות תוכנה לאמון) חותם על כל חפץ ומקשר אותו למקורו באמצעות אימותים in-totoמשמעות הדבר היא שכל בנייה ניתנת לאימות, חסינת פגיעה ותואמת לחלוטין עם SLSA רמה 2+ דרישות.
מעקב מוכן לביקורת
לבסוף, Xygeni עוקבת אחר הכל - כל עבודה, כל מדיניותcisיון, והתראה - עם קדםcisיון. בין אם אתם מתכוננים ל- דורה, ISO / IEC 27001, או 2 שקל ביקורת, היא מספקת את התובנות והיומנים הדרושים לך כדי להדגים תאימות בביטחון.
כיצד Xygeni אוכפת אבטחה Standardעבור CI/CD Pipelines
בעוד שכלים רבים יכולים לסרוק את הקוד שלך, מעטים מאוד עוזרים לך להישאר באמת תואם את המסגרות החשובות. Xygeni הולך מעבר לגילוי - זה מפעיל החשוב ביותר CI/CD pipeline security standards ישירות לתוך תהליכי העבודה שלך. בין אם אתה מתיישר עם NIST SP 800-204D, מתקשה כנגד ה OWASP CI/CD 10 למעלה, או להוכיח SLSA רמה 2+ תאימות, Xygeni עושה את העבודה הקשה בשבילכם.
ממופה ל-NIST SP 800-204D
ראשית, ההנחיות של NIST ל-DevSecOps מאובטח pipelines שמה דגש על שלמות תצורה, בדיקות אוטומטיות ומעקב מלא. Xygeni תומכת בכך בכמה דרכים עיקריות:
- הוא אוכף באופן רציף תצורות מאובטחות ומזהה תצורות שגויות כשהן מתרחשות.
- זה משלב סריקה עבור SAST, SCA, ו IaC ישירות אל שלך CI/CD pipelines.
- זה רושם כל pipeline שינוי והפרה, מה שהופך את הביקורות עבור מסגרות DORA או ISO לפשוטות.
כתוצאה מכך, שלך pipelineהם לא רק נראים בטוחים, הם ניתנים למעקב, לביקורת וניתנים להגנה מעצם עיצובם.
מכסה את OWASP CI/CD 10 למעלה
OWASP מזהה את הנפוצים והמסוכנים ביותר CI/CD pipeline סיכונים - שרבים מהם נובעים מסודות שנעשה בהם שימוש לרעה, תפקידים בעלי הרשאות יתר או ביצוע קוד זדוני. למרבה המזל, Xygeni מטפלת באיומים אלה באופן ישיר:
- הוא סורק באופן פעיל אחר אישורים מקודדים ודליפות סודיות לפני שהם מגיעים למאגרים שלך.
- היא אוכפת מדיניות בקרת גישה, ומבטיחה הפרדה נקייה בין תפקידים pipeline היגיינת תפקידים.
- זה חוסם מטענים מוזרקים, פגזים הפוכים ופקודות מורעלות בזמן אמת, לפני שהן יכולות לפעול.
בקיצור, Xygeni לא רק מזהירה אותך מפני סיכוני OWASP - היא מכבה אותם אוטומטית.
תומך בתאימות SLSA ישירות מהקופסה
לבסוף, SLSA (רמות שרשרת אספקה לארטיפקטים של תוכנה) קובעת את הרף לבנייה מאובטחת. pipelines. Xygeni עוזר לך לעמוד בתקן SLSA Level 2+ בעזרת התכונות המובנות שלו SALT (שכבת אימות תוכנה לאמון) מודול:
- הוא חותם על כל ארטיפקט ומקשר אותו לתהליך הבנייה הספציפי באמצעות אימותים in-toto.
- זה מוכיח את שלמות התוכנה באמצעות אימות קריפטוגרפי - ומבטיח שלא טופלו בו כלום.
- זה עוזר לספק את דרישות הלקוחות, הספקים או הרגולטורים לאספקת תוכנה מאובטחת וניתנת למעקב.
לשם כך, הצוות שלך צובר אמון מלא בשרשרת האספקה של התוכנה שלך - תוך שמירה על pipeline מאובטח, ניתן למעקב ותואם לחלוטין את תקנות התעשייה standards.
סיכום: אבטחו את Pipelineעל ידי יישור עם CI/CD אבטחה Standards
כדי להגן על המשלוחים המהירים של היום pipelineש, אתה חייב קודם כל להבין איזו אבטחה standardים עבור CI/CD pipelines באמת דורשים. מסגרות כמו NIST SP 800-204D, OWASP CI/CD 10 למעלה, ו SLSA לא רק מציעים תיאוריה - הם מספקים תוכניות מעשיות לבניית זרימות עבודה מאובטחות, תואמות ובעלות ביצועים גבוהים.
עם זאת, עצם הכרת ה- standardזה לא מספיק. אתם צריכים ליישם בקרות שעובדות במהירות של DevOps. זה אומר הטמעה CI/CD pipeline security שיטות עבודה מומלצות לכל שלב - החל מ commit לפרוס - ולהבטיח שהצוות שלך יוכל לאכוף אותם מבלי להאט.
כאן בדיוק נכנסת לתמונה Xygeni. על ידי שילוב של זיהוי אוטומטי, אכיפת מדיניות והגנה בזמן אמת, Xygeni הופכת את התאימות לרציפה. בין אם אתם סורקים אחר פגיעויות, חוסמים משימות לא בטוחות או יוצרים יומני ביקורת עבור ISO, DORA או NIS2, Xygeni עוזרת לכם לעמוד ביעדים שלכם. CI/CD pipeline security מטרות בביטחון.
מוכנים לקחת שליטה על אבטחת אספקת התוכנה שלכם? הזמן הדגמה וראו כיצד Xygeni מפשטת את הציות לדרישות מבלי להתפשר על המהירות.

