






Apa Sebab Keamanan Siber Minangka Bagean Inti saka Pangembangan Piranti Lunak (Dudu Pikiran Sawise Dipikir)
Apa sampeyan lagi mbangun piranti internal utawa platform SaaS, keamanan siber kanggo aplikasi piranti lunaks kudu dilebokake wiwit pisanan commitPara pangembang ora bisa maneh nganggep iki minangka tanggung jawabe wong liya. Nyatane, mangerteni watesane keamanan siber vs rekayasa perangkat lunak mbantu tim ngirim kode sing ora mung fungsional nanging uga tahan banting. Ing kono modern piranti lunak keamanan siber lan Praktik AppSec sumunar. Piranti-piranti iki nyedhiyakake para pangembang kanthi deteksi ancaman wektu nyata, ngetrapake kode aman standards, lan ngatur risiko ing saindenging rantai pasokan piranti lunak. Akibate, owah-owahan iki sing dikenal minangka "Shift Left" nempatake keamanan ing papan sing paling penting: ing njero basis kode sampeyan.
Ing postingan iki, kita bakal nerangake apa cybersecurity pancen migunani kanggo tim pangembangan lan kenapa saben insinyur DevOps kudu nyematkan luwih awal.
Apa sing diarani Keamanan Siber kanggo Aplikasi Piranti Lunak?
Keamanan siber kanggo aplikasi piranti lunak kalebu kabeh praktik lan alat sing digunakake tim pangembangan kanggo mbela kode saka pelanggaran data, akses ora sah, lan aktivitas jahat wiwit saka tahap paling awal. SDLC.
Tinimbang mung fokus ing lingkungan runtime, pendekatan iki ngutamakake keamanan aset piranti lunak sing nyata kayata file sumber, perpustakaan pihak katelu, konfigurasi, lan CI/CD alur kerja. Kanthi mengkono, tim nggunakake piranti lunak keamanan siber kanggo ndeteksi kerentanan kanthi cepet, ngatur rahasia sensitif, ngetrapake kabijakan keamanan, lan nglindhungi komponen sumber terbuka lan khusus.
Dadi, kepiye iki bisa ditindakake ing jagad nyata pipelineIki sing biasane ditindakake tim DevSecOps:
- Pengujian Keamanan Aplikasi Statis (SAST) piranti kanggo nandhani bug lan cacat langsung ing IDE utawa sajrone review kode
- Pemantauan perilaku ing sistem bangunan kaya GitHub Tindakan utawa Jenkins kanggo nyekel aktivitas sing ora biasa
- Analisis Komposisi Piranti Lunak (SCA) kanggo ngenali dependensi sing beboyo lan paket sing wis ketinggalan jaman
- CI/CD integrasi kanggo ngotomatisasi kabeh ing ndhuwur supaya saben commit mlaku liwat lensa keamanan tanpa nambah gesekan
Shift Left: Nyematkan Keamanan Siber ing Awal Alur Kerja Pengembangan
Cetha, konsep saka "Geser Ngiwa" tegese ngenalake keamanan luwih awal ing siklus urip pangembangan. Nanging, nalika tim pancen ngetrapake, dheweke ngowahi kanthi dhasar cara pendekatan pangembangan piranti lunak.
Tinimbang ngirim kode lan ngenteni pindai keamanan tahap pungkasan, DevSecOps tim kanthi proaktif mindhai saben pull request, mbangun artefak, lan file konfigurasi sadurunge kode kasebut pindhah menyang produksi. Kanthi tembung liya, dheweke nglebokake keamanan langsung menyang alur kerja.
Minangka pamimpin keamanan siber Kelly Shortridge nerangake, "Keamanan kudu owah saka dadi penjaga gerbang dadi dadi pendorong sing padha pipeline, dudu alangan kanggo iku.” Filosofi iki ndasari gerakan Shift Left.
Khususé, tim modern ngadopsi praktik iki:
- Keamanan-minangka-Kode: Tim nemtokake, nggawe versi, lan ngotomatisasi kabijakan supaya penegakan hukum bisa ditindakake tanpa wektu tundha
- Pindai Langsung: Platform kaya Xygeni mindhai saben commit kanggo ndeteksi rahasia, malware, lan perpustakaan sing mbebayani kanthi cepet
- Prioritas risiko: Tinimbang mung ngandelake CVSS, tim ngutamakake kerentanan nggunakake EPSS, eksploitasi, lan jangkauan
- Umpan Balik Pengembang-Utama: Bebaya keamanan muncul langsung ing piranti pangembang kanthi saran ndandani otomatis sing bisa ditindakake
Akibate, para pangembang ora mbuang wektu kanggo nggarap ulang utawa masalah tahap pungkasan. Nanging, dheweke fokus ing apa sing paling penting yaiku ngirim kode sing aman lan dipercaya kanthi luwih cepet.
Keamanan Siber vs Rekayasa Perangkat Lunak: Kenapa Pengembang Butuh Kaloro-lorone
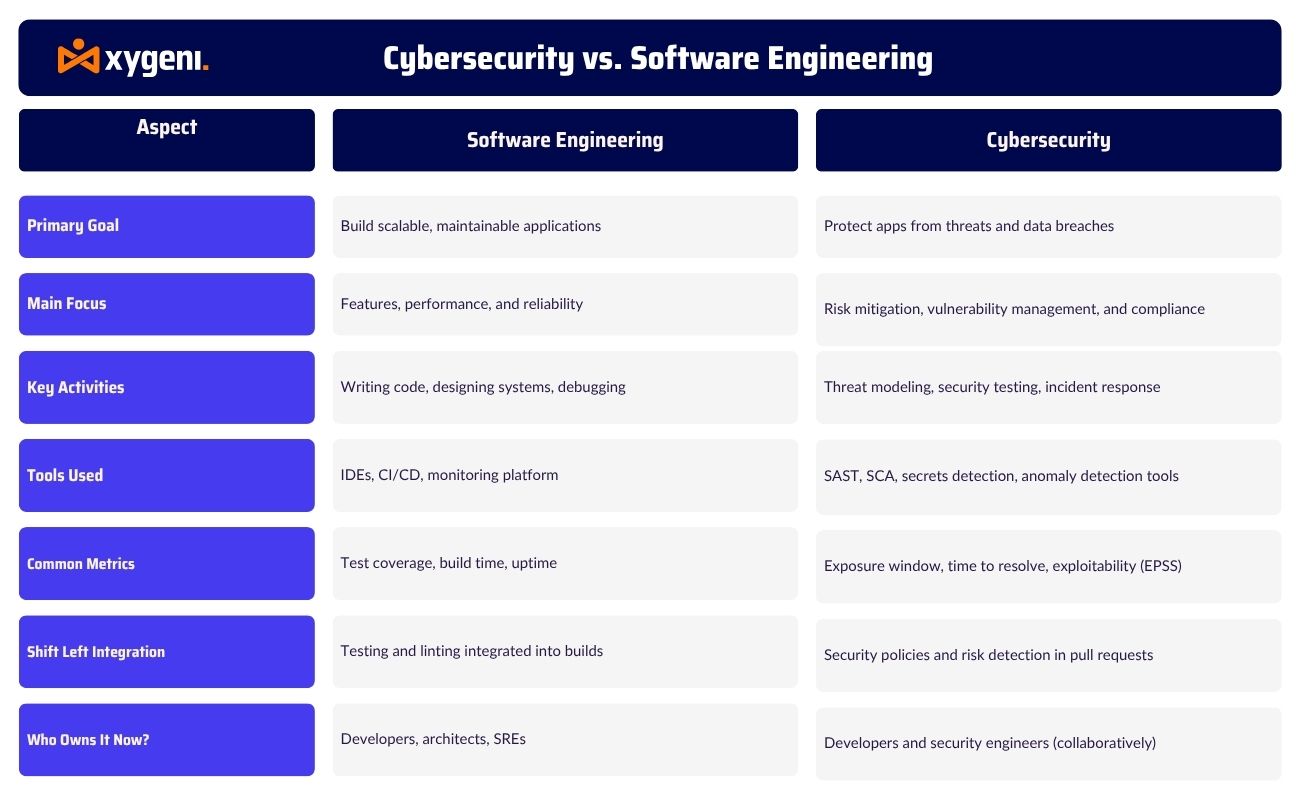
Sekilas, keamanan siber lan rekayasa perangkat lunak katon kaya disiplin ilmu sing kapisah. Nanging, loro-lorone saya suwe saya nyambung ing pakaryan pangembangan saben dina.
Rekayasa perangkat lunak fokus ing mbangun sistem sing bisa dipercaya lan bisa diskalakake sing bisa mlaku kaya sing dikarepake. Kosok baline, keamanan siber nglindhungi sistem kasebut saka ancaman sing disengaja kaya pelanggaran data, malware, lan serangan rantai pasokan.
Lumrahé, para pangembang nulis kode, lan tim keamanan ngaudit mengko. Saiki, model kuwi ora bisa digunakake maneh. Amarga DevSecOps saiki ngalih keamanan menyang kiwa, para pangembang kudu nulis kode aman, nangani rahasia kanthi bener, lan validasi dependensi kanthi wektu nyata.
Kanthi tembung liya, para pangembang modern ora mung nggawe fitur, nanging uga aktif njaga fitur kasebut. Dheweke nggunakake piranti lunak keamanan siber kanggo mindhai pull requests, ngawasi prilaku sing beboyo, lan ngetrapake aturan kabijakan-minangka-kode tanpa ninggalake IDE-ne.
Pungkasane, mangerteni keseimbangan antarane keamanan siber vs rekayasa perangkat lunak ndadekake tim bisa kolaborasi kanthi luwih efektif. Nalika kabeh wong, wiwit saka insinyur backend nganti SRE, duwe tanggung jawab sing padha kanggo keamanan, aplikasi dadi luwih tahan banting miturut desain.
Ngerteni Pamisahan: Keamanan Siber vs Rekayasa Piranti Lunak ing Alur Kerja Pengembang
Milih Piranti Lunak Keamanan Siber sing Tepat kanggo Tumpukan Sampeyan
Piranti lunak keamanan siber paling apik ora ana ing njaba jangkauanmu pipeline Iku mlaku bareng karo iku. Pramila tumpukan sampeyan kudune krasa kaya bagean alami saka alur kerja sampeyan, dudu alat kapisah sing dicoba dihindari dening para pangembang.
Karo Xygeni Platform AppSec Kabeh-ing-Siji, sampeyan entuk kabeh sing dibutuhake kanggo ngamanake aplikasi piranti lunak ing sak panggonan. Tinimbang ngatur piranti sing kapisah, Xygeni nyawijikake keamanan ing saindenging SDLC saka pisananmu commit nganti penyebaran pungkasan sampeyan.
Iki sing dipikolehi tim karo Xygeni:
- SAST + SCA kanggo nangkep cacat kode lan risiko sumber terbuka kanthi wektu nyata
- Integrasi Git, GitHub, lan GitLab kanggo pamriksan keamanan asli sajrone review lan penggabungan
- Deteksi rahasia lan IaC mindhai kanggo nyegah salah konfigurasi lan paparan sing ora disengaja
- Pelaporan tata kelola lan kepatuhan selaras karo kerangka kerja DORA, NIST, lan ISO
- Fitur remediasi otomatis sing nggampangake para pangembang kanggo ndandani masalah kanthi cepet langsung saka IDE utawa CI/CD pribadi
Kajaba iku, Xygeni ora mung ndeteksi risiko, nanging uga menehi prioritas marang dheweke metrik eksploitasi kaya EPSS lan jangkauanIki mbantu tim sampeyan tumindak miturut apa sing paling penting, nalika tetep tundhuk lan bisa ngontrol.
Nalika piranti keamanan ngintegrasikake iki kanthi rapet, para pangembang obah luwih cepet lan luwih aman tanpa gesekan.
Pamikiran Pungkasan: Napa Keamanan Siber Kudu Diwiwiti saka Pengembang
Keamanan siber kanggo aplikasi piranti lunak ora mung tambahan, nanging uga penting kanggo pangembangan. Amarga siklus pangiriman saya cepet, siji-sijine cara kanggo ngetutake yaiku kanthi masang keamanan wiwit wiwitan.
Mulané, mangerteni bédané keamanan siber lan rekayasa piranti lunak iku penting. Para pangembang ora mung mbangun sistem manèh, nanging uga nglindhungi sistem kasebut kanthi aktif. Apa sampeyan ngatur perpustakaan pihak katelu utawa nulis infrastruktur minangka kode, keamanan kudu tetep cedhak karo basis kode.
Piranti lunak keamanan siber modern kaya platform AppSec kabeh-ing-siji saka Xygeni mbantu ngalih keamanan menyang kiwa saengga para pangembang bisa nemokake kerentanan luwih awal, ngotomatisasi perbaikan, lan tetep selaras karo kerangka kerja kaya Dora lan NIST.
Kanthi nggunakake keamanan siber kanggo aplikasi piranti lunak ing awal SDLC, tim ngurangi pengerjaan ulang, nyuda risiko, lan njaga kepatuhan supaya ora repot. Nalika keamanan dadi bagean alami saka alur kerja sampeyan, pangiriman dadi luwih cepet ora luwih alon.
Kepengin weruh kepiye Xygeni bisa mbantu sampeyan masang keamanan ing sakubenge piranti sampeyan? pipeline? Mulai dina iki lan kapal kanthi kapercayan.

