
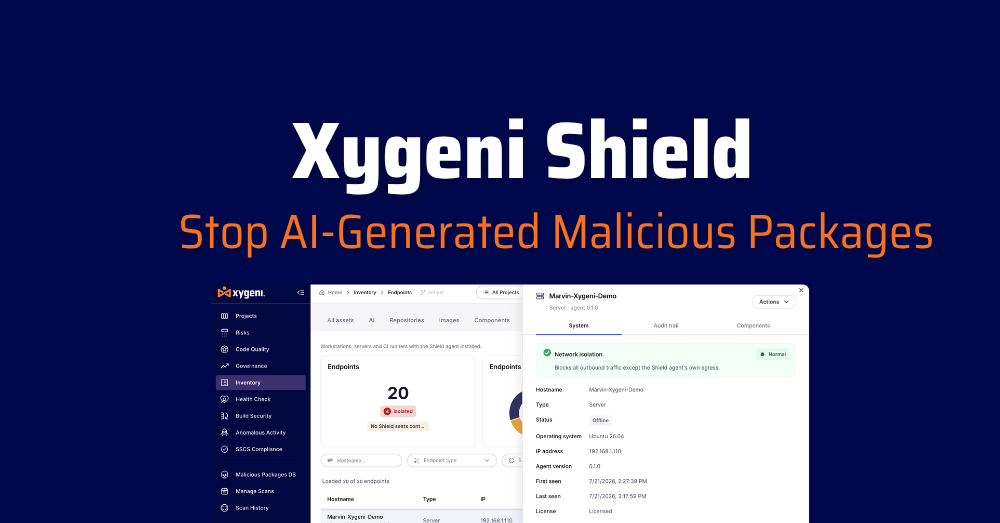






ხელოვნურმა ინტელექტმა შეცვალა, თუ ვის შეუძლია მავნე პაკეტის დაწერა და რამდენად სწრაფად შეუძლიათ მისი გამოქვეყნება. მოქმედი, დაბნეული, დამოკიდებულების დაბნეულობისთვის მზად პაკეტი რომლის შექმნასაც გამოცდილ თავდამსხმელს დღეები სჭირდებოდა, ახლა რამდენიმე წუთში შეიძლება გენერირება, ტესტირება და საჯარო რეესტრში განთავსება. თქვენი განხილვის პროცესი არ იყო შექმნილი ამ სიჩქარისთვის და არც თქვენი სკანერის ხელმოწერის მონაცემთა ბაზა. ხელოვნური ინტელექტის მიერ გენერირებულ მავნე პაკეტს აჩერებს არა უფრო სწრაფი განხილვა; არამედ დამოკიდებულების firewall, რომელიც განთავსებულია მოწყობილობაზე, სადაც ინსტალაცია რეალურად ხდება. ქსიგენი AI Shield დღესდღეობით მოიცავს npm-ს, PyPI-ს და Maven-ს Linux-ის სამუშაო სადგურებზე, სერვერებსა და CI გამშვებ პროცესორებზე. ქვემოთ მოცემული ყველაფერი არის ის, რასაც ის აკეთებს ამ ფარგლებში.
ეს ჰიპოთეტური არ არის
მიწოდების ჯაჭვის კომპრომისები, როგორიცაა შაი-ჰულუდი და სიმები npm და PyPI ინციდენტები 2026 წლის დასაწყისამდე ერთი ნიმუშის გაზიარება: დამოკიდებულება, რომელიც ლეგიტიმურად გამოიყურებოდა, დეველოპერი იყენებდა და ასრულებდა მანამ, სანამ ვინმე, ინსტრუმენტი თუ ადამიანი, მას მავნედ მონიშნავდა. ამ შეტევებიდან არცერთს არ სჭირდებოდა ადამიანი თავდამსხმელის 24 საათიანი მუშაობა. ხელოვნური ინტელექტის დახმარებით შექმნილი ხელსაწყოები იმავე ნიმუშს მასშტაბურად უფრო სწრაფს და იაფს ხდის გასაშვებად, რაც საცავის სკანირებასა და საბოლოო წერტილის შესრულებას შორის არსებულ ხარვეზს ახლა უფრო საშიშს ხდის, ვიდრე ორი წლის წინ იყო, და არა ნაკლებად.
ხელოვნურმა ინტელექტმა არა მხოლოდ განვითარება დააჩქარა, არამედ შეტევებიც.
ყველა გუნდმა, რომელიც ხელოვნური ინტელექტის კოდირების ასისტენტებს იყენებს, მოისმინა წინადადება: უფრო სწრაფი განვითარება, უფრო სწრაფი გამოშვებები. თავდამსხმელებმაც იგივე წინადადება მოისმინეს. ხელოვნური ინტელექტის დახმარებით შექმნილი ხელსაწყოები ახლა საშუალებას აძლევს საფრთხის შემქმნელებს შექმნან დამაჯერებელი პაკეტების სახელები, იმუშაონ ექსპლოიტის კოდზე და დააინსტალირონ სკრიპტები, რომლებიც თავს არიდებენ სტატიკურ რეპუტაციის შემოწმებას, ყველაფერი ეს კი უფრო სწრაფად, ვიდრე ნებისმიერ ადამიანურ Red Grup-ს შეეძლო. ხელოვნური ინტელექტის დახმარებით შექმნილ მავნე პაკეტს არ სჭირდება ცნობილი ხელმოწერის ხელახლა გამოყენება. ის შეიძლება ყოველთვის ახალი იყოს, რაც ზუსტად ისაა, რაც ამარცხებს სკანერს, რომელიც ელოდება CVE-ს ან საკონსულტაციო შეტყობინებას, რომ დაეწიოს.
თქვენი კოდის სკანერი ფაქტიდან გამომდინარე, კვლავ აკვირდება საცავს. თქვენი EDR კვლავ აკვირდება პროცესს და არა პაკეტს. არცერთი არ არის შექმნილი ისეთი სამყაროსთვის, სადაც ხელოვნური ინტელექტის მიერ გენერირებული ახალი მავნე პაკეტი შეიძლება გამოჩნდეს და დეველოპერი მას ადამიანის ან ავტომატური მიმოხილვის მიერ დანახვამდე ამოიღოს. ეს ხარვეზია, სადაც დამოკიდებულების firewall ასრულებს თავის ფუნქციას.
რას აკეთებს დამოკიდებულების ფაირვოლი
Xygeni AI Shield ეს არის დეველოპერის საბოლოო წერტილისთვის დამოკიდებულების firewall. ის რეალურ დროში აჭერს პაკეტების ინსტალაციას, ამოწმებს მათ Xygeni-ის მავნე პროგრამების ინტელექტთან და ბლოკავს ნებისმიერ მავნე პროგრამას ინსტალაციის სკრიპტის გაშვებამდე, იქნება ეს პაკეტი ხელით დაწერილი ადამიანის მიერ თუ ხელოვნური ინტელექტის ხელსაწყოს მიერ წამებში გენერირებული. იგივე ლოგიკა ვრცელდება ქსელზეც: ცნობილ მავნე ინფრასტრუქტურასთან კავშირი წყდება მანამ, სანამ რამე დატოვებს მანქანას, რაც მნიშვნელოვანია, რადგან ხელოვნური ინტელექტის დახმარებით შექმნილ მავნე პროგრამას მაინც სჭირდება სახლში დარეკვა, რათა სასარგებლო იყოს მისი შემქმნელისთვის.
რადგან ეს დამოკიდებულების firewall მუშაობს ქცევისა და რისკის ანალიზზე გამოქვეყნებული ხელმოწერის მოლოდინის ნაცვლად, ის ზუსტად იმ ტიპის სწრაფად მუტირებად, ხელოვნური ინტელექტის მიერ გენერირებულ მავნე პაკეტებს აფიქსირებს, რომელთა ამოცნობაც რეპუტაციაზე დაფუძნებული ინსტრუმენტები სტრუქტურულად ძალიან ნელა ახერხებენ. სწორედ ეს არის შეტევის შეჩერების მიზანი ხელმოწერის არსებობამდე და არა მის შემდეგ.
Shield მუშაობს როგორც ერთიანი მსუბუქი აგენტი სამუშაო სადგურებზე, სერვერებსა და CI გაშვებებზე, ცენტრალიზებულად მართული პოლიტიკით და მცურავი ადგილებით, ამიტომ დაფარვა მიჰყვება თქვენს თანამშრომლებს და არა თქვენს აპარატურას.
Xygeni-ის ხელოვნური ინტელექტის შიგნით Shield დამოკიდებულების ფაირვოლი
- დაბლოკეთ იგი შესრულებამდე. ყველა ინსტალაცია რეალურ დროში ფიქსირდება და მოწმდება, ხოლო დაბლოკვა ხდება ინსტალაციის სკრიპტის გაშვებამდე და არა მეორე დილით ანგარიშის გამოჩენის შემდეგ.
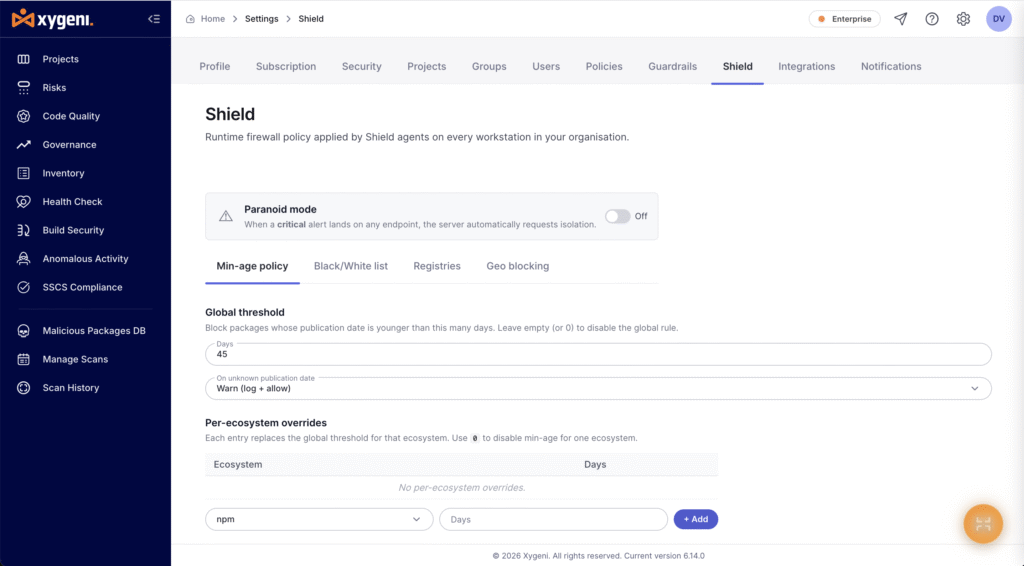
- მინიმალური ასაკის პოლიტიკა. ხელოვნური ინტელექტის მიერ გენერირებული მავნე პაკეტები, განმარტებით, სრულიად ახალია. ეს დამოკიდებულების firewall საშუალებას გაძლევთ დაბლოკოთ ყველაფერი, რაც თქვენს მიერ მითითებულ ზღვარს გადააჭარბებს, დააყენოთ გლობალური წესი, გადაფაროთ ის ეკოსისტემის მიხედვით და გადაწყვიტოთ, რა მოხდება, როდესაც გამოქვეყნების თარიღის დადგენა შეუძლებელია.
- სიების დაშვება, სიების უარყოფა და დამტკიცებული რეესტრების გამოყენება. ზუსტად გადაწყვიტეთ, რა მონაცემების ამოღება შეუძლიათ თქვენს დეველოპერებს და საიდან, რეესტრის დონემდე.
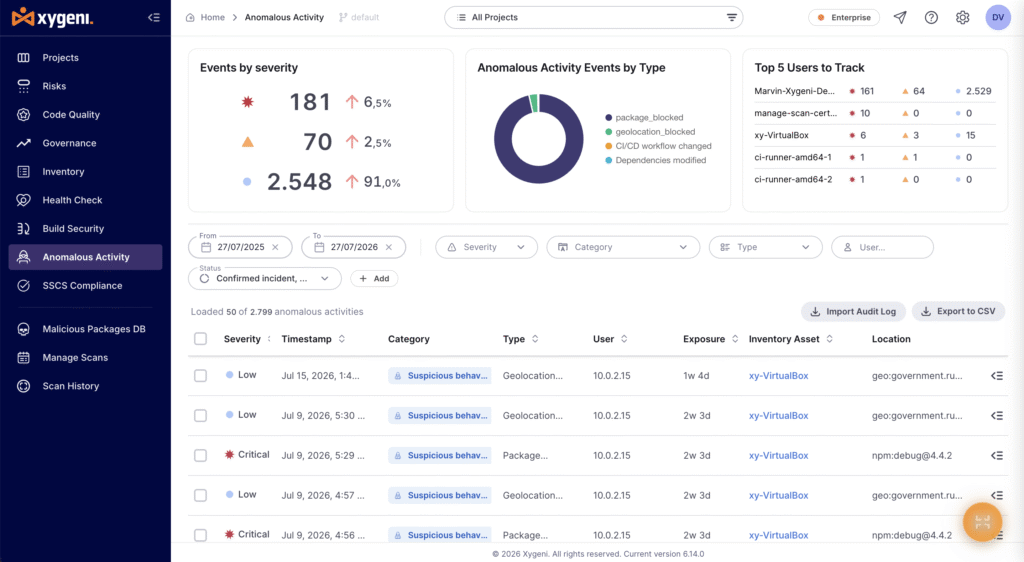
- ქსელის firewall გეოპოლიტიკით. იგივე firewall-ის ლოგიკა ვრცელდება გამავალ ტრაფიკზეც. ცნობილ მავნე IP-ებთან და დომენებთან კავშირები ავტომატურად წყდება და თქვენ შეგიძლიათ შეზღუდოთ ტრაფიკი მაღალი რისკის გეოგრაფიულ არეალებზე. ყველა დაბლოკილი კავშირი აღირიცხება იმ დანიშნულების ადგილის მითითებით, რომლის მიღწევასაც ცდილობდა.
- საბოლოო წერტილის იზოლაცია, ხელით ან ავტომატურად. როდესაც მანქანაზე რაიმე კრიტიკული ხდება, AI Security Shield შეუძლია შეამციროს ამ საბოლოო წერტილის გამავალი ტრაფიკი, გარდა საკუთარი მართვის არხისა, ინციდენტის ერთ ლეპტოპზე შეკავებით, მისი გავრცელების ნაცვლად. პარანოიდული რეჟიმი ავტომატურად ააქტიურებს იზოლაციას კრიტიკული განგაშის ამოქმედებისთანავე.
- ყველა დაცული საბოლოო წერტილის რეალური ინვენტარი. იხილეთ აგენტის მიერ გაშვებული ყველა სამუშაო სადგური, სერვერი და CI გამშვები, მისი ოპერაციული სისტემა, ვერსია, სტატუსი და ლიცენზიის ადგილი, რომლის ფილტრაციაც შესაძლებელია ჰოსტის სახელის ან ტიპის მიხედვით.
- რეალურ დროში შეტყობინებები თანდართული მტკიცებულებებით. თითოეული ბლოკი არის მოვლენა, რომელსაც აქვს სიმძიმე, დროის ნიშნული, საბოლოო წერტილი, ექსპოზიციის ხანგრძლივობა და ზუსტად რა შეჩერდა: პაკეტი და ვერსია, ან დანიშნულების ადგილი.
- აუდიტის კვალი თითოეული საბოლოო წერტილის მიხედვით. თითოეული დაცული მანქანა ინახავს საკუთარ ჩანაწერს, ასე რომ თქვენ შეგიძლიათ ზუსტად აღადგინოთ რა მოხდა, როდესაც ვინმე მოგთხოვთ.
რატომ დგას ეს firewall იქ, სადაც სხვა არაფერია
რეპუტაციასა და ხელმოწერაზე დაფუძნებული ინსტრუმენტები მავნე პაკეტის შესახებ მას შემდეგ გაწვდით ინფორმაციას, რაც სხვა პირი უკვე დაზარალდა. ეს მოდელი ხელოვნურ ინტელექტამდეც კი ძალიან ნელი იყო. ახლა, როდესაც ხელოვნური ინტელექტის მიერ გენერირებული მავნე პაკეტების შექმნა და გამოქვეყნება ნებისმიერ საკონსულტაციო რეკომენდაციაზე სწრაფად შეიძლება. pipeline მათი კატალოგიზაცია შესაძლებელია, ქცევისა და რისკის ანალიზზე აგებული დამოკიდებულების firewall ერთადერთი ფენაა, რომელიც სასარგებლოა ნულოვან დღეს, როდესაც შეტევა ახალია და ხელმოწერა ჯერ არ არსებობს. და რადგან ეს არის Xygeni-ის დამოკიდებულების firewall, ყველა ბლოკი, იზოლაცია და გეოგრაფიული მოვლენა იმავე კონსოლში ხვდება, როგორც თქვენი კოდი, დამოკიდებულება, pipelineდა საიდუმლო დასკვნები, ერთი აუდიტის კვალით. არა კიდევ ერთი აგენტი, კიდევ ერთი dashboard, სხვა login შემოწმება.
სადაც ხელოვნური ინტელექტის უსაფრთხოება Shield ეტევა თქვენს EDR-თან ახლოს
გუნდები ზოგჯერ ვარაუდობენ, რომ მათი არსებული EDR უკვე მოიცავს ამას. ეს ასე არ არის. EDR აკვირდება პროცესებს, ფაილებს და კავშირებს ოპერაციული სისტემის დონეზე, მაგრამ მას არ აქვს აპლიკაციის უსაფრთხოების კონტექსტი: მას არ შეუძლია გითხრათ, არის თუ არა დამოკიდებულება მავნე, გაიგზავნა თუ არა პაკეტის ვერსია გუშინ, ან სავარაუდოდ გენერირებულია თუ არა ის ხელოვნური ინტელექტის ინსტრუმენტით, რომელიც შექმნილია ზუსტად იმ შემოწმებების თავიდან ასაცილებლად, რომლებიც თქვენ გაქვთ. Xygeni Shield ამ კონტექსტს საბოლოო წერტილამდე მიიყვანს და AppSec-ისთვის რეალურად მნიშვნელოვანი საკითხების შესახებ პოლიტიკას აწესებს, რაც უკვე არსებულ EDR-თან ერთად მუშაობს.
რას ნიშნავს ეს CISოჰ, არა მხოლოდ AppSec-ის გუნდი
A CISO-ს არ სჭირდება იმის ცოდნა, თუ როგორ მუშაობს ჩაჭრა. ამ დონეზე მნიშვნელოვანია უფრო მარტივი: მიწოდების ჯაჭვის არსებობს ეტაპი, დეველოპერის საკუთარ მანქანაზე ინსტალაციის მომენტი, რომელსაც დღევანდელი AppSec და დღევანდელი EDR ხარჯები ორივე დაუფარავად ტოვებს და ეს არის ეტაპი, როდესაც ხელოვნური ინტელექტის მიერ გენერირებული მავნე პაკეტი რეალურად აყენებს ზიანს. Xygeni Shield ეს ხარვეზი ამოივსება კიდევ ერთი დამოუკიდებელი ინსტრუმენტის დამატების გარეშე: ყველა ბლოკი, იზოლაცია და აუდიტის კვალი ერთსა და იმავე კონსოლში და იმავე მტკიცებულებების კვალშია, როგორც თქვენი AppSec-ის დანარჩენი დასკვნები, რაც აუდიტორს ან დაფის განახლებას რეალურად სჭირდება: ერთი თანმიმდევრული ჩანაწერი მეოთხეს ნაცვლად. dashboard შერიგებას.
დაიწყეთ Xygeni AI-ით Shield
ქსიგენი Shield დღესდღეობით მოიცავს npm, PyPI და Maven ეკოსისტემებს, მუშაობს სამუშაო სადგურებზე, სერვერებსა და CI გამშვებ სისტემებზე, რომელთა პოლიტიკა ცენტრალიზებულად იმართება ერთი ადგილიდან.
დაიწყე უფასო or დაგეგმეთ დემო რათა რეალურ დროში ნახოთ, თუ როგორ ბლოკავს დამოკიდებულების firewall რეალურ ინსტალაციას.

კითხვა-პასუხი
როგორ მუშაობს Xygeni AI? Shield განსხვავდება ჩვენს მიერ უკვე გაშვებული EDR-ისგან?
საბოლოო წერტილის აღმოჩენა აკვირდება პროცესებს, ფაილებს და კავშირებს ოპერაციული სისტემის დონეზე. მან არ იცის, რა არის პაკეტის რეესტრი, არის თუ არა დამოკიდებულება მავნე, ან გამოქვეყნდა თუ არა ვერსია გუშინ. Xygeni Shield აპლიკაციის უსაფრთხოების კონტექსტი დეველოპერის საბოლოო წერტილამდე მიაქვს და AppSec-ისთვის მნიშვნელოვან საკითხებზე პოლიტიკას აწესებს, რაც უკვე არსებულ EDR-თან ერთად მუშაობს.
შეუძლია თუ არა დამოკიდებულების firewall-ს ხელოვნური ინტელექტის მიერ გენერირებული მავნე პაკეტის დაჭერა წინასწარი ხელმოწერის გარეშე?
დიახ. Xygeni AI Security Shield ბლოკები ქცევასა და რისკის ანალიზზეა და არა ცნობილ ხელმოწერაზე, CVE-ზე ან საკონსულტაციო შეტყობინებაზე. სწორედ ეს ხდის მას ეფექტურს იმ პაკეტის წინააღმდეგ, რომელიც ყოველ ჯერზე ახალია გენერირებისას, იქნება ეს ხელით დაწერილი თუ ხელოვნური ინტელექტის ინსტრუმენტით შექმნილი, რომელიც შექმნილია რეპუტაციაზე დაფუძნებული შემოწმებების თავიდან ასაცილებლად.
ეს დეველოპერებს ანელებს?
Xygeni AI უსაფრთხოება Shield არის მსუბუქი აგენტი, რომელიც ამოწმებს ინსტალაციების მიმდინარეობას. დეველოპერები ამას მხოლოდ მაშინ ამჩნევენ, როდესაც რაღაც დაბლოკილია და დაბლოკვას თან ახლავს მიზეზი.
რა შეუძლია Xygeni AI-ს? Shield დღეს ბლოკირება?
მავნე და არაავტორიზებული პაკეტების ინსტალაცია, თქვენს მიერ დადგენილ მინიმალურ ასაკობრივ ზღურბლზე ახალი პაკეტები, თქვენს მიერ დაუმტკიცებელი რეესტრების ინსტალაცია, თქვენს მიერ უარყოფილ სიაში არსებული პაკეტები, ცნობილ მავნე IP მისამართებსა და დომენებთან გამავალი კავშირები და თქვენს მიერ შეზღუდულ გეოგრაფიულ არეალებზე ტრაფიკი.
რა მოხდება, თუ პაკეტის გამოქვეყნების თარიღის დადგენა შეუძლებელია?
თქვენ გადაწყვიტეთ. მინიმალური ასაკის პოლიტიკა საშუალებას გაძლევთ, გააფრთხილოთ და დაუშვათ, ან დაბლოკოთ, როდესაც გამოქვეყნების თარიღი უცნობია.
შემიძლია თუ არა ეკოსისტემისთვის განსხვავებული წესების დაწესება?
დიახ. გლობალური მინიმალური ასაკის ზღვარი შეიძლება გადაიკვეთოს თითოეული ეკოსისტემისთვის და გამორთოთ კონკრეტული ეკოსისტემისთვის, საჭიროების შემთხვევაში.
რას აკეთებს სინამდვილეში საბოლოო წერტილის იზოლაცია?
ის ბლოკავს ამ მოწყობილობიდან გამავალ ყველა ტრაფიკს, გარდა Xygeni AI Security SHield-ის საკუთარი მართვის არხისა, ამიტომ საბოლოო წერტილი რჩება შეზღუდული, მაგრამ მაინც მართვადი. თქვენ შეგიძლიათ გაააქტიუროთ ის მოთხოვნისამებრ, ან ჩართოთ პარანოიდული რეჟიმი, რათა იზოლაცია ავტომატურად მოითხოვდეს კრიტიკული განგაშის დროს.
სად Shield აგენტის გაშვება?
დეველოპერის სამუშაო სადგურებზე, სერვერებსა და CI გაშვებებზე. ლიცენზირება იყენებს მცურავ ადგილებს.
ბლოკები ყველგან ჩანს, სადაც აუდიტი შემიძლია?
დიახ. თითოეული ბლოკი არის მოვლენა სრული დეტალებით და თითოეული საბოლოო წერტილი ინახავს საკუთარ აუდიტის კვალს. მოვლენების გაფილტვრა და ექსპორტი შესაძლებელია.
