






იცოდით, რომ გაუმართავი კოდის ერთ სტრიქონს შეიძლება ძვირი დაგიჯდეთ? კომპანია მილიონობით დოლარიპროგრამული უზრუნველყოფის მთლიანობისა და უსაფრთხოების უზრუნველყოფა გადამწყვეტია. სწორედ აქ თამაშობს პროგრამული უზრუნველყოფის ატესტაცია და აწყობის ატესტაცია მთავარ როლს. ეს პრაქტიკა იძლევა დადასტურებულ მტკიცებულებას, რომ პროგრამული უზრუნველყოფის აწყობები შეესაბამება მკაცრ უსაფრთხოების მოთხოვნებს. standardს, რაც ხელს უწყობს ნდობის განმტკიცებას და საფრთხეების შემცირებას განვითარების მთელი სასიცოცხლო ციკლის განმავლობაში. როგორც DevSecOps-ის თამაშის წესების შემცვლელი, ატესტაცია აძლიერებს უსაფრთხოებას განვითარების ყველა ეტაპზე.
იცოდით, რომ მაღალი სიხშირის სავაჭრო ფირმის, Knight Capital Group-ის კოდში შეცდომამ 2012 წელს სულ რაღაც 45 წუთში 460 მილიონი დოლარის ზარალი გამოიწვია? გაუმართავმა კოდმა მილიონობით არასწორი საფონდო შეკვეთა გაგზავნა, რამაც ბაზარზე ქაოსი და კომპანიისთვის მნიშვნელოვანი ფინანსური ზარალი გამოიწვია.
რა არის პროგრამული უზრუნველყოფის ატესტაცია? Build Security?
პროგრამული უზრუნველყოფის ატესტაცია build security არის DevSecOps-ის ფარგლებში კრიტიკული პროცესი, რომელიც წარმოქმნის დადასტურებად მტკიცებულებებს იმის დასადასტურებლად, რომ პროგრამული უზრუნველყოფის აწყობა შეესაბამება წინასწარ განსაზღვრულ უსაფრთხოების პოლიტიკასა და პროცედურებს. ეს პროცესი სასიცოცხლოდ მნიშვნელოვანია პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების კიბერ საფრთხეებისგან დასაცავად. ატესტაცია უზრუნველყოფს, რომ გუნდები მკაცრად დაიცვან უსაფრთხოების წესები. standardპროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ყველა ეტაპზე (SDLC). ბევრი მათგანი standardისინი ასახულია NIST-ის ყოვლისმომცველ კიბერუსაფრთხოების ჩარჩოებში.
მშენებლობის ატესტაციის საყრდენები
განსაზღვრული სვეტების მხარდაჭერა build security ატესტაცია, რომელიც DevSecOps პრაქტიკაში პროგრამული უზრუნველყოფის მთლიანობის, საიმედოობისა და სანდოობის საფუძველს წარმოადგენს. ეს არის მნიშვნელოვანი პრინციპები, პროცესები და კომპონენტები, რომლებიც შეტანილია build security ატესტაციის შესრულება და განხორციელება. ჩვენ განვიხილავთ თითოეულ სვეტს.
ყველა საჭირო მტკიცებულების შეგროვება მთელი რიგის მასშტაბით SDLC
პირველი საყრდენი გულისხმობს მშენებლობის პროცესის ძირითადი მომენტებიდან ჟურნალების, კონფიგურაციებისა და მონაცემების ანალიზსა და შეგროვებას. ამ მტკიცებულებების სისტემატური შეგროვებით, ორგანიზაციები ინარჩუნებენ გამჭვირვალობას, მიკვლევადობას და ანგარიშვალდებულებას მთელი განვითარების განმავლობაში. pipeline.
უსაფრთხო საცავი
ეს გულისხმობს დაშიფრული, წვდომით კონტროლირებადი შენახვის მექანიზმების გამოყენებას, რათა უზრუნველყოფილი იყოს ატესტაციის მონაცემების მთლიანობა და კონფიდენციალურობა. ეს მექანიზმები იცავს მტკიცებულებების კომპრომეტირებისგან ან არაავტორიზებული წვდომისგან. ეს საყრდენი უზრუნველყოფს მტკიცებულებების უცვლელ და სანდო შენარჩუნებას. სიმართლის სანდო წყარო დგინდება შემოწმების გზით.
ატესტაციის ძრავა
ატესტაციის ძრავა აფასებს, შეესაბამება თუ არა პროგრამული უზრუნველყოფის აწყობები განსაზღვრულ უსაფრთხოებას. standardს. ის აწარმოებს ატესტაციებს, რომლებიც ადასტურებს ამ მოთხოვნებთან შესაბამისობას. standardამ პროცესის ცენტრში არის ატესტაციის ძრავა, რომელიც ავტომატიზირებს ატესტაციას, რათა უზრუნველყოს დროული, ზუსტი და თანმიმდევრული უსაფრთხოების შემოწმებები. ეს უზრუნველყოფს აწყობის მთლიანობას.
დამოუკიდებელი შემოწმება
მეოთხე საყრდენი ეყრდნობა დამოუკიდებელ ვერიფიკაციას, რათა მხარი დაუჭიროს გენერირებული ატესტაციების როლს. მიუკერძოებელი ვერიფიკაცია უზრუნველყოფს, რომ ატესტაციები შეესაბამებოდეს უსაფრთხოების პოლიტიკასა და პროცედურებს. ის ადასტურებს მათ მთლიანობას. ეს საყრდენი იძლევა გარანტიას, რომ ატესტაციის პროცესი არის ობიექტური, ანგარიშვალდებული და სანდო. ის ამცირებს ატესტაციის დროს მიკერძოების ან მანიპულირების რისკს.
მოხსენება და ინსაითი
ბოლო სვეტი უზრუნველყოფს სრულ ანგარიშგებას და ატესტაციის პროცესის შესახებ ინფორმაციას. dashboard ან ანგარიშგების ინსტრუმენტი გთავაზობთ პროგრამული უზრუნველყოფის აწყობის უსაფრთხოების მდგომარეობის ხილვადობას. ის აჩვენებს, შეესაბამება თუ არა უსაფრთხოების მოთხოვნებს standards დაკმაყოფილებულია ან არ არის. ეს ხელს უწყობს ექსპოზიციების იდენტიფიცირებას, შესრულების თვალყურის დევნებას და ინფორმირებული გადაწყვეტილებების მიღებას.cisიონები უსაფრთხოების გასაძლიერებლად.
ამ საყრდენების ძლიერი კომბინაცია ქმნის უსაფრთხოების ატესტაციის შექმნის საფუძველს. ეს ეხმარება პროგრამული უზრუნველყოფის შემუშავების სფეროში მომუშავე ორგანიზაციებს, დაიცვან თავი ახალი კიბერ საფრთხეებისგან. ამ პრინციპების დანერგვა პროცესებსა და ტექნოლოგიებში ხელს უწყობს უსაფრთხო, ინტეგრირებული და სანდო პროგრამული უზრუნველყოფის შექმნის კულტურის ჩამოყალიბებას.
პროგრამული უზრუნველყოფის ატესტაციის სამუშაო პროცესი: მთლიანობისა და ნდობის უზრუნველყოფა
დამოწმების სამუშაო პროცესი მიჰყვება მკაფიო პროცესს თითოეული პროგრამული კომპონენტის ავთენტურობის დასადასტურებლად. ის იწყება კონტრაქტის გაფორმებით. ეს კონტრაქტი განსაზღვრავს დამოწმების მოთხოვნებს, როგორიცაა კონტეინერის გამოსახულების აღწერა ან პროგრამული უზრუნველყოფის მასალების ჩამონათვალის ჩართვა (SBOM) მაღალი მტკიცებულების მქონე დადასტურებებისთვის. ის უზრუნველყოფს, რომ ყველა შექმნის პროცესი მიჰყვება მითითებებს. standards.
ამ სამუშაო პროცესის უწყვეტ ინტეგრაციაში (CI) ინტეგრირებით, მისი ინტეგრირებით. pipelineგუნდებს შეუძლიათ შეუფერხებლად შექმნან ატესტაციები. ეს ატესტაციები აკონტროლებს პროგრამული უზრუნველყოფის პროგრესს შემუშავების, ტესტირებისა და დანერგვის გზით. გუნდები იცავენ მკაცრ უსაფრთხოების ზომებს და მკაცრად ამოწმებენ ატესტაციებს კონტრაქტთან შესაბამისობაში.
დამოწმების პროცესი რამდენიმე განსხვავებულ ფაზაში ვითარდება, რომელთაგან თითოეული კრიტიკულია მთლიანობისთვის. build security:
- მომზადებაატესტაციის ჩარჩოს შექმნა და უსაფრთხოების პოლიტიკის განსაზღვრა.
- მტკიცებულებათა კრებული: მონაცემების შეგროვება მთელი SDLC უსაფრთხოების ყოვლისმომცველი მიმოხილვის უზრუნველსაყოფად.
- ატესტაციის გენერირებამტკიცებულებების შეფასება უსაფრთხოების პოლიტიკის დაცვის დამადასტურებელი ატესტაციების წარმოებისთვის.
- ಪರಿಶೀಲನೆატესტაციების დამოუკიდებლად გადამოწმება ბილდის უსაფრთხოების მთლიანობის დასადასტურებლად.
- ანგარიშგება და ანალიზი: ატესტაციის შედეგების ანალიზი, რათა უზრუნველყოფილი იყოს ქმედითი ინფორმაცია გაუმჯობესებისთვის build security.
პროგრამული უზრუნველყოფის ატესტაციის უპირატესობები Build Security
ატესტაციის გამოყენება build security მოაქვს მრავალი სარგებელი, რაც მნიშვნელოვანია პროგრამული უზრუნველყოფის შემუშავების უსაფრთხოებისა და საიმედოობის უზრუნველსაყოფად:
- უკეთესი უსაფრთხოებაუზრუნველყოფს შენობების უსაფრთხოებას და უსაფრთხოების წესების დაცვას.
- გაიზარდა ნდობა: ამყარებს გამჭვირვალობასა და ანგარიშვალდებულებას, ქმნის ნდობას დაინტერესებულ მხარეებში.
- შესაბამისობა: ხელს უწყობს უსაფრთხოების დაცვას standardს და დაიცავით რეგულაციები.
- რისკის შემცირება: პოულობს და ასწორებს უსაფრთხოების რისკებს შემუშავების პროცესის ადრეულ ეტაპზე.
- ეფექტურობა: უსაფრთხოებას ამატებს CI/CD pipeline, რაც პროცესს უფრო ეფექტურს ხდის.
პროგრამული უზრუნველყოფა ატესტაციის ფორმატები და მოდელები
ატესტაციის ფორმატები და მოდელები გვთავაზობენ პროგრამული უზრუნველყოფის კომპონენტების ან მოვლენების წარმოსადგენად სტრუქტურირებულ გზებს. ეს ჩარჩოები საშუალებას აძლევს ატესტატორებს, ნათლად ორგანიზება გაუკეთონ მეტამონაცემებს, რაც უზრუნველყოფს ატესტაციების გამოყენებას სხვადასხვა პროგრამული უზრუნველყოფის შემუშავების გარემოში. ეს თანმიმდევრულობა ხელს უწყობს პრაქტიკის სიცხადეს და standardიზრდებოდა.
პროგრამული უზრუნველყოფის ატესტაციის ფორმატებისა და მოდელების ძირითადი ელემენტები
მიზანიატესტაციის ფორმატები და მოდელები ადასტურებენ პროგრამული უზრუნველყოფის არტეფაქტების ან მოვლენების სანდოობას და ავთენტურობას. ისინი მოიცავს ინფორმაციას, როგორიცაა პროგრამული უზრუნველყოფის შექმნა, წარმოშობა, დამოკიდებულებები და უსაფრთხოების ატრიბუტები.
Standardიზოლაციაატესტაციის ფორმატები და მოდელები მიზნად ისახავს standardპროცესების ორგანიზება ინსტრუმენტებს, პლატფორმებსა და ეკოსისტემებს შორის თანმიმდევრულობისა და თავსებადობის უზრუნველსაყოფად. ინდუსტრიული ასოციაციები, standard- დამფუძნებელი ორგანოები ან საზოგადოებები ხშირად განსაზღვრავენ მათ standardს. ისინი უზრუნველყოფენ საერთო სქემებს, მონაცემთა სტრუქტურებსა და პროტოკოლებს მკაფიო კომუნიკაციის უზრუნველსაყოფად.
პროგრამული უზრუნველყოფის ატესტაციის ფორმატების ტიპები
პროვანს: SLSA (პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დონეები) წყაროს ფორმატი ღია კოდის მიწოდების ჯაჭვებში ფართოდ გავრცელებული ფორმატია. ის გვაწვდის დეტალურ ინფორმაციას იმის შესახებ, თუ როგორ შეიქმნა პროგრამული უზრუნველყოფის არტეფაქტები, მათ შორის გარემო, დამოკიდებულებები და შექმნის ბრძანებები.
პროგრამული უზრუნველყოფის მასალების ჩამონათვალი (SBOM): SBOM გთავაზობთ პროგრამული უზრუნველყოფის არტეფაქტების ფორმატირებულ სიას, მათ დამოკიდებულებებსა და ურთიერთობებთან ერთად. ის პროგრამული უზრუნველყოფის შემადგენლობას გამჭვირვალეს ხდის, რაც დაინტერესებულ მხარეებს საშუალებას აძლევს შეაფასონ უსაფრთხოება, შესაბამისობა და ლიცენზირების ვალდებულებები.
მორგებული ფორმატებიორგანიზაციებს შეუძლიათ დამოწმების ფორმატების მორგება კონკრეტული შესაბამისობის საჭიროებების ან ინდუსტრიის შესაბამისად. standardს. მათ შეუძლიათ საჭიროებისამებრ დაამატონ დამატებითი მეტამონაცემები, ორგანიზაციული პოლიტიკის საფუძველზე დადასტურების წესები ან კრიპტოგრაფიული მექანიზმები.
პროგრამული უზრუნველყოფის ატესტაციის მოდელის ელემენტები:
ატესტაციის მოდელები მოიცავს რამდენიმე სტრუქტურირებულ ელემენტს standard სხვადასხვა მოდელი ან ფორმა მიუთითებს, თუ რა უნდა იყოს შეტანილი ატესტაციაში და როგორ უნდა იყოს ის სტრუქტურირებული.
- კონვერტიდამოწმების შეტყობინების ავთენტურობას და მთლიანობას, როგორც წესი, კრიპტოგრაფიული ციფრული ხელმოწერით ან სერტიფიკატით უზრუნველყოფს.
- განცხადებაშეიცავს დამოწმებულ ფაქტობრივ შინაარსს ან განცხადებას, ანუ დეტალებს პროგრამული უზრუნველყოფის არტეფაქტის, მისი წარმომავლობის ან შესაბამისობის სტატუსის შესახებ.
- ხელმოწერა: აღნიშნავს ატესტაციის შემქმნელ მოწმეს, რითაც უზრუნველყოფს ანგარიშვალდებულებას და ავთენტურობას.
- პრედიკატიის უნდა შეიცავდეს მეტამონაცემებს ატესტაციის საგნის შესახებ; ეს მოიცავს არტეფაქტის ატრიბუტებს, არტეფაქტის თვისებებს ან მის შესაბამისობის სტატუსს.
- Bundle: ერთმანეთთან დაკავშირებული მრავალი ატესტაციის ან არტეფაქტის ერთობლიობა, რაც ხელს უწყობს ატესტაციის მონაცემების ორგანიზებასა და მართვას.
თავსებადობა და ადაპტაცია
გამოყენებით standardდამოწმების ფორმატებისა და მოდელების წყალობით, ისინი ადვილად ერგებიან არსებულ ინსტრუმენტებს, სამუშაო პროცესებს ან უსაფრთხოების ჩარჩოებს. ეს უზრუნველყოფს შეუფერხებელ დანერგვის პროცესს. ის ასევე საშუალებას იძლევა პროგრამული უზრუნველყოფის შემუშავებისა და განლაგების დროს სხვადასხვა გარემოს ავტომატიზირებული დამუშავების, ვალიდაციისა და ვერიფიკაციის.
პროგრამული უზრუნველყოფის ატესტაციების უსაფრთხოების საუკეთესო პრაქტიკა
ატესტაციის საუკეთესო პრაქტიკა გულისხმობს პროგრამული უზრუნველყოფის შემუშავებისა და მისი მიწოდების ჯაჭვის ეკოსისტემების სახელმძღვანელო პრინციპებს, მეთოდებსა და მიდგომებს, რომლებიც უზრუნველყოფენ ატესტაციის პროცესების ეფექტურობას, უსაფრთხოებას და სანდოობას. ზოგიერთი ძირითადი საუკეთესო პრაქტიკა, რომელიც ორგანიზაციებს ხელმძღვანელობს სანდო ატესტაციის ჩარჩოს ქონაში, რომელიც მხარს უჭერს ნდობას, გამჭვირვალობას და ანგარიშვალდებულებას, მოიცავს შემდეგს:
ატესტაციების წარმომადგენლობა
Standardატესტაციების წარმოდგენის ფორმატებთან, სქემებთან და პროტოკოლებთან დაკავშირებით უნდა იყოს დაცული იდენტიფიკაციის წესები. გამოიყენეთ ინდუსტრიული standardსადაც შესაძლებელია, უზრუნველყოფილი იყოს თანმიმდევრულობა და თავსებადობა იმ ინსტრუმენტებთან, პლატფორმებთან და ეკოსისტემებთან, რომლებთანაც ურთიერთქმედება ექნება შედეგად მიღებულ გადაწყვეტას.
ავთენტიფიკაცია და მთლიანობა
დანერგეთ ისეთი ძლიერი მექანიზმები, როგორიცაა კრიპტოგრაფიული ნიშნები, ციფრული სერთიფიკატები ან ჰეშ ფუნქციები, რათა უზრუნველყოთ ატესტაციის იდენტურობა და მისი შინაარსის შეუცვლელობა, რაც დაიცავს დამოწმებულ მონაცემებს ნებისმიერი ფორმის გაყალბებისგან, გაყალბებისგან ან სხვა არაავტორიზებული ცვლილებებისგან.
წვდომის კონტროლი და ავტორიზაცია
ატესტაციის მონაცემებზე წვდომის შეზღუდვის მიზნით, წვდომის კონტროლისა და ავტორიზაციის წესების აღსრულება „საჭიროა ინფორმაციის მიღება“ ან „უმცირესი პრივილეგიის“ პრინციპის დაცვით. მხოლოდ შესაბამის პირებს ან სისტემებს უნდა ჰქონდეთ ატესტაციების შექმნის, შეცვლის ან ნახვის ნებართვა. ეს ხელს უშლის არაავტორიზებული წვდომის განხორციელებას და უზრუნველყოფს მონაცემების უსაფრთხოებას.
შენახვის სივრცე
შეინახეთ ატესტაციები უსაფრთხო და ხელშეუხებელ კონტეინერებში ან საცავებში, რომლებიც დაშიფრულია, წვდომის კონტროლირებადია და აქვს აუდიტის კვალი მონაცემთა კონფიდენციალურობისა და მდგრადობის შესანარჩუნებლად. ისინი ადვილად ხელმისაწვდომი უნდა იყოს შემოწმების ან აუდიტის მიზნებისთვის საჭიროების შემთხვევაში.
სიცოცხლის მართვა
დაადგინეთ ატესტაციის სასიცოცხლო ციკლის მართვის მკაფიო პროცესები, მათ შორის შექმნა, ვალიდაცია, ვადის გასვლისა და გაუქმება. რეგულარულად განაახლეთ ატესტაციები პროგრამული უზრუნველყოფის ვერსიებში, დამოკიდებულებებში ან უსაფრთხოების პოზიციებში ცვლილებების ასახვის მიზნით.
აუდიტი და მონიტორინგი
შექმენით აუდიტისა და მონიტორინგის მექანიზმები ატესტაციის აქტივობების თვალყურის დევნებისა და აუდიტის ჩასატარებლად, მათ შორის შექმნის, დადასტურებისა და მოხმარებისთვის. ეს საშუალებას იძლევა დროულად გამოვლინდეს და რეაგირება მოხდეს ატესტაციების ფარგლებში უსაფრთხოების ინციდენტებზე.
მარტივად ინტეგრირებული მესამე მხარეებთან
უზრუნველყოს ატესტაციის პროცესების მარტივი ინტეგრაცია მესამე მხარის ინსტრუმენტებთან, სერვისებთან ან პლატფორმებთან, რომლებიც გამოიყენება პროგრამული უზრუნველყოფის შემუშავებისა და მიწოდების ჯაჭვის ეკოსისტემაში, მათ შორის CI/CD pipelines, არტეფაქტების საცავები, დაუცველობის სკანერები და პოლიტიკის აღსრულების ძრავები.
გამჭვირვალობა და დოკუმენტაცია
შეინარჩუნეთ ღიაობა და დოკუმენტაცია ატესტაციის პროცესებში, პოლიტიკასა და პროცედურებში. დოკუმენტირებული უნდა იყოს ატესტაციების გენერირების, შემოწმებისა და ინტერპრეტაციის დასაბუთება, კრიტერიუმები და მეთოდოლოგიები, რათა უზრუნველყოფილი იყოს, რომ ყველა დაინტერესებულმა მხარემ გაიგოს და იყოს ანგარიშვალდებული.
ტრენინგი და ინფორმირებულობა
უზრუნველყოთ ტრენინგებისა და ცნობიერების ამაღლების პროგრამები ატესტაციის პროცესში ჩართული ყველა პერსონალისთვის, როგორიცაა დეველოპერები, უსაფრთხოების სპეციალისტები და აუდიტორები, იმის უზრუნველსაყოფად, რომ მათ ესმით თავიანთი როლები, პასუხისმგებლობები და ატესტაციის საუკეთესო პრაქტიკა.
უწყვეტი გაუმჯობესება
უწყვეტი გაუმჯობესების კულტურის ხელშეწყობა უკუკავშირის, მიმოხილვებისა და ტექნოლოგიებისა და მმართველობის ჩარჩოებში განმეორებითი გაუმჯობესების გზით. რეგულარულად შეაფასეთ და დახვეწეთ ატესტაციის პრაქტიკა, რათა მოერგოთ ცვალებად რისკებს, რეგულაციებსა და... standards.
Xygeni-ს პროგრამული უზრუნველყოფის ატესტაციის გადაწყვეტა: კიბერუსაფრთხოების დონის ამაღლება
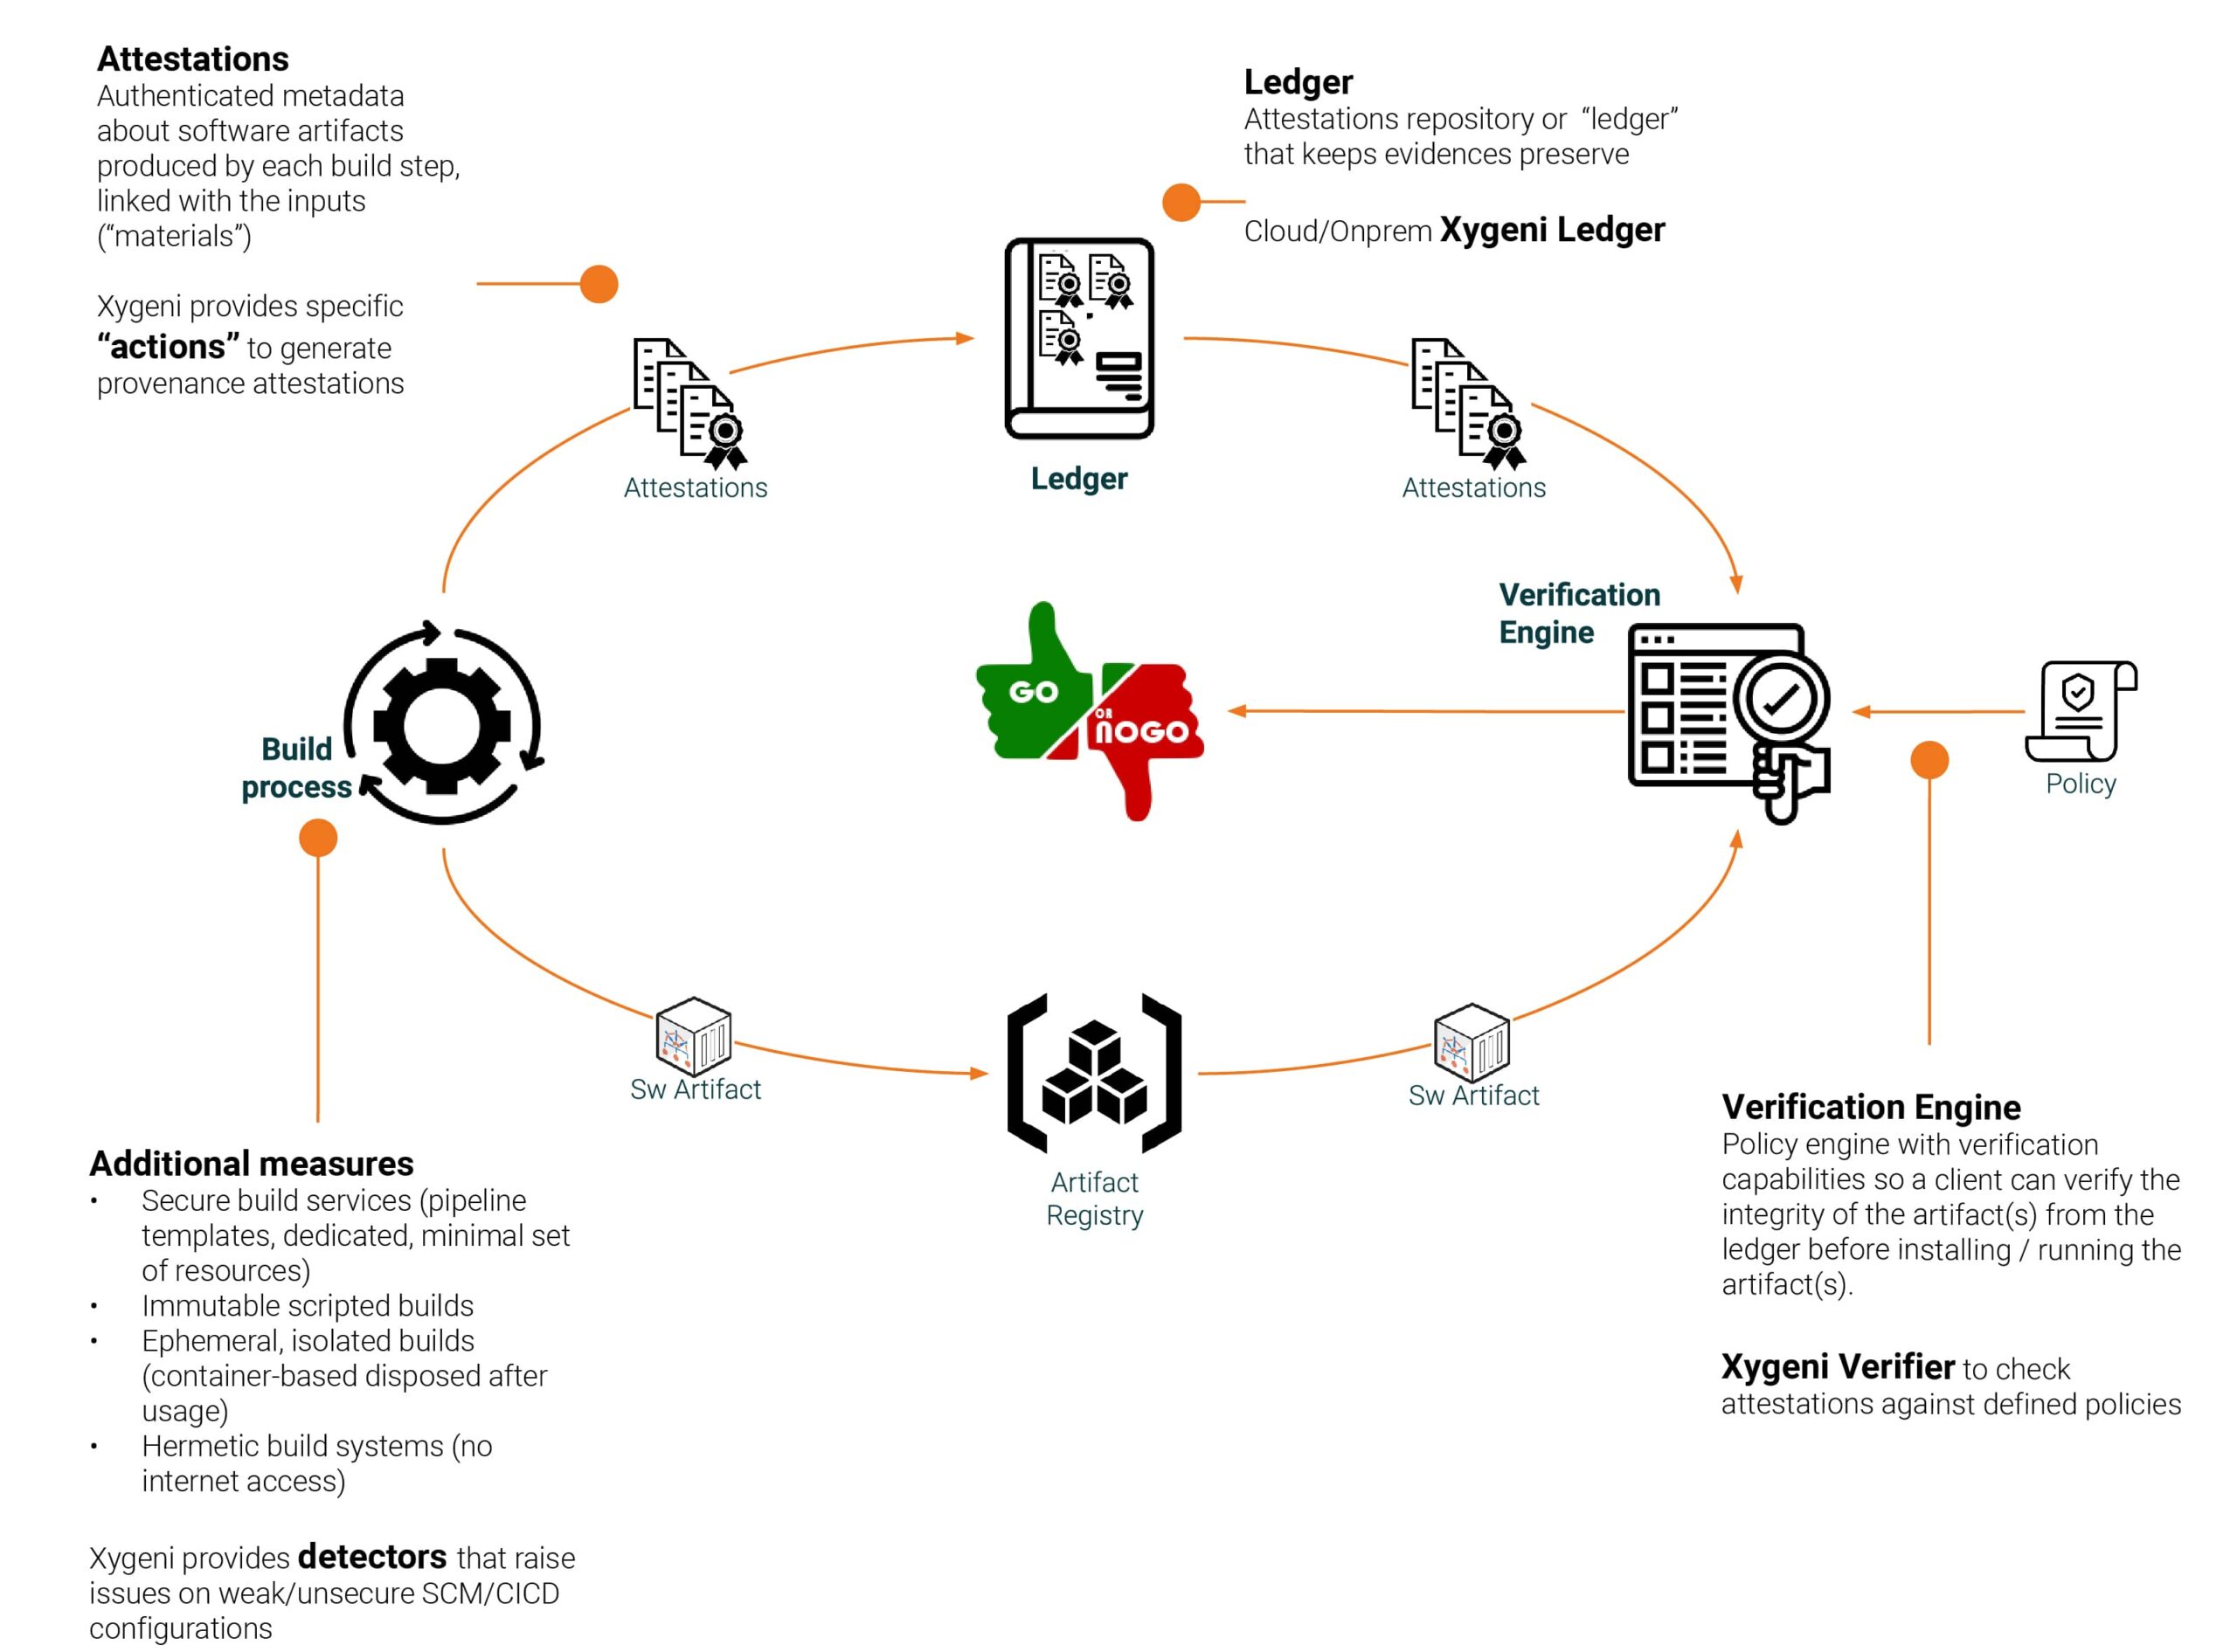
Xygeni-ს პროგრამული უზრუნველყოფის ატესტაციის გადაწყვეტა უზრუნველყოფს, რომ პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ყველა ნაწილი (SDLC) იცავს უმაღლეს უსაფრთხოებისა და შესაბამისობის სტანდარტებს standardს. თქვენს დოკუმენტზე დადასტურების დამატებით CI/CD pipelines-თან ერთად, Xygeni გთავაზობთ იმის მტკიცებულებას, რომ თქვენი პროგრამული უზრუნველყოფა უსაფრთხო და ხელუხლებელი რჩება აწყობიდან დანერგვამდე.
Xygeni-ს პლატფორმა უსაფრთხოდ მუშაობს build attestations ავტომატიზირებული სისტემის მეშვეობით, რომელიც ქმნის, ინახავს და ამოწმებს ატესტაციებს. ეს უზრუნველყოფს, რომ თქვენი პროგრამული უზრუნველყოფის გზა - კოდიდან განლაგებამდე - კონტროლდება, დამოწმებულია და დაცულია ხელყოფისგან. ჩვენი გადაწყვეტა იყენებს პროგრამული არტეფაქტების მიწოდების ჯაჭვის დონეების (SLSA) ატესტაციებს ნდობის ჯაჭვის შესაქმნელად, რაც ხელს უშლის არაავტორიზებული ცვლილებების ან დაუცველობების თქვენს კოდში შეყვანას.
Xygeni-ს ატესტაციის გადაწყვეტის ძირითადი მახასიათებლები:
- სრული ავტომატიზაცია: ატესტაციები ავტომატურად გენერირდება შექმნის პროცესში, რაც უზრუნველყოფს თქვენი პროგრამული კომპონენტების უსაფრთხოებას. standards ხელით ჩარევის გარეშე.
- In-toto ატესტაციის პრედიკატი: ეს standard ატესტაციების ფორმატი გთავაზობთ პროგრამული უზრუნველყოფის შემუშავების პროცესის მკაფიო, დოკუმენტირებულ აღწერას, რაც უზრუნველყოფს გამჭვირვალობას.
- ვერიფიკაციის ძრავა: Xygeni-ს პლატფორმა მოიცავს მძლავრ ვერიფიკაციის ძრავას, რომელიც ახდენს ატესტაციების წინასწარ განსაზღვრულ პოლიტიკასთან ჯვარედინი მითითებების გაკეთებას შესაბამისობისა და ვალიდურობის უზრუნველსაყოფად.
- უსაფრთხო საცავი: ატესტატები დაშიფრულია და უსაფრთხოდ ინახება, რაც მათ გაყალბებისგან იცავს.
- წარმომავლობა და SBOM ინტეგრაციისXygeni-ს გადაწყვეტა ინტეგრირდება პროგრამული უზრუნველყოფის მასალების სიასთან (SBOM) უზრუნველყოს პროგრამული უზრუნველყოფის ყველა კომპონენტის დეტალური აღწერა, რაც უზრუნველყოფს ღია კოდის და საკუთრების დამოკიდებულებების სრულ მიკვლევადობას.
Xygeni-ს ატესტაციის გადაწყვეტის გამოყენებით, კომპანიებს შეუძლიათ აქტიურად გააუმჯობესონ თავიანთი უსაფრთხოება, წინ იყვნენ ახალი საფრთხეების წინაშე და დააკმაყოფილონ ისეთი ცვალებადი წესები, როგორიცაა NIST და SLSA standardsეს ზრდის ნდობას თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში და ხელს უწყობს მკაცრი შესაბამისობის მოთხოვნების დაკმაყოფილებას, რაც ქმნის უსაფრთხო და ძლიერ შემუშავების პროცესს.
ორგანიზაციებისთვის, რომელთაც სურთ ადაპტირება Software Supply Chain Security (SSCS), Xygeni-ის ატესტაციის ინსტრუმენტები განვითარების ყველა ეტაპზე შეუდარებელ ხილვადობას, კონტროლსა და თავდაჯერებულობას გვთავაზობს.

