






პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმები უპრეცედენტო ტემპით იზრდება. SecurityWeekეს თავდასხმები გაიზარდა 742% ბოლო სამი წლის განმავლობაში, რამაც ნათლად აჩვენა, რომ ტრადიციული უსაფრთხოების ზომები აღარ არის საკმარისი. საპასუხოდ, პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეები (SLSA) ჩარჩო შემუშავდა იმისათვის, რომ დაეხმაროს ორგანიზაციებს პროგრამული უზრუნველყოფის შემუშავების პროცესების ბოლომდე გაძლიერებაში.
რა არის SLSA ჩარჩო?
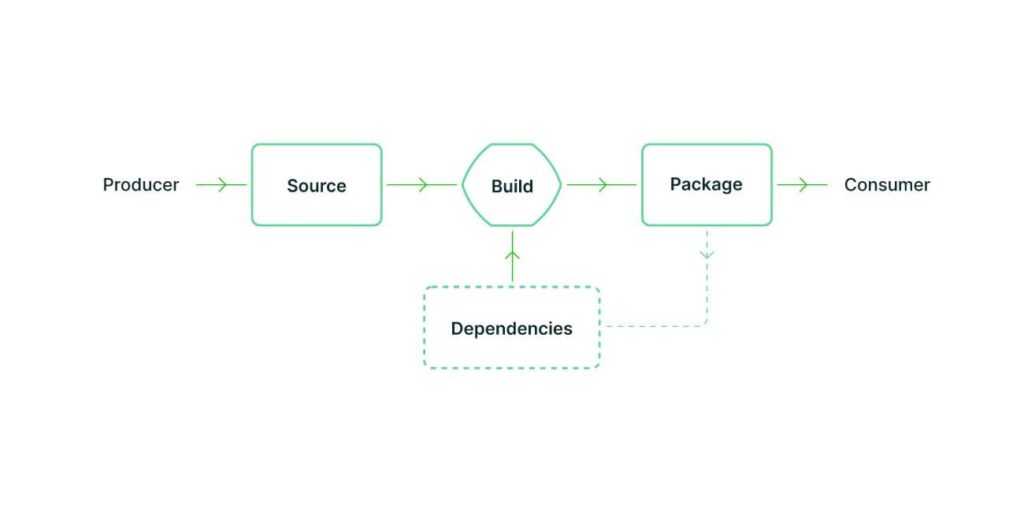
წყარო: SLSA
SLSA ჩარჩო (პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეები), წარმოითქმის „salsa" არის ყოვლისმომცველი უსაფრთხოების ჩარჩო, რომელიც იცავს პროგრამულ უზრუნველყოფას შემუშავებიდან დანერგვამდე. ის განსაზღვრავს უსაფრთხოების ოთხ დონეს, რომელთაგან თითოეული წინაზეა დაფუძნებული, რათა გააუმჯობესოს პროგრამული უზრუნველყოფის უსაფრთხოება და გამჭვირვალობა მისი სასიცოცხლო ციკლის განმავლობაში.
აქ მოცემულია ოთხი დონის მოკლე მიმოხილვა:
- დონე 1: ძირითადი მთლიანობა – უზრუნველყოფს ავტომატიზირებულ აწყობას და კონტროლირებად გარემოს, რაც საფუძველს უყრის მიკვლევადობას.
- დონე 2: წარმომავლობა – აკონტროლებს პროგრამული უზრუნველყოფის არტეფაქტების წარმოშობას, რაც უზრუნველყოფს მათი წყარომდე მიკვლევადობას.
- დონე 3: უსაფრთხოება – ახორციელებს წვდომის კონტროლს და რეპროდუცირებად აწყობას ხელყოფის აღმოსაჩენად.
- დონე 4: მაქსიმალური უსაფრთხოება – უზრუნველყოფს დაცვის უმაღლეს დონეს გაუხსნელი, ჰერმეტული კონსტრუქციით და მკაცრი წარმომავლობის კონტროლით.
Xygeni-ის უსაფრთხოების ტერმინთა განმარტება
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დონეების ჩარჩო (SLSA) ხელს უწყობს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების დაცვას უსაფრთხოების რისკებისგან. ის უზრუნველყოფს პროგრამული უზრუნველყოფის უსაფრთხოდ შექმნას და გავრცელებას პროგრესული დონეების გამოყენებით, რომლებიც კომპანიებს ძირითადი ავტომატიზაციისგან სრულად თვალყურის დევნებისა და გატეხვისგან დაცული პროცესებისკენ უძღვება.
რატომ არის SLSA კრიტიკული CI/CD Pipelines
როგორც DevOps პრაქტიკაშია და CI/CD pipelineპროგრამული უზრუნველყოფის შემუშავების დაჩქარებასთან ერთად, ისინი ასევე ავლენენ დაუცველობებს. თავდამსხმელებს შეუძლიათ გამოიყენონ ეს ხარვეზები, შეიყვანონ მავნე კოდი ან დაარღვიონ დამოკიდებულებები. პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეები ამ გამოწვევებს უმკლავდება იმის უზრუნველყოფით, რომ შემუშავების პროცესის ყოველი ეტაპი იყოს უსაფრთხო, გამჭვირვალე და დამოწმებადი.
- ხილვადობა და მიკვლევადობაSLSA აკონტროლებს თქვენს ყველა ცვლილებას და კომპონენტს pipelineრაც დაუცველობების ადრეულ ეტაპზე აღმოჩენას აადვილებს.
- პროაქტიული დაცვაის ახდენს რისკების იდენტიფიცირებას და შემცირებას მათი გამოყენების დაწყებამდე.
- StandardიზოლაციაSLSA უზრუნველყოფს აღიარებულ standard პროგრამული უზრუნველყოფის არტეფაქტების დასაცავად, განვითარების პროცესებში თანმიმდევრულობის უზრუნველსაყოფად.
როგორ უჭერს Xygeni მხარს SLSA-სთან შესაბამისობას
SLSA-ს შესაბამისობის მიღწევა მხოლოდ უსაფრთხოების ველების შემოწმებას არ გულისხმობს, ეს თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დაცვას და ამავდროულად განვითარების სწრაფ და ეფექტურ შენარჩუნებას გულისხმობს. DevOps გუნდებისთვის უსაფრთხოებისა და სიჩქარის დაბალანსება შეიძლება რთული იყოს, განსაკუთრებით სწრაფად მოქმედი სისტემების შემთხვევაში. CI/CD pipelineს. სწორედ აქ ერთვება Xygeni, რომელიც ავტომატიზირებს კრიტიკულ უსაფრთხოების ამოცანებს, რათა უზრუნველყოს, რომ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი აკმაყოფილებს და აღემატება SLSA ჩარჩოს. standards, თქვენი სამუშაო პროცესის შენელების გარეშე.
1. აწყობის მთლიანობის ავტომატიზაცია – SLSA დონე 1
პროგრამული უზრუნველყოფის უსაფრთხოების პირველი ნაბიჯი თანმიმდევრულობაა. Xygeni ინტეგრირდება CI/CD pipelines, აწყობის მონიტორინგის ავტომატიზირება და იმის უზრუნველყოფა, რომ თითოეული აწყობა მიჰყვება განმეორებად, დამოწმებად პროცესს. ხელით შეცდომების აღმოფხვრით და უსაფრთხოების რისკების შემცირებით, Xygeni ეხმარება გუნდებს SLSA ჩარჩოს პირველი დონის შესაბამისობის უპრობლემოდ შესრულებაში. ეს ნიშნავს, რომ თავიდანვე თქვენი აწყობები დაცულია და შეესაბამება საუკეთესო პრაქტიკა.
2. წარმომავლობისა და მიკვლევადობის უზრუნველყოფა – SLSA დონე 2
უსაფრთხოებისთვის აუცილებელია იმის ცოდნა, თუ საიდან მოდის თქვენი პროგრამული კომპონენტები. SLSA ჩარჩოს მეორე დონეზე, Xygeni ავტომატურად აკონტროლებს ყველა არტეფაქტის წარმოშობას, ქმნის უცვლელ ჩანაწერებს, რომელთა შეცვლა შეუძლებელია. თქვენი პროგრამული უზრუნველყოფის სრული ხილვადობით. pipelineგუნდებს შეუძლიათ თითოეული კომპონენტის წყარომდე მიკვლევა, რაც აადვილებს არაავტორიზებული ცვლილებების აღმოჩენას და მიწოდების ჯაჭვის შეტევების თავიდან აცილებას.
3. უსაფრთხოების კონტროლის გაძლიერება, SLSA დონე 3
უსაფრთხოების საფრთხეების ზრდასთან ერთად, უფრო ძლიერი დაცვა ხდება საჭირო. SLSA ჩარჩოს მესამე დონეზე, Xygeni ნერგავს უსაფრთხოების გაფართოებულ კონტროლს, როგორიცაა რეალურ დროში დამოკიდებულების თვალყურის დევნება და ხელმისაწვდომობის ანალიზი. გუნდების შეტყობინებებით გადატვირთვის ნაცვლად, Xygeni ფილტრავს არაექსპლუატირებად დაუცველობებს, რაც დეველოპერებს საშუალებას აძლევს, რეალურ რისკებზე გაამახვილონ ყურადღება. ჩაშენებული დამოკიდებულების შემოწმების საშუალებით, მესამე მხარის კომპონენტები გამოყენებამდე მკაცრ უსაფრთხოების შემოწმებას გადიან.
4. მაქსიმალური უსაფრთხოების მიღწევა ჰერმეტული კონსტრუქციებით, SLSA დონე 4
SLSA ჩარჩოს მე-4 დონეზე, პროგრამული უზრუნველყოფის უსაფრთხოება უმაღლეს დონეს აღწევს. standardჰერმეტული ბილდები, რომლებიც გამორიცხავს გარე, დაუდასტურებელ დამოკიდებულებებზე დამოკიდებულებას, მნიშვნელოვანია იმის უზრუნველსაყოფად, რომ თითოეული ბილდი უსაფრთხო და ხელშეუხებელი იყოს. Xygeni ავტომატიზირებს ამ პროცესს, რაც უზრუნველყოფს, რომ თითოეული არტეფაქტი გენერირდება კონტროლირებად, იზოლირებულ გარემოში. ბილდის ყოველი ეტაპის გადამოწმებით, ცვლილებების აღრიცხვით და არაავტორიზებული მოდიფიკაციების თავიდან აცილებით, Xygeni უზრუნველყოფს პროგრამული უზრუნველყოფის მთლიანობის სრულ ნდობას განვითარების შენელების გარეშე.
Xygeni-ს დახმარებით, SLSA-ს შესაბამისობის მიღწევა მარტივია, ავტომატიზირებული და სრულად ინტეგრირებულია თქვენს... CI/CD pipelines.
როგორ Xygeni Build Security აძლიერებს SLSA-ს ატესტაციებს
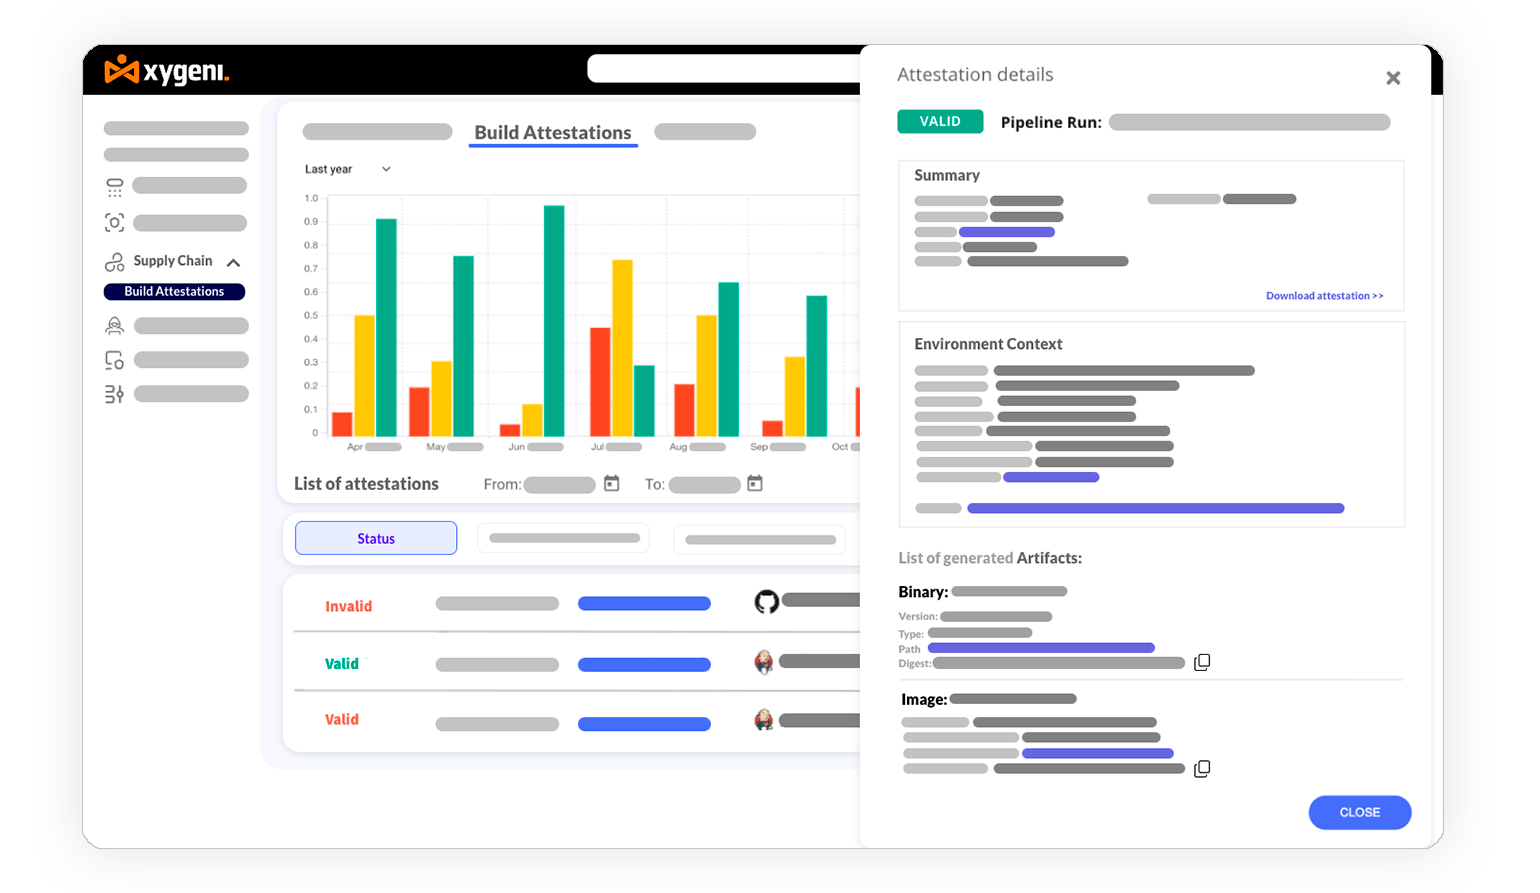
პროგრამული უზრუნველყოფის არტეფაქტების შესაბამისობის მიწოდების ჯაჭვის დონეების მიღწევა მხოლოდ აწყობის მონიტორინგს არ ეხება, ის მოითხოვს წარმომავლობას, ვერიფიკაციას და უსაფრთხოების უწყვეტ აღსრულებას. Xygeni Build Security ამ პროცესს ამარტივებს იმით, რომ ატესტაციის გენერირების ავტომატიზაცია, ვალიდაცია და მართვა, რაც აადვილებს თქვენი პროგრამული უზრუნველყოფის მთლიანობის უზრუნველყოფას დეველოპერებისთვის დამატებითი სამუშაოს დამატების გარეშე.
ატესტატების ავტომატური გენერირება
პროგრამული უზრუნველყოფისადმი ნდობა იწყება ძლიერი, დამოწმებადი ატესტაციებით. Xygeni-ის SALT (პროგრამული უზრუნველყოფის ატესტაციების ფენა ნდობისთვის) ავტომატურად ქმნის SLSA-თან შესაბამის ატესტაციებს თითოეული ბილდისთვის, ადასტურებს მის მთლიანობას და აკონტროლებს მის წარმოშობას. ეს უზრუნველყოფს, რომ ბილდინგი პროცესის ყველა ეტაპი იყოს დოკუმენტირებული, დაცული გატეხვისგან და უსაფრთხო.
მარტივი ვერიფიკაცია და ცენტრალიზებული მართვა
მრავალი ატესტაციის მართვა pipelineშეიძლება დამთრგუნველი იყოს. ქსიგენი, გუნდებს შეუძლიათ ატესტაციების მარტივად გადამოწმება, რაც უზრუნველყოფს, რომ პროგრამული უზრუნველყოფის თითოეული კომპონენტი შეესაბამება უსაფრთხოების პოლიტიკას. Xygeni პლატფორმა ახდენს ატესტაციის მართვის ცენტრალიზებას, რაც უზრუნველყოფს ერთიან ადგილს პროგრამული უზრუნველყოფის არტეფაქტებისა და მიწოდების ჯაჭვის დონეებთან შესაბამისობის თვალყურის დევნების, აუდიტისა და აღსრულების მიზნით. NIST SP 800-204D standards.
Seamless CI/CD ინტეგრაცია სწრაფი ადაპტაციისთვის
უსაფრთხოება დეველოპერებთან ერთად უნდა მუშაობდეს და არა მათ წინააღმდეგ. Xygeni SALT შეუფერხებლად ინტეგრირდება არსებულ CI/CD pipelines, რომელიც გთავაზობთ ბრძანების ხაზის ხელმისაწვდომობას (CLI) და უსაფრთხოების ავტომატიზირებულ აღსრულებას. მიუხედავად იმისა, იყენებს თუ არა თქვენი გუნდი GitHub-ს, GitLab-ს, Jenkins-ს თუ Azure DevOps-ს, Xygeni უზრუნველყოფს რეალურ დროში დამოწმების ვალიდაციას, რაც უზრუნველყოფს, რომ აწყობები უსაფრთხო და სრულად დამოწმებადია ყველა გარემოში.
სრული შესაბამისობა შეფერხებების გარეშე
Xygeni SLSA-სთან შესაბამისობას აადვილებს იმის უზრუნველყოფით, რომ ყველა პროგრამული არტეფაქტი დადასტურებულია კრიპტოგრაფიულად დამოწმებადი ატესტაციებით. ავტომატური დამოწმებით, სრული წარმომავლობის თვალყურის დევნებით და ღრმა... CI/CD ინტეგრაცია, გუნდებს შეუძლიათ დააკმაყოფილონ უმაღლესი უსაფრთხოების მოთხოვნები standardგანვითარების შენელების გარეშე.
ერთად Xygeni Build SecuritySLSA ატესტაციის შესაბამისობის მიღწევა მარტივია, ავტომატიზირებული და სრულად ინტეგრირებულია თქვენს DevSecOps სამუშაო პროცესებში.
SLSA ჩარჩოს დანერგვის საუკეთესო პრაქტიკა
პროგრამული არტეფაქტების მიწოდების ჯაჭვის დონეების ჩარჩოს თქვენს სამუშაო პროცესებში ინტეგრირება მოითხოვს უსაფრთხოებისა და ეფექტურობის დაბალანსებას. მცირე, დაინტერესებული მხარეების ჩართვით, ავტომატიზაციის გამოყენებით და უკუკავშირზე დაყრდნობით იტერაციით, თქვენ შეგიძლიათ დაიცავით თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი სისწრაფის შენარჩუნებით. აი, როგორ უჭერს მხარს Xygeni თითოეულ ნაბიჯს.
1. წინასწარი შეფასების ჩატარება
შეაფასეთ თქვენი მიმდინარე პროგრამული უზრუნველყოფის შემუშავების პროცესები და დაადგინეთ ხარვეზები SLSA ჩარჩოს მოთხოვნებთან დაკავშირებით. Xygeni დაგეხმარებათ კრიტიკული აქტივებისა და დამოკიდებულებების რუკაზე დატანაში. ის ადგენს დაუცველობებს და ხაზს უსვამს გაუმჯობესების საჭირო სფეროებს SLSA-ს დასაკმაყოფილებლად. standards.
2. დაინტერესებული მხარეების ადრეული ჩართვა
უზრუნველყოთ განვითარების, უსაფრთხოებისა და ოპერაციების გუნდებისგან მხარდაჭერა SLSA ინტეგრაციის ისეთი უპირატესობების ჩვენებით, როგორიცაა მიწოდების ჯაჭვის რისკების შემცირება. Xygeni გთავაზობთ მკაფიო ანგარიშებს, რაც დაინტერესებულ მხარეებს აადვილებს პროგრესის თვალყურის დევნებას და SLSA-ს ღირებულების გაგებას.
3. დაიწყეთ მცირე და მასშტაბური თანდათანობით
პილოტირება გაუკეთეთ SLSA პრაქტიკის მცირე მასშტაბით შესამოწმებლად პროექტს. მასშტაბირება მოახდინეთ უფრო დიდ პროექტებზე, როდესაც თქვენი გუნდი უფრო კომფორტულად იგრძნობს თავს. Xygeni-ის ხელსაწყოები აადვილებს SLSA პრაქტიკის დაწყებას და თანდათანობით გამოყენებას, დაწყებული ავტომატური აწყობით და თქვენი პროგრამული უზრუნველყოფის წარმოშობის თვალყურის დევნებით.
4. SLSA პრაქტიკის ინტეგრირება არსებულ სამუშაო პროცესებში
გამოიყენეთ ავტომატიზაცია SLSA პრაქტიკის თქვენს სისტემაში ჩასართავად CI/CD pipelines, ხელით ძალისხმევის მინიმუმამდე დაყვანა და თანმიმდევრულობის უზრუნველყოფა. Xygeni ღრმად ინტეგრირდება CI/CD pipelines, უსაფრთხოების ამოცანების ავტომატიზირება, როგორიცაა აწყობის მონიტორინგი, დამოკიდებულების ანალიზი და წარმოშობის გენერირება.
5. ტრენინგისა და რესურსების უზრუნველყოფა
ტრენინგ პროგრამებისა და მკაფიო დოკუმენტაციის მეშვეობით, დარწმუნდით, რომ გუნდებმა სრულად გაიგეს SLSA-ს მოთხოვნები. Xygeni გთავაზობთ მხარდაჭერას ტრენინგსა და ინტეგრაციაში, მომხმარებლისთვის მოსახერხებელ ინტერფეისებსა და დეტალურ ანგარიშებს მარტივი ადაპტაციისთვის.
6. რეგულარულად გადახედეთ და გაიმეორეთ
რეგულარულად გადახედეთ SLSA პრაქტიკის ეფექტურობას და შეცვალეთ ის უკუკავშირის საფუძველზე. Xygeni-ს დეტალური ანგარიშები და ანალიტიკა საშუალებას გაძლევთ რეგულარულად აკონტროლეთ და შეცვალეთ თქვენი უსაფრთხოების სტრატეგიები.
7. გამოიყენეთ SLSA-ს საზოგადოებრივი რესურსები
საუკეთესო პრაქტიკის მისაღებად ჩაერთეთ SLSA-ს საზოგადოებაში და გაუზიარეთ თქვენი გამოცდილება. Xygeni მხარს უჭერს შესაბამისობას და ეხმარება თქვენს ორგანიზაციას, რომ დაკავშირებული იყოს უფრო ფართო უსაფრთხოების ძალისხმევასთან.
8. შესაბამისობის მონიტორინგი და აღსრულება
SLSA-სთან უწყვეტი შესაბამისობის უზრუნველსაყოფად, დანერგეთ რეალურ დროში მონიტორინგი და ავტომატიზირებული აღსრულების მექანიზმები. Xygeni მუდმივად აკონტროლებს შესაბამისობას და აგზავნის ავტომატიზირებულ შეტყობინებებს ნებისმიერი დაუცველობის შესახებ, განსაკუთრებით მესამე მხარის კომპონენტებში. უსაფრთხოების აღსრულება პირდაპირ თქვენს სისტემაშია ინტეგრირებული. CI/CD pipeline.
თქვენი მომავლის უზრუნველყოფა Xygeni-სა და SLSA-სთან ერთად
თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოება აღარ არის არჩევანი, ეს აუცილებელია. SLSA ჩარჩო გთავაზობთ თქვენი პროგრამული უზრუნველყოფის დაცვის მკაფიო გეგმას, ძირითადი უსაფრთხოებისგან დაწყებული გაყალბებისგან დაცვის მოწინავე მეთოდებით დამთავრებული. ქსიგენი, თქვენ შეგიძლიათ გაამარტივოთ შესაბამისობა და მარტივად გაზარდოთ თქვენი უსაფრთხოების ზომები, რაც თქვენს პროგრამულ უზრუნველყოფას უსაფრთხოდ, ძლიერად და მომავლისთვის მზადყოფნაში შეინახავს.
გსურთ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დაცვა? ნახეთ, როგორ დაგეხმარებათ Xygeni პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეების დაკმაყოფილებაში. standardდა დაიცავით თქვენი ციფრული სისტემები დღესვე.

ხშირად დასმული კითხვები: SLSA ჩარჩოს გაგება CI/CD Pipelines
SLSA საუკეთესოა? Standard ამისთვის CI/CD Pipelines?
SLSA (პროგრამული არტეფაქტების მიწოდების ჯაჭვის დონეები) ერთ-ერთი ყველაზე ყოვლისმომცველი და ფართოდ გავრცელებული უსაფრთხოების ჩარჩოა. CI/CD pipelineის უზრუნველყოფს სტრუქტურირებულ, ეტაპობრივ მიდგომას პროგრამული უზრუნველყოფის შემუშავების უსაფრთხოების უზრუნველსაყოფად, ფოკუსირებულია აწყობის მთლიანობაზე, წარმომავლობასა და ჩარევისგან დაცვაზე.
მიუხედავად იმისა, რომ SLSA ერთადერთი არ არის standard, ის გამოირჩევა, რადგან:
- მოიცავს პროგრამული უზრუნველყოფის მთელ სასიცოცხლო ციკლს, საწყისი კოდის მთლიანობიდან დანერგვამდე.
- განსაზღვრავს უსაფრთხოების მკაფიო დონეებს (1-4), რაც მას სხვადასხვა უსაფრთხოების საჭიროებებისთვის ადაპტირებადს ხდის.
- მუშაობს სხვა უსაფრთხოების ჩარჩოებთან ერთად, როგორიცაა NIST SP 800-204D და OWASP CI/CD უსაფრთხოების რისკები.
ორგანიზაციებისთვის, რომლებიც გაძლიერებას ცდილობენ CI/CD უსაფრთხოებისთვის, SLSA შესანიშნავი არჩევანია. თუმცა, კონკრეტული შესაბამისობის საჭიროებების გათვალისწინებით, ზოგიერთმა გუნდმა შეიძლება ასევე დაიცვას NIST, CIS, ან ინდუსტრიისთვის სპეციფიკური უსაფრთხოების ჩარჩოები SLSA-სთან ერთად.
ვინ მართავს SLSA ჩარჩოს CI/CD Pipelines?
SLSA-ს მართავს OpenSSF (Open Source Security Foundation), Linux Foundation-ის პროექტი, რომელიც ეძღვნება გაუმჯობესებას software supply chain security. OpenSSF მჭიდროდ თანამშრომლობს Google-თან, GitHub-თან, Microsoft-თან და სხვა ინდუსტრიის ლიდერებთან SLSA ჩარჩოს შემუშავებისა და დახვეწის მიზნით.
SLSA-ს სამუშაო ჯგუფი მუდმივად აახლებს ჩარჩოს, რათა გაუმკლავდეს ახალ საფრთხეებს, შეესაბამებოდეს საუკეთესო პრაქტიკას და გააუმჯობესოს უსაფრთხოების დანერგვა. CI/CD pipelineს. ნებისმიერ პირს, რომელიც დაინტერესებულია SLSA-ს განვითარების შესახებ ინფორმაციის მოწოდებით ან მათი ხელმისაწვდომობით, შეუძლია ჩაერთოს OpenSSF-ის საზოგადოება და სამუშაო ჯგუფები.
