






რატომ არის მნიშვნელოვანი აპლიკაციების უსაფრთხოების მენეჯმენტში ხილვადობის ხარვეზები
ყველა აპლიკაციის უსაფრთხოების მენეჯერი მზარდი გამოწვევების წინაშე დგას თანამედროვე საფრთხეებისგან აპლიკაციების დაცვის კუთხით. ორგანიზაციების გაფართოებასთან ერთად, აპლიკაციების, API-ების და მიკროსერვისების რაოდენობა კვლავ იზრდება. შესაბამისად, უსაფრთხოების გუნდებს უწევთ მზარდ თავდასხმების ზედაპირთან გამკლავება, რაც ართულებს... აღმოაჩინოს დაუცველობა და უსაფრთხოების კონტროლის ეფექტურად აღსრულება. კარგად განსაზღვრული ფორმის გარეშე Application Security Posture Management სტრატეგიის გათვალისწინებით, გუნდებს უჭირთ უსაფრთხოების რისკების იდენტიფიცირება, საფრთხეების პრიორიტეტულობის დადგენა და ეფექტური აპლიკაციების უსაფრთხოების მართვის ჩარჩოს შენარჩუნება. შედეგად, უსაფრთხოების ხარვეზები კვლავ რჩება, რაც ზრდის დარღვევების და შესაბამისობის შეუსრულებლობის რისკს.
მზარდი საფრთხეების შესანარჩუნებლად, Application Security Posture Management (ASPM) უზრუნველყოფს უწყვეტ ხილვადობას, რისკების ავტომატიზირებულ პრიორიტეტიზაციას და რეალურ დროში გამოსწორებას. სხვა სიტყვებით რომ ვთქვათ, ASPM უსაფრთხოების გუნდებს ეხმარება რეალურ საფრთხეებზე ფოკუსირება ცრუ დადებითი შედეგების დევნაზე ფოკუსირების ნაცვლად. გარდა ამისა, უსაფრთხოების სამუშაო პროცესებში ავტომატიზაციის ინტეგრირებით, ASPM ამცირებს ხელით ძალისხმევას და უზრუნველყოფს დაუცველობების მოგვარებას, სანამ ისინი ექსპლოიტებად გადაიქცევიან.
როგორც განმარტა აღმოაჩინეთ ღირებულება ASPM პლატფორმები: SafeDev-ის საუბრების ანალიზიუსაფრთხოების გუნდებს უბრალოდ გაფრთხილებებზე მეტი სჭირდებათ — მათ სჭირდებათ ინსტრუმენტები, რომლებიც დაეხმარებათ იმის გაგებაში, თუ რომელი რისკებია ყველაზე მნიშვნელოვანი და როგორ გამოასწორონ ისინი სწრაფად. ძლიერი ASPM პლატფორმა აკავშირებს უსაფრთხოებისა და განვითარების გუნდებს, რაც აადვილებს უსაფრთხოების პოლიტიკის გამოყენებას და პრობლემების თავიდან აცილებას, სანამ ისინი სერიოზულ საფრთხეებად გადაიქცევიან.
ეს სახელმძღვანელო იკვლევს როგორ ASPM აუმჯობესებს აპლიკაციის უსაფრთხოების მართვას, თუ როგორ მუშაობს Xygeni ASPM პლატფორმა ეფექტურად ავსებს უსაფრთხოების ხარვეზებს და რატომ არის ავტომატიზაცია განსაკუთრებით კრიტიკული DevOps გუნდებისთვის, რომლებიც ცდილობენ უსაფრთხოების გამარტივებას განვითარების შენელების გარეშე.
Xygeni-ის უსაფრთხოების ტერმინთა განმარტება
რა არის ASPM?
ღია კოდის პროგრამული უზრუნველყოფა (OSS) ფოკუსირებულია პროგრამული პროექტებისა და მათი დამოკიდებულებების დაცვაზე დაუცველობისგან, მავნე კოდისა და სხვა საფრთხეებისგან. ფართოდ გავრცელებული განვითარების პროცესში, საჯაროდ ხელმისაწვდომი კოდი შეიძლება გახდეს ისეთი რისკების სამიზნე, როგორიცაა მავნე პროგრამები. ეს გამოწვევები ხშირად წარმოიქმნება მოძველებული კომპონენტების ან ცუდად მოვლილი საცავების გამოყენებისას.
აპლიკაციის უსაფრთხოების მენეჯერის წინაშე არსებული გამოწვევები
- გაფართოებული შეტევის ზედაპირები – აპლიკაციების, API-ების და მესამე მხარის დამოკიდებულებების ზრდა თავდამსხმელებისთვის შესვლის მეტ წერტილს ქმნის.
- რისკების პრიორიტეტულობის ნაკლებობა – სათანადო პრიორიტეტების დადგენის გარეშე, ძალიან ბევრი შეტყობინება უსაფრთხოების ჯგუფებს გადატვირთავს, რაც კრიტიკულ დაუცველობებზე ფოკუსირებას ართულებს.
- შესაბამისობისა და მმართველობის ხარვეზები – უსაფრთხოების ჩარჩოების, როგორიცაა ISO 27001, NIST და OWASP, დაცვა რეალურ დროში პოლიტიკის აღსრულების გარეშე რთულია.
- ხელით და ნელი აღდგენა – დაუცველობების ხელით გამოსწორებას ძალიან დიდი დრო სჭირდება, რაც ზრდის ექსპოზიციის ფანჯარას.
შეჯამებით, ორგანიზაციები, რომლებიც ვერ ახერხებენ Application Security Posture Management (ASPM) არსებობს დაგვიანებული რეაგირების, შესაბამისობის შეუსრულებლობის და უსაფრთხოების დავალიანების დაგროვების რისკი.
როგორ Xygeni ASPM აპლიკაციების უსაფრთხოების მენეჯმენტში ხილვადობის ხარვეზების შევსება
თანამედროვე აპლიკაციებში ფრაგმენტული ინსტრუმენტების, გადაჭარბებული შეტყობინებებისა და „ბრმა წერტილების“ გამო, უსაფრთხოების ჯგუფები მუდმივ გამოწვევებს აწყდებიან. ცენტრალიზებული მიდგომის გარეშე, უსაფრთხოების გუნდებს უჭირთ დაუცველობის აღმოჩენა, რისკების თვალყურის დევნება და უსაფრთხოების პოლიტიკის ეფექტურად აღსრულება. შედეგად, არასწორი კონფიგურაციები იკარგება, უსაფრთხოების ხარვეზები ფართოვდება და უსაფრთხოების ვალი დროთა განმავლობაში იზრდება.
ამ გამოწვევების დასაძლევად, ორგანიზაციებმა პროაქტიული მიდგომა უნდა გამოიყენონ. შედეგად, მათ შეუძლიათ ეფექტურად გაუმკლავდნენ უსაფრთხოების რისკებს მათი ესკალაციამდე. უფრო მეტიც, Xygeni-ს Application Security Posture Management (ASPM) გადაწყვეტა არა მხოლოდ უზრუნველყოფს რეალურ დროში ხილვადობას, არამედ აუმჯობესებს რისკების ავტომატიზირებულ პრიორიტეტიზაციას და უზრუნველყოფს შეუფერხებელ გამოსწორებას.
ძირითადი თვისებები Xygeni ASPM აპლიკაციის უსაფრთხოების მართვისთვის
აქტივების ავტომატური აღმოჩენა - უფრო მკაფიო უსაფრთხოების პოზიცია
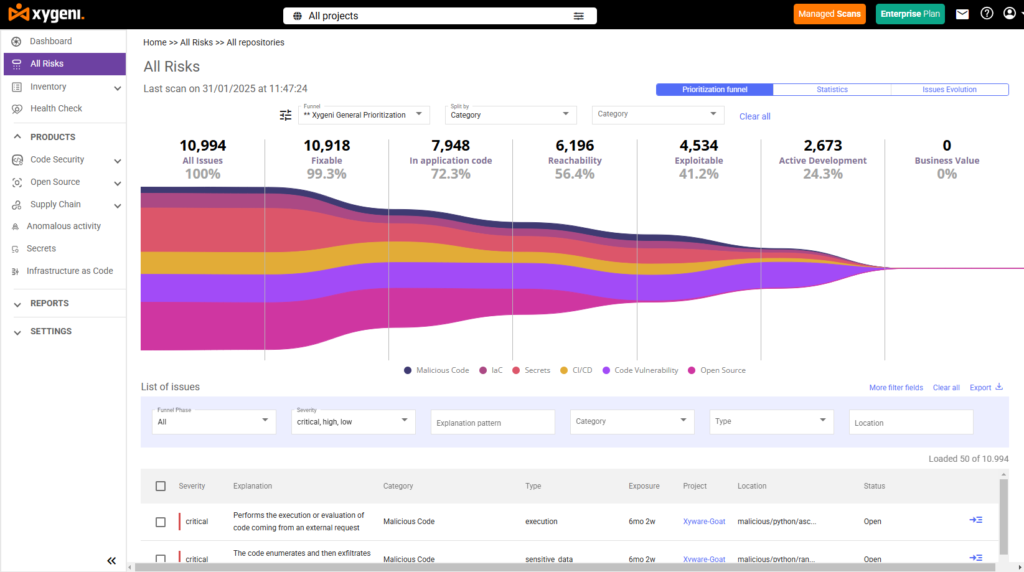
უსაფრთხოების გუნდებს არ შეუძლიათ დაიცვან ის, რისი დანახვაც არ შეუძლიათ. ამიტომ, ყველა აპლიკაციის, API-ს, დამოკიდებულებისა და ინფრასტრუქტურის კომპონენტის სრული ხილვადობის მოპოვება უმნიშვნელოვანესია.
- Xygeni განუწყვეტლივ ახდენს პროგრამული უზრუნველყოფის აქტივების რუკას სხვადასხვა საცავებს შორის, CI/CD pipelines და ღრუბლოვანი გარემო.
- უსაფრთხოების გუნდები რეალურ დროში იღებენ ინფორმაციას არასწორი კონფიგურაციების, მოძველებული დამოკიდებულებებისა და ახალი რისკების შესახებ.
- შედეგად, უსაფრთხოების მენეჯერებს შეუძლიათ სწრაფად შეაფასონ რისკის ზემოქმედება და მიიღონ ზომები პრობლემის გაუარესებამდე.
CI/CD Pipeline Security და კოდის გაყალბების აღმოჩენა
განვითარების მთლიანობა pipeline კრიტიკულად მნიშვნელოვანია თავდასხმების თავიდან ასაცილებლად. თუმცა, სათანადო მონიტორინგის გარეშე, მავნე კოდი ან არასწორი კონფიგურაცია შეიძლება წარმოებაში შემოვიდეს.
ქსიგენი აძლიერებს CI/CD უსაფრთხოება შემდეგი გზით:
- არაავტორიზებული კოდის ცვლილებების აღმოჩენა განლაგებამდე.
- მყარი კოდირებული საიდუმლოებებისა და API გასაღებების იდენტიფიცირება, რამაც შეიძლება გამოიწვიოს ავტორიზაციის მონაცემების გაჟონვა.
- Spotting pipeline არასწორი კონფიგურაციები, რომლებიც აპლიკაციებს თავდასხმების საფრთხის ქვეშ აყენებს.
ამის გამო, უსაფრთხოების გუნდებს შეუძლიათ უსაფრთხოდ გამოუშვან პროგრამული უზრუნველყოფა დაუცველობის დამატების გარეშე.
რისკზე დაფუძნებული პრიორიტეტიზაცია - ფოკუსირება სწორ დაუცველობაზე
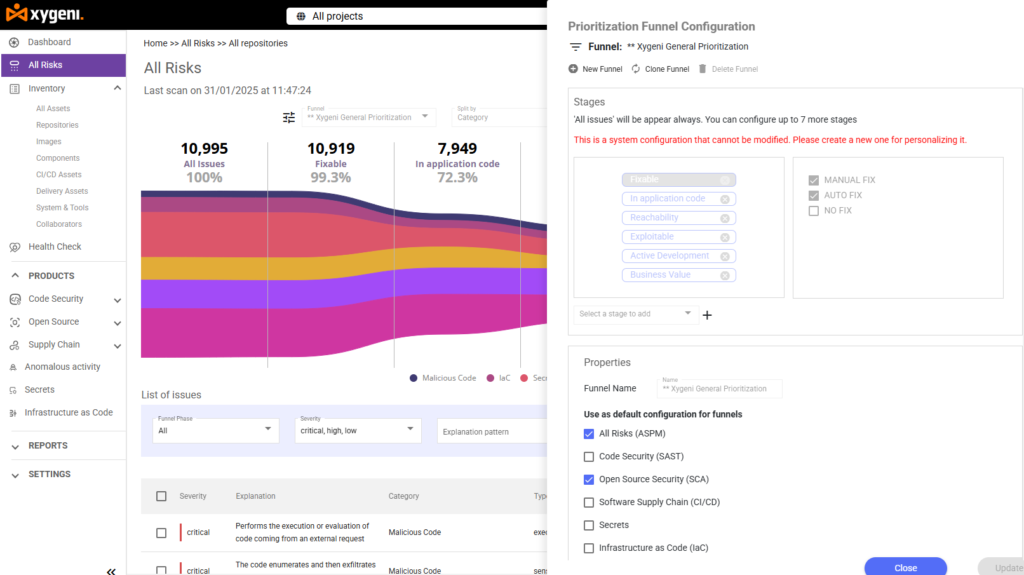
როგორც ხაზგასმულია ASPMკიბერუსაფრთხოებისა და ბიზნესის წარმატების ამაღლებაყველა უსაფრთხოების პრობლემა არ საჭიროებს დაუყოვნებლივ მოქმედებას. მაგალითად, მესამე მხარის ბიბლიოთეკაში არსებული დაუცველობა შეიძლება კრიტიკულად მოგეჩვენოთ, მაგრამ თუ დაზარალებული ფუნქცია არასდროს შესრულდება, ის რეალურ რისკს არ წარმოადგენს.
ქსიგენი ASPM უზრუნველყოფს, რომ გუნდები რეალურ საფრთხეებზე ფოკუსირდებიან შემდეგი გზით:
- EPSS-ის (ექსპლუატაციის პროგნოზირების შეფასების სისტემა) გამოყენება იმის დასადგენად, თუ რომელი დაუცველობების გამოყენებას აპირებენ თავდამსხმელები ყველაზე მეტად.
- გამოყენება ხელმისაწვდომობის ანალიზი იმის დასადასტურებლად, რეალურად ამოქმედდა თუ არა დაუცველი კომპონენტი წარმოებაში.
- ცრუ დადებითი შედეგების გაფილტვრა რათა უსაფრთხოების ჯგუფები დროს არ კარგავდნენ არასაჭირო საკითხებზე.
ამის გამო, გუნდებს შეუძლიათ უფრო ჭკვიანურად იმუშაონ, პირველ რიგში გამოასწორონ მაღალი რისკის მქონე დაუცველობები, გაფრთხილებების გაუთავებელი სიით გადატვირთულობის ნაცვლად.
ავტომატური გამოსწორება – უსაფრთხოება, რომელიც DevOps-ის სიჩქარით მოძრაობს
ხელით გამოსწორება ნელი და შეცდომებისადმი მიდრეკილია. თუმცა, ავტომატიზირებული უსაფრთხოების სამუშაო პროცესები გუნდებს ეხმარება დაუცველობების გამოსწორებაში, სანამ ისინი ექსპლოიტებად იქცევიან.
Xygeni საშუალებას იძლევა:
- დაუცველი დამოკიდებულებების ავტომატური პატჩირება.
- საიდუმლოებების როტაცია მყარი კოდირებული ავტორიზაციის მონაცემების აღმოსაფხვრელად, სანამ თავდამსხმელები მათ გამოყენებას დაიწყებენ.
- პოლიტიკის აღსრულება უსაფრთხოების კონფიგურაციების უცვლელობის უზრუნველსაყოფად.
შესაბამისად, უსაფრთხოების მენეჯერები ამცირებენ ხელით სამუშაო დატვირთვას და ამავდროულად აუმჯობესებენ უსაფრთხოების საერთო მდგომარეობას.
შესაბამისობის აღსრულება - იყავით მზად აუდიტისთვის
უსაფრთხოების ჩარჩოები ისევე როგორც ISO 27001, GDPR და NIST ორგანიზაციებს ავალდებულებენ მკაცრი უსაფრთხოების კონტროლის განხორციელებას. თუმცა, ავტომატიზაციის გარეშე, შესაბამისობის თვალყურის დევნება არა მხოლოდ დამღლელი ხდება, არამედ ადამიანური შეცდომებისადმი მიდრეკილიც.
Xygeni ამარტივებს შესაბამისობას შემდეგი გზით:
- პოლიტიკის დარღვევების თვალყურის დევნება რეალურ დროში.
- აუდიტისთვის მზად უსაფრთხოების ანგარიშების გენერირება დაუცველობების, გამოსწორების ძალისხმევისა და რისკების შეფასების შესახებ.
- პოლიტიკის ავტომატური აღსრულების გზით უწყვეტი შესაბამისობის უზრუნველყოფა.
ამის გამო, უსაფრთხოების ჯგუფებს შეუძლიათ მარტივად დააკმაყოფილონ მარეგულირებელი მოთხოვნები, თავიდან აიცილონ ძვირადღირებული ჯარიმები და უსაფრთხოების ხარვეზები.
რა კომპლექტი Xygeni ASPM Გარდა
ტრადიციული უსაფრთხოების ინსტრუმენტებისგან განსხვავებით, რომლებიც უამრავ შეტყობინებას წარმოქმნიან, Xygeni ყურადღებას ამახვილებს ნამდვილად მნიშვნელოვან რისკებზე.
ინტეგრირებით CI/CD pipelines-ის, სხვადასხვა გარემოში აქტივების ეფექტური თვალყურის დევნებისა და გამოსწორების ავტომატიზაციის გზით, Xygeni უზრუნველყოფს, რომ უსაფრთხოების გუნდები საფრთხეებს წინ უსწრებენ განვითარების შენელების გარეშე.
აი, რით გამოირჩევა Xygeni:
- პრიორიტეტების განსაზღვრა, რომელიც მუშაობს – ყველა დაუცველობის აღმნიშვნელი ძველი ინსტრუმენტებისგან განსხვავებით, Xygeni ფილტრავს არაექსპლუატირებად რისკებს, რაც გუნდებს ეხმარება მნიშვნელოვანზე ფოკუსირებაში.
- DevSecOps-ის უწყვეტი ინტეგრაცია – უსაფრთხოებამ არ უნდა შეაფერხოს განვითარება. Xygeni შეუფერხებლად ინტეგრირდება GitHub-ში, GitLab-ში, Jenkins-ში, Kubernetes-სა და ღრუბლოვან პლატფორმებში.
- უფრო სწრაფი რეაგირების დრო – ავტომატური პატჩების, საიდუმლოებების როტაციისა და რეალურ დროში მონიტორინგის საშუალებით, უსაფრთხოების გუნდებს პრობლემების გამოსწორება წუთებში შეუძლიათ, დღეების ნაცვლად.
- უწყვეტი უსაფრთხოების უზრუნველყოფა – Xygeni უზრუნველყოფს უსაფრთხოების პოლიტიკის უცვლელად შენარჩუნებას, მაშინაც კი, როდესაც დეველოპერების გუნდები ახალ კოდს ამუშავებენ.
ამის გამო, Xygeni-ს ASPM გამოსავალი არის აუცილებელი ინსტრუმენტი ნებისმიერი აპლიკაციის უსაფრთხოების მენეჯერისთვის, რომელსაც სურს ხილვადობის ხარვეზების აღმოფხვრა და უსაფრთხოების უპრობლემოდ უზრუნველყოფა.
საინტერესოა როგორ ASPM შედარებულია აპლიკაციის უსაფრთხოების ორკესტრირებასა და კორელაციასთან (ASoC)?
გაეცანით ჩვენს სრულ ანალიზს ASPM ASoC-ის წინააღმდეგ: რით განსხვავდებიან ისინი ერთმანეთისგან, რათა გავიგოთ ძირითადი განსხვავებები და რომელი მიდგომა შეესაბამება საუკეთესოდ თქვენს უსაფრთხოების სტრატეგიას.
როგორ განვახორციელოთ ASPM
ახორციელებს Application Security Posture Management (ASPM) თან ახლავს ისეთი გამოწვევები, როგორიცაა ინსტრუმენტების ინტეგრაცია, ცრუ დადებითი შედეგების მართვა და უსაფრთხოების შემუშავების სიჩქარესთან შესაბამისობაში მოყვანა. როგორც აღწერილია რა გამოწვევებია განხორციელებისას ASPM თქვენს ორგანიზაციაში?ორგანიზაციებმა წარმატებით დანერგვის მიზნით, უნდა გადალახონ ეს დაბრკოლებები ASPM და მაქსიმალურად გაზარდოს მისი ეფექტურობა.
შეუფერხებელი განხორციელების უზრუნველსაყოფად, დაიცავით ეს ძირითადი ნაბიჯები:
უსაფრთხოების პოლიტიკისა და მიზნების განსაზღვრა
- უსაფრთხოების მიზნების ბიზნეს მიზნებთან და შესაბამისობის საჭიროებებთან შესაბამისობაში მოყვანა.
- განსაზღვრეთ რისკის ლიმიტები, რათა ყურადღება გაამახვილოთ ყველაზე მნიშვნელოვან საფრთხეებზე.
ინტეგრირება ASPM შევიდა CI/CD Pipelines
- უსაფრთხოების შემოწმების ავტომატიზაცია მშენებლობის პროცესის ყველა ეტაპზე.
- უსაფრთხოების პოლიტიკის აღსრულება აპლიკაციების წარმოებაში მოხვედრამდე.
დაუცველობების ეფექტურად პრიორიტეტიზაცია და გამოსწორება
- დაბალი რისკის მქონე დაუცველობების გასაფილტრად გამოიყენეთ EPSS და მიუწვდომლობის ანალიზი.
- რეაგირების დროის შესამცირებლად გამოიყენეთ ავტომატური კორექტირების მეთოდები.
აპლიკაციის უსაფრთხოების მდგომარეობის მუდმივი მონიტორინგი
- გამოიყენეთ რეალურ დროში dashboards სრული უსაფრთხოების ხილვადობისთვის.
- დააყენეთ ავტომატური შეტყობინებები უსაფრთხოების პოლიტიკის დარღვევების შესახებ.
შესაბამისობისა და ანგარიშგების ავტომატიზაცია
- შეინარჩუნეთ უსაფრთხოების ჩარჩოების გამართული მუშაობა ავტომატური შემოწმებების საშუალებით.
- შექმენით დეტალური უსაფრთხოების ანგარიშები შიდა აუდიტებისთვის.
აკონტროლეთ თქვენი აპლიკაციის უსაფრთხოება
ჩამოტვირთეთ Xygeni ASPM პროდუქტის ბროშურა, რათა ნახოთ, თუ როგორ შეუძლია ავტომატიზაციას, რეალურ დროში რისკების პრიორიტეტიზაციას და სრულ ხილვადობას თქვენი უსაფრთხოების სტრატეგიის ტრანსფორმაცია!
რატომ სჭირდება ყველა აპლიკაციის უსაფრთხოების მენეჯერს Xygeni ASPM
An აპლიკაციის უსაფრთხოების მენეჯერი თანამედროვე აპლიკაციების უსაფრთხოების უზრუნველსაყოფად, არ შეიძლება დაეყრდნოს მოძველებულ, ხელით მომუშავე სამუშაო პროცესებს. API-ების, მიკროსერვისებისა და ღრუბლოვანი გარემოს გაფართოებასთან ერთად, ორგანიზაციებს უსაფრთხოებისადმი ავტომატიზირებული მიდგომა სჭირდებათ. წინააღმდეგ შემთხვევაში, დაუცველობა კვლავაც გაქრება, რაც გაზრდის დარღვევების რისკს.
მიღებით Application Security Posture Management (ASPM), უსაფრთხოების ჯგუფებს შეუძლიათ:
- მიიღეთ სრული უსაფრთხოების ხილვადობა — რეალურ დროში აკონტროლეთ აპლიკაციები, API-ები, ღრუბლოვანი აქტივები და დამოკიდებულებები.
- უსაფრთხოების პოლიტიკის ავტომატურად აღსრულება, რაც უზრუნველყოფს კრიტიკული კონტროლის მექანიზმების ხელუხლებელ შენარჩუნებას ყველა გარემოში.
- ავტომატიზაციის გამოყენებით, უფრო სწრაფად გამოასწორეთ დაუცველობები, შეამცირეთ უსაფრთხოების დავალიანება და მინიმუმამდე დაიყვანეთ რისკი.
A პროაქტიული უსაფრთხოების სტრატეგია საშუალებას იძლევა აპლიკაციის უსაფრთხოების მენეჯერი საფრთხეების თავიდან აცილება კრიტიკულ მდგომარეობამდე და არა ძალიან გვიან რეაგირება. გარდა ამისა, რეალურ დროში მიღებული ინფორმაცია, რისკების პრიორიტეტიზაცია და ავტომატიზაცია ხელს უწყობს „ბრმა წერტილების“ აღმოფხვრას, ცრუ განგაშის შემცირებას და გუნდებს საშუალებას აძლევს, რეალურ საფრთხეებზე ფოკუსირება მოახდინონ.
დაიწყეთ თქვენი უფასო საცდელი პერიოდი დღესვე და ნახეთ, როგორ მუშაობს Xygeni-ს ჯილდოს მფლობელი ASPM უფლებამოსილებები აპლიკაციის უსაფრთხოების მენეჯერები გააძლიერონ თავიანთი უსაფრთხოების სტრატეგია.

