






კიბერუსაფრთხოების გუნდები ყოველთვიურად ათასობით დაუცველობას ამუშავებენ და პრიორიტეტების განსაზღვრა, თუ რომელი მათგანი უნდა გამოსწორდეს პირველ რიგში, შეიძლება ძალიან რთული იყოს; სწორედ აქ CVSS ქულა სასიცოცხლო როლს ასრულებს. დაუცველობის შეფასების საერთო სისტემა (CVSS) standardგანსაზღვრავს, თუ როგორ იზომება რისკები, რაც CVSS-ის ქულების შეფასება თანმიმდევრულია ყველა პროექტში. უფრო მეტიც, გამოყენებით CVSS კალკულატორი ან CVSS ქულების კალკულატორიუსაფრთხოების გუნდებს შეუძლიათ კომპლექსური დაუცველობის მონაცემების სწრაფად გარდაქმნა მკაფიო, შედარებით შედეგებად, რაც ხელს უწყობს უფრო ჭკვიანურ და სწრაფ გამოსწორებას.
რა არის CVSS ქულა და რატომ არის ის მნიშვნელოვანი?
ის CVSS ქულა არის მსოფლიოში აღიარებული standard მიერ შემუშავებული FIRST.org უსაფრთხოების ხარვეზების სიმძიმის შესაფასებლად.
ქულები მერყეობს 0 10 to, სადაც უფრო მაღალი რიცხვები უფრო კრიტიკულ ნაკლოვანებებზე მიუთითებს:
| CVSS ქულა | სიმძიმის |
|---|---|
| 0.0 | არა |
| 0.1-3.9 | დაბალი |
| 4.0-6.9 | საშუალო |
| 7.0-8.9 | მაღალი |
| 9.0-10.0 | კრიტიკული |
DevSecOps გუნდებისთვის ეს რიცხვები გამოსწორების პრიორიტეტულ ზომებს განსაზღვრავს. მაგალითად, CVSS-ის 9.8 ქულით შეფასებულმა დაუცველობამ შესაძლოა დაუყოვნებლივი ყურადღება მოითხოვოს, ხოლო 3.5 ქულით შეფასებულმა დაუცველობამ შესაძლოა შემდეგი ტექნიკური მომსახურების ციკლი დაელოდოს.
მიუხედავად იმისა, რომ CVSS აფასებს ხარვეზის მიერ მიყენებულ შესაძლო ზიანს, ის არ მიუთითებს, იყენებენ თუ არა თავდამსხმელები მას რეალურ გარემოში. ამ განსხვავების გაგება აუცილებელია რეალური რისკების პრიორიტეტულობის დასადგენად.
როგორ მუშაობს CVSS-ის ქულების შეფასება
პრაქტიკაში, CVSS-ის შეფასების ჩარჩო იყენებს სამ მეტრულ ჯგუფს დაუცველობის სხვადასხვა ასპექტის შესაფასებლად. შესაბამისად, თითოეული ჯგუფი განსაზღვრავს, თუ როგორ იქცევა პრობლემა, მისი ექსპლუატაციის შესაძლებლობიდან დაწყებული სისტემებსა და მონაცემებზე პოტენციური ზეგავლენით დამთავრებული. უფრო მეტიც, საიმედო CVSS-ის შეფასების კალკულატორი ამ პროცესს განმეორებადსა და გამჭვირვალეს ხდის. შედეგად, უსაფრთხოების სპეციალისტებს შეუძლიათ უფრო ნათლად აცნობონ რისკის სიმძიმის შესახებ და შესაბამისად, შეინარჩუნონ თანმიმდევრული პრიორიტეტიზაცია გუნდებს შორის.
საბაზისო მეტრიკები:
ესენი აღწერს დაუცველობის შინაგან თვისებებს, რომლებიც უცვლელი რჩება დროსა და გარემოში.
მაგალითად:- შეტევის ვექტორი (AV): შეტევა შეიძლება განხორციელდეს დისტანციურად თუ მხოლოდ ლოკალურად?
- შეტევის სირთულე (AC): რამდენად ადვილია მისი ექსპლუატაცია?
- საჭირო პრივილეგიები (PR): თავდამსხმელს წინასწარი წვდომა სჭირდება?
- მომხმარებლის ურთიერთქმედება (UI): საჭიროა თუ არა მომხმარებლის მიერ რაიმეზე დაწკაპუნება ან გახსნა?
- გავლენა (CIA): როგორ მოქმედებს ეს კონფიდენციალურობაზე, მთლიანობასა და ხელმისაწვდომობაზე.
დროითი მეტრიკები:
ესენი არეგულირებენ ქულას რეალური პირობების მიხედვით, როგორიცაა:- ექსპლოიტის კოდის ვადა: ხელმისაწვდომია საჯარო ექსპლოიტის კოდი?
- გამოსწორების დონე: გამოვიდა უკვე რაიმე შესწორება ან პატჩი?
- ანგარიშის სანდოობა: რამდენად სანდოა დაუცველობის შესახებ ანგარიში?
გარემოსდაცვითი მაჩვენებლები:
ეს მაჩვენებლები თქვენი ორგანიზაციის სპეციფიკურ პარამეტრებს მორგებულია, მაგალითად, ამუშავებს თუ არა დაუცველი სისტემა მგრძნობიარე მონაცემებს თუ ძლიერი ქსელური დაცვის მიღმა დგას.
თითოეული ფაქტორი საბოლოო ქულაზე გავლენას ახდენს standardგანლაგებულ ფორმულას, რაც CVSS-ს პროდუქტებსა და ეკოსისტემებს შორის დაუცველობის შედარების თანმიმდევრულ საცნობარო დოკუმენტად აქცევს.
CVSS კალკულატორის გამოყენება (ეტაპობრივად)
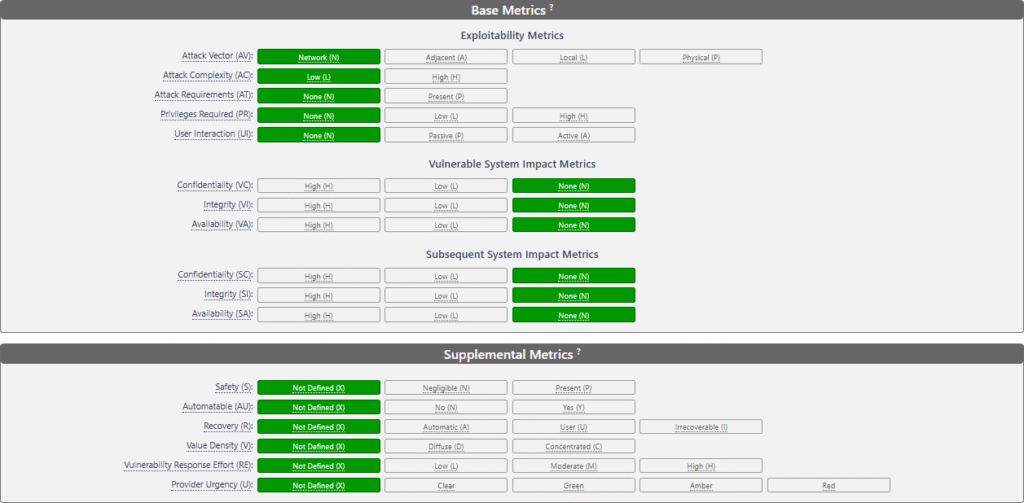
ფორმულების ხელით გამოთვლა არ გჭირდებათ, შეგიძლიათ გამოიყენოთ ონლაინ CVSS ქულების კალკულატორები, როგორიცაა FIRST CVSS v4.0 კალკულატორი ან NVD CVSS კალკულატორიეს ხელსაწყოები ამარტივებს CVSS ქულების გამოთვლას და უზრუნველყოფს, რომ თქვენი CVSS კალკულატორი სხვადასხვა გარემოში თანმიმდევრულ, შედარებად შედეგებს გამოიტანს.
აქ მოცემულია მარტივი ინსტრუქცია:
- აირჩიეთ CVSS ვერსია: დღესდღეობით, საკონსულტაციო გვერდების უმეტესობა იყენებს CVSS v3.1 ან v4.0 ვერსიებს.
- შეავსეთ ძირითადი მაჩვენებლები: აირჩიეთ ვარიანტები შეტევის ვექტორის, სირთულის, პრივილეგიების და ზემოქმედებისთვის.
- დროებითი მონაცემების დამატება: მიუთითეთ, ხელმისაწვდომია თუ არა ექსპლოიტები ან პატჩები.
- გარემო ფაქტორების კორექტირება: ასახეთ თქვენი ინფრასტრუქტურის მგრძნობელობა ან ექსპოზიცია.
- გამოთვალეთ: ინსტრუმენტი მყისიერად აბრუნებს ქულას 0.0-დან 10.0-მდე დიაპაზონში.
მაგალითი: CVSS-ის ორი ქულის შედარება (9.8 vs 5.6)
იმის სანახავად, თუ როგორ CVSS ქულების კალკულატორი მუშაობს რეალურ ცხოვრებაში, მოდით შევადაროთ ორი დაუცველობა CVSS v3.1 მეტრები.
1. კრიტიკული დაუცველობა: კოდის დისტანციური შესრულება (CVSS 9.8)
| Metric | ღირებულება | განმარტება |
|---|---|---|
| თავდასხმის ვექტორი | ქსელი | დისტანციურად გამოსაყენებელი |
| შეტევის სირთულე | დაბალი | განსაკუთრებული პირობები არ არის საჭირო |
| საჭირო პრივილეგიები | არა | თავდამსხმელს ანგარიში არ სჭირდება |
| მომხმარებელთა ურთიერთქმედება | არა | სრულად ავტომატიზირებული ექსპლოიტი |
| კონფიდენციალურობის გავლენა | მაღალი | მგრძნობიარე მონაცემები გამჟღავნდა |
| მთლიანობის გავლენა | მაღალი | მონაცემების შეცვლა შესაძლებელია |
| ხელმისაწვდომობის გავლენა | მაღალი | მომსახურების შეფერხება შესაძლებელია |
ეს მაგალითი ასახავს, თუ როგორ გარდაქმნის CVSS კალკულატორი თვისებრივ მეტრიკებს რაოდენობრივ შედეგებად, რაც აძლიერებს CVSS-ის ზუსტი ქულების ღირებულებას უსაფრთხოების შეფასების დროს.
გამოთვლილი CVSS ქულა: 5.6 (საშუალო)
უმეტეს შემთხვევაში, უსაფრთხოების ჯგუფები დაგეგმილი განახლებების დროს აგვარებენ ლოკალურ პრივილეგიების ესკალაციის შეცდომებს, რადგან ისინი ძირითადად გავლენას ახდენენ საერთო სისტემებზე და იშვიათად საჭიროებენ სასწრაფო გამოსწორებას.
Takeaway:
მიუხედავად იმისა, რომ ორივე ნაკლი ვალიდური CVE-ა, CVSS ქულა აშკარად გამოკვეთს მათ აქტუალურობას.
მაგრამ გახსოვდეთ, ა 9.8 CVSS ერთად დაბალი ექსპლუატაცია (EPSS 0.02) პრაქტიკაში შეიძლება ნაკლებად საშიში იყოს, ვიდრე 5.6 CVSS ეს არის ყოფნა აქტიურად გამოყენებული (EPSS 0.85).
სწორედ ამიტომ ხდება CVSS-ის დაწყვილება EPSS და ხელმისაწვდომობა უზრუნველყოფს, რომ გამოასწოროთ ის, რაც ნამდვილად მნიშვნელოვანია.
CVSS ქულების კალკულატორი პრაქტიკაში
A CVSS კალკულატორი რისკების შეფასების სისტემა განმეორებადსა და გამჭვირვალეს ხდის. ის ეხმარება პრობლემების სიმძიმის შესახებ არატექნიკური დაინტერესებული მხარეებისთვის ინფორმაციის მიწოდებასა და გუნდებს შორის თანმიმდევრული პრიორიტეტების შენარჩუნებაში.
თუმცა, სტატიკურმა ქულებმა შეიძლება შეცდომაში შეგვიყვანოს, თუ მას ნომინალურად აღვიქვამთ. მაგალითად:
- დაუცველობა, რომელსაც აქვს CVSS ქულა 9.8 შეიძლება ჰქონდეს აქტიური ექსპლოიტები არ არის ველური.
- კიდევ ერთი, რომელსაც აქვს CVSS ქულა 6.2 შეიძლება იყოს აქტიურად მიზანმიმართული თავდამსხმელების მიერ.
სწორედ ამიტომ, მხოლოდ კალკულატორზე დაყრდნობამ შეიძლება გამოიწვიოს „ბრმა წერტილები“. ქულა საბაზისო მაჩვენებელია და არა რეალურ დროში რისკის ინდიკატორი.
CVSS vs. EPSS რატომ არ არის საკმარისი სტატიკური ქულები
მიუხედავად იმისა, CVSS ზომები პოტენციური სიმძიმე, EPSS (ექსპლუატაციის პროგნოზირების შეფასების სისტემა) ზომები რეალურ სამყაროში ალბათობა.
EPSS იყენებს მანქანურ სწავლებას და საფრთხის ტელემეტრიას, რათა იწინასწარმეტყველოს დაუცველობის ექსპლუატაციის ალბათობა 30 დღის განმავლობაში.
როდესაც ისინი გაერთიანებულნი არიან, ისინი გაცილებით ნათელ სურათს იძლევიან:
| CVSS ქულა | EPSS ქულა | აქცია |
|---|---|---|
| მაღალი (9.8) | დაბალი (0.03) | დაბალი ექსპლუატაცია → მონიტორი |
| საშუალო (6.5) | მაღალი (0.85) | მაღალი ექსპლუატაცია → დაუყოვნებლივ გამოსწორება |
| კრიტიკული (10.0) | მაღალი (0.9) | იმოქმედეთ ახლავე — როგორც მძიმე, ასევე ექსპლუატირებული |
ზუსტად ასეა თანამედროვე პლატფორმები ქსიგენი დაუცველობის მართვის გაუმჯობესება, გაერთიანებით CVSS-ის სიმძიმე, EPSS-ის ექსპლუატაციადა ხელმისაწვდომობის ანალიზი ფოკუსირება იმ რისკებზე, რომლებიც როგორც მძიმე, ასევე ექსპლუატაციისთვის საზიანო თქვენს გარემოში.
ციფრებს მიღმა: რისკების უფრო ჭკვიანური პრიორიტეტიზაცია
ის CVSS ქულების სისტემა კიბერუსაფრთხოების ქვაკუთხედად რჩება; თუმცა, ის არასდროს ყოფილა განკუთვნილი მარტო სამუშაოდ. სინამდვილეში, უსაფრთხოების რეალური სიმწიფე სრული კონტექსტის გააზრებით, იმის ცოდნით, თუ რომელი დაუცველობებია ხელმისაწვდომი, ექსპლუატაციადი და ნამდვილად ბიზნესისთვის კრიტიკული.
Xygeni ამ პროცესს კიდევ უფრო ავტომატიზირდება:
- CVSS მონაცემების თქვენი ხელსაწყოებიდან ან საკონსულტაციო გვერდებიდან მიღება.
- მისი გამდიდრება EPSS-ის ექსპლუატაცია, გაშვების დროს ხელმისაწვდომობადა აქტივის კრიტიკულობა.
- ყველაფრის ერთიანად ჩვენება dashboard რათა ხაზი გავუსვა იმას, რაც რეალურად საჭიროებს გამოსწორებას.
შედეგად, კონტექსტზე ორიენტირებული ეს მიდგომა დაუცველობის მართვას მარტივი რიცხვების თამაშიდან უფრო ჭკვიან, დინამიურ რისკ-ინტელექტის პროცესად აქცევს.
საბოლოო ფიქრები
დასკვნის სახით, CVSS ეხმარება გუნდებს იმის გაგებაში, თუ რამდენად სერიოზულია დაუცველობა, ხოლო EPSS და ხელმისაწვდომობა აჩვენებს, თუ რომელი საკითხებია ნამდვილად მნიშვნელოვანი. ერთად, ისინი უსაფრთხოების გუნდებს ეხმარებიან თავდაჯერებულად იმოქმედონ და პირველ რიგში სწორი პრობლემები გამოასწორონ. შედეგად, დაუცველობის მართვა უფრო სწრაფი, მარტივი და ეფექტური ხდება.

