






ექსპლოიტის პროგნოზირების შეფასების სისტემა (EPSS) ცვლის იმას, თუ როგორ უმკლავდებიან თანამედროვე უსაფრთხოების გუნდები საფრთხეებს. მზარდ დისკუსიაში cvss vs epssცვლილება აშკარაა. მიუხედავად იმისა, რომ CVSS ხაზს უსვამს სიმძიმეს, EPSS ყურადღებას ამახვილებს რეალურ სამყაროში ექსპლუატაციაზე. ეს განსხვავება მნიშვნელოვანია, რადგან ყველა მაღალი სიმძიმის პრობლემაზე რეაგირების ნაცვლად, გუნდებს შეუძლიათ ფოკუსირება მოახდინონ იმაზე, თუ რას იყენებენ თავდამსხმელები სინამდვილეში. EPSS ქულების გამოყენებით, ორგანიზაციები აუმჯობესებენ დაუცველობების მართვისა და რეალურ რისკებს წარმოადგენენ.
ყოველ წელს, უფრო მეტი ვიდრე ყოველწლიურად 20,000 ახალი CVE. გასაგებია, რომ ყველა მათგანთან ფეხდაფეხ მისვლა რთულია. ბევრი გუნდი საბოლოოდ გადაღლილია და საათობით ხარჯავს იმ პრობლემების განხილვაში, რომლებმაც შეიძლება შეტევამდე ვერასდროს მიგვიყვანოს. ეს იწვევს დროის კარგვას, ნელ რეაგირებას და დავალებების მზარდ სიას, რომლებიც, როგორც ჩანს, არასდროს სრულდება.
სწორედ აქ epss vs cvss რეალურ გავლენას ახდენს. EPSS ყურადღებას ამახვილებს იმაზე, რაც შეიძლება რისკზე წასვლა სავარაუდოდ მალე იქნება მიზანმიმართული. შედეგად, გუნდებს შეუძლიათ უფრო სწრაფად იმოქმედონ, შეამცირონ არასაჭირო სამუშაო და დრო დაუთმონ ნამდვილად მნიშვნელოვანის გამოსწორებას.
ძირითადი ცნებები
რა არის CVSS?
საერთო დაუცველობის შეფასების სისტემა (CVSS) standardახდენს დაუცველობის სიმძიმის შეფასებას, რაც კიბერუსაფრთხოების გუნდებს შორის რისკის მკაფიო და ეფექტური შეფასების საშუალებას აძლევს. CVSS-ის ცოდნა ეხმარება დაინტერესებულ მხარეებს დაუცველობის გავლენის გაგებაში, უსაფრთხოების პრაქტიკის გაუმჯობესებაში.
რა არის EPSS?
EPSS პროგნოზირებს იმის ალბათობას, რომ თავდამსხმელები გამოიყენებენ დაუცველობას მომდევნო 30 დღის განმავლობაში. ქულა ყოველდღიურად განახლდება, რაც ორგანიზაციებს ეხმარება ფოკუსირება მოახდინონ ყველაზე მაღალი რისკის შემცველ დაუცველობებზე. ქულები მერყეობს 0-დან 1-მდე - უფრო მაღალი ქულა მიუთითებს ექსპლუატაციის უფრო დიდ ალბათობაზე.
EPSS vs CVSS: ძირითადი განსხვავებები
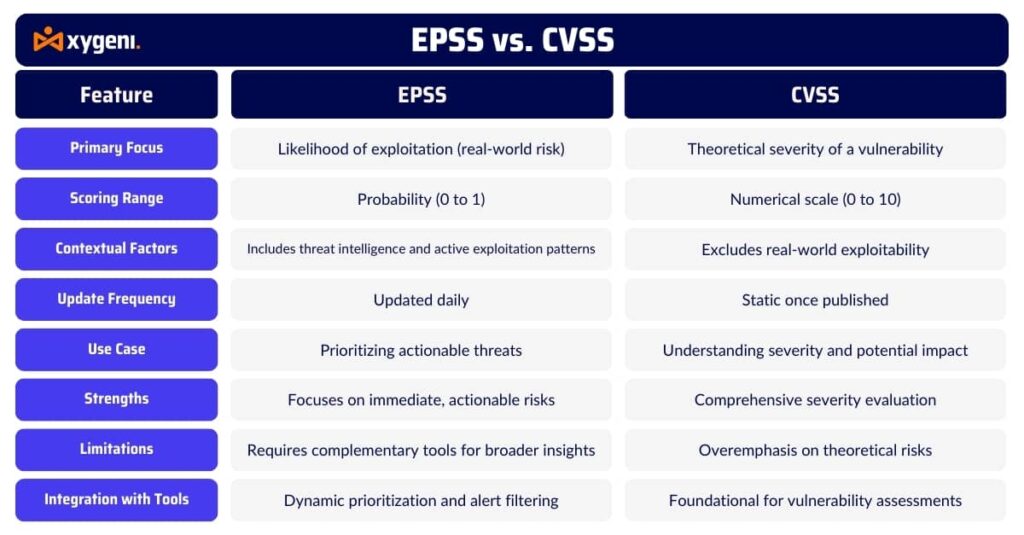
CVSS-სა და EPSS-ს შედარებისას, განსხვავება მდგომარეობს შემდეგში: რას გეუბნებათ თითოეული ქულა:
CVSS აქცენტს აკეთებს პოტენციური სიმძიმე დაუცველობის შესახებ - რამდენად აზიანებს ის შეეძლო იყოს.
EPSS პროგნოზირებს ექსპლუატაციის ალბათობა რეალურ სამყაროში - რამდენად სავარაუდოა ეს იქნება იყოს მიზანმიმართული.
მიუხედავად იმისა, რომ CVSS ითვალისწინებს ექსპლოიტის სირთულეს, მომხმარებლის ურთიერთქმედებას და ზემოქმედებას, ის არ ითვალისწინებს იმას, აქტიურად იყენებენ თუ არა თავდამსხმელები დაუცველობას. EPSS ავსებს ამ ხარვეზს საფრთხის ტელემეტრიის, ექსპლოიტის კოდის ხელმისაწვდომობისა და შეტევის ნიმუშების გათვალისწინებით.
მიხედვით EPSS კვლევაცნობილ დაუცველობათა 2%-ზე ნაკლებს აქვს მაღალი EPSS ქულა. ამის საპირისპიროდ, კიბერდანაშაულებლებს CVSS-ის მრავალი კრიტიკული პრობლემა არ შეეხებათ. ეს ხაზს უსვამს, თუ როგორ EPSS ქულის დაუცველობა ხმაურის გაფილტვრაში დახმარება, რაც გუნდებს საშუალებას აძლევს, ყურადღება სანდო, მიმდინარე საფრთხეებზე გაამახვილონ.
შეუძლიათ თუ არა EPSS-ს და CVSS-ს ერთად მუშაობა?
აბსოლუტურად — და ასეც უნდა იყოს.
EPSS და CVSS ერთმანეთს ავსებენ დაუცველობის მართვის დაბალანსებულ სტრატეგიაში:
გამოყენება CVSS რათა შეაფასოს რა ცუდია დაუცველობა შეიძლება იყოს.
გამოყენება EPSS რათა შეაფასოს რამდენად სავარაუდოა ის ექსპლუატაციისთვისაა.
ეს ორშრიანი მიდგომა უფრო ჭკვიან ტრიაჟს უჭერს მხარს. მაგალითად:
დაუცველობა მაღალი CVSS + მაღალი EPSS → დაუყოვნებლივ გამოასწორეთ.
მაღალი CVSS + დაბალი EPSS → ყურადღებით აკონტროლეთ, მაგრამ პრიორიტეტები შეამცირეთ.
დაბალი CVSS + მაღალი EPSS → გამოიძიეთ; თავდამსხმელები შესაძლოა მას სხვა ხარვეზებთან აკავშირებდნენ.
შესაბამისად, გუნდები, რომლებიც ერთმანეთის გვერდიგვერდ ადარებენ epss-სა და cvss-ს, უფრო მკაფიო წარმოდგენას იღებენ იმის შესახებ, თუ რა და როდის უნდა გამოასწორონ.
რეალურ სამყაროში პრიორიტეტების განსაზღვრა EPSS-ის გამოყენებით
საილუსტრაციოდ, წარმოიდგინეთ, რომ თქვენი სისტემა ორ CVE-ს აფიქსირებს:
CVE-2024-99999
CVSS: 9.8 (კრიტიკული)
EPSS: 0.03 (დაბალი ექსპლუატაცია)CVE-2024-12345
CVSS: 6.1 (საშუალო)
EPSS: 0.86 (ექსპლუატაციის მაღალი ალბათობა)
რომელი უნდა გამოასწოროთ პირველ რიგში? ბევრი ტრადიციული სამუშაო პროცესი პრიორიტეტს ანიჭებს CVSS-ის კრიტიკულ დაუცველობას. თუმცა, EPSS ამ სკრიპტს აბრუნებს...თქვენ მოქმედებთ იმის მიხედვით, რაც რეალურად ექსპლუატაციის ობიექტია, არა მხოლოდ რა შეეძლო საშიში იყოს.
ეს ცვლილება გუნდებს საშუალებას აძლევს შეამცირეთ ცრუ დადებითი, დროის დაზოგვა და გამოსწორების სიჩქარის გაუმჯობესება.
რატომ ცვლის EPSS ქულის დაუცველობის მართვა თამაშის წესებს
EPSS გთავაზობთ არა მხოლოდ უფრო ჭკვიან პატჩირებას - ის უზრუნველყოფს უსაფრთხოების მასშტაბურ უზრუნველყოფას:
დინამიური ქულებიEPSS ყოველდღიურად განახლდება, რაც ექსპლოიტების შესახებ უახლეს ინფორმაციას ასახავს.
Scalabilityის ათასობით დაუცველობაზე მუშაობს და გუნდებს უფრო სწრაფად ტრიაჟში ეხმარება.
ობიექტურობასაჯარო მონაცემებსა და ღია მოდელებზე აგებული, EPSS შემოწმებადი და გამჭვირვალეა.
პოლიტიკის გავლენაროგორც აღნიშნავს FIRST.org, EPSS უკვე ახდენს გავლენას ეროვნული დონის რემედიაციის პოლიტიკაზე (მაგ., DHS BOD 19-02).
გარდა ამისა, EPSS ქულის დაუცველობის მართვა ეხმარება დამცველებს, ყურადღება გაამახვილონ იქ, სადაც ეს ყველაზე მნიშვნელოვანია - იმ საფრთხეებზე, რომლებიც რეალურად საფრთხეს უქმნის.
გსურთ ქულების დაგროვების მიღმა წასვლა და სწორი პრობლემების გამოსწორების დაწყება?
გაეცანით ჩვენს სრულ სახელმძღვანელოს, თუ როგორ დააპრიორიტეთ და ეფექტურად გამოასწოროთ დაუცველობები. შეიტყვეთ, როგორ აქციოთ ინფორმაცია მოქმედებად - უფრო სწრაფად.
EPSS vs CVSS არ არის ან-ან - ისინი ერთად უკეთესია
At ქსიგენი, ჩვენ გვჯერა, რომ cvss-სა და epss-ს შორის დაპირისპირება ბრძოლა არ არის - ეს პარტნიორობაა. ორივე შეფასების სისტემა დაუცველობის მართვაში განსხვავებულ, მაგრამ თანაბრად ღირებულ როლს ასრულებს. სწორედ ამიტომ, Xygeni ერთად იყენებს EPSS-სა და CVSS-ს, რათა შექმნას სრულყოფილი, კონტექსტის გათვალისწინებით შექმნილი პრიორიტეტიზაციის მოდელი, რომელიც პრაქტიკული, სწრაფი და ეფექტურია.
თითოეული დაუცველობისთვის, Xygeni აჩვენებს:
CVSS-ის სიმძიმე პოტენციური ზემოქმედების გასაგებად.
EPSS ქულა ექსპლუატაციის ალბათობის შესაფასებლად.
ხელმისაწვდომობის ანალიზი იმის დასადასტურებლად, ნამდვილად მუშაობს თუ არა დაუცველი კოდი.
კონტექსტური მონაცემები როგორიცაა აქტივების მგრძნობელობა და ბიზნეს-რელევანტურობა.
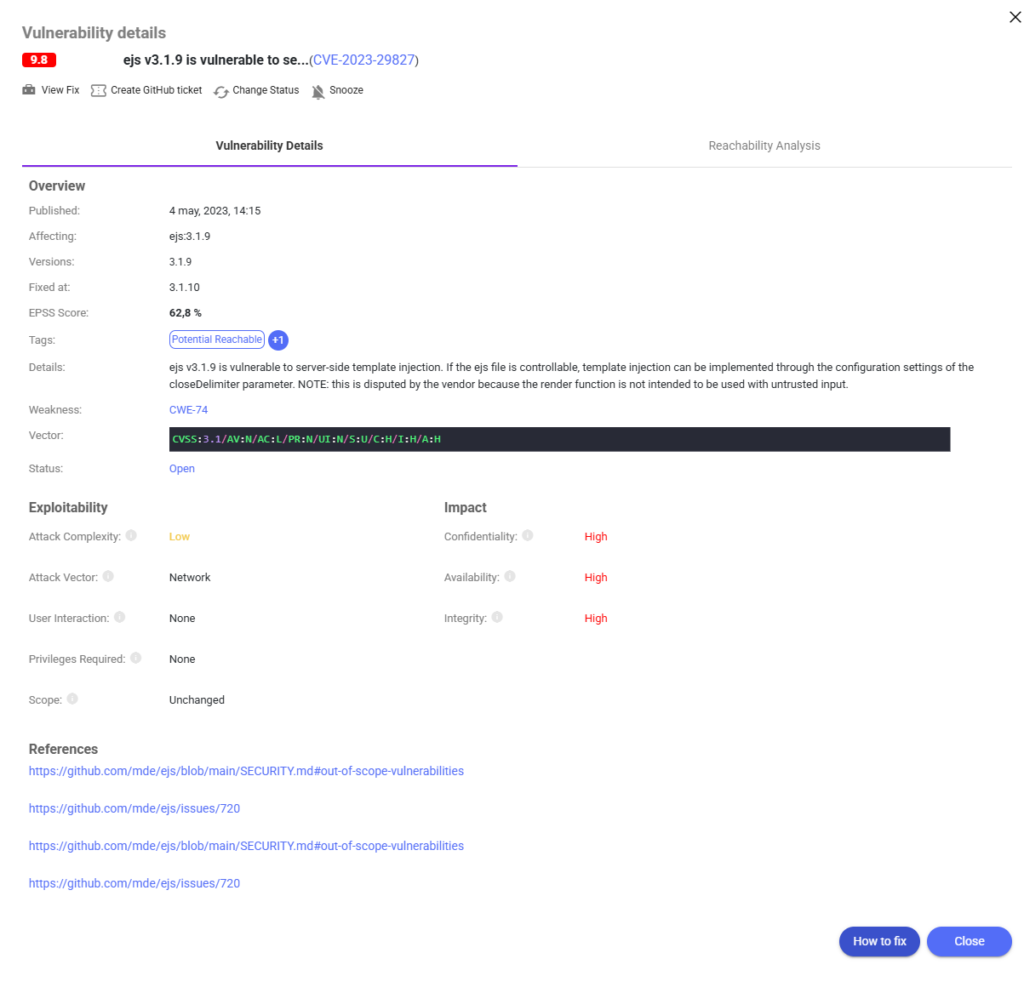
Მოდი ავიღოთ CVE-2023-29827 მაგალითად. ეს არის სერვერის მხარეს შაბლონის ინექციის პრობლემა, რომელიც გავლენას ახდენს ejs v3.1.9ქაღალდზე, მას აქვს CVSS ქულა 9.8, რაც კრიტიკულ სიმძიმეზე მიუთითებს. თუმცა, EPSS ქულა 62.8%, ასევე, დიდი ალბათობით, მალე მისი ექსპლუატაცია მოხდება.
Xygeni ყველა ამ მონაცემს ერთ ადგილას აჩვენებს - სიმძიმე, ექსპლუატაცია, ხელმისაწვდომობა, CWE-ს სისუსტე და ვერსიის სტატუსი — რათა გუნდებმა მყისიერად დაინახონ, რატომ არის ეს მნიშვნელოვანი და რა უნდა გააკეთონ შემდეგ.
CVSS 9.8-ის ყველა დაუცველობაზე რეაგირების ნაცვლად, Xygeni-ს პლატფორმა აჩვენებს, თუ:
ის ხელმისაწვდომია თქვენს კოდის ბაზაში
მას ველურ ბუნებაში მაღალი ექსპლუატაციის უნარი აქვს
ეს გავლენას ახდენს ბიზნესისთვის კრიტიკულ აქტივებზე
ეს მრავალშრიანი ხილვადობა ხელს უწყობს ყურადღების გამახვილებით გამოწვეული დაღლილობის შემცირებას, ძალისხმევის ფლანგვას და რეალურად მნიშვნელოვანი რისკების აღმოფხვრას.
როდესაც EPSS-ის შეფასება შერწყმულია CVSS-ის სიმძიმესთან და შესრულების კონტექსტთან, პრიორიტეტების განსაზღვრა პროაქტიულად იქცევა და არა რეაქტიულადXygeni ხმაურს ინსაითად აქცევს და უსაფრთხოების დე-ს წარმართავს.cisიონები იმ სიცხადით, რომ DevSecOps გუნდებმა სწრაფად უნდა იმოძრაონ და უსაფრთხოდ დარჩნენ.

