






რატომ არის კიბერუსაფრთხოება პროგრამული უზრუნველყოფის შემუშავების ძირითადი ნაწილი (და არა დამატებითი აზრი)
შიდა ინსტრუმენტებს ქმნით თუ SaaS პლატფორმებს, კიბერუსაფრთხოება პროგრამული უზრუნველყოფის აპლიკაციებისთვისs უნდა იყოს ჩაშენებული პირველიდან commitდეველოპერებს აღარ შეუძლიათ ამის სხვის პასუხისმგებლობად აღქმა. სინამდვილეში, საზღვრების გაგება კიბერუსაფრთხოება პროგრამული უზრუნველყოფის ინჟინერიის წინააღმდეგ ეხმარება გუნდებს შექმნან კოდი, რომელიც არა მხოლოდ ფუნქციონალურია, არამედ მდგრადიც. სწორედ აქ არის თანამედროვე კიბერუსაფრთხოების პროგრამული უზრუნველყოფა მდე AppSec-ის პრაქტიკები ბრწყინავს. ეს ინსტრუმენტები დეველოპერებს რეალურ დროში საფრთხის აღმოჩენის შესაძლებლობით აღჭურავს და უსაფრთხო კოდირების უზრუნველყოფას უზრუნველყოფს. standardდა რისკების მართვა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მასშტაბით. შედეგად, ეს ცვლილება, რომელიც ცნობილია როგორც „მარცხნივ გადახრა“, უსაფრთხოებას ყველაზე მნიშვნელოვან ადგილას ათავსებს: თქვენი კოდის ბაზის შიგნით.
ამ პოსტში ჩვენ ავხსნით, თუ რა კიბერ უსაფრთხოება ნამდვილად მნიშვნელოვანია განვითარების გუნდებისთვის და რატომ უნდა დანერგოს ის ყველა DevOps ინჟინერმა ადრეულ ეტაპზევე.
რა არის კიბერუსაფრთხოება პროგრამული აპლიკაციებისთვის?
პროგრამული უზრუნველყოფის კიბერუსაფრთხოება მოიცავს ყველა იმ პრაქტიკასა და ინსტრუმენტს, რომელსაც განვითარების გუნდები იყენებენ თავიანთი კოდის დასაცავად მონაცემთა დარღვევისგან, არაავტორიზებული წვდომისა და მავნე აქტივობისგან, დაწყებული ადრეული ეტაპებიდან. SDLC.
მხოლოდ გაშვების გარემოზე ფოკუსირების ნაცვლად, ეს მიდგომა პრიორიტეტს ანიჭებს პროგრამული უზრუნველყოფის ფაქტობრივი აქტივების, როგორიცაა წყაროს ფაილების, დაცვას. მესამე მხარის ბიბლიოთეკები, კონფიგურაციები და CI/CD სამუშაო პროცესები. ამგვარად, გუნდები იყენებენ კიბერუსაფრთხოების პროგრამულ უზრუნველყოფას დაუცველობების სწრაფად აღმოსაჩენად, მგრძნობიარე საიდუმლოებების სამართავად, უსაფრთხოების პოლიტიკის გამოსაყენებლად და როგორც ღია კოდის, ასევე მორგებული კომპონენტების დასაცავად.
მაშ, როგორ მუშაობს ეს რეალურ სამყაროში pipelineაი, რას იყენებენ DevSecOps გუნდები, როგორც წესი:
- სტატიკური აპლიკაციის უსაფრთხოების ტესტირება (SAST) ინსტრუმენტები შეცდომებისა და ხარვეზების პირდაპირ IDE-ში ან კოდის მიმოხილვის დროს აღსანიშნავად
- ქცევითი მონიტორინგი მშენებლობის სისტემებში, როგორიცაა GitHub Actions ან Jenkins უჩვეულო აქტივობის დასაფიქსირებლად
- პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA) სარისკო დამოკიდებულებებისა და მოძველებული პაკეტების იდენტიფიცირებისთვის
- CI/CD ინტეგრაციის ყველა ზემოთ ჩამოთვლილის ავტომატიზირება, რათა ყოველ commit გადის უსაფრთხოების ლინზებში დამატებითი ხახუნის გარეშე
მარცხნივ გადაწევა: კიბერუსაფრთხოების ჩანერგვა განვითარების სამუშაო პროცესებში ადრეულ ეტაპზე
ცხადია, კონცეფცია "მარცხნივ გადაწევა" ნიშნავს უსაფრთხოების დანერგვას განვითარების სასიცოცხლო ციკლის ადრეულ ეტაპზე. თუმცა, როდესაც გუნდები რეალურად ნერგავენ მას, ისინი ფუნდამენტურად ცვლიან პროგრამული უზრუნველყოფის შემუშავებისადმი მიდგომას.
კოდის გადაგზავნისა და უსაფრთხოების გვიანი ეტაპის სკანირების მოლოდინის ნაცვლად, DevSecOps გუნდები პროაქტიულად სკანირებენ ყველაფერს pull request, არტეფაქტის და კონფიგურაციის ფაილის შექმნა კოდის წარმოებაში გადასვლამდე. სხვა სიტყვებით რომ ვთქვათ, ისინი უსაფრთხოებას პირდაპირ თავიანთ სამუშაო პროცესებში ნერგავენ.
როგორც კიბერუსაფრთხოების ლიდერი კელი შორტრიჯი განმარტავს, „უსაფრთხოება უნდა შეიცვალოს კარიბჭის მცველის როლიდან იმავე პროცესის ხელშემწყობ ნაწილად“. pipeline, არ წარმოადგენს მისთვის დაბრკოლებას.“ ეს ფილოსოფია საფუძვლად უდევს „Shift Left“ მოძრაობას.
კერძოდ, თანამედროვე გუნდები იყენებენ შემდეგ პრაქტიკებს:
- უსაფრთხოების კოდი: გუნდები განსაზღვრავენ, ავერსიფიცირებენ და ავტომატიზირებენ პოლიტიკას, რათა აღსრულება მოხდეს შეფერხებების გარეშე.
- ხაზში სკანირება: Xygeni-ს მსგავსი პლატფორმები ყოველ commit საიდუმლოებების, მავნე პროგრამების და სარისკო ბიბლიოთეკების მყისიერად აღმოსაჩენად
- რისკების პრიორიტეტიზაცია: მხოლოდ CVSS-ზე დაყრდნობის ნაცვლად, გუნდები პრიორიტეტს ანიჭებენ დაუცველობებს EPSS-ის, ექსპლუატაციისა და ხელმისაწვდომობის გამოყენებით.
- დეველოპერის პირველი გამოხმაურება: უსაფრთხოების შეტყობინებები პირდაპირ დეველოპერის ინსტრუმენტებში ჩნდება ქმედითი, ავტომატური შესწორების შემოთავაზებებით
შედეგად, დეველოპერები დროს არ კარგავენ გადამუშავებაზე ან გვიან ეტაპზე არსებულ პრობლემებზე. ამის ნაცვლად, ისინი ყურადღებას ამახვილებენ ყველაზე მნიშვნელოვანზე - უსაფრთხო და საიმედო კოდის უფრო სწრაფად მიწოდებაზე.
კიბერუსაფრთხოება vs პროგრამული ინჟინერია: რატომ სჭირდებათ დეველოპერებს ორივე
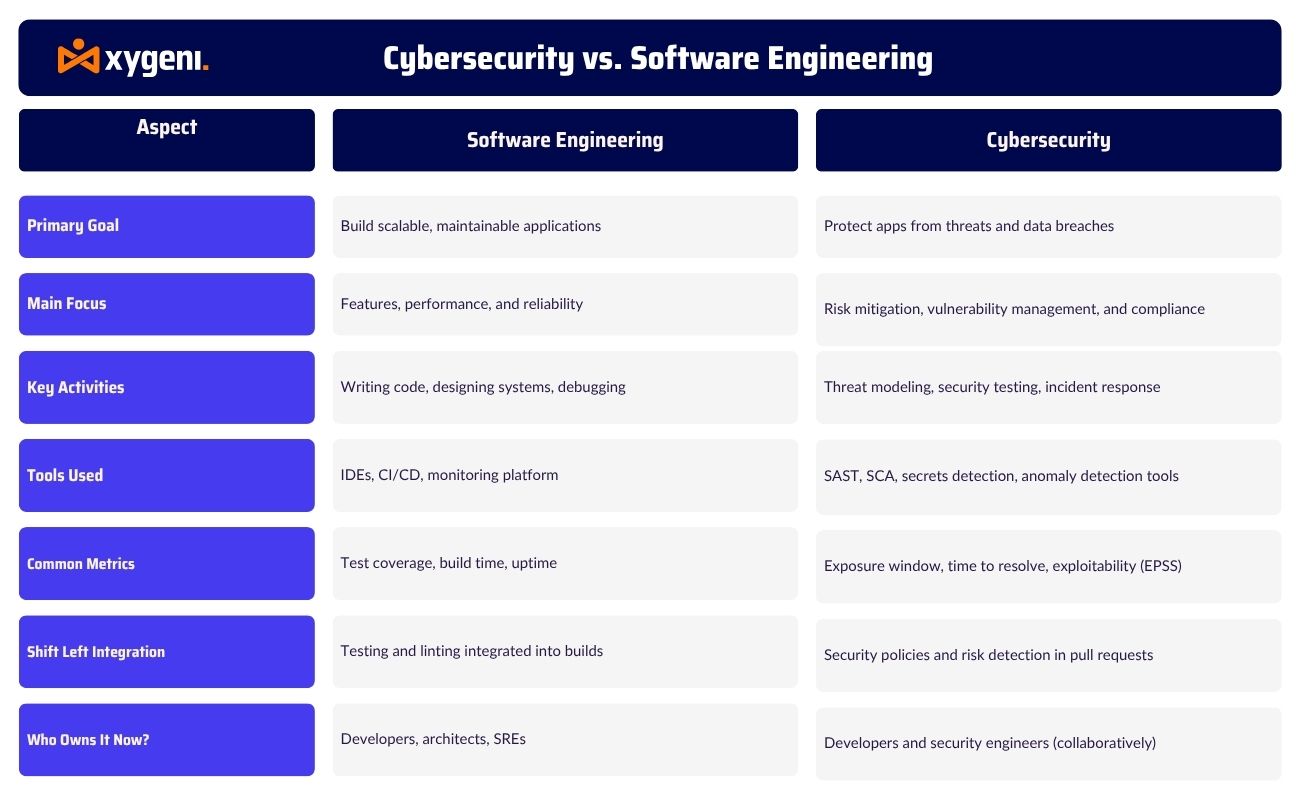
ერთი შეხედვით, კიბერუსაფრთხოება და პროგრამული უზრუნველყოფის ინჟინერია შეიძლება ცალკე დისციპლინებად მოგეჩვენოთ. თუმცა, ისინი ყოველდღიურ განვითარების სამუშაოებში სულ უფრო ხშირად იკვეთებიან.
პროგრამული უზრუნველყოფის ინჟინერია ფოკუსირებულია საიმედო, მასშტაბირებადი სისტემების შექმნაზე, რომლებიც მოლოდინის შესაბამისად მუშაობენ. პირიქით, კიბერუსაფრთხოება იცავს ამ სისტემებს განზრახ საფრთხეებისგან, როგორიცაა მონაცემთა გაჟონვა, მავნე პროგრამები და მიწოდების ჯაჭვის თავდასხმები.
ტრადიციულად, დეველოპერები წერდნენ კოდს, ხოლო უსაფრთხოების ჯგუფები მოგვიანებით ამოწმებდნენ მას. დღეს ეს მოდელი აღარ მუშაობს. რადგან DevSecOps ახლა უსაფრთხოებას მარცხნივ გადააქვს, დეველოპერებმა უნდა დაწერონ უსაფრთხოების კოდი, საიდუმლოებების სწორად დამუშავება და დამოკიდებულებების რეალურ დროში დადასტურება.
სხვა სიტყვებით რომ ვთქვათ, თანამედროვე დეველოპერები არა მხოლოდ ქმნიან ფუნქციებს, არამედ აქტიურად იცავენ მათ. ისინი იყენებენ კიბერუსაფრთხოების პროგრამულ უზრუნველყოფას სკანირებისთვის. pull requests, აკონტროლონ სარისკო ქცევები და აღასრულონ პოლიტიკა, როგორც კოდი, წესები მათი IDE-ებიდან გაუსვლელად.
საბოლოო ჯამში, კიბერუსაფრთხოებასა და პროგრამული უზრუნველყოფის ინჟინერიას შორის ბალანსის გაგება გუნდებს უფრო ეფექტურად თანამშრომლობის საშუალებას აძლევს. როდესაც ყველა, ბექენდ ინჟინრიდან დაწყებული, SRE-ებით დამთავრებული, უსაფრთხოებაზე პასუხისმგებლობას იზიარებს, აპლიკაციები დიზაინის მიხედვით უფრო მდგრადი ხდება.
განხეთქილების გააზრება: კიბერუსაფრთხოება vs პროგრამული ინჟინერია განვითარების სამუშაო პროცესებში
თქვენი სტეკისთვის სწორი კიბერუსაფრთხოების პროგრამული უზრუნველყოფის არჩევა
საუკეთესო კიბერუსაფრთხოების პროგრამული უზრუნველყოფა თქვენს გარეთ არ დგას pipeline ის მასთან ერთად მუშაობს. სწორედ ამიტომ, თქვენი სტეკი უნდა იყოს თქვენი სამუშაო პროცესის ბუნებრივი ნაწილი და არა ცალკე ინსტრუმენტი, რომლის თავიდან აცილებასაც დეველოპერები ცდილობენ.
Xygeni-სთან ერთად ყოვლისმომცველი AppSec პლატფორმა, თქვენ მიიღებთ ყველაფერს, რაც გჭირდებათ პროგრამული უზრუნველყოფის დასაცავად ერთ ადგილას. იზოლირებული ხელსაწყოების ნაცვლად, Xygeni აერთიანებს უსაფრთხოებას მთელს SDLC შენი პირველიდან commit თქვენი საბოლოო განლაგებისთვის.
აი, რას მოიპოვებენ გუნდები Xygeni-ით:
- SAST + SCA კოდის ხარვეზებისა და ღია კოდის რისკების რეალურ დროში აღმოსაჩენად
- Git-ის, GitHub-ის და GitLab-ის ინტეგრაცია განხილვებისა და შერწყმის დროს მშობლიური უსაფრთხოების შემოწმებისთვის
- საიდუმლოებების აღმოჩენა და IaC სკანირების არასწორი კონფიგურაციებისა და შემთხვევითი ექსპოზიციის თავიდან ასაცილებლად
- მმართველობისა და შესაბამისობის ანგარიშგება თავსებადია DORA, NIST და ISO ჩარჩოებთან
- ავტომატური გამოსწორების ფუნქცია რაც დეველოპერებს საშუალებას აძლევს, მყისიერად გამოასწორონ პრობლემები პირდაპირ მათი IDE-დან ან CI/CD ინსტრუმენტები
გარდა ამისა, Xygeni არა მხოლოდ რისკებს აფიქსირებს, არამედ მათ პრიორიტეტულობის მინიჭებას ახდენს. ექსპლუატაციის მეტრიკა, როგორიცაა EPSS მდე ხელმისაწვდომობაეს თქვენს გუნდს ეხმარება იმოქმედოს ყველაზე მნიშვნელოვან საკითხებზე, ამავდროულად შეინარჩუნოს შესაბამისობა და კონტროლი.
როდესაც უსაფრთხოების ინსტრუმენტები ამას მჭიდროდ აერთიანებს, დეველოპერები უფრო სწრაფად და უსაფრთხოდ მოქმედებენ ყოველგვარი ხახუნის გარეშე.
დასკვნითი მოსაზრებები: რატომ უნდა დაიწყოს კიბერუსაფრთხოება დეველოპერებით
პროგრამული უზრუნველყოფის კიბერუსაფრთხოება არ არის მხოლოდ დამატება, ეს განვითარების აუცილებელი ნაწილია. მიწოდების ციკლების დაჩქარებასთან ერთად, ერთადერთი გზა, რომ ადევნოთ თვალყური, არის უსაფრთხოების თავიდანვე დანერგვა.
სწორედ ამიტომ არის მნიშვნელოვანი კიბერუსაფრთხოებასა და პროგრამული უზრუნველყოფის ინჟინერიას შორის განსხვავების გაგება. დეველოპერები აღარ ქმნიან მხოლოდ სისტემებს, ისინი აქტიურად იცავენ მათ. იქნება ეს მესამე მხარის ბიბლიოთეკების მართვა თუ ინფრასტრუქტურის კოდად წერა, უსაფრთხოება კოდის ბაზასთან ახლოს უნდა დარჩეს.
თანამედროვე კიბერუსაფრთხოების პროგრამული უზრუნველყოფა, როგორიცაა Xygeni-ის ყოვლისმომცველი AppSec პლატფორმა, ეხმარება უსაფრთხოების მარცხნივ გადატანას, რაც საშუალებას აძლევს დეველოპერებს ადრეულ ეტაპზევე აღმოაჩინონ დაუცველობები, ავტომატიზირება გაუკეთონ გამოსწორებებს და შეინარჩუნონ ჰარმონია ისეთ ჩარჩოებთან, როგორიცაა... დორა მდე NIST.
პროგრამული აპლიკაციებისთვის კიბერუსაფრთხოების ადრეულ ეტაპზე დანერგვით SDLCგუნდები ამცირებენ გადამუშავებას, მინიმუმამდე ამცირებენ რისკებს და უზრუნველყოფენ შესაბამისობის გამარტივებას. როდესაც უსაფრთხოება თქვენი სამუშაო პროცესის ბუნებრივი ნაწილი ხდება, მიწოდება უფრო სწრაფი ხდება და არა შენელებული.
საინტერესოა, როგორ შეუძლია Xygeni-ს დაგეხმაროთ უსაფრთხოების დანერგვაში თქვენს... pipeline? დაიწყე დღეს და გაგზავნეთ თავდაჯერებულად.

