






მავნე პროგრამების თავიდან აცილების ცოდნა აღარ არის საკონტროლო სია და ყოველდღიურ დისციპლინად იქცა პროგრამული უზრუნველყოფის ყველა მომწოდებლისთვის. ღია კოდის დამოკიდებულებები, CI/CD pipelineდა ახლა ხელოვნური ინტელექტის კოდირების ასისტენტები თავდამსხმელებს თქვენს მიწოდების ჯაჭვში შესვლის ახალ წერტილებს აძლევენ. თანამედროვე მავნე პროგრამების პრევენციის სტრატეგია უნდა მოიცავდეს სამივეს და არა მხოლოდ თქვენს გუნდს ხელით დაწერილ კოდს.
ეს სახელმძღვანელო განიხილავს შვიდ ნაბიჯს, რომლებიც დღესდღეობით მავნე პროგრამების პრევენციის ეფექტურ მიდგომას ქმნის: რეალურ დროში აღმოჩენიდან და CVE შემოწმებიდან სიაში უახლეს რისკამდე, ხელოვნური ინტელექტის მიერ გენერირებული კოდისა და ხელოვნური ინტელექტის კოდირების აგენტების მეშვეობით შემოტანილ მავნე პროგრამამდე.
რას ნიშნავს სინამდვილეში „მავნე პროგრამების თავიდან აცილება“ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში
აპლიკაციების უსაფრთხოებაში მავნე პროგრამების პრევენცია არ არის ერთიანი კონტროლი. ეს არის ფენიანი დაფარვა ოთხ ადგილას, სადაც თავდამსხმელები რეალურად მოქმედებენ:
- ღია კოდის დამოკიდებულებებიმავნე პაკეტები, რომლებიც ქვეყნდება npm-ში, PyPI-ში, Maven-სა და სხვა რეესტრებში, ხშირად მათზე რაიმე ანტივირუსული ხელმოწერის არსებობამდე.
- განაცხადის კოდი: უკანა კარები, ტროიანები და ბუნდოვანი ლოგიკა, რომელიც დამალულია პირველი მხარის ან წვლილის შეტანილ კოდში.
- CI/CD pipelines: უკუშემომავალი გარსები, მავნე ჩამოტვირთვები და არაავტორიზებული pipeline ცვლილებები, რომლებიც გაცილებით მეტი პრივილეგიით მუშაობს, ვიდრე ლეპტოპს ოდესმე აქვს.
- ხელოვნური ინტელექტის დახმარებით განვითარება: პაკეტები, რომლებიც ჰალუცინაციებით იცოდნენ ხელოვნური ინტელექტის კოდირების ასისტენტებმა და შემდეგ დაარეგისტრირეს თავდამსხმელებმა, სანამ დეველოპერი წინადადებას დაეთანხმებოდა.
თითოეულ ფენას საკუთარი აღმოჩენის ლოგიკა სჭირდება. ეს არის ძირითადი იდეა, თუ როგორ უნდა ავიცილოთ თავიდან მავნე პროგრამები ორგანიზაციულ დონეზე: არცერთი სკანერი არ მოიცავს ოთხივე ფენას.
როგორ ავიცილოთ თავიდან მავნე პროგრამები: 7 ძირითადი ნაბიჯი
| ნაბიჯი | აქცია | რატომ აქვს მნიშვნელობა |
|---|---|---|
| 1 | რეალურ დროში მავნე პროგრამების აღმოჩენის დანერგვა | აჩერებს ნულოვანი დღის საფრთხეებს ხელმოწერის არსებობამდე. |
| 2 | ღია კოდის დამოკიდებულებების სკანირება და CVE შემოწმების გაშვება | ბიბლიოთეკებში ცნობილ და დაფარულ დაუცველობებს ავლენს. |
| 3 | უსაფრთხო თქვენი CI/CD pipeline | ბლოკავს მავნე პროგრამების შეღწევას აწყობისა და განლაგების დროს. |
| 4 | ყურადღება მიაქციეთ მავნე პროგრამების რისკს ხელოვნური ინტელექტის მიერ გენერირებულ კოდში | ხურავს უახლეს შესვლის წერტილს: ჰალუცინაციებით და უყურადღებოდ ჩაჯდომით სავსე პაკეტებს. |
| 5 | შეინარჩუნეთ სრული ხილვადობა თქვენს AppSec სტეკში | აშორებს ბრმა წერტილებს მშობლიურ და მესამე მხარის ინსტრუმენტებს შორის. |
| 6 | ახალ რეგულაციებთან (NIS2, DORA, EU AI Act) შესაბამისობაში მოყვანა | შესაბამისობის ზეწოლას ჰიგიენისთვის იძულებით ფუნქციად აქცევს. |
| 7 | დეველოპერებისა და გუნდების მომზადება | ამცირებს ადამიანურ შეცდომას, რომელზეც ჯერ კიდევ უმეტესი შეტევებია დამოკიდებული. |
1. რეალურ დროში მავნე პროგრამების აღმოჩენის გამოყენება
ტრადიციული უსაფრთხოების ინსტრუმენტები ცნობილ ხელმოწერებზეა დამოკიდებული, რაც იმას ნიშნავს, რომ ის მავნე პროგრამას მხოლოდ მას შემდეგ აფიქსირებს, რაც სხვა პირი უკვე დაზარალდება. ნულოვანი დღის საფრთხეები არ ელოდებიან CVE-ს შეტანილ შეტყობინებას.
Xygeni-ს ადრეული გაფრთხილების სისტემა ამ ხარვეზს ავსებს. ის განუწყვეტლივ სკანირებს საჯარო რეესტრებს, როგორიცაა NPM, PyPI და Maven და გამოქვეყნებისთანავე აფიქსირებს მავნე პაკეტებს, საკუთარი მავნე ინფორმაციის გამოყენებით, საჯარო ხელმოწერის მოლოდინის ნაცვლად. სწორედ ეს არის საჭირო რეალურ დროში მავნე პროგრამების პრევენციის სტრატეგიისთვის: აღმოჩენა, რომელიც მუშაობს გამოქვეყნების სიჩქარით და არა აუდიტის სიჩქარით.
2. ღია კოდის დამოკიდებულებების სკანირება და CVE შემოწმების გაშვება
CVE შემოწმებარაც ნიშნავს საერთო დაუცველობებისა და ექსპოზიციების მონაცემთა ბაზაში სკანირებას, ნებისმიერი მავნე პროგრამების პრევენციის პროგრამის საბაზისო ეტაპია. თავისთავად, ეს საკმარისი არ არის. CVE შემოწმებები მოიცავს მხოლოდ უკვე გამოვლენილ დაუცველობებს, რაც ღიას ტოვებს ნებისმიერი ახალი ან ნაკლებად თვალსაჩინო პროგრამისთვის.
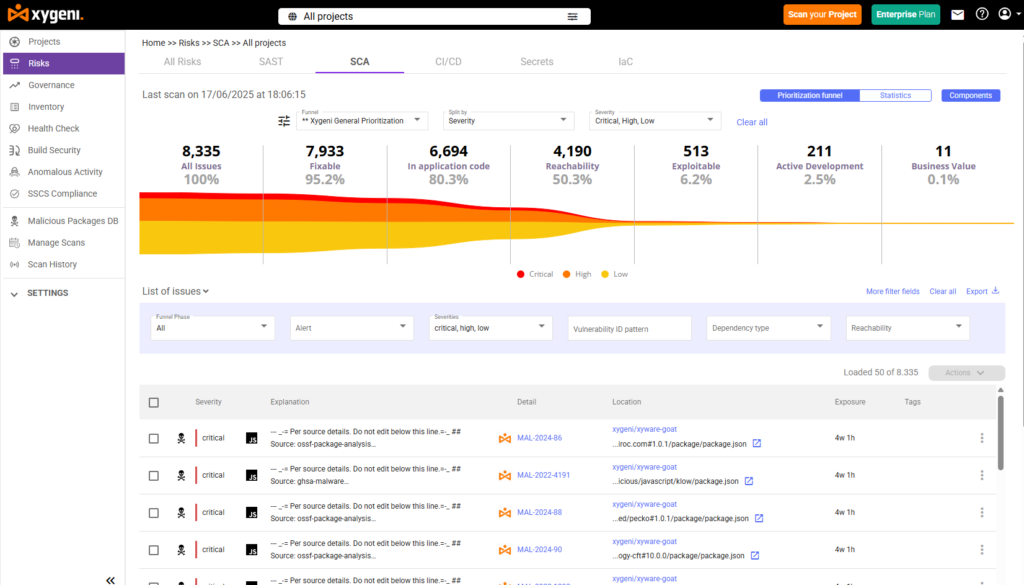
ქსიგენი პროგრამული უზრუნველყოფის კომპოზიციის ანალიზი CVE შემოწმების ხელმისაწვდომობისა და ექსპლუატაციის ანალიზთან შერწყმით უფრო შორს მიდის, რათა თქვენი გუნდი პრიორიტეტად აქცევს თქვენს კოდში რეალურად ხელმისაწვდომ დაუცველობებს, იმის ნაცვლად, რომ არხში ყველა ჩანაწერი ადევნოს თვალყურს. სწორედ ეს კონტექსტი აქცევს დაუცველობების გრძელ სიას მართვად სიად.
3. დაიცავით თქვენი CI/CD Pipeline
A pipeline მუშაობს მეტი პრივილეგიით და ნაკლები ადამიანური ზედამხედველობით, ვიდრე ნებისმიერი ლეპტოპი, რაც მას მაღალი ღირებულების სამიზნედ აქცევს. Xygeni-ს CI/CD უსაფრთხოება მდე ანომალიის გამოვლენა დააკვირდით თავდამსხმელების მიერ რეალურად გამოყენებულ ქცევებს: შებრუნებული გარსის მცდელობებს, აწყობის შუაში მავნე ჩამოტვირთვებს, Terraform-ის ან Kubernetes-ის კონფიგურაციებში ინფრასტრუქტურის კოდის სახიფათო ბრძანებებს და აწყობის სკრიპტების ან ფილიალების დაცვის არაავტორიზებული ცვლილებებს.
SLSA-სა და მთლიანობაში დაფუძნებული Build Integrity თქვენს არტეფაქტებს წარმომავლობას მატებს. pipeline აწარმოებს, ასე რომ თქვენ შეგიძლიათ გადაამოწმოთ, თუ რა შექმნა სინამდვილეში მოცემულმა ვერსიამ და შეამჩნიოთ მათ შორის გაყალბება commit და განლაგება. Pipeline security სწორედ აქ მთავრდება მავნე პროგრამების პრევენციის მრავალი გეგმა და სწორედ აქ გადაადგილდებიან თავდამსხმელები.
დაიცავით თქვენი ღია კოდის დამოკიდებულებები მავნე პროგრამებისგან
აღმოაჩინეთ პროაქტიული სტრატეგიები თქვენი ღია კოდის პროგრამული უზრუნველყოფის მავნე პროგრამებისგან დასაცავად. ჩამოტვირთეთ ჩვენი ოფიციალური დოკუმენტი მავნე პროგრამებისგან დაცვის შესახებ ძირითადი ინფორმაციის მისაღებად.
4. ყურადღება მიაქციეთ მავნე პროგრამების რისკს ხელოვნური ინტელექტის მიერ გენერირებულ კოდში
ეს არის უახლესი პუნქტი მავნე პროგრამების თავიდან აცილების შესახებ და ის იმსახურებს ცალკე ნაბიჯს და არა სქოლიოს. ხელოვნური ინტელექტის კოდირების ასისტენტები ზოგჯერ გვირჩევენ არარსებულ პაკეტებს. თავდამსხმელები აკვირდებიან ამ ჰალუცინაციურ სახელებს და წინასწარ არეგისტრირებენ მათ საჯარო რეესტრებში, ტექნიკა, რომელიც ცნობილია როგორც slopsquatting. დეველოპერი, რომელიც იღებს ხელოვნური ინტელექტის წინადადებას შემოწმების გარეშე, აინსტალირებს თავდამსხმელის მიერ იქ ჩასმულ ნებისმიერ ინფორმაციას.
ამის მასშტაბი თეორიული არ არის. USENIX Security 2025-ის რეცენზირებულმა კვლევამ გააანალიზა 2.23 მილიონი კოდის ნიმუში 16 დიდ ენობრივ მოდელში და აჩვენა, რომ რეკომენდებული პაკეტების 19.7% არ არსებობდა, რამაც წარმოქმნა 205 000-ზე მეტი უნიკალური ჰალუცინირებული პაკეტის სახელი. უარესი ის არის, რომ ამ ჰალუცინირებული სახელების 43% თანმიმდევრულად მეორდებოდა განმეორებით მოთხოვნებში, რაც ნიშნავს, რომ ისინი საკმარისად პროგნოზირებადია თავდამსხმელისთვის წინასწარ გასაშვებად.
ქსიგენი MEW (მავნე პროგრამების ადრეული გაფრთხილება) ვალიდაცია მოქმედებს მიუხედავად იმისა, პაკეტი ადამიანმა დეველოპერმა მოითხოვა თუ ხელოვნური ინტელექტის კოდირების ასისტენტმა შემოგვთავაზა: ის ამოწმებს ახალ და არსებულ პაკეტებს Xygeni-ს საკუთარ მავნე პროგრამების ინტელექტთან, სანამ ისინი ბილდში სანდოდ ჩაითვლება. კოდის მხრივ, Xygeni-ს DevAI პირდაპირ IDE-ში აფიქსირებს დაუცველობებს როგორც ადამიანის მიერ დაწერილ, ასევე ხელოვნური ინტელექტის მიერ გენერირებულ კოდში, ამიტომ ხელოვნური ინტელექტის შემოთავაზებით შექმნილი პრობლემები კოდის გამოქვეყნებამდე და არა მის შემდეგ ვლინდება.
tus nec ullamcorper mattis, pulvinar dapibus leo.
5. შეინარჩუნეთ სრული ხილვადობა თქვენს AppSec Stack-ში
თქვენ ვერ აღკვეთთ მავნე პროგრამებს იმ კომპონენტებში, რომლებსაც ვერ ხედავთ. დღეს ორგანიზაციების უმეტესობა ერთზე მეტ სკანერს იყენებს, რაც ხშირად მშობლიური ხელსაწყოებისა და მესამე მხარის წერტილოვანი გადაწყვეტილებების ნაზავს წარმოადგენს. Xygeni-ს ASPM (Application Security Posture Management) ფენა აერთიანებს დასკვნებს მშობლიურ სკანერებსა და მესამე მხარის ინსტრუმენტებს შორის ერთ რისკის ხედში და იყენებს იგივეს ხელოვნური ინტელექტით მართული ტრიაჟი, ახსნა და ყველა მათგანის პრიორიტეტიზაცია, და არა მხოლოდ Xygeni-ს საკუთარი სკანერების მიერ მოპოვებული დასკვნების. ეს განსაკუთრებით მნიშვნელოვანია მავნე პროგრამების პრევენციისთვის: ერთი ინსტრუმენტის მიერ მონიშნული მავნე დამოკიდებულება და საეჭვო pipeline სხვის მიერ მონიშნული ცვლილების დაკავშირება უფრო ადვილია, როდესაც ისინი ერთსა და იმავე ხედში არიან განლაგებულნი.
6. მავნე პროგრამების პრევენციის ახალ რეგულაციებთან შესაბამისობაში მოყვანა
ისეთი რეგულაციები, როგორიცაა NIS2, DORA და ევროკავშირის ხელოვნური ინტელექტის აქტი, მიწოდების ჯაჭვის უსაფრთხოებას საუკეთესო პრაქტიკიდან შესაბამისობის მოთხოვნად აქცევს, განსაკუთრებით მესამე მხარის პროგრამული უზრუნველყოფისა და დაუცველობის გამჟღავნების კუთხით. Xygeni მხარს უჭერს უწყვეტ მონიტორინგს, რისკების მართვას და ამ ჩარჩოებთან შესაბამისობის შესახებ ანგარიშგებას, რაც ნიშნავს იგივე მავნე პროგრამების პრევენციის კონტროლს, რომელიც იცავს თქვენს... pipeline ასევე შექმენით აუდიტის კვალი, რომელსაც მარეგულირებლები მოელიან. შესაბამისობის ზეწოლა არ არის ამ სამუშაოს შესრულების მიზეზი, მაგრამ ეს სასარგებლო იძულებითი ფუნქციაა იმ ორგანიზაციებისთვის, რომლებიც მას ჯერ კიდევ არასავალდებულოდ მიიჩნევენ.
7. დეველოპერებისა და გუნდების მომზადება
აღმოჩენის ინსტრუმენტები უმეტესწილად ავსებს ხარვეზს, მაგრამ ცნობიერების ამაღლება მაინც მნიშვნელოვანია. დეველოპერები, რომლებმაც იციან, როგორ გამოიყურება დაუდევრად შენახული პაკეტი ან ფიშინგის მიერ მიწოდებული დამოკიდებულება, ნაკლებად სავარაუდოა, რომ თავიდანვე იყვნენ საწყისი წერტილი. მავნე პროგრამების პრევენციის პროგრამული უზრუნველყოფა ამცირებს შეტევის ზედაპირს; გაწვრთნილი გუნდები ამცირებენ ამ ზედაპირის ტესტირების სიხშირეს.
როგორ მუშაობს Xygeni-ს ადრეული გაფრთხილების სისტემა
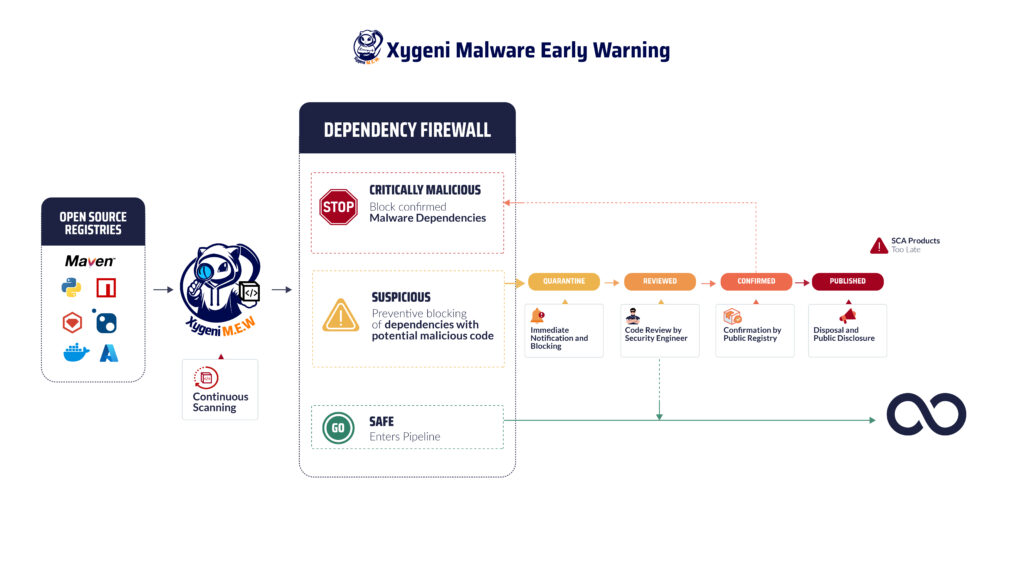
- უწყვეტი მონიტორინგიXygeni განუწყვეტლივ სკანირებს საჯარო საცავებს, მათ შორის NPM-ს, PyPI-ს და Maven-ს, და აკვირდება ახალი პაკეტების გამოქვეყნებას მათი განხორციელებისთანავე, დაგეგმილ სკანირებას კი არ ელოდება.
- ცნობილი მავნე პროგრამების დამოკიდებულებების დაბლოკვაპაკეტები, რომლებიც შეესაბამება Xygeni-ის მავნე პროგრამების ინტელექტს, დაუყოვნებლივ იბლოკება თქვენს განვითარების გარემოში შესვლაზე.
- ავტომატური კარანტინისაეჭვო, მაგრამ დაუდასტურებელი პაკეტები კარანტინშია, რათა განხილვის დროს ზიანის მიყენება ვერ შეძლონ.
- საფრთხის ვალიდაციაXygeni-ს უსაფრთხოების კვლევის გუნდი აანალიზებს კარანტინში გადაცემულ პაკეტებს და თანამშრომლობს რეესტრებთან სტატუსის დასადასტურებლად, რაც ხელს უშლის ცრუ დადებით შედეგებს თქვენი სამუშაო პროცესის შეფერხებაში.
- გაფრთხილებები რეალურ დროშიყოველი ბლოკირება ან კარანტინი იწვევს შეტყობინებას ელექტრონული ფოსტით, Slack-ით ან ვებგვერდითhooks, იმ დეტალებით, რომლებიც თქვენს გუნდს მოქმედებისთვის სჭირდება.
- საჯარო გამჟღავნებასაფრთხის დადასტურების შემდეგ, Xygeni დეტალებს ფართო საზოგადოებას უმჟღავნებს, რაც ხელს უწყობს გავრცელების შეკავებას თქვენი გარემოს მიღმა.

ხშირად დასმული კითხვები მავნე პროგრამების თავიდან აცილების შესახებ
რა არის ღია კოდის პროგრამულ უზრუნველყოფაში მავნე პროგრამების თავიდან აცილების ყველაზე ეფექტური გზა?
ყველაზე ეფექტური მიდგომა აერთიანებს რეალურ დროში აღმოჩენას, რომელიც აფიქსირებს მავნე პროგრამებს საჯარო ხელმოწერის არსებობამდე, რეგულარულ CVE შემოწმებებთან და ცნობილი დაუცველობების ხელმისაწვდომობის ანალიზთან. მხოლოდ ხელმოწერაზე დაფუძნებული სკანირება გამორიცხავს ნულოვანი დღის საფრთხეებს; მისი საჯარო რეესტრების ადრეული გაფრთხილების მონიტორინგთან შეხამება ამ ხარვეზს ავსებს.
რა არის მავნე პროგრამების პრევენციის პროგრამა?
მავნე პროგრამების პრევენციის პროგრამული უზრუნველყოფა არის ინსტრუმენტი, რომელიც აღმოაჩენს და ბლოკავს მავნე კოდს, პაკეტებს ან pipeline ქცევა წარმოებამდე. თანამედროვე მავნე პროგრამების პრევენციის პროგრამული უზრუნველყოფა სცილდება ხელმოწერის შესაბამისობას და მოიცავს ქცევით ანალიზს, დამოკიდებულების მონიტორინგს და CI/CD ანომალიის აღმოჩენა.
რა არის slopsquatting და როგორ უკავშირდება ის მავნე პროგრამების პრევენციას?
უყურადღებო ჩაკვატინგი არის შემთხვევა, როდესაც თავდამსხმელი არეგისტრირებს პაკეტის სახელს, რომელსაც ხელოვნური ინტელექტის კოდირების ასისტენტი, როგორც ცნობილია, ჰალუცინაციებს განიცდის, შემდეგ კი ელოდება დეველოპერებს, რომ დააინსტალირონ იგი ხელოვნური ინტელექტის წინადადების მიღებით. 2025 წლის USENIX Security-ის კვლევამ აჩვენა, რომ ხელოვნური ინტელექტის მიერ რეკომენდებული პაკეტის თითქმის 1/5 არ არსებობდა, რაც ამ ფაქტს რეალურ და გაზომვად მავნე პროგრამების პრევენციის რისკად აქცევს ნებისმიერი გუნდისთვის, რომელიც იყენებს ხელოვნური ინტელექტის კოდირების ინსტრუმენტებს.
შეიძლება თუ არა ღია კოდის პაკეტების სანდოობა?
უმეტესობა უსაფრთხოა, მაგრამ არა ყველა. თავდამსხმელები რეგულარულად აქვეყნებენ მავნე ვერსიებს, რომლებიც ლეგიტიმურად გამოიყურება ან იყენებენ სახელწოდების დაბნეულობას. რისკის შემცირება გულისხმობს მავნე პროგრამების პრევენციის პროგრამული უზრუნველყოფის გაერთიანებას რეესტრის უწყვეტ მონიტორინგთან და პაკეტის შემნახველების ვალიდაციასთან და არა მხოლოდ ნდობაზე დაყრდნობაზე.
მხოლოდ CVE შემოწმებები უშლის თუ არა მავნე პროგრამებს ხელს?
არა. CVE შემოწმებები მოიცავს მხოლოდ იმ დაუცველობებს, რომლებიც უკვე საჯაროდ არის გამჟღავნებული. მავნე პროგრამები, განსაკუთრებით ნულოვანი დღის საფრთხეები და ხელმოწერისწინა პაკეტები, CVE შემოწმებებთან ერთად საჭიროებს რეალურ დროში აღმოჩენას, რათა აღმოიფხვრას გამოქვეყნებასა და გამჟღავნებას შორის არსებული ხარვეზი.
თქვენი პროგრამული უზრუნველყოფის რისკების პრიორიტეტიზაცია, გამოსწორება და დაცვა
ღია კოდის მავნე პროგრამების თავიდან აცილება, CI/CDდა ხელოვნური ინტელექტით დაფინანსებული განვითარება მოითხოვს რეალურ დროში აღმოჩენას და არა მხოლოდ პერიოდულ სკანირებას. წიგნის დემო or დაიწყე უფასოდ რომ ნახოთ, როგორ მუშაობს Xygeni-ის ადრეული გაფრთხილების სისტემა და სრული AppSec პლატფორმა ერთად.
