






ერთადერთი, რაც უფრო საკამათოა, ვიდრე მნიშვნელობაა Application Security Posture Management (ASPM) არის თუ არა ინვესტიცია ASPM ინსტრუმენტი ღირს. კატეგორიის გახსნის შემდეგ, ყველა ტიპის მომწოდებელი ჩქარობდა იმის მტკიცებას, რომ ისინი ამას აკეთებენ, მაგრამ დიდი დრო არ დაეთმო იმის გარკვევას, წარმოადგენს თუ არა ეს მომავალს. საბოლოო ჯამში, აპლიკაციების უსაფრთხოების მომავლის საუკეთესო გადაწყვეტა მისი ყველაზე დიდი პრობლემების გააზრებაა. ამ სტატიაში ვისაუბრებთ იმაზე, თუ რა პრობლემებმა შექმნა კატეგორია ASPM და შეაფასოს, გვთავაზობს თუ არა ის იმ გადაწყვეტილებებს, რომლებსაც ბაზარი ეძებს.
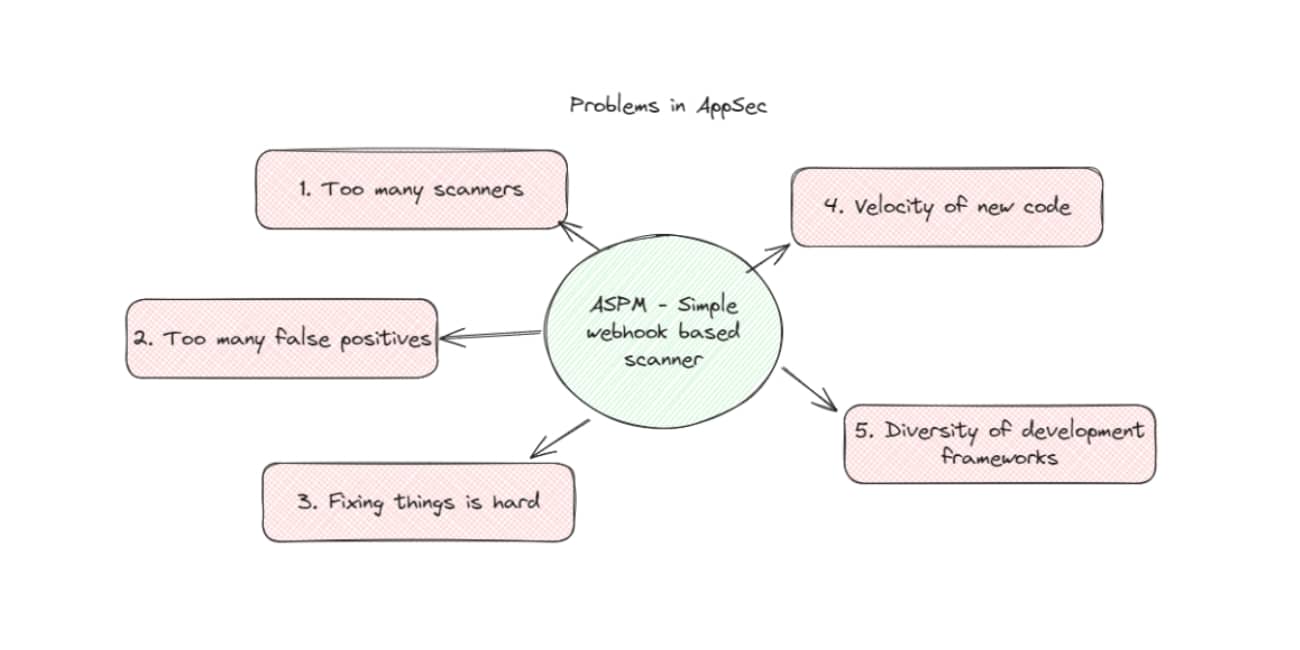
პრობლემები აპლიკაციის უსაფრთხოებაში
ძალიან ბევრი სკანერი
რადგან თავიდანვე ვამტკიცებდი ASPM მათ შორის სკანერების 8 სახეობა, სულ მცირე კიდევ ორი გამოჩნდა. უსაფრთხოების ჯგუფებს შეუძლიათ სკანერების ატანა, მაგრამ მხოლოდ იმ შემთხვევაში, თუ მათ განსხვავებული მიდგომა ექნებათ. სერვერების სკანირება გაშვების დროს აუცილებლად არ ნიშნავს საჭიროა რომ იმავე ადგილას იყოს, სადაც საცავები სკანირდება. პრობლემა ის არის, რომ საცავები უფრო სანდო წყაროდ იქცა იმის შესახებ, თუ სად უნდა ვიპოვოთ და გამოვასწოროთ დაუცველობები.
ერთ ადგილას ყოფნისას, საცავს შეუძლია შეინახოს ათობით სხვადასხვა ფაილი, რომლებიც ასრულებენ მრავალფეროვან დავალებებს. ტრადიციულად, უსაფრთხოების გუნდებს უწევდათ მრავალი განსხვავებული დოკერის სურათის ან ბინარული ფაილის დაყენება, რათა ეს ფაილები დაესკანერებინათ მათი ცვლილებისა და განლაგებისას. სკანერების მოვლა-პატრონობა ადვილად შეიძლება ყოფილიყო რამდენიმე სრული განაკვეთით სამუშაო, რადგან ყველა მათგანს ასევე სჭირდებოდა სპეციალური კონფიგურაციები კოდის სხვადასხვა ნაწილზე სამუშაოდ.
უსაფრთხოების ჯგუფები ხილვადობა მჭირდება ყველა ამ განსხვავებული სკანერიდან, მაგრამ უდიდეს სარგებელს იღებენ როგორც „უაგენტო“ სკანერების სიმარტივით, pipeline ვებhooks რომლებიც სკანირებენ ნულოვანი კონფიგურაციით, ან სულ მცირე ერთ ინსტრუმენტს ეუბნებიან სკანირებას. ASPM ინსტრუმენტები შესანიშნავად ასრულებენ მარტივი ხილვადობის უზრუნველყოფის საქმეს.
ძალიან ბევრი ცრუ დადებითი შედეგი
ყველა სკანერის ერთ სივრცეში შეფუთვის საწინააღმდეგო მოსაზრება ის არის, რომ ხალხი ამტკიცებს, რომ სკანირების ხარისხი გაუარესდება. მე მგრძნობიარე ვარ ამ შეშფოთების მიმართ, მაგრამ მაქვს ორი საპირისპირო. პირველი, ბევრი ინსტრუმენტი ისედაც უბრალოდ ერთი და იგივე ღია კოდის მასალას იყენებს, „ყველაფერი ერთში“ სკანერები კი უბრალოდ უფრო გულწრფელები არიან ამ საკითხთან დაკავშირებით. მეორე, ეს არგუმენტები ყოველთვის ეფუძნება იმ აზრს, რომ უბრალოდ შეუძლებელია ვინმეს სკანერი ისეთივე კარგი იყოს, როგორც მისი.
საბოლოო ჯამში, პრობლემა მხოლოდ ძალიან ბევრი ცრუ დადებითი შედეგის პრობლემის გადაჭრაშია. ხელმისაწვდომობა არის იმის გარკვევის იდეა, შესაძლებელია თუ არა დაუცველობის ექსპლუატაცია. ბევრი ASPM ინსტრუმენტებს აქვთ ხელმისაწვდომობის „საკმარისად კარგი“ ვერსიები, ამიტომ ყოველდღიურად უფრო და უფრო რთულდება იმის მტკიცება, რომ ამის გაკეთება შეუძლებელია.
ყველაზე ცუდი ის არის, რომ სკანირება CVE-ები მხოლოდ მას შეუძლია კრიტიკული „ბრმა წერტილების“ დატოვება, სწორედ ამიტომ ვაფასებ Xygeni-ს მსგავს პროვაიდერებს ორი მიზეზის გამო: პირველი, ისინი სკანირებენ მავნე პროგრამებს ზემოთ, და არა მხოლოდ დაუცველობებს. მეორე, მათი commitსხვა ექსპლუატაციური კონფიგურაციების მოსაძებნად, როგორიცაა pipeline არასწორი კონფიგურაციები, ასევე იმის დადგენა, მოხდა თუ არა ეს შეტევები.
ნივთების გამოსწორება ნამდვილად რთულია
უსაფრთხოების ჯგუფები ძალიან მცირე სისწრაფეს ხედავენ თავიანთი დაუცველობების გამოსწორებაში. მე მოვისმინე მრავალი საშინელებათა ისტორია ყველაზე საშინელი ნულოვანი დღეების შესახებაც კი, რომელთა გამოსწორებას თვეები დასჭირდა მთელ მსოფლიოში. enterprise ეკოსისტემები. მიუხედავად იმისა, რომ ბევრ ინსტრუმენტში აღნიშნულია, რომ პრობლემა „პრიორიტეტების“ განსაზღვრაა, შეგიძლიათ მთელი დღის განმავლობაში პრიორიტეტების განსაზღვრა, მაგრამ თუ ინჟინრებს რაიმეს მარტივად გამოსწორება არ შეუძლიათ, ეს ყველაფერი ფუჭია.
ეს ტენდენცია უფრო მეტად „დაუცველთა მართვის“ მხარეს იყო. ASPM, მაგრამ დეველოპერების დახმარება დაუცველობების გამოსწორებაში უნდა იყოს რეალური მიზანი ASPM.
ძალიან ბევრი კოდი, ძალიან სწრაფი
თუ ვივარაუდებთ, რომ ღრუბელმა დააჩქარა კოდის განლაგება, გენერაციულმა ხელოვნურმა ინტელექტმა მხოლოდ გაზარდა კოდის სიჩქარე. კიდევ ერთი ნაკლებად განხილული საკითხია, თუ როგორ აგრძელებს გენერაციულმა ხელოვნურმა ინტელექტმა კოდის ახალი აუდიტორიის გახსნა - რაც საშუალებას აძლევს ყველას, გაყიდვების გუნდებიდან დაწყებული ბუღალტერიით დამთავრებული, შექმნან Python სკრიპტები, რომლებიც მარტივ საქმეებს აკეთებენ.
ამ განვითარებებმა სკანირება ხშირად, ხშირად და მრავალფეროვან გარემოში უფრო მნიშვნელოვანი გახადა, ვიდრე ოდესმე. თუ სკანირების გამოყენებით ახალი აპლიკაციების დასაყენებლად ხანგრძლივი დამტკიცების პროცესია საჭირო, თქვენ უბრალოდ მზად იქნებით, რომ თვალი დახუჭოთ.
გარემო ძალიან მრავალფეროვანია
მიუხედავად იმისა, რომ სკანერების რაოდენობა შეიძლება უზარმაზარი იყოს, როდესაც ყველას თვის საუკეთესო Javascript ჩარჩოს, ენობრივ ვარიანტს ან სხვა ჩარჩოებს დაამატებთ, „კლასში საუკეთესო წერტილოვანი გადაწყვეტილებების“ პოვნა უბრალოდ შეუძლებელია. მე ვერ ვხედავ უსაფრთხოების გუნდებს, რომლებიც Javascript-ის ყველა ვერსიისთვის საუკეთესო სკანირების გადაწყვეტას ეძებენ. ერთი ASPM ინსტრუმენტის გამოყენებით სკანირების დაფარვა გაცილებით ფართოდ არის ხელმისაწვდომი, ვიდრე ენების მიხედვით მუშაობის მცდელობა.
ASPM ხელსაწყოს გადაწყვეტა?
სწორედ ამ პრობლემების გამო განვსაზღვრე ASPM როგორც:
Application Security Posture Management გთავაზობთ ყველაფერს, რაც საჭიროა თქვენი აპლიკაციის სკანირებისა და დაუცველობების აღმოსაფხვრელად. ის უზრუნველყოფს უსაფრთხოების სკანირებას თქვენს ყველა მოწყობილობაზე. SDLC pipeline, იღებს შედეგებს და ქმნის გასწორების სამუშაო პროცესებს.
პრაქტიკაში ეს ხდება ყოვლისმომცველი საწყისი კოდის ინტეგრაციის სახით, რომელიც შეუფერხებლად სკანირებს თქვენს კოდს დაუცველობების აღმოსაჩენად, ანიჭებს მათ პრიორიტეტს და ეხმარება მათ სწორ ადამიანებზე მინიჭებაში. მოდით განვიხილოთ, თუ როგორ წყვეტს ეს ყველა პრობლემას. ძირითადი პრობლემები AppSec-ში:
ძალიან ბევრი სკანერი
- ეს თავისთავად ცხადია - უბრალოდ აღარ არსებობს მიზეზი, რომ გქონდეთ 8 განსხვავებული პუნქტობრივი გადაწყვეტა, როდესაც ერთი მათგანი საკმარისად კარგია თქვენი დასტის უმეტესი ნაწილის დასაფარად.
ძალიან ბევრი ცრუ დადებითი შედეგი
- მიუხედავად იმისა, რომ „უკეთესი წერტილოვანი გადაწყვეტილებების“ იდეა კვლავ აქტუალურია, ASPMროგორც წესი, ინსტრუმენტებს გაცილებით უფრო ჰოლისტური ხედვა აქვთ აპლიკაციის მუშაობის შესახებ. იქნება ეს აწყობის დამოკიდებულებების შესაბამისობა თუ „კოდიდან ღრუბელში“ სურათი - ეს ინსტრუმენტები, როგორც წესი, უკეთესად ახერხებენ ცრუ დადებითი შედეგების აღმოფხვრას.
ნივთების გამოსწორება ნამდვილად რთულია
- სამართლიანობისთვის უნდა ითქვას, რომ (ზოგადად) სწორედ აქ შექმნეს ბევრმა პროვაიდერმა, რომლებმაც სკანირებაზე უარი თქვეს, პრობლემების გამოსწორების უკეთესი მექანიზმები. ნებისმიერ შემთხვევაში, სწორედ აქ ASPM სრულდება CSPM – მას სინამდვილეში აქვს მეთოდი, რათა დასკვნები მიაწოდოს იმ ადამიანებს, რომლებსაც მათი გამოსწორება შეუძლიათ.
ძალიან ბევრი კოდი, ძალიან სწრაფი
- ის ფაქტი, რომ სკანერების ავტომატურად განლაგება ახალ საცავებში ასეთი იშვიათი ფუნქციაა, მიგვანიშნებს, თუ როგორ მუშაობს მხოლოდ ვებჰუკებზე დაფუძნებული ASPM საშუალებას იძლევა უსაფრთხოების მასშტაბირება გარემოში კოდის რაოდენობის მიხედვით
გარემო ძალიან მრავალფეროვანია
- მიუხედავად იმისა, რომ ყოველთვის შეიძლება არსებობდეს უპირატესი შემთხვევები, „კლასში საუკეთესოს“ შეფასება სულ უფრო და უფრო რთულდება - ნუთუ უსაფრთხოების გუნდმა უნდა გამოსცადოს 8 სკანერი 5 ენაზე 10 კონცეფციის დამტკიცებით?
მე გვერდით ვდგავარ ASPM (და ASPM ხელსაწყოები), როგორც აპლიკაციების უსაფრთხოების მომავალი, ის წყვეტს აპლიკაციების უსაფრთხოების სპეციალისტების წინაშე მდგარ პრობლემებს. როგორც კი არსებული კონტრაქტები ამოიწურება, ან თუნდაც მანამდე, სპეციალისტები ამ ახალ გადაწყვეტილებებს მიმართავენ. ერთადერთი, რაც მათ აჩერებს, არის იმის გაცნობიერება, რომ არსებობს უკეთესი გზა.

