






აპლიკაციების უსაფრთხოება არასდროს ყოფილა ასეთი მნიშვნელოვანი და არასდროს მოიცავდა ამდენ სფეროს. კიბერ საფრთხეები უფრო და უფრო ჭკვიანური და ხშირი ხდება და მათი მზარდი წილი ახლა მიზნად ისახავს იმ ფენას, რომლის სანახავადაც ტრადიციული AppSec ინსტრუმენტები არ იყო შექმნილი: ხელოვნური ინტელექტის მიერ გენერირებული კოდი, ხელოვნური ინტელექტის კოდირების ასისტენტები და მათ მიერ შემოტანილი დამოკიდებულებები. ორგანიზაციებმა უნდა დაიცვან თავიანთი აპლიკაციები, რათა უზრუნველყონ მგრძნობიარე მონაცემების უსაფრთხოება, შეინარჩუნონ მომხმარებელთა ნდობა და უზრუნველყონ ბიზნესის შეუფერხებელი მუშაობა. სწორი აპლიკაციების უსაფრთხოების ინსტრუმენტებით, გუნდებს შეუძლიათ რისკების იდენტიფიცირება, გამოსწორება და მართვა განვითარებისა და განლაგების ყველა ეტაპზე, იქნება ეს რისკი ადამიანის მიერ დაწერილი თუ ხელოვნური ინტელექტის მიერ შემოთავაზებული. გარდა ამისა, აპლიკაციების უსაფრთხოების ტესტირების ინსტრუმენტები შესაძლებელს ხდის დაუცველობების ადრეულ ეტაპზე გამოვლენას, დარღვევების თავიდან აცილებას და უსაფრთხოების შენარჩუნებას პროგრამული უზრუნველყოფის შემუშავების მთელი სასიცოცხლო ციკლის განმავლობაში.
რა არის აპლიკაციის უსაფრთხოება?
აპლიკაციის უსაფრთხოება (AppSec) არის აპლიკაციების დაცვის პრაქტიკა დიზაინიდან დანერგვამდე, რაც უზრუნველყოფს მათ უსაფრთხოებას უსაფრთხოების ხარვეზებს რომლის გამოყენებაც თავდამსხმელებს შეუძლიათ. ის მოიცავს ყველაფერს განვითარების პროცესები, კოდის პირველი ხაზის დაწერიდან აპლიკაციების წარმოებაში გაშვებამდე.
თავისი არსით, აპლიკაციის უსაფრთხოება ფოკუსირებულია ისეთი რისკების თავიდან აცილებაზე, როგორიცაა მონაცემთა დარღვევა, არაავტორიზებული წვდომა და მომსახურების შეფერხებები. ეს მოიცავს ვებ აპლიკაციის უსაფრთხოება, მობილური უსაფრთხოება და ღრუბლოვანი უსაფრთხოება.
თანამედროვე აპლიკაციის უსაფრთხოების ინსტრუმენტები რამდენიმეს გაერთიანება ძირითადი მახასიათებლები, როგორიცაა კოდის ანალიზი დაუცველი შაბლონების აღმოსაჩენად, დამოკიდებულებების სკანირებისთვის მესამე მხარის ბიბლიოთეკებში ხარვეზების აღმოსაჩენად და გაშვების მონიტორინგისთვის საეჭვო ქცევის დაბლოკვის მიზნით. ეს ინსტრუმენტები საშუალებას აძლევს განვითარებისა და უსაფრთხოების გუნდებს ერთად იმუშაონ, რაც ამცირებს რისკს და ამავდროულად უზრუნველყოფს პროგრამული უზრუნველყოფის სწრაფ და საიმედო მიწოდებას.
გავრცელებული აპლიკაციების უსაფრთხოების საფრთხეები
აპლიკაციები ფართო სპექტრს მოიცავს უსაფრთხოების ხარვეზებს რომელთა გამოყენებაც თავდამსხმელებს შეუძლიათ. ზოგიერთი ყველაზე გავრცელებული რისკი არა მხოლოდ კოდში, არამედ კონფიგურაციებსა და გარე დამოკიდებულებებშიც ვლინდება. OWASP ტოპ 10, ესენი ყველაზე კრიტიკულ საფრთხეებს შორისაა ვებ აპლიკაციის უსაფრთხოება:
- SQL Injection → თავდამსხმელები შეჰყავთ მავნე შეკითხვები შეყვანის ველებში მონაცემთა ბაზებზე წვდომის ან მათი შესაცვლელად.
- ჯვარედინი სკრიპტირება (XSS) → მომხმარებლის შეყვანის არასაიმედო დამუშავება თავდამსხმელებს საშუალებას აძლევს, გაუშვან სკრიპტები მომხმარებლის ბრაუზერში.
- გატეხილი ავთენტიფიკაცია → სესიის სუსტი მართვა ან პაროლის არასაკმარისი დამუშავება არაავტორიზებული წვდომის საშუალებას იძლევა.
- საიდუმლოებების გაჟონვა → კოდში ან საცავებში გამოქვეყნებულ API გასაღებებს, ტოკენებს ან ავტორიზაციის მონაცემებს შეუძლიათ სისტემაზე პირდაპირი წვდომის უზრუნველყოფა.
- არასწორი კონფიგურაციები → არასწორი ღრუბლოვანი ან სერვერული პარამეტრები აპლიკაციებს ექსპლუატაციისთვის საშიშს ხდის.
- არასაიმედო დამოკიდებულებები → დაუცველი ღია კოდის ბიბლიოთეკები მიწოდების ჯაჭვის მეშვეობით აპლიკაციებს საფრთხეს უქმნის.
- ხელოვნური ინტელექტის მიერ გენერირებული და ხელოვნური ინტელექტის მიერ შემოთავაზებული რისკი → ხელოვნური ინტელექტის კოდირების ასისტენტებს შეუძლიათ პაკეტების სახელების ჰალუცინაცია, რომლებსაც თავდამსხმელები შემდეგ მავნე პროგრამით არეგისტრირებენ (slopsquatting), ან ხელოვნური ინტელექტის მიერ გენერირებულ კოდში დაუცველი ნიმუშების შეტანა, რომლებიც სწრაფ მიმოხილვას გადის.
ეს საფრთხეები გავლენას ახდენს ყველა ეტაპზე განვითარების პროცესებიკოდის დაწერიდან დაწყებული ღრუბლოვანი აპლიკაციების განლაგებით დამთავრებული. ამიტომ, მათგან დაცვა მოითხოვს როგორც უსაფრთხო კოდირების პრაქტიკას, ასევე სპეციალიზებული მეთოდების გამოყენებას. აპლიკაციის უსაფრთხოების ინსტრუმენტები.
რა არის აპლიკაციის უსაფრთხოების ინსტრუმენტები?
აპლიკაციის უსაფრთხოების ინსტრუმენტები წარმოადგენს გადაწყვეტილებებს, რომლებიც იცავს აპლიკაციებს პროგრამული უზრუნველყოფის შემუშავების მთელი სასიცოცხლო ციკლის განმავლობაში. მათი მიზანია დაუცველობის იდენტიფიცირება, უსაფრთხო კონფიგურაციების აღსრულება და საეჭვო აქტივობის მონიტორინგი. ზოგადი დანიშნულების უსაფრთხოების პროგრამული უზრუნველყოფისგან განსხვავებით, ეს ინსტრუმენტები სპეციალურად შექმნილია აპლიკაციის კოდის, კონფიგურაციების და მესამე მხარის დამოკიდებულებების დასაცავად.
ისინი მჭიდროდ მუშაობენ უსაფრთხოების ჩარჩოებთან, როგორიცაა OWASP მდე NIST, იმის უზრუნველსაყოფად, რომ აპლიკაციები შეიქმნას და განთავსდეს ინდუსტრიის საუკეთესო პრაქტიკის შესაბამისად. დეველოპერის სამუშაო პროცესებში პირდაპირი ინტეგრირებით და CI/CD pipelines-ით, აპლიკაციის უსაფრთხოების ინსტრუმენტები ეხმარება გუნდებს რისკების ადრეულ ეტაპზე აღმოჩენაში და უწყვეტი დაცვის შენარჩუნებაში შემუშავებიდან წარმოებამდე.
აპლიკაციის უსაფრთხოების ინსტრუმენტების ძირითადი მახასიათებლები
თანამედროვე აპლიკაციის უსაფრთხოების ინსტრუმენტები გააზიარეთ ნაკრები ძირითადი მახასიათებლები რაც მათ ეფექტურს ხდის აპლიკაციების დაცვაში მთელი განვითარების სასიცოცხლო ციკლის განმავლობაში. ეს მახასიათებლები უზრუნველყოფს, რომ გუნდებს შეუძლიათ გაუმკლავდნენ უსაფრთხოების ხარვეზებს სწრაფად, მიწოდების შენელების გარეშე:
- კოდის ანალიზი → სკანირებს საწყის კოდს და ბინარულ ფაილებს, რათა განვითარების პროცესის ადრეულ ეტაპზე აღმოაჩინოს დაუცველი კოდირების ნიმუშები.
- დაუცველობის გამოვლენა → თავდამსხმელების მიერ მათი გამოყენების დაწყებამდე ახდენს საკუთარი კოდის, ღია კოდის დამოკიდებულებებისა და კონფიგურაციების ხარვეზების იდენტიფიცირებას.
- საიდუმლოებების მართვა → ხელს უშლის საცავებში ავტორიზაციის მონაცემების, API გასაღებების და ტოკენების შემთხვევით გამჟღავნებას ან pipelines.
- გაშვების მონიტორინგი → აკვირდება აპლიკაციების გაშვებისას, რათა დაბლოკოს საეჭვო ქმედებები, როგორიცაა არაავტორიზებული წვდომის მცდელობები.
- CI/CD ინტეგრაციის → უსაფრთხოების შემოწმებებს პირდაპირ ათავსებს განვითარების პროცესები, რაც უზრუნველყოფს, რომ დაუცველობები გამოვლენილი იქნება წარმოებაში მოხვედრამდე.
- შესაბამისობის მხარდაჭერა → თავსებადია ისეთ ჩარჩოებთან, როგორიცაა OWASP Top 10, NIST SSDF და CIS საორიენტაციო მაჩვენებლები, რაც გუნდებს ეხმარება მარეგულირებელი და ინდუსტრიული მოთხოვნების დაკმაყოფილებაში.
- ხელოვნური ინტელექტით მართული ტრიაჟი → უსაფრთხოების დასკვნებზე იყენებს ხელოვნური ინტელექტით დაფუძნებულ ანალიზს, თითოეული პრობლემისთვის გამოიტანს განაჩენს, აქტუალურობას და გამოსწორების სირთულეს, რათა გუნდები ყურადღება გაამახვილონ ნამდვილად ექსპლუატაციად რისკზე, თითოეული შეტყობინების ხელით განხილვის ნაცვლად.
ერთად, ეს ძირითადი მახასიათებლები აპლიკაციის უსაფრთხოების ინსტრუმენტები აუცილებელი გახადეთ ვებ აპლიკაციის უსაფრთხოება, მობილური უსაფრთხოება და ღრუბლოვანი გარემო. ისინი საშუალებას აძლევს განვითარებისა და უსაფრთხოების გუნდებს ეფექტურად ითანამშრომლონ, რითაც ახერხებენ სწრაფი მიწოდებისა და ძლიერი დაცვის დაბალანსებას.
აპლიკაციის უსაფრთხოების საუკეთესო პრაქტიკა
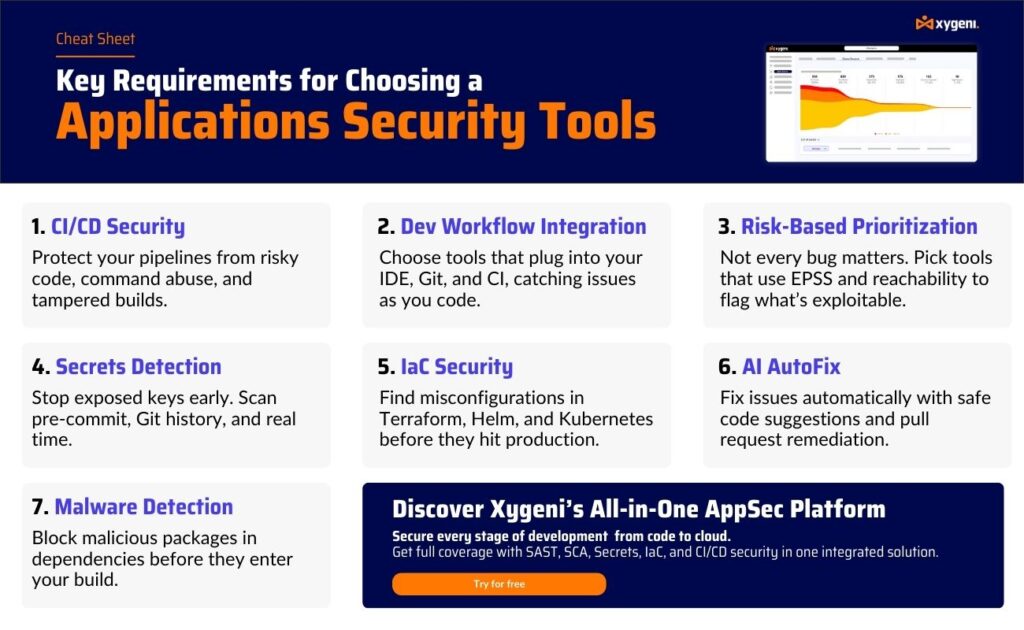
რისკებისა და ინსტრუმენტების ცოდნა მნიშვნელოვანია, თუმცა ძლიერი უსაფრთხოება ასევე დამოკიდებულია თანმიმდევრულ დაცვაზე. საუკეთესო პრაქტიკა მთელი განვითარების პროცესებიეს პრაქტიკა ამცირებს ზემოქმედებას უსაფრთხოების ხარვეზებს და გააძლიერე ორივე ვებ აპლიკაციის უსაფრთხოება და ღრუბლოვან გარემოში.
- Shift მარცხენა უსაფრთხოება → ტესტირების გამოყენება და კოდის ანალიზი განვითარების ციკლის ადრეულ ეტაპზე, რათა გამოავლინონ პრობლემები, სანამ ისინი ძვირი გახდება.
- უსაფრთხო კოდირება Standards → დეველოპერების მომზადება უსაფრთხო შაბლონების დასაცავად და ისეთი გავრცელებული შეცდომების თავიდან ასაცილებლად, როგორიცაა SQL ინექცია ან შეყვანის არასწორი დამუშავება.
- რეგულარული დამოკიდებულების სკანირება → ღია კოდის ბიბლიოთეკების მუდმივი მონიტორინგი პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA) მიწოდების ჯაჭვის შეტევების თავიდან ასაცილებლად.
- საიდუმლოებების დაცვა → გამოყენება საიდუმლოებების აღმოჩენის ინსტრუმენტები და ცენტრალიზებული საცავები, რათა თავიდან იქნას აცილებული სერთიფიკატების გამჟღავნება საცავებში ან CI/CD pipelines.
- CI/CD Guardrails → შემოწმების ავტომატიზაცია pipelines სარისკო ბილდების დაბლოკვის, ხელმოწერილი კონფიგურაციების აღსრულების და კრიტიკული დაუცველობების მქონე განლაგების შესაჩერებლად.
- უწყვეტი მონიტორინგი → აპლიკაციების წარმოების პროცესში ყოფნისას საეჭვო აქტივობის აღმოსაჩენად, გააერთიანეთ გაშვების დროს დაცვა ანომალიების აღმოჩენასთან.
- შესაბამისობის გასწორება → მიჰყევით ისეთ ჩარჩოებს, როგორიცაა OWASP Top 10, NIST SSDF და CIS სტანდარტები ინდუსტრიისა და მარეგულირებელი მოთხოვნების დასაკმაყოფილებლად.
- ხელოვნური ინტელექტის აქტივების ხილვადობა → თქვენს ქსელში გაშვებული ხელოვნური ინტელექტის მოდელების, აგენტებისა და MCP კავშირების ინვენტარიზაცია SDLCდა ხელოვნური ინტელექტის მიერ გენერირებულ კოდსა და ხელოვნური ინტელექტის მიერ დანერგილ დამოკიდებულებებზე იგივე მიმოხილვა გამოვიყენოთ, რაც ადამიანის მიერ დაწერილ კოდზე.
ამთა შერწყმით საუკეთესო პრაქტიკა სწორი ნაზავით აპლიკაციის უსაფრთხოების ინსტრუმენტებიორგანიზაციებს შეუძლიათ თავიდან აიცილონ დარღვევები, დაიცვან მგრძნობიარე მონაცემები და შეინარჩუნონ სწრაფი განვითარება უსაფრთხოების შელახვის გარეშე.
აპლიკაციის უსაფრთხოების ინსტრუმენტების ძირითადი ტიპები
გაშვების აპლიკაციის თვითდაცვა (RASP)
RASP ინსტრუმენტები ჩაშენებულია აპლიკაციებში და აკონტროლებენ მათ გამოყენების დროს. ისინი აანალიზებენ შემავალ და გამოსავალ მონაცემებს და გაშვების დროს ქცევას მავნე აქტივობის აღმოსაჩენად.
- როგორ მუშაობსRASP აფიქსირებს მოთხოვნებს და ამოწმებს შესრულების გზებს. თუ ის დააფიქსირებს მონაცემებზე არაავტორიზებული წვდომას ან არანორმალურ ქცევას, ის დაუყოვნებლივ ბლოკავს მოქმედებას.
- უპირატესობებიუზრუნველყოფს რეალურ დროში დაცვას ნულოვანი დღის დაუცველობის, ინსაიდერული საფრთხეებისა და ინექციური შეტევებისგან. ის ასევე ხელს უწყობს შესაბამისობის ჩარჩოების დაცვას, როგორიცაა დორა.
- შეზღუდვებიRASP იცავს გაშვებულ აპლიკაციებს, მაგრამ თავიდანვე არ უშლის დაუცველი კოდის დაწერას.
საიდუმლოებების აღმოჩენა და მართვა
საიდუმლოებების აღმოჩენის ინსტრუმენტები სკანირებენ საცავებს, pipelines და შექმენით არტეფაქტები ისეთი ღია ავტორიზაციისთვის, როგორიცაა API გასაღებები, მონაცემთა ბაზის პაროლები ან ტოკენები.
- როგორ მუშაობსისინი აღნიშნავენ Git-ის ისტორიაში დაშიფრულ საიდუმლოებებს ან შემთხვევით გაჟონვას და აფრთხილებენ დეველოპერებს, წაშალონ ან შეცვალონ ისინი.
- უპირატესობები: შეამცირეთ ავტორიზაციის მონაცემების მოპარვის რისკი, თავიდან აიცილეთ არაავტორიზებული წვდომა და მხარი დაუჭირეთ შესაბამისობას CIS ნიშნულები.
- შეზღუდვებიფოკუსირებულია მხოლოდ მგრძნობიარე მონაცემების გამოვლენაზე და ვერ აგვარებს კოდის ან დამოკიდებულების უფრო ფართო ხარვეზებს.
Cloud Security Pose Management (CSPM)
CSPM ინსტრუმენტები ფოკუსირებულია ღრუბლოვანი აპლიკაციების უსაფრთხოებაზე არასწორი კონფიგურაციების გამოვლენით და პოლიტიკის აღსრულებით.
- როგორ მუშაობსისინი სკანირებენ ინფრასტრუქტურასა და ღრუბლოვან რესურსებს, ამოწმებენ ნებართვებს, შენახვის პარამეტრებს და ქსელის წესებს.
- უპირატესობებიეხმარება გუნდებს თავიდან აიცილონ ისეთი საერთო რისკები, როგორიცაა ღია S3 თაროები ან ზედმეტად ნებადართული IAM როლები, ამავდროულად, შეესაბამება OWASP ტოპ 10 ღრუბლოვანი რისკები.
- შეზღუდვებიისინი უზრუნველყოფენ ინფრასტრუქტურის კონფიგურაციების უსაფრთხოებას, მაგრამ არ შეუძლიათ აპლიკაციის კოდის ანალიზი.
ხელოვნური ინტელექტის უსაფრთხოების პოზის მართვა (AI-SPM)
ხელოვნური ინტელექტი-SPM ინსტრუმენტები კონკრეტულად თანამედროვე აპლიკაციების ხელოვნური ინტელექტის ფენაზეა ორიენტირებული: მოდელები, აგენტები და MCP კავშირები, რომლებსაც ტრადიციული AppSec ინსტრუმენტები არ აღრიცხავენ.
- როგორ მუშაობს: განუწყვეტლივ აღმოაჩენს ხელოვნური ინტელექტის აქტივებს მთელ მსოფლიოში SDLC და აკავშირებს მათ მათ მიერ შემოტანილ რისკთან, ხელოვნური ინტელექტის მიერ გენერირებული კოდიდან ხელოვნური ინტელექტის მიერ შემოთავაზებულ დამოკიდებულებებამდე.
- უპირატესობები: ხურავს ზუსტად იმ „ბრმა წერტილს“, რომელსაც იყენებენ ხელოვნური ინტელექტის სპეციფიკური მიწოდების ჯაჭვის შეტევები, როგორიცაა „slopsquatting“ და გუნდებს აძლევს ცოცხალ ინვენტარს. (AI-BOM) იმის შესახებ, თუ რას აკეთებს სინამდვილეში ხელოვნური ინტელექტი.
- შეზღუდვები: AI-SPM სპეციალურად იცავს AI ფენას და საუკეთესოდ მუშაობს ტრადიციულთან ერთად. SAST, DAST და SCA ვიდრე მათი შეცვლა.
რა არის აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტები?
აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტები (ASTT) აპლიკაციების დაუცველობის შეფასება შემუშავებისა და ტესტირების დროს. მიმდინარე დაცვის ინსტრუმენტებისგან განსხვავებით, ისინი ფოკუსირებულია პრობლემების აღმოჩენაზე დანერგვამდე, რაც ამცირებს რისკის ალბათობას საწარმოო გარემოში.
აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტების ძირითადი ტიპები
სტატიკური აპლიკაციის უსაფრთხოების ტესტირება (SAST)
SAST ინსტრუმენტები აანალიზებენ საწყის კოდს, ბაიტკოდს ან ბინარულ ფაილებს მათი შესრულების გარეშე.
- როგორ მუშაობს: სკანირებს კოდს დაუცველი შაბლონების აღმოსაჩენად, როგორიცაა SQL ინექცია ან მყარი კოდირებული ავტორიზაციის მონაცემები, სანამ დეველოპერები ჯერ კიდევ წერენ კოდს.
- უპირატესობები: ადრეულ ეტაპზე აფიქსირებს დაუცველობებს, ამცირებს გამოსწორების ხარჯებს და მხარს უჭერს OWASP უსაფრთხო კოდირების პრაქტიკა.
- შეზღუდვებიშესაძლოა, ცრუ დადებითი შედეგები გამოიწვიოს და ვერ აღმოაჩინოს გაშვების დროს არსებული დაუცველობები.
დამატებითი ინფორმაციისთვის იხილეთ ჩვენი შედარება SAST vs SCA.
დინამიური აპლიკაციის უსაფრთხოების ტესტირება (DAST)
Dast ინსტრუმენტები ახდენს რეალურ სამყაროში შეტევების სიმულირებას გაშვებულ აპლიკაციაზე, წყაროს კოდზე წვდომის გარეშე.
- როგორ მუშაობსგარედან ურთიერთქმედებს აპლიკაციასთან, იკვლევს საბოლოო წერტილებს და აანალიზებს პასუხებს.
- უპირატესობები: აფიქსირებს გაშვების დროს არსებულ ხარვეზებს, როგორიცაა არასწორი კონფიგურაცია, ავთენტიფიკაციის პრობლემები ან ინექციის რისკები. რეკომენდებულია NIST როგორც ძლიერი უსაფრთხოების პროცესის ნაწილი.
- შეზღუდვებიარ ახდენს დასკვნების პირდაპირ კოდის ხაზებთან დაკავშირებას, რამაც შეიძლება შეანელოს გამოსწორების პროცესი.
დამატებითი ინფორმაციისთვის იხილეთ ჩვენი შედარება SAST DAST-ის წინააღმდეგ.
პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA)
SCA ინსტრუმენტები პასუხობს ღია კოდის კომპონენტებში არსებულ რისკებს, რომლებიც დღესდღეობით აპლიკაციების უმეტესობას ემსახურება.
- როგორ მუშაობს: სკანირებს დამოკიდებულებებსა და მანიფესტებს (მაგ.,
package.json,requirements.txt) ცნობილი დაუცველობებისა და ლიცენზიასთან დაკავშირებული პრობლემების აღმოსაჩენად. - უპირატესობებიიცავს მიწოდების ჯაჭვის საფრთხეებისგან, უზრუნველყოფს ლიცენზიების შესაბამისობას და მხარს უჭერს ისეთ ჩარჩოებს, როგორიცაა NIST SSDF.
- შეზღუდვებიფოკუსირებულია მხოლოდ მესამე მხარის ბიბლიოთეკებზე და არ აანალიზებს მორგებული აპლიკაციის კოდს.
აპლიკაციის უსაფრთხოების ინტერაქტიული ტესტირება (IAST)
IAST ინსტრუმენტები აერთიანებს შემდეგის ძლიერ მხარეებს: SAST და DAST სატესტო გარემოში გაშვების დროს.
- როგორ მუშაობს: ამუშავებს აპლიკაციას, აკონტროლებს მონაცემთა ნაკადს და ამოწმებს დაუცველობებს კონტექსტში.
- უპირატესობებიგთავაზობთ უფრო ზუსტ შედეგებს, ნაკლებ ცრუ დადებით პასუხს და უფრო სწრაფ უკუკავშირს დეველოპერებისთვის.
- შეზღუდვებისაჭიროებს სატესტო გარემოს და ტესტირების დროს შეიძლება გამოიწვიოს გაშვების დროის გადატვირთვა.
აპლიკაციის უსაფრთხოების ინსტრუმენტებისა და ტესტირების ინსტრუმენტების შედარება
| Tool | მიზანი | ძირითადი უპირატესობები | შეზღუდვები |
|---|---|---|---|
| RASP | აპლიკაციების შესრულების დროს რეალურ დროში აკონტროლებს მათ მუშაობას. | ბლოკავს ნულოვანი დღის შეტევებს და საეჭვო ქმედებებს, ამატებს გაშვების დროს დაცვას. | იცავს მხოლოდ გაშვების დროს, არ უშლის ხელს კოდირების ხარვეზების ადრეულ გამოვლენას. |
| საიდუმლოებების აღმოჩენა | პოულობს მგრძნობიარე მონაცემებს, როგორიცაა API გასაღებები და პაროლები კოდის ბაზებში. | ხელს უშლის ავტორიზაციის გაჟონვას, უზრუნველყოფს შესაბამისობას CIS ნიშნულები. | მხოლოდ საიდუმლოებებზე ფოკუსირებული, არ ასწორებს კოდის უფრო ფართო დაუცველობებს. |
| CSPM | სკანირებს და მართავს ღრუბლოვან კონფიგურაციებს. | აღმოაჩენს არასწორ კონფიგურაციებს, ამუშავებს OWASP Top 10-ს standards. | შემოიფარგლება ღრუბლოვანი რესურსებით, არ მოიცავს აპლიკაციის ლოგიკას. |
| SAST | აანალიზებს საწყის კოდს ან ბინარულ ფაილებს მათი შესრულების გარეშე. | განვითარების ადრეულ ეტაპზე აღმოაჩენს პრობლემებს, მხარს უჭერს კოდირების უსაფრთხო პრაქტიკას. | შესაძლოა, ცრუ დადებითი შედეგები გენერირდეს, გაშვების დროს არსებული პრობლემები არ იყოს ხილვად. |
| Dast | ახდენს შეტევების სიმულირებას გაშვებულ აპლიკაციებზე. | პოულობს გაშვების დროს არსებულ დაუცველობებს, მუშაობს საწყისი კოდის გარეშე. | პირდაპირ კოდის ხაზებთან არ არის დაკავშირებული, ნაკლებად სასარგებლოა წყაროდან გამოსწორებისთვის. |
| SCA | სკანირებს ღია კოდის დამოკიდებულებებს დაუცველობისა და რისკების აღმოსაჩენად. | იცავს მიწოდების ჯაჭვს, უზრუნველყოფს ლიცენზირებისა და შესაბამისობის მართვას. | შემოიფარგლება მესამე მხარის კომპონენტებით და არა მორგებული აპლიკაციის კოდით. |
| IAST | აერთიანებს სტატიკურ და დინამიურ ტესტირებას სატესტო გარემოში. | ადასტურებს დაუცველობებს კონტექსტში, ამცირებს ცრუ დადებით შედეგებს. | საჭიროებს გაშვების ტესტის დაყენებას, შესაძლოა ტესტირების დროს მუშაობაზე გავლენა იქონიოს. |
| ხელოვნური ინტელექტი-SPM | აღმოაჩენს და იცავს ხელოვნური ინტელექტის მოდელებს, აგენტებს და MCP კავშირებს. | ხურავს ხელოვნური ინტელექტისთვის სპეციფიკურ ბრმა წერტილებს (დაუბანელ მდგომარეობაში ჩაჯდომა, ჰალუცინირებული დამოკიდებულებები) და წარმოქმნის AI-BOM-ს. | ფოკუსირებულია ხელოვნური ინტელექტის ფენაზე; საუკეთესოდ მუშაობს მასთან ერთად SAST/DAST/SCA. |
ყველაფრის გაერთიანება: სწორი აპლიკაციის უსაფრთხოების ინსტრუმენტების შერჩევა
თითოეული აპლიკაციის უსაფრთხოების ინსტრუმენტები მდე აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტები ზემოთ ჩამოთვლილი კონკრეტული როლი თამაშობს. მაგალითად, SAST დეველოპერებს კოდირების ხარვეზების ადრეულ ეტაპზე აღმოჩენაში ეხმარება, ხოლო DAST გაშვებულ აპლიკაციებზე შეტევების სიმულირებას ახდენს. SCA ღია კოდის რისკებზეა ორიენტირებული, ხოლო RASP უზრუნველყოფს რეალურ დაცვას წარმოებაში. საიდუმლოებების აღმოჩენა იცავს ავტორიზაციის მონაცემებს, ხოლო CSPM იცავს ღრუბლოვან გარემოს.
თუმცა, ეს აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტები და გაშვების დროს დაცვის ინსტრუმენტებსაც აქვთ შეზღუდვები. ზოგიერთი მათგანი ძალიან ბევრ ცრუ დადებით შედეგს გამოიმუშავებს, ზოგი მხოლოდ გაშვების დროს ამახვილებს ყურადღებას და ბევრი მათგანი ფუნქციონირებს იზოლირებულად, თანამედროვე სისტემებთან ინტეგრაციის გარეშე. განვითარების პროცესებიეს ფრაგმენტაცია გუნდებს ართულებს ხილვადობის შენარჩუნებას, პრობლემების პრიორიტეტულობის მინიჭებას და სწრაფი გამოშვების ციკლებთან ტემპის შენარჩუნებას.
ამიტომ, ძლიერი უსაფრთხოების პოზიციის ჩამოყალიბება მოითხოვს მრავალი გადაწყვეტის გაერთიანებას ერთიან სტრატეგიაში. ორგანიზაციები, რომლებიც ინტეგრირდებიან აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტები გაშვების დროს დაცვის, საიდუმლოებების მართვისა და ღრუბლოვანი უსაფრთხოების გამოყენებით, ისინი უფრო სრულყოფილ დაცვას აღწევენ უსაფრთხოების ხარვეზებს პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის განმავლობაში.
ამავდროულად, ხელსაწყოების ნაზავის მართვა ზრდის სირთულეს და ხარჯებს. სწორედ ამიტომ, ბევრი გუნდი მიისწრაფვის ყველაფერი ერთში პლატფორმები რომლებიც აერთიანებს ამ შესაძლებლობებს, უზრუნველყოფს თანმიმდევრულ ანგარიშგებას და პირდაპირ ჯდება CI/CD pipelines.
რატომ უნდა აირჩიოთ Xygeni თქვენი აპლიკაციის უსაფრთხოების საჭიროებებისთვის?
Xygeni სცილდება წერტილოვან გადაწყვეტილებებს და სთავაზობს ყოვლისმომცველი აპლიკაციის უსაფრთხოების პლატფორმა რომელიც აერთიანებს ყველა იმ ინსტრუმენტს, რომელიც გუნდებს სჭირდებათ თავიანთი აპლიკაციების უსაფრთხოებისთვის, შემუშავებიდან წარმოებამდე. ფრაგმენტული გადაწყვეტილებების მართვის ნაცვლად, Xygeni აერთიანებს მათ ერთ ადგილას:
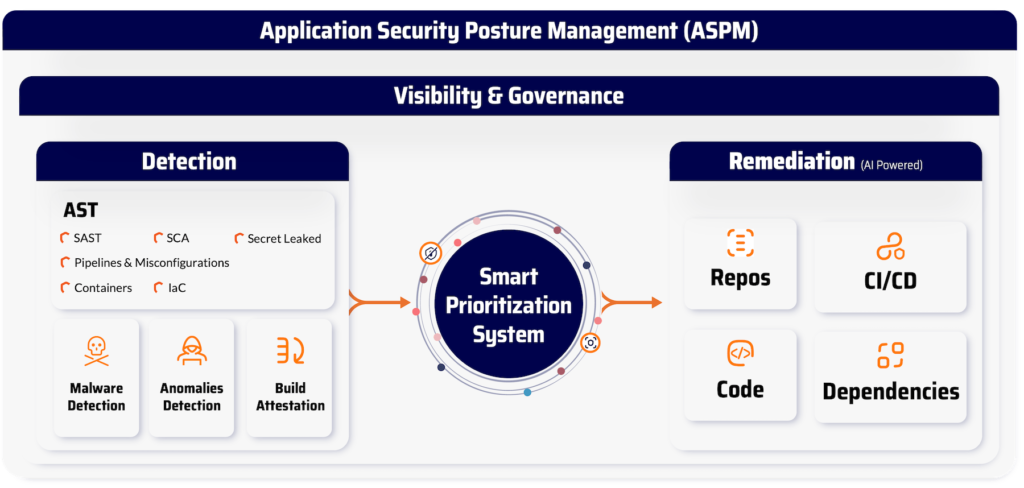
- სტატიკური და დინამიური სკანირება → მშობლიური SAST, DAST და IAST სკანირება, რომელიც ჩაშენებულია განვითარების სამუშაო პროცესებში.
- პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დაცვა → უწყვეტი SCA ღია კოდის დამოკიდებულებებისთვის, ექსპლუატაციის შესახებ ინფორმაციისა და ხელმისაწვდომობის ანალიზით.
- საიდუმლოებები უსაფრთხოება → საცავებსა და pipelines.
- გაშვების დროს დაცვა → RASP და ანომალიების აღმოჩენა რეალურ დროში საეჭვო ქცევის შესაჩერებლად.
- Cloud Security → CSPM არასწორი კონფიგურაციების იდენტიფიცირებისა და ღრუბლოვანი გარემოს უსაფრთხოების უზრუნველსაყოფად.
- AI უსაფრთხოება → ხელოვნური ინვენტარი და ხელოვნური ინტელექტის ტრიაჟი ასახავს ყველა ხელოვნური ინტელექტის მოდელს, აგენტს და MCP კავშირს მთელს ქსელში. SDLCდა დასკვნებზე ხელოვნური ინტელექტით მართული განაჩენის, გადაუდებლობისა და სირთულის შეფასების გამოყენება, რათა ხელოვნური ინტელექტით გენერირებულმა კოდმა იგივე შემოწმება მიიღოს, რაც სხვა ნებისმიერ კოდს. pipeline.
Xygeni-ს გამორჩეულობას მხოლოდ გაშუქება კი არა, არამედ როგორ მუშაობს:
- მშობლიური სკანირება → ჩაშენებულია უშუალოდ დეველოპერის სამუშაო პროცესებში და CI/CD pipelines, პაჩვორკ ინტეგრაციები არ არის საჭირო.
- პრიორიტეტების განსაზღვრის ძაბრი → გუნდებს ამახვილებს ყურადღებას ნამდვილად მნიშვნელოვან რისკებზე, დაუცველობების ფილტრაციის გზით, რომლებიც ფილტრავენ მათ ხელმისაწვდომობისა და ექსპლუატაციის შესაძლებლობას.
- Guardrails → უსაფრთხოების პოლიტიკის ავტომატურად აღსრულება, სარისკო აწყობების დარღვევით, სანამ ისინი წარმოებაში მოხვდებიან.
- ერთიანი Dashboard → უზრუნველყოფს ერთიან წყაროს სიმართლის შესახებ დაუცველობების, არასწორი კონფიგურაციებისა და საფრთხეების შესახებ პროგრამული უზრუნველყოფის შემუშავების მთელი სასიცოცხლო ციკლის განმავლობაში.
Xygeni-ს დახმარებით, განვითარებისა და უსაფრთხოების გუნდები იძენენ ძალაუფლებას, უსაფრთხოების ხარვეზების სწრაფად იდენტიფიცირება, პრიორიტეტების მინიჭება და გამოსწორება მაღალი პროდუქტიულობის შენარჩუნებით. ეს არ არის მხოლოდ ხელსაწყოების ერთობლიობა, არამედ პლატფორმა, რომელიც შექმნილია თანამედროვე აპლიკაციების სრულად დასაცავად.
ხშირად დასმული კითხვები (FAQ)
რა არის აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტები?
აპლიკაციების უსაფრთხოების ტესტირების ინსტრუმენტები (ASTT) არის პროგრამული უზრუნველყოფის გადაწყვეტილებები, რომლებიც აანალიზებენ აპლიკაციებს უსაფრთხოების ხარვეზების აღმოსაჩენად განლაგებამდე. ისინი მოიცავს SAST, DAST, SCAდა IAST, რომელთაგან თითოეული ფოკუსირებულია განვითარების სხვადასხვა ეტაპზე. მათი მიზანია, დაეხმარონ დეველოპერებსა და უსაფრთხოების გუნდებს სასიცოცხლო ციკლის ადრეულ ეტაპზე სისუსტეების პოვნასა და გამოსწორებაში.
რომელი ინსტრუმენტია რეკომენდებული აპლიკაციის უსაფრთხოების ტესტირებისთვის?
სწორი ინსტრუმენტი დამოკიდებულია თქვენს გარემოსა და საჭიროებებზე. SAST რეკომენდებულია დაუცველი კოდის აღმოსაჩენად შემუშავების დროს, ხოლო DAST იდეალურია გაშვების დროს ტესტირებისთვის. ბევრი ორგანიზაცია ორივეს აერთიანებს SCA მიწოდების ჯაჭვის უსაფრთხოებისთვის, სრული დაფარვის მისაღწევად.
ვებ აპლიკაციის შეფასება უსაფრთხოების ინსტრუმენტია?
ვებ-აპლიკაციის შეფასება თავისთავად ინსტრუმენტი არ არის, არამედ პროცესია, რომელიც იყენებს აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტებს რისკების შესაფასებლად. ის, როგორც წესი, მოიცავს გაშვებას SAST, DAST და ხელით გადახედვები ვებ-აპლიკაციებში დაუცველობის გამოსავლენად. მიზანია ვებ-აპლიკაციების უსაფრთხოების გაძლიერება ხარვეზების აღმოჩენით თავდამსხმელების მიერ მათ აღმოჩენამდე.
რომელია ღრუბლოვანი სერვისებისთვის დინამიური აპლიკაციების უსაფრთხოების ტესტირების საუკეთესო ინსტრუმენტი?
ღრუბლოვანი გარემოსთვის საუკეთესო DAST ინსტრუმენტი არის ის, რომელიც შეუფერხებლად ინტეგრირდება CI/CD pipelineდა მასშტაბირება კონტეინერიზებული განლაგებით. თანამედროვე DAST გადაწყვეტილებებს შეუძლიათ API-ების, მიკროსერვისების და სერვერის გარეშე აპლიკაციების სკანირება რეალურ დროში. მთავარია ისეთი ინსტრუმენტის არჩევა, რომელიც უზრუნველყოფს ქმედით ინფორმაციას ღრუბლოვანი განვითარების პროცესების შენელების გარეშე.
რომელი ინსტრუმენტია რეკომენდებული enterprise აპლიკაციის უსაფრთხოების ტესტირება?
Enterpriseროგორც წესი, ისინი იყენებენ აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტების ნაზავს (SAST, DAST, SCAდა IAST) სასიცოცხლო ციკლის სხვადასხვა ეტაპის დასაფარად. რეკომენდებული მიდგომაა ისეთი გადაწყვეტილებების შერჩევა, რომლებიც ინტეგრირდება CI/CD pipelines, იძლევა ზუსტ შედეგებს დაბალი ცრუ დადებითი შედეგებით და მასშტაბირდება მრავალ აპლიკაციაში.
მოიცავს თუ არა აპლიკაციის უსაფრთხოება ხელოვნური ინტელექტის მიერ გენერირებულ კოდს და ხელოვნური ინტელექტის მიერ კოდირების ინსტრუმენტებს?
სულ უფრო ხშირად, დიახ. AI-SPM ინსტრუმენტები აღმოაჩენენ და უზრუნველყოფენ AI მოდელებს, აგენტებს და MCP კავშირებს, რომლებიც ამჟამად მუშაობს მთელს მსოფლიოში. SDLC, ხოლო ხელოვნური ინტელექტის ტრიაჟი დასკვნებზე ხელოვნური ინტელექტით დაფუძნებულ ანალიზს იყენებს, რათა როგორც ხელოვნური ინტელექტის მიერ გენერირებული კოდი, ასევე ტრადიციული აპლიკაციის კოდი ერთნაირი სიზუსტით შეფასდეს.

