





აპლიკაციების უსაფრთხოების უზრუნველყოფა არასდროს ყოფილა ასეთი კრიტიკული. 2024 წლის აგვისტოს მონაცემებით, ინტერნეტის მომხმარებლებმა მთელ მსოფლიოში აღმოაჩინეს 52 000 ახალი გავრცელებული IT უსაფრთხოების დაუცველობა და რისკის ქვეშ მყოფი პრობლემა (CVE-ები). ეს ასახავს მკვეთრ ზრდას 2023 წელთან შედარებით, როდესაც რეკორდული მაჩვენებელი დაფიქსირდა. 29,000 CVE დაფიქსირდა ერთ წელიწადში. ამ კონტექსტში, შედარება SAST DAST-თან შედარებით აუცილებელია იმის გასაგებად, თუ როგორ უნდა გავუმკლავდეთ ამ მზარდ საფრთხეებს. იმის ცოდნა, თუ რა არის SAST და DAST, და ის, თუ როგორ იცავს ისინი დაუცველობისგან, კრიტიკულად მნიშვნელოვანია ორგანიზაციებისთვის, რომლებიც ცდილობენ თავიანთი აპლიკაციების უსაფრთხოებას. ეს სტატია იკვლევს DAST-სა და SAST, მათი უნიკალური სარგებელი და რატომ SAST თანამედროვე აპლიკაციების უსაფრთხოებისთვის საუკეთესო არჩევანია.
რა არის SAST და DAST? საფუძვლების გაგება
რა არის SASTდა რატომ არის ეს მნიშვნელოვანი?
სტატიკური აპლიკაციის უსაფრთხოების ტესტირება (SAST) არის თეთრი ყუთის ტესტირების ტექნიკა, რომელიც სკანირებს საწყის კოდს, ბაიტკოდს ან ბინარულ ფაილებს დაუცველობის დასადგენად. DAST-ისგან განსხვავებით, რომელიც ამოწმებს გაშვებულ აპლიკაციებს, SAST აანალიზებს კოდს დანერგვამდე, პრობლემების ადრეულ ეტაპზე აღმოჩენით. იმის გაგება, თუ რა არის SAST და DAST ეხმარება ორგანიზაციებს ინფორმირებული გადაწყვეტილებების მიღებაშიcisიონები მათი განაცხადების ეფექტურად დაცვის შესახებ.
SAST განსაკუთრებით ეფექტურია კრიტიკული დაუცველობების იდენტიფიცირებისთვის, როგორიცაა SQL ინექცია, ბუფერული გადავსება და საიტებს შორის სკრიპტირება (XSS). ინტეგრირებით SAST შევიდა CI/CD pipelineს-ის წყალობით, დეველოპერებს შეუძლიათ მიიღონ რეალურ დროში უკუკავშირი, რაც ამცირებს დაუცველობების წარმოებაში მოხვედრის შანსებს.
ღირებულება SAST გაძლიერდება განვითარების ფაზაში ინტეგრირებისას, რადგან ორგანიზაციების 37% უკვე აკეთებს ამასეს ადრეული ინტეგრაცია უსაფრთხოებას განვითარების სამუშაო პროცესებთან ათავსებს, რაც რეალურ დროში უკუკავშირის მიღების საშუალებას იძლევა, რაც აჩქარებს გამოსწორებას და ხელს უწყობს უსაფრთხო კოდირების პრაქტიკას.
ძირითადი თვისებები SAST:
- პროაქტიული აღმოჩენა: აპლიკაციების განლაგებამდე პოულობს დაუცველობებს.
- ინტეგრაციის მეგობრული: ჩაშენდება CI/CD pipelines, დეველოპერებისთვის რეალურ დროში უკუკავშირის მიწოდება.
- რენტაბელური: კოდირების დროს დაუცველობების გამოსწორება გაცილებით იაფია, ვიდრე მათი გამოსწორება დანერგვის შემდეგ.
რა არის DAST და როგორ მუშაობს ის?
ამის საპირისპიროდ SAST, დინამიური აპლიკაციის უსაფრთხოების ტესტირება (DAST) აფასებს აპლიკაციებს მათ გაშვებულ მდგომარეობაში. ეს შავი ყუთის ტესტირების მეთოდი ახდენს გარე შეტევების სიმულირებას დაუცველობების გამოსავლენად, როგორიცაა ავტორიზაციის ხარვეზები ან არასწორად კონფიგურირებული API-ები. როდესაც გავითვალისწინებთ, თუ რა არის SAST და DAST, DAST-ის გაშვების დროს ფოკუსირებული ავსებს SASTადრეული ეტაპის უსაფრთხოება, თუმცა SAST ხშირად უზრუნველყოფს დროისა და ხარჯების უფრო დიდ დაზოგვას.
DAST-ის ძირითადი მახასიათებლები:
- გაშვების ტესტირება: ახდენს რეალური სამყაროს თავდასხმის სცენარების სიმულირებას.
- შავი ყუთის მიდგომა: მუშაობს წყაროს კოდზე წვდომის გარეშე.
- ფოკუსირება გაშვების დროს არსებულ რისკებზე: აფიქსირებს გარემოსთვის დამახასიათებელი არასწორი კონფიგურაციებით გამოწვეულ პრობლემებს.
მიუხედავად იმისა, რომ DAST-ს ღირებულება აქვს გაშვების დროს დაუცველობის იდენტიფიცირებისთვის, მას აქვს მნიშვნელოვანი შეზღუდვები, განსაკუთრებით ადრეული ეტაპის უსაფრთხოებისთვის.
SAST DAST-ის წინააღმდეგ: ძირითადი განსხვავებების ახსნა
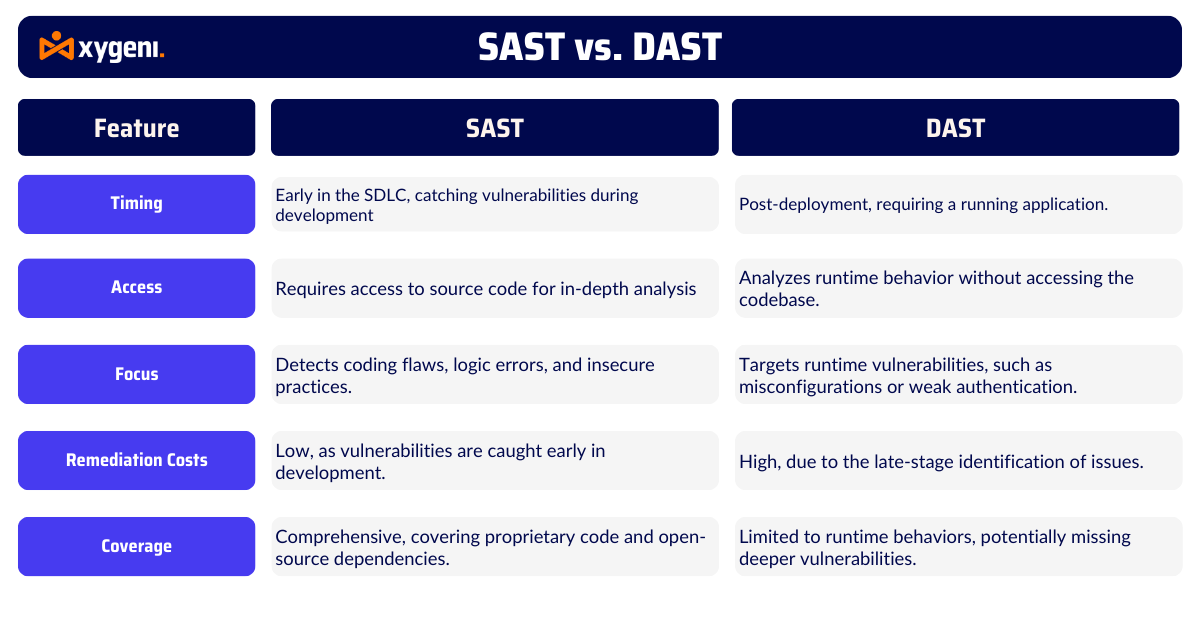
იმის გასაგებად, თუ რა არის SAST და DAST-თან შედარებით, მნიშვნელოვანია შევადაროთ, თუ როგორ განსხვავდებიან ისინი დროის, წვდომისა და იმ დაუცველობების მიხედვით, რომლებსაც ისინი აგვარებენ. ეს განსხვავებები ორგანიზაციებს დაეხმარება აირჩიონ სწორი ინსტრუმენტი მათი აპლიკაციის უსაფრთხოების საჭიროებებისთვის.
ვადები
ერთი მთავარი განსხვავება Dast vs SAST როდესაც ისინი გამოიყენება პროგრამული უზრუნველყოფის შემუშავების პროცესში. SAST მუშაობს ადრეულ ეტაპზე, კოდირებისა და შექმნის ფაზებში. ეს მიდგომა, რომელსაც ხშირად „გადაწევას მარცხნივ“ უწოდებენ, ეხმარება დეველოპერებს დაუცველობების აღმოჩენაში აპლიკაციის განლაგებამდე. ადრეული გამოვლენა ნიშნავს უფრო სწრაფ გამოსწორებას და დაბალ ხარჯებს. ამის საპირისპიროდ, DAST გამოიყენება მოგვიანებით, როგორც წესი, აპლიკაციის ეტაპობრივად ან წარმოებაში გაშვების შემდეგ. მიუხედავად იმისა, რომ DAST-ს შეუძლია შეამოწმოს, თუ როგორ რეაგირებს აპლიკაცია რეალურ სამყაროს შეტევებზე, ამ ეტაპზე პრობლემების პოვნა და გამოსწორება ხშირად უფრო შრომატევადი და ძვირია.
ხელმისაწვდომობა
კიდევ ერთი მთავარი განსხვავება Dast vs SAST ეს არის ის, თუ როგორ წვდება ეს ინსტრუმენტები აპლიკაციას. SAST საჭიროებს წვდომას საწყის კოდზე, ბაიტკოდზე ან ბინარულ ფაილებზე. ეს „თეთრი ყუთის“ მიდგომა საშუალებას აძლევს მას, ღრმად ჩაუღრმავდეს აპლიკაციის შიდა სტრუქტურას. მეორეს მხრივ, DAST არის „შავი ყუთის“ ტესტირების ინსტრუმენტი. ის არ საჭიროებს კოდზე წვდომას და ამის ნაცვლად, ამოწმებს აპლიკაციას გარედან, სიმულირებს, თუ როგორ შეიძლება თავდამსხმელმა ურთიერთქმედება მასთან. მიუხედავად იმისა, რომ ეს სასარგებლოა გაშვების ტესტირებისთვის, DAST-ს შეუძლია გამოტოვოს უფრო ღრმა კოდის დონის პრობლემები, რომლებიც SAST დაჭერისთვისაა განკუთვნილი.
ანალიზი მეთოდი
გზა SAST DAST-თან შედარებით, ანალიზის აპლიკაციები ასევე განასხვავებს მათ. SAST კოდირების პრობლემების აღმოსაჩენად, აპლიკაციის შიდა ლოგიკასა და სტრუქტურას იკვლევს, მაშინაც კი, თუ ისინი გაშვების დროს დაუყოვნებლივ პრობლემებს არ იწვევენ. თუმცა, DAST ფოკუსირებულია იმაზე, თუ როგორ იქცევა აპლიკაცია მოქმედი რეჟიმში, ადგენს გაშვების დროს არსებულ დაუცველობებს, როგორიცაა არასწორი კონფიგურაცია ან გაუმართავი ავთენტიფიკაცია. ორივე მიდგომა ღირებულია, მაგრამ SAST უკეთ ახერხებს ხარვეზების აღმოჩენას, სანამ ისინი უფრო დიდ პრობლემებად იქცევიან.
რემედიაციის ღირებულება
უსაფრთხოების პრობლემების გამოსწორება შემუშავების დროს გაცილებით იაფია, ვიდრე დანერგვის შემდეგ, რის გამოც ბევრი ორგანიზაცია ეყრდნობა SASTდაუცველობების ადრეული აღმოფხვრით, გუნდებს შეუძლიათ თავიდან აიცილონ ძვირადღირებული შეფერხებები და პროცესის მოგვიანებით ეტაპზე ხელახლა მუშაობა. DAST, მიუხედავად იმისა, რომ ეფექტურია გაშვების დროს ტესტირებისთვის, ხშირად აღმოაჩენს პრობლემებს აპლიკაციის გააქტიურების შემდეგ, რაც გამოსწორებებს უფრო რთულს და ძვირადღირებულს ხდის.
დაფარვის
SAST ფართო დაფარვას სთავაზობს, სკანირებით არა მხოლოდ საკუთრების კოდს, არამედ ღია კოდის დამოკიდებულებები მთელი აპლიკაციის დასტის დაუცველობის გამოსავლენად. შედარებისთვის, DAST მხოლოდ გაშვების დროს არსებულ ქცევაზეა ორიენტირებული. ეს ნიშნავს, რომ შესაძლოა, მას გამორჩეს უფრო ღრმა, კოდის დონის პრობლემები, რამაც შეიძლება უსაფრთხოების ხარვეზები გამოიწვიოს. ორგანიზაციებისთვის, რომლებიც ცდილობენ დაუცველობის ყოვლისმომცველად მოგვარებას, SAST აუცილებელია.
SCA წინააღმდეგ SAST: აპლიკაციის უსაფრთხოების ძირითადი განსხვავებები
გამოიკვლიეთ უნიკალური ძლიერი მხარეები SCA მდე SAST და გაიგეთ, თუ როგორ მუშაობენ ისინი ერთად თქვენი აპლიკაციების უსაფრთხოების უზრუნველსაყოფად.
რატომ SAST აპლიკაციის უსაფრთხოებისთვის უკეთესი არჩევანია
ახლა, როდესაც ჩვენ განვსაზღვრეთ განსხვავებები SAST DAST-თან შედარებით, ცხადია, რომ SAST უკეთესია ორგანიზაციების უმეტესობისთვის. მისი პროაქტიული მიდგომა საშუალებას იძლევა დაუცველობების ადრეული გამოვლენისა და გამოსწორების, დროის დაზოგვისა და ხარჯების მნიშვნელოვნად შემცირების.
გარდა ამისა, ღია კოდის დაუცველობების ზრდასთან ერთად, SAST კიდევ უფრო კრიტიკული ხდება. ღია კოდის კომპონენტები ფართოდ გამოიყენება, თუმცა ბევრი მათგანი მოძველებულია ან ცუდად არის მოვლილი. SAST სკანირებს ამ დამოკიდებულებებს საკუთრების კოდთან ერთად, რაც უზრუნველყოფს თქვენი აპლიკაციების უსაფრთხო საფუძველს.
DAST vs. SAST: თანამედროვე საფრთხეებთან ადაპტაცია
აპლიკაციების უსაფრთხოების ბაზრის სწრაფი გაფართოება ასახავს პროაქტიული ინსტრუმენტების, როგორიცაა DAST vs. SASTღია კოდის დაუცველობების ზრდასთან ერთად, SAST საფრთხეებს ადრეულ ეტაპზევე აგვარებს, რაც ორგანიზაციებს ეხმარება ისეთი მარეგულირებელი ჩარჩოების დაცვაში, როგორიცაა NIS2 და დორა.
როგორ მუშაობს Xygeni-ს SAST გადაწყვეტა აძლიერებს აპლიკაციების უსაფრთხოებას
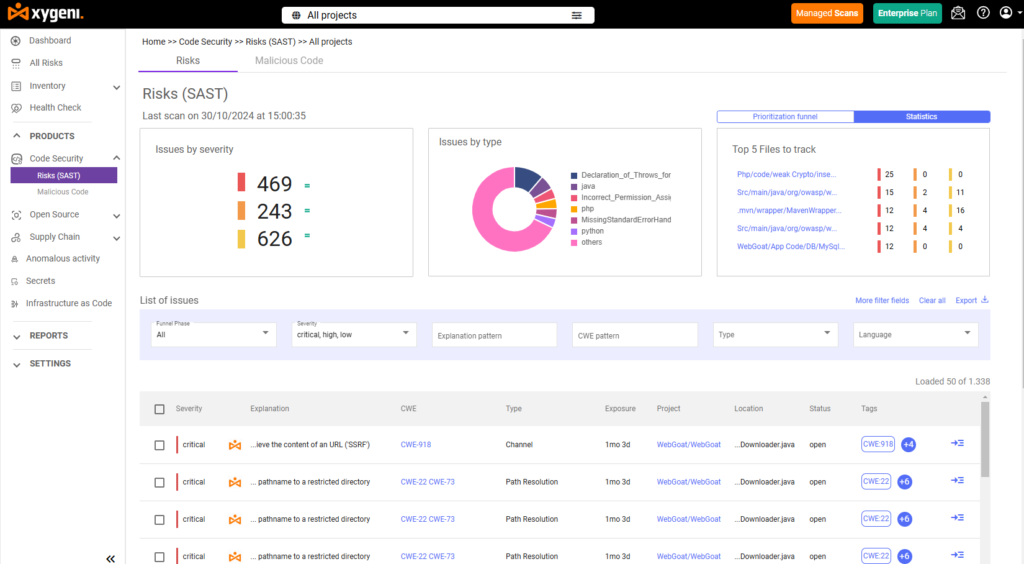
თანამედროვე აპლიკაციების მზარდი სირთულის გადასაჭრელად, ქსიგენი SAST გადაწყვეტა გთავაზობთ მყარ, მოქნილ მიდგომას. შექმნილია შეუფერხებლად ინტეგრირებისთვის CI/CD pipelines-თან ერთად, Xygeni დეველოპერებს რეალურ დროში უკუკავშირს აწვდის, რაც უზრუნველყოფს დაუცველობების ადრეულ ეტაპზე იდენტიფიცირებას და მოგვარებას.
Xygeni-ს ძირითადი მახასიათებლები SAST გადაჭრა:
- ყოვლისმომცველი სკანირება: აღმოაჩენს კოდირების შეცდომებს, ლოგიკურ ხარვეზებს და დაუცველობებს საკუთრების და ღია კოდის კოდში.
- რეალურ დროში გამოხმაურება: უსაფრთხოების ზომებს პირდაპირ ჩადებს შემუშავების სამუშაო პროცესში, რაც აჩქარებს გამოსწორებას.
- ღია კოდის დაცვა: სკანირებას უკეთებს დამოკიდებულებებს მესამე მხარის ბიბლიოთეკებიდან წარმოშობილი რისკების მოსაგვარებლად.
- გაუმჯობესებული კოდის ხარისხი: ხელს უწყობს კოდირების უსაფრთხო პრაქტიკას, აუმჯობესებს მის შენარჩუნებას.
არჩევა SAST პროაქტიული უსაფრთხოებისთვის
დებატებში SAST DAST-ის წინააღმდეგ, SAST გამოირჩევა, როგორც უკეთესი და უფრო პროაქტიული არჩევანი აპლიკაციების უსაფრთხოებისთვის. SAST შემუშავების დროს ხელს უწყობს დაუცველობების ადრეულ ეტაპზე აღმოჩენას და გამოსწორებას, რაც აპლიკაციების უსაფრთხოების შენარჩუნებას უფრო იაფს და აადვილებს. Xygeni-ს დახმარებით SAST გადაწყვეტის შედეგად, ორგანიზაციებს შეუძლიათ დაიცვან თავიანთი პროგრამული უზრუნველყოფა და წინ იყვნენ მზარდი უსაფრთხოების საფრთხეების წინაშე.
წიგნის დემო დღეს იმის სანახავად, თუ როგორ შეუძლია Xygeni-ს თქვენი აპლიკაციების დაცვაში კოდიდან დანერგვამდე.