





NIS2 (ქსელისა და ინფორმაციის უსაფრთხოების დირექტივა) ევროკავშირის (EU) ფარგლებში ორგანიზაციებისთვის საკვანძო რეგულაციად იქცა. მისი მთავარი მიზანი: კიბერუსაფრთხოების ჩარჩოების გაძლიერება და კრიტიკული ინფრასტრუქტურის დაცვა. NIS2 დირექტივა ავალდებულებს მკაცრ კიბერუსაფრთხოების პრაქტიკას, რაც გავლენას ახდენს (როგორც მოგვიანებით ნახავთ) ინდუსტრიებისა და სექტორების ფართო სპექტრზე. NIS2-ის შესაბამისობა არის იურიდიული მოთხოვნა და სტრატეგიული მიდგომის აუცილებელი ნაწილი კიბერუსაფრთხოების ესკალაციის გამოწვევების მიმართ მდგრადობის უზრუნველსაყოფად. ამ სტატიაში ჩვენ განვიხილავთ, ვისზე ახდენს გავლენას NIS2, რატომ უნდა იზრუნოთ შესაბამისობაზე და როგორ შეგიძლიათ გაამარტივოთ შესაბამისობის გზა.
მაგრამ რა არის ზუსტად NIS2?
NIS2 დირექტივა ეფუძნება ქსელისა და ინფორმაციული უსაფრთხოების (NIS) საწყის დირექტივას, რომელიც 2016 წელს გამოქვეყნდა ევროკავშირში კიბერუსაფრთხოების გასაუმჯობესებლად ძირითად სექტორებში. თუმცა, კიბერ საფრთხეების განვითარებასთან ერთად, NIS-ის საჭიროებებიც გაიზარდა და ახლა მისი მასშტაბის კორექტირებაა საჭირო, რათა ასახოს ის დაუცველობები, რომლებსაც სულ უფრო ხშირად ვხედავთ. NIS2 დირექტივა კიბერუსაფრთხოების მოთხოვნების უფრო ყოვლისმომცველ ნაკრებს გვთავაზობს, რასაც მოჰყვება რისკების მართვის, ანგარიშგებისა და ანგარიშვალდებულების გაზრდილი დონე. standards.
მისი წინამორბედისგან განსხვავებით (დირექტივა (EU) 2016/1148 („NIS-D“), NIS2 აღარ შემოიფარგლება მხოლოდ „აუცილებელი“ ერთეულებით, არამედ დამატებით მოიცავს „მნიშვნელოვან“ ერთეულებს, რაც ძალიან ფართო დაფარვას სთავაზობს სხვადასხვა ინდუსტრიას. ეს კლასიფიკაცია მნიშვნელოვანია, რადგან ის აჩვენებს უფრო მაღალ ციფრულ დამოკიდებულებას სხვა სექტორებში, ვიდრე ტრადიციული კრიტიკული ინფრასტრუქტურა, როგორიცაა ჯანდაცვა, ფინანსები, ენერგეტიკა, ტრანსპორტი და ციფრული მომსახურების მიმწოდებლები.
ვის შეეხება NIS2?
NIS2 დირექტივა აფართოებს მისი თავდაპირველი წინამორბედის, NIS-ის მოქმედების სფეროს, მნიშვნელოვნად ზრდის დირექტივის მოქმედების სფეროს ქვეშ მოქცეული ორგანიზაციების რაოდენობას და ყოფს მათ მოქმედების სფეროს ორ კატეგორიად - არსებით ერთეულებად და მნიშვნელოვან ერთეულებად.
- არსებითი პირები: მომსახურების მიმწოდებლები, რომლებიც აუცილებელია საზოგადოებრივი და ეკონომიკური ფუნქციების, როგორიცაა ჯანდაცვა, წყალი, ენერგეტიკა, ტრანსპორტი და საჯარო ადმინისტრირება, უწყვეტობისთვის. აუცილებელი ერთეულები ექვემდებარებიან NIS2-ის (რისკების მართვა, ინციდენტების შესახებ ანგარიშგება და აუცილებელი სისტემების უსაფრთხოების მონიტორინგი) უმაღლეს შესაბამისობის მოთხოვნებს, რადგან მათი მომსახურების შეფერხების საზოგადოებრივი შედეგები მძიმე იქნება.
- მნიშვნელოვანი პირები: ეს კატეგორია ამჟამად მოიცავს ინდუსტრიების უფრო ფართო სპექტრს, როგორიცაა საფოსტო მომსახურება, ციფრული ინფრასტრუქტურა, საკვების წარმოება და ქიმიური გადამუშავება. მიუხედავად იმისა, რომ ამ სუბიექტების შესაბამისობის მოთხოვნები გარკვეულწილად ნაკლებად მკაცრია, ვიდრე აუცილებელი სუბიექტების მოთხოვნები, ისინი მაინც ვალდებულნი არიან დაიცვან კიბერუსაფრთხოების მკაცრი მოთხოვნები. standardეკონომიკური სტაბილურობისა და საზოგადოებრივი უსაფრთხოებისთვის სასიცოცხლოდ მნიშვნელოვანი ოპერაციების დასაცავად.
ცოტა მეტი ამის შესახებ…
NIS2-ის მთავარი მახასიათებელია მისი გაფართოებული მოქმედების სფერო, რომელიც ახლა მოიცავს ორგანიზაციებს, რომლებიც ადრე გამორიცხული იყვნენ კიბერუსაფრთხოების რეგულაციებიდან. ბევრი ბიზნესი, რომელიც არ იყო ვალდებული დაეცვა ასეთი რეგულაციები, ახლა ვალდებულია დაიცვას NIS2. მაგალითად, ციფრული პლატფორმის ოპერატორები - როგორიცაა ელექტრონული კომერციის ფირმები, სოციალური ქსელები და ღრუბლოვანი ინფრასტრუქტურის პროვაიდერები - შედიან სხვა კომპანიების ოპერაციების ხელშეწყობაში მათი კრიტიკული როლის გამო. ამ პლატფორმებისა და ინფრასტრუქტურების NIS2-ში ჩართვა ხაზს უსვამს დირექტივის მიზანს, გააძლიეროს ციფრული სერვისების მდგრადობა, იმის გათვალისწინებით, რომ ისინი ფართოდ არიან დამოკიდებულნი მრავალ სექტორზე.
გარდა ამისა, NIS2 ასევე მოიცავს ინტერნეტისა და ტელეკომუნიკაციების პროვაიდერებს, IT უსაფრთხოების მომწოდებლებს და აპარატურის მწარმოებლებს, რომელთა პროდუქცია სასიცოცხლოდ მნიშვნელოვანია კრიტიკული ინფრასტრუქტურისთვის. ეს მნიშვნელოვან ცვლილებას აღნიშნავს, რადგან ეს სექტორები აუცილებელია ევროკავშირის მასშტაბით უსაფრთხო და საიმედო ქსელებისა და სისტემების უზრუნველსაყოფად. ამ სუბიექტების გაერთიანებით, NIS2 ცდილობს შექმნას ერთიანი კიბერუსაფრთხოების ეკოსისტემა, რომელიც დაიცავს არა მხოლოდ აუცილებელი სერვისების ძირითად მიმწოდებლებს, არამედ ტექნოლოგიებისა და მომსახურების მიმწოდებლების უფრო ფართო ქსელს, რომლებიც ამ ინფრასტრუქტურას უჭერენ მხარს.
ფინანსური მომსახურების სექტორი, რომელიც მოიცავს ბანკებს, სადაზღვევო კომპანიებს და სხვადასხვა ფინანსურ ინსტიტუტს, ამჟამად NIS2-ის მოთხოვნებს ექვემდებარება. მიუხედავად იმისა, რომ ამ ორგანიზაციების უმეტესობას უკვე მკაცრი კიბერუსაფრთხოების რეგულაციები არეგულირებდა, NIS2 დამატებით მოთხოვნებს ნერგავს, რაც მათ უფრო მჭიდროდ აკავშირებს კრიტიკული ინფრასტრუქტურის ყოვლისმომცველ უსაფრთხოებასთან. standardფინანსური მომსახურების სექტორზე დაფარვის გაფართოებით, NIS2 ცდილობს გააძლიეროს დაცვის მექანიზმები მგრძნობიარე მონაცემებისა და მნიშვნელოვანი აქტივების მართვის სუბიექტებისთვის.
+ პროფესიონალური რჩევა
რატომ არის NIS2-ის შესაბამისობა მნიშვნელოვანი?
NIS2-თან შესაბამისობა ორგანიზაციებისთვის სასიცოცხლოდ მნიშვნელოვანია რამდენიმე მიზეზის გამო, როგორიცაა სამართლებრივი ვალდებულებები, უსაფრთხოების გაუმჯობესება და რეპუტაციის დაცვა. აქ მოცემულია რამდენიმე ძირითადი მიზეზი, თუ რატომ არის NIS2-თან შესაბამისობა მნიშვნელოვანი:
1. რისკის შემცირება ცვალებად საფრთხის ლანდშაფტში
სიხშირე, სირთულე და სიმძიმე კიბერ-თავდასხმები ბოლო წლებში ესკალაცია განიცადა, რაც საფრთხეს უქმნის არა მხოლოდ მონაცემთა უსაფრთხოებას, არამედ ოპერაციული უწყვეტობასაც. NIS2 მოითხოვს ორგანიზაციებისგან კიბერუსაფრთხოების რისკების მართვის ძლიერი პრაქტიკის დანერგვას, რაც უზრუნველყოფს სხვადასხვა კიბერ საფრთხეებისთვის მზადყოფნას. NIS2-ის დაცვით, კომპანიები ქმნიან უფრო ძლიერ თავდაცვით პოზიციას, რაც მინიმუმამდე ამცირებს თავდასხმებით გამოწვეულ პოტენციურ შეფერხებებს.
2. იურიდიული და ფინანსური ჯარიმების თავიდან აცილება
NIS2-ის შეუსრულებლობამ შეიძლება გამოიწვიოს მნიშვნელოვანი ფინანსური ჯარიმები და სამართლებრივი შედეგები. დირექტივა ავალდებულებს ევროკავშირის თითოეულ წევრ სახელმწიფოს, დააკისროს ჯარიმები იმ ორგანიზაციებს, რომლებიც არ იცავენ მის პირობებს, ჯარიმები კი შესაძლოა რამდენიმე მილიონ ევროს მიაღწიოს ინციდენტის სიმძიმისა და შედეგების მიხედვით. ამ მოთხოვნების დაცვა ხელს უწყობს ამ ფინანსური რისკებისგან დაცვას და ხელს უწყობს პროაქტიული კიბერუსაფრთხოების კულტურის დამკვიდრებას.
3. ნდობისა და რეპუტაციის გაძლიერება
საჯარო და კერძო სექტორის ორგანიზაციები ფასდებიან მათი მომხმარებლებისა და კლიენტების ინფორმაციის დაცვის უნარის მიხედვით. უსაფრთხოების დარღვევებმა შეიძლება მნიშვნელოვნად დააზიანოს ორგანიზაციის რეპუტაცია, რაც გამოიწვევს დაინტერესებულ მხარეებს შორის ნდობის შემცირებას. NIS2-ის დაცვა აჩვენებს მაღალი დონის კიბერუსაფრთხოებისადმი ერთგულებას. standardს, რაც ორგანიზაციის სანდოობის გაზრდას უწყობს ხელს.
4. ინციდენტებზე რეაგირებისა და ანგარიშგების ხელშეწყობა
NIS2 აწესებს ინციდენტების შესახებ ანგარიშგების მკაცრ მოთხოვნებს, რაც ორგანიზაციებს ავალდებულებს, მნიშვნელოვანი ინციდენტების შესახებ ხელისუფლებას 24 საათის განმავლობაში აცნობონ. გაძლიერებული გამჭვირვალობა ხელს უწყობს კიბერინციდენტების უფრო სწრაფ გამოვლენას და მათზე რეაგირებას, რაც სასარგებლოა როგორც ორგანიზაციისთვის, ასევე კიბერუსაფრთხოების ფართო საზოგადოებისთვის. ღიაობის კულტურის ხელშეწყობით, NIS2 ცდილობს გააძლიეროს საზღვრისპირა თანამშრომლობა და ცოდნის გაზიარება კიბერუსაფრთხოების სფეროში სხვადასხვა სექტორში.
უყურეთ ჩვენს SafeDev Talk-ის ეპიზოდს DORA-ზე შესაბამისობა, რათა მეტი გაიგოთ ევროკავშირზე მოქმედი სხვა რეგულაციების შესახებ!
NIS2-თან შესაბამისობის ძირითადი მოთხოვნები
NIS2 განსაზღვრავს კონკრეტულ მოთხოვნებს, რომლებიც ორგანიზაციებმა უნდა დააკმაყოფილონ შესაბამისობის მისაღწევად:
რისკების მართვა და მდგრადობა
ორგანიზაციებმა უნდა შეაფასონ კიბერუსაფრთხოების რისკები და დანერგონ ადეკვატური უსაფრთხოების ზომები. ეს მოიცავს წვდომის კონტროლის, მონაცემთა დაშიფვრის და ინციდენტებზე რეაგირების დაგეგმვის პოლიტიკას.
ინციდენტის შეტყობინება და რეაგირება
NIS2 მოითხოვს ორგანიზაციებისგან, რომ უსაფრთხოების ინციდენტების შესახებ ინფორმაცია კონკრეტულ ვადებში წარადგინონ და ინციდენტის შემდგომი ანალიზი ჩაატარონ, რათა თავიდან აიცილონ მათი განმეორება.
მმართველობა და ანგარიშვალდებულება
სუბიექტებმა უნდა უზრუნველყონ, რომ ხელმძღვანელობა ჩართული იყოს კიბერუსაფრთხოების საკითხებში, განახორციელონ მკაფიო როლები და პასუხისმგებლობები კიბერრისკების მართვის ზედამხედველობისთვის.
მომარაგების ჯაჭვის დაცვა
იმის გათვალისწინებით, რომ მესამე მხარის მომწოდებლებსა და პარტნიორებს შეუძლიათ დაუცველობის შექმნა, NIS2 ხაზს უსვამს მიწოდების ჯაჭვის უსაფრთხოებაორგანიზაციებმა უნდა შეაფასონ მომწოდებლების კიბერუსაფრთხოების პრაქტიკა, განსაკუთრებით პროგრამული უზრუნველყოფისა და ღრუბლოვანი სერვისების სფეროში. გაითვალისწინეთ, რომ 2022 წელს ფინანსური მომსახურების სექტორში მონაცემთა დარღვევის 34% მესამე მხარის მომწოდებლებს მიეწერებოდა.
უწყვეტი მონიტორინგი და საფრთხეების შესახებ ინფორმაციის მიწოდება
პოტენციური თავდასხმების ეფექტურად აღმოსაჩენად და მათზე რეაგირებისთვის საფრთხის შესახებ ინტელექტისა და მონიტორინგის სისტემების განახლება უმნიშვნელოვანესია. NIS2 ხელს უწყობს კრიტიკული სექტორების სუბიექტებს შორის საფრთხეების შესახებ ინტელექტის პროაქტიულ გაზიარებას.
Xygeni-ს ძირითადი მახასიათებლები NIS2-თან შესაბამისობისთვის
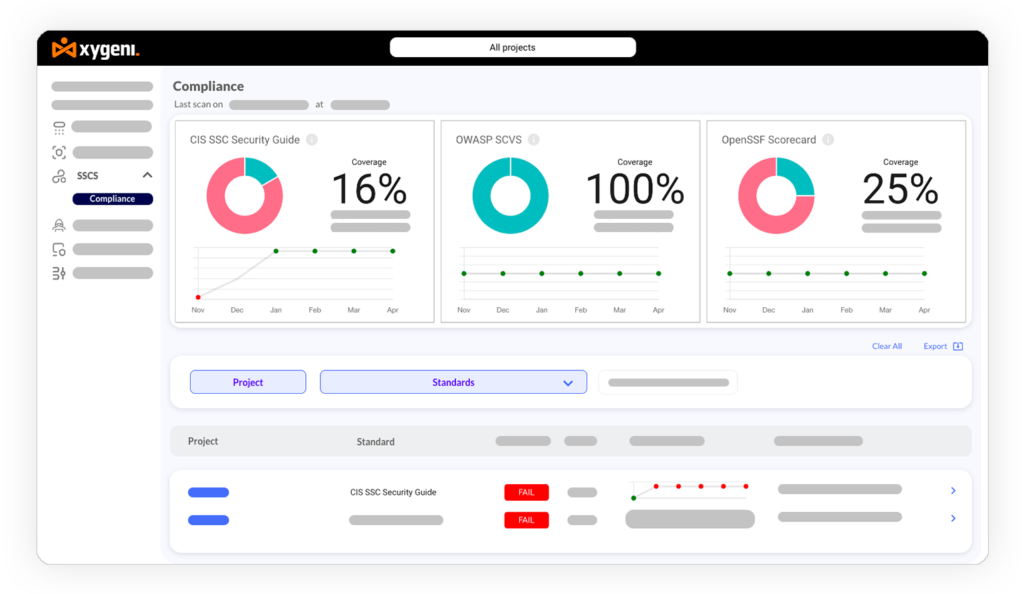
- ავტომატიზირებული შესაბამისობის მართვა: Xygeni აადვილებს შესაბამისობის მართვის პროცესს ორგანიზაციის უსაფრთხოების მდგომარეობის NIS2-თან დაკავშირებით მუდმივი მონიტორინგისა და შეფასების გზით. standardს. ეს ავტომატიზაცია ამსუბუქებს უსაფრთხოების ჯგუფების სამუშაო დატვირთვას, ხელს უწყობს უფრო სწრაფ შესაბამისობას და მარეგულირებელ ცვლილებებთან თანმიმდევრულ თანხვედრას.
- საფრთხის გამოვლენა და რეაგირება: Xygeni-ის პლატფორმა აღჭურვილია მანქანური სწავლების მხარდაჭერით მხარდაჭერილი დახვეწილი საფრთხეების აღმოჩენის ფუნქციებით, რომლებიც რეალურ დროში ახდენენ საეჭვო აქტივობებისა და პოტენციური საფრთხეების იდენტიფიცირებას. ეს შესაძლებლობა აუცილებელია NIS2-თან შესაბამისობისთვის, რაც ორგანიზაციებს საშუალებას აძლევს სწრაფად აღმოაჩინონ და უპასუხონ საფრთხეებს, დირექტივის მოთხოვნების შესაბამისად.
- მიწოდების ჯაჭვი და პროგრამული უზრუნველყოფის კომპოზიციის ანალიზიXygeni გთავაზობთ ინსტრუმენტებს ორგანიზაციის მიწოდების ჯაჭვის უსაფრთხოების მართვისა და მონიტორინგისთვის, რაც NIS2-თან შესაბამისობის კრიტიკული კომპონენტია. მისი პროგრამული უზრუნველყოფის შემადგენლობის ანალიზის ფუნქცია ეხმარება კომპანიებს შეაფასონ დაუცველობები მესამე მხარის კომპონენტებში, რაც უზრუნველყოფს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის უსაფრთხოებას.
- ინციდენტის შესახებ შეტყობინება: Xygeni ამარტივებს ინციდენტების შესახებ ანგარიშგების პროცესს დოკუმენტაციისა და მარეგულირებელი შეტყობინებების მარტივი სამუშაო პროცესების შეთავაზებით, რაც ეხმარება ორგანიზაციებს NIS2 ანგარიშგების დაცვაში. standardმისი ფორენზიკული მახასიათებლები ინციდენტების საფუძვლიანი ანალიზის საშუალებას იძლევა, რაც ხელს უწყობს ინციდენტის შემდგომ შეფასებას და მუდმივ გაუმჯობესებას.
- მმართველობა და როლების მართვა: Xygeni უზრუნველყოფს როლებზე დაფუძნებული წვდომის კონტროლისა და მმართველობის ჩარჩოებს, რაც ორგანიზაციებისთვის ამარტივებს პროცესს კიბერუსაფრთხოების როლების, პასუხისმგებლობებისა და პოლიტიკის განსაზღვრისა და აღსრულების თვალსაზრისით, NIS2-ის მიერ დადგენილი წესის შესაბამისად.
შეჯამებისთვის - დაიწყეთ კიბერრისკების მინიმიზაცია
NIS2-თან შესაბამისობა წარმოადგენს როგორც იურიდიულ ვალდებულებას, ასევე სტრატეგიულ მნიშვნელობას ევროკავშირის მასშტაბით არსებითი სექტორების ორგანიზაციებისთვის. რადგან კიბერ საფრთხეები იზრდება როგორც სიხშირით, ასევე სირთულით, NIS2-თან შესაბამისობა არა მხოლოდ ამცირებს რისკებს, არამედ აძლიერებს ორგანიზაციის მდგრადობას, ზრდის ნდობას და უზრუნველყოფს ანგარიშვალდებულებას.
ქსიგენი ყოვლისმომცველი უსაფრთხოების პლატფორმა უზრუნველყოფს ეფექტურ გადაწყვეტას NIS2-ის შესაბამისობის გამოწვევების მართვისთვის, დაწყებული ავტომატიზირებული შესაბამისობის მართვით, დამთავრებული გაფართოებული საფრთხეების აღმოჩენითა და ინციდენტებზე რეაგირებით. Xygeni-ს მსგავსი ინსტრუმენტების გამოყენებით, ორგანიზაციებს შეუძლიათ ოპტიმიზაცია გაუკეთონ შესაბამისობის პროცესებს, დაიცვან კრიტიკული ინფრასტრუქტურა და განავითარონ ძლიერი კიბერუსაფრთხოების კულტურა. გააუმჯობესეთ თქვენი კიბერუსაფრთხოების საერთო მდგრადობა კიბერრისკების მინიმიზაციისთვის სწორი ზომების მიღებით.