
რა არის საფრთხის აღმოჩენა და რეაგირება (TDR) და რატომ არის ის მნიშვნელოვანი?
რადგან კიბერ საფრთხეები სულ უფრო დახვეწილი ხდება, ორგანიზაციებს სჭირდებათ პროაქტიული უსაფრთხოების სტრატეგიები თავიანთი ციფრული აქტივების დასაცავად. სწორედ აქ ერთვება საფრთხის აღმოჩენა და რეაგირება (TDR). რა არის საფრთხის აღმოჩენა და რეაგირება? ეს არის კიბერუსაფრთხოების პროცესი, რომელიც შექმნილია საფრთხეების რეალურ დროში იდენტიფიცირებისთვის, ანალიზისთვის და მათზე რეაგირებისთვის. საფრთხის აღმოჩენისა და ავტომატიზირებული ან ხელით რეაგირების ზომების კომბინირებით, TDR ამცირებს კიბერშეტევების გავლენას მანამ, სანამ ისინი დაუცველობის გამოყენებას შეძლებენ.
TDR განვითარდა ისეთი წინა ტექნოლოგიებიდან, როგორიცაა შეჭრის აღმოჩენის სისტემები (IDS), უსაფრთხოების ინფორმაციისა და მოვლენების მართვა (SIEM) და საბოლოო წერტილის აღმოჩენა და რეაგირება (EDR). კომპანიები, როგორიცაა Cisco მდე microsoft ხელი შეუწყო TDR გადაწყვეტილებების შემუშავებას, რაც მათ თანამედროვე კიბერუსაფრთხოების სტრატეგიებისთვის აუცილებელს ხდის. მანქანური სწავლების, ქცევითი ანალიტიკისა და საფრთხეების ინტელექტის გამოყენებით, TDR საშუალებას აძლევს ბიზნესებს სწრაფად და ეფექტურად აღმოაჩინონ და უპასუხონ როგორც ცნობილ, ასევე ახალ საფრთხეებს.
განმარტება:
რა არის საფრთხის აღმოჩენა და რეაგირება (TDR)? #
საფრთხეების აღმოჩენა და რეაგირება (TDR) არის კიბერუსაფრთხოების პროცესი, რომელიც შექმნილია კიბერ საფრთხეების რეალურ დროში აღმოსაჩენად და მათზე რეაგირებისთვის. ქსელის ტრაფიკის, საბოლოო წერტილების და სისტემის აქტივობების მუდმივი მონიტორინგით, TDR ადგენს საეჭვო ქცევას ან პოტენციურ შეტევებს და დაუყოვნებლივ იღებს ზომებს ამ საფრთხეების შესაკავებლად ან გასანეიტრალებლად. TDR აერთიანებს მოწინავე აღმოჩენის ტექნიკას ავტომატიზირებულ ან ხელით რეაგირების ზომებთან ორგანიზაციის ციფრული აქტივების დასაცავად.
საფრთხის გამოვლენისა და რეაგირების ძირითადი კომპონენტები #
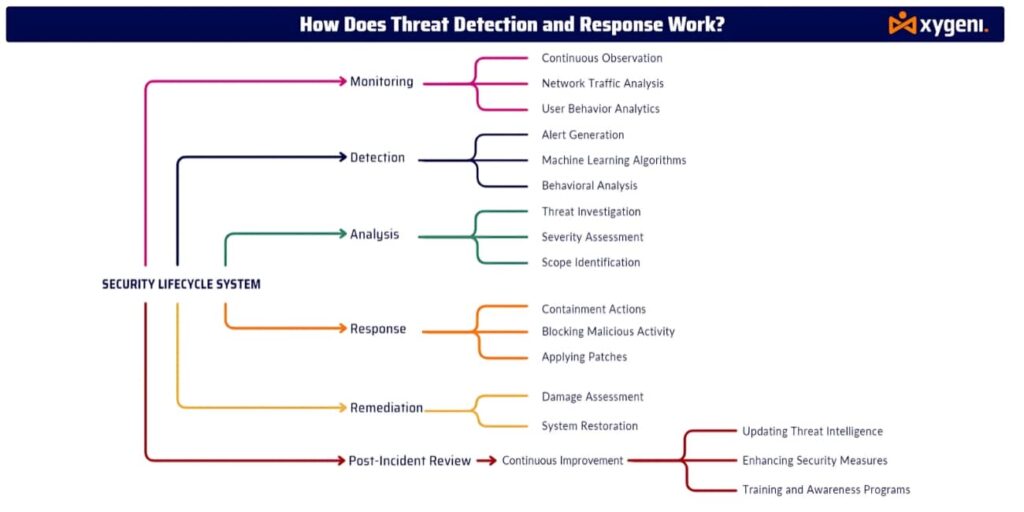
- უწყვეტი მონიტორინგი
TDR სისტემები განუწყვეტლივ აკონტროლებენ ქსელის ტრაფიკს, საბოლოო წერტილებს, მომხმარებლის ქცევას და IT ინფრასტრუქტურას საეჭვო აქტივობების აღმოსაჩენად. ეს მუდმივი სიფხიზლე ორგანიზაციებს საშუალებას აძლევს, პოტენციური საფრთხეები მათი გამოვლენისთანავე აღმოაჩინონ. - გამოვლენა
TDR ინსტრუმენტები იყენებენ შემდეგის კომბინაციას: ქცევითი ანალიტიკა, მანქანა სწავლისდა საფრთხე დაზვერვის ტრადიციული უსაფრთხოების ზომების გვერდის ავლით საფრთხეების აღმოსაჩენად. ეს მოიცავს ანომალიების, უჩვეულო ქსელური ტრაფიკის და მავნე პროგრამების ხელმოწერების იდენტიფიცირებას. - საფრთხეების ანალიზი
როგორც კი სისტემა საფრთხეს აღმოაჩენს, უსაფრთხოების ჯგუფები აანალიზებენ შეტევის ბუნებას, წყაროს და მასშტაბებს. ისინი აფასებენ პოტენციურ ზემოქმედებას და დაზარალებულ სისტემებს, რათა განსაზღვრონ შესაბამისი რეაგირება. - ავტომატური პასუხი
TDR სისტემები ავტომატურად რეაგირებენ აღმოჩენილ საფრთხეებზე ზიანის მინიმიზაციის მიზნით. ისინი სწრაფად იზოლირებენ კომპრომეტირებულ სისტემებს, ბლოკავენ IP მისამართებს ან დაუყოვნებლივ ათავსებენ პატჩებს. უფრო რთული საფრთხეების შემთხვევაში, უსაფრთხოების გუნდებს შეუძლიათ ხელით რეაგირება დაიწყონ. - რემედიაცია და აღდგენა
დაუყოვნებელი საფრთხის შეკავების შემდეგ, ორგანიზაციები მუშაობენ გამოსწორებაზე — აღადგენენ დაზარალებულ სისტემებს, აღმოფხვრიან დაუცველობებს და აუმჯობესებენ უსაფრთხოების დაცვას მომავალი ინციდენტების თავიდან ასაცილებლად. - უწყვეტი გაუმჯობესება
TDR პლატფორმები რეგულარულად აახლებენ თავიანთ აღმოჩენის ალგორითმებს უახლესი ვერსიით. საფრთხე დაზვერვის და რეაგირების მექანიზმების კორექტირება ახალი და განვითარებადი კიბერ საფრთხეების წინააღმდეგ საბრძოლველად. ეს უზრუნველყოფს ორგანიზაციების დაცვას ახალი თავდასხმის ვექტორებისგან.
როგორ უჭერს მხარს Xygeni საფრთხეების აღმოჩენას და რეაგირებას #
Xygeni-ს შეთავაზებები ინტეგრირებული საფრთხის აღმოჩენა და რეაგირება შესაძლებლობები, რათა უზრუნველყოს ყოვლისმომცველი დაცვა თანამედროვე პროგრამული უზრუნველყოფის შემუშავებისა და მიწოდების ჯაჭვებისთვის. აი, როგორ აუმჯობესებს Xygeni TDR-ს:
- ანომალიის გამოვლენა და რეალურ დროში მონიტორინგი
Xygeni-ს პლატფორმა მუდმივად აკვირდება CI/CD pipelines, ანომალიების ან არაავტორიზებული აქტივობების რეალურ დროში აღმოჩენა. ეს უზრუნველყოფს, რომ თქვენი პროგრამული უზრუნველყოფის შემუშავების პროცესები უსაფრთხო და კიბერ საფრთხეებისგან თავისუფალი იყოს. - საიდუმლოებები უსაფრთხოება
ქსიგენი საიდუმლოებები უსაფრთხოება გადაწყვეტა ავტომატურად ამოიცნობს და ბლოკავს მგრძნობიარე მონაცემების, როგორიცაა API გასაღებები, პაროლები და ტოკენები, გამოვლენას. თქვენი პროგრამული უზრუნველყოფის შემუშავების გარემოს დაცვით, Xygeni ხელს უწყობს საიდუმლო გაჟონვასთან დაკავშირებული გავრცელებული თავდასხმის ვექტორების თავიდან აცილებას. - ინციდენტების ავტომატური რეაგირება
Xygeni ავტომატიზირებს საფრთხის აღმოფხვრას კომპრომეტირებული სისტემების იზოლირებით ან საფრთხის აღმოჩენისთანავე პატჩების გამოყენებით. ეს ხელს უშლის საფრთხეების გავრცელებას თქვენს ინფრასტრუქტურაზე. - უწყვეტი გაუმჯობესება
გლობალური საფრთხე დაზვერვის არხების თანახმად, Xygeni მუდმივად აახლებს საფრთხეების გამოვლენის შესაძლებლობებს, რაც უზრუნველყოფს, რომ თქვენი ორგანიზაცია წინ იყოს განვითარებადი კიბერ საფრთხეების წინაშე.
რატომ არის მნიშვნელოვანი საფრთხის აღმოჩენა და მათზე რეაგირება? #
სამყაროში, სადაც კიბერ საფრთხეები სულ უფრო მოწინავე და მუდმივი ხდება, ქონა... საფრთხის გამოვლენა და რეაგირება სისტემა ყველა ორგანიზაციისთვის სასიცოცხლოდ მნიშვნელოვანია. TDR-ის ძირითადი უპირატესობებია:
- ადრეული გამოვლენასაფრთხეების ადრეული იდენტიფიცირება ხელს უწყობს უსაფრთხოების მასშტაბური ინციდენტების თავიდან აცილებას.
- პროაქტიული პასუხირეაგირების ავტომატიზაცია ამცირებს დროის ფანჯარას, რომლის განმავლობაშიც კიბერ საფრთხეებს შეუძლიათ ზიანის მიყენება.
- შემცირებული ზემოქმედებასწრაფი აღმოჩენა და რეაგირება ხელს უწყობს თქვენი ორგანიზაციის ციფრული აქტივებისა და რეპუტაციისთვის პოტენციური ზიანის მინიმუმამდე დაყვანას.
დაჯავშნეთ დემო პრეზენტაცია დღესვე, რათა აღმოაჩინოთ, თუ როგორ შეუძლია Xygeni-ს გააძლიეროს თქვენი ორგანიზაციის საფრთხეების გამოვლენისა და რეაგირების შესაძლებლობები და დაიცვას თქვენი ციფრული აქტივები კიბერ საფრთხეების განვითარებისგან. #
ხშირად დასმული კითხვები (FAQs) #
რა განსხვავებაა TDR-ში აღმოჩენასა და რეაგირებას შორის? #
აღმოჩენა გულისხმობს საეჭვო აქტივობების ან საფრთხეების იდენტიფიცირებას, ხოლო რეაგირება გულისხმობს საფრთხის შესაკავებლად ან გასანეიტრალებლად ზომების მიღებას, როგორიცაა სისტემების იზოლირება ან უსაფრთხოების პატჩების გამოყენება.
როგორ ინტეგრირდება TDR არსებულ კიბერუსაფრთხოების ზომებთან? #
TDR გადაწყვეტილებები ხშირად ავსებს არსებულს siem (უსაფრთხოების ინფორმაცია და მოვლენების მართვა) პლატფორმები, რომლებიც რეალურ დროში საფრთხეების გამოვლენით და მათზე რეაგირებით უფრო პროაქტიულ დაცვის ფენას უზრუნველყოფენ.
რა სახის საფრთხეებს უმკლავდება TDR? #
TDR-ს შეუძლია გაუმკლავდეს კიბერ საფრთხეების ფართო სპექტრს, მათ შორის malware, ransomware, ფიშინგს, ნულოვანი დღის ექსპლოიტებიდა მოწინავე მუდმივი საფრთხეები (APTs).
როგორ მუშაობს Xygeni-ს TDR სისტემა? #
Xygeni აერთიანებს TDR-ს რეალურ დროში ანომალიების აღმოჩენასთან, საიდუმლოებების მართვადა ავტომატური რეაგირების შესაძლებლობები, რათა უზრუნველყოფილი იყოს პროგრამული უზრუნველყოფის შემუშავების გარემოსა და მიწოდების ჯაჭვების ყოვლისმომცველი დაცვა.

