განაწილებული უარის თქმის (DDoS) შეტევებით გამოწვეული შეფერხებები მნიშვნელოვან საფრთხეს უქმნის ყველა ზომის ბიზნესს, რაც იწვევს შემოსავლის დაკარგვას, რეპუტაციის დაზიანებას და აუცილებელი სერვისების მუშაობის შეფერხებას. თუ გაინტერესებთ, რა არის DDoS შეტევა და როგორ მუშაობს ის, პასუხი ის არის, რომ ეს შეტევები სამიზნე სისტემებს არალეგიტიმური ტრაფიკით ატვირთავს, რაც ლეგიტიმურ მომხმარებლებს კრიტიკულ რესურსებზე წვდომაში ხელს უშლის. ამ მზარდ საფრთხესთან ეფექტურად საბრძოლველად აუცილებელია DDoS შეტევების მკაფიო გაგება.
განმარტება:
რა არის DDoS შეტევა? #
განაწილებული უარის თქმის (DDoS) შეტევა არღვევს სერვერის, ქსელის ან ონლაინ სერვისის ხელმისაწვდომობას, რადგან ის გადატვირთულია მრავალი წყაროდან წამოსული ჭარბი ტრაფიკით. ტრაფიკის ეს მავნე ნაკადი, რომელიც ხშირად ბოტნეტის მეშვეობით არის ორგანიზებული, ამოწურავს სამიზნის რესურსებს, რის გამოც ლეგიტიმურ მომხმარებლებს მასზე წვდომა არ შეუძლიათ.
როგორ მუშაობს DDoS შეტევები? #
განაწილებული მომსახურების უარყოფის შეტევების ექსპლოიტის სისტემა მოწყვლადი და რესურსების შეზღუდვები. აი, როგორ მუშაობენ ისინი, როგორც წესი:
- ბოტნეტის განლაგებათავდამსხმელები აკონტროლებენ მრავალ მოწყობილობას და ქმნიან ბოტნეტს.
- ტრაფიკის გადატვირთვაბოტნეტი სამიზნეს ტრაფიკით ავსებს ისეთი პროტოკოლების გამოყენებით, როგორიცაა HTTP ან UDP.
- სერვისის შეფერხებასამიზნე შენელდება ან იშლება, რაც იწვევს შეფერხებას.
DDoS შეტევების სახეები #
1. მოცულობაზე დაფუძნებული შეტევები #
- UDP წყალდიდობებისამიზნის გადატვირთვა მომხმარებლის მონაცემთაგრამის პროტოკოლის პაკეტებით.
- DNS გაძლიერება: DNS სერვერების ექსპლუატაცია შეტევითი ტრაფიკის გასაძლიერებლად.
- ICMP-ის წყალდიდობები: გამოიყენეთ პინგის მოთხოვნები რესურსების ამოსაწურად.
2. პროტოკოლის თავდასხმები #
- SYN წყალდიდობებიTCP ხელის შეკავების გამოყენება სერვერის გადატვირთვისთვის.
- სიკვდილის პინგი: გაჭედვის შემთხვევაში, სისტემებისთვის დიდი ზომის პაკეტების გაგზავნა.
- სმურფების თავდასხმებიქსელის დასატბორად გამოიყენეთ ყალბი ICMP პაკეტები.
3. განაცხადის ფენის შეტევები #
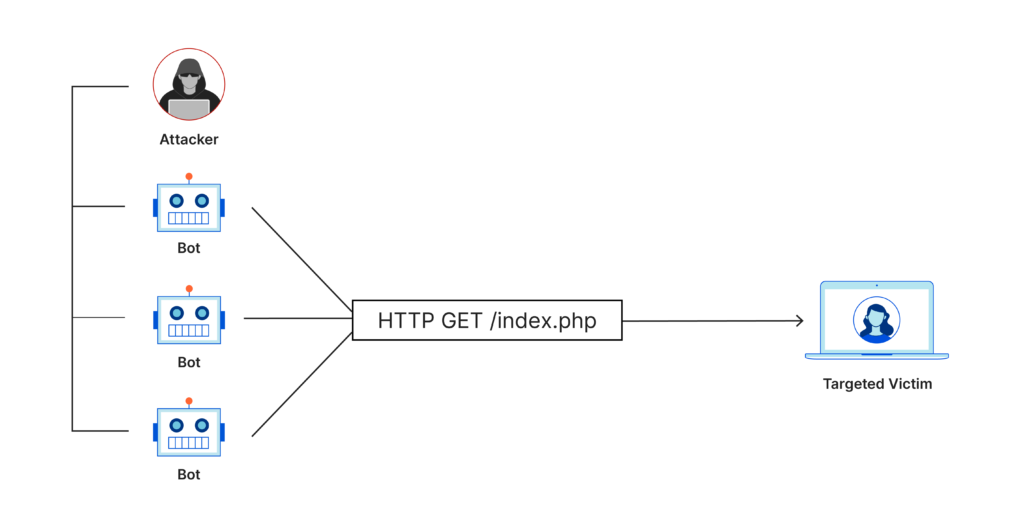
- HTTP წყალდიდობებისერვერების გადატვირთვა HTTP მოთხოვნებით.
- Ნელი ლორისრესურსების ამოწურვა კავშირების ღიად შენარჩუნებით.
DDoS შეტევები და მათი მეორადი შედეგები #
- დივერსიული ტაქტიკათავდამსხმელები ხშირად იყენებენ ამ ტიპის შეტევებს IT გუნდების ყურადღების გადასატანად სხვა შეტევების განხორციელებისას, როგორიცაა გამოსასყიდი პროგრამული უზრუნველყოფა ან მონაცემთა დარღვევა.
- ეკონომიკური ზარალიხანგრძლივმა შეფერხებამ შეიძლება ბიზნესებს ზიანი მიაყენოს $ 218,000 საათში საშუალოდ (პონემონის ინსტიტუტი).
- მრეწველობა რისკის ქვეშისეთი სექტორები, როგორიცაა ფინანსები, ელექტრონული კომერცია და ჯანდაცვა, ხშირად სამიზნეები ხდებიან უწყვეტ მუშაობაზე დამოკიდებულების გამო.
როგორ ეხმარება Xygeni DDoS შეტევების თავიდან აცილებას #
ქსიგენი Application Security Posture Management (ASPM) გთავაზობთ განაწილებული მომსახურების უარყოფისგან დაცვის გაფართოებულ შესაძლებლობებს:
- რეალურ დროში მონიტორინგი: აფიქსირებს უჩვეულო ტრაფიკის ნიმუშებს, რაც მიუთითებს განაწილებულ მომსახურების უარყოფის აქტივობაზე.
- ანომალიის გამოვლენა: ახდენს ქსელის ფენებში არარეგულარული ქცევების იდენტიფიცირებას და ბლოკირებას.
- დინამიური რისკების პრიორიტეტიზაცია: ხაზს უსვამს DDoS ექსპლუატაციისადმი ყველაზე მგრძნობიარე დაუცველობებს.
- SSCS ამისთვის CI/CD უსაფრთხოება: იცავს CI/CD pipelines-ის კომპრომეტირებისა და ბოტნეტების შესაქმნელად გამოყენებისგან დაცვას, რაც DDoS საფრთხეებს მათი წყაროდანვე აჩერებს.
განაწილებული მომსახურების უარყოფით გამოწვეული საუკეთესო შეფერხება შემარბილებელი სტრატეგიები #
კონტენტის მიწოდების ქსელები (CDN)ტრაფიკის განაწილება მრავალ სერვერზე, რაც ამცირებს ზეწოლას ნებისმიერ ცალკეულ სისტემაზე.
შავი ხვრელის შექმნა: მავნე ტრაფიკს ნულოვან მარშრუტზე გადამისამართებს მის იზოლირების მიზნით.
სინკჰოლინგი: შეტევის ტრაფიკს ანალიზისთვის კონტროლირებად გარემოში აგზავნის.
კურსი შეზღუდვისCaps-ები ითხოვენ მოცულობებს გადატვირთვის თავიდან ასაცილებლად.
ვებ აპლიკაციის Firewalls (WAFs): ბლოკავს აპლიკაციის დონის შეტევებს.
ხშირად დასმული კითხვები #
კითხვა 1. რა არის DDoS შეტევების განხორციელებისას მცირე ბიზნესებზე თავდამსხმელების მიერ განხორციელებული მიზანმიმართული ქმედებების საერთო მოტივაცია?
A: მცირე ბიზნესებს ხშირად უფრო სუსტი დაცვის მექანიზმები აქვთ. მოტივაცია მოიცავს გამოსასყიდის მოთხოვნას (გამოსასყიდი DDoS), კონკურენტების საქმიანობის შეფერხებას ან იდეოლოგიურ მიზეზებს.
კითხვა 2. რა არის DDoS შეტევების შემცირების საუკეთესო მეთოდები?
A: განაწილებული მომსახურების უარყოფის ეფექტური შემცირება მოითხოვს მრავალშრიან მიდგომას, რომელიც აერთიანებს რამდენიმე სტრატეგიას:
- ძირითადი ტექნიკა: შავ-თეთრი ჰოლინგი, სინქჰოლინგი, სიჩქარის შეზღუდვა და ისეთი ინსტრუმენტების გამოყენება, როგორიცაა CDN-ები და WAF-ები.
- ყოვლისმომცველი გადაწყვეტილებებიXygeni-ს მსგავსი პლატფორმები ASPM გთავაზობთ პროაქტიულ, ინტეგრირებულ დაცვას, რომელიც მორგებულია enterprise საჭიროებების დაკმაყოფილება, რაც უზრუნველყოფს ფენებად დაცვას თანამედროვე DDoS საფრთხეებისგან.
კითხვა 3. შეუძლიათ თუ არა DDoS შეტევებს კონკრეტული აპლიკაციების სამიზნედ გამოყენება?
დიახ, აპლიკაციის დონის DDoS შეტევები, როგორიცაა HTTP წყალდიდობა, მიზნად ისახავს კონკრეტულ სერვისებს რესურსების ამოწურვისა და ოპერაციების შეფერხების მიზნით.
დაიცავით თქვენი ბიზნესი DDoS საფრთხეებისგან #
Xygeni უზრუნველყოფს ყოვლისმომცველ განაწილებულ უარყოფის დაცვას მომსახურებისგან ისეთი მოწინავე ფუნქციებით, როგორიცაა რეალურ დროში მონიტორინგი, ანომალიების აღმოჩენა და CI/CD pipeline securityბიზნესის უწყვეტობის უზრუნველყოფა და მომხმარებლის ნდობის შენარჩუნება.
???? დემო ვერსიის დაჯავშნა ახლავე თქვენი ორგანიზაციის დღესვე დასაცავად.