
SSDLC: უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების გასაღები #
თუ აპლიკაციებს ქმნით, სავარაუდოდ, გსმენიათ S-ის შესახებ.SDLC, მაგრამ რა არის S?SDLCდა როგორ შეედრება ის ტრადიციულ მეთოდებს, როგორიცაა SDLCდებატებში SDLC S-ის წინააღმდეგSDLC, მთავარი განსხვავება მდგომარეობს იმაში, თუ როგორ განიხილება უსაფრთხოება განვითარების მთელი სასიცოცხლო ციკლის განმავლობაში. მიუხედავად იმისა, რომ SDLC უსაფრთხოებას ხშირად საბოლოო ნაბიჯად, ან უარეს შემთხვევაში, შემდგომ ფიქრად აღიქვამს.SDLC (უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი) აერთიანებს უსაფრთხოებას ნულიდან. ეს პროაქტიული მიდგომა უზრუნველყოფს დაუცველობების ადრეულ ეტაპზე გამოსწორებას, რისკების შემცირებას, ხარჯების დაზოგვას და პროგრამული უზრუნველყოფის შექმნას, რომელიც არა მხოლოდ ფუნქციონალურია, არამედ დიზაინითაც უსაფრთხოა. ამ ტერმინოლოგიაში ჩვენ ზუსტად განვმარტავთ, თუ როგორ...SDLC მუშაობს, რატომ არის ის აუცილებელი დღევანდელ საფრთხეებთან დაკავშირებულ გარემოში და როგორ შეუძლია თქვენს გუნდს მისი ეფექტურად განხორციელება.
განმარტება:
რა არის სSDLC? #
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი (SSDLC) არის ჩარჩო, რომელიც სისტემატურად აერთიანებს უსაფრთხოების პრაქტიკას განვითარების პროცესის ყველა ეტაპზე. განსხვავებით SDLC, სადაც უსაფრთხოება ხშირად გვიან განიხილება — ტესტირების ან განლაგების დროს — SSDLC თავიდანვე „ამუშავებს“ უსაფრთხოებას. უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი არ ეხება დამატებითი სირთულის დამატებას; ეს ეხება პროაქტიულობას. დაუცველობის ადრეული იდენტიფიცირებითა და შემსუბუქებით, SSDLC ამცირებს რისკებს, მინიმუმამდე ამცირებს გვიანი ეტაპის შესწორებების ხარჯებს და უზრუნველყოფს GDPR, HIPAA და PCI DSS-ის მსგავსი რეგულაციების დაცვას. S-თან ერთადSDLC, დეველოპერებს შეუძლიათ შექმნან პროგრამული უზრუნველყოფა, რომელიც არა მხოლოდ შეუფერხებლად იმუშავებს, არამედ თანამედროვე კიბერ საფრთხეებსაც უძლებს.
SDLC S-ის წინააღმდეგSDLC: რატომ სSDLC უფრო ჭკვიანური არჩევანია #
განსხვავება SDLC S-ის წინააღმდეგSDLC ეს უფრო მეტია, ვიდრე უბრალოდ გუნდები უსაფრთხოების საკითხებს აგვარებენ - საქმე იმაშია, თუ როგორ build security პროცესში ჩართვა. ტრადიციული მეთოდები თავდაპირველად ფუნქციონალური პროგრამული უზრუნველყოფის შექმნაზეა ორიენტირებული, ხოლო უსაფრთხოების გაძლიერებაზე მოგვიანებით, ტესტირების ან განლაგების დროს. ეს რეაქტიული მიდგომა პროგრამულ უზრუნველყოფაში დაუცველობას ტოვებს, რომლის გამოსწორებაც გუნდებმა მოგვიანებით უნდა, ხშირად მაღალი ხარჯებით ან სერიოზული რისკებით.
ამის საპირისპიროდ, უფრო პროაქტიული მიდგომა უზრუნველყოფს, რომ უსაფრთხოება ყველა ფაზის ნაწილი იყოს, დაწყებული დაგეგმვით. გუნდები ადრეულ ეტაპზევე ახდენენ რისკების იდენტიფიცირებას და მათზე რეაგირებას, რაც უსაფრთხოებას სამუშაო პროცესის შეუფერხებელ ნაწილად აქცევს და არა მხოლოდ დამატებით ყურადღებას. ეს არა მხოლოდ ამცირებს ხარჯებს და ხელს უშლის შეფერხებებს, არამედ ეხმარება დეველოპერებს შექმნან საიმედო და თანამედროვე გამოწვევებისთვის მომზადებული პროგრამული უზრუნველყოფა.
ძირითადი განსხვავებები SDLC S-ის წინააღმდეგSDLC
| ასპექტის | SDLC პროგრამული განვითარების სასიცოცხლო ციკლი | SSDLC უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი |
| უსაფრთხოების ფოკუსი | რეაქტიული: უსაფრთხოება განიხილება ფუნქციონალურობის შექმნის შემდეგ. პრობლემები ხშირად გვხვდება ტესტირების ან დანერგვის შემდეგ. | პროაქტიული: უსაფრთხოება ჩაშენებულია ყველა ფაზაში, რაც ამცირებს დაუცველობის გამოვლენის შანსებს. |
| აქტივობების დრო | უსაფრთხოება ხშირად გადაიდო ტესტირების ან განლაგების ეტაპებამდე. | უსაფრთხოების აქტივობები, როგორიცაა რისკის შეფასება და უსაფრთხო კოდირება, თავიდანვე ინტეგრირებულია. |
| ღირებულების გავლენა | ციკლის გვიან ეტაპზე დაუცველობების გამოსწორება შეიძლება ძვირი და შრომატევადი იყოს. | ადრეული გამოვლენა ზოგავს რესურსებს ძვირადღირებული ხელახალი სამუშაოებისა და შეფერხებების თავიდან აცილების გზით. |
| დაუცველობის რისკი | მაღალია პრობლემების შეუმჩნეველად დატოვების მაღალი რისკი წარმოების გვიან ეტაპებამდე ან წარმოებამდე. | დაბალი რისკი, რადგან დაუცველობები გამოვლინდება და შემსუბუქდება განვითარების პროცესში. |
| ძირითადი საქმიანობა | ყურადღება გამახვილებულია ფუნქციონალური პროგრამული უზრუნველყოფის მიწოდებაზე, უსაფრთხოების დამატებით. | უსაფრთხო დიზაინი, საფრთხის მოდელირება, უსაფრთხო კოდირება და უწყვეტი ტესტირება მთავარი პრიორიტეტებია. |
მოკლედ: sdlc s-ის წინააღმდეგsdlc: SDLC ქმნის მუშა პროგრამულ უზრუნველყოფას. SSDLC ქმნის მუშა პროგრამულ უზრუნველყოფას მდე იცავს მომხმარებლებს, მონაცემებს და თქვენს ბიზნესს. S-თან ერთადSDLCთქვენ მხოლოდ პროგრამულ უზრუნველყოფას არ ავითარებთ — თქვენ პირველივე დღიდან ავითარებთ ნდობას და მდგრადობას.
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ფაზები: ეტაპობრივად #
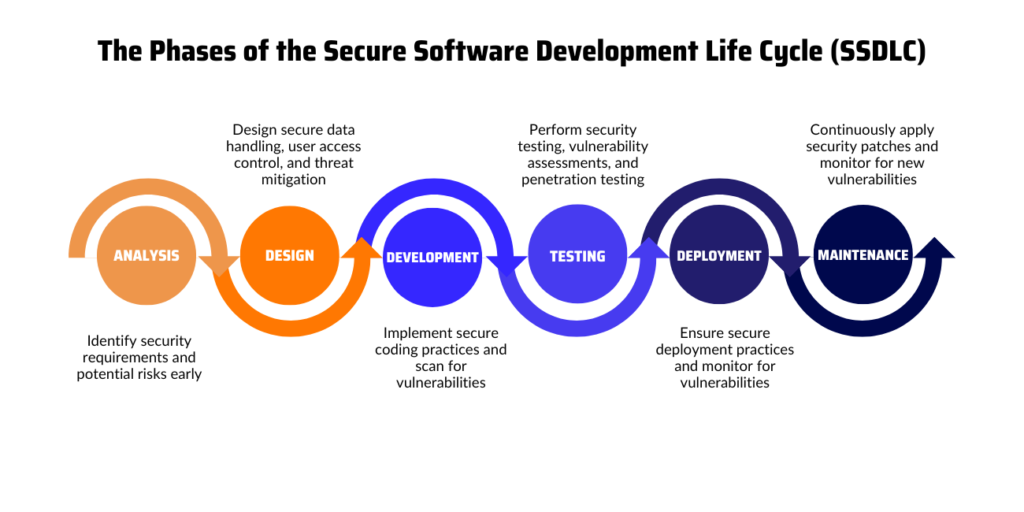
გაინტერესებთ რა არის S?SDLC პრაქტიკაში? აი, როგორ ინტეგრირდება უსაფრთხოება განვითარების პროცესის თითოეულ ფაზაში:
დაგეგმვა და მოთხოვნების ანალიზი
- წინასწარ განსაზღვრეთ როგორც ფუნქციური, ასევე უსაფრთხოების მოთხოვნები.
- პოტენციური საფრთხეების ადრეული გამოვლენის მიზნით, ჩაატარეთ რისკების შეფასება.
დიზაინი
- ფოკუსირება უსაფრთხო არქიტექტურის შექმნაზე.
- კოდირების დაწყებამდე გამოიყენეთ საფრთხეების მოდელირება დაუცველობის პროგნოზირებისა და შემცირების მიზნით.
განვითარების
- დაწერეთ უსაფრთხო კოდი საუკეთესო პრაქტიკის დაცვით.
- გამოიყენეთ ისეთი ინსტრუმენტები, როგორიცაა სტატიკური აპლიკაციის უსაფრთხოების ტესტირება (SAST) კოდის წერის დროს დაუცველობის აღმოსაჩენად.
ტესტირება
- ერთდროულად შეამოწმეთ ფუნქციონირება და უსაფრთხოება.
- დანერგვამდე ჩაატარეთ დინამიური აპლიკაციის უსაფრთხოების ტესტირება (DAST), შეღწევადობის ტესტები და კოდის მიმოხილვა, რათა აღმოაჩინოთ ნებისმიერი სუსტი წერტილი.
განლაგება
- უსაფრთხო კონფიგურაციების გამოყენება.
- პროგრამული უზრუნველყოფის გაშვებამდე შექმენით მონიტორინგის სისტემები და ინციდენტებზე რეაგირების გეგმა.
ტექნიკური
რეგულარული დაუცველობის შეფასებები ჩაატარეთ და გამოიყენეთ პატჩები ძლიერი უსაფრთხოების მდგომარეობის შესანარჩუნებლად.
ჩართეთ უწყვეტი მონიტორინგი განლაგების შემდეგ.
გსურთ, უფრო დეტალურად გაეცნოთ ამ ფაზებს? იხილეთ ეს დეტალური ბლოგპოსტი პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ფაზები მეტი ინფორმაციისა და საუკეთესო პრაქტიკისთვის.
ძირითადი მიგნებები: რა არის S?SDLC? #
- რა არის სSDLC? SSDLC (უსაფრთხო პროგრამული უზრუნველყოფის განვითარების სასიცოცხლო ციკლი) აერთიანებს უსაფრთხოების პრაქტიკას ყველა ფაზაში. SDLC პროცესი — დაგეგმვა, დიზაინი, შემუშავება, ტესტირება, განლაგება და მოვლა — რათა უზრუნველყოფილი იყოს პროგრამული უზრუნველყოფის უსაფრთხოება დასაწყისიდან დასრულებამდე.
- რატომ სSDLC საკითხები: განსხვავებით ტრადიციული SDLC, SSDLC ადრეულ ეტაპზევე ნერგავს უსაფრთხოებას, ამცირებს დაუცველობას, შესაბამისობის რისკებს და გრძელვადიან ხარჯებს.
- S-ის ძირითადი უპირატესობებიSDLC: დაუცველობის ადრეული გამოვლენა, შემცირებული გამოსწორების ძალისხმევა, გაზრდილი მომხმარებლის ნდობა და შესაბამისობა standardისეთი სტანდარტები, როგორიცაა GDPR, HIPAA და PCI DSS.
რატომ უნდა გადავიდნენ დეველოპერები S-ზეSDLC #
გადართვა SDLC S-მდეSDLC შეიძლება დიდ ნაბიჯად ჟღერდეს, მაგრამ მისი უპირატესობები ამად ღირს. აი, რატომ უყვართ დეველოპერებს უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი:
უფრო უსაფრთხო პროგრამული უზრუნველყოფის შექმნა: S-თან ერთადSDLC, თქვენი პროგრამული უზრუნველყოფა მზადაა თანამედროვე საფრთხეებთან გასამკლავებლად.
დაზოგავს დროსა და ფულს: პრობლემების ადრეული გამოვლენა ნიშნავს ნაკლებ ძვირადღირებულ გამოსწორებას მოგვიანებით.
ამარტივებს უსაფრთხოებას: უსაფრთხოების ინტეგრირება სამუშაო პროცესში ამცირებს სტრესს და ბოლო წუთს გამოსწორებულ შეცდომებს.
S-ის განხორციელებაSDLC შესაძლებელია თუ არა დაუცველობის თავიდან აცილება განლაგებამდე? #
დიახ, მართლაც. S-ის განხორციელებაSDLC ეს არის ერთ-ერთი ყველაზე ეფექტური გზა დაუცველობების თავიდან ასაცილებლად განლაგებამდე. უსაფრთხოების პრაქტიკის ინტეგრირებით განვითარების პროცესის ყველა ეტაპზე, დაგეგმვიდან და დიზაინიდან დაწყებული კოდირებით და ტესტირებით დამთავრებული, SSDLC უსაფრთხოებას მარცხნივ გადააქვს. ეს ნიშნავს, რომ პოტენციური საფრთხეები და დაუცველობები ადრეულ ეტაპზევე იდენტიფიცირდება ისეთი აქტივობებით, როგორიცაა საფრთხეების მოდელირება, უსაფრთხო არქიტექტურის მიმოხილვა და სტატიკური კოდის ანალიზი. ისეთი ინსტრუმენტები, როგორიცაა SAST მდე Dast გამოიყენება არა როგორც დამატებითი აზრი, არამედ როგორც ჩაშენებული დამცავი ზომები მთელი პროცესის განმავლობაში SDLCუსაფრთხოების შემოწმება S-თანSDLC უწყვეტი და ავტომატიზირებულია. ამ გზით მცირდება კრიტიკული პრობლემების ბოლო წუთს აღმოჩენის ალბათობა. ეს არა მხოლოდ ამცირებს შეცდომების გამოსწორების ხარჯებსა და სირთულეს, არამედ ხელს უწყობს იმის უზრუნველყოფას, რომ დაუცველობები არასდროს მოხვდეს წარმოებაში.
რომელი S-ებია ყველაზე ხშირად გამოყენებული?SDLC ხელსაწყოები? #
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის (S) მხარდასაჭერადSDLC), გუნდები ეყრდნობიან სხვადასხვა ინსტრუმენტებს, რომლებიც შექმნილია განვითარების ყველა ეტაპზე რისკების იდენტიფიცირების, მართვისა და შემცირებისთვის. თითოეული კატეგორია ასრულებს კონკრეტულ როლს - უსაფრთხო კოდის დაწერიდან დაწყებული, იმის დადასტურებით, რომ თქვენი აპლიკაცია უძლებს რეალურ საფრთხეებს.
აქ მოცემულია S-ის ყველაზე ფართოდ გამოყენებული ტიპები.SDLC ინსტრუმენტები:
- სტატიკური აპლიკაციის უსაფრთხოების ტესტირება (SAST)ეს ინსტრუმენტები აანალიზებენ საწყისი კოდის ადრეულ ეტაპზე, რათა აღმოაჩინონ შეცდომები, დაუცველი ფუნქციები და კოდირების ხარვეზები წარმოებამდე.
- დინამიური აპლიკაციის უსაფრთხოების ტესტირება (DAST)DAST ინსტრუმენტები ახდენენ გაშვებული აპლიკაციების წინააღმდეგ შეტევების სიმულირებას, რათა გამოავლინონ გაშვების დროს არსებული დაუცველობები, როგორიცაა ინექციის ხარვეზები ან ავტორიზაციის დარღვევა.
- პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA): SCA ინსტრუმენტები სკანირებენ ღია კოდის დაუცველ დამოკიდებულებებსა და ლიცენზირების პრობლემებს, რაც დაგეხმარებათ თავიდან აიცილოთ მიწოდების ჯაჭვის რისკები.
- საიდუმლოებების აღმოჩენა: ამ კატეგორიის ინსტრუმენტები სკანირებენ კოდს, pipelines და საცავები, რათა დააფიქსირონ მყარი კოდირებული ავტორიზაციის მონაცემები, API გასაღებები და სხვა მგრძნობიარე საიდუმლოებები, სანამ ისინი გამჟღავნდება.
- ინფრასტრუქტურა, როგორც კოდი (IaC) სკანერებიესენი უზრუნველყოფენ, რომ თქვენი ღრუბლოვანი კონფიგურაციები და კონტეინერების დაყენება თავიდანვე მიჰყვება ნაგულისხმევად უსაფრთხო პრაქტიკებს.
- CI/CD უსაფრთხოების ინტეგრაციები: Xygeni-ს მსგავსი პლატფორმები თქვენს სისტემაში ჩაშენებულია pipelineდაუცველობის აღმოჩენის ავტომატიზაციისთვის, აღსრულებისთვის guardrailsდა უზრუნველყოს შესაბამისობა კოდის გადატანისას commit განსათავსებლად.
ამ S-ის გაერთიანებითSDLC ინსტრუმენტებით, თქვენ ქმნით მრავალშრიან დაცვას, რომელიც ადრეულ ეტაპზევე აფიქსირებს რისკებს, ავტომატიზირებს უსაფრთხო პრაქტიკას და მხარს უჭერს უწყვეტ შესაბამისობას. დამატებითი ინფორმაციისთვის იხილეთ ეს სახელმძღვანელო ყველაზე ხშირად გამოყენებული SDLC ინსტრუმენტები.
როგორ ამარტივებს Xygeni S-სSDLC #
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლზე გადასვლა არ ნიშნავს თქვენი სამუშაო პროცესის გადახედვას. Xygeni გთავაზობთ ინსტრუმენტებს, რომლებიც S-ის დანერგვას აადვილებს.SDLC უწყვეტი:
- Application Security Posture Management (ASPM): მიიღეთ რისკების რეალურ დროში ხილვადობა, პრიორიტეტულად მიანიჭეთ დაუცველობას პრიორიტეტები და ეფექტურად მოაგვარეთ ისინი.
- Open Source Security: განუწყვეტლივ აკონტროლეთ დამოკიდებულებები დაუცველობაზე და დაბლოკეთ მავნე პაკეტები, სანამ ისინი თქვენს კოდის ბაზაში მოხვდებიან.
- საიდუმლოებები უსაფრთხოება: შემუშავების დროს თავიდან აიცილეთ ისეთი მგრძნობიარე ინფორმაციის გაჟონვა, როგორიცაა API გასაღებები ან ავტორიზაციის მონაცემები.
Xygeni-ს საშუალებით შეგიძლიათ S-ის ინტეგრირებაSDLC ჩართეთ პრაქტიკა თქვენს პროცესში გუნდის შენელების გარეშე.
რატომ უნდა გადავიდნენ დეველოპერები S-ზეSDLC #
გადართვა SDLC S-მდეSDLC შეიძლება დიდ ნაბიჯად ჟღერდეს, მაგრამ მისი უპირატესობები ამად ღირს. აი, რატომ უყვართ დეველოპერებს უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი:
- ეს ზოგავს დროსა და ფულს: პრობლემების ადრეული გამოვლენა ნიშნავს ნაკლებ ძვირადღირებულ გამოსწორებას მოგვიანებით.
- ეს ამარტივებს უსაფრთხოებას: უსაფრთხოების ინტეგრირება სამუშაო პროცესში ამცირებს სტრესს და ბოლო წუთს გამოსწორებულ შეცდომებს.
- ის ქმნის უფრო უსაფრთხო პროგრამულ უზრუნველყოფას: S-თან ერთადSDLC, თქვენი პროგრამული უზრუნველყოფა მზადაა თანამედროვე საფრთხეებთან გასამკლავებლად.
დაიწყეთ უფასოდ ახლავე #
გადადგით შემდეგი ნაბიჯი დღესვე! Xygeni ამარტივებს S-სSDLC ინტეგრაცია, რაც მას ეფექტურს და დეველოპერებისთვის მოსახერხებელს ხდის. დაიწყეთ ახლავე და მოგვეცით საშუალება დაგეხმაროთ შეუფერხებლად გადასვლაში SDLC S-მდეSDLC უსაფრთხო და საიმედო პროგრამული უზრუნველყოფის ნულიდან შექმნისას.

ხშირად დასმული შეკითხვები #
რადგან ის ორგანიზაციებს ეხმარება შექმნან პროგრამული უზრუნველყოფა, რომელიც არა მხოლოდ ფუნქციონალურია, არამედ უსაფრთხოც. უსაფრთხოების შემუშავების პროცესის ყველა ფაზაში ინტეგრირებით, SSDLC ამცირებს დაუცველობის რისკს, უზრუნველყოფს GDPR-ის მსგავსი რეგულაციების დაცვას და HIPAAდა მინიმუმამდე ამცირებს ძვირადღირებული შეცდომების გვიანი ეტაპის შეკეთებას. ის ასევე იცავს თქვენი ორგანიზაციის რეპუტაციას უსაფრთხოების დარღვევების თავიდან აცილებით, რამაც შეიძლება ზიანი მიაყენოს მომხმარებლებს და ბიზნეს ოპერაციებს.
S-ის განხორციელებაSDLC მოითხოვს ყველა დაინტერესებული მხარის თანამშრომლობას. დეველოპერები ლიდერობენ უსაფრთხო კოდირების პრაქტიკის ინტეგრირებით. უსაფრთხოების სპეციალისტები პროცესს წარმართავენ ტესტირებისა და საფრთხეების შემცირების მართვით. პროექტის მენეჯერები პრიორიტეტს ანიჭებენ უსაფრთხოებას განვითარების მთელი სასიცოცხლო ციკლის განმავლობაში, ხოლო ბიზნესის მფლობელები უზრუნველყოფენ, რომ უსაფრთხოების მიზნები შეესაბამებოდეს ბიზნეს მიზნებს. ერთად, ეს როლები ჰარმონიულად მუშაობენ S-ის წარმატებული დანერგვის უზრუნველსაყოფად.SDLC.
მიუხედავად იმისა, რომ ორივე მათგანი უსაფრთხო პროგრამული უზრუნველყოფის შექმნას ისახავს მიზნად, DevSecOps-ი და S-იSDLC მიიღეთ ოდნავ განსხვავებული მიდგომები.
SSDLC (უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი) ფოკუსირებულია უსაფრთხოების ინტეგრირებაზე ტრადიციული განვითარების სასიცოცხლო ციკლის თითოეულ ეტაპზე - დაგეგმვიდან და დიზაინიდან დაწყებული კოდირებით, ტესტირებით და განლაგებით დამთავრებული.
DevSecOps ეს უფრო ფართო პრაქტიკაა, რომელიც აერთიანებს განვითარებას, უსაფრთხოებას და ოპერაციებს. ის ხაზს უსვამს ავტომატიზაციას, უწყვეტ ინტეგრაციას და რეალურ დროში უკუკავშირის ციკლებს მთელ DevOps ინსტრუმენტთა ჯაჭვში.
მოკლედ, ს.SDLC განვითარების ეტაპებს უსაფრთხოებას უმატებს, ხოლო DevSecOps მთელ სისტემაში უსაფრთხოებას ნერგავს. CI/CD სამუშაოს შესრულება.
S-ის დანერგვაSDLC ეხმარება გუნდებს უსაფრთხოების ხარვეზების ადრეულ ეტაპზე აღმოჩენაში — სანამ ისინი წარმოებაში გავლენ. ამით ორგანიზაციები:
- შეამცირეთ შეცდომების გამოსწორების ხარჯები და ძალისხმევა
– მოერიდეთ ისეთ საერთო დაუცველობებს, როგორიცაა ინექციები ან არასწორი კონფიგურაციები
- უსაფრთხოების ზომების დაცვის უზრუნველყოფა standardდა პოლიტიკა
– მომხმარებლებთან და დაინტერესებულ მხარეებთან ნდობის აღდგენა
საბოლოო ჯამში, ს.SDLC უსაფრთხო კოდირება თქვენი კულტურის ნაწილად აქცევს — და არა მხოლოდ გამოშვებამდე ბოლო წუთის შემოწმებას.

