






უსაფრთხოებას არ შეუძლია დაელოდო საბოლოო ტესტირების ფაზას. თუ გსურთ უსაფრთხო, მდგრადი აპლიკაციების შექმნა, უსაფრთხოებაზე პირველივე დღიდან უნდა იფიქროთ. სწორედ აქ უნდა გაიაზროთ პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ფაზები (SDLC) კრიტიკული ხდება. ჩასმით SDLC უსაფრთხოება თითოეულ ფაზაში, დაგეგმვიდან და დიზაინიდან დაწყებული განლაგებითა და მოვლა-პატრონობით დამთავრებული, თქვენ ქმნით უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლს (SSDLC), რომელიც ამცირებს რისკს, ხარჯებს და თქვენს პროგრამულ უზრუნველყოფას რეალური სამყაროს საფრთხეებისთვის მზადყოფნაში ტოვებს. ამ სახელმძღვანელოში ჩვენ განვიხილავთ თითოეულ ფაზას. SDLC და გაჩვენებთ, თუ როგორ გახადოთ უსაფრთხოება ჩაშენებული ფუნქცია და არა დამატებითი აზრი.
გაგება SDLC და უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი
პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი (SDLC) უზრუნველყოფს სტრუქტურირებულ მიდგომას პროგრამული უზრუნველყოფის დიზაინის, შექმნის, ტესტირებისა და განლაგებისთვის. თუმცა, ტრადიციული SDLC ხშირად უსაფრთხოებას მეორეხარისხოვან საკითხად მიიჩნევს. სწორედ აქ იწყება უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი (SSDLC) შედის სისტემაში და უსაფრთხოების ყველა ფაზაში ინტეგრირდება, რათა თქვენი პროგრამული უზრუნველყოფა თანამედროვე კიბერ საფრთხეების მიმართ მდგრადი იყოს.
SDLC უსაფრთხოება: უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის საფუძველი
მისი თქმით, ეროვნული ინსტიტუტი Standardდა ტექნოლოგიები (NIST)), უსაფრთხოება უნდა იყოს ინტეგრირებული პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ყველა ფაზაში, დაგეგმვიდან მოვლა-პატრონობამდე. ჩაშენებით SDLC უსაფრთხოების პრაქტიკის შემუშავების პროცესში ჩართვით, გუნდებს შეუძლიათ ადრეულ ეტაპზევე მოაგვარონ დაუცველობები, მინიმუმამდე დაიყვანონ რისკები და მოგვიანებით თავიდან აიცილონ ძვირადღირებული შესწორებები.
Xygeni-ის უსაფრთხოების ტერმინთა განმარტება
რა არის SDLC
პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი (SDLC) არის სტრუქტურირებული ჩარჩო, რომელიც ნათლად ასახავს პროგრამული უზრუნველყოფის შექმნის ეტაპებს, დაწყებული ფრთხილად დაგეგმვით და დამთავრებული შემუშავებით, განლაგებითა და მოვლა-პატრონობით. უფრო მეტიც, პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლში თითოეული ფაზა მოიცავს კონკრეტულ აქტივობებს, მიზნებსა და შედეგებს. შედეგად, ეს ნაბიჯები უზრუნველყოფს, რომ პროგრამული უზრუნველყოფა შემუშავდეს ეფექტურად და ეფექტიანად, ყველა საჭირო მოთხოვნის დაკმაყოფილებისას. standardამ მკაფიო ჩარჩოს დაცვით, გუნდებს შეუძლიათ შექმნან მაღალი ხარისხის პროგრამული უზრუნველყოფა, რომელიც შეესაბამება ფუნქციურ და ბიზნეს საჭიროებებს.
რა არის სSDLC?
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი (SSDLC) არის ჩარჩო, რომელიც სისტემატურად აერთიანებს უსაფრთხოების პრაქტიკას განვითარების პროცესის ყველა ეტაპზე. განსხვავებით SDLC, სადაც უსაფრთხოება ხშირად გვიან განიხილება — ტესტირების ან განლაგების დროს — SSDLC თავიდანვე „ამუშავებს“ უსაფრთხოებას. უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი არ ეხება დამატებითი სირთულის დამატებას; ეს ეხება პროაქტიულობას. დაუცველობის ადრეული იდენტიფიცირებითა და შემსუბუქებით, SSDLC ამცირებს რისკებს, მინიმუმამდე ამცირებს გვიანი ეტაპის შესწორებების ხარჯებს და უზრუნველყოფს GDPR, HIPAA და PCI DSS-ის მსგავსი რეგულაციების დაცვას. S-თან ერთადSDLC, დეველოპერებს შეუძლიათ შექმნან პროგრამული უზრუნველყოფა, რომელიც არა მხოლოდ შეუფერხებლად იმუშავებს, არამედ თანამედროვე კიბერ საფრთხეებსაც უძლებს.
რა არის პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ფაზები და მათი უსაფრთხოების მოთხოვნები?
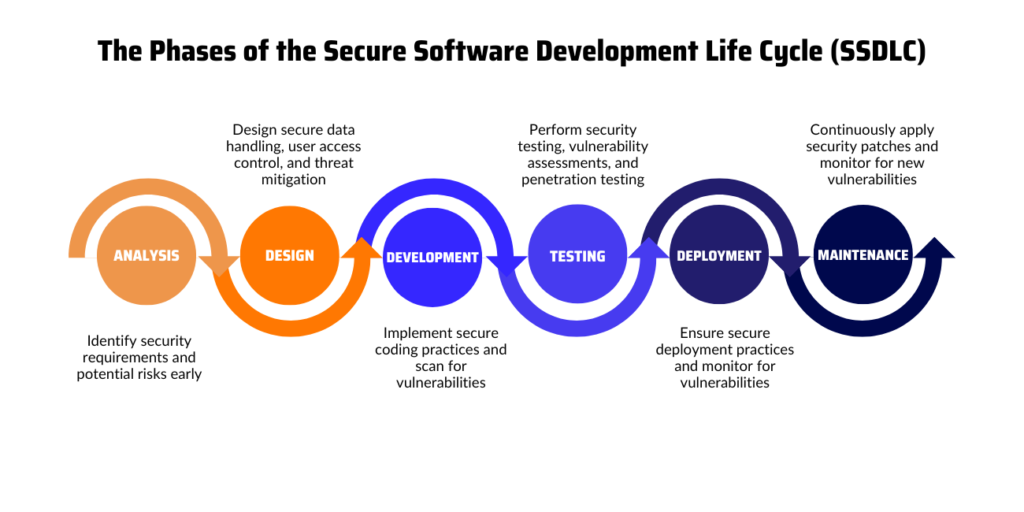
პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ყველა ფაზა (SDLC) უნიკალური უსაფრთხოების გამოწვევები აქვს. პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ფაზების ცოდნა დაგეხმარებათ ინტეგრირებაში SDLC უსაფრთხოება ყოველ ნაბიჯზე. უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის (S) გამოყენებითSDLC), შეგიძლიათ ადრეულ ეტაპზე აღმოაჩინოთ დაუცველობები, შეამციროთ რისკები და შექმნათ უკეთესი პროგრამული უზრუნველყოფა.
აი, როგორ ჯდება უსაფრთხოება პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის თითოეულ ფაზაში და როგორ უწყობს ხელს Xygeni მის შეუფერხებლად წარმართვას:
1. დაგეგმვა და მოთხოვნების ანალიზი
ეს ფაზა პროექტის საფუძველს წარმოადგენს. გუნდები განსაზღვრავენ პროექტის მასშტაბებს, აგროვებენ მოთხოვნებს და აფასებენ პოტენციურ რისკებს. პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ფაზების გაგება იწყება ძლიერი დაგეგმვით და დამატებით. SDLC ამ ეტაპზე უსაფრთხოება შემდგომში დაუცველობას თავიდან აგაცილებთ.
უსაფრთხოების ფოკუსი: საფრთხეების მოდელირება და უსაფრთხოების მოთხოვნების შეგროვება აქ მთავარია. ისეთი ინსტრუმენტები, როგორიცაა ქსიგენი Application Security Posture Management (ASPM) პროგრამული უზრუნველყოფის აქტივების აღმოჩენის ავტომატიზირებით პოტენციური რისკების სრული ხილვადობის უზრუნველყოფა. ამავდროულად, ქსიგენი Software Supply Chain Security (SSCS) უზრუნველყოფს, რომ ნებისმიერი მესამე მხარის ან ღია კოდის კომპონენტი აკმაყოფილებს უსაფრთხოების მოთხოვნებს standards, რაც ამცირებს მიწოდების ჯაჭვის რისკებს განვითარების დაწყებამდეც კი.
2. დიზაინი
დიზაინის ფაზაში გუნდები ადგენენ სისტემის არქიტექტურას და წყვეტენ, თუ როგორ იმუშავებს პროგრამული უზრუნველყოფა. კრიტიკული უსაფრთხოების დეcisისეთი საკითხები, როგორიცაა მგრძნობიარე მონაცემების დაცვა, მომხმარებლის წვდომის კონტროლი და საფრთხეების შემცირება, ცენტრალურ ადგილს იკავებს.
უსაფრთხოების ფოკუსი: უსაფრთხო არქიტექტურის დიზაინი და საფრთხის მოდელების განახლება. Xygeni-ს ინფრასტრუქტურა, როგორც კოდი (IaC) უსაფრთხოება სკანირებს ღრუბლოვან და სისტემურ არქიტექტურებს არასწორი კონფიგურაციების აღმოსაჩენად, რაც უზრუნველყოფს, რომ უსაფრთხოების ხარვეზები არ მოხვდეს თქვენს დიზაინში. გარდა ამისა, Xygeni-ს საიდუმლოებები უსაფრთხოება ამ ეტაპზე ხელს უწყობს ისეთი მგრძნობიარე ინფორმაციის დაცვას, როგორიცაა API გასაღებები, ავტორიზაციის მონაცემები და პაროლები.
3. განვითარების
სწორედ აქ ხდება კოდირება, რაც მას უსაფრთხოების რისკების შემოტანის ერთ-ერთ ყველაზე დაუცველ ფაზად აქცევს. ცუდად დაწერილმა კოდმა ან დაუცველმა კომპონენტებმა შეიძლება მნიშვნელოვანი პრობლემები შექმნან, თუ დროულად არ მოხდება მათი მოგვარება.
უსაფრთხოების ფოკუსი: უსაფრთხო კოდირების პრაქტიკა, სტატიკური აპლიკაციების უსაფრთხოების ტესტირება (SAST), და პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA). ქსიგენი ASPM აქტიურად აკონტროლებს კოდს შემუშავების პროცესში, რეალურ დროში აფიქსირებს რისკებს, რათა დეველოპერებმა შეძლონ პრობლემების გამოსწორება მათი წარმოშობისთანავე. ავტომატური აღდგენა, Xygeni-ს ნაწილი Open Source Security suite ავტომატურად აგვარებს ღია კოდის კომპონენტებში არსებულ დაუცველობებს, სანამ ისინი წარმოებაში მოხვდებიან. ამასობაში, რეალურ დროში მავნე პროგრამების აღმოჩენა იცავს დამოკიდებულებებს და მესამე მხარის ბიბლიოთეკებს, ხოლო საიდუმლოებები უსაფრთხოება უზრუნველყოფს, რომ მგრძნობიარე მონაცემები შემთხვევით არ მოხვდეს კოდის ბაზაში.
4. ტესტირება
ტესტირების ფაზაში, პროგრამული უზრუნველყოფის განვითარების სასიცოცხლო ციკლიგუნდები ამოწმებენ ფუნქციონალურობას და დაუცველობას. საფუძვლიანი ტესტირება უზრუნველყოფს, რომ უსაფრთხოების რისკები არ მოხვდეს წარმოებაში.
უსაფრთხოების ფოკუსი: დინამიური აპლიკაციის უსაფრთხოების ტესტირება (DAST), შეღწევადობის ტესტირება და დაუცველობის სკანირება. ამ ფაზის განმავლობაში, ქსიგენი ASPM იყენებს ექსპლუატაციის მეტრიკებს ყველაზე კრიტიკული რისკების გამოსავლენად, რაც გუნდებს ეხმარება გამოსწორებების ეფექტურად პრიორიტეტულობის დადგენაში. რეალურ დროში მავნე პროგრამების აღმოჩენა აგრძელებს საფრთხეების სკანირებას მესამე მხარის კომპონენტებში, ხოლო SSCS ანომალიის გამოვლენა აკვირდება უჩვეულო ქცევას, რამაც შეიძლება ფარული დაუცველობის ნიშანი გამოიწვიოს.
5. განლაგება
ეს ფაზა პროგრამული უზრუნველყოფის საწარმოო გარემოში გამოშვებას გულისხმობს. გუნდებმა უნდა უზრუნველყონ განლაგების პროცესის უსაფრთხოება, რათა გადასვლის დროს ახალი რისკები არ წარმოიშვას.
უსაფრთხოების ფოკუსი: უსაფრთხო კონფიგურაციები, განლაგების შემდგომი დაუცველობის სკანირება და შეჭრის პრევენციის სისტემები. გარდა ამისა, ქსიგენი Open Source Security Suite უზრუნველყოფს, რომ მესამე მხარის კომპონენტები უსაფრთხოდ დარჩეს განლაგების შემდეგაც კი. გარდა ამისა, ავტომატური აღდგენა ასწორებს დაუცველობებს რეალურ გარემოში ხელით ჩარევის გარეშე. ამასობაში, SSCS მუდმივად სკანირებს ახალ საფრთხეებს, რაც უზრუნველყოფს თქვენი საწარმოო გარემოს უსაფრთხოებას.
6. ტექნიკური
სამუშაო განლაგების შემდეგ არ მთავრდება. მიმდინარე ტექნიკური მომსახურება ასწორებს ახალ დაუცველობებს, იყენებს პატჩებს და უზრუნველყოფს სისტემის უსაფრთხოებას განვითარებადი საფრთხეებისგან.
უსაფრთხოების ფოკუსი: დაუცველობის მართვა, პატჩების მართვა და უწყვეტი მონიტორინგი. ქსიგენი ASPM უზრუნველყოფს რეალურ დროში უსაფრთხოების მონიტორინგს, რათა სწრაფად გამოავლინოს და მოაგვაროს წარმოქმნილი პრობლემები. რეალურ დროში მავნე პროგრამების აღმოჩენა, Xygeni დაგეხმარებათ თქვენი პროგრამული უზრუნველყოფის დაცვაში მესამე მხარის კომპონენტებში არსებული ახალი რისკებისგან, რაც უზრუნველყოფს გრძელვადიან უსაფრთხოებას.
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის უპირატესობები
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის (S) დანერგვაSDLC) არ ეხება მხოლოდ თქვენი პროგრამული უზრუნველყოფის უსაფრთხოებას - ეს ეხება უფრო ჭკვიანურად მუშაობას და უკეთესი აპლიკაციების შექმნას. ინტეგრირებით SDLC უსაფრთხოების პრაქტიკის განვითარების ყველა ეტაპზე ინტეგრირებით, გუნდები იღებენ მრავალფეროვან სარგებელს:
- დაუცველობის შემცირება: უსაფრთხოების პრობლემების ადრეული გამოვლენა ხელს უწყობს წარმოებამდე ძირითადი რისკების თავიდან აცილებას.
- დაბალი ხარჯები: დაუცველობების გამოსწორება შემუშავების დროს გაცილებით იაფია, ვიდრე მათი გამოშვების შემდეგ გამოსწორება.
- უსაფრთხოების პოზის გაუმჯობესება: SSDLC ზრდის თქვენი პროგრამული უზრუნველყოფის მდგრადობას, ამზადებს მას განვითარებადი საფრთხეებისთვის.
- შესაბამისობის მიღწევა: უსაფრთხოების დაცვის თანამშრომლებთან შეხვედრა standardისეთი სტანდარტები, როგორიცაა GDPR, HIPAA და PCI DSS, ბოლო წუთის აჩქარების გარეშე.
როგორ მიმდინარეობს უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლი (S)SDLC) პროგრამული უზრუნველყოფის უსაფრთხოების ტრანსფორმაცია
პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის ფაზების გაგება უსაფრთხო და საიმედო პროგრამული უზრუნველყოფის შექმნის პირველი ნაბიჯია. როდესაც თქვენ იყენებთ უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლს (SSDLC), თქვენ უსაფრთხოებას თქვენი განვითარების პროცესის ძირითად ნაწილად აქცევთ. დაგეგმვიდან და დიზაინიდან დაწყებული, მოვლა-პატრონობით დამთავრებული, დამატება SDLC უსაფრთხოების ყველა ფაზაში ინტეგრირება თქვენს გუნდს ეხმარება დაუცველობის ადრეულ ეტაპზე აღმოჩენაში, ხარჯების შემცირებასა და განვითარებადი საფრთხეების ასწრებაში.
ქსიგენი ქმნის S-სSDLC მარტივი მიღება. Application Security Posture Management (ASPM) გთავაზობთ რისკების შესახებ რეალურ დროში ინფორმაციას, რათა თქვენმა გუნდმა სწრაფად გამოასწოროს პრობლემები. Software Supply Chain Security (SSCS) იცავს მესამე მხარის და ღია კოდის კომპონენტებს. ავტომატური გამოსწორების საშუალებით თქვენ მყისიერად ასწორებთ დაუცველობებს და ყურადღებას ინარჩუნებთ შესანიშნავი პროგრამული უზრუნველყოფის შექმნაზე.
გადადგი შემდეგი ნაბიჯი
ფოკუსირებით SDLC უსაფრთხოება და S-ზე გადასვლაSDLC მიდგომა, თქვენი გუნდი ქმნის პროგრამულ უზრუნველყოფას, რომელიც არა მხოლოდ მუშაობს, არამედ დაცულია თანამედროვე საფრთხეებისგან. უსაფრთხოების ყველა ეტაპზე ჩადგმა აადვილებს შესაბამისობას და ამცირებს ძვირადღირებულ შეკეთებებს მოგვიანებით. მზად ხართ თქვენი პროცესის დონის ასამაღლებლად? ნახეთ, როგორ შეუძლია Xygeni-ს თქვენი ყველა ეტაპის დაცვაში დახმარება პროგრამული უზრუნველყოფის განვითარების სასიცოცხლო ციკლი და განვითარება უფრო უსაფრთხო და ეფექტური გახადოს.

