





1. ღია კოდის მავნე პროგრამების შესავალი
რა არის ღია კოდის მავნე პროგრამა?
ღია კოდის მავნე პროგრამები ეს არის მავნე კოდი, რომელიც დაფარულია ღია კოდის პროგრამული უზრუნველყოფის (OSS) პაკეტებში და შექმნილია თქვენს აპლიკაციებსა და ინფრასტრუქტურაში შესაღწევად. ის სწრაფად ვრცელდება, რადგან OSS ეყრდნობა საზოგადოების მიერ მართულ თანამშრომლობასა და ნდობას. იგივე ნდობის ბოროტად გამოყენება შესაძლებელია, განსაკუთრებით მაშინ, როდესაც უსაფრთხოების კონტროლი სუსტია. სწორედ ამიტომ ღია კოდის მავნე პროგრამებისგან დაცვა აღარ არის არჩევითი - ის აუცილებელია. საიმედო ღია კოდის მავნე პროგრამების სკანერი ხელს უწყობს ფარული საფრთხეების ადრეულ გამოვლენას, რაც თქვენს CI/CD pipelines, IaC შაბლონები და წარმოების სისტემები უსაფრთხოა.
ამას ბოლოდროინდელი მონაცემები ადასტურებს. 2024 წელს Sonatype-ის მკვლევრებმა აღმოაჩინეს 778,000 მავნე OSS პაკეტი, რაც წინა წელთან შედარებით 156%-იანი ზრდაა. ამასობაში, „ვარსკვლავთმძებნელი გობლინი“ კამპანიამ ათასობით ყალბი GitHub ანგარიში გამოიყენა, რათა მავნე პროგრამები ლეგიტიმურ ღია კოდის პროექტებად წარმოეჩინათ. ერთ-ერთ ყველაზე საგანგაშო შემთხვევაში კი XZ Utils-ის უკანა კარი აჩვენა, თუ როგორ შეიძლება პოპულარული Linux ინსტრუმენტებიც კი იქნას გამოყენებული თავდამსხმელებისთვის დისტანციური წვდომის მისაცემად.
მიწოდების ჯაჭვის რისკების გარდა, თავდამსხმელები ახლა მშენებლობას ესხმიან თავს. pipelineდა ინფრასტრუქტურის კონფიგურაციები. ისინი მავნე ბრძანებებს ათავსებენ CI/CD მდე IaC, რომელიც განლაგებისთანავე თქვენი სისტემების გატაცებას ელოდება.
სწორედ ამიტომ, თანამედროვე AppSec გუნდებმა უნდა გადაინაცვლონ მარცხნივ, ავტომატიზირდნენ საფრთხის აღმოჩენა და უწყვეტად აკონტროლონ ყველაფერი. ერთადერთი გზა წინსვლისთვის არის სრული სპექტრის დაცვა, რომელიც მოიცავს თქვენს მთელ ღია კოდის ეკოსისტემას.
პრობლემის შესახებ დამატებითი ინფორმაციისთვის იხილეთ ჩვენი დეტალური ბლოგპოსტი ღია მავნე პაკეტები.
ღია კოდის პროგრამული უზრუნველყოფისა და ღია კოდის მავნე პროგრამებისგან დაცვის მნიშვნელობა და ზრდა
ღია კოდის პროგრამული უზრუნველყოფა ნამდვილად გახდა თანამედროვე პროგრამული უზრუნველყოფის შემუშავების ქვაკუთხედი, რამაც შეცვალა ტექნოლოგიების დიზაინისა და სფეროების შექმნის წესი ყველა წარმოსადგენი ინდუსტრიის მასშტაბით. შესაბამისად, ეს ექსპონენციური ზრდა და დანერგვა ბუნებრივად ქმნის ადგილს ახლად წარმოქმნილი საფრთხეების წინააღმდეგ მყარი უსაფრთხოების ზომებისთვის. ამ მიზნით, განვიხილოთ მისი მნიშვნელობისა და ზრდის რამდენიმე ძირითადი ასპექტი:
გაზრდილი მიღება:
- ორგანიზაციების სამ მეოთხედზე მეტმა გაზარდა ღია კოდის პროგრამული უზრუნველყოფის გამოყენება ბოლო ერთი წლის განმავლობაში.
- DevOps ინსტრუმენტების, მონაცემთა ტექნოლოგიების და AI/ML ინსტრუმენტების პოპულარობამ... ამ ზრდას ხელი შეუწყო.
მრავალფეროვანი ტექნოლოგიები:
- OSS-ის დანერგვა აღარ არის ორიენტირებული კონკრეტულ ტექნოლოგიებზე, როგორიცაა პროგრამირების ენები ან Linux-ის ოპერაციული სისტემები.
- ორგანიზაციები ამჟამად იყენებენ ღია კოდის მონაცემთა ბაზებს, მონაცემთა ტექნოლოგიებს, ოპერაციულ სისტემებს, Git საცავებს, AI/ML ჩარჩოებს და CI/CD ხელსაწყოების დამზადება.
უნარების მოთხოვნა:
- ღია კოდის უნარ-ჩვევები დიდი მოთხოვნაა.
- ნიჭიერი კადრების დეფიციტი კვლავ დაბრკოლებას წარმოადგენს ღია კოდის (OSS) ფართოდ დანერგვისთვის.
გამოწვევები:
- მიუხედავად იმისა, რომ ღია კოდის (OSS) ზრდა დადებითია, გამოწვევები კვლავ რჩება.
- პრობლემებს შორისაა კონფიგურაცია, ინსტალაცია, თავსებადობა და განახლებები.
- ორგანიზაციები ასევე აწყდებიან შეზღუდვებს ტესტირების, ინტეგრაციისა და მხარდაჭერის შიდა უნარებში.
2. ღია კოდის მავნე პროგრამების მიმზიდველობა კიბერდანაშაულებისთვის
ღია კოდის პროგრამული უზრუნველყოფა (OSS) ორლესული მახვილია. მიუხედავად იმისა, რომ ის ინოვაციასა და თანამშრომლობას უწყობს ხელს, მისი ღია ბუნება ასევე იზიდავს კიბერდანაშაულებს (შეეცადეთ დანერგოთ ღია კოდის მავნე პროგრამების სკანერი). აი, რატომ არის OSS განსაკუთრებით მიმზიდველი მათთვის:
წვდომისა და განაწილების სიმარტივე
- ღია ხელმისაწვდომობაOSS-ის საწყისი კოდი საჯაროდ ხელმისაწვდომია, რაც კიბერდანაშაულებლებს აადვილებს მის შემოწმებას, მოდიფიცირებას და მავნე საქმიანობისთვის ხელახლა გამოყენებას. კერძოდ, ამან მათ საშუალება მისცა, დიდი სირთულის გარეშე დაემატებინათ მავნე პროგრამები ხშირად გამოყენებულ პროექტებში.
- ფართო განაწილება: უფრო მეტიცOSS პროექტში ინექციის შემდეგ, მავნე კოდს შეუძლია ძალიან მოკლე დროში ფართოდ გავრცელდეს ისეთი პაკეტების საცავების პოპულარობის წყალობით, როგორიცაა npm, PyPI და Maven Central. შედეგად, ასეთი ფართო გავრცელება აძლიერებს მავნე პროგრამის პოტენციურ გავლენას.
ნდობის ექსპლუატაცია
- ნდობაზე დაფუძნებული ეკოსისტემაOSS ეკოსისტემა მაღალი ნდობის საფუძველზე ფუნქციონირებს. კონტრიბუტორები და შემნახველები ხშირად თანამშრომლობენ, ნაკლებად მკაცრი უსაფრთხოების შემოწმებებით, საკუთრების პროგრამულ უზრუნველყოფასთან შედარებით. კიბერკრიმინალები ამ ნდობის გამოყენება მავნე კოდის შეტანით ან შემნახველების ანგარიშების კომპრომეტირებით მავნე კოდის ინექციის მიზნით.
- მიწოდების ჯაჭვის შეტევები: ამ კონტექსტში, ქვედა დონის აპლიკაციებისა და სერვისების დიდი ნაწილი ამიტომ მოახდენენ გავლენას მიწოდების ჯაჭვზე განხორციელებულ შეტევებზე, რომლებიც ყველა ამ OSS კომპონენტზეა დამოკიდებული. მაგალითად, ღონისძიების ნაკადის ინციდენტში ცნობილი იყო ამ ტექნიკის გამოყენება, სადაც პოპულარული npm პაკეტი კრიპტოვალუტის ქურდობისთვის კომპრომეტირებული იყო.
დაბალი შესვლის ბარიერები
- მინიმალური ვერიფიკაცია: უფრო მეტიც, ძალიან ცოტა პაკეტის საცავი ადასტურებს თავის კონტრიბუტორებს. შედეგად, საფრთხის შემქმნელები ადვილად ატვირთავენ მავნე პაკეტებს, რადგან შესვლის ბარიერი დაბალია, ფართომასშტაბიანი თავდასხმების განსახორციელებლად ერთჯერადი ელექტრონული ფოსტის და სხვა ყალბი ავტორიზაციის მონაცემების გამოყენება.
- ავტომატიკა ინსტრუმენტები: ანალოგიურად, კიბერდანაშაულები იყენებენ ავტომატიზირებულ ინსტრუმენტებს დიდი რაოდენობით მავნე პაკეტების შესაქმნელად და გასავრცელებლად, რაც კიდევ უფრო ამცირებს შეტევის განსახორციელებლად საჭირო ძალისხმევას., მათ შეუძლიათ შექმნან მავნე პროგრამის მრავალი ვარიაცია აღმოჩენის თავიდან ასაცილებლად.
მაღალი ზემოქმედების პოტენციალი
- ფართო გამოყენება: ამის გათვალისწინებით, ბევრი OSS პროექტი წარმოადგენს კრიტიკული აპლიკაციებისა და სერვისების დიდი რაოდენობის საბაზისო კომპონენტებს. შესაბამისად,ასეთ ფართოდ გავრცელებულ OSS-ში კომპრომისმა შეიძლება გამოიწვიოს ტალღური ან კასკადური ეფექტი, რაც გავლენას მოახდენს მსოფლიოს მრავალ ორგანიზაციასა და მომხმარებელზე.
- დაგვიანებული აღმოჩენა: გარდა ამისაOSS-ში არსებული მავნე კოდი შეიძლება დიდი ხნის განმავლობაში შეუმჩნეველი დარჩეს, განსაკუთრებით თუ ის დაბინდულია ან გააქტიურებულია კონკრეტულ პირობებში. შესაბამისად, ეს შეფერხება თავდამსხმელებს დროს აძლევს, გამოიყენონ დაუცველობები აღმოჩენამდე და პატჩების განახლებამდე.
3. ღია კოდის მავნე პროგრამების გავრცელებული ტიპები
ღია კოდის მავნე პროგრამებს შეიძლება ჰქონდეთ სხვადასხვა ფორმა, თითოეულს უნიკალური მახასიათებლებითა და გავლენით. როგორც ხედავთ, ღია კოდის მავნე პროგრამებისგან დაცვა აუცილებელია. აქ მოცემულია ყველაზე გავრცელებული ტიპების მიმოხილვა:
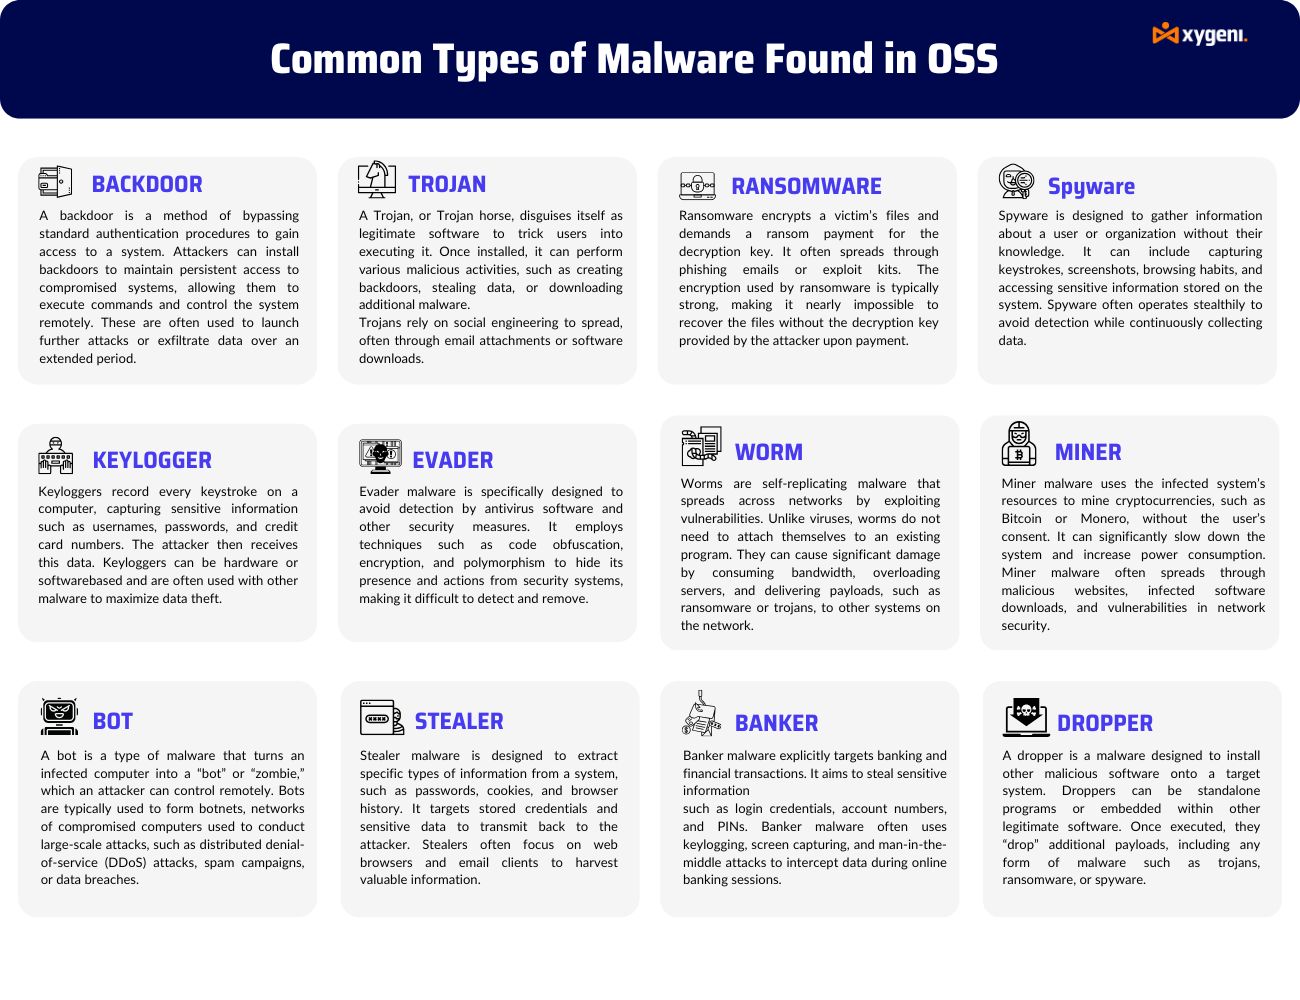
მავნე პროგრამების კატეგორიების მიმოხილვა
უკანა კარი:
ეს არის მავნე პროგრამების კლასი, რომელიც საშუალებას იძლევა მოწყობილობაზე დისტანციური წვდომა აღმოჩენის გარეშე და გვერდს უვლის რეგულარულ ავთენტიფიკაციას. თავდამსხმელებს შეუძლიათ ინფიცირებული მოწყობილობის დისტანციურად კონტროლი აიღონ უკანა კარების მეშვეობით.
წვეთი:
dropper-ები სისტემაში მავნე პროგრამებს აინსტალირებენ. ისინი ხშირად საწყის ან პირველი ეტაპის დატვირთვას წარმოადგენენ და უფრო დახვეწილ და მოწინავე მავნე პროგრამებს ავრცელებენ.
თავის არიდება:
მავნე პროგრამა, რომელიც შემუშავებულია უსაფრთხოების პროგრამული უზრუნველყოფის გვერდის ავლით, რაც შეიძლება მოიცავდეს დაბნელებას, პოლიმორფიზმს და დაშიფვრას.
ზოგადი მავნე პროგრამა:
ფართო კატეგორია, რომელიც მოიცავს მავნე პროგრამული უზრუნველყოფის რიგ ფორმას, როგორიცაა ვირუსები, ჭიები და ტროას პროგრამები.
ფიშინგი:
მომხმარებლების მოტყუების სხვადასხვა ტექნიკა მათგან მგრძნობიარე ინფორმაციის მისაღებად. ძირითადად, ასეთი ელფოსტები ან ვებსაიტები თაღლითურია.
Spyware:
ჯაშუშურ პროგრამულ უზრუნველყოფას შეუძლია შეაგროვოს ინფორმაცია პირის ან ორგანიზაციის შესახებ მათი ცოდნის გარეშე და გადაუგზავნოს ის სხვა სუბიექტს.
ბანკი:
ტროასების ფართო სპექტრი, რომლებიც სპეციალურად საბანკო მონაცემების მოსაპარად არის შექმნილი, მაგალითად login სერთიფიკატები და ანგარიშის ნომრები.
Trojan:
მავნე პროგრამის ტიპი, რომელიც შეცდომაში შეჰყავს საბოლოო მომხმარებელი თავისი განზრახვის შესახებ. უმეტეს შემთხვევაში, ის ნამდვილი პროგრამული უზრუნველყოფის სახით არის შენიღბული.
Keylogger:
პროგრამული უზრუნველყოფა, რომელიც ინახავს მომხმარებლის მიერ კლავიშებზე დაჭერის ჟურნალს. ის, როგორც წესი, გამოიყენება პაროლების და სხვა კონფიდენციალური ინფორმაციის მოსაპარად.
მპარავი:
მავნე პროგრამა შექმნილია მგრძნობიარე მონაცემების, როგორიცაა პაროლები, პირადი ინფორმაცია და ფინანსურად დაკავშირებული მონაცემები, მოსაპარად.
ბოტი:
პროგრამული უზრუნველყოფა, რომელიც ინტერნეტში გარკვეულ დავალებებს ავტომატიზირებს. ბოტნეტების უმეტესობა მას სხვადასხვა შეტევისთვის იყენებს, მათ შორის DDoS-ისთვის.
Ransomware:
მავნე პროგრამის კლასი, რომელიც შიფრავს მომხმარებლის მონაცემებს და შემდეგ გამოსასყიდს ითხოვს გაშიფვრის გასაღების სანაცვლოდ.
ჭია:
მავნე პროგრამის ტიპი, რომელიც ქსელში სხვადასხვა გზით თვითრეპლიკაციას ახდენს. მას, როგორც წესი, დამანგრეველი განზრახვები აქვს. მაინერი: მავნე პროგრამა, რომელიც იტაცებს სისტემის რესურსებს კრიპტოვალუტის მოსაპოვებლად მომხმარებლების თანხმობის გარეშე.
ღია კოდის მავნე პროგრამების ეს ტიპები ასახავს OSS-ში მავნე აქტივობების მრავალფეროვან მეთოდებსა და სერიოზულ გავლენას. მნიშვნელოვანი მავნე ინციდენტების სიღრმისეული მიმოხილვისთვის, გაეცანით ჩვენს დეტალურ კვლევებს. ახალი საფრთხეები ბლოკში: მავნე პროგრამები ღია კოდის პაკეტებში.
4. ღია კოდის მავნე პროგრამების რისკები და ზეგავლენა
ორგანიზაციების უსაფრთხოების რისკები
ღია კოდის მავნე პროგრამები ორგანიზაციებისთვის მნიშვნელოვან უსაფრთხოების გამოწვევებს წარმოადგენს, მათ შორის:
- უნებართვო წვდომა და მონაცემთა ქურდობა: Კერძოდმავნე აქტორები ღია კოდის კომპონენტებში არსებულ დაუცველობებს იყენებენ სისტემებზე არაავტორიზებული წვდომის მოსაპოვებლად. ერთხელ შიგნით, მათ შეუძლიათ მოიპარონ მგრძნობიარე მონაცემები, დააზიანონ მომხმარებლის ანგარიშები და შეაფერხონ ოპერაციები.
- სისტემის კომპრომისი: უფრო მეტიცღია კოდის მავნე პროგრამამ შეიძლება სისტემის კომპრომეტირება გამოიწვიოს, რომელიც საშუალებას აძლევს თავდამსხმელებს, აიღონ კონტროლი კრიტიკულ ინფრასტრუქტურაზე, სერვერებზე ან საბოლოო წერტილებზე. Როგორც შედეგიეს საფრთხეს უქმნის მონაცემთა მთლიანობას, ხელმისაწვდომობას და კონფიდენციალურობას.
ფინანსური და რეპუტაციის დაზიანება
- ფინანსური ზემოქმედება: ნამდვილადღია კოდის მავნე პროგრამების ფინანსური შედეგები უზარმაზარია. მაგალითად, მხოლოდ 2020 წელს, ღირებულება კიბერდანაშაულმა გლობალურ ეკონომიკას თითქმის 1 ტრილიონი დოლარი აზარალა, რაც 2018 წელს დაფიქსირებულ მაჩვენებელთან შედარებით 50%-ით მეტია. უფრო მეტიცკიდევ უფრო გასაოცარია, რომ კიბერდაზღვევის საშუალო მოთხოვნის მაქსიმუმმა 2020 წელს 359 000 აშშ დოლარს მიაღწია, 2019 წლის 145 000 აშშ დოლარიდან.
- რეპუტაციის დაზიანება: გარდა ამისა, ორგანიზაციები, რომლებიც OSS მავნე პროგრამების მსხვერპლი გახდნენ, რეპუტაციის შელახვას განიცდიან. შედეგად, მომხმარებლის ნდობის დაკარგვამ და მასთან დაკავშირებულმა ნეგატიურმა საჯაროობამ შესაძლოა ხანგრძლივი გავლენა მოახდინოს მათ საზოგადოებრივ იმიჯზე.
რეგლამენტის შესაბამისობა
- დორა მდე NIST2-ის რეგულაციები: როგორც DevOps კვლევისა და შეფასების ჩარჩო, ასევე ქსელისა და ინფორმაციული სისტემების დირექტივა მოიცავს მკაცრ უსაფრთხოების პრაქტიკას; შეუსრულებლობა რეპუტაციის შემდგომ ზიანთან ერთად, გამოიწვევს იურიდიულ ჯარიმებს.
შეჯამებით, მართვა open source security საიმედო ღია კოდის მავნე პროგრამების სკანერის რისკები გადამწყვეტია. ამიტომ, ორგანიზაციებმა პრიორიტეტი უნდა მიანიჭონ უსაფრთხოების ზომებს. გარდა ამისა, ისინი ინფორმირებულები უნდა იყვნენ ახალი საფრთხეების შესახებ. ამ მიზნით, ღია კოდის მავნე პროგრამებისგან დაცვის საუკეთესო პრაქტიკის დანერგვა ხელს უწყობს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დაცვას. მაგალითად, შეგიძლიათ წაიკითხოთ ჩვენი ბლოგი ღია კოდის პროგრამული უზრუნველყოფის უსაფრთხოების ლანდშაფტის გააზრება.
5. აღმოჩენისა და ღია კოდის მავნე პროგრამებისგან დაცვის სტრატეგიები
ღია კოდის მავნე პროგრამების იდენტიფიცირების საუკეთესო პრაქტიკა
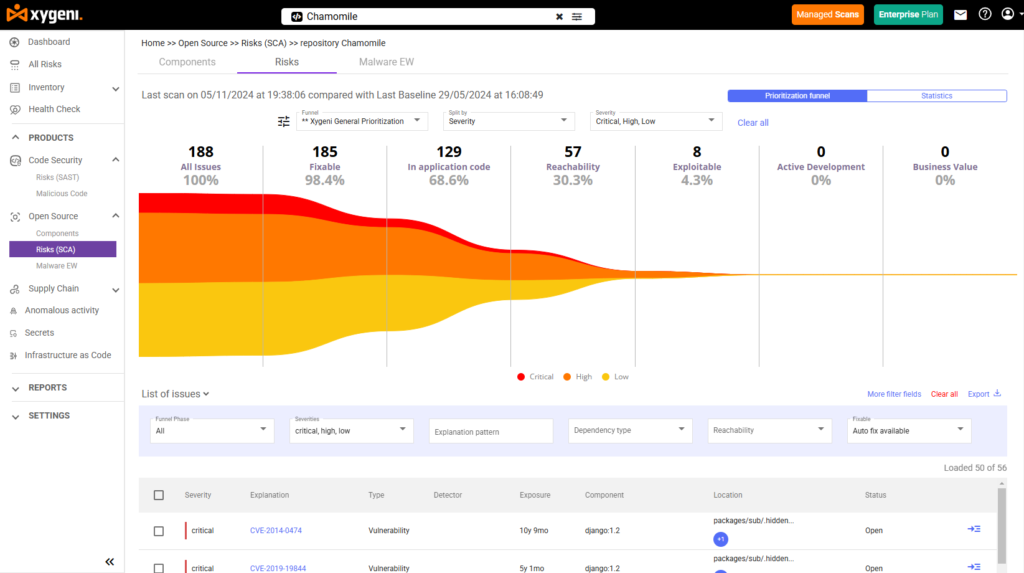
თანამედროვე პროგრამულ უზრუნველყოფას უბრალო სკანირებაზე მეტი სჭირდება. მას სჭირდება ხილვადობა, ჭკვიანი ამოცნობა და სწრაფი რეაგირება. ქსიგენი'S ღია კოდის მავნე პროგრამებისგან დაცვა სამივეს გთავაზობთ. ჩვენ ვიცავთ თქვენს კოდს, CI/CD სამუშაო პროცესები და IaC ფაილები სრული დასტის, ავტომატიზირებული დაცვის მიდგომით.
მავნე ბრძანებების შეჩერება CI/CD მდე IaC
თავდამსხმელები ხშირად მალავენ ბრძანებებს CI/CD pipelineდა IaC სკრიპტები. ეს ბრძანებები - მაგალითად curl or wget— ძნელი შესამჩნევია. Xygeni-ის ღია კოდის მავნე პროგრამების სკანერი დაზიანების მოხდენამდე აფიქსირებს და ბლოკავს არაავტორიზებული შესრულების ფუნქციას.
ის ასევე აკონტროლებს უჩვეულო ქცევას, როგორიცაა პრივილეგიების გადახტომა ან ქსელის უეცარი აქტივობა.
Terraform-ის, Kubernetes-ის და Helm-ის ფაილები სკანირდება საიდუმლოებების, არასწორი კონფიგურაციებისა და ჩაშენებული მავნე პროგრამების აღმოსაჩენად.
სწორედ ასე ვზრუნავთ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე წყაროდან წარმოებამდე.
უწყვეტი სკანირება და დამოკიდებულების რისკის კონტროლი
Xygeni-ის ღია კოდის მავნე პროგრამების სკანერი ამოწმებს პაკეტებს სანდო წყაროების გამოყენებით, როგორიცაა NVD და გამყიდველის რეკომენდაციები. ეს რეალურ დროში სკანირება გამოშვებამდე აფიქსირებს დაუცველობებს და მავნე კოდს.
ჩვენი დამოკიდებულების მართვის ინსტრუმენტები ასახავს ყველა ღია კოდის ბიბლიოთეკას, მათ შორის გარდამავალს.
ჩვენ ისეთ რისკებს ვიღებთ, როგორიცაა ტიპოსკუატინგი და დამოკიდებულების დაბნეულობა და შემოგვთავაზეთ მარტივი გამოსწორებები.
შეგიძლიათ ვერსიების მიმაგრება, სანდო პაკეტების გამოყენება ან სახიფათო სკრიპტების დაბლოკვა.
ეს ფუნქციები მხარს უჭერს ღია კოდის მავნე პროგრამებისგან ძლიერ დაცვას განვითარების ყველა ეტაპზე.
უფრო ჭკვიანური პრიორიტეტიზაცია ASPM
ძალიან ბევრმა შეტყობინებამ შეიძლება შეანელოს თქვენი გუნდი. Xygeni იყენებს ASPM მხოლოდ ყველაზე საშიშ რისკებზე ფოკუსირება. ჩვენ ვპოულობთ აქტივებს, ვაკვირდებით დამოკიდებულებებს და ვამოწმებთ, არის თუ არა დაუცველობა ექსპლუატაციაში.
ჩვენი ხელმისაწვდომობის ანალიზი აჩვენებს რეალური შეტევის გზებსა და მაღალი პრიორიტეტის მქონე საფრთხეებს. ეს მიზანმიმართული მეთოდი ღია კოდის მავნე პროგრამებისგან ეფექტური დაცვის გასაღებია.
რეალურ დროში საფრთხის აღმოჩენა და შეტყობინებები
Xygeni-ს ღია კოდის მავნე პროგრამების სკანერი 24/7 აკონტროლებს საჯარო რეესტრებს, როგორიცაა npm, PyPI და Maven.
ის ამოწმებს ქცევას, რათა აღმოაჩინოს მავნე პროგრამა, სანამ ის თქვენს კომპიუტერს დააინფიცირებს. pipeline.
- მყისიერი გაფრთხილებები: მიიღეთ შეტყობინებები ელექტრონული ფოსტით, ვებგვერდითhooks, ან ჩატის ინსტრუმენტები.
- ავტოკარანტინისაეჭვო პაკეტები დაუყოვნებლივ იზოლირებულია.
- ექსპერტის მიმოხილვაჩვენი გუნდი ამოწმებს და ადასტურებს საფრთხეებს.
- ღია გამჟღავნებაჩვენ ვუზიარებთ ერთმანეთს დადასტურებულ საფრთხეებს ხელახალი გამოყენების შესაჩერებლად.
Xygeni-ის ღია კოდის მავნე პროგრამების სკანერი გაძლევთ კონტროლს, სიჩქარეს და ხილვადობას — ასე რომ, შეგიძლიათ კოდირება თავდაჯერებულად დაწეროთ.
6. ღია კოდის მავნე პროგრამების მომავალი ტენდენციები
ახალი საფრთხეები და პროგნოზირებადი ანალიზი
ღია კოდის მავნე პროგრამების განვითარებასთან ერთად, მისი შეტევის მეთოდები სულ უფრო დახვეწილი ხდება. შესაბამისად, პროგნოზირებადი ანალიზი, რომელიც იყენებს მანქანურ სწავლებას და ხელოვნურ ინტელექტს, პროგნოზირებს ახალ საფრთხეებს პოტენციური მავნე პროგრამების მიმანიშნებელი ნიმუშების იდენტიფიცირებით. ეს პროაქტიული მიდგომა აძლიერებს ღია კოდის მავნე პროგრამებისგან დაცვას მომავალი შეტევებისგან თავდაცვის მომზადებით.
ინოვაციები გამოვლენისა და პრევენციის ტექნოლოგიებში
დახვეწილი მავნე პროგრამების წინსვლისთვის აუცილებელია გამოვლენისა და პრევენციის ტექნოლოგიების უწყვეტი განვითარება. ამიტომ, ქცევაზე დაფუძნებული აღმოჩენის, საფრთხის შესახებ მოწინავე ინტელექტის პლატფორმებისა და ხელოვნური ინტელექტის მიერ დაფუძნებული უსაფრთხოების ანალიტიკის ინოვაციები გადამწყვეტია. საპასუხოდ, Xygeni იყენებს წამყვან ტექნოლოგიებს, რათა უზრუნველყოს, რომ ორგანიზაციებმა შეძლონ საფრთხეების სწრაფად აღმოჩენა და ნეიტრალიზება რეალურ დროში, ავტომატიზირებული რეაგირების გზით.
როგორ დავრჩეთ წინ მრუდი
ორგანიზაციებმა უნდა განიხილონ შემდეგი სტრატეგიები, რათა შეინარჩუნონ მდგრადობა ახალი საფრთხეების მიმართ:
დარჩით ინფორმირებული: რეგულარულად განაახლეთ ცოდნა უსაფრთხოების ტენდენციებისა და საფრთხეების შესახებ ინფორმაციის შესახებ ინდუსტრიული ფორუმების, ვებინარებისა და ტრენინგების მეშვეობით.
ინოვაციური ტექნოლოგიების გამოყენება: გამოიყენეთ უახლესი ინსტრუმენტები და პრაქტიკა ხელოვნური ინტელექტით მართულ საფრთხეების აღმოჩენისა და ავტომატიზირებული რეაგირების სისტემებში. Xygeni გთავაზობთ გადაწყვეტილებებს, რათა დაიცვათ თავი უახლესი საფრთხეებისგან.
თანამშრომლობის გაუმჯობესება: ორგანიზაციის შიგნით და გარე პარტნიორებთან თანამშრომლობის ხელშეწყობა. საფრთხეების შესახებ ინტელექტისა და საუკეთესო პრაქტიკის გაზიარება აძლიერებს კოლექტიურ თავდაცვას.
დასკვნა: უსაფრთხოების გაძლიერება ღია კოდის მავნე პროგრამებისგან დაცვით
ღია კოდის მავნე პროგრამები მნიშვნელოვან რისკებს წარმოადგენს თანამედროვე განვითარების გარემოში. თუმცა, სწორი ცნობიერების, ინსტრუმენტებისა და პროცესების გამოყენებით, ეს რისკები მართვადია. Xygeni-ის ღია კოდის მავნე პროგრამების სკანერი ხელს უწყობს მავნე პაკეტების იდენტიფიცირებას და დაბლოკვას, სანამ ისინი საწარმოო გარემოში მოხვდებიან.
ღია კოდის მავნე პროგრამებისგან დაცვის სამუშაო პროცესებში ინტეგრირებით - CI/CD pipelineინფრასტრუქტურის კოდის სახით გადატანა (IaC) კონფიგურაციები — ორგანიზაციებს შეუძლიათ შეამცირონ ექსპოზიცია და საფრთხეების ადრეულ ეტაპზე აღმოჩენა.
უსაფრთხოებაზე ორიენტირებული კულტურის შენარჩუნება
უსაფრთხოება განვითარების ფუნდამენტური ასპექტი უნდა იყოს და არა დამატებითი საკითხი. ღია კოდის გამოყენებით გუნდებს სჭირდებათ უწყვეტი მონიტორინგი და ეფექტური ინსტრუმენტები, რათა გამოავლინონ დაუცველობები მათი ესკალაციამდე. ღია კოდის მავნე პროგრამების სკანერი, როგორიცაა Xygeni, მხარს უჭერს ამ ძალისხმევას ავტომატიზაციით, კონტექსტითა და ხილვადობით.
ველით
გრძელვადიან პერსპექტივაში, პროგრამული უზრუნველყოფის ეკოსისტემების ურთიერთდაკავშირების ზრდასთან ერთად, საფრთხეები გააგრძელებს განვითარებას. ამიტომ, ღია კოდის მავნე პროგრამებისგან დაცვის სტრატეგიების თანამედროვეობა, ასევე პრაქტიკული ინსტრუმენტების გამოყენება, გუნდებს ეხმარება წინსვლაში განვითარების შეფერხების გარეშე.
Xygeni ღია კოდის მავნე პროგრამების სკანერი
რეალურ დროში უსაფრთხოება ღია კოდის დამოკიდებულებებისთვის
ყველა იდენტიფიცირება პირდაპირი და გარდამავალი ასოცირებული დამოკიდებულებები და სარგებელი რეალურ დროში მავნე პროგრამების აღმოჩენა, დაბლოკვა და შეტყობინება ადრეული შეტყობინებებით და ექსპერტების მიერ დადასტურებით.
- ქცევაზე დაფუძნებული მავნე პროგრამების ანალიზი ღია კოდის კომპონენტებისთვის
- მეტამონაცემებისა და წარმომავლობის ვალიდაცია პაკეტის ნამდვილობის დასადასტურებლად
- გაფრთხილებები რეალურ დროში საეჭვო აქტივობაზე ან მავნე ნიმუშებზე
- CI/CD ინტეგრაციის ადრეული, ავტომატური დაცვისთვის
- დაიცავით ყველა დამოკიდებულებარადგან ყველა საფრთხე ცნობილი დაუცველობა არ არის