






თანამედროვე შეტევები აღარ ელოდებიან გაშვების პერიოდს. ისინი იწყება თქვენს დამოკიდებულებებში, აგებენ სკრიპტებს და pipelines.
სწორედ ამიტომ, მავნე პროგრამებიდან დაცვა უნდა განვითარდეს ანტივირუსული და საბოლოო წერტილის ინსტრუმენტების მიღმა.
დღევანდელი დეველოპერები ახალი გამოწვევის წინაშე დგანან: მავნე პროგრამებისგან დაცვის უზრუნველყოფა ადრე კოდი კომპილაციასაც კი ახდენს. ტრადიციული ინსტრუმენტები რეაგირებენ ინფექციის შემდეგ, მაგრამ საუკეთესო მავნე პროგრამებისგან დაცვა ადრეულ ეტაპზე, პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში მოქმედებს.
რატომ უნდა განვითარდეს მავნე პროგრამებისგან დაცვა
წლების განმავლობაში, ორგანიზაციები სანდო ანტივირუსულ და საბოლოო წერტილების გადაწყვეტილებებს იყენებენ მავნე პროგრამების წინააღმდეგ საბრძოლველად. თუმცა, ეს სისტემები საფრთხეებს მხოლოდ მაშინ აფიქსირებენ, როდესაც ისინი უკვე შიგნით არიან.
ამასობაში, თავდამსხმელები ზემოთ გადავიდნენ. ისინი მავნე კოდს შეჰყავთ ღია კოდის პაკეტებში, მალავენ დატვირთვას წინასწარ ინსტალაციის სკრიპტებში და აზიანებენ მათ. CI/CD pipelines.
მისი თქმით, FBI-ის ინტერნეტ დანაშაულის 2024 წლის ანგარიშიკიბერდანაშაულის შედეგად მიყენებული ზარალი გასულ წელს 12.5 მილიარდ დოლარს გადააჭარბა, პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის თავდასხმების მკვეთრი ზრდის პარალელურად. დიდი ბრიტანეთის NCSC ასევე აფრთხილებს, რომ ყოველი მესამე ინციდენტი ამჟამად მესამე მხარის კომპონენტს ან კომპრომეტირებულ დამოკიდებულებას უკავშირდება.
ეს ციფრები ადასტურებს იმას, რასაც ბევრი დეველოპერი უკვე ეჭვობს: ტრადიციული მავნე პროგრამებიდან დაცვა ვერ უძლებს ტემპს.
რა შეცდომას უშვებს ტრადიციული მავნე პროგრამებისგან დაცვა
კლასიკური მავნე პროგრამებისგან დაცვის ინსტრუმენტები ეყრდნობა საბოლოო წერტილებზე ხელმოწერებს, შაბლონების შესაბამისობას ან ქცევით ანალიზს. ფაილებზე დაფუძნებული მავნე პროგრამებისთვის ეფექტურობის მიუხედავად, ისინი ვერ ამჩნევენ კოდის დონის საფრთხეებს, რომლებიც დამალულია აწყობის სისტემებსა და რეესტრებში.
მაგალითად, npm და PyPI ყოველდღიურად ათასობით ახალ პაკეტს ხედავენ. ბევრი მათგანი შეიცავს დაბინდულ ან მავნე სკრიპტები შენიღბული, როგორც დამოკიდებულებები. ინსტალაციის შემდეგ, ამ სკრიპტებს შეუძლიათ ავტორიზაციის მონაცემების მოპარვა, დისტანციურ სერვერებთან დაკავშირება ან უკანა კარების ინექცია განლაგებამდე დიდი ხნით ადრე.
ამიტომ, მხოლოდ გაშვების დროს აღმოჩენაზე დაყრდნობა მავნე პროგრამებისგან მხოლოდ ნაწილობრივ დაცვას უზრუნველყოფს.
ამის საპირისპიროდ, საუკეთესო მავნე პროგრამებისგან დაცვა უფრო ადრე იწყება, დამოკიდებულებების ანალიზით. სანამ ისინი თქვენს გარემოში მოხვდებიან.
მონაცემები მზარდი საფრთხის მიღმა
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმების ზრდა გაზომვადია და მისი იგნორირება ძნელია.
ბოლოდროინდელი კვლევები ავლენს, თუ რამდენად სწრაფად ფართოვდება საფრთხეების ლანდშაფტი ღია კოდის ეკოსისტემებსა და განვითარებაში. pipelines.
- A წელთან შედარებით 650% -იანი ზრდა npm-სა და PyPI-ზე ატვირთულ მავნე პაკეტებში, მათი თქმით, arXiv Research (2024).
- თითქმის 2024 წელს მონაცემთა ყველა დარღვევის 30% ჩართული მესამე მხარის კომპონენტები ან გარე მომწოდებლები, იმის საფუძველზე, ENISA-ს საფრთხის ლანდშაფტი 2024.
- ის MITRE ATT&CK ჩარჩო განსაზღვრავს მეტს, ვიდრე 100 განსხვავებული ტექნიკა დაკავშირებულია პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის კომპრომეტირებასთან, დამოკიდებულების დაბნეულობიდან დაწყებული, ავტორიზაციის მონაცემების მოპარვით დამთავრებული.
ეს დასკვნები ერთად აჩვენებს, რომ მავნე პროგრამები აღარ არის მხოლოდ საბოლოო წერტილებზე ორიენტირებული.
სამაგიეროდ, ის ვრცელდება სანდო დამოკიდებულებების მეშვეობით, აშენებს pipelines, და CI/CD გარემოში.
სწორედ ამიტომ სჭირდებათ ორგანიზაციებს მავნე პროგრამებისგან დაცვა რომელიც იწყება წყაროდან, სანამ ნებისმიერი კომპრომეტირებული პაკეტი წარმოებაში მოხვდება.
ტრადიციული მავნე პროგრამებისგან დაცვა თანამედროვე DevSecOps მავნე პროგრამებისგან დაცვის წინააღმდეგ
| ასპექტის | ტრადიციული მავნე პროგრამებისგან დაცვა | თანამედროვე DevSecOps მავნე პროგრამებისგან დაცვა |
|---|---|---|
| სფერო | ფოკუსირებულია საბოლოო წერტილებსა და მომხმარებლის მოწყობილობებზე. | იცავს პროგრამული უზრუნველყოფის მიწოდების სრულ ჯაჭვს, კოდიდან ღრუბელამდე. |
| აღმოჩენის დრო | რეაქტიული — ადგენს საფრთხეებს ინფექციის ან შესრულების შემდეგ. | პროაქტიული — აწყობამდე ან განლაგებამდე აღმოაჩენს და ბლოკავს მავნე პროგრამას. |
| გამოვლენის მეთოდი | ეყრდნობა ხელმოწერებს და ცნობილ საფრთხის ნიმუშებს. | იყენებს დამოკიდებულებებისა და კოდის ქცევით და კონტექსტზე ორიენტირებულ ანალიზს. |
| ინტეგრაციის | დამოუკიდებელი ინსტრუმენტები, ხშირად დეველოპერის სამუშაო პროცესების გარეთ. | შეუფერხებლად აერთიანებს CI/CD ისეთი ინსტრუმენტები, როგორიცაა GitHub, GitLab, Jenkins და Azure DevOps. |
| დაფარვის | შემოიფარგლება მოწყობილობებსა და ფაილებზე ცნობილი მავნე პროგრამებით. | ვრცელდება საწყის კოდზე, ღია კოდის პაკეტებზე, კონტეინერებზე და pipelines. |
| რეაგირების დრო | დამოკიდებულია ხელით განახლებებსა და ანტივირუსულ ხელმოწერებზე. | გთავაზობთ რეალურ დროში შეტყობინებებს და საეჭვო პაკეტების ავტომატურ ბლოკირებას. |
| ცრუ პოზიტივები | მაღალი — ხშირად წარმოქმნის ხმაურიან და განმეორებად შეტყობინებებს. | შემცირებულია ექსპლუატაციისა და ხელმისაწვდომობის ანალიზის მეშვეობით. |
| ავტომატიკა | საჭიროა ხელით გამოკვლევა და კორექტირება. | მოიცავს ავტომატურ გამოსწორებას, ადრეულ გაფრთხილებებს და დამოკიდებულების firewall-ს. |
| ხილვადობა | ფოკუსირებულია საბოლოო წერტილებზე, აკლია აწყობის მიკვლევადობა. | უზრუნველყოფს სრულ მიკვლევადობას SBOMs, წარმოშობა და ატესტაციები. |
| საუკეთესო მორგება | ინციდენტის შემდგომი შეკავება და მოწყობილობის დონის დაცვა. | უწყვეტი დაცვა მავნე პროგრამებისგან განვითარებისა და მიწოდების პროცესში pipelines. |
რას უნდა მოიცავდეს საუკეთესო მავნე პროგრამებისგან დაცვა
თანამედროვე განვითარების გუნდებს სჭირდებათ საუკეთესო მავნე პროგრამებისგან დაცვა რომელიც ადაპტირდება იმ მეთოდთან, თუ როგორ იქმნება პროგრამული უზრუნველყოფა დღეს.
უსაფრთხოების შესანარჩუნებლად, დაცვა ადრეულ ეტაპზე უნდა დაიწყოს და თავიდან აიცილოს მავნე კოდის შეღწევა. pipeline ყველა.
მოკლედ, ეფექტური მავნე პროგრამებისგან დაცვა ყურადღებას ამახვილებს პრევენციაზე, ვიდრე რეაგირებაზე.
სრული გადაწყვეტა უნდა მოიცავდეს დაცვის რამდენიმე დაკავშირებულ ფენას:
- რეალურ დროში სკანირება ისეთი ღია კოდის რეესტრების, როგორიცაა npm, PyPI, Maven და NuGet, გამოყენება, რაც საფრთხეებს მათ გავრცელებამდე აჩერებს.
- ადრეული გაფრთხილების სისტემა რომელიც განუწყვეტლივ აკონტროლებს ამ რეესტრებს და აღმოაჩენს ნულოვანი დღის მავნე პროგრამას მისი გამოჩენისთანავე, აცნობებს გუნდებს ინფიცირებული პაკეტების მათ გარემოში მოხვედრამდე.
- დამოკიდებულების ფაირვოლი რომელიც ავტომატურად ბლოკავს ან კარანტინში აყენებს საეჭვო კომპონენტებს, რაც ამცირებს ხელით შემოწმების საჭიროებას.
- ანომალიის გამოვლენა მთელი CI/CD მდე SCM სისტემები, რაც ხელს უწყობს უცნაური ქცევის ან ფაილებში მოულოდნელი ცვლილებების იდენტიფიცირებას აწყობის დროს.
- კოლაბორატორისა და გამომცემლის ანალიზი მომვლელის უეცარი ცვლილებების ან გატაცებული ანგარიშების აღმოსაჩენად, რომლებსაც შეუძლიათ მავნე კოდის ინექცია.
- პოლიტიკის უწყვეტი აღსრულება შესაბამისობისა და თანმიმდევრულობის შენარჩუნება განვითარების შენელების გარეშე.
დაუცველობების მზარდი რაოდენობა აჩვენებს, თუ რატომ არის ეს დაცვა მნიშვნელოვანი.
მისი თქმით, დაუცველობის ეროვნული მონაცემთა ბაზა (NVD)მეტი 2024 წელს 29 000 ახალი CVE დაფიქსირდა, რაც ყველა დროის რეკორდული მაჩვენებელია.
ეს სტაბილური ზრდა ხაზს უსვამს, თუ რამდენად სწრაფად ვითარდება საფრთხეები და რატომ სჭირდებათ დეველოპერებს მრავალშრიანი დაცვა, რომელიც პირდაპირ მათ სამუშაო პროცესშია ჩაშენებული.
ეს შესაძლებლობები ერთად უზრუნველყოფს, რომ მავნე პროგრამებისგან დაცვა მოიცავს ყველა ეტაპს, კოდიდან ღრუბელამდე, ამცირებს ზემოქმედებას, აუმჯობესებს ხილვადობას და ინარჩუნებს... pipelineსუფთაა.
Xygeni-ს მიდგომა: DevOps-ისთვის პროაქტიული მავნე პროგრამებისგან დაცვა
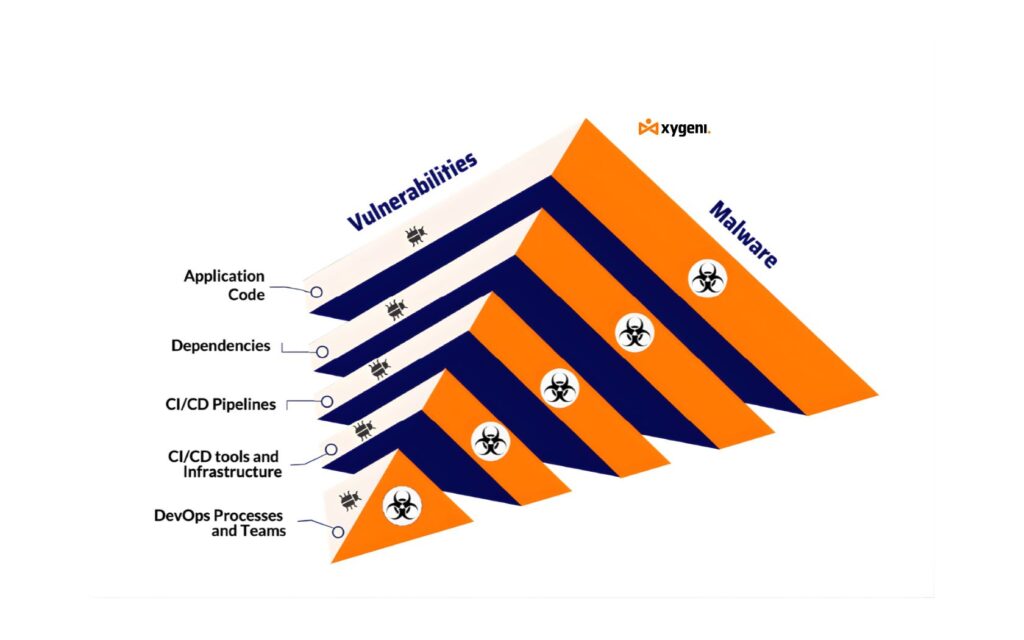
ქსიგენი თანამედროვე მავნე პროგრამებისგან დაცვას პირდაპირ შემუშავების პროცესში შემოაქვს.
შექმნის შემდეგ შეტყობინებების ლოდინის ნაცვლად, ის რეალურ დროში აღმოაჩენს და ბლოკავს საფრთხეებს საწყისი კოდის, დამოკიდებულებებისა და სხვა ელემენტების მეშვეობით. CI/CD pipelines.
ეს პროაქტიული დიზაინი გუნდებს ეხმარება შეინარჩუნონ გარემო სისუფთავე მიწოდების შენელების გარეშე.
აი, როგორ ინარჩუნებს Xygeni თქვენს... pipelineუსაფრთხოა:
- უწყვეტი მონიტორინგიყოველდღიურად აკონტროლებს ათასობით ახალ პაკეტს და აფიქსირებს საეჭვო ქცევას წარმოებაში მოხვედრამდე.
- ადრეული გაფრთხილების სისტემა: უზრუნველყოფს ადრეულ შეტყობინებებს ღია კოდის რეესტრებში გამოქვეყნებული ნულოვანი დღის მავნე პროგრამების შესახებ, რაც გუნდებს აძლევს დროს დაუყოვნებელი რეაგირებისთვის.
- ავტომატური დაცვა: ავტომატურად ახდენს სარისკო დამოკიდებულებების კარანტინში გადატანას ან ბლოკირებას ბილდის დაბინძურების თავიდან ასაცილებლად.
- ანომალიის გამოვლენააკვირდება ფაილებში მოულოდნელ ცვლილებებს, დამალულ სკრიპტებს ან თქვენს სამუშაო პროცესებში დისტანციური ბრძანებების შესრულების მცდელობებს.
- კოლაბორატორის რეპუტაციის თვალყურის დევნება: აკონტროლებს შემნახველის იდენტობას და გამოშვების შაბლონებს ყალბი ან გატაცებული გამომცემლის ანგარიშების აღმოსაჩენად.
რადგან Xygeni შეუფერხებლად ინტეგრირდება ისეთ პლატფორმებთან, როგორიცაა GitHub, გიტლაბი, ჯენკინსი და ბიბუკეტიგუნდები იღებენ მუდმივ დაცვას მავნე პროგრამებისგან დამატებითი დაყენების ან რთული კონფიგურაციის გარეშე.
ის ფონურ რეჟიმში ჩუმად ამუშავებს ამოცნობას და დაბლოკვას, რათა დეველოპერებმა კონცენტრირება მოახდინონ კოდის წერაზე.
ამ გზით, Xygeni უზრუნველყოფს არა მხოლოდ რეალურ დროში დაცვას, არამედ საუკეთესო დონის მავნე პროგრამებისგან დაცვას, რომელიც შექმნილია თანამედროვე პროგრამული უზრუნველყოფის რეალურად შექმნის წესისთვის.
როგორ სარგებლობენ დეველოპერები პროაქტიული დაცვით
დეველოპერებისთვის განსხვავება აშკარაა. ტრადიციული ხელსაწყოები ხშირად ანელებს მშენებლობის პროცესს ან იწვევს წყალდიდობას dashboardცრუ განგაშით. თუმცა, Xygeni საქმეებს მარტივად ინარჩუნებს და გთავაზობთ ყველაზე მნიშვნელოვან დეტალებს.
- ნაკლები ცრუ შეტყობინება და უფრო სუფთა ანგარიშები.
- მყისიერი გამოხმაურება შიგნით pull requests.
- პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მასშტაბით მუდმივი ხილვადობა.
- ავტომატური მავნე პროგრამებისგან დაცვა ხელით შემოწმების გარეშე.
გარდა ამისა, ეს სამუშაო პროცესი ზრდის თავდაჯერებულობას თითოეული გამოშვებისას.
დეველოპერები კოდზე ორიენტირებულები რჩებიან, ხოლო უსაფრთხოების გუნდები სრულ დაფარვას და ნაკლებ ხმაურს იღებენ.
მავნე პროგრამებისგან დაცვის გაძლიერების საუკეთესო პრაქტიკა
საუკეთესო მავნე პროგრამებიდან დაცვაც კი უკეთ მუშაობს, როდესაც ის DevSecOps-ის ძლიერ პრაქტიკასთან არის შერწყმული.
მაგალითად, ამ ნაბიჯებს შეუძლიათ თქვენი გარემო უფრო უსაფრთხო და საიმედო გახადონ:
- დამოკიდებულებები განახლებული და სანდო ვერსიებზე მიმაგრებული უნდა იყოს.
- განლაგებამდე დაასკანირეთ ყველა არტეფაქტი და კონტეინერი.
- გამოიყენეთ მინიმალური პრივილეგიების პრინციპი თქვენს შემთხვევაში CI/CD pipelines.
- გამოყენება SBOMs (პროგრამული უზრუნველყოფის მასალების ჩამონათვალი) სრული ხილვადობისთვის.
- უყურებს commit ცვლილებების ისტორია და გამომცემლის აქტივობა.
- გუნდების მომზადება მიწოდების ჯაჭვის რისკების ადრეულ ეტაპზე ამოცნობისთვის.
ამასობაში, Xygeni-ს მსგავსი ინსტრუმენტების ინტეგრაცია ხელს უწყობს ამ საუკეთესო პრაქტიკების ავტომატურ ქცევას. guardrails ხელით შესრულებული დავალებების ნაცვლად.
მოკლედ, ეს ამარტივებს დაცვას და ამავდროულად აძლიერებს თქვენს თავდაცვას.
დასკვნითი მოსაზრებები: მავნე პროგრამებისადმი მდგრადი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შექმნა
მავნე პროგრამები განუწყვეტლივ ვითარდება და, შესაბამისად, თქვენი თავდაცვის მექანიზმებიც უნდა განვითარდეს.
მხოლოდ საბოლოო წერტილების დაცვა აღარ არის საკმარისი. ამის ნაცვლად, გუნდებს სჭირდებათ მავნე პროგრამებისგან დაცვა, რომელიც უფრო ადრე იწყება, კოდის, დამოკიდებულებებისა და pipelineსადაც პროგრამული უზრუნველყოფა ნამდვილად იწყება.
ამ ეტაპზე უსაფრთხოებაზე ფოკუსირება დეველოპერებს უკეთეს ხილვადობას და უფრო სწრაფ უკუკავშირს აძლევს. შედეგად, რისკები მცირდება გაცილებით ადრე, სანამ ისინი წარმოებამდე ან მომხმარებლებამდე მიაღწევენ.
რეალურ დროში სკანირების, ადრეული გაფრთხილებებისა და ავტომატური ბლოკირების კომბინირებით, Xygeni უზრუნველყოფს მავნე პროგრამებისგან უწყვეტ დაცვას განვითარების შენელების გარეშე.
ეს პროაქტიული მიდგომა გუნდებს მშენებლობაზე ფოკუსირების საშუალებას აძლევს, ამავდროულად, ყველა საცავში და მშენებლობაში ფარული საფრთხეებისგან დაცულები არიან. pipeline.
მოკლედ, საუკეთესო მავნე პროგრამებისგან დაცვა ისაა, რომელიც შეტევის დაწყებამდეც კი მუშაობს, რაც დაგეხმარებათ რეაქტიული დაცვიდან პროაქტიულ უსაფრთხოებაზე გადასვლაში და თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ერთი ნაბიჯით წინ შენარჩუნებაში.
გაქვთ კითხვები Azure-ის უსაფრთხოებასთან დაკავშირებით?

