






1. შესავალი: რატომ არის პროგრამული უზრუნველყოფის უსაფრთხოება კვლავ მნიშვნელოვანი
პროგრამული უზრუნველყოფის უსაფრთხოება გულისხმობს როგორც თქვენი კოდის, ასევე მისი შესაქმნელად გამოყენებული ინსტრუმენტების დაცვას. რადგან შემუშავება აჩქარებს და უფრო მეტად ეყრდნობა მესამე მხარის კოდსა და ავტომატიზაციას, პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი ხდება შეტევის მთავარი ზედაპირი. თუ თქვენ იკითხავთ რა არის პროგრამული უზრუნველყოფის უსაფრთხოებასაქმე მხოლოდ შეცდომების გამოსწორებას არ ეხება — საქმე ეხება დაუცველი კოდის თავიდან აცილებას, საიდუმლოებების უსაფრთხოდ შენახვას და დაცვას. CI/CD pipelineდასაწყისიდანვე.
ამჟამად თავდასხმები მიზნად ისახავს ადრეულ ეტაპებს, როგორიცაა წყაროს კონტროლი და სისტემების შექმნა. შედეგად, პროგრამული უზრუნველყოფის უსაფრთხოების პროგრამული უზრუნველყოფა უნდა გასცდეს პერიმეტრის დაცვას და მოიცავდეს მთელ განვითარების პროცესს.
რისკების ზრდისა და DORA-სა და NIS2-ის მსგავსი რეგულაციების ძალაში შესვლის გათვალისწინებით, თქვენი მიწოდების ჯაჭვის უსაფრთხოება აღარ არის არჩევითი. ეს სახელმძღვანელო დაგეხმარებათ:
- პროგრამული უზრუნველყოფის უსაფრთხოების პრაქტიკაში გააზრება
- ამოიცანით, თუ როგორ შეაღწიეს თავდამსხმელებმა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში
- გამოიყენეთ საუკეთესო პრაქტიკა განვითარების ყველა ეტაპის უზრუნველსაყოფად
მოდი ჩადი
2. რა არის პროგრამული უზრუნველყოფის უსაფრთხოება და რატომ არის ის აუცილებელი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვისთვის
უსაფრთხოების პროგრამული უზრუნველყოფა, თავისი არსით, გულისხმობს პროგრამული უზრუნველყოფის შექმნას და შენარჩუნებას, რომელსაც შეუძლია გაუძლოს რეალურ საფრთხეებს. სხვა სიტყვებით რომ ვთქვათ, საქმე მხოლოდ სკანერების გაშვებას არ ეხება შემუშავების ბოლოს - არამედ უსაფრთხოების თავიდანვე ჩართვას პროცესში.
რა არის პროგრამული უზრუნველყოფის უსაფრთხოება
პროგრამული უზრუნველყოფის უსაფრთხოება არის პროგრამული უზრუნველყოფის დიზაინის, შემუშავებისა და შენარჩუნების პრაქტიკა, რათა დაიცვას იგი დაუცველობისგან, არაავტორიზებული წვდომისა და მავნე შეტევებისგან მთელი მისი სასიცოცხლო ციკლის განმავლობაში.
უსაფრთხოების პროგრამული უზრუნველყოფის ძირითადი პრინციპები SDLC
- უსაფრთხო კოდის წერა
- დამოკიდებულებების უსაფრთხოდ მართვა
- დაცვა შენი CI/CD pipelines
- არაავტორიზებული ცვლილებების ან წვდომის თავიდან აცილება
- საიდუმლოებებისა და მგრძნობიარე მონაცემების წყაროს კონტროლის მიღმა შენახვა
თითოეული ეს პრაქტიკა ხელს უწყობს რისკის შემცირებას პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში, შემუშავებიდან დანერგვამდე.
რა არის პროგრამული უზრუნველყოფის უსაფრთხოება ინდუსტრიის მიხედვით? standards
- მისი თქმით, ღია ვებ აპლიკაციების უსაფრთხოების პროექტი (OWASP), პროგრამული უზრუნველყოფის უსაფრთხოება არის პროგრამული უზრუნველყოფის თავიდანვე უსაფრთხოდ შექმნის პროცესი — ფოკუსირება ადამიანებზე, პროცესსა და ტექნოლოგიაზე.
- კარნეგი მელონის CERT განყოფილება განსაზღვრავს მას, როგორც პროგრამული უზრუნველყოფის შემუშავებას და დანერგვას, რათა მან სწორად იმუშაოს მავნე შეტევის დროსაც კი.
- ის ეროვნული ინსტიტუტი Standardდა ტექნოლოგიები (NIST) აღწერს მას, როგორც პროგრამული უზრუნველყოფის დაცვას არაავტორიზებული წვდომის, გამოყენების, გამჟღავნების, შეფერხების ან მოდიფიკაციისგან.
მიუხედავად იმისა, რომ თითოეული მათგანი სხვადასხვა კუთხით არის ორიენტირებული, საერთო გზავნილი ნათელია: პროგრამული უზრუნველყოფის უსაფრთხოება ადრეულ ეტაპზევე უნდა დაიწყოს და პრიორიტეტად დარჩეს მთელი განვითარების განმავლობაში.
ახლა, როდესაც პროგრამული უზრუნველყოფის უსაფრთხოება განვსაზღვრეთ, მოდით შევადაროთ ის აპლიკაციის უსაფრთხოებას და ავხსნათ, თუ რატომ არის მნიშვნელოვანი ამ განსხვავების გაგება.
3. პროგრამული უზრუნველყოფის უსაფრთხოება აპლიკაციების უსაფრთხოების წინააღმდეგ
მიუხედავად იმისა, რომ პროგრამული უზრუნველყოფის უსაფრთხოება და აპლიკაციების უსაფრთხოება ხშირად ერთმანეთში ირევა, ისინი სხვადასხვა პრობლემას წყვეტენ. ამიტომ, იმის გაგება, თუ როგორ ემთხვევა ისინი ერთმანეთს — და სად არა — ეხმარება გუნდებს, გამოიყენონ სწორი დაცვა სწორ ეტაპებზე.
აპლიკაციის უსაფრთხოება: დაცვა ფინიშის ხაზზე
აპლიკაციის უსაფრთხოება ფოკუსირებულია პროგრამულ უზრუნველყოფაზე მისი შექმნის შემდეგ. მისი მიზანია გაშვებული აპლიკაციების დაცვა თავდასხმებისგან და მოიცავს:
- შეღწევადობის ტესტირება
- ავტორიზაცია და წვდომის კონტროლი
- ვებ აპლიკაციების firewall-ები
- გაშვების მონიტორინგი და პატჩირება
ეს შეესაბამება OWASP აპლიკაციის უსაფრთხოების შემოწმება Standard (ASVS), რომელიც ადგენს კრიტერიუმებს უსაფრთხო ფუნქციონალურობისა და არქიტექტურის შესახებ განლაგებულ აპლიკაციებში.
პროგრამული უზრუნველყოფის უსაფრთხოება: დაცვა დიზაინით
სადაც აპლიკაციის უსაფრთხოება რეაქტიულია, პროგრამული უზრუნველყოფის უსაფრთხოება პროაქტიულია. ის მოიცავს ადრეულ ეტაპებს - კოდის წერას, დამოკიდებულებების მართვას, pipeline მთლიანობა და სხვა. ეს დეტალურად განვიხილეთ მე-2 ნაწილში, მაგრამ მთავარი დასკვნა ასეთია:
🖋️ უსაფრთხოების პროგრამული უზრუნველყოფა უსაფრთხოდ შექმნას გულისხმობს. აპლიკაციების უსაფრთხოება უსაფრთხო ფუნქციონირებას გულისხმობს..
როგორც NIST განმარტავს თავის უსაფრთხო პროგრამულ უზრუნველყოფაში განვითარების ჩარჩოთანამედროვე საფრთხეები მოითხოვს, რომ უსაფრთხოება პროცესში იყოს ინტეგრირებული და არა მოგვიანებით დამაგრებული.
როგორ მოქმედებს ორივე მიდგომა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე
ორივე მიდგომა კრიტიკულად მნიშვნელოვანია. თუმცა, საფრთხეების ადრეული შეჩერება უფრო სწრაფი, იაფი და ეფექტურია, ვიდრე მათი გამოსწორება განლაგების შემდეგ.
მაგალითად:
- თქვენს შექმნის პროცესში შეყვანილ მავნე პაკეტს firewall ვერ დააფიქსირებს.
- Git-ში გაჟონილი საიდუმლო commit შეიძლება არასდროს გამოჩნდეს გაშვების დროს სკანირებისას.
ეს ცვლილება არის მიზეზი იმისა, რომ უფრო მეტი ორგანიზაცია იყენებს სრული სასიცოცხლო ციკლის უსაფრთხოების პლატფორმებს, როგორიცაა ქსიგენი, რომლებიც ორივე დისციპლინას აკავშირებენ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დაცვით - კოდიდან ღრუბელამდე.
4. პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში არსებული საფრთხეების გააზრება
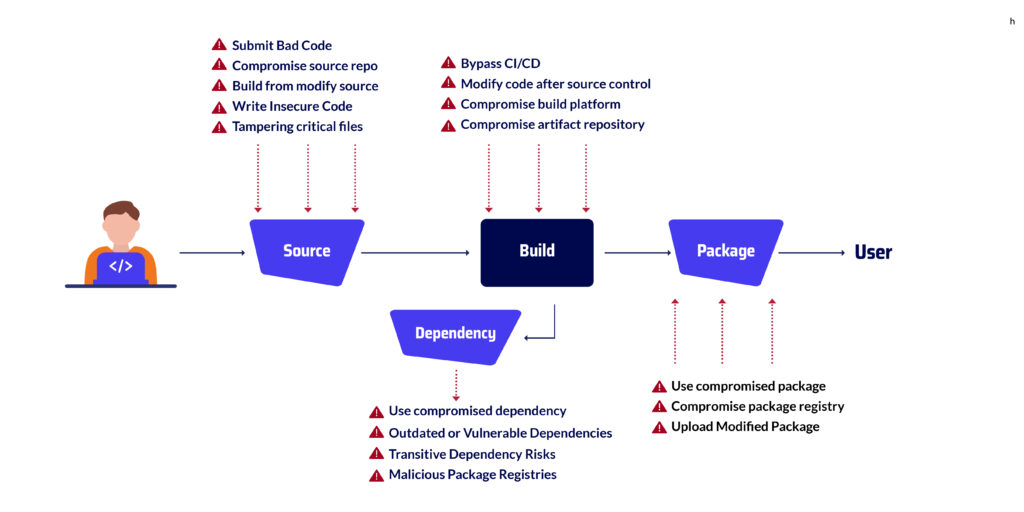
თქვენი სისტემების ეფექტურად დასაცავად, უმნიშვნელოვანესია, პირველ რიგში, გაიგოთ, სად ჩნდება საფრთხეები პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში. ეს ჯაჭვი მოიცავს ყველა ეტაპს, კოდის დაწერიდან დაწყებული, პროგრამული უზრუნველყოფის წარმოებაში განლაგებითა და ექსპლუატაციით დამთავრებული და თითოეული ეტაპი განსხვავებულ რისკებს წარმოადგენს. ამის გათვალისწინებით, მოდით, განვიხილოთ ძირითადი ფაზები და მათ მიერ წარმოქმნილი კონკრეტული დაუცველობები.
წყაროს ეტაპი: სად იწყება პროგრამული უზრუნველყოფის უსაფრთხოება
სწორედ აქ იქმნება, განიხილება და ხდება კოდის committed. თუმცა, ამ ადრეულ ეტაპზეც კი, საფრთხეები უკვე არსებობს. მაგალითად:
- მავნე კონტრიბუტორებს ან ორთოგრაფიული შეცდომებით დაზიანებულ პაკეტებს შეუძლიათ საშიში კოდის შეტანა
- არასწორად კონფიგურირებულმა Git რეპოზიტორიებმა შეიძლება გამოავლინოს მგრძნობიარე კონფიგურაციები
- დეველოპერები ზოგჯერ commit შემთხვევით საიდუმლოებები, რაც სისტემებს რისკის ქვეშ აყენებს
→ მეტი გაიგეთ: საფრთხეები წყაროს ეტაპზე
პაკეტის ეტაპი: მესამე მხარის რისკის მართვა
დამოკიდებულების მართვა აუცილებელია, მაგრამ ასევე სარისკოა. თავდამსხმელები ხშირად იყენებენ:
- დამოკიდებულების დაბნეულობის შეტევები მსგავსი სახელწოდების ბიბლიოთეკების გამოყენებით
- მოძველებული ან დაუცველი ღია კოდის პაკეტები, რომლებიც ჯერ კიდევ ფართოდ გამოიყენება
- დაუდასტურებელი მესამე მხარის კოდი ინტეგრირებულია საფუძვლიანი ვალიდაციის გარეშე
→ უფრო ღრმად ჩაუღრმავდით: საფრთხეები პაკეტის ეტაპზე
აწყობის ეტაპი: დამაგრება CI/CD Workflow
თქვენი CI/CD pipeline კოდს აკომპილირებს და გამოსაყენებელ არტეფაქტებს ქმნის. სამწუხაროდ, მისი სირთულე მას მიმზიდველ სამიზნედ აქცევს. გავრცელებული პრობლემები მოიცავს:
- გაყალბებული ბილდები ან ხელმოუწერელი ბინარული ფაილები, რომლებიც შეუმჩნეველი რჩება
- დაუცველი ან კომპრომეტირებული ავტომატიზაციის სკრიპტები
- ნაგულისხმევი ან დაუვალიდებელი გარემოს ცვლადები
→ წაიკითხეთ: საფრთხეები მშენებლობის ეტაპზე
განლაგება და ექსპლუატაცია: საბოლოო — მაგრამ არა ერთადერთი — ფრონტის ხაზი
წარმოების პროცესში აპლიკაციები კვლავ დაუცველია. თავდამსხმელებმა, რომლებმაც მავნე კოდი უფრო ადრე დანერგეს, შეიძლება გაააქტიურონ იგი განლაგების შემდეგ, ხშირად ტრადიციული აღმოჩენის მეთოდების გვერდის ავლის გზით. შესაბამისად, გაშვების დროს უსაფრთხოება თქვენი საერთო მდგომარეობის კრიტიკულ ნაწილად რჩება.
→ იხილეთ მაგალითები: მიწოდების ჯაჭვის კომპრომეტირების მნიშვნელოვანი თავდასხმები
რატომ არის ვიზუალიზაცია მიწოდების ჯაჭვის უსაფრთხოების გასაღები
ყველაფრის გათვალისწინებით, ბევრ გუნდს არ აქვს მკაფიო წარმოდგენა იმის შესახებ, თუ როგორ გადის მათი კოდი თითოეულ ეტაპზე. ხილვადობის ეს ნაკლებობა ქმნის „ბრმა წერტილებს“, რომელთა გამოყენებაც თავდამსხმელებს სურთ. სწორედ ამიტომ არის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ვიზუალიზაციის ინსტრუმენტები შეუცვლელი. ისინი საშუალებას გაძლევთ:
- დააფიქსირეთ თქვენს ყველა კომპონენტი, პროცესი და დაინტერესებული მხარე pipeline
- სუსტი წერტილებისა და სისტემური დაუცველობის აღმოჩენა
- ნათლად და თავდაჯერებულად მიჰყევით პრობლემებს მათი წარმოშობის ადგილამდე
→ შეიტყვეთ მეტი: SSC ვიზუალიზაციის დაუფლება
შემატყობინეთ, გსურთ თუ არა ამის დამატება ფორმატირებულ დოკუმენტში, ან თუ დახმარება გჭირდებათ შემდეგი სექციების იგივე ტონისა და სტრუქტურის მისაღებად გადამუშავებაში.
5. პროგრამული უზრუნველყოფის უსაფრთხოების საუკეთესო პრაქტიკა: დაცვის ინტეგრირება თქვენს სამუშაო პროცესში
პროგრამული უზრუნველყოფის ძლიერი უსაფრთხოება არ მოდის ბოლო წუთს გაკეთებული შესწორებებით - ის მოდის უსაფრთხოების ჩვევების ადრეულ და თანმიმდევრულ ჩამოყალიბებაზე. სინამდვილეში, ყველაზე ეფექტური გუნდები უსაფრთხოებას ბოლოს არ ამყარებენ; ამის ნაცვლად, ისინი მას მთელი განვითარების სასიცოცხლო ციკლის განმავლობაში ნერგავენ. ეს პროაქტიული მიდგომა იცავს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს შიგნიდან გარეთ - გუნდების შენელების გარეშე.
ქვემოთ მოცემულია ძირითადი პრაქტიკები, რომლებიც დაგეხმარებათ თქვენი სამუშაო პროცესის დაცვაში შემუშავებიდან განლაგებამდე:
მარცხნივ გადაწევა უსაფრთხო განვითარებისთვის
დასაწყისისთვის, პრობლემების ადრეული აღმოჩენა ზოგავს დროს და ხელს უშლის მათ გამოვლენას. უსაფრთხოების ინტეგრირება პირდაპირ განვითარების პროცესში შემდეგი გზით:
- უსაფრთხო კოდირების აღსრულება standards
- სტატიკური აპლიკაციის უსაფრთხოების ტესტირების გაშვება (SAST) რეალურ დროში
- ბლოკირება commitრომლებიც მოიცავს საიდუმლოებებს ან მაღალი რისკის შემცველ კოდის ნიმუშებს
ეს მიდგომა უზრუნველყოფს, რომ პროგრამული უზრუნველყოფის უსაფრთხოება დეველოპერიდან იწყება და არა აუდიტორიდან.
გამოყენება SCA ხელმისაწვდომობით და EPSS-ით
ყველა CVE-ს დევნის ნაცვლად, ყურადღება გაამახვილეთ მნიშვნელოვანზე. გამოიყენეთ პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA) ინსტრუმენტები, რომლებიც:
- თქვენს კოდში მონიშნეთ, რომელი დაუცველობებია რეალურად ხელმისაწვდომი
- რისკების პრიორიტეტიზაცია ექსპლოიტის პროგნოზირების შეფასების სისტემის (EPSS) მეტრიკის საფუძველზე
შესაბამისად, თქვენი გუნდები სწრაფად გამოასწორებენ ექსპლუატაციისთვის საშიშ შეცდომებს, უგულებელყოფენ არასაჭირო ხმაურს.
საიდუმლოებების გამჟღავნების თავიდან აცილება
კიდევ ერთი მნიშვნელოვანი საკითხი: საიდუმლოებები, როგორიცაა ტოკენები, ავტორიზაციის მონაცემები და API გასაღებები, არ უნდა იყოს თქვენს საწყის კოდში. გამოიყენეთ ავტომატიზირებული სკანერები საიდუმლოებების აღმოსაჩენად და დასაბლოკად, სანამ ისინი... commitტედ. და თუ რომელიმე გაჟონავს? დაუყოვნებლივ შეატრიალეთ ის და ინციდენტი აუდიტის კვალის აღრიცხვაში ჩაწერეთ.
ჩაკეტეთ თქვენი CI/CD Pipelines
თანაბრად მნიშვნელოვანია თქვენი pipelines უნდა განიხილებოდეს, როგორც წარმოების სისტემები. ეს ნიშნავს:
- მინიმალური პრივილეგიის მქონე წვდომის აღსრულება
- ყველა კონსტრუქციის არტეფაქტის ხელმოწერა და დადასტურება
- გამოყენებამდე ინსტრუმენტებისა და დანამატების შემოწმება
ამის გათვალისწინებით, გამაგრებული CI/CD პროცესი თქვენი ყველაზე ძლიერი დაცვის ხაზი ხდება შიდა და გარე ჩარევის წინააღმდეგ.
რეალურ დროში მონიტორინგი ანომალიის აღმოჩენით
ძლიერი კონტროლის პირობებშიც კი, მონიტორინგი გადამწყვეტია. გამოიყენეთ ანომალიების აღმოჩენა შემდეგი ფაქტორების იდენტიფიცირებისთვის:
- კოდში ან კონფიგურაციაში მოულოდნელი ცვლილებები
- საეჭვო commit ქცევა
- წვდომის ნიმუშები ნორმალური საბაზისო ხაზების მიღმა
რეალურ დროში ხილვადობა საშუალებას გაძლევთ თავიდან აიცილოთ პრობლემები ადრე ისინი ინციდენტებად იქცევიან.
შესაბამისობის ავტომატიზაცია მთელი სასიცოცხლო ციკლის განმავლობაში
და ბოლოს, არ დაგავიწყდეთ მარეგულირებელი ორგანოებისთვის მზადყოფნა. უსაფრთხოების კონტროლის ავტომატიზაცია არა მხოლოდ კარგ პრაქტიკას აღასრულებს, არამედ ხელს უწყობს ისეთი ჩარჩოების დაცვას, როგორიცაა DORA, NIS2 და სხვა. დარწმუნდით, რომ თქვენს ინსტრუმენტებს შეუძლიათ:
- ავტომატური შემოწმების ჩატარება ეტაპობრივად
- შეაგროვეთ მტკიცებულებები და ჟურნალები
- აუდიტის დროს კონტროლის დაფარვის დემონსტრირება
ამით, შესაბამისობა უსაფრთხო ინჟინერიის თანმდევი პროდუქტი ხდება და არა ბლოკატორი.
უსაფრთხო პროგრამული უზრუნველყოფის შემუშავება: 8 საუკეთესო პრაქტიკა
გაეცანით უსაფრთხო პროგრამული უზრუნველყოფის შემუშავების საუკეთესო პრაქტიკებს მთლიანობის გასაძლიერებლად, რისკების შესამცირებლად და პროგრამული უზრუნველყოფის საიმედოობის უზრუნველსაყოფად.
6. თანამედროვე პროგრამული უზრუნველყოფის უსაფრთხოების აუცილებელი ინსტრუმენტები
მოდით, ვაღიაროთ — ადამიანები და პროცესები მნიშვნელოვანია, მაგრამ ინსტრუმენტები არის ის, რაც უსაფრთხოების პროგრამულ უზრუნველყოფას რეალურს ხდის. ავტომატიზაციისა და ხილვადობის გარეშე, თითქმის შეუძლებელია ფეხდაფეხ მიჰყვე. და რადგან პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს ამდენი მოძრავი ნაწილი აქვს, თქვენი ინსტრუმენტები მხოლოდ თქვენს კოდზე მეტს უნდა მოიცავდეს.
ქვემოთ მოცემულია იმ ინსტრუმენტების ჩამონათვალი, რომლებიც ყველა თანამედროვე გუნდმა უნდა გამოიყენოს. არა მხოლოდ იმიტომ, რომ ისინი საუკეთესო პრაქტიკაა, არამედ იმიტომაც, რომ ისინი ზოგავენ დროს, ამცირებენ რისკებს და აადვილებენ შესაბამისობას.
სტატიკური და დინამიური აპლიკაციის უსაფრთხოების ტესტირება (SAST და DAST)
Დაწყება, SAST ინსტრუმენტები სკანირებს თქვენს კოდს მის გაშვებამდე. ისინი აფიქსირებენ ისეთ რაღაცეებს, როგორიცაა SQL ინექცია, დაუცველი ლოგიკა ან საიდუმლოებები უბრალო ტექსტში — შემუშავების დროს და არა მის შემდეგ.
იმავდროულად, Dast განსხვავებულ მიდგომას იყენებს. ის გარედან ამოწმებს თქვენს რეალურ აპლიკაციებს და ახდენს რეალური შეტევების სიმულირებას, რათა აღმოაჩინოს ისეთი რამ, როგორიცაა გატეხილი წვდომის კონტროლი ან დაუცველი საბოლოო წერტილები.
ორივე სასარგებლოა. თუმცა, ერთად ისინი დაგეხმარებათ შექმნათ და გაუშვათ პროგრამული უზრუნველყოფა, რომელიც უსაფრთხოა როგორც დიზაინით, ასევე წარმოების პროცესში.
პროგრამული უზრუნველყოფის შემადგენლობის ანალიზი (SCA)
დღეს თითქმის ყველა აპლიკაცია ღია კოდზეა დამოკიდებული. ეს შესანიშნავია სიჩქარისთვის, მაგრამ ყოველთვის არა უსაფრთხოებისთვის.
SCA ინსტრუმენტები დაასკანირეთ თქვენი მესამე მხარის დამოკიდებულებები და ბიბლიოთეკები ცნობილი დაუცველობების აღმოსაჩენად. თუმცა, საუკეთესოები უფრო შორს მიდიან. ისინი იყენებენ ხელმისაწვდომობის ანალიზი იმის სანახავად, რეალურად გამოიძახებს თუ არა თქვენი კოდი დაუცველ ფუნქციას. და EPSS ქულები, უკეთ წარმოგიდგენიათ, თუ რა შეიძლება გახდეს ექსპლუატაციის ობიექტი ველურ ბუნებაში.
სხვა სიტყვებით რომ ვთქვათ, საქმე მხოლოდ იმაში არ არის, თუ რა არის გაფუჭებული — საქმე იმაშია, თუ რა არის სინამდვილეში სარისკო.
ინფრასტრუქტურა, როგორც კოდი (IaC) უსაფრთხოება
რადგან ინფრასტრუქტურა ახლა კოდითაა დაწერილი, მისი გადახედვა, ვერსიების შექმნა და — დიახ — ექსპლუატაცია შესაძლებელია. სწორედ აქ IaC security მოდის შემოსული
თქვენი Terraform, Helm ან Kubernetes ფაილების სკანირებით, ეს ინსტრუმენტები დაგეხმარებათ გამოავლინოთ ისეთი რამ, როგორიცაა ზედმეტად ნებადართული როლები, ღია პორტები ან დაკარგული კონტროლი, სანამ გაშვებას დაიწყებთ.
შედეგად, თქვენი ღრუბლოვანი სისტემები სუფთა, თანმიმდევრული და თავსებადი რჩება.
Application Security Posture Management (ASPM)
უსაფრთხოების ინსტრუმენტები შეიძლება ხმაურიანი იყოს. შეტყობინებები გროვდება და ძნელია იმის გაგება, თუ რა არის მნიშვნელოვანი. სწორედ ამიტომ ASPM პლატფორმები არსებობს.
ისინი მონაცემებს თქვენი კოდის ბაზიდან, დამოკიდებულებებიდან იღებენ, CI/CD pipelineდა ღრუბლოვან გარემოში — შემდეგ კი საკითხების პრიორიტეტულობის დადგენა რეალური რისკის მიხედვით. თქვენ მიიღებთ კონტექსტს და არა მხოლოდ საკონტროლო სიებს.
თუ უსაფრთხოების მართვას მიწოდების შენელების გარეშე ცდილობთ, ASPM არის dashboard არ იცოდი, რომ გჭირდებოდა.
საიდუმლოებების აღმოჩენა და ანომალიების აღმოჩენა
მოდით, ვიყოთ გულახდილები: საიდუმლოებები გაჟონავს. API გასაღებები, ტოკენები და ავტორიზაციის მონაცემები მაინც... commitსაცავებისკენ არის მიმართული — გამოცდილი გუნდების მიერაც კი.
საიდუმლოებების აღმოჩენა ხელსაწყოები თავიდანვე ხელს უშლიან ამის მოხდენას. და თუ რამე გამორჩება, ანომალიის გამოვლენა ავსებს ხარვეზებს — აღნიშნავს უჩვეულო ცვლილებებს, შეცვლილ ვერსიებს ან უცნაურ ვერსიებს commit ნიმუშები.
ერთად, ეს ინსტრუმენტები თქვენს ცნობიერებას რეალურ დროში ზრდის. pipeline.
რატომ არის ყველაფერი მნიშვნელოვანი
ესენი უბრალოდ სასურველი ნივთები არ არის. ისინი ნებისმიერი გუნდისთვის, რომელიც სერიოზულად არის განწყობილი უსაფრთხოების პროგრამული უზრუნველყოფის მიმართ, საბაზისო საფუძველია. როდესაც თავდამსხმელებს შეუძლიათ თქვენს საცავზე თავდასხმა, თქვენი pipeline, ან თქვენი მესამე მხარის პაკეტების შემთხვევაში, თქვენ გჭირდებათ სრული დაფარვა.
ისეთი ინსტრუმენტები, როგორიცაა Xygeni, ამ ყველაფერს ერთ პლატფორმაზე აერთიანებს. ამგვარად, ყველაფრის ერთმანეთთან შერწყმის ნაცვლად, თქვენ იღებთ სრულ ხილვადობას - კოდიდან ღრუბელამდე - ჩაშენებული ავტომატიზაციის, შეტყობინებების და რეალურ დროში დაცვის საშუალებით.
7. რეკომენდებული რესურსები პროგრამული უზრუნველყოფის უსაფრთხოება მდე მიწოდების ჯაჭვის დაცვა
გარე გიდები და Standards
ეს რესურსები ამ სახელმძღვანელოში აღწერილი სტრატეგიების პრაქტიკულ დამატებას წარმოადგენს.
8. დასკვნა: რატომ არის პროგრამული უზრუნველყოფის უსაფრთხოება ბიზნესის უწყვეტობის საფუძველი
მოდით, შევაჯამოთ. დღევანდელ საფრთხეების გარემოში, სადაც თავდამსხმელები აღარ ელოდებიან წარმოებას და შეუძლიათ თქვენი ინსტრუმენტების ქსელის ნებისმიერ წერტილში შეტევა, პროგრამული უზრუნველყოფის უსაფრთხოება ეს მხოლოდ სასიამოვნო რამ არ არის — ის აუცილებელია. თუ თქვენი ბილდები, დამოკიდებულებები ან CI/CD pipelineთუ s არ არის დაცული, თქვენი კოდიც არ არის დაცული.
სხვა სიტყვებით რომ ვთქვათ, უსაფრთხოების პროგრამული უზრუნველყოფა არის ის, რაც თქვენს გუნდს აძლევს თავდაჯერებულობას, სწრაფად განახორციელოს შეკვეთები - ბიზნესის რისკის ქვეშ დაყენების გარეშე. ეს არის ის, რაც საშუალებას გაძლევთ:
- პრობლემების აღმოჩენა წარმოებაში გამოჩენამდე
- დაამტკიცეთ შესაბამისობა ისეთ ჩარჩოებთან, როგორიცაა DORA და NIS2
- სწრაფად გამოჯანმრთელდი, როდესაც რაღაც გამოგრჩა
უპირველეს ყოვლისა, საქმე იმაშია, თუ როგორ იცავთ თქვენს... პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი თავიდან ბოლომდე. როდესაც გაიგებ რა არის პროგრამული უზრუნველყოფის უსაფრთხოება, მისი თანმიმდევრულად გამოყენება შეგიძლიათ ყველა ეტაპზე — უსაფრთხო კოდის დაწერიდან და საიდუმლოებების მართვიდან დაწყებული, მესამე მხარის კომპონენტების შემოწმებითა და ანომალიების მონიტორინგით დამთავრებული.
და მიუხედავად იმისა, რომ არცერთი სისტემა არ არის სრულყოფილი, სწორი დაცვის ქონა ნიშნავს, რომ როდესაც რაღაც არასწორად მიდის, ნულიდან არ იწყებთ.
🔧 საბოლოო takeaways
უსაფრთხოების ზომების მიღება ადრეულ ეტაპზევე დაიწყეთ SDLC და გახადეთ ის თქვენი სამუშაო პროცესის ნაწილად
უზრუნველყავით თქვენი მიწოდების ჯაჭვის ყველა ეტაპი, არა მხოლოდ წარმოება
გამოიყენეთ თანამედროვე ინსტრუმენტები, როგორიცაა SCA, IaC სკანირება და ანომალიების აღმოჩენა
იყავით რეგულაციებზე წინ ჩაშენებული შესაბამისობის ავტომატიზაციის საშუალებით

ხშირად დასმული კითხვები: პასუხები თქვენს კითხვებზე პროგრამული უზრუნველყოფის უსაფრთხოებასა და მიწოდების ჯაჭვზე
რა არის საუკეთესო უსაფრთხოების პროგრამული უზრუნველყოფა?
უნივერსალური საუკეთესო არ არსებობს, მაგრამ ყველაზე ეფექტურია უსაფრთხოების პროგრამული უზრუნველყოფა არის ისეთი, რომელიც ადაპტირდება თქვენი განვითარების მთელი სამუშაო პროცესის შესაბამისად — პროაქტიულად ამცირებს რისკებს. იდეალურ შემთხვევაში, ის უნდა აერთიანებდეს რეალურ დროში მონიტორინგს, დაუცველობის აღმოჩენას, საიდუმლოებების სკანირებას, ანომალიების აღმოჩენას და შესაბამისობის ავტომატიზაციას — ყველაფერი ერთ პლატფორმაში.
ეს სწორედ ისაა ქსიგენი აწვდის.
ჩვენი ყოვლისმომცველი აპლიკაციების უსაფრთხოების (AppSec) პლატფორმა შექმნილია მთელის უზრუნველსაყოფად პროგრამული უზრუნველყოფის მიწოდების ჯაჭვიკოდიდან დანერგვამდე. იქნება ეს უსაფრთხო კოდის წერა, მესამე მხარის დამოკიდებულებების მართვა თუ თქვენი CI/CD pipeline, ან არტეფაქტების დადასტურება გამოშვებამდე — Xygeni-ს ყველაფერში დაგეხმარებათ.
ის შეუფერხებლად ინტეგრირდება თქვენს არსებულ DevOps ინსტრუმენტებთან, რაც უზრუნველყოფს ცენტრალიზებულ ხილვადობას და ქმედით ინფორმაციას, რათა თქვენს გუნდს შეეძლოს უსაფრთხოების შენარჩუნება მიწოდების შენელების გარეშე.
მიზანშეწონილია თუ არა უსაფრთხოების პროგრამულ უზრუნველყოფაზე ავტომატური განახლებების ჩართვა?
დიახ, უმეტეს შემთხვევაში. ავტომატური განახლებების ჩართვა უზრუნველყოფს, რომ თქვენს უსაფრთხოების პროგრამულ უზრუნველყოფას ჰქონდეს საფრთხეების უახლესი განმარტებები და პატჩები. ეს მინიმუმამდე ამცირებს ახლად აღმოჩენილი დაუცველობების ზემოქმედებას - განსაკუთრებით მნიშვნელოვანია სწრაფად ცვალებად გარემოში.
რა არის software supply chain security?
Software supply chain security პროგრამული უზრუნველყოფის შემუშავებისა და მიწოდების პროცესის ყოველი ეტაპის დაცვის პრაქტიკაა. ეს მოიცავს ღია კოდის დამოკიდებულებების მართვას, აწყობის უსაფრთხოებას pipelines, არტეფაქტების გადამოწმება და არაავტორიზებული ცვლილებების მონიტორინგი მთელი სასიცოცხლო ციკლის განმავლობაში.
რომელი SBOM პლატფორმა საუკეთესოა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დასაცავად?
საუკეთესო SBOM (პროგრამული უზრუნველყოფის მასალების სია) პლატფორმები სცილდება მხოლოდ ჩამონათვალზე დამოკიდებულებებს. ისინი ასევე ხელს უწყობენ რისკის შეფასებას, დაუცველობის გამოვლენას და შესაბამისობის შენარჩუნებას. აირჩიეთ ისეთი, რომელიც ინტეგრირდება თქვენს არსებულ ინსტრუმენტთა ქსელში და გთავაზობთ ქმედით ინფორმაციას - Xygeni ამას გთავაზობთ მიწოდების ჯაჭვის უსაფრთხოების პაკეტის ნაწილად.
რას აკეთებს მიწოდების ჯაჭვის მართვის პროგრამული უზრუნველყოფა?
მიწოდების ჯაჭვის მართვის პროგრამული უზრუნველყოფა ტრადიციული გაგებით ეხმარება ბიზნესებს ლოჯისტიკისა და ინვენტარის თვალყურის დევნებაში. თუმცა, პროგრამული უზრუნველყოფის კონტექსტში, ის გულისხმობს ინსტრუმენტებს, რომლებიც აკონტროლებენ კოდის, კომპონენტებისა და კონტრიბუტორების ნაკადს - უზრუნველყოფენ თითოეული ნაწილის დამოწმებას, სანდოობას და უსაფრთხოებას.
