






უსაფრთხოების საფრთხე არის ნებისმიერი პოტენციური მოვლენა, აქტორი ან პირობა, რომელმაც შეიძლება საფრთხე შეუქმნას სისტემის კონფიდენციალურობას, მთლიანობას ან ხელმისაწვდომობას. ეს განმარტება ათწლეულების განმავლობაში არ შეცვლილა. შეიცვალა საფრთხეების წარმოშობის ადგილი, მათი გავრცელების სიჩქარე და, რაც მთავარია, რამდენი მათგანი იმალება ახლა ისეთ აქტივებში, რომელთა არსებობის შესახებ არავინ იცოდა.
უსაფრთხოების ჯგუფების უმეტესობა არ აგებს დახვეწილი, ახალი თავდასხმების გამო. ისინი აგებენ აქტივს, რომელსაც არავინ აკვირდებოდა: დავიწყებული სამონტაჟო სერვერი, დაუდოკუმენტებელი API, ხელოვნური ინტელექტის აგენტი, რომელსაც დეველოპერმა გასულ კვირას დაუკავშირა, დამოკიდებულება, რომელიც ამოღებულია ღია კოდის რეესტრიდან, რომლის სახელიც მხოლოდ... გამოიყურება ლეგიტიმური. თანამედროვე უსაფრთხოების საფრთხეების უმეტესობა სწორედ იქ იკიდებს ფეხს, სადაც თქვენი აზრით, იყენებთ და რაც რეალურად არის გამოვლენილი, არსებული უფსკრულია.
ეს სახელმძღვანელო მოიცავს უსაფრთხოების საფრთხეების ძირითად ტიპებს, თუ როგორ განსხვავდება საფრთხეები დაუცველობისა და რისკისგან და რატომ შეტევის ზედაპირის აღმოჩენა (განუწყვეტლივ პოვნა და კატაloginყველაფერი, რაც შენს საკუთრებაშია) გახდა ფუნდამენტური კონტროლი ამ ხარვეზის შევსების მიზნით, სანამ თავდამსხმელი პირველად იპოვის მას.
რა არის უსაფრთხოების საფრთხეების ძირითადი ტიპები?
უსაფრთხოების საფრთხეები რამდენიმე განმეორებად კატეგორიად იყოფა. რეალურ სამყაროში მომხდარი ინციდენტების უმეტესობა რამდენიმე მათგანის კომბინაციას წარმოადგენს.
- malwareმავნე პროგრამული უზრუნველყოფა, მათ შორის ვირუსები, ჭიები, ტროიანები და ჯაშუშური პროგრამები, რომლებიც შექმნილია სისტემების დაზიანების, შეფერხების ან მათზე არაავტორიზებული წვდომის მოსაპოვებლად.
- ransomware: მავნე პროგრამის ქვეტიპი, რომელიც შიფრავს მონაცემებს და მოითხოვს გადახდას. თანამედროვე ვარიანტები იყენებენ ორმაგ და სამმაგ გამოძალვას, რაც გულისხმობს მონაცემების მოპარვას დაშიფვრამდე და საჯაროდ გამოქვეყნების საფრთხეს.
- ფიშინგი და სოციალური ინჟინერია: ადამიანების მანიპულირება, რათა გაამჟღავნონ ავტორიზაციის მონაცემები ან მიანიჭონ წვდომა. წლიდან წლამდე კვლავ ერთ-ერთია პირველადი წვდომის სამ მთავარ ვექტორს შორის.
- ავტორიზაციის ბოროტად გამოყენება: მოპარული, გაჟონილი ან სუსტი ავტორიზაციის მონაცემების გამოყენება წვდომის მოსაპოვებლად. დარღვევის მონაცემებში პირველადი წვდომის ყველაზე გავრცელებული ვექტორი.
- დაუცველობის ექსპლუატაცია: პროგრამული უზრუნველყოფის ან ინფრასტრუქტურის შეუკეთებელი ხარვეზის წინააღმდეგ ბრძოლა. ყველაზე სწრაფად მზარდი საწყისი წვდომის ვექტორი და ამ სახელმძღვანელოს დიდი ნაწილის ფოკუსი.
- მიწოდების ჯაჭვის შეტევები: ორგანიზაციის კომპრომეტირება სანდო მესამე მხარის, დამოკიდებულების ან შენადნობის მეშვეობით pipeline პირდაპირი შეტევის ნაცვლად.
- შინაგანი მუქარარისკი, რომელიც წარმოიშობა თანამშრომლებისგან, კონტრაქტორებისგან ან პარტნიორებისგან, იქნება ეს ბოროტად გამოყენების თუ შემთხვევითობის შედეგი.
- ნულოვანი დღის შეტევებიდაუცველობის ექსპლუატაცია პატჩის შექმნამდე, რაც წინასწარი გამოსწორების საშუალებას არ იძლევა.
- DDoS თავდასხმები: სისტემის გადატვირთვა ტრაფიკით, რათა ის მიუწვდომელი გახდეს.
- API და ხელოვნური ინტელექტის დონის საფრთხეები: თავდასხმები დაუცველ API-ებზე, ხელოვნური ინტელექტის აგენტებსა და მანქანა-მანქანას შორის ტრაფიკზე, რაც ყველაზე სწრაფად განვითარებადი კატეგორიაა და რომელშიც ორგანიზაციების უმეტესობას ყველაზე ნაკლები ხილვადობა აქვს.
არასასიამოვნო სიმართლე, რომელიც ათივე ფრაზას მოიცავს: საფრთხისგან დაცვა მხოლოდ მაშინ არის შესაძლებელი, თუ მის მიერ მიზანში ამოღებული აქტივი ცნობილია. ქვემოთ მოცემული ყველაფერი უცნობის ხილვადობისკენაა მიმართული.
უსაფრთხოების საფრთხე vs. დაუცველობა vs. რისკი
ეს სამი ტერმინი ურთიერთშემცვლელად გამოიყენება და არ უნდა იქნას გამოყენებული. განსხვავება განსაზღვრავს, თუ როგორ ანიჭებთ პრიორიტეტებს.
| კონცეფცია | რა არის ეს | მაგალითი |
|---|---|---|
| საფრთხე | პოტენციური მოვლენა ან აქტორი, რომელსაც შეუძლია სისუსტის გამოყენება | გამოსასყიდის მოთხოვნის მქონე პროგრამების ჯგუფი, რომელიც თქვენს სექტორს ისახავს მიზნად |
| დაუცველობის | სისუსტე, რომლის გამოყენებაც შესაძლებელია | ინტერნეტთან დაკავშირებულ სერვერზე არსებული დაუპატჩებელი CVE |
| რისკის | საფრთხის მიერ დაუცველობის გამოყენების ალბათობა, გამრავლებული ზემოქმედებაზე | 90%-იანი შანსია, რომ დაუცველი სერვერი დაზიანდეს, რაც 2 მილიონი ევროს შეფერხებას გამოიწვევს. |
შეტევის ზედაპირის აღმოჩენა ასახავს აქტივებსა და დაუცველობებს, რათა საფრთხეების შეფასება სრული სურათის მიხედვით მოხდეს და ამგვარად, რისკის გამოთვლა შესაძლებელი იყოს რეალური ზემოქმედების საფუძველზე, ვარაუდების ნაცვლად.
რატომ არის ბრმა წერტილები თანამედროვე უსაფრთხოების საფრთხეების მიზეზი
საფრთხეები უფრო სწრაფად გამოიყენება, ვიდრე ოდესმე და მათ მიერ სამიზნე აქტივები სულ უფრო უხილავი ხდება. ცვლილებას სამი მონაცემი განსაზღვრავს.
დაუცველობის ექსპლუატაცია მიღწეულია დარღვევების 20% 2025 წელს, რაც წინა წელთან შედარებით 34%-იან ზრდას წარმოადგენს., რომელიც უახლოვდება ავტორიზაციის ბოროტად გამოყენებას (22%), როგორც საწყისი წვდომის მთავარ ვექტორს (Verizon 2025 DBIR). უფრო მეტი შესვლის წერტილი გამოიყენება და ისინი უფრო სწრაფად გამოიყენება: Mandiant-ის M-Trends 2026 იუწყება, რომ ექსპლუატაციის საშუალო დრო ეფექტურად ამოიწურა უარყოფითი, უხეშად −7 დღე, რაც იმას ნიშნავს, რომ ექსპლუატაცია ახლა ხშირად იწყება ადრე პატჩი ხელმისაწვდომია. Google-ის საფრთხის ინტელექტის ჯგუფი თვალყურს ადევნებს 2025 წელს ველურ ბუნებაში 90 ნულოვანი დღის ექსპლუატაცია განხორციელდა, რომელთა თითქმის ნახევარი მიზნად ისახავს enterprise ტექნოლოგიები.
მეტი შესვლის წერტილი, უფრო სწრაფად გამოყენებული, ნაკლები გაფრთხილებით: ეს კომბინაცია წინასწარ არის განსაზღვრული.cisსწორედ ამიტომ გახდა „ბრმა წერტილები“ თანამედროვე უსაფრთხოების საფრთხეების განმსაზღვრელი რისკ-ფაქტორი მეორეხარისხოვანი საზრუნავის ნაცვლად. როდესაც გამჟღავნებასა და ექსპლუატაციას შორის ზღვარი ქრება, ერთადერთი აქტივები, რომელთა დაცვაც შეგიძლიათ, არის ის, რაც უკვე იცით, რომ გაქვთ.
და ორგანიზაციების უმეტესობამ არ იცის. 73%-მა განიცადა უსაფრთხოების ინციდენტი, რომელიც გამოწვეული იყო უცნობი ან არამართვადი აქტივებით. (Trend Micro, 2025) და EY-ის 2026 წლის კვლევამ აჩვენა, რომ აქტივების 36% „დაუცველ ზონაშია“ საშუალოზე დაბალი ხილვადობითა და დაფარვით. ამ ხარვეზში არსებული ყველა აქტივი (ძველი გარემო, დავიწყებული API, დამოკიდებულება, რომლის დამატებაც არავის ახსოვს) წარმოადგენს რეალურ საფრთხეს უსაფრთხოებისთვის, რომელსაც არცერთი სკანერი არ აკვირდება, უბრალოდ იმიტომ, რომ სკანერს არავინ უთხრა მისი არსებობის შესახებ.
რატომ ფართოვდება ბრმა წერტილები, განსაკუთრებით... SDLC
თუ შეტევის ზედაპირის ხილვადობა გადაჭრილი პრობლემა იქნებოდა, ბრმა წერტილები შემცირდებოდა. სამაგიეროდ, ისინი იზრდება თანამედროვე პროგრამული უზრუნველყოფის აგების წესთან პირდაპირ კავშირში მყოფი მიზეზების გამო.
Shadow IT და Shadow AI მმართველობას გაუსწრო. ორგანიზაციების 45% ამბობს, რომ მათ არ აქვთ საკმარისი ინფორმაცია ჩრდილოვანი IT-ის შესახებ. (ივანტი, 2026), და იგივე დინამიკა ახლა ხელოვნურ ინტელექტსაც ეხება: ორგანიზაციების 48.9% სრულიად ბრმაა მანქანა-მანქანას შორის ტრაფიკის მიმართ და არ შეუძლია მათ გარემოში უკვე მოქმედი ხელოვნური ინტელექტის აგენტების მონიტორინგი. (Salt Security, 2026 წლის 1 თვიანი პროგრამა). დეველოპერის ლოკალურ პარამეტრებში კონფიგურირებული ხელოვნური ინტელექტის კოდირების ასისტენტი, ავტონომიური აგენტი ან MCP სერვერი ისეთივე საფრთხის შემცველია უსაფრთხოებისთვის, როგორც არაპატჩირებული სერვერი; უბრალოდ, მისი ვინმეს აქტივების სიაში გამოჩენის ალბათობა გაცილებით ნაკლებია.
API-ები ზედაპირს უფრო სწრაფად აფართოებენ, ვიდრე გუნდებს შეუძლიათ მისი დაცვა. მხოლოდ 19% of CISოპერაციული სისტემები აცხადებენ სრულ ხილვადობას თავიანთ API-ებში და მხოლოდ 27%, თუნდაც დიდებში. enterprises (Salt Security, 2025). შედეგები უკვე სახეზეა: 2025 წელს ორგანიზაციების 87% API შეტევების მსხვერპლი გახდა (Akamai SOTI 2026). Shadow API-ები და დაუდოკუმენტებელი საბოლოო წერტილები, განმარტების თანახმად, უხილავია ნებისმიერი აღმოჩენის პროცესისთვის, რომელიც მხოლოდ ფორმალურად დოკუმენტირებული ინფორმაციის ინვენტარიზაციას ახდენს.
ღია კოდის მიწოდების ჯაჭვი ასევე გარე შეტევის ზედაპირის ნაწილია. მესამე მხარეების მონაწილეობით დარღვევები გაორმაგდა 15%-დან 30%-მდე ერთ წელიწადში (Verizon 2025 DBIR). მოწინააღმდეგეები ღია კოდის პროექტებში ლეგიტიმურ კოდს აქვეყნებენ, ნდობას ამყარებენ და ელოდებიან, რაც იმას ნიშნავს, რომ კოდის ბაზაში შეყვანილი ყველა დამოკიდებულება თავად არის შეტევის ზედაპირის აღმოჩენის კანდიდატი და არა მხოლოდ ღრუბლოვან კონსოლში განთავსებული ინფრასტრუქტურა. ეს არის ლოგიკა. უსაქმურობა: კვლევა წარმოდგენილია USENIX-ის უსაფრთხოება 2025 LLM-ები დაახლოებით არარსებულ პაკეტების სახელებს ურჩევენ დროის 90%და თავდამსხმელები წინასწარ არეგისტრირებენ ამ ჰალუცინირებულ სახელებს, რათა დაელოდონ ხელოვნური ინტელექტის ასისტენტის მიერ მათ შეთავაზებას. დასახელებული 2025 წლის კამპანიები, როგორიცაა ფანტომრავენი (126 მავნე npm პაკეტი, ~86,000 ჩამოტვირთვა) და თვითგავრცელებადი შაი-ჰულუდი ჭია მოქმედებაში აჩვენებს ნიმუშს. უსაფრთხოების საფრთხე firewall-ის მეშვეობით არ მოდის; ის მოდის პიპის დაყენება.
რა არის შეტევის ზედაპირული აღმოჩენა?
შეტევის ზედაპირის აღმოჩენა არის უწყვეტი პოვნის პრაქტიკა, კატაloginდა თქვენი ორგანიზაციის საკუთრებაში არსებული ან მასთან დაკავშირებული ყველა აქტივის (როგორც ცნობილი, ასევე უცნობი) მონიტორინგი, რათა უსაფრთხოების საფრთხეების შეფასება შესაძლებელი იყოს სრული სურათის მიხედვით და არა ნაწილობრივი სურათის მიხედვით.
ეს უფრო ფართო დისციპლინის საფუძველია შეტევის ზედაპირის მართვა (ASM), თავდამსხმელის მიერ შესაძლო გამოყენების ყველა პოტენციური შეღწევის წერტილის აღმოჩენის, კლასიფიკაციისა და მონიტორინგის უწყვეტი პროცესი. განსხვავება მნიშვნელოვანია: აღმოჩენა პასუხობს კითხვაზე „რა გვაქვს სინამდვილეში?“ მართვის არის ის, რასაც აკეთებთ ამ პასუხით: პრიორიტეტების მინიჭებას, დადასტურებას და ხარვეზების შევსებას.
ორი რამ განასხვავებს რეალურ აღმოჩენას ერთჯერადი აქტივების ინვენტარიზაციისგან:
- ის არ ელოდება, რომ უთხრან, რა უნდა ეძებოს. ინსტრუმენტებს შორის კრიტიკული განმასხვავებელი ნიშანი ის არის, აღმოაჩენს თუ არა აღმოჩენა თქვენს მიერ შექმნილ აქტივებს. არა უკვე იცით. ზოგიერთი პლატფორმა მხოლოდ იმას სკანირებს, რასაც მათში ჩანერგავთ; სხვები აქტიურ დაზვერვას იყენებენ ინფრასტრუქტურის მოსაძებნად, IT-ის, ობოლი სერვისების და არამართვადი დამოკიდებულებების დასაკვირვებლად საწყისი სიის გარეშე. პროცესი, რომელიც მხოლოდ იმას ამოწმებს, რაც უკვე არის ცხრილში, აღმოჩენა არ არის; ეს დადასტურებაა.
- ის მუდმივად მუშაობს და არა პერიოდულად. ღრუბლოვანი რესურსები ბრუნავს, სერვისები ვრცელდებიან, დეველოპერები კი დღეში რამდენჯერმე აქვეყნებენ კოდს. კონკრეტული დროის შეფასება მოძველებულია ახალი ვრცელების მომენტიდან, რაც ზუსტად ის მომენტია, როდესაც ჩნდება უსაფრთხოების ახალი საფრთხეების უმეტესობა. თუ აღმოჩენა ვერ ახერხებს ცვლილების ამ ტემპთან ტემპის აწყობას, ახლად შემოტანილი რისკი უხილავი რჩება მანამ, სანამ ის არ იქნება გამოყენებული.
როგორ ამცირებს შეტევის ზედაპირული აღმოჩენა რისკს მთელს მსოფლიოში SDLC
პროგრამული უზრუნველყოფის შემუშავებაში გამოყენებისას, შეტევის ზედაპირის აღმოჩენა არ არის პერიმეტრის სავარჯიშო.cisე; ეს არის კოდიდან ღრუბელში ერთი. აი, როგორ გამოიყურება ეს ეტაპობრივად.
კოდისა და დამოკიდებულების დონეზე. პროექტში ჩართული ყველა მოდელი, აგენტი, MCP სერვერი და ღია კოდის პაკეტი ახალი აქტივია მისი დამატებისთანავე და ის უნდა იყოს აღმოჩენილი იმ მომენტში, რაც მოხდება და არა რამდენიმე კვირის შემდეგ დაგეგმილი აუდიტის დროს. ხელოვნური ინტელექტის მიერ შემოღებული დამოკიდებულებების პირველი კლასის აქტივებად მიჩნევა, ისევე როგორც ახალი ღრუბლოვანი ინსტანციის მოპყრობა, ზუსტად იმ ბრმა წერტილის ექსპლუატაციას ხურავს, რომელსაც თავდამსხმელები უყურადღებობისა და დამოკიდებულებების დაბნეულობის გზით იყენებენ. (Wallarm-ის 2026 წლის კვლევამ დააფიქსირა ხელოვნურ ინტელექტთან დაკავშირებული დაუცველობების 398%-იანი ზრდა და MCP-თან დაკავშირებული ხარვეზების 270%-იანი ზრდა ერთ კვარტალში; ეს ზედაპირი სწრაფად მოძრაობს.)
Across CI/CD pipelines. ფრაგმენტირებული ხელსაწყოები მთელს სიგრძეზე on-premises, ღრუბელი, SaaS და დისტანციური გარემო ქმნის „ბრმა წერტილებს“ და დუბლირებულ ძალისხმევას. ინტეგრაცია გუნდებს საშუალებას აძლევს, დააკავშირონ დასკვნები და გაიგონ, თუ როგორ უკავშირდება რისკები ერთმანეთს: ახლად აღმოჩენილი დამოკიდებულება შეესაბამება იმას, თუ რაზე წვდომა შეუძლია მას რეალურად (საიდუმლო, რომლის გამჟღავნებაც შესაძლებელია, ნებართვა, რომელსაც ის მემკვიდრეობით იღებს) და არა იზოლირებულ შეტყობინებად.
ღრუბლოვან და გაშვების გარემოში. ღრუბლოვანი სივრცეები ხშირად უფრო სწრაფად ფართოვდება, ვიდრე უსაფრთხოების ჯგუფები ახერხებენ თვალყურის დევნებას და ეს იწვევს არა დახვეწილი შეტევებით, არამედ არასწორი კონფიგურაციითა და დავიწყებული აქტივებით გამოწვეულ დარღვევებს: ეს აღმოჩენა სპეციალურად შექმნილია იმისთვის, რომ ინციდენტის ანგარიშად გადაქცევამდე დააფიქსიროს. სიჩქარე აქ მნიშვნელოვანია: CrowdStrike-ის 2026 წლის კვლევის თანახმად, მოწინააღმდეგის გარღვევის საშუალო დრო მხოლოდ... 29 წუთი.
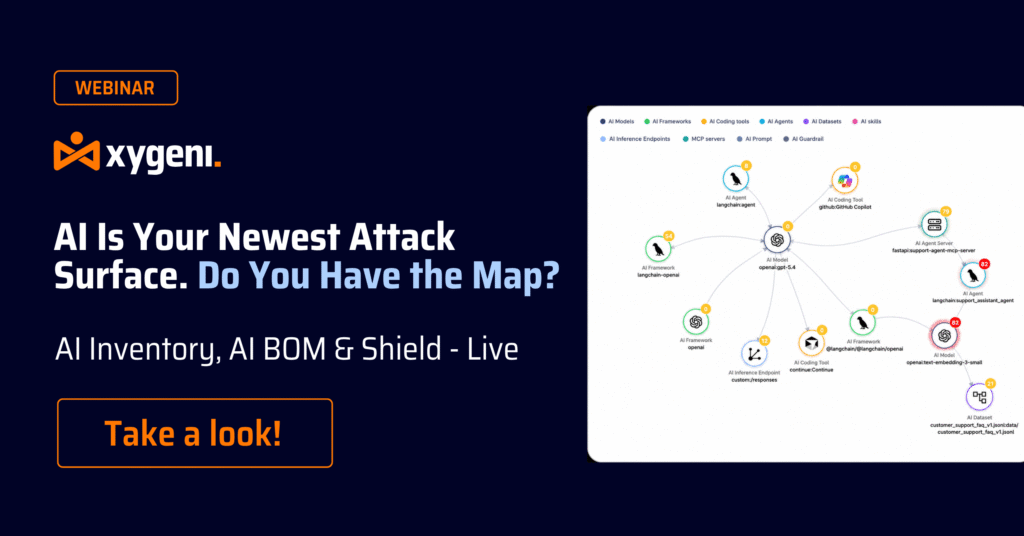
პრიორიტეტი მიენიჭება იმას, რაც რეალურად მნიშვნელოვანია. ეფექტური ASM ტექნიკურ დასკვნებს ბიზნეს კონტექსტთან (საკუთრება, აპლიკაციის დანიშნულება, მონაცემთა მგრძნობელობა) აკავშირებს, რათა უსაფრთხოების, IT და განვითარების გუნდები რისკის საერთო გაგებით მუშაობდნენ და არა დიფერენცირებული სიით. სწორედ აქ ხელოვნური ინვენტარი და ASPM პრაქტიკა დაიმკვიდრეთ თავიანთი ადგილი: ყველა აქტივის რუკაზე განთავსება SDLC, მისი ექსპოზიციასთან და ბიზნესზე ზეგავლენასთან კორელაციით და უსაფრთხოების საფრთხეების იმ ნაწილის გამოვლენით, რომლებიც თეორიულის ნაცვლად რეალურ, ექსპლუატაციად რისკს წარმოადგენს.
რატომ არის ეს ახლა უფრო მნიშვნელოვანი, ვიდრე ოდესმე
Gartner-ი პროგნოზირებს, რომ 2026 წლისთვის, ორგანიზაციებს, რომლებიც პრიორიტეტს ანიჭებენ უსაფრთხოებაში ინვესტიციებს უწყვეტი საფრთხის ზემოქმედების მართვის (CTEM) პროგრამის საფუძველზე, სამჯერ ნაკლები შანსი ექნებათ, რომ დარღვევის მსხვერპლი გახდნენ. ბაზარი რეაგირებს: შეტევის ზედაპირის მართვის სექტორი, სავარაუდოდ, დაახლოებით... $1.25 მილიარდი 2026 წელს $5 მილიარდი 2034 წლისთვის (Fortune Business Insights), რაც ასახავს იმას, თუ რამდენად მნიშვნელოვანი გახდა ეს პრობლემა.
თქვენ არ შეგიძლიათ დაიცვათ ის, რასაც ვერ ხედავთ და ეს პრინციპი ისევე ვრცელდება ჰალუცინირებულ npm პაკეტზე, როგორც დაუცველ ღრუბლოვან ბაკეტზე. უსაფრთხოების საფრთხეები არ ნელდება და ორგანიზაციები, რომლებიც ყველაზე სწრაფად ავსებენ ხარვეზს, არიან ისინი, ვინც შეტევის ზედაპირის აღმოჩენას უწყვეტ, კოდიდან ღრუბელამდე პრაქტიკად მიიჩნევენ და არა კვარტალურ საკონტროლო სიაში.
ზუსტად ეს არის შუალედი ქსიგენი შექმნილია პროგრამული უზრუნველყოფის გუნდებისთვის დახურვისთვის. შეტევის ზედაპირის აღმოჩენის ცალკეულ გამოცდილებად განხილვის ნაცვლადcisაპლიკაციის უსაფრთხოებისგან, Xygeni ასახავს ხელოვნური ინტელექტის მოდელებს, აგენტებს, MCP სერვერებს და ღია კოდის დამოკიდებულებებს მთელს მსოფლიოში. SDLC კოდის დონისა და ინფრასტრუქტურის რისკებთან ერთად, რათა ბრმა წერტილები გამოვლინდეს და პრიორიტეტული გახდეს იმავე ადგილას, სადაც უკვე მუშაობენ განვითარებისა და უსაფრთხოების გუნდები და არა ცალკეულ ადგილას. dashboard არავინ ამოწმებს.

კითხვა-პასუხი
რა არის უსაფრთხოების საფრთხეების ძირითადი ტიპები?
ყველაზე გავრცელებული კატეგორიებია მავნე პროგრამები, გამოსასყიდი პროგრამები, ფიშინგი და სოციალური ინჟინერია, ავტორიზაციის ბოროტად გამოყენება, დაუცველობის ექსპლუატაცია, მიწოდების ჯაჭვის თავდასხმები, შიდა საფრთხეები, ნულოვანი დღის შეტევები, DDoS შეტევები და სწრაფად განვითარებადი API და ხელოვნური ინტელექტის დონის საფრთხეების კატეგორია. რეალური ინციდენტების უმეტესობა ერთდროულად რამდენიმეს აერთიანებს.
რა განსხვავებაა უსაფრთხოების საფრთხეს, დაუცველობასა და რისკს შორის?
საფრთხე არის პოტენციური მოვლენა ან აქტორი, რომელსაც შეუძლია გამოიყენოს სისუსტე. დაუცველობა თავად სისუსტეა. რისკი არის იმის ალბათობა, რომ საფრთხე გამოიყენებს ამ დაუცველობას, გამრავლებული ზემოქმედებაზე, თუ ასე მოხდა. შეტევის ზედაპირული აღმოჩენა ასახავს აქტივებსა და დაუცველობებს, რათა საფრთხეების შეფასება და რისკის გამოთვლა შესაძლებელი იყოს რეალური ზემოქმედების საფუძველზე.
რა განსხვავებაა შეტევის ზედაპირის აღმოჩენასა და შეტევის ზედაპირის მართვას შორის?
Discovery პასუხობს კითხვას „რა გვაქვს სინამდვილეში?“: უწყვეტი პოვნა და კატალიზატორიloginყველა აქტივის, ცნობილისა და უცნობის, განხილვა. მენეჯმენტი არის ის, რასაც ამ პასუხით აკეთებთ: აღმოჩენის ზედაპირზე არსებული ხარვეზების კლასიფიკაციას, პრიორიტეტულობის მინიჭებას, დადასტურებას და შევსებას. აღმოჩენა არის საფუძველი, რომელზეც მენეჯმენტი აგებულია.
რატომ ზრდის ბრმა წერტილები უსაფრთხოების საფრთხეებს, უბრალოდ უხერხულობის ნაცვლად?
აქტივის უსაფრთხოების გუნდებისთვის უცნობი ინფორმაცია არასდროს ხდება მისი პატჩების, მონიტორინგის ან ინციდენტებზე რეაგირების პროცესში ჩართვის მიზეზი. უმართავობა რისკს არ ამცირებს; ის უბრალოდ აფერხებს მის აღმოჩენას, როგორც წესი, მანამ, სანამ თავდამსხმელი პირველი არ იპოვის მას. რადგან ექსპლუატაციის დრო ამჟამად ფაქტობრივად უარყოფითია, ეს დაყოვნება ხშირად ფატალურია.
შეტევის ზედაპირის აღმოჩენა ეხება ხელოვნური ინტელექტის ინსტრუმენტებსა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს, თუ მხოლოდ ინფრასტრუქტურას?
ორივე, სულ უფრო და უფრო. ხელოვნური ინტელექტის მოდელები, აგენტები, MCP სერვერები და ღია კოდის დამოკიდებულებები აქტივებია იმავე გაგებით, როგორც ღრუბლოვანი სერვერი ან API საბოლოო წერტილი და მათი აღმოჩენა და მონიტორინგი უწყვეტად უნდა მოხდეს, იმის ნაცვლად, რომ უსაფრთხოდ ჩაითვალოს, რადგან ისინი „უბრალოდ კოდია“.
როგორ ამცირებს შეტევის ზედაპირის აღმოჩენა რისკს დროს SDLC კონკრეტულად?
ხელოვნური ინტელექტის მიერ შემოღებული ყველა დამოკიდებულების, აგენტისა და pipeline კომპონენტი უნდა იქნას წარმოდგენილი, როგორც აღმოჩენადი აქტივი მისი გამოჩენისთანავე, შემდეგ კი ეს აქტივი უნდა იყოს დაკავშირებული იმასთან, რაზეც მასზე წვდომაა შესაძლებელი და რამდენად დაუცველია ის, რათა უსაფრთხოების საფრთხეები აღმოჩენილი და პრიორიტეტული გახდეს კოდის წარმოებაში მოხვედრამდე და არა ინციდენტის შემდეგ.
