






ეს პოსტი აანალიზებს Ledger-ზე თავდასხმას, როგორც მაგალითს იმისა, თუ როგორ გამოიწვია Spear phising-მა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის (SSC) შეტევა კომპანიის აპარატურული საფულეების მიერ გამოყენებულ პროგრამულ უზრუნველყოფაზე connect-kit ინსტრუმენტზე, რამაც დამნაშავეს საშუალება მისცა, მინიმუმ 600,000 აშშ დოლარის ღირებულების თანხა მიეთვისებინა.
ეს შეტევა მიწოდების ჯაჭვში ინციდენტებით სავსე წლის ბოლოს განხორციელდა. ამ პოსტში ჩვენ გავაანალიზებთ თავდასხმას, მის გავლენას, თუ როგორ იქნა იგი გამკლავებული და რა გაკვეთილების გამოტანა შეიძლება.
ლეჯერი და მისი აპარატურული საფულის მომხმარებლები კიბერდანაშაულების აშკარა სამიზნეები არიან. საფულის მტაცებლები ლეჯერის მომხმარებლებს კრიპტო აპლიკაციების წინა პლანზე ფიშინგის მცდელობებით ესხმოდნენ თავს და კრიმინალებს ფიშინგის კამპანიების წარმართვისთვის მომხმარებლის კოორდინატები უნდა იცოდნენ. ლეჯერს ჰქონდა მონაცემთა დარღვევა 2023 წლის ივლისამდე ასევე, როგორც ნაწილი 2020 წლის სექტემბერში მონაცემთა ქურდობა მათ ელექტრონულ კომერციაზე Shopify, ინციდენტი, რომელსაც დიდი გავლენა ჰქონდა. პოსტი „განახლება: თქვენი მონაცემების დაცვისა და სპამერების დევნის მცდელობები„აჩვენებს, თუ რამდენად ღრმად წავიდა ეს დარღვევები.“
Ledger-მა უსაფრთხოებას სერიოზულად უნდა მოეკიდოს (ეს მათი ბიზნესის მნიშვნელოვანი ნაწილია) და ჰქონდეს შიდა კვლევითი ლაბორატორია (ბატონი ჯონი) დამუშავება მოწყობილობის უსაფრთხოების სერტიფიცირება, bug bounty პროგრამა უსაფრთხოების ბიულეტენებიდა საფრთხის მოდელირება. ჯერჯერობით ყველაფერი კარგადაა...
როგორ განხორციელდა თავდასხმა
Ledger-მა Ledger-ის გამოყენებით ექსპლოიტი აღმოაჩინა. DApp Connect Kit 2023 წლის 14 დეკემბერს, ხუთშაბათს. ამ ექსპლოიტმა მავნე კოდი შეიტანა Ethereum-ზე დაფუძნებულ დეცენტრალიზებულ აპლიკაციებში (DApps), რომლებიც იყენებდნენ Ledger Connect Kit-ს, რითაც მომხმარებლებს ატყუებდა და აიძულებდა ხელი მოეწერათ ტრანზაქციებზე, რომლებიც მათ საფულეებს ცლიდა.
ექსპლოიტი სწრაფად შენიშნეს და მალევე მიიღეს გამოსავალი. ამასობაში, მომხმარებელთა მცირე რაოდენობა მოხვდა თავდასხმის მსხვერპლი და ხელი მოაწერა ტრანზაქციებს, რამაც მათი საფულე დაცალა.
შეტევა დაიწყო მაშინ, როდესაც Ledger-ის ყოფილი თანამშრომელი ფიშინგის შეტევის მსხვერპლი გახდა, რომელმაც მის NPM ანგარიშზე წვდომა სესიის ტოკენის საშუალებით მოიპოვა. თავდამსხმელებმა გამოაქვეყნეს მავნე ვერსიები. @ledgerhq/connect-kit (1.1.5, 1.1.6 და 1.1.7, ამჟამად გაუქმებულია). თავდამსხმელებს შეეძლოთ თვითნებური კოდის გაშვება იმავე დონის ნებართვებით, რაც საფულის აპლიკაციას: თავდამსხმელებს შეუძლიათ მომხმარებლების სახსრების დაუყოვნებლივ გაფლანგვა ურთიერთქმედების გარეშე, მომხმარებლების მოსატყუებლად მრავალი ფიშინგის ბმულის გავრცელება ან მომხმარებლების პანიკის გამოყენება მათი დარწმუნებით, რომ აქტივები ახალ მისამართზე გადაიტანონ, რაც ყალბი საფულის ჩამოტვირთვის გამო აქტივების დაკარგვას გამოიწვევს.
საფულის წინა პლანები (dApps) როგორც წესი, იყენებდნენ connect-kit-loader პაკეტი Ledger-დან, რათა ჩატვირთოს Connect Kit გაშვების დროს JavaScript CDN-დან (jsDelivr). სამწუხაროდ, URL https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 ზუსტი ვერსია (იმ დროს 1.1.4) არ იყო დაფიქსირებული, ამიტომ, როდესაც მავნე ვერსიები აიტვირთა, ისინი CDN-ის მიერ იქნა მოწოდებული (და ქეშირებული). და არანაირი ჩეკის ჯამი არ იყო გამოყენებული იმის უზრუნველსაყოფად, რომ CDN-დან გადმოწერილი რესურსი რეალურად მოსალოდნელი იყო (რომელიც უნდა იქნას გამოყენებული CDN-დან კოდის გავრცელებისას). ჩეკის ჯამზე დაფუძნებულ ამ სქემას სახელი აქვს ქვერესურსების მთლიანობა (შრი-ელექტროსადგური).
ინექციური კოდი, სავარაუდოდ, მანიპულირებდა ტრანზაქციის მონაცემებს, რითაც მომხმარებლებს აიძულებდა დაედასტურებინათ მანიპულირებული გადახდები. მაგალითად, მომხმარებელმა, რომელიც ამტკიცებდა სიმბოლურ გადახდას აპლიკაციის ფუნქციონირების გასააქტიურებლად, შესაძლოა, ამის ნაცვლად ენახა ჰაკერის მისამართზე გადახდის დამტკიცება. რამდენადაც უსაფრთხო არ უნდა ყოფილიყო აპარატურული საფულე, თანხები დაიხარჯა.
აღმოჩენა და გამოძიება
სხვადასხვა მომხმარებელმა X-ში (ანუ Twitter-ში) დაიწყო შეტყობინებების გამოქვეყნება, რომ Zapper-ის წინა პანელი „გატაცებული“ იყო. დამსახურება ეკუთვნის მეთიუ ლილის, კრიპტოტრეიდერის Sushi-ს ტექნიკურ დირექტორს, რომელმაც პირველმა გააფრთხილა... twitter პოსტი რომ „ხშირად გამოყენებული web3 კონექტორი“ კომპრომეტირებულია. მოგვიანებით მან მიუთითა LedgerHQ/connect-kit როგორც კომპრომეტირებული ბიბლიოთეკა და პირველი შეფასება მისცა, ცოტა მკაცრად:
რა მოხდა?
— მე პროგრამული უზრუნველყოფა ვარ 🦇🔊 (@MatthewLilley) დეკემბერი 14, 2023
მოკლედ, @Ledger საშინელი შეცდომების ჯაჭვი დაუშვა.
1. ისინი JS-ს CDN-დან იტვირთავენ.
2. ისინი არ წარმოადგენენ ვერსიის დაბლოკვით დატვირთულ JS-ს.
3. მათი CDN კომპრომეტირებული იყო.
მე თავს შევიკავებდი ნებისმიერი dApps-ის გამოყენებისგან მანამ, სანამ მათი გუნდები არ დაადასტურებენ, რომ მათ შეტევა შეამსუბუქეს. https://t.co/a3brXNQSx9
მომხმარებელმა 0xViva-მ გახსნა ბილეთი GitHub პროექტის საცავში: [სასწრაფო] ეს საცავი იყენებს npm პაკეტის @ledgerhq/connect-kit, 1.1.7, მავნე ვერსიას..
2023 წლის 15 დეკემბერს, ბლოკჩეინის უსაფრთხოების ფორმა SlowMost-მა გამოაქვეყნა... ანალიტიკური პოსტი მავნე ვერსიების სრული დეტალების მოწოდებით.
Ledger-ის აპარატურული საფულე არ დაზიანებულა, მხოლოდ Ledger Connect Kit იყო. თუმცა, რადგან ამ ბიბლიოთეკას მრავალი აპლიკაცია იყენებს, როგორიცაა SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash და ა.შ., ზემოქმედების მასშტაბები მნიშვნელოვანი იყო. bittrace.ioზოგიერთმა დაზარალებულმა, პანიკურად, სცადა აქტივების ახალ მისამართზე გადატანა, მაგრამ ჩამოტვირთა ყალბი საფულის აპლიკაცია!
იმავე დღეს, ჯეიმსონ ლოპი ზუსტად tweeted იმ ხარვეზებზე, რომლებმაც შეტევას წარმატება მოუტანა:
როგორც ჩანს, დღევანდელი უსაფრთხოების ინციდენტი Ledger-ში სამი ცალკეული ჩავარდნის კულმინაცია იყო:
— ჯეიმსონ ლოპი (@ლოპი) დეკემბერი 14, 2023
1. კოდის ბრმად ჩატვირთვა კონკრეტული ვერსიისა და ჩეკის ჯამის დამაგრების გარეშე.
2. კოდის განხილვისა და განლაგებისას „ორკაციანი წესების“ აღუსრულებლობა.
3. ყოფილი თანამშრომლისთვის წვდომის გაუქმების არარსებობა.
როგორ მოხდა ინციდენტის მოგვარება
„ლეჯერის“ აღმასრულებელმა დირექტორმა, პასკალ გოტიემ, თავდასხმის დღესვე გამოაქვეყნა... გამჟღავნების წერილი ინციდენტთან დაკავშირებით დამატებითი დეტალების მოყვანა, რაც ნამდვილად კარგია: სირაქლემასავით ქვიშაში თავის დამალვა კიბერუსაფრთხოების ინციდენტის მოგვარების ყველაზე ცუდი გზაა.
წერილის სტრუქტურა საინტერესოა: მასში მაშინვე აღინიშნა ბიბლიოთეკის მიერ თანხების მფლანგველის მავნე ვერსიების არსებობა, რაც კარგია (რეალობის უარყოფა სისულელეა):
„დღეს ჩვენ აღმოვაჩინეთ ექსპლოიტი Ledger Connect Kit-ზე, Javascript ბიბლიოთეკაზე, რომელიც ნერგავს ღილაკს, რომელიც მომხმარებლებს საშუალებას აძლევს, დააკავშირონ თავიანთი Ledger მოწყობილობა მესამე მხარის DApps-თან (საფულესთან დაკავშირებულ ვებსაიტებთან).“
ეს ექსპლოიტი ყოფილი თანამშრომლის ფიშინგის შეტევის მსხვერპლი გახდა, რამაც ბოროტმოქმედს საშუალება მისცა, მავნე ფაილი Ledger-ის NPMJS-ში (აპლიკაციებს შორის გაზიარებული Javascript კოდის პაკეტების მენეჯერი) ატვირთა.
ჩვენს პარტნიორ WalletConnect-თან ერთად სწრაფად ვიმუშავეთ ექსპლოიტის აღმოსაფხვრელად და NPMJS-ის განსაახლებლად, რათა აღმოჩენიდან 40 წუთში წაგვეღო და გამოგვერთვა მავნე კოდი. ეს კარგი მაგალითია იმისა, თუ როგორ სწრაფად მუშაობს ინდუსტრია უსაფრთხოების გამოწვევებთან გასამკლავებლად.“
რა? ყოფილ თანამშრომელს, რომელსაც გამოქვეყნების უფლება ჰქონდა, NPM-ზე აკრედიტაცია არ გაუუქმდა?
შემდეგ აღმასრულებელმა დირექტორმა ჩამოთვალა არსებული უსაფრთხოების კონტროლი, თუმცა მიანიშნა, რომ NPM-ის წვდომასთან დაკავშირებით რაღაც სუსტი იყო:
„ახლა მსურს ვისაუბრო იმაზე, თუ რატომ მოხდა ეს, როგორ გავაუმჯობესებთ ჩვენს უსაფრთხოების პრაქტიკას მომავალში ამ კონკრეტული რისკის შესამცირებლად და გავუზიაროთ ჩვენი რეკომენდაციები ინდუსტრიას, რათა ერთად უფრო ძლიერები ვიყოთ.“
ის standard Ledger-ის პრაქტიკა ასეთია: ერთ ადამიანს არ შეუძლია კოდის განთავსება რამდენიმე მხარის მიერ განხილვის გარეშე. ჩვენი განვითარების უმეტეს ნაწილზე გვაქვს ძლიერი წვდომის კონტროლი, შიდა მიმოხილვები და კოდის მრავალჯერადი ხელმოწერა. ეს ჩვენი შიდა სისტემების 99%-შია. ნებისმიერ თანამშრომელს, რომელიც კომპანიას ტოვებს, Ledger-ის ყველა სისტემაზე წვდომა უქმდება.
ეს იყო სამწუხარო, იზოლირებული ინციდენტი. ეს შეხსენებაა იმისა, რომ უსაფრთხოება სტატიკური არ არის და Ledger-მა მუდმივად უნდა გააუმჯობესოს ჩვენი უსაფრთხოების სისტემები და პროცესები. ამ სფეროში, Ledger დანერგავს უფრო ძლიერ უსაფრთხოების კონტროლს, რომელიც დააკავშირებს ჩვენს კონსტრუქციას. pipeline რომელიც მკაცრად ახორციელებს software supply chain security NPM-ის განაწილების არხამდე."
როგორც ჩანს, NPM ანგარიშს, რომელსაც ბიბლიოთეკის ახალი ვერსიების გამოქვეყნების ნებართვა ჰქონდა, ნაკლებად მკაცრი უსაფრთხოების კონტროლი ჰქონდა, ვიდრე მათი პროგრამული უზრუნველყოფის ინფრასტრუქტურის სხვა ნაწილებს. უიღბლობის გამო ცალკეული ინციდენტი?
წერილის დასასრული უფრო... standard ხელისუფლებასთან ურთიერთობის ნაწილი, „კონტროლის ქვეშ მყოფი განცხადება“ და ბოდიში:
„Ledger-მა ხელისუფლებასთან ურთიერთობა დაიწყო და ყველაფერს აკეთებს, რათა გამოძიების მიმდინარეობისას დახმარება გაუწიოს. Ledger დაეხმარება დაზარალებულ მომხმარებლებს ამ დამნაშავე პირის პოვნაში, მათ სამართლიანობის წინაშე წარდგენაში, თანხების თვალყურის დევნებასა და სამართალდამცავ ორგანოებთან თანამშრომლობაში, რათა ჰაკერისგან მოპარული აქტივები აღდგეს. დაზარალებული პირებისთვის ღრმად ვწუხვართ დღეს განვითარებული მოვლენების გამო.“
სიტუაცია ახლა კონტროლს ექვემდებარება და საფრთხე გადაიარა. ჩვენ გვესმის პანიკა, რომელიც ამან გამოიწვია საზოგადოებასა და უფრო ფართო ეკოსისტემაში.“
წერილს თან ერთვის ვადები, რაც ძალიან კარგია მომხმარებლებისთვის იმის გასაგებად, თუ როგორ იქნა აღმოჩენილი ინციდენტი, რა კონკრეტული შეკავებისა და გამოსწორების ზომები იქნა მიღებული და როგორ მოხდება დაზარალებული მომხმარებლებისთვის მიყენებული ზიანის ანაზღაურება/კომპენსაცია. ეს არის ყველაზე სპეციფიკური ნაწილი, რომელიც დაკავშირებულია მონეტებთან:
„დღეს დილით, ცენტრალური ევროპის დროით, Ledger-ის ყოფილი თანამშრომელი ფიშინგის შეტევის მსხვერპლი გახდა, რომელმაც მის NPMJS ანგარიშზე წვდომა მოიპოვა. თავდამსხმელმა გამოაქვეყნა Ledger Connect Kit-ის მავნე ვერსია (რომელიც გავლენას ახდენს ვერსიებზე 1.1.5, 1.1.6 და 1.1.7). მავნე კოდმა გამოიყენა WalletConnect პროექტი თანხების ჰაკერულ საფულეზე გადასამისამართებლად.“ Ledger-ის ტექნოლოგიური და უსაფრთხოების ჯგუფები გაფრთხილებულნი იყვნენ და პრობლემის გამოსწორების ღონისძიება Ledger-ისთვის შეტყობინებიდან 40 წუთში განხორციელდა. მავნე ფაილი დაახლოებით 5 საათის განმავლობაში იყო აქტიური, თუმცა, ჩვენ გვჯერა, რომ თანხის გატანის პერიოდი ორ საათზე ნაკლები იყო.Ledger-მა WalletConnect-თან კოორდინაცია გაწია, რომელმაც სწრაფად გამორთო თაღლითური პროექტი. ნამდვილი და დამოწმებული Ledger Connect Kit-ის 1.1.8 ვერსია ახლა ვრცელდება და მისი გამოყენება უსაფრთხოა.
მშენებლებისთვის, რომლებიც ავითარებენ და ურთიერთქმედებენ Ledger Connect Kit კოდთან: NPM პროექტზე connect-kit-ის შემუშავების გუნდი ახლა მხოლოდ წაკითხვის რეჟიმშია და უსაფრთხოების მიზნით, არ შეუძლია NPM პაკეტის პირდაპირ განთავსება. ჩვენ შიდა როტაცია მოვახდინეთ საიდუმლოებების Ledger-ის GitHub-ზე გამოსაქვეყნებლად. დეველოპერებო, გთხოვთ, კიდევ ერთხელ შეამოწმოთ, რომ იყენებთ უახლეს ვერსიას, 1.1.8.
ლეჯერი, ასევე Wallet Connect და ჩვენმა პარტნიორებმა შეატყობინეს ბოროტმოქმედის საფულის მისამართის შესახებ. მისამართი ახლა ჩანს ჭინჭრის ციება. tether გაყინა ცუდი მსახიობის USDT.”
ამის თანახმად, შეკავება სწრაფი იყო, რადგან თანხების გადამისამართების მიზნით შექმნილი თაღლითური WalletConnect პროექტი დაუყოვნებლივ გამორთული იყო. თუმცა, ამის მიუხედავად, ზოგიერთი საფულე დაცლილია.
შედეგები: როგორ რეაგირებდა ინდუსტრია
ზოგიერთმა მომხმარებელმა გაბრაზება გამოთქვა Ledger-ის მიმართ კომპრომეტირების თავიდან აცილების უუნარობის გამო, ზოგი კი მესამე მხარის ბიბლიოთეკებზე დაყრდნობით მომდინარე საფრთხეების შესახებ აფრთხილებდა.
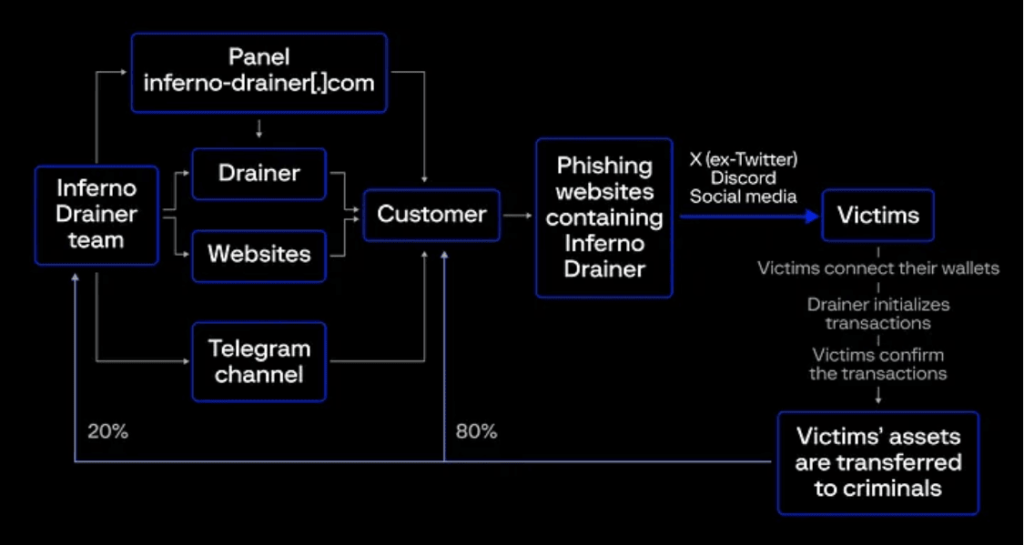
კიბერუსაფრთხოების ინდუსტრიას კიბერმოინების სფეროში თავისი ნიშა უჭირავს. ცნობილია საფულეების გაცლის კამპანიები, რომლებიც ძირითადად ფიშინგის საიტებს იყენებენ საბოლოო მომხმარებლების მოსატყუებლად. ჩვეულებრივ SaaS ბიზნესს (სამიზნე სერვისის სახით) ჰყავს სპეციალიზებული მოთამაშეები საფულეების გაცლისთვის, როგორიცაა თაღლითი გამყიდველი. ინფერნო დრეინერი რომელიც გამოცხადდა ოპერაციების შეჩერება 2023 წლის ნოემბერში. Dune-ში ბოლო დროს დაფიქსირებული აქტივობის მიხედვით, ეს, როგორც ჩანს, ცრუ დროშაა. @scamsnifferსქემა, რომელსაც ისინი იყენებენ, ახსნილია ამ Group-IB პოსტში:
ზოგიერთმა ანალიტიკოსმა მინიშნება გააკეთა იმაზე, თუ რამ ვერ გახადა თავდასხმა შესაძლებელი. კომენტარი მომხმარებლის briandddk-ისგან პროექტის რეპოზიტორიის ბილეთში მოცემული ინფორმაცია ძირეული მიზეზის შესახებ ინფორმაციას გვაწვდის:
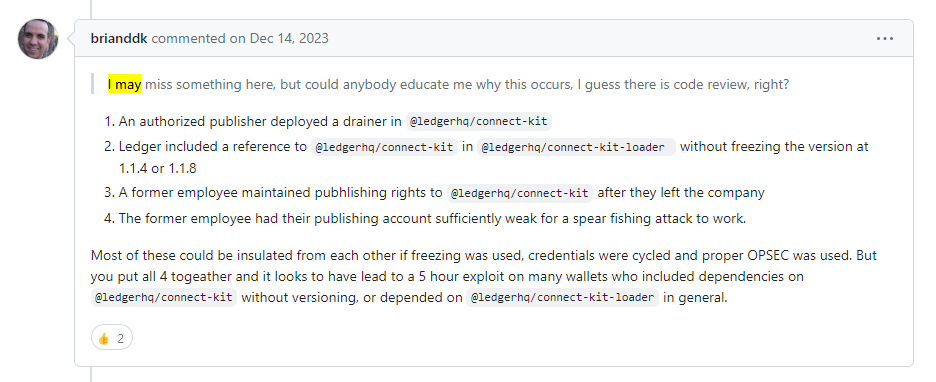
A კომენტარი სხვა მომხმარებლისგან, HenryQW-სგან, მიუთითებდა მეორე ფაქტორზე, რაც მავნე ვერსიებს CDN-ის საშუალებით გავრცელების საშუალებას აძლევდა:
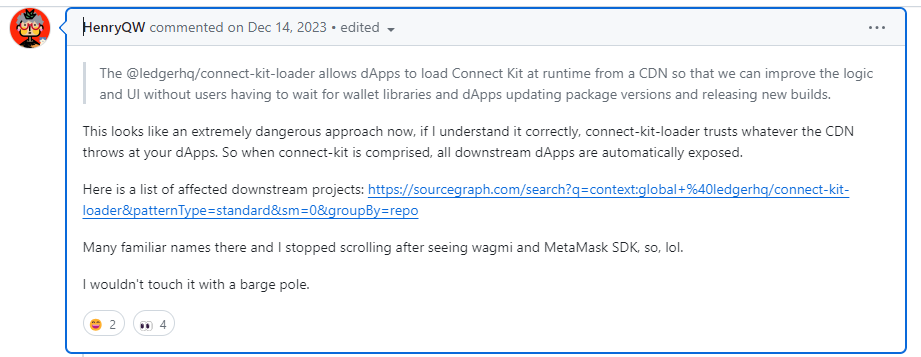
ჯერ ნაადრევია იმის დანახვა, თუ როგორ გავხადოთ კრიპტო საფულეების წინა პლანზე ფიშინგის შეტევების წინააღმდეგ უფრო მდგრადი გრძელვადიანი ინიციატივები. როგორც ჩანს, საჭიროა... standard მსგავსი იმისა, რაც PA-DSS გადახდის აპლიკაციების პროგრამული უზრუნველყოფის მომწოდებლებისთვის ეს შეიძლება მისასალმებელი იყოს კრიპტო ინდუსტრიაში.
და ახლა, გაკვეთილები ვისწავლეთ!
საოცარია, თუ როგორ მუშაობს აპარატურული საფულე, კრიპტო უსაფრთხოების განსახიერება, დაირღვა მხოლოდ NPM-ის სერთიფიკატებზე წვდომის მოპოვებით. Ledger-ის „ყოფილი თანამშრომლის“ (სავარაუდოდ, მომხმარებლის სახელი/პაროლი 2FA დაცვის გარეშე, ან წვდომის ტოკენი). ეს ინციდენტი თვალსაჩინო შეხსენებას წარმოადგენს, რომ როდესაც თქვენ კრიტიკის ქარცეცხლში ხართ, თქვენი პროგრამული ინფრასტრუქტურა ისეთივე ყურადღებით უნდა იყოს დაცული, როგორც თქვენი პროგრამული ან აპარატურული პროდუქტები.
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმების უმეტესობა იწყება შიდა ანგარიშის (ხშირად დეველოპერის ან დეველოპერის ინჟინრის) კომპრომეტირებით. შემდეგ თავდამსხმელები ან გვერდითი მიმართულებით არღვევენ პროგრამული უზრუნველყოფის ინფრასტრუქტურის შიდა სისტემებს, როგორიცაა CI/CD სისტემა ან განლაგების ინსტრუმენტები, ან ახერხებენ საწყისი კოდის საცავებში მავნე ლოგიკის დამატებას, რომლის აღმოჩენაც შესაძლებელია ცვლილებების სათანადო დამუშავების შემთხვევაში ფილიალების დაცვით და კოდის მიმოხილვით. თუმცა, თავდამსხმელებს არ სჭირდებათ ასე ღრმად ჩასვლა, როდესაც სამიზნე საჯარო რეესტრში გამოქვეყნებული პოპულარული ბიბლიოთეკაა, განსაკუთრებით თუ მათ შეუძლიათ წვდომა მიიღონ ავტორიზაციის გამოქვეყნებაზე (ჩაწერაზე). და სწორედ ეს მოხდა ამ თავდასხმის დროს.
2FA ავტორიზაცია, კერძოდ, ისეთი საიმედო ელემენტების გამოყენებით, როგორიცაა უსაფრთხოების გასაღებები, ინტერაქტიული ოპერაციების დროს რისკს ზღუდავს. CI/CD pipelines, შეზღუდული წვდომის მქონე წვდომის ტოკენები ინახება როგორც CI/CD საიდუმლო ჩვეულებრივი გზაა (და წვდომის ნიშანი არ უნდა გაჟონოს). სამწუხაროდ, როგორც ჩანს, თანამშრომელს არ ჰქონდა მყარი 2FA ნაკრები. NPM საშუალებას იძლევა ორგანიზაციები 2FA-ს აღსასრულებლად (მაგრამ ეს არასავალდებულოა და არა ნაგულისხმევი), რაც ალბათ Ledger-ს უნდა ჰქონდეს. და არ დაგავიწყდეთ შესაბამისის დამატება ავტორიზაციის გაუქმება პროცედურები ყოფილი თანამშრომლებისთვის, განსაკუთრებით მაშინ, როდესაც ორგანიზაციის საკუთრებაში არსებულ ისეთ კრიტიკულ რესურსებზე წვდომაა, როგორიცაა NPM-ის ფარგლები.
ვერსიის დამაგრება განხილული ვერსიის ხარვეზებით დამოკიდებულებებისთვის ეს არის პრაქტიკა, რომელიც ამცირებს მავნე დამოკიდებულებების გავრცელებას. Ledger-ის ინციდენტის კონტექსტში, ბიბლიოთეკის ვერსიები, რომლებიც connect-kit-loader CDN-დან აღებული უნდა ყოფილიყო მიმაგრებული და „არ ენდოთ რასაც CDN გვაწვდის“. ჩეკის ჯამის ვერიფიკაცია მაგ., CDN-დან დინამიური კოდის ჩატვირთვისთვის მონაცემების ამოღებისას უნდა იქნას გამოყენებული SRI-ის საშუალებით (ან თუნდაც ციფრული ხელმოწერის სქემით, რომელიც ასევე ახდენს წყაროს ავთენტიფიკაციას).
დანარჩენი ამბავია.
საფულის მომხმარებლებისკენ მიმართული უფრო ტრადიციული ფიშინგის კამპანიებისთვის კითხვა ასეთია: რა აიძულებს მომხმარებლებს კრიმინალების მიერ დაგებულ ხაფანგებში მოხვდნენ და დაადასტურონ ტრანზაქციები, რომელთა შესრულებაც არასდროს უფიქრიათ? ამ სფეროში ფიშინგის საიტები კარგად არის შექმნილი და დამაჯერებელი, ისინი პოპულარულ კრიპტო ბრენდებს ბაძავენ; ისინი ასევე უფასო ტოკენებს სთავაზობენ. NFT-ების მოჭრა და სხვა ჯილდოები. მომხმარებლების ასეთ ხაფანგებში მოხვედრის თავიდან აცილება პრობლემაა, რომლის გადაწყვეტაც საჭიროა.
და რომ არ დაგვავიწყდეს დაკავშირებული კრიპტოჰაკინგი თავდასხმები, უფრო ზოგადი საფრთხე, სადაც მოწინააღმდეგეები ღრუბლოვან ინფრასტრუქტურას იკავებენ კრიპტოვალუტის მაინერების გასაშვებად, ხშირად კონფიდენციალურობის კრიპტოვალუტებისთვის, როგორიცაა Monero XMR და Zcash, დამალული ტრანზაქციების ისტორიით. კრიპტოჯაკინგი აქტუალურია, რადგან მას შეუძლია გავლენა მოახდინოს ნებისმიერ ორგანიზაციაზე და მიუხედავად იმისა, რომ თავდამსხმელისთვის მოგება შეიძლება დაბალი იყოს, მსხვერპლისთვის დანაკარგი შეიძლება დიდი იყოს (Sysdig-ში აღნიშნულია ამ ანგარიშში რომ მსხვერპლი ორგანიზაციისთვის თავდამსხმელისთვის მოპოვებული ყოველი 1 დოლარის ღირებულება 53 დოლარია).
ლიტერატურა
- ბილეთი[სასწრაფო] ეს საცავი იყენებს npm პაკეტის @ledgerhq/connect-kit-ის მავნე ვერსიას, 1.1.7„Github-ის საცავში.“
- ლეჯერის აღმასრულებელი დირექტორის წერილი ინციდენტთან დაკავშირებით, 2023 წლის 14 დეკემბერი.
- უსაფრთხოების ინციდენტის ანგარიში, ლეჯერის მიერ, 20 დეკემბერი, 2023.
- Ledger Exploit DeFi-ს საფრთხეს უქმნის; სუში ამბობს: „არ იმოქმედოთ არცერთ dApps-თან“, პოსტი CoinDesk ოლივერ ნაიტის მიერ, დეკემბერი 10 დეკემბერი.
- Ledger Connect Kit-ზე მიწოდების ჯაჭვის შეტევა: გავლენის ანალიზი და პრევენციული ზომებიSlowMist-ის პოსტი შეტევაზე, 2023 წლის დეკემბერი.
- Web3-ის უსაფრთხოების კონცეფციები: საფულის გამშრალებლებიჯამელ უივერის მიერ, Rektify AI-ში, 2023 წლის ივლისი.
ნახეთ ჩვენი ვიდეო დემო
