






SQL ინექციის დაუცველობა კვლავ ერთ-ერთი ყველაზე გავრცელებული და საშიში ხარვეზია ვებ აპლიკაციებში, მისი პირველად დოკუმენტირებიდან ათწლეულების შემდეგაც კი. თავდამსხმელები შეჰყავთ მავნე SQL მოთხოვნაში და მონაცემთა ბაზა ასრულებს მას ისე, თითქოს დეველოპერმა დაწერა. უფლების გარეშე SAST SQL ინექციის დაუცველობის აღმოჩენის ინსტრუმენტის არსებობის შემთხვევაში, ეს ხარვეზი შეიძლება წლების განმავლობაში ინახებოდეს კოდის ბაზაში, სანამ ვინმე იპოვის მას, როგორც წესი, იმიტომ, რომ მას პირველი თავდამსხმელი პოულობს.
ეს სახელმძღვანელო განიხილავს, თუ როგორ წარმოიქმნება SQL ინექციის დაუცველობები, რატომ სჭირდება SQL ინექციის დაუცველობის პრევენციას როგორც ავტომატიზირებული ხელსაწყოები, ასევე უსაფრთხო კოდირების დისციპლინა და როგორ... SAST ინსტრუმენტი ჯდება კოდის პირველი ხაზიდან აღებულ სურათში.
რა არის SQL ინექციის დაუცველობა?
SQL ინექციის დაუცველობა მაშინ ჩნდება, როდესაც მომხმარებლის შეყვანილი მონაცემები პირდაპირ მონაცემთა ბაზის მოთხოვნაში შედის მონაცემების ნაცვლად. ავიღოთ მაგალითი. login ფორმა, რომელიც აგებს თავის მოთხოვნას მომხმარებლის სახელისა და პაროლის პირდაპირ SQL სტრიქონში გაერთიანებით. თავდამსხმელი, რომელიც შედის admin' OR '1'='1 რადგან მომხმარებლის სახელი თავად ცვლის მოთხოვნის ლოგიკას და მონაცემთა ბაზა აბრუნებს შესაბამისობას რეალური პაროლის მიუხედავად. ეს ერთი შეუცვლელი შეყვანა მთლიანად გვერდს უვლის ავთენტიფიკაციას.
ეს ზუსტად ბაგის კლასია SAST SQL ინექციის დაუცველობის აღმოჩენის ინსტრუმენტი შექმნილია იმისთვის, რომ დააფიქსიროს: არასანიტარიზირებული შეყვანის მონაცემები, რომლებიც შედის მოთხოვნაში და ჩანს საწყის კოდში მანამ, სანამ ის მონაცემთა ბაზაში მოხვდება.
რატომ გამოიყენეთ ა SAST SQL ინექციის დაუცველობის აღმოჩენის ინსტრუმენტი?
A სტატიკური აპლიკაციის უსაფრთხოების ტესტირება (SAST) ინსტრუმენტი სკანირებს საწყის კოდს დაუცველი შაბლონების აღმოსაჩენად, მათ შორის SQL ინექციამდე მიმავალი არასანქცირებული შეყვანის მონაცემების აღმოსაჩენად, სანამ კოდი წარმოებაში მოხვდება. სწორედ ეს დრო განასხვავებს SQL ინექციის დაუცველობის პრევენციას SQL ინექციის ინციდენტებზე რეაგირებისგან.
გამოყენების უპირატესობები ა SAST SQL ინექციის დაუცველობის პრევენციის ინსტრუმენტი
- ადრეული გამოვლენა: აღმოჩენები აპლიკაციის შექმნის პროცესში ვლინდება და არა მისი გამოშვების შემდეგ.
- დეტალური რემედიაცია: ქმედითი მითითებები პარამეტრიზებული მოთხოვნების მსგავსი პრობლემების გადასაჭრელად, მხოლოდ დროშით მონიშნული ხაზის ნომრის ნაცვლად.
- CI/CD ინტეგრაციის: დაუცველობების აღმოჩენა ხდება commit ან ააშენეთ, სამუშაო პროცესის ფარგლებში, რომელსაც დეველოპერები უკვე იყენებენ.
- ცრუ დადებითი მაჩვენებლების დაბალი მაჩვენებელი: ინსტრუმენტი, რომელიც რეალურ SQL ინექციის შედეგებს ხმაურში მალავს, იგნორირებულია. წინასწარიcisიონი არის ის, რაც ინარჩუნებს SAST SQL ინექციის დაუცველობის აღმოჩენის ინსტრუმენტი, რომელიც რეალურად სასარგებლოა ყოველდღიურად.
SQL ინექციის შეტევების რეალური მაგალითები
SQL ინექციამ გამოიწვია მონაცემთა ყველაზე მასშტაბური დარღვევები და დღესაც ზიანს აყენებს. ქვემოთ მოცემულია აღსანიშნავი მაგალითები, უახლესიდან უძველესამდე:
- მეტაბაზა (2026)თავდამსხმელებმა გამოიყენეს SQL ინექციის ხარვეზი ანალიტიკურ პლატფორმა Metabase-ის პაროლის გადატვირთვის საბოლოო წერტილში და სრული ადმინისტრატორის წვდომა მოიპოვეს ერთი არაავტორიზებულ მოთხოვნაზე. დარღვევამ პლატფორმასთან დაკავშირებული გამჟღავნებული მონაცემთა ბაზის ავტორიზაციის მონაცემების მეშვეობით მინიმუმ ხუთ ქვედა დონის კომპანიას მიაღწია.
- BeyondTrust და აშშ-ის ხაზინა (2025)BeyondTrust-ის დისტანციური მხარდაჭერის პლატფორმის შესაღწევად გამოყენებული იქნა PostgreSQL-ში SQL ინექციის ხარვეზი, რომელიც CVE-2025-1094-ის სახელით იყო ცნობილი. შეჭრის ჯაჭვი აშშ-ის ფინანსთა სამინისტროს მიაღწია, რაც აჩვენებს, თუ როგორ შეიძლება ფართოდ გამოყენებულ მონაცემთა ბაზის ინტერფეისში ერთი არასანიტარიზებული შეყვანა სამთავრობო დონის ინციდენტად იქცეს.
- ტოკ-თალი (2015)SQL ინექციის შეტევამ თითქმის 157 000 მომხმარებლის პირადი მონაცემები, მათ შორის ფინანსური ინფორმაცია, გამოავლინა, რამაც მნიშვნელოვანი ჯარიმები და რეპუტაციის ხანგრძლივი ზიანი გამოიწვია.
- Yahoo (2014)თავდამსხმელებმა SQL ინექცია გამოიყენეს 500 მილიონზე მეტი მომხმარებლის ჩანაწერის მოსაპარად, რაც იმ დროისთვის ისტორიაში ერთ-ერთი ყველაზე მასშტაბური დარღვევა იყო.
- Yahoo!-ს ხმები (2012)ცალკეულმა SQL ინექციის შეტევამ დაახლოებით 500,000 ელექტრონული ფოსტის მისამართი და პაროლი გაჟონა, რამაც მონაცემთა ბაზის დაცვაში არსებული ხარვეზები გამოავლინა.
- Sony Pictures / PlayStation Network (2011)SQL ინექციამ თავდამსხმელებს დაახლოებით 77 მილიონი PlayStation Network ანგარიშის წვდომა მისცა, რამაც ზარალი 170 მილიონ დოლარად შეაფასა.
- Heartland-ის გადახდის სისტემები (2008)SQL ინექციამ დაახლოებით 130 მილიონი საკრედიტო და სადებეტო ბარათის ნომერი გამოავლინა, რაც თავისი დროის ერთ-ერთი უდიდესი დარღვევა იყო.
თითქმის ორი ათწლეულის განმავლობაში სქემა იგივეა: ერთი არასანიტარიზირებული შეყვანა, ერთი მოთხოვნა და მის უკან მდგომი მთელი მონაცემთა ნაკრები ხელმისაწვდომი ხდება. სწორედ ამიტომ უნდა იყოს SQL ინექციის დაუცველობის პრევენცია ინტეგრირებული განვითარების პროცესში და არა დანერგვის შემდეგ. SQL ინექცია პარალელურად მუშაობს. ჯვარედინი სკრიპტირება როგორც ერთ-ერთი ინექციის კლასის დაუცველობა, რომელიც SAST ინსტრუმენტს ნაგულისხმევად უნდა დაიჭიროს და არა როგორც დამატებითი აზრი.
SQL ინექციის დაუცველობის პრევენცია: საუკეთესო პრაქტიკა
SQL ინექციის თავიდან აცილება მოითხოვს უსაფრთხო კოდირების პრაქტიკისა და ავტომატიზირებული ხელსაწყოების კომბინაციას. ეს ხუთი პრაქტიკა ქმნის SQL ინექციის ნებისმიერი დაუცველობის პრევენციის სტრატეგიის ბირთვს:
- გამოიყენეთ პარამეტრიზებული მოთხოვნები. დინამიური SQL პარამეტრიზებული მოთხოვნებით ჩაანაცვლეთ ისე, რომ მომხმარებლის შეყვანა ყოველთვის მონაცემებად ჩაითვალოს და არა შესრულებად კოდად. ჩანაცვლების ველზე დაფუძნებული მოთხოვნა (
WHERE username = ? AND password = ?)-ის ხელახლა ინტერპრეტაცია თავდამსხმელის შეყვანით შეუძლებელია ისე, როგორც ეს შეიძლება გაკეთდეს გაერთიანებული სტრიქონის შემთხვევაში. - შეყვანის მონაცემების დადასტურება. უარყავით შეყვანილი მონაცემები, რომლებიც არ შეესაბამება მოსალოდნელ ფორმატს და დააკვირდით ინექციის მცდელობებში ხშირად გამოყენებულ სიმბოლოებს, როგორიცაა შეუცვლელი ერთმაგი ბრჭყალები ან წერტილ-მძიმეები.
- გაექეცით სპეციალურ პერსონაჟებს. როდესაც პარამეტრიზებული მოთხოვნები არ არის ვარიანტი, გაქცევა ანეიტრალებს თავდამსხმელების დამოკიდებულ სიმბოლოებს. განიხილეთ ეს, როგორც სარეზერვო საშუალება და არა პირველადი დაცვა.
- შეზღუდეთ მონაცემთა ბაზის ნებართვები. გამოიყენეთ მინიმალური პრივილეგიები, რათა თქვენი აპლიკაციის მიერ გამოყენებულ ანგარიშს მხოლოდ იმ მონაცემებსა და ოპერაციებზე წვდომა ჰქონდეს, რაც მას რეალურად სჭირდება. კომპრომეტირებული მოთხოვნა გაცილებით ნაკლებად საზიანოა შეზღუდული ანგარიშის შემთხვევაში.
- გამოიყენეთ SAST ინსტრუმენტი. SQL ინექციის დაუცველობის აღმოჩენის ავტომატიზაცია SAST ინსტრუმენტი, რომელიც განუწყვეტლივ სკანირებს საწყის კოდს და აფიქსირებს არასანქცირებული შეკითხვებს, სანამ ისინი მიაღწევენ pull request, წარმოებაზე რომ აღარაფერი ვთქვათ.
როგორ ქსიგენი-SAST ხელს უშლის SQL ინექციის დაუცველობას
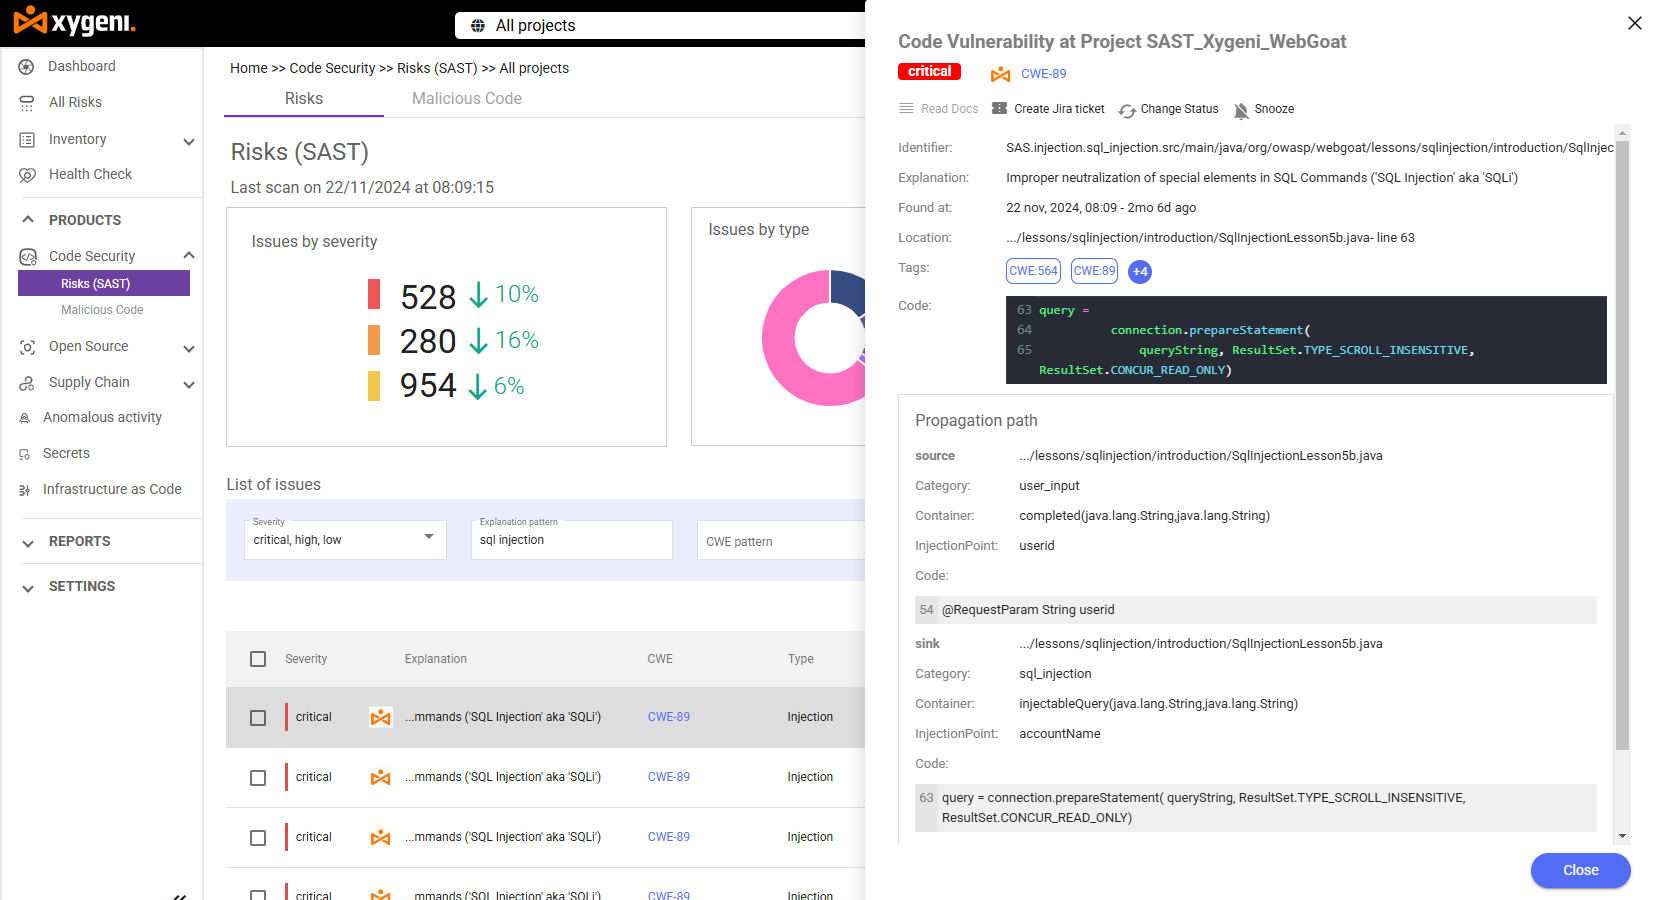
ქსიგენი-SAST აერთიანებს ღრმა სტატიკურ ანალიზს ცრუ დადებითი შედეგების დაბალ მაჩვენებელთან, ამიტომ SQL ინექციის დაუცველობის პრევენცია არ ხდება ხარჯზე. ფხიზელი დაღლილობა.
- გაფართოებული შეკითხვის ანალიზი: ახდენს არაუსაფრთხო SQL შეკითხვის შაბლონების იდენტიფიცირებას, მათ შორის არასანიტარიზირებული შეყვანის მქონე კონკატენირებულ სტრიქონებს და აღნიშნავს დამცავი ზომების არარსებობას, როგორიცაა პარამეტრიზებული შეკითხვები ან შეყვანის ვალიდაცია.
- დადასტურებული აღმოჩენის სიზუსტე: OWASP Benchmark-ში, ინდუსტრია standard აპლიკაციის უსაფრთხოების ტესტირების ინსტრუმენტების შესაფასებლად, Xygeni-SAST SQL ინექციისთვის (CWE-89) 100%-იან True Positive Rate-ს მიაღწია, რაც იმას ნიშნავს, რომ ტესტში SQL ინექციის არცერთი ცნობილი შემთხვევა არ გამოტოვა.
- ხელოვნური ინტელექტის ავტომატური შეკეთება: მყისიერად ასწორებს ისეთ პრობლემებს, როგორიცაა SQL ინექცია და საიტებს შორის სკრიპტირება, დეველოპერისთვის მზა გამოსწორებებით, რაც გენერირებას ახდენს pull requests უსაფრთხო კოდის შემოთავაზებებით, რომლებიც შეესაბამება ენის საუკეთესო პრაქტიკას.
- Seamless CI/CD ინტეგრაციის: მუშაობს რეალურ დროში თქვენს დეველოპერულ სისტემაში pipeline, SQL ინექციის დაუცველობების აღმოჩენა განლაგებამდე და არა მის შემდეგ.
- IDE ინტეგრაცია: პრობლემის დეტალების, სიმძიმის და გამოსწორების ინსტრუქციების ნახვა პირდაპირ თქვენს რედაქტორში მოთხოვნის დაწერისას და არა მის შემდეგ commit იგი.

კითხვა-პასუხი
რა არის SQL ინექციის თავიდან აცილების საუკეთესო გზა?
SQL ინექციის დაუცველობის პრევენციის ყველაზე ძლიერი სისტემა აერთიანებს თქვენს კოდში პარამეტრიზებულ შეკითხვებს SAST ინსტრუმენტი, რომელიც განუწყვეტლივ სკანირებს არასანქცირებული შეყვანის შაბლონებს. თანამედროვე სიჩქარით, მხოლოდ კოდის ხელით გადახედვაც კი ბევრ რამეს გამოტოვებს. pipelines გემის კოდი.
შეგიძლიათ SAST ინსტრუმენტი სრულად ჩაანაცვლებს უსაფრთხო კოდირების პრაქტიკას?
№ A SAST SQL ინექციის დაუცველობის აღმოჩენის ინსტრუმენტი იჭერს კოდში უკვე არსებულ ინფორმაციას, მაგრამ პარამეტრიზებული მოთხოვნები, შეყვანის ვალიდაცია და მონაცემთა ბაზის ყველაზე დაბალი პრივილეგიის მქონე ნებართვები ამცირებს თავიდანვე სახიფათო შაბლონების ჩაწერის სიხშირეს. ეს ორი ერთად მუშაობს.
რატომ ხდება SQL ინექციის დარღვევები, თუ გამოსწორების გზები კარგად არის ცნობილი?
პარამეტრიზებული მოთხოვნები იყო standard წლების განმავლობაში გამოსწორებული, მაგრამ არსებული კოდების ბაზები აგროვებს მემკვიდრეობით მიღებულ შეკითხვებს, რომლებიც არასდროს ხელახლა განიხილება მანამ, სანამ დარღვევა არ გამოიწვევს პრობლემას. უწყვეტი SAST სკანირება ამ ხარვეზს ავსებს ყველა მოთხოვნის არასანიტარიზებული მონიშვნით. commitდა არა მხოლოდ პერიოდული აუდიტის დროს.
ცრუ დადებითი შედეგების დაბალ მაჩვენებელს აქვს მნიშვნელობა კონკრეტულად SQL ინექციის აღმოჩენისთვის?
დიახ. SQL ინექციის შედეგები, რომლებიც ცრუ დადებითი პასუხების გრძელ სიაში იკარგება, არის ის, რაც წარმოებაში ხვდება. SAST ცრუ დადებითი შედეგების დაბალი მაჩვენებლის მქონე ინსტრუმენტი SQL ინექციის დაუცველობის პრევენციას ქმედითს ხდის და არა გადაჭარბებულს.
დაიცავით თქვენი აპლიკაციები Xygeni-ითSAST
SQL ინექციის დაუცველობების თავიდან აცილება შესაძლებელია სწორი გზით. SAST ინსტრუმენტი და სწორი პრაქტიკა. დაიწყეთ Xygeni-ის უფასო საცდელი პერიოდიSAST დღესვე, ან გამოიკვლიეთ, როგორ ჯდება ის SCA მდე open source security სრულ Xygeni პლატფორმაზე. წიგნის დემო or გაიარეთ პროდუქტის ტური რომ ნახოთ ის თქვენს საკუთარ კოდში.
