






თუ თქვენ აშენებთ ან ინარჩუნებთ თანამედროვე მიწოდების სერვისს pipelineს, ალბათ დაფიქრებულხართ: რა უსაფრთხოება standards for CI/CD pipelineრეალურად აქვს მნიშვნელობა? მარეგულირებელი ორგანოების მხრიდან ზეწოლის ზრდისა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმების გახშირების გათვალისწინებით, სწორი დაცვის საშუალებების შერჩევა შეიძლება ნაღმების ველზე ნავიგაციას დაემსგავსოს. თუმცა, CI/CD pipeline security ეს მხოლოდ უჯრების მონიშვნას არ ეხება, ეს უფრო სწრაფი და საიმედო პროგრამული უზრუნველყოფის მიწოდებას ეხება თქვენი ბიზნესის ზედმეტი რისკის გარეშე. სწორედ ამიტომ, დანერგვა CI/CD pipeline security საუკეთესო პრაქტიკა აუცილებელია და არა არჩევითი.
ამ პოსტში ჩვენ განვიხილავთ ყველაზე აქტუალურს standards, გამოკვეთეთ რეალური სამყაროს საუკეთესო პრაქტიკა და აჩვენეთ, თუ როგორ ეხმარება Xygeni მათ აღსრულებას - ავტომატურად და თქვენი გუნდის შენელების გარეშე.
რა უსაფრთხოება Standards for CI/CD Pipelines რა უნდა იცოდეთ?
თანამედროვე პროგრამული უზრუნველყოფის მიწოდება სწრაფ და ავტომატიზირებულ მომსახურებას ეფუძნება. pipelineს—მაგრამ მხოლოდ სიჩქარე თქვენს უსაფრთხოებას ვერ უზრუნველყოფს. სწორედ ამიტომ, უსაფრთხოების გაგება standards for CI/CD pipelineგამოყენება არა მხოლოდ სასარგებლოა, არამედ კრიტიკულად მნიშვნელოვანია. ქვემოთ ჩვენ განვიხილავთ ყველაზე რელევანტურ ჩარჩოებს და ავხსნით, თუ რას ნიშნავენ ისინი თქვენი გუნდისთვის, თქვენი შესაბამისობის პოზიციისა და რისკებისადმი თქვენი ზემოქმედებისთვის.
NIST SP 800- 204D: DevSecOps-ის გეგმა CI/CD Pipeline Security
რა არის ეს: ამერიკის მთავრობა standard რომელიც ასახავს, თუ როგორ უნდა ინტეგრირდეს უსაფრთხოება DevOps-ში, განსაკუთრებული აქცენტით CI/CD pipelines.
რატომ არის მნიშვნელოვანიის მოიცავს კრიტიკულ კონტროლს, როგორიცაა:
- იდენტობისა და წვდომის მართვა pipeline კომპონენტები
- კოდის ხელმოწერა, არტეფაქტების თვალყურის დევნება და პოლიტიკა, როგორც კოდი
- გაშვების დროს დაცვა, რათა თავიდან იქნას აცილებული ცვლილებები აწყობის დროს
CI/CD pipeline security გავლენა: საშუალებას აძლევს გუნდებს შექმნან თვალყურისდევნებადი, აუდიტირებადი pipelineრომლებიც შეესაბამება ფედერალურ და enterprise- უსაფრთხოების დონის მოლოდინები.
თუ არ ხართ შეთანხმებული:
- შესაძლოა, მომწოდებლის ან შესაბამისობის შეფასებები ვერ გაიაროთ.
- თქვენ ზრდით მოწამვლის რისკს pipeline შესრულება (PPE).
- თქვენ არ გაქვთ საკმარისი ხილვადობა ინციდენტებზე სწრაფი რეაგირებისთვის.
OWASP CI/CD შაბლონი: დეველოპერზე ორიენტირებული CI/CD Pipeline Security საუკეთესო პრაქტიკა
რა არის ესპრაქტიკული საკონტროლო სია OWASP ფონდი, სავსე DevOps-ისა და სხვა უსაფრთხოების პრაქტიკული რჩევებით pipeline გუნდი.
რატომ არის მნიშვნელოვანიგთავაზობთ ტაქტიკურ მითითებებს:
- დაცული საიდუმლოებები კოდსა და გარემოში
- დაბლოკეთ მორბენლები და შეზღუდეთ სახიფათო მესამე მხარის ხელსაწყოები
- ყოველი შექმნის ნაბიჯისა და დამოკიდებულების დადასტურება
CI/CD pipeline security გავლენა: დეველოპერებს საშუალებას აძლევს პროაქტიულად შეამცირონ შეტევის ზედაპირები — სამუშაო პროცესში ხარვეზების გაზრდის გარეშე.
თუ არ ხართ შეთანხმებული:
- საიდუმლოებები შეიძლება გაჟონოს საწყის კოდში ან ჟურნალებში.
- გაზიარებულმა მორბენლებმა შეიძლება წარმოადგინონ თვალთვალის გარეშე არსებული დაუცველობები.
- თქვენ რისკავთ მიწოდების ჯაჭვის შეტევებს დაუდასტურებელი ინსტრუმენტების ან დამოკიდებულებების გამოყენებით.
SO/IEC 27001: გლობალური CI/CD Pipeline Security მმართველობა
რა არის ეს: გლობალური standard რაც ხელს უწყობს თანმიმდევრულ, გაზომვად უსაფრთხოების პრაქტიკას პროგრამული უზრუნველყოფის მიწოდების ოპერაციებში.
რატომ არის მნიშვნელოვანიდრაივების მოთხოვნები, როგორიცაა:
- მკაფიო როლები, ცვლილებების უსაფრთხო კონტროლი და დოკუმენტირებული სამუშაო პროცესები
- აუდიტის ჟურნალირება pipeline ქმედებები
- ინციდენტის მიმოხილვა და მზადყოფნა
CI/CD pipeline security გავლენა: ქმნის თქვენს pipeline enterprise-მზადაა—როგორც მომხმარებლებისთვის, ასევე აუდიტორებისთვის.
თუ არ ხართ შეთანხმებული:
- შეიძლება დაკარგოთ ISO სერტიფიკატის მოთხოვნის მქონე კონტრაქტები.
- შესაძლოა, თქვენი პროცესი არ აკმაყოფილებდეს სამართლებრივ ან მარეგულირებელ მოთხოვნებს.
- დარღვევები შეიძლება დაუსაბუთებელი ან შეუმსუბუქებელი დარჩეს.
PCI DSS: გადახდა Pipeline აღსრულების
რა არის ესსავალდებულო შესაბამისობა standard ამისთვის pipelineრომლებიც ქმნიან ან ავრცელებენ ბარათის მფლობელების მონაცემების დამუშავების აპლიკაციებს.
რატომ არის მნიშვნელოვანი: აღასრულებს:
- მკაცრი წვდომის კონტროლი გარემოში
- მგრძნობიარე მონაცემების უსაფრთხო შენახვა
- თვალყურის დევნების შეცვლა commit განლაგება
CI/CD pipeline security გავლენაუზრუნველყოფს, რომ ფინანსური სამუშაო პროცესები სრულად თვალყურის დევნებადი და დაცულ იყოს.
თუ არ ხართ შეთანხმებული:
- თქვენ ჯარიმების, იურიდიული სანქციების ან დამუშავების პრივილეგიების დაკარგვის წინაშე დგახართ.
- მომხმარებლებმა შეიძლება დაკარგონ ნდობა თქვენი გადახდის პროცესების მიმართ.
- შესაბამისობის შეუსრულებლობამ შეიძლება შეაჩეროს წარმოება ან გადადოს გამოშვება.
SLSA (პროგრამული უზრუნველყოფის არტეფაქტების მიწოდების ჯაჭვის დონეები): წარმომავლობის აღსრულება
რა არის ეს: სიმწიფის მოდელი მდე standard შემუშავებულია Google-ის და OpenSSF პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების უზრუნველსაყოფად.
რატომ არის მნიშვნელოვანი: ის მოითხოვს:
- ხელმოწერილი მეტამონაცემები და სრული ატესტაციები აშენებებისთვის
- იზოლირებული აშენების სისტემები ჩარევის თავიდან ასაცილებლად
- არტეფაქტის წარმოშობისა და რეპროდუცირების დამადასტურებელი საბუთი
CI/CD pipeline security გავლენა: ზრდის თქვენი პროგრამული უზრუნველყოფისადმი ნდობას იმის უზრუნველყოფით, რომ ყველა არტეფაქტი დამოწმებული და აუდიტის საგანია.
თუ არ ხართ შეთანხმებული:
- თქვენ უფრო მეტად ხართ მიდრეკილი მანიპულირებული ბილდებისა და დამოკიდებულებების შეტევებისკენ.
- შესაძლოა, თქვენ გარიცხული იყოთ პარტნიორის ან მომწოდებლის ეკოსისტემებიდან, რომლებიც SLSA-ს მოითხოვენ.
- უსაფრთხოების ჯგუფებს გაუჭირდებათ იმის დადასტურება, თუ რა იყო სინამდვილეში გადაზიდული.
დან Standardმოქმედებამდე: CI/CD Pipeline Security საუკეთესო პრაქტიკა, რომელიც უნდა გამოიყენოთ
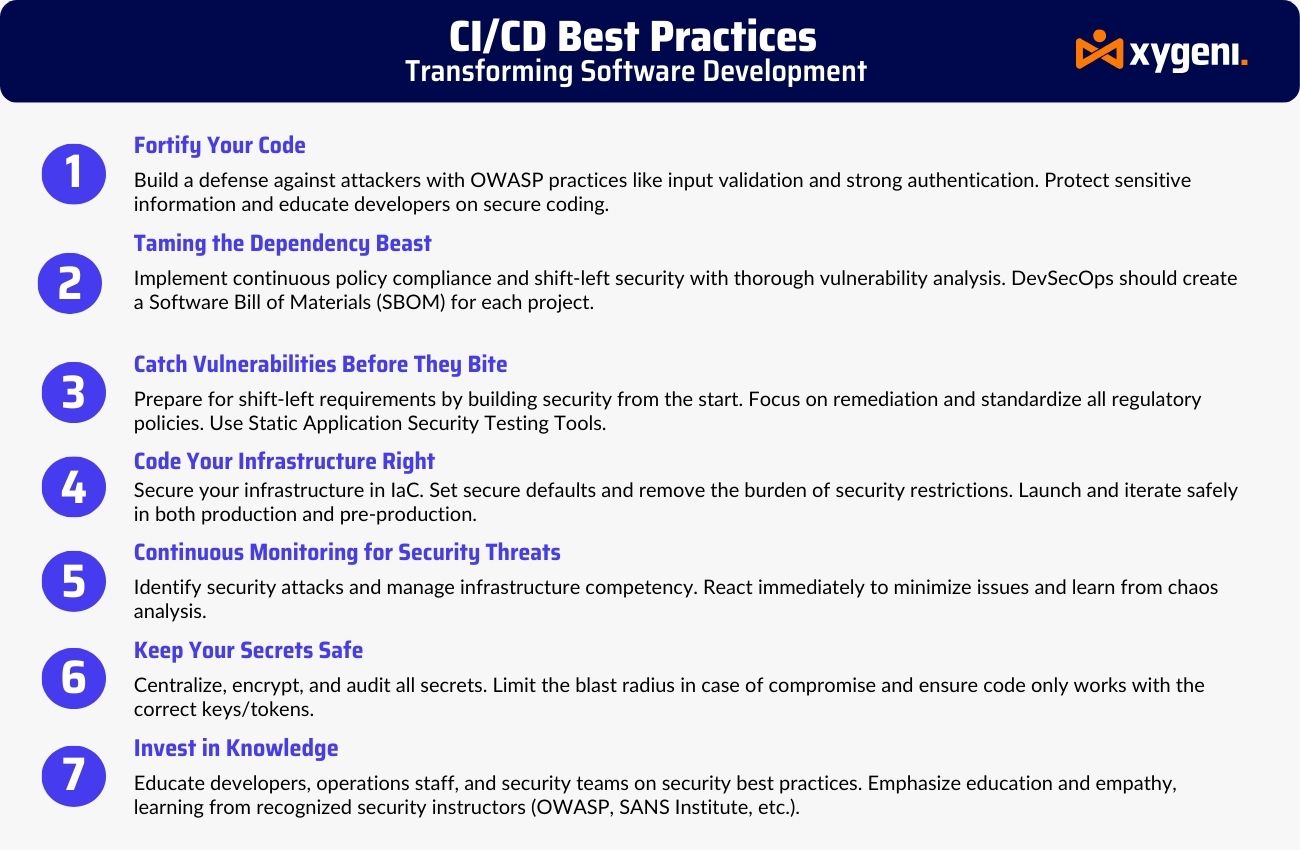
უსაფრთხოების რა ასპექტების გაგება standards for CI/CD pipelineგამოყენება პირველი ნაბიჯია, მაგრამ მათი შესრულება ყოველდღიურ შესრულებას მოითხოვს. მიუხედავად იმისა, რომ ისეთი ჩარჩოები, როგორიცაა NIST, OWASP და SLSA, განსაზღვრავენ რა, ეს თქვენი იმპლემენტაციაა, რომელიც უზრუნველყოფს როგორსხვა სიტყვებით რომ ვთქვათ, შესაბამისობა მხოლოდ მაშინ მუშაობს, როდესაც საუკეთესო პრაქტიკა პირდაპირ თქვენს სამუშაო პროცესებშია ჩადებული.
სწორედ ამიტომ, შემდეგი CI/CD pipeline security საუკეთესო პრაქტიკა ფოკუსირებულია რეალურ, საველე პრაქტიკაში გამოცდილ ქმედებებზე, რომლებიც დაგეხმარებათ არა მხოლოდ ამ საკითხებთან შესაბამისობაში მოყვანაში standards—მაგრამ ასევე გაზარდეთ მდგრადობა თქვენი პროგრამული უზრუნველყოფის მიწოდების სასიცოცხლო ციკლის ყველა ეტაპზე.
უსაფრთხოების რა ასპექტების გაგება standards for CI/CD pipelineგამოყენება მხოლოდ დასაწყისია. სინამდვილეში, მათი ყოველდღიურ ოპერაციებში გამოყენება არის ის, რაც თქვენს pipeline ნამდვილად უსაფრთხო. მიუხედავად იმისა, რომ NIST, OWASP და SLSA განსაზღვრავენ, თუ რა უნდა გაკეთდეს, თქვენი იმპლემენტაცია განსაზღვრავს, თუ როგორ. სხვა სიტყვებით რომ ვთქვათ, შესაბამისობა არაფერს ნიშნავს, თუ საუკეთესო პრაქტიკას პირდაპირ არ ჩადებთ თქვენს მიწოდების სამუშაო პროცესებში.
ამიტომ, შემდეგი CI/CD pipeline security საუკეთესო პრაქტიკა მხოლოდ თეორიული არ არის - ის ეფუძნება პრაქტიკაში გამოცდილ ტაქტიკას, რომელიც აძლიერებს თქვენი პროგრამული უზრუნველყოფის მიწოდების სასიცოცხლო ციკლის ყველა ფენას.
ინვენტარი და ხილვადობა
პირველ რიგში, დააფიქსირეთ თქვენი მთელი რუკა CI/CD ეკოსისტემა. იდენტიფიცირება დაკავშირებული სისტემები, ავტორიზაციის მონაცემები, მორბენლები და მესამე მხარის ინსტრუმენტები. შედეგად, თქვენ შეგიძლიათ გამოავლინოთ ჩრდილოვანი ინტეგრაციები, ტოქსიკური დამოკიდებულებები და არასწორი კონფიგურაციები ინციდენტების გამოწვევამდე.
მინიმალური პრივილეგია და როლური ჰიგიენა
მეორეც, მკაცრად განსაზღვრეთ როლებზე დაფუძნებული წვდომის კონტროლი (RBAC). ამოიღეთ არასაჭირო ნებართვები, ხშირად შეცვალეთ ავტორიზაციის მონაცემები და უპირატესობა მიანიჭეთ ხანმოკლე ტოკენებს. შესაბამისად, ეს ამცირებს გვერდითი გადაადგილების რისკს, თუ თავდამსხმელი შიგნით მოხვდება.
საიდუმლოებები და კონფიგურაციის ჰიგიენა
გარდა ამისა, მოერიდეთ საიდუმლოებების შენახვას გარემოს ცვლადებში ან კოდში. გამოიყენეთ სპეციალური საიდუმლო საცავები და ინტეგრირეთ სკანირების ინსტრუმენტები, რომლებიც ადრეულ ეტაპზე აღმოაჩენენ გაჟონვას. ამ მიზნით, Xygeni Secrets Security უზრუნველყოფს რეალურ დროში აღსრულებას და pre-commit სკანირება რისკების გამოსავლენად, სანამ ისინი წარმოებამდე მიაღწევენ.
Guardrails და Runtime Enforcement
გარდა ამისა, დააყენეთ ფილიალების დაცვა, მოითხოვეთ კოდის გადახედვა და შეზღუდეთ სამუშაოების რედაქტირება მგრძნობიარე საცავებში. ამავდროულად, განათავსეთ გაშვების დროს აღსრულების მექანიზმები სახიფათო ქცევების შესაჩერებლად, როგორიცაა უკუ შელი ან პრივილეგიების ესკალაციის მცდელობები.
უსაფრთხო დამოკიდებულებები და წარმომავლობა
მაგალითად, დაამაგრეთ ყველა დამოკიდებულების ვერსია, დაასკანირეთ დაუცველობები და გადაამოწმეთ თქვენი SBOMს. ამ მიზნით, ქსიგენის მარილი (აკრონიმი, რომელიც ნიშნავს „პროგრამული უზრუნველყოფის ატესტაციის ფენას ნდობისთვის“) მოდული ხელს აწერს ყველა არტეფაქტს, რაც გაძლევთ წარმოშობისა და შენობის მთლიანობის კრიპტოგრაფიულ დადასტურებას.
მნიშვნელოვანის მონიტორინგი
და ბოლოს, გასცდით ძირითად ჟურნალირებას. დანერგეთ ქცევითი მონიტორინგი, რომელიც აღნიშნავს პოლიტიკის დარღვევებს და CI/CD ანომალიების რეალურ დროში აღმოჩენა. ამის გათვალისწინებით, თქვენი ხელსაწყოები უნდა იძლეოდეს ქმედით ინფორმაციას და არა მხოლოდ განგაშის ხმაურს.
როგორ იცავს Xygeni თქვენს CI/CD Pipeline ბოლოდან ბოლომდე
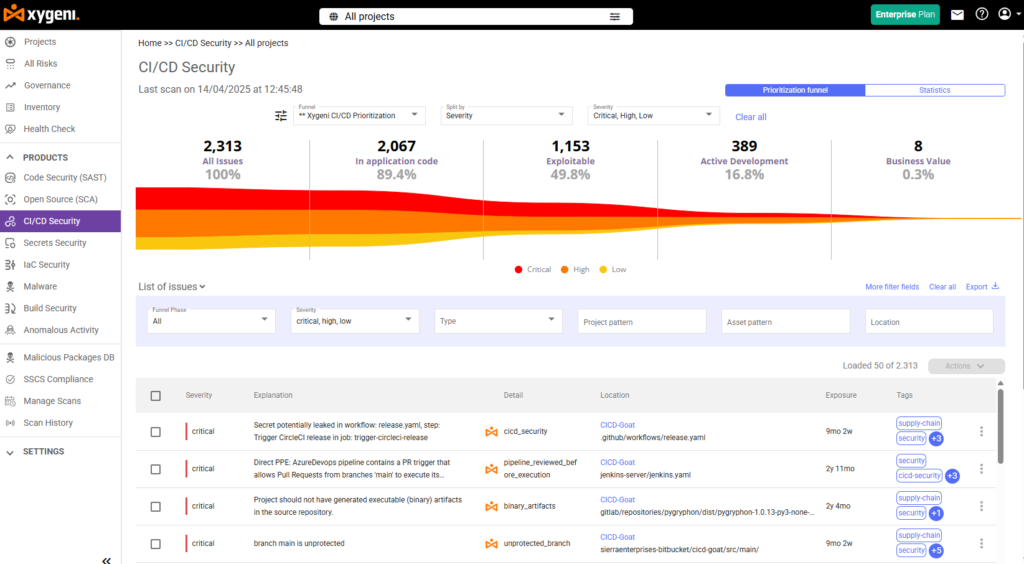
თანამედროვე CI/CD pipelineსწრაფად მოძრაობენ — და ასევე დღევანდელი საფრთხეებიც. სწორედ ამიტომ ქსიგენი CI/CD უსაფრთხოება არა მხოლოდ სკანირებს თქვენს სამუშაო პროცესებს. ამის ნაცვლად, ის გთავაზობთ სრული სპექტრის დაცვას, რომელიც შეესაბამება ყველაზე მნიშვნელოვანს. CI/CD pipeline security standards, მათ შორის NIST SP 800-204D, OWASP CI/CD ყველაზე 10და SLSA.
უსაფრთხოების DevOps-ის სასიცოცხლო ციკლში უშუალოდ ჩასმით, Xygeni ეხმარება გუნდებს მარცხნივ გადახვიდნენ, აღასრულონ პოლიტიკა და შეინარჩუნონ შესაბამისობა — ყველაფერი ეს განვითარების სიჩქარის შეფერხების გარეშე.
სრული ინვენტარი CI/CD აქტივები
დასაწყისისთვის, Xygeni ასახავს თქვენს მთელ CI/CD გარემო. სამუშაოებიდან და მორბენლებიდან დაწყებული, ტოკენებითა და მესამე მხარის ინტეგრაციებით დამთავრებული, ის სრულ ხილვადობას გაძლევთ. შესაბამისად, თქვენ შეგიძლიათ აღმოაჩინოთ ფარული რისკები, არასწორი კონფიგურაციები და არაავტორიზებული კავშირები, სანამ ისინი რეალურ ზიანს მიაყენებენ.
საიდუმლოებები და რწმუნებათა სიგელების დაცვა
შემდეგ, Xygeni აქტიურად სკანირებს თქვენს საცავებს და pipelines მყარი კოდირებული საიდუმლოებების, გაჟონილი ტოკენების ან მოძველებული ავტორიზაციის მონაცემების შესამოწმებლად. თუ რამე გამოვლინდება, ის გაცნობებთ და მყისიერად გამოიყენებს თქვენს უსაფრთხოების პოლიტიკას. ამ გზით, საიდუმლოებები დაცული რჩება და თავდამსხმელები გარეთ რჩებიან.
კონტექსტის გათვალისწინებით სკანირება და მავნე პროგრამების აღმოჩენა
ტრადიციული სკანერებისგან განსხვავებით, Xygeni აერთიანებს SAST, SCA, IaC ანალიზიდა ინდივიდუალური დამცავი აღჭურვილობის აღმოჩენა ერთიან ძრავად. შედეგად, ის ავლენს რეალურ საფრთხეებს — როგორიცაა ინექციური გარსები ან მავნე სკრიპტები — და ფილტრავს ხმაურს ექსპლუატაციის შეფასებისა და ხელმისაწვდომობის კონტექსტის გამოყენებით.
პოლიტიკის აღსრულება და გაშვების დროს დაცვა
გარდა ამისა, Xygeni აწყობს თქვენს უსაფრთხოების წესებს შექმნის დროს. სახიფათო სკრიპტები, საეჭვო სამუშაოები ან არაავტორიზებული მესამე მხარის ქმედებები იბლოკება მათ გაშვებამდე. ეს უზრუნველყოფს პროაქტიულ დაცვას მოწამვლისგან. pipeline შესრულება და არაავტორიზებული ცვლილებები.
არტეფაქტების უსაფრთხო წარმომავლობა (SLSA-თან თავსებადი)
გარდა ამისა, Xygeni-ს SALT (ნდობის პროგრამული უზრუნველყოფის ატესტაციის ფენა) ხელს აწერს ყველა არტეფაქტს და აკავშირებს მას მის წარმოშობასთან სრული ატესტაციებიეს ნიშნავს, რომ ყველა ბილდი დამოწმებადია, დაცულია გატეხვისგან და სრულად შეესაბამება SLSA დონე 2+ მოთხოვნები.
აუდიტისთვის მზადყოფნაში მოხვედრა
და ბოლოს, Xygeni ყველაფერს აკონტროლებს - ყველა სამუშაოს, პოლიტიკის დეველოპერებს.cisიონი და მზადყოფნა - წინასწარიcisიონი. ემზადებით თუ არა დორა, ISO / IEC 27001, ან NIS2 აუდიტის ფარგლებში, ის გთავაზობთ იმ ინფორმაციასა და ჟურნალებს, რომლებიც გჭირდებათ სანდოობის დაცვის დემონსტრირებისთვის.
როგორ უზრუნველყოფს Xygeni უსაფრთხოებას Standards-ისთვის CI/CD Pipelines
მიუხედავად იმისა, რომ ბევრ ინსტრუმენტს შეუძლია თქვენი კოდის სკანირება, ძალიან ცოტა დაგეხმარებათ მნიშვნელოვანი ჩარჩოებისადმი ჭეშმარიტად შესაბამისობაში ყოფნაში. Xygeni სცილდება აღმოჩენის უნარს - ის... ოპერატიულად ახორციელებს ყველაზე მნიშვნელოვანი CI/CD pipeline security standards პირდაპირ თქვენს სამუშაო პროცესებში. მიუხედავად იმისა, ეთანხმებით თუ არა NIST SP 800-204D, გამკვრივება OWASP CI/CD ყველაზე 10, ან დამტკიცება SLSA დონე 2+ შესაბამისობის გათვალისწინებით, Xygeni თქვენთვის ყველაზე მძიმე სამუშაოს შეასრულებს.
NIST SP 800-204D-თან მიმაგრებულია
პირველ რიგში, NIST-ის რეკომენდაციები უსაფრთხო DevSecOps-ისთვის pipelines ხაზს უსვამს კონფიგურაციის მთლიანობას, ავტომატიზირებულ ტესტირებას და სრულ მიკვლევადობას. Xygeni ამას რამდენიმე ძირითადი გზით უჭერს მხარს:
- ის განუწყვეტლივ აძლიერებს უსაფრთხო კონფიგურაციებს და აფიქსირებს არასწორ კონფიგურაციებს მათი წარმოშობისთანავე.
- ის აერთიანებს სკანირებას SAST, SCAდა IaC პირდაპირ თქვენს CI/CD pipelines.
- ის აღრიცხავს ყოველ pipeline ცვლილებებისა და დარღვევების აღმოსაფხვრელად, რაც DORA ან ISO ჩარჩოების აუდიტს მარტივს ხდის.
შედეგად, თქვენი pipelineისინი არა მხოლოდ უსაფრთხოდ გამოიყურებიან, არამედ დიზაინითაც თვალყურის დევნებადი, აუდიტირებადი და დაცვადია.
მოიცავს OWASP-ს CI/CD ყველაზე 10
OWASP ავლენს ყველაზე გავრცელებულ და საშიშ CI/CD pipeline რისკები — რომელთაგან ბევრი გამომდინარეობს საიდუმლოებების ბოროტად გამოყენებისგან, ზედმეტად პრივილეგირებული როლებიდან ან მავნე კოდის შესრულებიდან. საბედნიეროდ, Xygeni პირდაპირ უმკლავდება ამ საფრთხეებს:
- ის აქტიურად სკანირებს მყარად დაშიფრულ სერთიფიკატებსა და საიდუმლო გაჟონვებს, სანამ ისინი თქვენს საცავებში მოხვდებიან.
- ის აწესებს წვდომის კონტროლის პოლიტიკას, უზრუნველყოფს მოვალეობების ზუსტ გამიჯვნას და pipeline როლის ჰიგიენა.
- ის რეალურ დროში ბლოკავს ინექციურ დატვირთვებს, საპირისპირო გარსებს და დაბინძურებულ ბრძანებებს, სანამ ისინი გაშვებული იქნება.
მოკლედ, Xygeni არა მხოლოდ გააფრთხილებთ OWASP რისკების შესახებ - ის ავტომატურად თიშავს მათ.
უზრუნველყოფს SLSA-ს შესაბამისობას ყუთში ჩასმიდანვე
და ბოლოს, SLSA (პროგრამული არტეფაქტების მიწოდების ჯაჭვის დონეები) უსაფრთხო შექმნის სტანდარტებს ადგენს. pipelines. Xygeni დაგეხმარებათ SLSA Level 2+-ის დაკმაყოფილებაში ჩაშენებული ფუნქციით SALT (ნდობის პროგრამული უზრუნველყოფის ატესტაციის ფენა) მოდული:
- ის ხელს აწერს თითოეულ არტეფაქტს და აკავშირებს მას კონკრეტულ აწყობის პროცესთან გამოყენებით სრული ატესტაციები.
- ის ადასტურებს პროგრამული უზრუნველყოფის მთლიანობას კრიპტოგრაფიული ვერიფიკაციით — რაც უზრუნველყოფს, რომ არაფერი არ არის ხელშეუხებელი.
- ის ხელს უწყობს მომხმარებლის, გამყიდველის ან მარეგულირებლის მოთხოვნების დაკმაყოფილებას პროგრამული უზრუნველყოფის უსაფრთხო და თვალყურის დევნების მიზნით მიწოდების შესახებ.
ამ მიზნით, თქვენი გუნდი სრულ ნდობას მოიპოვებს თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მიმართ — ამავდროულად, შეინარჩუნებს თქვენს pipeline უსაფრთხო, თვალყურის დევნებადი და სრულად თავსებადი ინდუსტრიის სტანდარტებთან standards.
დასკვნა: დაიცავით თქვენი Pipelines-თან გასწორებით CI/CD უსაფრთხოება Standards
დღევანდელი სწრაფი მიწოდების დასაცავად pipelineშ., ჯერ უნდა გაიგოთ რა უსაფრთხოება standards for CI/CD pipelines რეალურად მოითხოვს. ჩარჩოები, როგორიცაა NIST SP 800-204D, OWASP CI/CD ყველაზე 10და SLSA ისინი მხოლოდ თეორიას არ გვთავაზობენ - ისინი უსაფრთხო, თავსებადი და მაღალი ხარისხის სამუშაო პროცესების შესაქმნელად ქმედით ნახაზებს გვთავაზობენ.
თუმცა, უბრალოდ იმის ცოდნა, რომ standards საკმარისი არ არის. თქვენ უნდა დანერგოთ DevOps-ის სიჩქარით მომუშავე მართვის საშუალებები. ეს ნიშნავს ჩაშენებას CI/CD pipeline security საუკეთესო პრაქტიკა ყველა ეტაპზე - დან commit განლაგება — და იმის უზრუნველყოფა, რომ თქვენს გუნდს შეეძლოს მათი აღსრულება შენელების გარეშე.
სწორედ აქ ერთვება Xygeni. ავტომატური აღმოჩენის, პოლიტიკის აღსრულებისა და რეალურ დროში დაცვის კომბინირებით, Xygeni უზრუნველყოფს შესაბამისობის უწყვეტობას. იქნება ეს დაუცველობის სკანირება, სახიფათო სამუშაოების დაბლოკვა თუ ISO, DORA ან NIS2 აუდიტის ჟურნალების გენერირება, Xygeni დაგეხმარებათ თქვენი მოთხოვნების დაკმაყოფილებაში. CI/CD pipeline security გოლები თავდაჯერებულად.
მზად ხართ, აკონტროლოთ თქვენი პროგრამული უზრუნველყოფის მიწოდების უსაფრთხოება? წიგნის დემო და ნახეთ, როგორ ამარტივებს Xygeni შესაბამისობას სიჩქარის შელახვის გარეშე.

