






პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ვიზუალიზაციის დაუფლება: უსაფრთხოების გაზრდა და ეფექტურობის გაზრდა
სარჩევი
ამ ყოვლისმომცველ სახელმძღვანელოში ჩაუღრმავდით პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ვიზუალიზაციისა და რუკების შექმნის აუცილებელ საკითხებს. აღმოაჩინეთ, თუ როგორ ზრდის ეს მნიშვნელოვანი სტრატეგიები უსაფრთხოებას და ოპერაციულ ეფექტურობას პროგრამული უზრუნველყოფის შემუშავებაში. გაეცანით მიწოდების ჯაჭვის რუკების შექმნის, DevSecOps-ისა და ღია კოდის პროგრამული უზრუნველყოფის მართვის უახლეს ინსტრუმენტებსა და პრაქტიკებს ძლიერი და გამარტივებული პროგრამული უზრუნველყოფის სასიცოცხლო ციკლისთვის.
ვიზუალიზაციის მოგზაურობის დაწყება: რა და რატომ
წარმოიდგინეთ, რომ რთულ ლაბირინთში მიდიხართ, სადაც უამრავი ბილიკი, ფარული კარები და გაუთვალისწინებელი ხაფანგებია. ეს სცენარი მხოლოდ თავსატეხების მოყვარულთა ოცნება არ არის; ეს ყოველდღიური რეალობაა პროგრამული უზრუნველყოფის შემუშავების გუნდებისთვის, რომლებიც რთულ მიწოდების ჯაჭვებს მართავენ. პროგრამული უზრუნველყოფის შემუშავების სამყაროში ლაბირინთი თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვია და ფსონები წარმოუდგენლად მაღალია - უსაფრთხოების დარღვევებიდან დაწყებული ოპერაციული არაეფექტურობით დამთავრებული.
მაგრამ რა მოხდებოდა, თუ ამ ლაბირინთის რუკა და ხედი გექნებოდათ? თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რუკის შექმნა და ვიზუალიზაცია მხოლოდ ხაზებისა და წერტილების დახატვას არ გულისხმობს; ეს ეხება ფარული კავშირების გამოვლენას, პოტენციური რისკების გამოვლენას და თქვენი პროექტებისთვის ყველაზე ეფექტური გზების აღმოჩენას.
შემდეგ აბზაცებში ჩვენ განვიხილავთ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რუკების შედგენისა და ვიზუალიზაციის სასიცოცხლო როლს. ინდუსტრიის ლიდერების მოსაზრებებითა და რეალური მაგალითებით, გაიგეთ, თუ როგორ აძლიერებს ეს პრაქტიკა უსაფრთხოებას და აუმჯობესებს ეფექტურობას, რაც უზრუნველყოფს თქვენი პროგრამული უზრუნველყოფის შემუშავების უსაფრთხო და წარმატებულ გზას. მოდით, დავიწყოთ მოგზაურობა, რათა შევცვალოთ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ხედვა და მართვა, სირთულე სიცხადედ და გამოწვევები შესაძლებლობებად ვაქციოთ.
ლაბირინთის დემისტიფიკაცია: ვიზუალიზაციის კრიტიკული როლი
ეროვნული ინსტიტუტი Standards და ტექნოლოგიები (NIST) ხაზს უსვამს თანამედროვე კიბერუსაფრთხოების კრიტიკულ ასპექტს - ნათელ, თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დეტალური რუკაეს მხოლოდ ტექნიკური დახვეწილობა არ არის; ეს თქვენი თავდაცვის სტრატეგიის ქვაკუთხედია. პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების (SSC) სირთულე და გაუმჭვირვალობა უსაფრთხოების მნიშვნელოვან გამოწვევებს ქმნის, განსაკუთრებით ინვენტარიზაციისა და აღმოჩენის ასპექტებში.
ნისლში ნავიგაცია: ხილვადობის გამოწვევების გამოვლენა
წარმოიდგინეთ ნისლით დაფარულ ლანდშაფტში ნავიგაცია. სწორედ ეს არის ის, რასაც ებრძვით Software Supply Chain Security (SSCS) ისეთი შეგრძნებაა, თითქოს ხილვადობა ფონზე ქრება, რომელიც მუდმივად მზარდი სირთულით იფარება SDLC ეკოსისტემები. ა-ს თანახმად გამოკითხვის Cloud Native Computing Foundation-ის მონაცემებით, ტექნოლოგების უმეტესობა აცხადებს, რომ უპრეცედენტო IT სირთულეების წინაშე დგას, რაც მონაცემთა ხმაურის მნიშვნელოვან რაოდენობას ქმნის.
ეს სირთულე ართულებს პროგრამული უზრუნველყოფის პროექტში ჩართული მრავალი კომპონენტის თვალყურის დევნებას, რაც იწვევს კონფიგურაციისა და ნებართვების პრობლემების, ასევე პოტენციური უსაფრთხოების დაუცველობების იდენტიფიცირების სირთულეებს. ორგანიზაციებს სჭირდებათ მთელი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მკაფიო ხედვა, რათა ეფექტურად დაიცვან თავიანთი აპლიკაციები.
ორგანიზაციები შემდეგი სირთულეებისა და დაბრკოლებების წინაშე დგანან საკუთარი თავის დაცვის მცდელობისას: CI/CD უსაფრთხოების:
- ზუსტი ინვენტარიზაციის სირთულე: პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში ყველა კომპონენტის ზუსტი ინვენტარიზაცია თივის ზვინში ნემსების პოვნას ჰგავს. როგორც Linux Foundation იტყობინება, საშუალო პროგრამული უზრუნველყოფის მიწოდების ჯაჭვი იმდენად რთულია, რომ ორგანიზაციების უმეტესობას სჭირდება უფრო მკაფიო გაგება მათი პროგრამული ეკოსისტემების შემადგენელი სხვადასხვა ელემენტების შესახებ. ცოდნის ეს ხარვეზი მნიშვნელოვან ბარიერს წარმოადგენს მიწოდების ჯაჭვის ეფექტურად უზრუნველყოფისთვის..
- საფრთხეების აღმოჩენის გამოწვევები: პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში დაუცველობების აღმოჩენა წარმოუდგენელია. ყოველდღიურად ახალი საფრთხეების გაჩენის გამო, პოტენციური უსაფრთხოების დარღვევების ფეხდაფეხ ადევნება სიფხიზლეს და მოწინავე ტექნოლოგიურ შესაძლებლობებს მოითხოვს. ამ საფრთხეების მუდმივად განვითარებადი ბუნება ნიშნავს, რომ ტრადიციული დაუცველობის გამოვლენის მეთოდები ხშირად საჭიროებს გაუმჯობესებას..
- ღია კოდის და მესამე მხარის კომპონენტებში ნავიგაცია: თანამედროვე პროგრამული უზრუნველყოფის შემუშავებაში ღია კოდისა და მესამე მხარის კომპონენტების ფართო გამოყენება სირთულის კიდევ ერთ ფენას ქმნის. მიუხედავად იმისა, რომ ეს კომპონენტები აჩქარებს განვითარებას და ფართო ფუნქციონალურობას გვთავაზობენ, ისინი ასევე უცნობ რისკებსაც წარმოადგენენ. 2020 წლის „Open Source Security „და რისკების ანალიზის“ ანგარიშში ხაზგასმულია, რომ კოდების ბაზების 75% შეიცავს ღია კოდის დაუცველობებს, რაც ხაზს უსვამს მკაცრი უსაფრთხოების ზომების საჭიროებას. კატაloging და ამ დამოკიდებულებების მუდმივი მონიტორინგი ახალი რისკების მიმართ უმნიშვნელოვანესი და ამავდროულად, გადამწყვეტია..
ღია კოდის პროგრამული უზრუნველყოფის უსაფრთხოების რისკებთან დაკავშირებული შეშფოთება
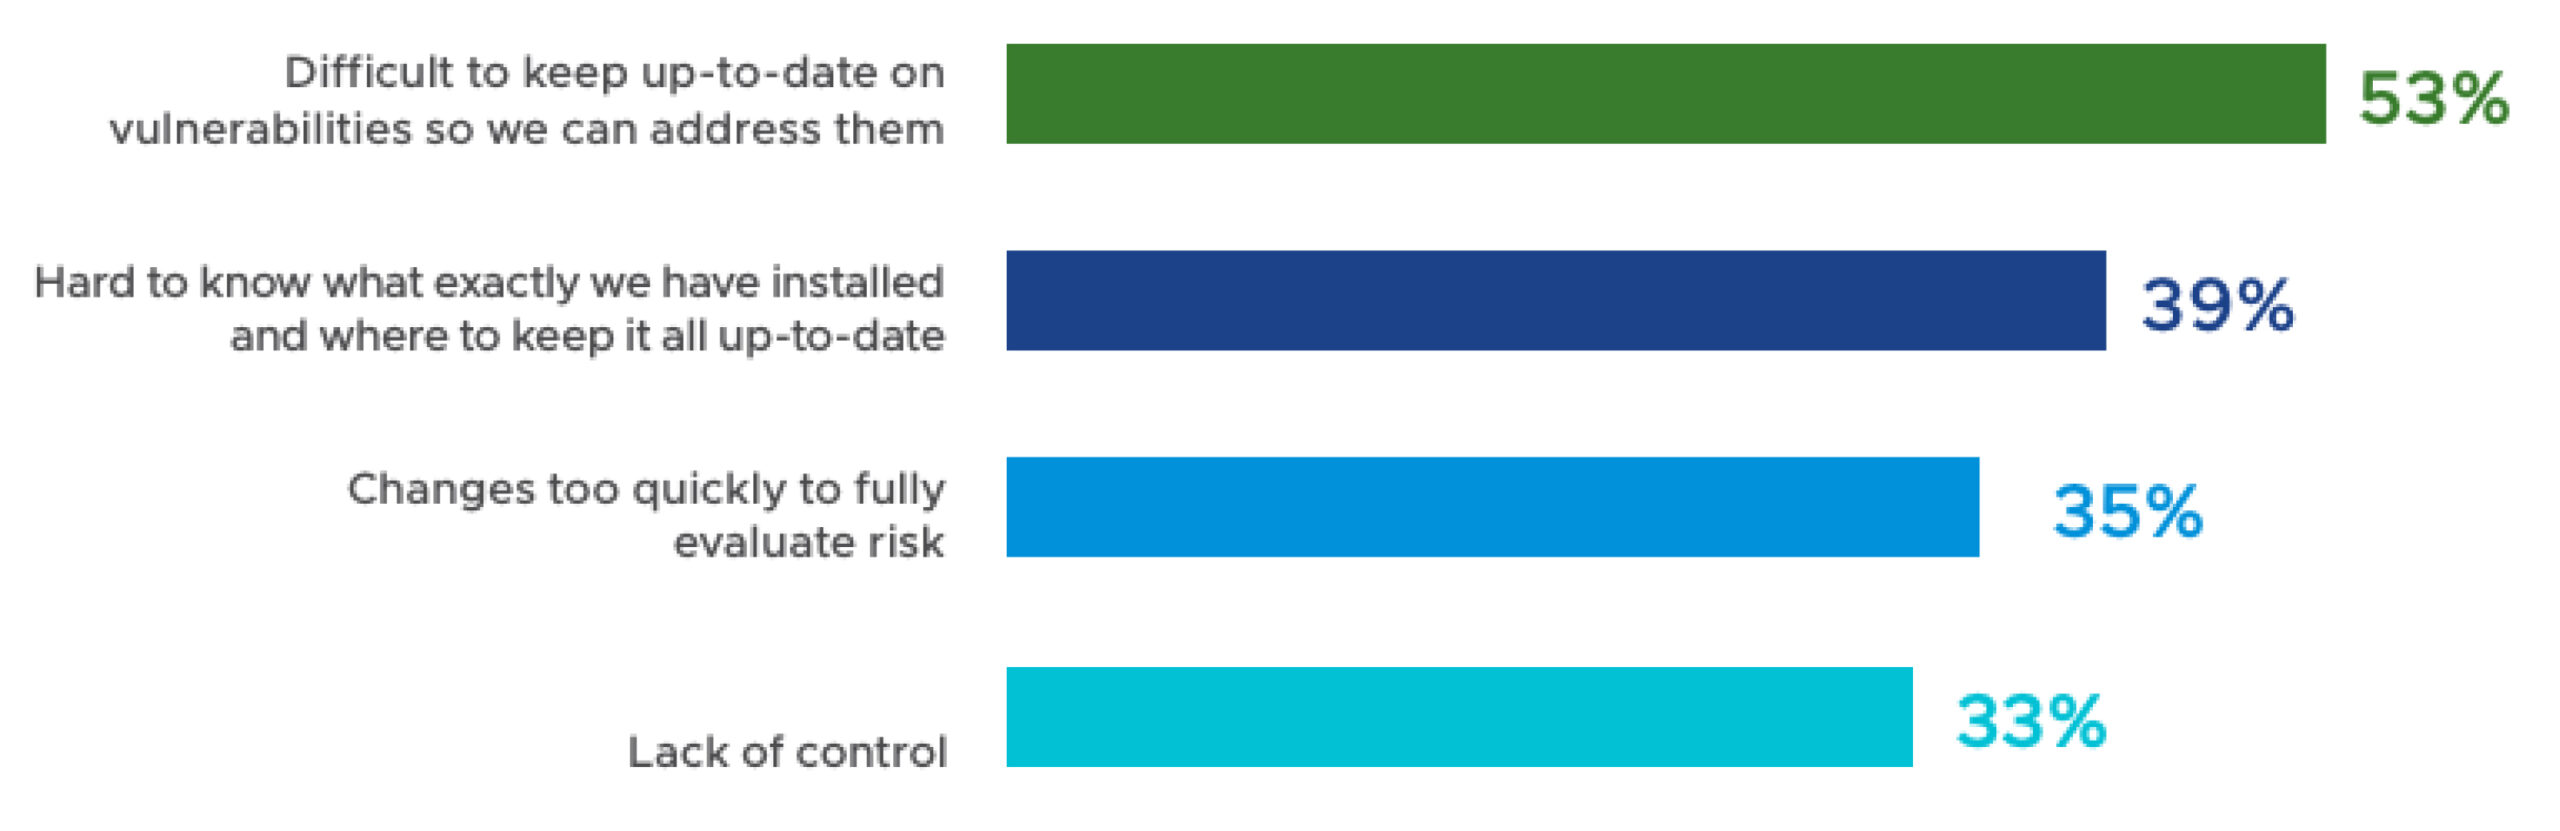
ბნელი კუთხეების განათება: უსაფრთხოება ხილვადობის მეშვეობით
ხილვადობის პრობლემას კიდევ უფრო ამძიმებს DevSecOps გუნდების უუნარობა, პრიორიტეტულად განსაზღვრონ ქმედებები. უახლესი ანგარიშები ხაზს უსვამს, რომ ბევრი ინჟინერი თავს გადატვირთულად გრძნობს მონაცემების უზარმაზარი მოცულობისა და მათ სისტემებში პოტენციური დაუცველობების რაოდენობის გამო. ეს გადატვირთვა ხშირად იწვევს მოქმედების პარალიზებას, სადაც გუნდებს არ შეუძლიათ განასხვავონ კრიტიკული და ნაკლებად კრიტიკული დაუცველობები, რომლებიც დაუყოვნებლივ ყურადღებას საჭიროებენ.პრიორიტეტების არარსებობა არა მხოლოდ დროულ გამოსწორების ძალისხმევას აფერხებს, არამედ რესურსებსაც ზოგავს და IT გუნდების საერთო რეაგირებას აფერხებს.
ეს ორი გამოწვევა - ხილვადობის ნაკლებობა და პრიორიტეტების განსაზღვრის სირთულე - ურთიერთდაკავშირებულია და ხშირად ერთმანეთს ერწყმის. ტექნოლოგიური დასტის შეზღუდული ხილვადობა ართულებს იმის გაგებას, თუ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რომელი ელემენტებია რისკის ქვეშ. ამავდროულად, ქმედებების პრიორიტეტიზაციის შეუძლებლობა შეიძლება გამოწვეული იყოს და ხელს უწყობდეს ამ გაუგებრობას.
ერთად, ისინი მნიშვნელოვან ბარიერს ქმნიან ადეკვატური software supply chain security, რაც ხაზს უსვამს გადაწყვეტილებების საჭიროებას, რომლებიც ხმაურს შეამცირებს და მკაფიო, ქმედითი ხედვის წყარო გახდება.
გზის გაწმენდა: ოპერაციების გამარტივება მკაფიო ხედვით
უსაფრთხოების სფეროს გასცდით და აღმოაჩენთ, რომ თქვენი მიწოდების ჯაჭვის ვიზუალიზაცია მხოლოდ დაცვაზე მეტს აკეთებს - ეს ბნელ ოთახში შუქის ანთებას ჰგავს, რაც თქვენი ოპერაციების ყველაზე სწრაფ და ეფექტურ გზებს ავლენს. ეს გუნდებს განვითარების ეკოსისტემის ხედს აძლევს, რაც მათ საშუალებას აძლევს, ამოიცნონ ზედმეტი აქტივები და მოუვლელი ელემენტები. ეს სიცხადე განსაკუთრებით სასარგებლოა მასშტაბური პროექტების დროს, სადაც მრავალი ერთეული და კომპონენტია გადაჯაჭვული.
სტრატეგიული ხედვები: ინსტრუმენტები და ტექნიკა უკეთესი ხილვადობისთვის
წარმოიდგინეთ, რომ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რენტგენის ხედვა გაქვთ. ეს უბრალოდ ნაწილების დანახვაზე მეტია; ეს ფარული, რთული კავშირების აღქმას და მათ გაგებისა და მოქმედების მოზაიკად გარდაქმნას ეხება. რამდენიმე კონკრეტული სტრატეგია და მეთოდოლოგია, ავტომატიზირებული ხელსაწყოების როლთან ერთად, რომლებსაც შეუძლიათ მნიშვნელოვნად გააუმჯობესონ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების ხილვადობა, არის:
ყოვლისმომცველი აქტივების რუკების შედგენის ინსტრუმენტების დანერგვა
დასაწყისისთვის, განიხილეთ ისეთი ინსტრუმენტების დანერგვა, რომლებიც მიწოდების ჯაჭვის ყველა კომპონენტის დეტალურ ხედვას გვთავაზობენ. ეს მოიცავს მესამე მხარის დამოკიდებულებების, ღია კოდის ბიბლიოთეკების და ყველა... CI/CD pipeline ნაბიჯი.
ამ ხელსაწყოებს შეუძლიათ შეუფერხებლად ინტეგრირება უწყვეტ ინტეგრაციაში/უწყვეტ განლაგებაში (CI/CD) pipelines, რაც პროგრამული უზრუნველყოფის კომპონენტების უწყვეტი თვალყურის დევნებისა და მართვის საშუალებას იძლევა, როდესაც ისინი განვითარებისა და განლაგების სხვადასხვა ეტაპზე გადადიან.
შედეგად, ოპერაციები უფრო გამარტივებული ხდება და ეფექტურობა იზრდება, რადგან გუნდებს შეუძლიათ უზრუნველყონ, რომ საბოლოო პროდუქტის ნაწილი მხოლოდ უსაფრთხო და განახლებული კომპონენტები იყოს.
ავტომატიზირებული ინვენტარიზაციის მართვის როლი
ტრადიციულ კონფიგურაციებში, ყველა პროგრამული კომპონენტის, მათ შორის მესამე მხარის დამოკიდებულებებისა და ღია კოდის ბიბლიოთეკების, განახლებული ინვენტარის შენარჩუნება დიდ დროს მოითხოვს და შეცდომების დაშვებისკენაა მიდრეკილი.
ავტომატიზირებული ინვენტარიზაციის მართვის სისტემები გადამწყვეტ როლს თამაშობს ხილვადობისკენ სწრაფვაში. ისინი შექმნილია პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში თითოეული კომპონენტის ზედმიწევნითი კატალოგიზაციისა და თვალყურის დევნებისთვის. წარმოიდგინეთ სისტემა, რომელიც ავტომატურად აახლებს და აღრიცხავს პროგრამული უზრუნველყოფის აქტივებში ყველა ახალ დამოკიდებულებას ან ცვლილებას - სწორედ ამას გვთავაზობენ ავტომატიზირებული ინვენტარიზაციის მართვის სისტემები.
ავტომატიზაცია მნიშვნელოვნად ამცირებს ინვენტარის თვალყურის დევნებისა და განახლების ხელით ჩასატარებელ ძალისხმევას, რაც უზრუნველყოფს, რომ არცერთი კომპონენტი არ დარჩეს შეუმჩნეველი. ეს პროცესი გადამწყვეტია პოტენციური დაუცველობების იდენტიფიცირებისთვის, რომლებიც სხვა შემთხვევაში შეიძლება გამოტოვებულიყო ხელით აუდიტის დროს.
ვიზუალიზაცია და Dashboard სიცხადისა და კომუნიკაციის ინსტრუმენტები
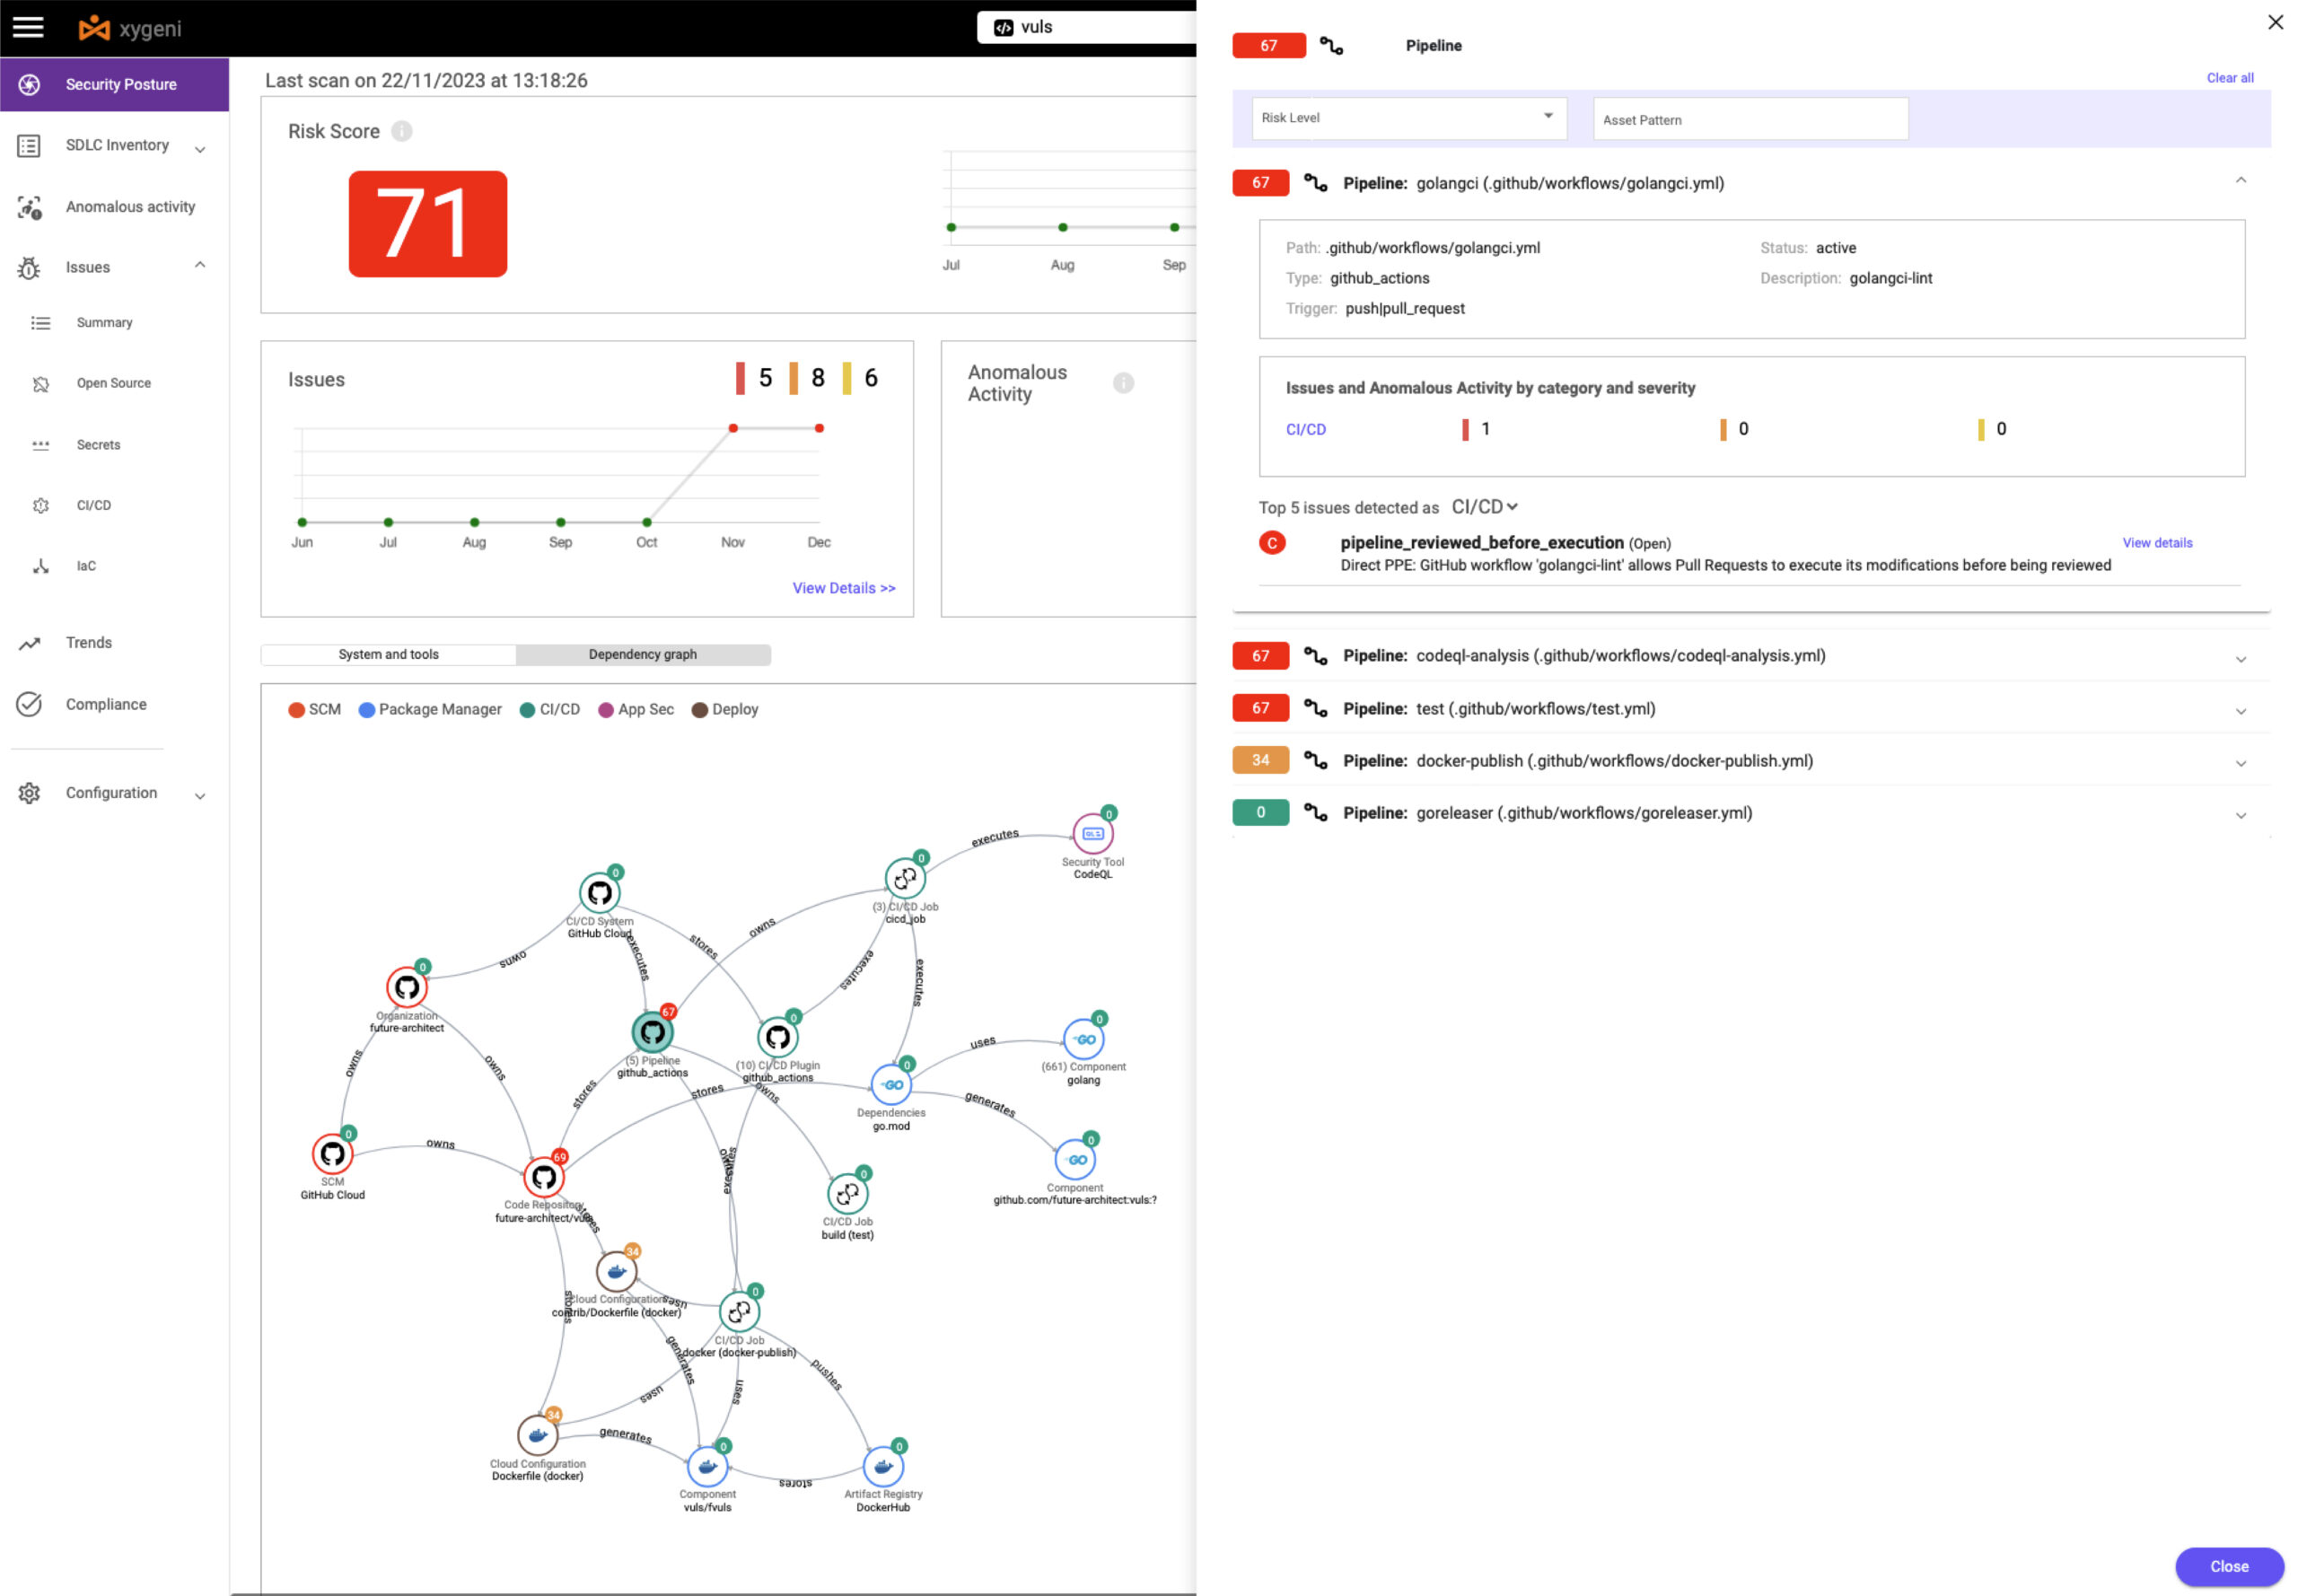
ვიზუალიზაცია მხოლოდ დანახვაზე არ არის საუბარი; ეს გაგებაზეა დამოკიდებული. ისეთი ინსტრუმენტები, როგორიცაა Xygeni, მთელი მიწოდების ჯაჭვის ინტერაქტიულ ვიზუალიზაციას უზრუნველყოფს, რაც ორგანიზაციებს საშუალებას აძლევს, დაინახონ პროგრამული უზრუნველყოფის შემუშავების პროცესის სრული სურათი.
SDLC ინვენტარი dashboardპროგრამული უზრუნველყოფის მიწოდების ჯაჭვის რთულ ქსელს გარდაქმნის მკაფიო, გრაფიკულ წარმოდგენად, რომელიც აძლიერებს გაგებას და ხელს უწყობს გუნდის წევრებს შორის კომუნიკაციას, რაც შესაძლებელს ხდის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მართვის თანამშრომლობით მიდგომას.
თითოეული კომპონენტის ჯანმრთელობისა და უსაფრთხოების სტატუსის მონიტორინგისთვის განკუთვნილი ცენტრალიზებული ინტერფეისი აადვილებს ოპერაციებს ზედმეტი ელემენტების, ასევე მოძველებული და მოუვლელი ელემენტების სწრაფი იდენტიფიცირებით, რომლებმაც შეიძლება შეაფერხოს ეფექტურობა ან შექმნას უსაფრთხოების რისკები.
პრიორიტეტების განსაზღვრის ტექნიკა DevSecOps-ში
ქმედებების ეფექტურად პრიორიტეტულობის განსაზღვრის უნარი, განსაკუთრებით კრიტიკული დაუცველობების აღმოფხვრისას, არის უნარი, რომელიც განასხვავებს პროაქტიულ გუნდებს რეაქტიული გუნდებისგან. ამ კონტექსტში პრიორიტეტულობის განსაზღვრა არ ნიშნავს მხოლოდ სიაში დავალებების მონიშვნას; ეს ეხება სტრატეგიულად განსაზღვრას, თუ რომელი ქმედებები იმოქმედებს მნიშვნელოვნად პროგრამული უზრუნველყოფის შემუშავების პროცესის უსაფრთხოებასა და ეფექტურობაზე. ზოგიერთი ტექნიკა და ჩარჩო, რომელსაც შეუძლია დაეხმაროს DevSecOps გუნდებს, არის:
რისკზე დაფუძნებული დაუცველობის პრიორიტეტიზაცია
DevSecOps-ის ფუნდამენტური მიდგომა რისკზე დაფუძნებული დაუცველობის პრიორიტეტიზაციაა. ეს მიდგომა გულისხმობს თითოეული დაუცველობის შეფასებას მისი პოტენციური ზემოქმედებისა და ექსპლუატაციის ალბათობის მიხედვით. Xygeni-ს მიერ შემოთავაზებული ინსტრუმენტების მსგავს ინსტრუმენტებს შეუძლიათ ამ შეფასების ავტომატიზაცია, მოწინავე ალგორითმების გამოყენებით, რათა გაანალიზონ დაუცველობები ორგანიზაციის კონკრეტული გარემოს კონტექსტში.
ეს მეთოდი უზრუნველყოფს, რომ პირველ რიგში აღმოიფხვრას დაუცველობები, რომლებიც აპლიკაციისა და ორგანიზაციისთვის ყველაზე მნიშვნელოვან რისკს წარმოადგენს, რაც უფრო ეფექტურად ანაწილებს რესურსებს და ამცირებს ექსპლუატაციის შესაძლებლობის ფანჯარას.
CVSS-ის და სხვა ჩარჩოების დანერგვა
საერთო დაუცველობის შეფასების სისტემა (CVSS) გთავაზობთ standardდაუცველობის სიმძიმის შესაფასებლად შექმნილი ჩარჩო. ამ ჩარჩოს მიღებით, DevSecOps გუნდები იძენენ საერთო ენას და გაგებას სხვადასხვა საფრთხისა და დაუცველობის სიმძიმის შესახებ. დამატებითი ჩარჩოების, როგორიცაა ექსპლოიტის პროგნოზირების შეფასების სისტემა (EPSS), განხილვა მნიშვნელოვნად გააუმჯობესებს ამ მიდგომას. EPSS პროგნოზირებს დაუცველობის ექსპლუატაციის ალბათობას, რაც დაუცველობის მართვისთვის მომავალზე ორიენტირებულ განზომილებას ქმნის.
Xygeni-ს CVSS-თან ინტეგრაცია, EPSS-ის ანალიზით გაძლიერებული, ხელს უწყობს დაუცველობის პრიორიტეტულობის უფრო დინამიურ და პროგნოზირებად მიდგომას. ეს კომბინაცია საშუალებას იძლევა ობიექტური შეფასებისა, რომელიც ითვალისწინებს დაუცველობის სიმძიმეს და ექსპლუატაციის შესაძლებლობას, რაც უზრუნველყოფს, რომ პრიორიტეტულობა დაფუძნებული იყოს მიმდინარე და სამომავლო რისკების პოტენციალზე.
Shift-Left და სხვა საუკეთესო პრაქტიკის მიდგომის გამოყენება
პროგრამული უზრუნველყოფის შემუშავებაში „მარცხნივ გადახრის“ მიდგომა ხაზს უსვამს უსაფრთხოების ინტეგრირებას ადრეულ ეტაპზე. SDLCეს მიდგომა უზრუნველყოფს, რომ უსაფრთხოების ტესტები და შემოწმებები განვითარების პროცესის ნაწილი იყოს. თავიდანვე უსაფრთხოების პრიორიტეტულობის მინიჭებით, გუნდებს შეუძლიათ თავიდან აიცილონ მრავალი დაუცველობის საბოლოო პროდუქტში მოხვედრა, რაც მნიშვნელოვნად ამცირებს დატვირთვას დაუცველობის მართვის შემდგომ ეტაპებზე.
მარცხნივ გადახრის მიდგომა ბუნებრივად იწვევს საუკეთესო პრაქტიკის ერთობლიობას, რომელიც არა მხოლოდ ავსებს მარცხნივ გადახრის მეთოდოლოგიის პროაქტიულ ბუნებას, არამედ აძლიერებს უსაფრთხოების საერთო მდგომარეობას მთელი პროგრამული უზრუნველყოფის შემუშავების სასიცოცხლო ციკლის განმავლობაში:
- კოლაბორაციული დეcisიონების წარმოქმნაგანვითარების, ოპერაციებისა და უსაფრთხოების გუნდებს შორის თანამშრომლობის წახალისება, რათა უზრუნველყოფილი იყოს დაუცველობებისა და მათი ზემოქმედების ჰოლისტური ხედვა.
- უწყვეტი სწავლა და ადაპტაციაუსაფრთხოების უახლესი ტენდენციების შესახებ ინფორმირებულობა და პრიორიტეტების სტრატეგიების შესაბამისად ადაპტირება.
გაუმჯობესებული დაკვირვებადობის ღირებულება პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მენეჯმენტში
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ინვენტარიზაცია და დაკვირვებადობა დღევანდელი პროგრამული უზრუნველყოფის შემუშავების სამყაროში ფუფუნება კი არა, აუცილებლობაა. ის ორგანიზაციებს საშუალებას აძლევს დაიცვან თავი დახვეწილი კიბერ საფრთხეებისგან, გაამარტივონ ოპერაციები და გააძლიერონ თანამშრომლობა სხვადასხვა დეპარტამენტს შორის. ასეთი ყოვლისმომცველი დაკვირვებადობის ჩარჩო ორგანიზაციებს რამდენიმე პერსპექტივიდან მოაქვს ღირებულება:
გაძლიერებული უსაფრთხოების პოზიცია დაწყებიდან განხორციელებამდე
პირველ რიგში, Xygeni-ის სრული დაკვირვებადობა ფუნდამენტურად აძლიერებს აპლიკაციის უსაფრთხოებას პროგრამული უზრუნველყოფის მთელი სასიცოცხლო ციკლის განმავლობაში. ის აანალიზებს უსაფრთხოების სიგნალებს პროგრამული უზრუნველყოფის შემუშავებისა და განლაგების ყველა ფაზაში, მნიშვნელოვნად აუმჯობესებს დაუცველობის მართვას და უსაფრთხოების კონტროლის აღსრულებას. ეს პროაქტიული მიდგომა საშუალებას აძლევს ორგანიზაციებს, გამოავლინონ და გამოასწორონ უსაფრთხოების დაფარვის ხარვეზები, ავტომატიზირება გაუკეთონ... SDLC უსაფრთხოების guardrailsდა დაიცვას პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ახალი საფრთხეებისგან, რითაც მნიშვნელოვნად ამცირებს აპლიკაციების რისკს.
რისკების სწრაფი შემცირებისა და დეპარტამენტების სინერგიის გაუმჯობესების მიღწევა
გაუმჯობესებული ხილვადობა და უსაფრთხოების დაფარვა აპლიკაციებში, pipelineდა გუნდები, რომლებსაც Xygeni-ს მსგავსი ინსტრუმენტები გვთავაზობენ, რისკების სწრაფ შემცირებას იწვევს. ავტომატიზირებული უსაფრთხოება guardrails ექსპოზიციის ფანჯრის მინიმუმამდე დაყვანა. გარდა ამისა, გაუმჯობესებული გრაფიკული წარმოდგენა და ჰოლისტური ხედები ხელს უწყობს დეპარტამენტებს შორის უთანხმოების შემცირებას. განვითარების, ოპერაციების და უსაფრთხოების გუნდებს შორის უკეთესი კომუნიკაცია და გაგება ხელს უწყობს უფრო თანამშრომლობითი და თანმიმდევრული სამუშაო გარემოს შექმნას.
ოპერაციული ოპტიმიზაცია და ხარჯების ეფექტურობა
გარდა ამისა, სრული დაკვირვებადობის დანერგვა ოპტიმიზაციას უკეთებს ბიზნეს ოპერაციებს და ზრდის ხარჯების ეფექტურობას. ავტომატიზაცია ორგანიზაციებს მნიშვნელოვნად ამცირებს ამოცანების აღმოჩენასა და პრიორიტეტულობის მინიჭებაზე დახარჯულ დროსა და რესურსებს, ანგარიშები მიუთითებს, რომ ამ ამოცანებზე დახარჯული დრო 65%-ზე მეტით შემცირდა და უსაფრთხოების გუნდები 40%-ით უფრო პროდუქტიულები გახდნენ. ეს ეფექტურობა ამცირებს ოპერაციულ ხარჯებს და ათავისუფლებს ძვირფას რესურსებს სხვა სტრატეგიული ინიციატივებისთვის.
ვეძებთ წინ
ხელოვნური ინტელექტისა და მანქანური სწავლების ინტეგრირება პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მართვის ინსტრუმენტებში, სავარაუდოდ, უფრო გავრცელებული გახდება მომავლისკენ სწრაფვასთან ერთად. ეს ტექნოლოგიები კიდევ უფრო მეტ ხედვას, პროგნოზირებად ანალიტიკასა და ავტომატიზაციის შესაძლებლობებს გვპირდება, რაც კიდევ უფრო აძლიერებს რთული პროგრამული ეკოსისტემების მართვის შესაძლებლობას.
Xygeni-ს როლი
Xygeni-ს მსგავსი პლატფორმები ამ ევოლუციის სათავეში დგანან და გვთავაზობენ ინსტრუმენტებსა და გადაწყვეტილებებს, რომლებიც რეაგირებენ მიმდინარე გამოწვევებზე და ეგუებიან მომავალ ტენდენციებს. მათი როლი ორგანიზაციების მიერ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მართვისადმი მიდგომის ტრანსფორმაციაში უდავოა - უსაფრთხოებისა და შესაბამისობის გაუმჯობესებიდან დაწყებული ოპერაციული ეფექტურობისა და სისწრაფის გაზრდამდე.
ჩაერთეთ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვში ისე, როგორც არასდროს
მზად ხართ, შეცვალოთ თქვენი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მართვის წესი? დროა, გადალახოთ ხილვადობისა და სირთულის გამოწვევები. გამოიყენეთ რუკებისა და ვიზუალიზაციის ინსტრუმენტების ძალა, რათა დაიცვათ თქვენი პროგრამული ეკოსისტემა, გაამარტივოთ თქვენი პროცესები და შეინარჩუნოთ ლიდერობა სწრაფად განვითარებად ციფრულ სამყაროში.
🔍 აღმოაჩინეთ და განახორციელეთგაეცანით ამ სახელმძღვანელოში განხილულ ხელსაწყოებსა და სტრატეგიებს. რომელი მათგანი შეესაბამება თქვენს ამჟამინდელ საჭიროებებს? საჭიროების შემთხვევაში, დაიწყეთ მცირედით, მაგრამ ახლავე. უკეთესი ვიზუალიზაციისკენ გადადგმული ყოველი ნაბიჯი უსაფრთხოებისა და ეფექტურობის გაზრდისკენ გადადგმული ნაბიჯია.
💡 გააზიარეთ თქვენი შეხედულებებიგქონიათ თუ არა გამოცდილება პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის ვიზუალიზაციასთან დაკავშირებით? რა გამოგადგათ და რა არა? თქვენი ისტორიები საზოგადოების სხვა წევრებსაც გაანათლებს. დაწერეთ კომენტარი ქვემოთ ან დაგვიკავშირდით; მოდით, დავიწყოთ მნიშვნელოვანი საუბარი.
???? იყავი წინპროგრამული უზრუნველყოფის შემუშავების სამყარო მუდმივად იცვლება. ნუ ჩამორჩებით. გამოიწერეთ ჩვენი საინფორმაციო ბიულეტენი უახლესი ინფორმაციის, ტენდენციებისა და პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის მართვის განახლებებისთვის. იყავით ინფორმირებული, დაიცავი თავი და შეინარჩუნეთ ეფექტურობა.
თქვენი მოგზაურობა უფრო ნათელი, უსაფრთხო და ეფექტური პროგრამული უზრუნველყოფის შემუშავების პროცესისკენ დღეს იწყება. გადადგით პირველი ნაბიჯი. ერთად დავგეგმოთ წარმატებისკენ მიმავალი გზა.
ნახეთ ჩვენი ვიდეო დემო
