






პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმები სულ უფრო გავრცელებული და დამანგრეველი ხდება. მაგალითად, Gartner პროგნოზირებს, რომ 2025 წლისთვის ყველა ბიზნესის 45% განიცდის დარღვევას. გარდა ამისა, კიბერ უსაფრთხოების საწარმოები ხაზს უსვამს ამ საფრთხის სერიოზულობას, რაც 2031 წლისთვის წლიური ზიანის გასაოცარ 138 მილიარდ დოლარს პროგნოზირებს. საერთო ჯამში, ეს პროგნოზები ხაზს უსვამს ორგანიზაციების მიერ პრიორიტეტების დასახვის გადაუდებელ აუცილებლობას. software supply chain security და განახორციელონ მკაცრი ზომები მგრძნობიარე მონაცემების, ოპერაციებისა და რეპუტაციის დასაცავად.
რადგან თანამედროვე pipelineს მნიშვნელოვნად არის დამოკიდებული გარე კომპონენტებზე, მესამე მხარის ბიბლიოთეკების ზრდა, პროგრამული უზრუნველყოფის შემუშავების უფრო სწრაფი ციკლები, მიწოდების რთული ჯაჭვები, ხილვადობის ნაკლებობა, ახალი შეტევის ტექნიკა, SaaS-ის დანერგვა და შეზღუდული რესურსები - ეს ყველაფერი ზრდის მამოძრავებელი ფაქტორია. პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევებიამიტომ, ორგანიზაციებმა უნდა გამოიყენონ ყოვლისმომცველი და აქტიური მიდგომა ამ გამოწვევების მოსაგვარებლად და მათი პროგრამული უზრუნველყოფის მიწოდების ჯაჭვების დასაცავად.
რა არის პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევა?
ENISA განსაზღვრავს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევა as „კონკრეტული აქტივის, მაგ. პროგრამული უზრუნველყოფის მიმწოდებლის ინფრასტრუქტურისა და კომერციული პროგრამული უზრუნველყოფის კომპრომეტირება, კონკრეტული სამიზნის ან სამიზნო ობიექტების, მაგ. პროგრამული უზრუნველყოფის მიმწოდებლის კლიენტების ირიბი ზიანის მიყენების მიზნით.“ სხვა სიტყვებით რომ ვთქვათ, პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე თავდასხმა არის მავნე აქტივობა, რომელიც მიზნად ისახავს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვს და მიზნად ისახავს დაუცველობის ან მავნე პროგრამების შემუშავებისა და დისტრიბუციის პროცესში ჩასმას. შედეგად, ამ ტიპის შეტევა იყენებს პროგრამული უზრუნველყოფის შექმნაში და მიწოდებაში ჩართული პროცესების, ხელსაწყოებისა და ერთეულების ურთიერთდაკავშირებულ და ხშირად რთულ ქსელს.
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევასთან დაკავშირებული ძირითადი კომპონენტები და კონცეფციები
კიბერსაფრთხის შესახებ ინფორმაციისა და ინფოსეხური უსაფრთხოების შესახებ ლიტერატურა ხშირად იშლება. პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევები უკეთესი ანალიზისა და დაცვისთვის ცალკეულ კატეგორიებად იყოფა. შესაბამისად, ეს ნაწილი წარმოგიდგენთ ხუთ ძირითად კონცეფციას, რომლებიც განსაზღვრულია MITRE შეტევის ნიმუშების კატალოგიეს კატალოგი აყალიბებს მიწოდების ჯაჭვის შეტევის ნიმუშებს, რათა ხელი შეუწყოს ანალიზს სხვადასხვა წყაროების გამოყენებით, მათ შორის NIST-ის მიერ შეგროვებული მოწინააღმდეგეობრივი საფრთხეების გამოყენებით.
თავდასხმის აქტი: რა
შეტევის აქტი არის კონკრეტული ქმედება, რომელიც სისტემას მავნე დატვირთვას ან განზრახვას აწვდის. შედეგად, ის პირდაპირ ზიანს აყენებს.
- მაგალითი 1: აწყობის პროცესის დროს სისტემის პროგრამულ უზრუნველყოფაში ჩასმული მავნე პროგრამა.
- მაგალითი 2: სისტემის მოთხოვნები ან დიზაინის დოკუმენტები განზრახ შეცვლილია.
შეტევის ვექტორი: როგორ
შეტევის ვექტორი არის მეთოდი, რომელსაც მოწინააღმდეგეები იყენებენ დაუცველობის ან პროცესის სისუსტეების გამოსაყენებლად. შესაბამისად, ის აჩვენებს, თუ როგორ აღწევენ თავდამსხმელები და როგორ ბოროტად იყენებენ ისინი შეტევის ზედაპირს.
- მაგალითი 1: თავდამსხმელი ცვლის საწყის კოდს კომპრომეტირებულ საცავში.
- მაგალითი 2: თავდამსხმელმა არაავტორიზებული წვდომა მოიპოვა შიდა ტექნიკურ დოკუმენტაციაზე.
დამატებითი ინფორმაციისთვის იხილეთ ჩვენი შეტევის ვექტორული ტერმინოლოგია დამატებითი ინფორმაციისთვის.
თავდასხმის წარმოშობა: The Who
წარმოშობა განსაზღვრავს შეტევის წყაროს. შესაბამისად, ის განმარტავს თავდამსხმელის როლს, სტატუსს ან სისტემასთან ურთიერთობას.
- მაგალითი 1: სერვერების აწყობაზე პრივილეგირებული წვდომის მქონე ინსაიდერი ცვლის სკრიპტს.
- მაგალითი 2: გარე საფრთხის შემქმნელი ტროიანიზებული პაკეტის საჯარო რეესტრში ატვირთვას ახდენს.
შეტევის მიზანი: რატომ
მიზანი ხსნის თავდასხმის მიზეზს. უპირველეს ყოვლისა, ის ხაზს უსვამს, თუ რა მიზნების მიღწევა სურთ მოწინააღმდეგეებს.
- შეფერხება: მომსახურების ან მშენებლობის შეჩერება.
- კორუფცია: ნდობის შემცირება არტეფაქტების ან საწყისი კოდის შეცვლით.
- გამჟღავნება: მგრძნობიარე საიდუმლოებების ან ინტელექტუალური საკუთრების გაჟონვა.
თავდასხმის გავლენა: შედეგები
და ბოლოს, გავლენა აღწერს შეტევის შედეგებს და აჩვენებს შედეგებს პროგრამული უზრუნველყოფის მომწოდებლებისა და კლიენტებისთვის.
- მაგალითი 1: ნებისმიერი პროექტი, რომელიც იყენებს არასწორ პროგრამას, მოგვიანებით დაზიანდება.
- მაგალითი 2: ადამიანები სამუშაო სისტემებში აყენებენ არასწორ პროგრამულ უზრუნველყოფას ამის შესახებ ცოდნის გარეშე.
ყველაზე გავრცელებული პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის თავდასხმები
მრავალი სახეობა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევები არსებობს და ორგანიზაციებმა უნდა იცოდნენ სასიცოცხლო ციკლის თითოეულ ეტაპზე სხვადასხვა საფრთხის ვექტორების შესახებ. SLSA-ს ჩარჩო, აშშ-ის ეროვნული ინსტიტუტი Standardდა ტექნოლოგიები (NIST)და კიბერუსაფრთხოებისა და ინფრასტრუქტურის უსაფრთხოების სააგენტო (CISA)ეს საფრთხეები შეიძლება დაიყოს ოთხ კატეგორიად: წყაროს, შექმნის, შეფუთვის და დამოკიდებულების რისკები.
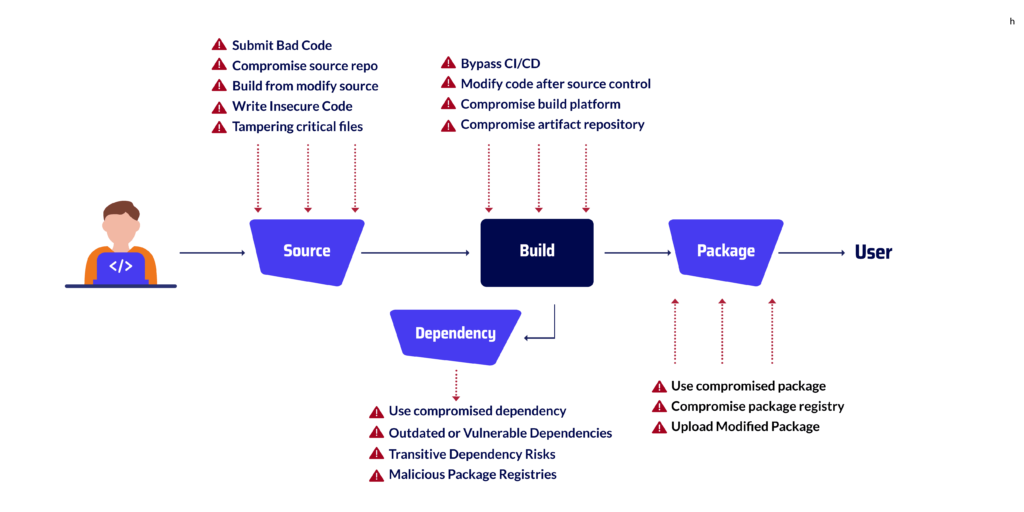
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევები წყაროს ეტაპზე
- არასწორი კოდის გაგზავნა → იხილეთ როგორ ფლაკის მოთხოვნა.მიიღეთ არასწორი გამოყენება or დაუცველი დესერიალიზაციის ხარვეზები შექმენით პირდაპირი შეტევის ზედაპირები.
- წყაროს საცავის კომპრომეტირება
- შეცვლილი წყაროდან შექმნა
- დაუცველი კოდის დაწერა
- კრიტიკული ფაილების გაყალბება → როგორც ახსნილია chmod 777-ის უკანა კარის ანალიზი.
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევები შექმნის ეტაპზე
ამ აწყობის ეტაპი, დეველოპერები აკომპილირებენ და აერთიანებენ კოდს სამუშაო ვერსიაში. იმის გამო, რომ ეს ფაზა იმდენად კრიტიკულია, რომ რისკები მოიცავს უსაფრთხოების შემოწმების გამოტოვებას CI/CD pipeline, კოდის შეცვლა ვერსიის კონტროლის შემდეგ ან შექმნის პროცესის კომპრომეტირება. შესაბამისად, მავნე კოდს შეუძლია არტეფაქტებში შეუმჩნევლად შეღწევა.
- შემოვლითი CI/CD → დაკავშირებულია GitHub-ის წინასწარი აწყობის მავნე პროგრამა.
- კოდის შეცვლა წყაროს კონტროლის შემდეგ
- კომპრომისის შექმნის პროცესი → შემსუბუქებული DevSecOps-ის ადრეული გაფრთხილების აღმოჩენა.
- არტეფაქტების საცავის კომპრომეტირება
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევები პაკეტის ეტაპზე
ის პაკეტის ეტაპი ეს არის ის პერიოდი, როდესაც ჩვენ ვათავსებთ მთელ კოდს საბოლოო პროდუქტის შესაქმნელად. ეს ნაწილი სარისკოა, რადგან ვინმემ შეიძლება გამოიყენოს არასწორი პაკეტები ან შეცვალოს ის ონლაინ ადგილები, საიდანაც ჩვენ მათ ვიღებთ. თავდამსხმელებს შეუძლიათ ამ ვებსაიტებზე პოპულარული პაკეტების მავნე ვერსიების ატვირთვაც კი.
- კომპრომეტირებული პაკეტის გამოყენება → დაფარულია მავნე პროგრამების სკანერის შეფასებები.
- პაკეტების რეესტრის კომპრომეტირება
- შეცვლილი პაკეტის ატვირთვა → გაანალიზებულია Namso-gen-ის ყალბი გენერატორის მავნე პროგრამა.
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევები დამოკიდებულების ეტაპზე
ამ დამოკიდებულების ეტაპი, ჩვენს პროგრამულ უზრუნველყოფას მესამე მხარის ბიბლიოთეკებსა და პაკეტებს ვამატებთ. ეს ეტაპი სარისკოა, რადგან ამ ნაწილებში ნებისმიერი პრობლემა შეიძლება ადვილად და ჩუმად გავრცელდეს პროექტის დანარჩენ ნაწილზე.
- კომპრომეტირებული დამოკიდებულების გამოყენება → ახსნილია DoS რისკები დაბინდულ დამოკიდებულებებში.
- მოძველებული ან დაუცველი დამოკიდებულებები
- გარდამავალი დამოკიდებულების რისკები
- მავნე პაკეტების რეესტრები → შემსუბუქებულია DevOps-ის უსაფრთხოების ინსტრუმენტები მდე მესამე მხარის რისკების მართვა.

მიწოდების ჯაჭვის თითოეულ ეტაპზე გავრცელებული რისკები SDLC
| სტაჟირება | ტიპიური საფრთხეები | მაგალითი |
|---|---|---|
| წყარო | • მავნე ან დაუცველი კოდის გაგზავნა • კრიტიკული ფაილების გაყალბება • წყაროს საცავის კომპრომეტირება | XcodeGhost (2015): Apple-ის Xcode კომპილატორში შეყვანილი მავნე კოდი iOS აპლიკაციებში ვრცელდება. |
| აღნაგობა | • გვერდის ავლით CI/CD უსაფრთხოების ამოწმებს • კოდის მოდიფიკაცია წყაროს კონტროლის შემდეგ • არტეფაქტების საცავების კომპრომეტირება | SolarWinds Orion (2020): შენობაში თავდამსხმელები შეიჭრნენ pipeline, ხელმოწერილი პროგრამული უზრუნველყოფის განახლებებში უკანა კარის ჩასმა. |
| პაკეტი | • შეცვლილი პაკეტების ატვირთვა • მოწამვლის ამანათების რეესტრები • კომპრომეტირებული არტეფაქტების გავრცელება | EventStream NPM (2018): თავდამსხმელმა უკანა კარი ჩასვა პოპულარულ NPM პაკეტში, რომელიც ათასობითჯერ იყო გადმოწერილი. |
| დამოკიდებულების | • მოძველებული ან დაუცველი დამოკიდებულებების გამოყენება • გარდამავალი დამოკიდებულებების ექსპლუატაცია • მავნე მსგავსი პაკეტების გამოქვეყნება | XZ Utils-ის უკანა კარი (2024): ტროჯანიზირებული შეკუმშვის ბიბლიოთეკა თითქმის Linux-ის დისტრიბუციებში იქნა გადატანილი. |
პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევის გავრცელებული ტექნიკა
მისი თქმით, CISA-სა და NIST-ის ანგარიშში ნათქვამია, რომ პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევები ხშირად სამ ძირითად კატეგორიად იყოფა.
თუმცა, ბოლოდროინდელი ინციდენტები დამატებით ვექტორებს აჩვენებს, რომლებიც დეველოპერებმა უნდა გაიგონ.
ქვემოთ ჩვენ განვიხილავთ ყველაზე აქტუალურ ტექნიკას პრაქტიკული მაგალითებით.
გატაცების განახლებები
თავდამსხმელები მავნე პროგრამების გასავრცელებლად ლეგიტიმურ განახლების მექანიზმებს აზიანებენ.
მაგალითად, 2017 წელს NotPetya-ს შეტევამ უკრაინული MEDoc საგადასახადო პროგრამული უზრუნველყოფის განახლების სერვერი ბოროტად გამოიყენა, რამაც...
დამანგრეველი მავნე პროგრამა, რომელიც შენიღბულია როგორც პატჩი. ამ რისკისგან თავის დასაცავად, გუნდებმა უნდა გამოიყენონ DevOps-ისთვის საფრთხის აღმოჩენა და რეაგირება პრაქტიკები, რომლებიც განახლების ნაკადებში ანომალიურ ქცევას აღნიშნავენ.
კოდის ხელმოწერის ძირის გამოთხრა
ეს ტექნიკა გულისხმობს მოქმედი ხელმოწერის სერთიფიკატების ბოროტად გამოყენებას ან მოპარვას, რათა მავნე კოდი ლეგიტიმურად გამოიყურებოდეს.
აღსანიშნავი შემთხვევა იყო CCleaner-ის კომპრომეტირება 2017 წელს, როდესაც თავდამსხმელებმა გაავრცელეს ტროიანიზებული პროგრამული უზრუნველყოფა, რომელიც ხელმოწერილი იყო მოქმედი სერთიფიკატებით.
შესაბამისად, ორგანიზაციებს სჭირდებათ ერთიანი მთლიანობის კონტროლი, როგორიცაა აღწერილია კიბერუსაფრთხოების პლატფორმის სტრატეგიები
ღია კოდის კომპრომეტირება
მოწინააღმდეგეები პოპულარულ ღია კოდის პაკეტებში ჩადებენ უკანა კარებს, რომლებსაც მოგვიანებით ათასობით პროექტში იყენებენ.
EventStream NPM ინციდენტი და XZ Utils-ის უკანა კარი (2024) ასახავს, თუ რამდენად კრიტიკული გახდა ეს ვექტორი.
დეველოპერებმა უნდა გადახედონ ისეთ რესურსებს, როგორიცაა NPM უსაფრთხოების ხშირად დასმული კითხვები მდე დაბეჭდილი პაკეტის ინციდენტები რომ ისწავლონ, როგორ აიცილონ თავიდან მოწამლული დამოკიდებულებები.
დამოკიდებულების დაბნეულობა
პირველად ალექს ბირსანმა 2021 წელს აღწერა ეს შეტევა, რომელიც იყენებს შიდა და საჯარო პაკეტების რეესტრებს შორის სახელდების კოლიზიებს, რითაც აიძულებს აწყობის სისტემებს სანდო შიდა პაკეტების ნაცვლად მავნე ვერსიების ამოღებას.
ტიპოსკუატინგი და მავნე პაკეტები
თავდამსხმელები აქვეყნებენ მავნე პაკეტებს პოპულარული ბიბლიოთეკების მსგავსი სახელებით (მაგ., „requests“ „requests“-ის ნაცვლად).
დეველოპერები შემთხვევით აინსტალირებენ მათ, რითაც მავნე პროგრამებს თავიანთ პროექტებში ნერგავენ.
რეალური მაგალითი გაანალიზებულია Namso-gen მავნე პროგრამა და ჩვენს სიაში ღია კოდის მავნე პროგრამების სკანერები.
აღნაგობა Pipeline მოტყუება
როგორც SolarWinds Orion-ის კომპრომეტირებისას ჩანს, თავდამსხმელებს შეუძლიათ შეაღწიონ ბილდ სერვერებში კომპილაციის დროს მავნე კოდის ინექციის მიზნით.
ეს მთელ ხელმოწერილ არტეფაქტთა ჯაჭვს არასანდოს ხდის. პრევენციის ტექნიკა მოიცავს მონიტორინგს. CI/CD მთლიანობა ადრეული გაფრთხილების აღმოჩენა და ანალიზი
GitHub-ის წინასწარი აწყობის მავნე პროგრამების კამპანიები.
როგორ გამოიყურება პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევა: SolarWinds-ის საქმე
უპირველეს ყოვლისა, SolarWinds Orion-ის შეტევა პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის დარღვევის ყველაზე ცნობილი მაგალითია. ის აჩვენებს, თუ როგორ შეუძლიათ თავდამსხმელებს ეტაპობრივად იმოძრაონ შექმნის პროცესში და, შედეგად, მავნე კოდი ათასობით მომხმარებელზე გაავრცელონ.
პირველ რიგში, თავდამსხმელები SolarWinds-ის აწყობის სერვერებში შეაღწიეს.
ამის შემდეგ, მათ ჩუმად დაამატეს მავნე კოდი Orion-ის განახლებებში.
რადგან ეს განახლებები ხელმოწერილი და გაგზავნილი იყო სანდო პროგრამული უზრუნველყოფის სახით, ბევრმა კომპანიამ ისინი რისკის შესახებ ცოდნის გარეშე დააინსტალირა.
საერთო ჯამში, 18 000-ზე მეტი ორგანიზაცია დაზარალდა და თავდამსხმელებმა ძალიან მგრძნობიარე სისტემებზე წვდომა მოიპოვეს.
დეველოპერის თვალსაზრისით, ეს შეტევა სამ მარტივ გაკვეთილს გვაძლევს:
- პერიმეტრის დაცვა საკმარისი არ არის: თავდამსხმელებმა შეცვალეს კონსტრუქცია pipeline თავად.
- მუდმივი შემოწმებები კრიტიკულად მნიშვნელოვანია: უსაფრთხო build attestations, მთლიანობის შემოწმება და ანომალიების აღმოჩენა ხელს უწყობს მანიპულირების დაბლოკვას.
- ერთი მოწამლული კონსტრუქცია შეიძლება გლობალურად გავრცელდეს: ერთი pipeline კომპრომისმა შეიძლება გლობალური უსაფრთხოების კრიზისი შექმნას.
Xygeni: საუკეთესო, ყველაფერი ერთში მოქმედი AppSec პლატფორმა
რადგან პროგრამული უზრუნველყოფის მიწოდების ჯაჭვზე შეტევებმა შეიძლება გავლენა მოახდინოს ყველა ეტაპზე SDLC,
ყოვლისმომცველი AppSec პლატფორმა, ქსიგენი, იცავს წყაროს, შექმნის, შეფუთვის და დამოკიდებულების ეტაპებს. ის დეველოპერებსა და უსაფრთხოების გუნდებს აძლევს ერთ ადგილს რისკების მარტივად თავიდან ასაცილებლად, აღმოსაჩენად და გამოსასწორებლად. შედეგად, თქვენ აღარ გჭირდებათ მრავალი ინსტრუმენტის გამოყენება, Xygeni მოიცავს სრულ სასიცოცხლო ციკლს.
წყაროს ეტაპის დაცვა
წყაროს ეტაპზე, რისკები მოიცავს სახიფათო commits, მოწამლული საცავები ან შეცვლილი ფაილები. Xygeni კოდს რეალურ დროში სკანირებს ღრმასთან ერთად SAST და საიდუმლოებების აღმოჩენა.
ის ასევე ბლოკავს მავნებლებს commitს მეშვეობით CI/CD guardrails.
ამ გზით, პრობლემები წყდება მანამ, სანამ ისინი საცავიდან დატოვებას შეძლებენ.
სცენის დაცვის აწყობა
შექმნის ეტაპზე, თავდამსხმელებმა შეიძლება სცადონ გვერდის ავლა pipelineან არტეფაქტების შეცვლა.
Xygeni უზრუნველყოფს შექმნის პროცესს SLSA-სთან თავსებადი შემოწმებებით, მთლიანობის დადასტურებით და უსაკვანძო ხელმოწერებით. ის ასევე აკვირდება უჩვეულო ქცევას შიგნით CI/CD სამუშაოები. შედეგად, შეცდომით დაშვებული აწყობები მომენტალურად აღინიშნება და გამოშვებამდე იბლოკება.
პაკეტის ეტაპის დაცვა
პაკეტის ეტაპზე, კომპრომეტირებული რეესტრები ან შეცვლილი ბიბლიოთეკები ხშირად შეჰყავთ მავნე პროგრამები. Xygeni-ის მავნე პროგრამების აღმოჩენა და ლიცენზიის სკანირება გადახედეთ ყველა არტეფაქტს, ამავდროულად AutoFix გთავაზობთ უსაფრთხო განახლების გზებს მისი გამოსწორების რისკის ანალიზით. მხოლოდ დამოწმებული და შესაბამისი პაკეტები გადადიან წინ pipeline.
დამოკიდებულების ეტაპის დაცვა
მესამე მხარის კოდი შეტევის ყველაზე დიდი ზედაპირია. Xygeni-ს პროგრამული უზრუნველყოფის კომპოზიციის ანალიზი (SCA) ის CVE-ების ჩამოთვლაზე მეტს აკეთებს, ის ამოწმებს, შესაძლებელია თუ არა სარისკო კოდის ექსპლუატაცია. ის ასევე აღნიშნავს ფარულ მავნე პროგრამებს და სარისკო გარდამავალ დამოკიდებულებებს. უპირველეს ყოვლისა, ეს უზრუნველყოფს, რომ დეველოპერები მხოლოდ უსაფრთხო დამოკიდებულებებს ათავსებენ.
საიდუმლოებები და ინფრასტრუქტურის უსაფრთხოება
კოდისა და პაკეტების გარდა, შეტევები ხშირად იყენებენ გაჟონილ საიდუმლოებებს ან სუსტ ინფრასტრუქტურას. Xygeni სკანირებს ღია გასაღებებს, ტოკენებსა და სერთიფიკატებს კოდში, კონფიგურაციებსა და Docker-ის ფენებში. მას ასევე შეუძლია გაჟონილი საიდუმლოებების დადასტურება და ავტომატური გაუქმება ავტომატური შეკეთება. Ამავე დროს, IaC სკანირების ხელს უშლის არასწორ კონფიგურაციებს, რომელთა ბოროტად გამოყენებაც თავდამსხმელებს მოგვიანებით შეუძლიათ.
უფრო ჭკვიანი ამოცნობა და გამოსწორებები
ხელსაწყოების უმეტესობა შეტყობინებებზე ჩერდება. ქსიგენი უფრო შორს მიდის. მისი AutoFix ძრავა ქმნის უსაფრთხო პატჩებს, pull requestsან ეტაპობრივი ინსტრუქცია პრობლემის მიხედვით. მისი გამოსწორების რისკის ხედი ასევე აჩვენებს, თუ რომელი პატჩის ვერსიაა ყველაზე უსაფრთხო, რათა გუნდებმა პრობლემები ახლის დამატების გარეშე მოაგვარონ.
ერთიანი პლატფორმა
რადგან Xygeni აერთიანებს SAST, SCA, მავნე პროგრამების აღმოჩენა, საიდუმლოებების მართვა, IaC სკანირება, ანომალიების აღმოჩენა და უსაფრთხო აწყობის კონტროლი ერთ AppSec პლატფორმაში,
ის სრულ დაფარვას უზრუნველყოფს მთელ SDLCროგორც დეველოპერები, ასევე უსაფრთხოების გუნდები იღებენ ერთიან ჭეშმარიტების წყაროს მკაფიო ხილვადობით, პრაქტიკული გამოსწორებებით და მიწოდების ჯაჭვის თავდასხმებისგან ძლიერი დაცვით.
Ყველაფერი განიხილება, Xygeni, საუკეთესო, ყოვლისმომცველი AppSec პლატფორმა, ეხმარება გუნდებს სწრაფად შექმნან და დაიცვან უსაფრთხოება. წყაროს, შექმნის, შეფუთვისა და დამოკიდებულების ეტაპების დაცვით და ყოველ ეტაპზე ავტომატური შესწორებების დამატებით, ის უზრუნველყოფს პროგრამული უზრუნველყოფის მიწოდების ჯაჭვის შეტევების შეჩერებას წარმოებამდე.

