
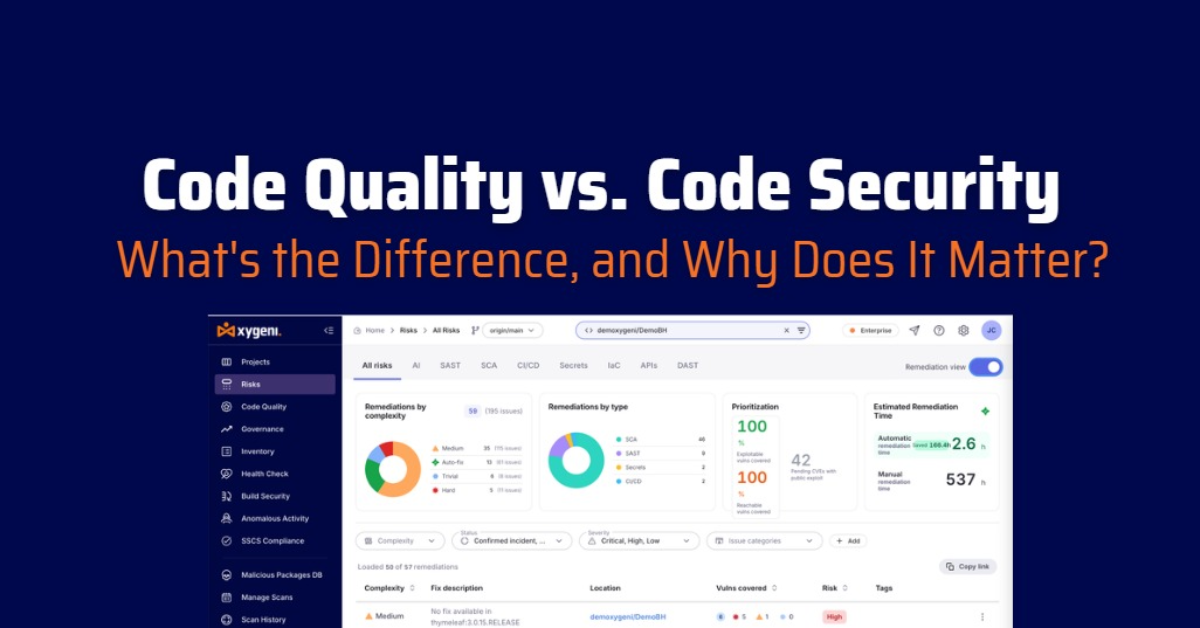






Run a Qualitéitskontroll vum Code op enger Codebasis an Dir kritt e Rapport iwwer Komplexitéit, Duplikatioun, doudege Code an Nimm. Féiert e code security kontrolléieren op der selwechter Codebasis an Dir kritt e Rapport driwwer SQL Injektioun, Cross-Site Skripting, an AuthentifikatiounsfehlerDéi selwecht Dateien. Zwee Rapporten. Normalerweis zwee verschidden Tools, zwee verschidden dashboards, an zwou Équipen, déi sech selten Noten vergläichen.
Dës Trennung ass sou normal an der Softwareentwécklung, datt déi meescht Équipen se net méi bemierken. Et ass och de Grond, firwat e Problem mat der Ënnerhaltbarkeet an e Sécherheetsproblem, déi an der selwechter Funktioun leien, als zwee net zesummenhängend Ticketen amplaz vun engem behandelt ginn.
Hei ass wat all Kontroll tatsächlech mécht, wou se sech iwwerlappen, a wou de Modell vun den "zwee Tools" zesummebrécht.
Wat ass eng Codequalitéitskontroll?
E Codequalitéitscheck ass eng statesch Analyse, déi moosst, wéi ënnerhaltbar, liesbar a strukturell gesond eng Codebasis ass, onofhängeg dovun, ob se ausnotzbar ass oder net. Et freet net "kann en Ugräifer dëst briechen?". Et freet "kann en Entwéckler dëst a sechs Méint sécher änneren?".
Eng Codequalitéitskontroll evaluéiert typescherweis:
- Code richtStrukturmuster, déi et méi schwéier maachen, de Code mat der Zäit z'änneren
- Zyklomatesch a kognitiv KomplexitéitFunktiounen a Klassen, déi iwwer de Punkt erausgewuess sinn, wou jidderee se sécher änneren kann
- Ënnerhaltbarkeet: déi Gesamtkäschte fir d'weider Aarbecht an enger bestëmmter Datei oder engem bestëmmte Modul
- Doud Code: net erreechbaren oder net benotzte Code gëtt permanent zu Käschte gedroen
- DuplikatiounCopy-Paste-Scholden, wou eng Reparatur op fënnef Plazen muss geschéien an op dräi Plazen duerchgefouert gëtt.
- BenennungskonventiounenVerstéiss, déi d'Käschte vun all zukünftege Lieser erhéijen
D'Resultat vun enger Codequalitéitskontroll ass normalerweis e Score, eng Trendlinn an eng laang Lëscht vu Befunde, déi no enger fester Regelgravitéit klasséiert sinn, net no tatsächlechen Impakt.
Wat Ass e Code Security Check?
A code security kontrolléieren, méi formell Statesch Applikatiounssécherheetstester (SAST), scannt de Quellcode no ausnotzbaren Schwachstellen, ier d'Applikatioun iwwerhaapt leeft. Et sicht no de spezifesche Musteren, déi et engem Ugräifer erlaben, eppes ze maachen, wat d'Applikatioun ni sollt erlaben.
A code security Check fängt typescherweis un:
- InjektiounsfehlerSQL-Injektioun, Kommando-Injektioun, Code-Injektioun
- Cross-Site Scripting (XSS): onsanitéierten Input, deen et engem Ugräifer erlaabt, Skripter an der Sessioun vun engem anere Benotzer auszeféieren
- Feelerkonfiguratiounen an InformatiounsleckageAstellungen a Codeweeër, déi Daten ongewollt exposéieren
- Buffer-IwwerlafProblemer mam Speicherveraarbechtung, déi d'Integritéit vun der Applikatioun a Gefor brénge kënnen.
- Authentifikatiouns- a Autorisatiounslücken: schwaach oder fehlend Zougangskontroll
Erkenntnisser vun engem code security Kontrollen hunn eng CWE-Klassifikatioun, eng Schwéierkraaftbewäertung an (a reife Tools) Beweiser fir Ausbeutbarkeet, wat e seriéise Feeler ënnerscheet. SAST Tool vun engem, deen just Musterpassungen an Hoffnungen huet.
Codequalitéitskontroll vs. Code Security Iwwerpréift: Déi wichtegst Ënnerscheeder
| Qualitéitskontroll vum Code | Code Security Kontrolléieren (SAST) | |
|---|---|---|
| Kärfro | Kann dëst sécher ënnerhale ginn? | Kann dat ausgenotzt ginn? |
| Wat et moosst | Komplexitéit, Duplikatioun, doudege Code, Benennung, Ënnerhaltbarkeet | Injektioun, XSS, falsch Konfiguratioun, Autorisatiounsfehler, Speicherproblemer |
| Standard Referenz | Intern Qualitéitsmodell, keng universell Zertifizéierung standard | CWE (Common Weakness Enumeration), validéiert géint Benchmarks wéi OWASP |
| Typesche Besëtzer | Ingenieurswiesen / Vizepresident Ingenieurswiesen | AppSec / DevSecOps |
| Konsequenz vun der Ignoréierung | Steigend Ännerungskäschten, méi luesen Onboarding, brécheg Verëffentlechungen | Datenverletzung, Konformitéitsversoen, ausgenotzt Produktiounssystem |
| Wou et leeft | CI, lokal CLI | CI, lokal CLI, an (a méi fortgeschrattene Tools) d'IDE |
Si konkurréiere keng Kontrollen. Si beäntweren zwou verschidde Froen iwwer déiselwecht Zeilen Code, dofir verursaacht et Problemer, se isoléiert ze lafen.
Firwat déi meescht Codeanalyse-Tools se ausernee halen
Déi meescht Organisatiounen maachen schonn béid Kontrollen. Si maachen se just an zwou verschiddene Produkter, mat zwou verschiddene Konsolen, zwou verschiddene Backlogs an zwou verschiddene Prioriséierungsmodeller, iwwer déiselwecht Repositories.
Dës Trennung produzéiert dräi virauszesoen Problemer:
- Keen gesäit déi zwee Réckstänn zesummen. Eng Funktioun mat engem kritesche Sécherheetsfindung an engem Maintenance-Score an der Geforzon gëtt als zwee net verbonnen Ticketen an zwee net verbonnen Tools ugewisen, obwuel et a Wierklechkeet ee Stéck Code ass, dat duebel sou dringend Opmierksamkeet brauch.
- D'Resultater stapelen sech méi séier op, wéi iergendeen se reparéiere kann. All Codeanalyse-Tool um Maart ass gutt fir d'Identifikatioun. De Problem war nach ni d'Fanne vu Problemer. Et ass, datt e Qualitéitsscan oder e Sécherheetsscan op iergendenger richteger Codebasis méi Resultater bréngt, wéi iergendeen Team Stonnen huet, fir sech drun ze schaffen, an e flaachen Gravitéitslabel seet Iech net, wéi eng zéng als éischt ze fixéieren sinn.
- Eng flaach Regelstrengheet ass keng Prioritéit. „Kritesch“ vun enger Regelmotor a „kritesch well dëst tatsächlech erreechbar a exploitéierbar ass“ sinn ënnerschiddlech Aussoen. Déi meescht Codeanalyse-Tools maachen nëmmen déi éischt.
De bessere Wee: Eng Plattform, eng KI, ee Prioriséierungsmodell
Xygeni bedreift Codequalitéit a code security Analyse am selwechte Scanner, der selwechter Konsole an dem selwechte Prioriséierungsmodell, sou datt e Wartungsproblem an e Sécherheetslück an der selwechter Datei zesumme sichtbar sinn, anstatt an zwou net zesummenhängende Systemer ze liewen.
- Moossnam. Xygeni's code security kontrolléieren (SAST) scannt no Injektiounsfehler, XSS, falsch Konfiguratiounen, Buffer-Iwwerlaf a Schwächten an der Authentifikatioun, woubäi all Befund eng CWE-Klassifikatioun huet. D'Codequalitéitskontroll vun Xygeni leeft déiselwecht Analysedisziplin iwwer zéng Sproochen, Java, JavaScript, Python, PHP, C#, Go, HTML, Swift, Kotlin a C/C++, a moosst Komplexitéit, Ënnerhaltbarkeet, Duplikatioun, doudege Code an Nimm ënner engem konsequenten ... standard, sou datt Qualitéitsbefunde déiselwecht Gravitéit, CWE-wa zoutreffend, an Datei-a-Linn-Detailer hunn wéi Sécherheetsbefunde.
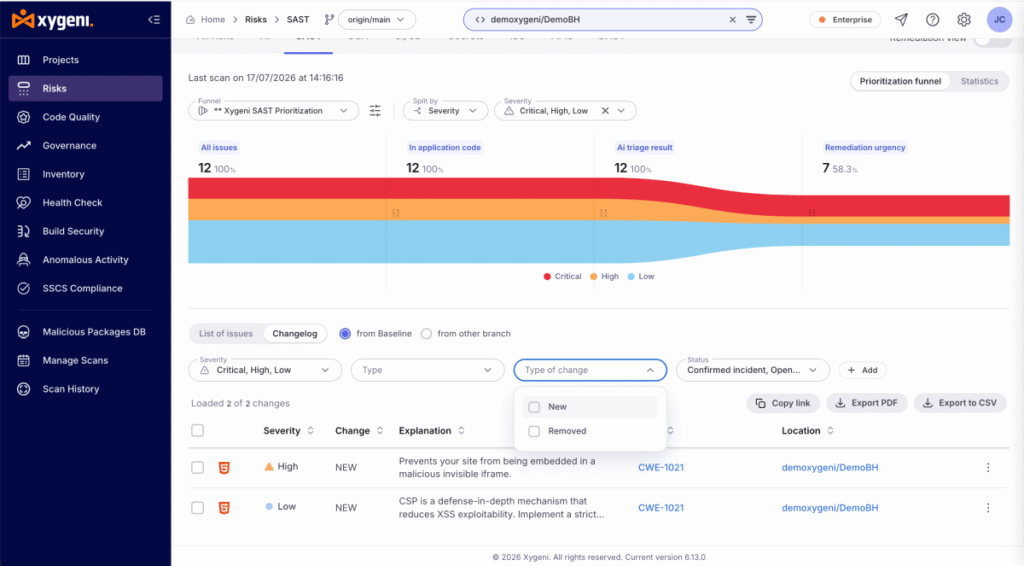
- Prioritéieren. Béid Kontrolltypen fidderen deeselwechten AI Triage-Funnel, deen d'Resultater no realen Impakt klasséiert anstatt no enger flaacher Regelgravitéit, a béid huelen un enger eenheetlecher All Risks-Vue deel, sou datt e Sécherheetsleiter an en Ingenieursleiter datselwecht Bild vum Risiko amplaz vun zwou separaten Tabellenkalkulatioune kucken.
- Remedéieren. Xygeni hält net bei der Identifikatioun op. AI Remediation proposéiert fäerdeg-fir-anwendungs-Fixer fir Sécherheetsbefunde, dorënner pull request Kreatioun, an datselwecht mécht et fir Qualitéitsresultater, klasséiert no der Komplexitéit vun der Remediatioun mat geschätzten Ustrengungsspueren. D'Fro, déi en Codeanalyse-Tool beäntwerte soll, ass net "wéi vill Reegelen hutt Dir". Et ass "wann dëst dausend Problemer fënnt, wien fixéiert se dann?"
Dëst funktionéiert egal ob d'Resultater vun den eegene Scanner vun Xygeni oder vun Tools vun Drëttubidder kommen, déi scho an der Plattform integréiert sinn. KI Triage an KI Remediation gëllen fir d'Sécherheetsresultater vun Xygeni selwer a fir Sécherheetsresultater, déi vun Tools wéi Snyk, Veracode oder Checkmarx ofgeruff ginn, sou datt de Wiessel op eng eenheetlech Kontroll net bedeit, datt als éischt eppes erausgerappt gëtt.
Wat Dir bei Codeanalyse-Tools berücksichtege sollt
Wann Dir Codeanalyse-Tools evaluéiert, egal ob fir eng Codequalitéitskontroll, e code security Kontrolléiert, oder béides, e puer Froen schneiden séier duerch déi meescht Ubidder-Pitcher:
- Klasséiert et d'Resultater no tatsächlechen Impakt oder nëmmen no der Gravitéit vun enger fester Reegel? Eng Gravitéitsbezeechnung ass keng Prioritéit.
- Validéiert et seng Detektiounsgenauegkeet géint e onofhängege Benchmark? SAST Genauegkeetsbehaaptungen sinn einfach ze maachen a schwéier ze beweisen; eng publizéiert OWASP Benchmark Resultat, mat tatsächlech positiven Raten a falsch positiven Raten, déi opgedeckt ginn, ass den Ënnerscheed tëscht enger Fuerderung an engem Beweis.
- Sinn d'Reegelen transparent? E Katalog vun Detektoren, deen Dir virum Scan duerchsiche kënnt, seet Iech, wat den Tool iwwerpréift, ier Dir commit drun.
- Hält et bei der Identifikatioun op, oder proposéiert et d'Léisung? Eng Feststellung ouni e Wee zur Sanéierung ass e méi laange Réckstau, kee geléiste Problem.
- Funktionéiert et op Ärem ganze Stack, och op Erkenntnisser vun Tools, déi Dir scho benotzt? D'Konsolidéierung vun der Visibilitéit ass besser wéi d'Konsolidéierung vun de Fournisseuren um éischten Dag.
- Integréiert et sech mat deem, wou d'Aarbecht scho stattfënnt? CI/CD pull request Kontrollen, a fir Sécherheetsbefunde, IDE-Feedback wärend de Code geschriwwe gëtt, net nëmmen nodeems en zesummegeluecht gouf.
Déi kuerz Versioun
Eng Qualitéitskontroll vum Code freet ob Äre Code sécher ënnerhale ka ginn. code security `check` freet ob et ausgenotzt ka ginn. Béid Froen si wichteg, béid produzéieren Erkenntnisser, op déi Dir reagéiere musst, an wann Dir se duerch zwee net zesummenhängend Tools ausféiert, gesäit deeselwechte Code wéi zwee separat Problemer amplaz vun enger Prioritéitslëscht aus.
Xygeni féiert béid Kontrollen an engem Scanner aus, klasséiert béid no tatsächlechem Impakt an engem Funnel a korrigéiert béid mat pull requests amplaz Iech mat engem méi laange Réckstand ze hannerloossen.
Wëllt Dir Är eege gesinn code security Erkenntnisser prioriséiert anstatt just opgezielt ze hunn? Fänkt gratis mam Scannen un, mam Xygeni Developer Plang.
Sidd Dir virwëtzeg, wéi eng eenheetlech Qualitéits- a Sécherheetsvisioun an Ärem Portfolio ausgesäit? Eng Demo ze froen vun der Xygeni Code Qualitéit niewent Code Security.

FAQ
Ass e Codequalitéitscheck datselwecht wéi e code security kontrolléieren?
Nee. Eng Codequalitéitsprüfung moosst Ënnerhaltbarkeet, Komplexitéit, Duplikatioun a Benennung. code security kontrolléieren (SAST) moosst d'Exploitabilitéit: Injektiounsfehler, XSS, falsch Konfiguratiounen a Schwächten an der Authentifikatioun. Si analyséieren deeselwechte Code, awer beäntweren ënnerschiddlech Froen, an e Befund kann op Qualitéit, Sécherheet oder béides gläichzäiteg markéiert ginn.
Wat ass SAST, a wéi hänkt dat mat engem zesummen code security kontrolléieren?
SAST steet fir Static Application Security Testing. Et ass den techneschen Numm fir dat, wat déi meescht Leit mat engem "..." mengen.code security check“: Quellcode op Schwachstelle scannen, ier d'Applikatioun leeft, ouni se auszeféieren. code security Kuckt an dësem Post bezitt sech op SAST speziell am Géigesaz zu DAST, deen eng lafend Applikatioun vun ausserhalb testt.
Kann een Tool souwuel eng Codequalitéitskontroll wéi och eng code security kontrolléieren?
Jo. Xygeni bedreift Codequalitéit a code security Analyse am selwechte Scanner a Konsol, sou datt béid Kontrolltypen een eenzegt Prioriséierungsmodell deelen, anstatt an zwou separaten Tools mat zwou separaten Réckstänn ze liewen. D'Resultater vun all hunn nach ëmmer hir eege Klassifikatioun (CWE fir Sécherheet, Komplexitéits-/Maintenance-Metriken fir Qualitéit).
Wéi dacks sollt Dir eng Codequalitéitskontroll oder e code security kontrolléieren?
Béid sollten kontinuéierlech lafen, net als een eenzegen Audit. standard Muster ass e Scan op all pull request am CI, mat guardrails dee sech op nei agefouert Themen konzentréiert anstatt op de komplette geierfte Réckstand, sou datt d'Équipen no deem beurteelt ginn, wat se bäigefüügt hunn, net no Jore vun ugesammelter Scholden.
