






Vien 2024 m. Dirbtinis intelektas parašė daugiau nei 256 milijardus kodo eilučiųLeiskite tai įsisąmoninti. Pasak Statista, 41% visųPrograminės įrangos kodas dabar yra dirbtinio intelekto generuojamas kodasTas skaičius tik auga – ir rizika taip pat.
Dirbtinio intelekto kodas yra greitas. Kartais per greitas. Dabar matome a 10 kartų daugiau žmonių, kuriems darosi atvira API galutiniai taškai trūksta pagrindinio autorizavimo ir įvesties patvirtinimo. Ir štai esmė: blogas dirbtinio intelekto kodas nėra vienkartinė klaida. Jei jis patenka į atvirojo kodo saugyklą, jis tampa mokymo duomenys būsimiems dirbtinio intelekto modeliams, dar labiau išplėsdami tas pažeidžiamas vietas.
Taigi, ką galime padaryti? Užtikriname, kad kiekviena eilutė...žmogus ar mašina—yra nuskaitytas ir apsaugotas.
Štai kur dirbtinis intelektas SAST ateinaStatinis programų saugumo testavimas, sukurtas kūrėjams, dirbantiems teisės magistro (LLM), antrojo piloto ir autopiloto programavimo amžiuje.
Norite giliau susipažinti su dirbtinio intelekto kodu ir kibernetiniu saugumu?
Dirbtinio intelekto generuojamas kodas yra tik ledkalnio viršūnė. Jei norite suprasti visą dirbtinio intelekto poveikį šiuolaikinei saugumo praktikai – nuo grėsmių aptikimo iki automatinio taisymo – nepraleiskite mūsų išsamaus vadovo:
Kokia yra dirbtinio intelekto generuojamo kodo problema?
Dirbtinio intelekto sugeneruotas kodas atrodo gerai. Jis kompiliuojasi. Jis veikia. Jis netgi turi komentarų. Tačiau po gaubtu jis dažnai praleidžia:
- Atpažinimas ir prieigos kontrolę
- Įvesties patvirtinimas ir valymas
- Paslapčių tvarkymas (pvz., kietuoju kodu užkoduoti žetonai)
- Klaidų tvarkymas ir kraštinių atvejų logika
- Saugus bibliotekų ir API naudojimas
Taip yra ne todėl, kad dirbtinis intelektas yra kenkėjiškas – jis tiesiog nesupranta jūsų grėsmių modelio. Ir jis naudojamas dažniau nei bet kada anksčiau, dažnai be jokios peržiūros.
Realaus pasaulio DI kodo pažeidžiamumo pavyzdys
Tarkime, kad „Copilot“ sugeneruoja tai „Express.js“ programoje:
					app.post('/submit', (req, res) => {
  db.insert(req.body)
  res.send('OK')
})
Atrodo gerai – kol nesupranti nėra įvesties patvirtinimo ar valymo nėra. Gamybos kontekste tai greitas kelias į XSS or injekcijos pažeidžiamumai.
Kas yra AI SAST?
AI SAST nekalbama apie paties dirbtinio intelekto saugumą. Kalbama apie jo saugumą. AI kodas —generuojami, kopijuojami, įklijuojami ir commitįjungėte į savo programėlę.
Veikia kaip tradicinis SAST: nuskaito šaltinio kodą prieš jį paleidžiant, pažymi pažeidžiamumus, siūlo pataisymus. Tačiau jis sukurtas atsižvelgiant į modernius, dirbtinio intelekto palaikomus darbo eigų procesus.
Kai kurios platformos netgi eksperimentuoja su dirbtiniu intelektu ir mašininiu mokymusi, kad pagerintų šablonų atpažinimą ir sumažintų klaidingai teigiamų rezultatų skaičių. Tačiau čia mūsų tikslas paprastas: naudoti statinę analizę, kad apsaugotumėte dirbtinio intelekto įrankių parašytą kodą.
Įsivaizduokite, kad tai jūsų realybės patikrinimas. Nes „kompiliuojasi“ nėra tas pats, kas „yra saugus“.
Kaip AI SAST Apsaugo dirbtinio intelekto kodą jūsų darbo eigoje
Xygeni Code Security yra specialiai sukurtas šiuolaikinėms kūrimo aplinkoms – greitas, automatizuotas ir sujungtas visoje jūsų įrankių grandinėje.
Jūs gaunate:
- Gimtoji SAST skaitytuvas jūsų kodo bazės statinei analizei realiuoju laiku
- Parama kenkėjiško kodo aptikimas šaltinio kode
- Besiūliai trečiųjų šalių skaitytuvų integravimas– kad nebūtumėte pririšti prie tinklo ar priversti perjungti
Jau naudojate „SonarQube“, „Snyk“, „Checkmarx“ arba „Veracode“? Jokių problemų –„Xygeni“ gali importuoti savo išvadas ir viską centralizuoti vienoje vietoje dashboard. Tai reiškia geresnį matomumą, išmanesnį prioritetų nustatymą ir jokio dubliavimosi, ypač kai susiduriate su nenuspėjama rizika, susijusia su... AI kodas.
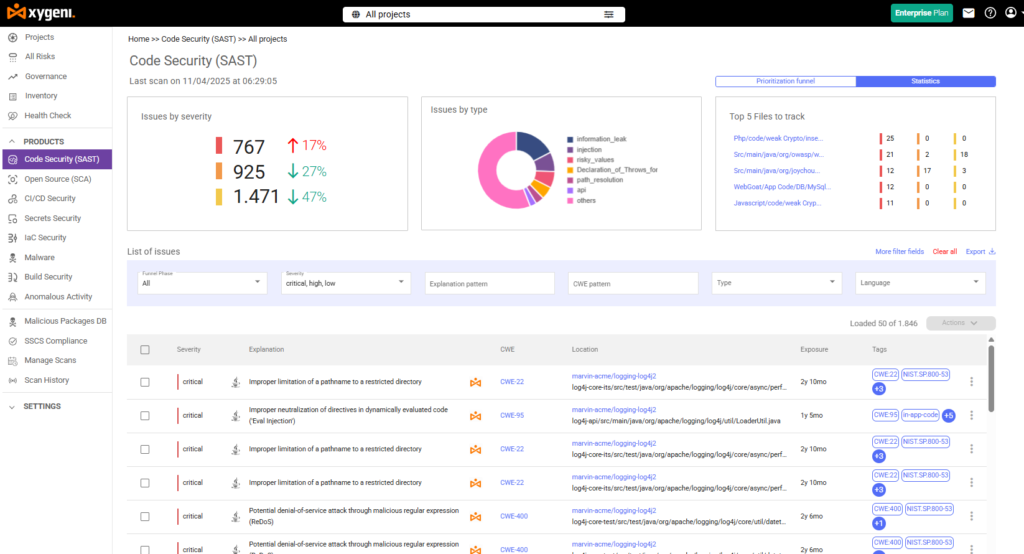
„Xygeni“ konsolės viduje
Nukeliaukite Code Security → Rizika (SAST) ir pamatysite:
- Visi kodo pažeidžiamumai – „Xygeni“ ir trečiųjų šalių
- Išsami informacija apie problemas eilutės lygmeniu ir patarimai, kaip jas išspręsti
- Filtrai pagal sunkumą, įrankį ir darbo eigos žingsnį
- Kenkėjiško kodo įrodymai
- Palaikymas pasirinktinėms taisyklėms, kad galėtumėte jas pritaikyti prie savo kodo bazės
Esmė: Tai ne tik pasako, kad „kažkas negerai“. Tai parodo, kas, kur ir kodėl – ir kaip tai ištaisyti.
Pro patarimai, kaip naudoti SAST dirbtinio intelekto projektuose
Štai kaip maksimaliai išnaudoti dirbtinį intelektą SAST netrikdant jūsų srauto:
- Nustatykite, kad nepavyktų sukurti jei randama didelių/kritinių problemų.
Atlikti PR nuskaitymus, ne tik naktiniai ar savaitiniai kūrimo variantai. - Derinti SAST su paslapčių nuskaitymu ir IaC aptikimas visiškam padengimui.
- Peržiūrėti numatytuosius dirbtinio intelekto fragmentus—ypač viskas, kas susiję su autentifikavimu, failų įvestimi/išvestimi arba prieiga prie duomenų bazės.
- Nieko neignoruoti– net ir nedidelės svarbos problemos gali greitai paaštrėti, priklausomai nuo to, kaip vystosi programa.
Įpakavimas: SAST Nėra seksualu, bet veikia
Žiūrėk – mes visi norime siųsti greitai. Tačiau greitis be saugumo yra tai, kaip įvyksta pažeidimai. AI SAST yra tavo kelias į pagreitinti nesugadinant.
Esmė ne paranoja. Esmė – praktiškumas.
Naudokite įrankius. Automatizuokite nuskaitymus. Dirbtinio intelekto kodą traktuokite kaip trečiosios šalies kodą: nepatikimas, kol neįrodyta, kad saugu.
Pasiruošę pamatyti, ką slepia jūsų dirbtinio intelekto sugeneruotas kodas?
Pradėkite nemokamą 14 dienų bandomąją versiją – Jokių kreditinių kortelių. Jokių trikdžių. Tik švarus, saugus kodas.

