






SQL injekcijos išlieka viena pavojingiausių ir labiausiai paplitusių žiniatinklio programų pažeidžiamumų. Jei į jas nebus reaguojama, užpuolikai gali pasiekti, modifikuoti ar sunaikinti jautrius duomenis naudodami prastai parašytas duomenų bazės užklausas. Štai kodėl šiandien kiekvienai kūrimo ir „DevSecOps“ komandai būtina suprasti, kaip užkirsti kelią SQL injekcijoms ir taikyti aktyvius SQL injekcijų testus.
2025 m. „Verizon“ duomenų pažeidimų tyrimų ataskaitoje nustatyta, kad SQL injekcija sudarė 12 % visų duomenų pažeidimų, palyginti su 9 % ankstesniais metais. O OWASP 2025 m. dešimtuke injekcija (kuriai priklauso SQL injekcijos kategorija) vis dar sudaro daugiau nei 10 14,000 užregistruotų CVE, o 100 % OWASP išbandytų programų patikrino, ar nėra kokios nors formos pažeidžiamumo. Pažeidžiamumas netapo mažiau pavojingas. Jis tiesiog pakilo iš 3 į 5 vietą reitinge, daugiausia dėl to, kad atsirado naujesnių, didesnį poveikį turinčių kategorijų, o ne dėl to, kad SQL injekcija nustojo būti išnaudota.
Šiame vadove apžvelgsime:
- Kas yra SQL injekcijos ir kaip jos veikia
- OWASP rekomenduojami prevencijos metodai
- Pagrindinės SQL injekcijos testavimo strategijos
- Kaip Ksigenis SAST variklis aptinka SQL injekcijos pažeidžiamumus ankstyvoje stadijoje SDLC
Pasinerkime į tai, kaip apsaugoti savo kodą, perkelti saugumą į kairę ir apsaugoti programinės įrangos tiekimo grandinę nuo vieno seniausių (ir vis dar aktyvių) atakų metodų.
Kas yra SQL injekcija?
SQL įterpimas yra kodo lygio ataka, kai į SQL užklausas įterpiama kenkėjiška įvestis, siekiant manipuliuoti duomenų bazės operacijomis arba jas apeiti. Tai dažnai įvyksta, kai užklausoje naudojami vartotojo pateikti duomenys be tinkamo patvirtinimo ar išvalymo.
Pavyzdžiui, užpuolikai gali išnaudoti login formas, paieškos juostas arba API parametrus, kad:
- Apeiti autentifikavimą
- Gauti jautrius duomenis
- Ištrinti arba sugadinti įrašus
- Vykdyti administratoriaus operacijas duomenų bazėje
Jei norite užkirsti kelią SQL injekcijoms, pirmas žingsnis yra suprasti, kaip jie veikia.
Realaus pasaulio SQL injekcijos pavyzdys
Paimkite paprastą „Java“ login užklausa:
String query = "SELECT * FROM users WHERE username = '" + user + "' AND password = '" + pass + "'";
Jei vartotojas įveda šią informaciją:
					user: ' OR 1=1 --
pass: anything
Tai tampa:
SELECT * FROM users WHERE username = '' OR 1=1 --' AND password = ''
Užpuolikas gauna prieigą visada paversdamas sąlygą teisinga. Tai yra vadovėlinis pavyzdys Kodėl SQL injekcijos testavimas yra toks svarbus vystymosi metu.
Kaip išvengti SQL injekcijų: praktiniai patarimai
Dabar, kai suprantame, ką a SQL injekcija yra ir kaip tai veikia, panagrinėkime kaip išvengti SQL injekcijų realaus pasaulio projektuose. Geros naujienos? Yra patikrintų, kūrėjams pritaikytų geriausios praktikos pavyzdžių, kurie padeda sustabdyti šias atakas dar prieš joms įvykstant.
Geriausios OWASP SQL injekcijos prevencijos atmintinė yra patikimas šaltinis, skirtas saugiai duomenų bazių sąveikai kurti. Jame rekomenduojami keli pagrindiniai metodai:
1. Naudokite paruoštus teiginius (su parametrizuotomis užklausomis)
Visų pirma, tvarkydami vartotojo įvestį, visada naudokite parametrines užklausas, o ne eilučių sujungimą. Paruošti teiginiai nurodo duomenų bazei traktuoti įvestį griežtai kaip duomenis, o ne kaip SQL logikos dalį.
Štai saugesnė versija login užklausa naudojant „Java“ Parengta pareiškimas:
					PreparedStatement stmt = conn.prepareStatement("SELECT * FROM users WHERE username = ? AND password = ?");
stmt.setString(1, user);
stmt.setString(2, pass);
Todėl net jei vartotojas bandys atlikti ką nors kenkėjiško, įvestis nepakeis užklausos struktūros.
2. Įvesties patvirtinimas ir valymas
Nors parametrinės užklausos atlieka didžiąją dalį darbo, vis tiek svarbu patikrinti įvesties tipus ir ilgius. Pavyzdžiui, atmesti įvestis su netikėtais simboliais ar formatais.
Dar daugiau, niekada nepasitikėkite vartotojo įvedama informacija – net jei ji gaunama iš jūsų priekinės dalies ar mobiliosios programėlės.
3. Išmintingai naudokite ORM įrankius
Daugelyje šiuolaikinių sistemų ir ORM (pvz., „Hibernate“ ar „Django ORM“) pagal numatytuosius nustatymus siūloma SQL injekcijos apsauga. Tačiau kūrėjai vis tiek gali rašyti neapdorotas užklausas arba apeiti saugius metodus. Visada naudokite ORM funkcijas pagal paskirtį ir venkite maišyti neapdorotus SQL, nebent tai būtų absoliučiai būtina.
Dirbtinio intelekto generuojamas kodas įveda tą pačią riziką nauja forma. Tokios ORM sistemos kaip „Django“ ir „Hibernate“ pagal numatytuosius nustatymus parametrizuoja užklausas, tačiau apsauga išnyksta, kai tik kūrėjas arba dirbtinio intelekto kodavimo asistentas pereina prie neapdorotos užklausos arba perduoda vartotojo valdomą lauko pavadinimą. Pačio „Django“ CVE-2024-42005 parodė, kad tai vyksta naudojant tariamai „saugų“ metodą. Dirbtinio intelekto asistento siūlomą SQL logiką reikia vertinti taip pat atidžiai, kaip ir bet kurią kitą užklausos konstrukciją. Numatytasis parametravimas neišlieka naudojant trumpąjį kelią, nesvarbu, ar jį siūlo žmogus, ar dirbtinis intelektas.
4. Mažiausios privilegijos principas
Dar vienas naudingas patarimas: apribokite duomenų bazės teises. Net ir įvedus duomenis, vartotojas, turintis tik skaitymo prieigą, negalės ištrinti lentelių ar atnaujinti svarbių duomenų.
5. Nuolat tikrinkite naudodami saugos įrankius
Galiausiai, priimkite SQL injekcijos testavimas įrankiai, kurie gali aptikti šiuos trūkumus prieš jiems pasiekiant gamybinę sistemą. Netrukus plačiau pakalbėsime apie tai, kaip „Xygeni“ tai daro.
Apibendrinant galima teigti, kad SQL injekcijų prevencija neapsiriboja vienu stebuklingu triuku – tai mažų, nuoseklių apsaugos priemonių taikymas visame kode ir infrastruktūroje.
SQL injekcijos testavimas: klaidų aptikimas prieš užpuolikams
Net ir taikant geriausią praktiką, klaidos gali praslysti pro akis. Štai kur... SQL injekcijos testavimas tampa būtina.
Bet kaip testavimas atrodo praktiškai?
Rankinis testavimas
Saugumo komandos ir etiniai įsilaužėliai dažnai testuoja galinius taškus įterpdami specialius simbolius, pvz. „ARBA 1=1 —“ kad pamatytumėte, ar užklausos neveikia arba nepateikia netikėtų rezultatų. Nors šis metodas veiksmingas, jis užima daug laiko ir yra sunkiai pritaikomas.
Automatinis testavimas
Dauguma šiuolaikinių „DevSecOps“ komandų dabar naudoja automatizuotus įrankius, tokius kaip statinis programų saugumo testavimas (SAST) – kodo nuskaitymui ieškant injekcijos pažeidžiamumų kūrimo metu. Šie įrankiai peržiūri kodą jo nevykdydami, padėdami aptikti tokias problemas kaip:
- Sujungtos SQL eilutės
- Nesaugi vartotojo įvestis užklausose
- Senasis kodas su nesaugiais šablonais
Kaip „Xygeni“ padeda išvengti ir aptikti SQL injekcijas
At Ksigenimanome, kad geriausias būdas išvengti SQL injekcijų yra jas pastebėti anksti – geriausia dar prieš joms paliekant jūsų kodo redaktorių. Būtent tai ir daro mūsų Code Security sprendimas yra sukurtas tam, kad būtų galima tai padaryti.
Aptarkime, kaip mes palaikome SQL injekcijos testavimas ir prevencija realiose vystymosi aplinkose.
Galinga statinė kodo analizė (SAST) SQL injekcijos aptikimui
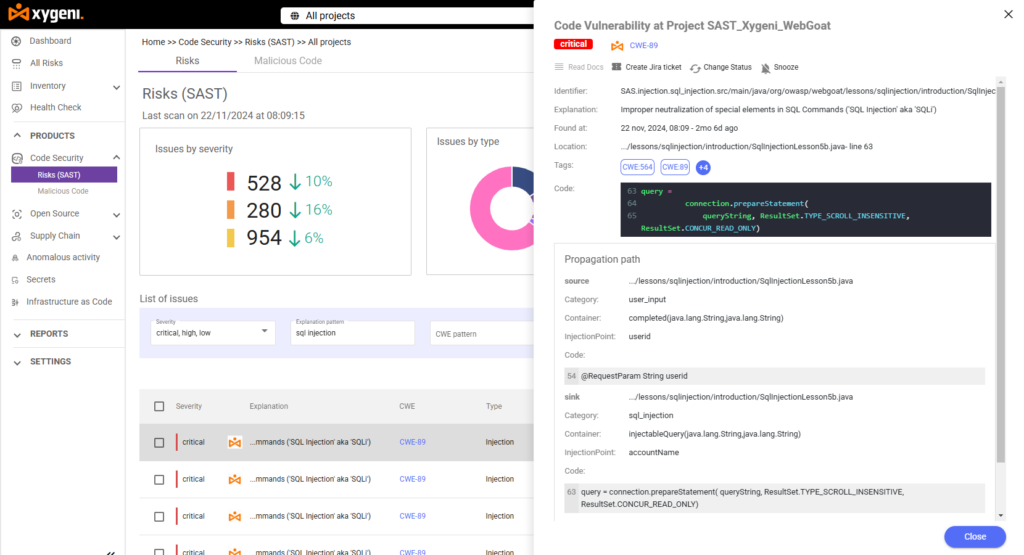
Mūsų platforma apima galingą statinį programų saugumo testavimą (SAST) variklis, kuris nuskaito jūsų kodo bazę, ieškodamas rizikingų SQL šablonų, pvz., dinaminių užklausų, sukurtų naudojant vartotojo įvestį arba užkoduotas eilutes. Kai mūsų įrankis aptinka potencialų SQL injekcija, jis pažymi tikslią vietą jūsų šaltinio kode, paryškina rizikos lygį (pvz., kritinis) ir rodo išsamų paaiškinimą.
Pavyzdžiui, viename bandomajame projekte mūsų SAST Variklis aptiko kritinę SQL injekcijos pažeidžiamumą Java faile:
- CWECWE-89 (SQL injekcija)
- Lokacija71 eilutė SQLInjection5b pamoka.java
- Įpurškimo taškasVartotojo ID perduodamas tiesiai į SQL užklausą
- Dauginimo keliasAiškus pėdsakas nuo įvesties iki užklausos vykdymo
Toks detalumo lygis padeda kūrėjams suprasti, kur prasideda problema (šaltinis), kaip ji teka kode (plitimas) ir kur ji sukelia riziką (kriauklė).
Kontekstiniai taisymo pasiūlymai
Dar geriau, „Xygeni“ neapsiriboja aptikimu – mes padedame jūsų komandai kaip išvengti SQL injekcijų su kontekstiniais patarimais ir kodo taisymo pasiūlymais. Pavyzdžiui, jei aptinkame, kad užklausa sukurta naudojant eilučių sujungimą, rekomenduojame pereiti prie parametrizuotų teiginių ir paaiškinti, kaip tai padaryti.
Tai reiškia, kad kūrėjai gali išspręsti problemas net ir nebūdami saugumo ekspertais.
Radiniai taip pat automatiškai rūšiuojami naudojant dirbtinio intelekto rūšiavimo metodą, kiekvienam SQL injekcijos radiniui pateikiant verdiktą, skubumą ir taisomojo veiksmo sudėtingumą, todėl kritinis, lengvai ištaisomas egzempliorius neatsiduria toje pačioje eilėje kaip ir žemo prioriteto.
Sklandi integracija su jūsų kūrimo darbo eiga
Mūsų sprendimas puikiai dera su jūsų esamomis priemonėmis – „GitHub“, „GitLab“, „Bitbucket“ ir kitomis. Tai užtikrina, kad saugumo patikrinimai būtų atliekami automatiškai su kiekvienu pull request arba sukurti. Taigi, nesvarbu, ar peržiūrite naują funkciją, ar atnaujinate seną kodą, SQL injekcijos testavimas tampa tavo dalimi CI/CD pipeline.
Realaus laiko įspėjimai ir Dashboards
Galiausiai, Xygeni centralizuotai dashboards ir realaus laiko įspėjimai suteikia jūsų komandai matomumą apie SQL injekcijos tendencijas visuose jūsų projektuose. Galite stebėti pažeidžiamumus pagal svarbą, komandą ar projektą ir įrodyti atitiktį OWASP Top 10 ir kitiems. standards.

Realaus pasaulio SQL injekcijos atakos: pamokos iš lauko
SQL injekcijos atakos lėmė vienus reikšmingiausių duomenų nutekėjimų istorijoje, pabrėždamos kritinį poreikį patikima programų apsaugaŠtai žymūs realaus pasaulio pavyzdžiai:
1. „Heartland“ mokėjimo sistemų pažeidimas (2008 m.)
2008 metais Heartland mokėjimo sistemos, viena didžiausių mokėjimų apdorojimo įmonių, patyrė duomenų saugumo pažeidimą, kurio metu buvo paviešinti maždaug 130 milijonų kredito ir debeto kortelių numerių. Užpuolikai pasinaudojo SQL injekcijos pažeidžiamumu, kad įsiskverbtų į įmonės tinklą, ir tai sukėlė vieną didžiausių duomenų nutekėjimų istorijoje.
2. „Yahoo! Voices“ duomenų pažeidimas (2012 m.)
Liepa 2012, Yahoo! Balsai tapo SQL injekcijos atakos, pažeidusios beveik 450 000 vartotojų paskyrų, auka. Įsilaužėliai pasinaudojo „Yahoo“ duomenų bazių serverių pažeidžiamumais, kad gautų nešifruotus vartotojo vardus ir slaptažodžius, pabrėždami nepakankamo įvesties patvirtinimo pavojus.
3. „TalkTalk“ duomenų pažeidimas (2015 m.)
JK telekomunikacijos Paslaugų teikėjas „TalkTalk“ 2015 m. patyrė SQL injekcijos ataką, kurios metu buvo paviešinti maždaug 160 000 klientų asmeniniai duomenys. Užpuolikai pasinaudojo įmonės tinklalapių pažeidžiamumais, padarydami didelę finansinę ir reputacijos žalą.
4. „Freepik“ ir „Flaticon“ pažeidimas (2020 m.)
2020 metais „Freepik“ kompanija atskleidė, kad SQL injekcijos ataka nutekino 8.3 mln. vartotojų įrašų iš jos „Freepik“ ir „Flaticon“ platformų. Užpuolikai išnaudojo „Flaticon“ pažeidžiamumą, pabrėždami riziką, susijusią su trečiųjų šalių komponentais programinės įrangos tiekimo grandinėje.
5. „WooCommerce“ įskiepio pažeidžiamumas (2022 m.)
2022 m. buvo aptikta kritinė SQL injekcijos pažeidžiamumas WooCommerce Dropshipping „OPMC“ įskiepis, skirtas „WordPress“. Šis neautentifikuotas SQL injekcijos trūkumas, įvertintas 9.8 balo iš 10, išryškino galimą trečiųjų šalių įskiepių keliamą riziką el. prekybos platformose.
6. „Boolka Cyberthreat“ diegia „BMANAGER“ Trojos arklį (2024 m.)
2024 m. grėsmės veikėjas, pramintas „Boolka“ buvo pastebėta, kad interneto svetainėms buvo pagremta SQL injekcijos atakomis, siekiant dislokuoti modulinį Trojos arklį, pavadintą BMANAGER. Ši kampanija pademonstravo besivystančią kibernetinių nusikaltėlių taktiką, naudojant SQL injekciją kenkėjiškų programų platinimui.
Šie incidentai pabrėžia nuolatinę SQL injekcijos atakų grėsmę ir tvirtų saugumo priemonių, įskaitant reguliarias kodo peržiūras, įvesties patvirtinimą ir pažangių saugumo įrankių naudojimą tokiems pažeidžiamumams aptikti ir užkirsti joms kelią, įgyvendinimo svarbą.
7. „BeyondTrust“ / JAV iždo duomenų pažeidimas (2024 m. gruodžio mėn. – 2025 m. vasario mėn.)
A „PostgreSQL“ nulinės dienos virusas (CVE-2025-1094) leido SQL injekciją netinkamai apdorojant neteisingai suformuotą įvestį psql, „PostgreSQL“ interaktyvus terminalas. Valstybės remiami užpuolikai, atsekti kaip „Silk Typhoon“, prijungė jį prie „BeyondTrust“ nuotolinės pagalbos platformos, kompromituodami mažiausiai 17. enterprise klientų egzempliorius, įskaitant JAV iždo departamentą. Tai vienas reikšmingiausių patvirtintų SQL injekcijos incidentų per pastarąjį laikotarpį ir priminimas, kad pažeidžiamumų klasė neapsiriboja žiniatinklio formomis; ji apima ir duomenų bazių tvarkykles bei interaktyvius įrankius.
🔧 Pro Patarimas: Reguliarus saugumo testavimas, ypač naudojant tokias priemones kaip „Xygeni“ SAST variklis padeda aptikti šiuos įterpimo taškus, kol užpuolikai dar nespėja jais pasinaudoti.
Apsaugokite savo kodą, išvenkite SQL injekcijų
SQL injekcija yra viena seniausių programų saugumo grėsmių ir vis dar viena pavojingiausių: OWASP patekimas į 5 vietą 2025 m. atspindi naujų kategorijų atsiradimą, o ne SQL injekcijos tampa mažiau išnaudojamos. Jos galima visiškai išvengti tinkamai derinant praktikas – nuo parametrizuotų užklausų iki dirbtinio intelekto siūlomo kodo apdorojimo tokiu pat kruopštumu kaip ir žmogaus rašyto kodo.
„Xygeni“ įmonėje mes padedame lengvai išvengti grėsmių. Mūsų code security Šis sprendimas suteikia jūsų komandai matomumą, automatizavimą ir gaires, reikalingas SQL injekcijos pažeidžiamumams anksti aptikti, skubiai juos išrūšiuoti ir greitai ištaisyti. Jokių spėlionių. Jokių spragų. Tiesiog apsaugokite kodą nuo pat pradžių, nesvarbu, ar jį parašė kūrėjas, ar pasiūlė dirbtinio intelekto asistentas.
Taigi, jei esate pasirengę pamiršti SQL injekcijas ir išlaikyti kūrimo greitį bei sklandumą, mes pasiruošę jums padėti.
Išbandykite „Xygeni“ nemokamai ir pradėti užkirsti kelią SQL injekcijoms dar prieš joms pasiekiant gamybinę aplinką.

DUK
Ar SQL injekcija vis dar yra didžiausia saugumo rizika 2026 m.?
Taip. Nors OWASP 2025 m. dešimtuke injekcijos (CVE) vieta pakilo iš 3 į 5, šioje kategorijoje vis dar užfiksuota daugiau nei 10 14,000 SQL injekcijos tipo pažeidimų (CVE), o 2025 m. „Verizon DBIR“ duomenimis, ji prisidėjo prie 12 % pažeidimų, palyginti su 9 % ankstesniais metais.
Ar ORM sistemos, tokios kaip „Django“ ar „Hibernate“, gali visiškai užkirsti kelią SQL injekcijai?
Ne. ORM pagal numatytuosius nustatymus parametrizuoja užklausas, tačiau apsauga nutrūksta, kai kūrėjas panaudoja neapdorotą užklausą arba nesaugų metodą. „Django“ CVE-2024-42005 yra tikras SQL injekcijos pavyzdys, kai metodas laikomas saugiu.
Kaip dirbtinio intelekto generuojamas kodas veikia SQL injekcijos riziką?
Dirbtinio intelekto kodavimo asistentai gali siūlyti tuos pačius nesaugius modelius, kaip ir žmogus, sujungtas užklausas arba nepatvirtintą įvestį, todėl juos reikėtų peržiūrėti taip pat griežtai kaip ir žmogaus rašytą kodą, o ne jais pasitikėti pagal numatytuosius nustatymus.
