






Ar žinojote, kad viena klaidingo kodo eilutė gali kainuoti daug? milijonus dolerių kainuojanti kompanija? Labai svarbu užtikrinti programinės įrangos vientisumą ir saugumą. Čia pagrindinį vaidmenį atlieka programinės įrangos atestavimas ir versijos atestavimas. Ši praktika suteikia patikrinamą įrodymą, kad programinės įrangos versijos atitinka griežtus saugumo reikalavimus. standard...skatinant pasitikėjimą ir mažinant grėsmes viso kūrimo ciklo metu. Atestacija, kaip revoliucinis „DevSecOps“ pokytis, sustiprina saugumą kiekviename kūrimo etape.
Ar žinojote, kad dėl klaidos aukšto dažnio prekybos bendrovės „Knight Capital Group“ kode vos per 45 minutes 2012 m. bendrovė patyrė 460 mln. dolerių nuostolių? Dėl klaidingo kodo buvo išsiųsti milijonai klaidingų akcijų pavedimų, sukeldami rinkos chaosą ir didelius finansinius nuostolius.
Kas yra programinės įrangos atestavimas Build Security?
Programinės įrangos atestavimas build security yra labai svarbus „DevSecOps“ procesas, kuris generuoja patikrinamus įrodymus, patvirtinančius, kad programinės įrangos versijos atitinka iš anksto nustatytas saugumo politikas ir procedūras. Šis procesas yra gyvybiškai svarbus siekiant apsaugoti programinės įrangos tiekimo grandines nuo kibernetinių grėsmių. Atestavimas užtikrina, kad komandos laikosi griežtų saugumo reikalavimų. standardkiekviename programinės įrangos kūrimo gyvavimo ciklo etape (SDLC). Daugelis šių standardyra aprašyti išsamiose NIST kibernetinio saugumo sistemose.
Statybos atestavimo ramsčiai
Apibrėžtų ramsčių atrama build security atestavimas, kuriuo grindžiamas programinės įrangos vientisumas, patikimumas ir patikimumas „DevSecOps“ praktikoje. Tai yra svarbūs principai, procesai ir komponentai, esantys build security Atestacijos vykdymas ir įgyvendinimas. Apsvarstysime kiekvieną iš ramsčių.
Visų reikalingų įrodymų surinkimas visoje teritorijoje SDLC
Pirmasis ramstis apima žurnalų, konfigūracijų ir duomenų analizę ir rinkimą iš pagrindinių statybos proceso etapų. Sistemingai rinkdamos šiuos įrodymus, organizacijos išlaiko skaidrumą, atsekamumą ir atskaitomybę viso kūrimo proceso metu. pipeline.
Saugi saugykla
Tai apima užšifruotų, prieigos kontroliuojamų saugojimo mechanizmų naudojimą, siekiant užtikrinti patvirtinimo duomenų vientisumą ir konfidencialumą. Šie mechanizmai apsaugo nuo pažeidimo ar neteisėtos prieigos. Šis ramstis užtikrina, kad įrodymai išliktų nekintami ir patikimi. Patikimas tiesos šaltinis nustatomas patikrinus.
Atestavimo sistema
Atestavimo modulis įvertina, ar programinės įrangos versijos atitinka nustatytus saugumo reikalavimus. standards. Ji išduoda patvirtinimus, patvirtinančius atitiktį šiems reikalavimams. standards. Šio proceso pagrindas – atestavimo modulis, automatizuojantis atestavimą, siekiant užtikrinti savalaikius, tikslius ir nuoseklius saugumo patikrinimus. Tai garantuoja kompiliavimo vientisumą.
Nepriklausomas patikrinimas
Ketvirtasis ramstis remiasi nepriklausomu patikrinimu, siekiant paremti sugeneruotų atestatų vaidmenį. Nešališkas patikrinimas užtikrina, kad atestatai atitiktų saugumo politiką ir procedūras. Jis patvirtina jų vientisumą. Šis ramstis garantuoja, kad atestavimo procesas yra objektyvus, atskaitingas ir patikimas. Jis sumažina šališkumo ar manipuliavimo riziką atestavimo metu.
Ataskaitos ir įžvalgos
Paskutinis ramstis suteikia išsamią ataskaitų teikimą ir įžvalgas apie atestavimo procesą. dashboard arba ataskaitų teikimo įrankis suteikia galimybę matyti programinės įrangos versijų saugumo būseną. Jis rodo, ar laikomasi saugumo reikalavimų standards yra įvykdytos arba jų nėra. Tai padeda nustatyti pozicijas, stebėti našumą ir priimti pagrįstus sprendimuscisjonai saugumui sustiprinti.
Šių ramsčių stiprus derinys sudaro saugumo atestacijos kūrimo pagrindą. Tai padeda programinę įrangą kuriančioms organizacijoms apsisaugoti nuo kylančių kibernetinių grėsmių. Šių principų taikymas procesuose ir technologijose skatina saugios, integruotos ir patikimos programinės įrangos kūrimo kultūrą.
Programinės įrangos atestavimo darbo eiga: vientisumo ir pasitikėjimo užtikrinimas
Atestavimo darbo eiga atitinka aiškų procesą, skirtą kiekvieno programinės įrangos komponento autentiškumui patikrinti. Jis prasideda nuo sutarties sudarymo. Šioje sutartyje apibrėžiami atestavimo reikalavimai, pavyzdžiui, konteinerio atvaizdo aprašymas arba programinės įrangos medžiagų sąrašo įtraukimas (SBOM) didelio įrodymų kiekio patvirtinimams. Tai užtikrina, kad visi kūrimo procesai atitiktų nustatytus reikalavimus standards.
Integruojant šią darbo eigą į nuolatinę integraciją (CI) pipelineKomandos gali sklandžiai kurti atestatus. Šie atestatai seka programinės įrangos kūrimo, testavimo ir diegimo eigą. Komandos taiko griežtas saugumo priemones ir kruopščiai tikrina atestatų tikslumą pagal sutartį.
Atestacijos procesas vyksta keliais skirtingais etapais, kurių kiekvienas yra labai svarbus atestacijos vientisumui. build security:
- RengimasAtestacijos sistemos sukūrimas ir saugumo politikos apibrėžimas.
- Įrodymų rinkimasDuomenų rinkimas visame pasaulyje SDLC siekiant užtikrinti išsamią saugumo apžvalgą.
- Atestacijos generavimasĮrodymų vertinimas siekiant parengti patvirtinimus, patvirtinančius atitiktį saugumo politikai.
- PatvirtinimasNepriklausomai tikrinami atestatai, siekiant patvirtinti kompiliavimo saugumo vientisumą.
- Ataskaitų teikimas ir įžvalgosAtestacijos rezultatų analizė, siekiant pateikti praktinių įžvalgų, skirtų tobulinimui build security.
Programinės įrangos atestavimo privalumai Build Security
Naudojant atestaciją build security suteikia daug privalumų, svarbių siekiant užtikrinti programinės įrangos kūrimo saugumą ir patikimumą:
- Geresnis saugumasUžtikrina, kad konstrukcijos būtų saugios ir atitiktų saugumo taisykles.
- Padidėjęs pasitikėjimas: Skatina skaidrumą ir atskaitomybę, kurdamas pasitikėjimą su suinteresuotosiomis šalimis.
- Laikymasis: Padeda užtikrinti saugumą standardir laikytis taisyklių.
- Rizikos mažinimas: Ankstyvoje kūrimo stadijoje aptinka ir pašalina saugumo rizikas.
- Efektyvumas: Suteikia daugiau saugumo CI/CD pipeline, todėl procesas tampa efektyvesnis.
programinė įranga Atestacijos formatai ir modeliai
Atestavimo formatai ir modeliai siūlo struktūrizuotus būdus programinės įrangos komponentams ar įvykiams pavaizduoti. Šios sistemos leidžia atestuotojams aiškiai tvarkyti metaduomenis, užtikrinant, kad atestatus būtų galima naudoti skirtingose programinės įrangos kūrimo aplinkose. Toks nuoseklumas padeda išlaikyti praktiką aiškią ir nuoseklią. standardized.
Pagrindiniai programinės įrangos atestavimo formatų ir modelių elementai
TikslasAtestacijos formatai ir modeliai patvirtina programinės įrangos artefaktų ar įvykių patikimumą ir autentiškumą. Jie apima tokią informaciją kaip programinės įrangos sukūrimas, kilmė, priklausomybės ir saugumo atributai.
StandardizacijaAtestacijos formatais ir modeliais siekiama standardnustatyti procesus, kad būtų užtikrintas nuoseklumas ir suderinamumas tarp įrankių, platformų ir ekosistemų. Pramonės asociacijos, standard-įstaigos arba bendruomenės dažnai jas apibrėžia standards. Jie teikia bendras schemas, duomenų struktūras ir protokolus, kad būtų užtikrintas aiškus bendravimas.
Programinės įrangos atestavimo formatų tipai
Kilmė: SLSA (Programinės įrangos garantijos tiekimo grandinės lygiai) Kilmės formatas yra plačiai naudojamas formatas atvirojo kodo tiekimo grandinėse. Jame pateikiama išsami informacija apie tai, kaip buvo sukurti programinės įrangos objektai, įskaitant aplinką, priklausomybes ir kūrimo komandas.
Programinės įrangos medžiagų sąrašas (SBOM): SBOM pateikia suformatuotą programinės įrangos artefaktų sąrašą kartu su jų priklausomybėmis ir ryšiais. Tai užtikrina programinės įrangos kūrimo sudėties skaidrumą, leidžiant suinteresuotosioms šalims įvertinti saugumą, atitiktį reikalavimams ir licencijos įsipareigojimus.
Pasirinktiniai formataiOrganizacijos gali pritaikyti patvirtinimo formatus, kad atitiktų konkrečius atitikties poreikius arba pramonės šaką. standards. Jie gali pridėti papildomų metaduomenų, patvirtinimo taisyklių, pagrįstų organizacijos politika, arba kriptografinių mechanizmų, jei reikia.
Programinės įrangos atestavimo modelio elementai:
Atestacijos modeliuose yra keli struktūrizuoti elementai standard Skirtingi modeliai arba formos nurodo, kas turi būti įtraukta į patvirtinimą ir kokia jo struktūra.
- VokasUžtikrina patvirtinimo pranešimo autentiškumą ir vientisumą, paprastai naudojant kriptografinį skaitmeninį parašą arba sertifikatą.
- PareiškimasPateikiamas faktinis turinys arba teiginys, kuris yra tvirtinamas, t. y. informacija apie programinės įrangos artefaktą, jo kilmę arba atitikties būseną.
- parašas: Žymi patvirtinimą sukūrusį patvirtintoją, užtikrinant atskaitomybę ir autentiškumą.
- PredikatasJame turi būti metaduomenys apie atestavimo objektą; tai apima artefakto atributus, artefakto savybes arba jo atitikties būseną.
- PluoštasKelių tarpusavyje susijusių atestatų arba artefaktų rinkinys, palengvinantis atestacijos duomenų tvarkymą ir valdymą.
Sąveikumas ir diegimas
Naudojant standardDėl specializuotų atestavimo formatų ir modelių jie gali lengvai integruotis į esamus įrankius, darbo eigas ar saugumo sistemas. Tai užtikrina sklandų diegimo procesą. Tai taip pat leidžia automatizuoti skirtingų aplinkų apdorojimą, patvirtinimą ir tikrinimą programinės įrangos kūrimo ir diegimo metu.
Programinės įrangos atestacijos ir saugumo geriausios praktikos
Geriausia atestavimo praktika – tai programinės įrangos kūrimo ir jos tiekimo grandinės ekosistemų gairės, metodai ir būdai, užtikrinantys atestavimo procesų efektyvumą, saugumą ir patikimumą. Štai keletas pagrindinių geriausios praktikos pavyzdžių, padėsiančių subjektams sukurti patikimą atestavimo sistemą, kuri skatintų pasitikėjimą, skaidrumą ir atskaitomybę:
Atestacijų atstovavimas
StandardReikėtų laikytis atestacijų pateikimo formatų, schemų ir protokolų standartų. Naudokite pramonės šaką. standardkiek įmanoma, siekiant užtikrinti nuoseklumą ir suderinamumą su įrankiais, platformomis ir ekosistemomis, su kuriomis sąveikaus sukurtas sprendimas.
Autentifikavimas ir vientisumas
Įdiegti stiprius mechanizmus, tokius kaip kriptografiniai ženklai, skaitmeniniai sertifikatai arba maišos funkcijos, siekiant užtikrinti, kad patvirtinimas ir jo turinys nebūtų keičiami, apsaugant nuo bet kokio pobūdžio klastojimo, klastojimo ar kitokio neteisėto patvirtintų duomenų pakeitimo.
Prieigos kontrolė ir autorizavimas
Įgyvendinkite prieigos kontrolės ir autorizacijos taisykles, kad apribotumėte, kas gali pasiekti atestacijos duomenis, vadovaudamiesi „būtina žinoti“ arba „mažiausių privilegijų“ principais. Tik tinkami asmenys arba sistemos turėtų turėti leidimą kurti, keisti arba peržiūrėti atestatus. Tai apsaugo nuo neteisėtos prieigos ir užtikrina duomenų saugumą.
saugojimas
Patvirtinimus saugokite saugiose ir nuo klastojimo apsaugotose talpyklose arba saugyklose, kurios yra užšifruotos, prieiga kontroliuojama ir turi audito įrašus, kad būtų išlaikytas duomenų konfidencialumas ir atsparumas. Jie turėtų būti lengvai prieinami, kai jų reikia patikrinimui ar auditui.
Gyvenimo ciklo valdymas
Nustatykite aiškius atestacijos gyvavimo ciklo valdymo procesus, įskaitant kūrimą, patvirtinimą, galiojimo pabaigą ir atšaukimą. Reguliariai atnaujinkite atestacijas, kad jos atitiktų programinės įrangos versijų, priklausomybių ar saugumo pozicijų pakeitimus.
Auditas ir stebėsena
Sukurkite audito ir stebėjimo mechanizmus, skirtus stebėti ir audituoti atestavimo veiklą, įskaitant kūrimą, tikrinimą ir naudojimą. Tai leidžia laiku aptikti ir reaguoti į atestavimo saugumo incidentus.
Lengvai integruojama su trečiosiomis šalimis
Užtikrinti lengvą atestavimo procesų integravimą su trečiųjų šalių įrankiais, paslaugomis ar platformomis, naudojamomis programinės įrangos kūrimo ir tiekimo grandinės ekosistemoje, įskaitant CI/CD pipelines, artefaktų saugyklos, pažeidžiamumų skaitytuvai ir politikos vykdymo užtikrinimo sistemos.
Skaidrumas ir dokumentacija
Užtikrinti atestavimo procesų, politikos ir procedūrų atvirumą ir dokumentavimą. Dokumentuoti atestatų generavimo, tikrinimo ir interpretavimo pagrindimą, kriterijus ir metodikas, siekiant užtikrinti, kad visos susijusios šalys suprastų ir prisiimtų atsakomybę.
Mokymas ir sąmoningumas
Visiems atestavimo procese dalyvaujantiems darbuotojams, pavyzdžiui, kūrėjams, saugumo specialistams ir auditoriams, rengti mokymo ir informavimo programas, užtikrinant, kad jie suprastų savo vaidmenis, pareigas ir geriausią atestavimo praktiką.
Nuolatinis Tobulinimas
Skatinti nuolatinio tobulėjimo kultūrą teikiant atsiliepimus, atliekant peržiūras ir iteracinius patobulinimus technologijų ir valdymo sistemose. Reguliariai vertinti ir tobulinti atestavimo praktiką, kad ji būtų pritaikyta prie kintančių rizikų, reglamentų ir reikalavimų. standards.
„Xygeni“ programinės įrangos atestavimo sprendimas: kibernetinio saugumo kartelės kėlimas
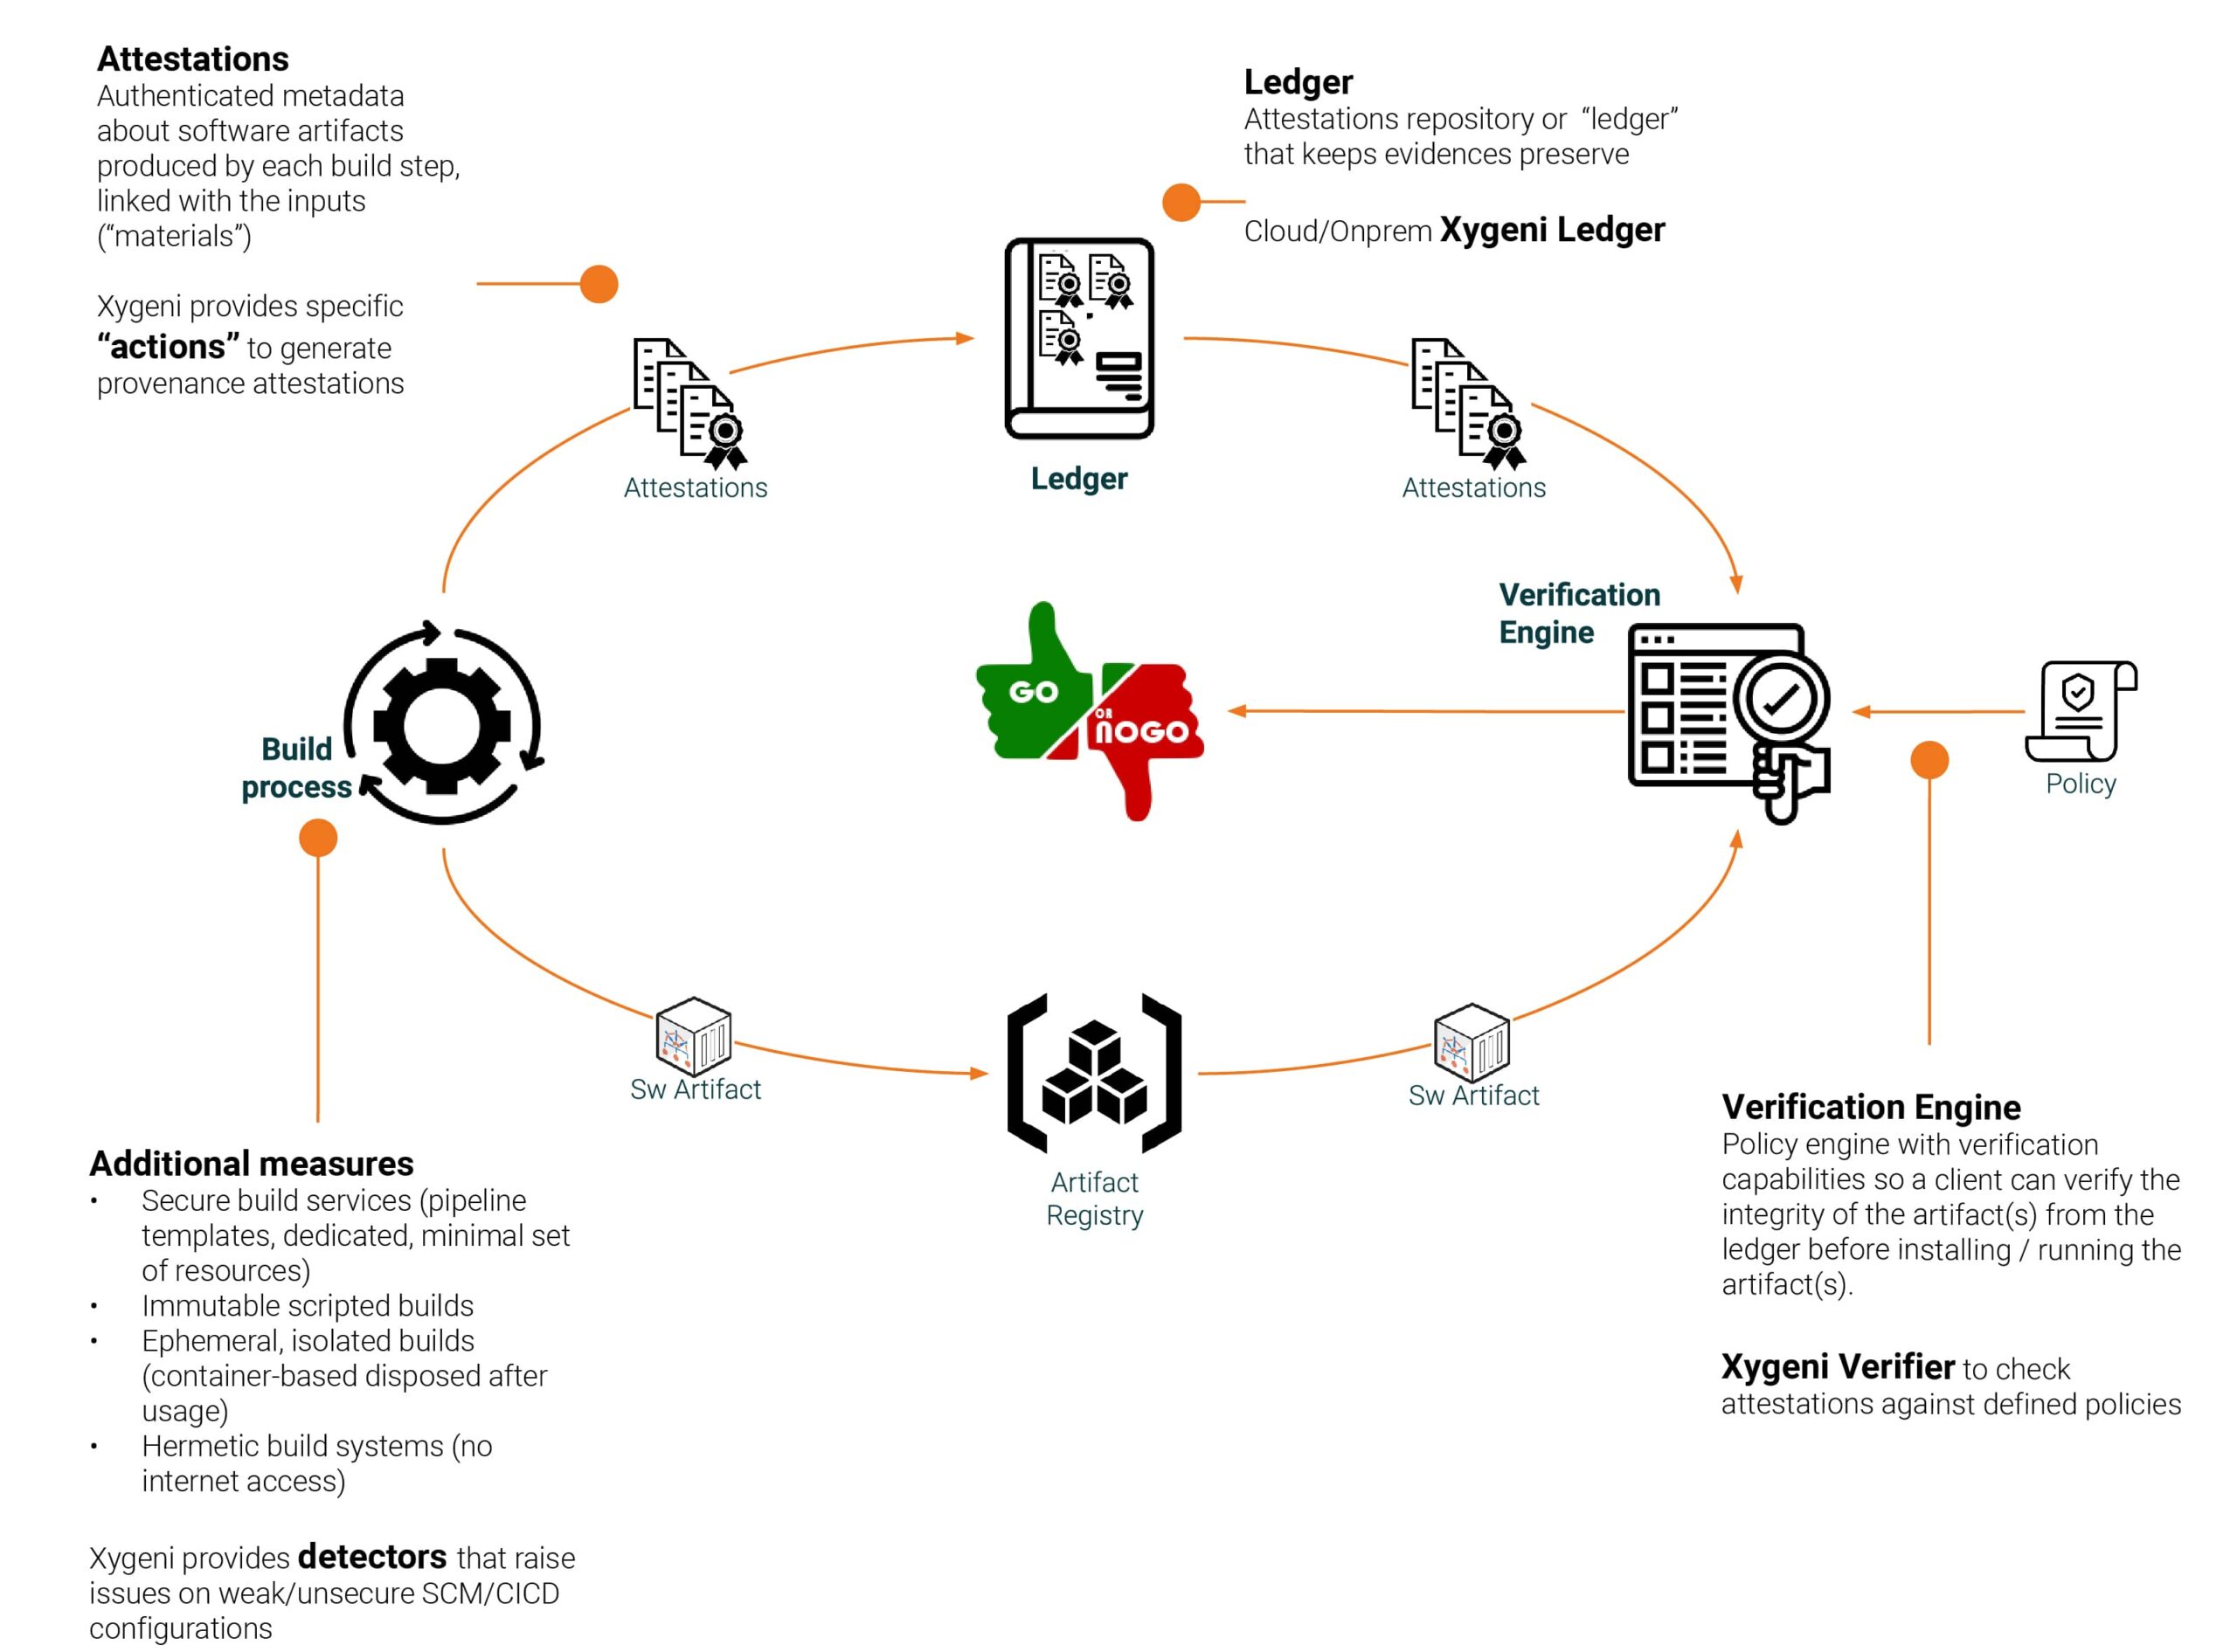
„Xygeni“ programinės įrangos atestavimo sprendimas užtikrina, kad kiekviena programinės įrangos kūrimo gyvavimo ciklo dalis (SDLC) laikosi aukščiausių saugumo ir atitikties standartų standards. Pridėdami patvirtinimą prie savo CI/CD pipeline„Xygeni“ pateikia įrodymą, kad jūsų programinė įranga išlieka saugi ir nepažeista nuo sukūrimo iki diegimo.
„Xygeni“ platforma saugiai veikia build attestations per automatizuotą sistemą, kuri sukuria, saugo ir tikrina patvirtinimus. Tai užtikrina, kad jūsų programinės įrangos kelionė – nuo kodo iki diegimo – būtų stebima, tikrinama ir apsaugota nuo klastojimo. Mūsų sprendimas naudoja programinės įrangos artefaktų tiekimo grandinės lygių (SLSA) patvirtinimus, kad sukurtų pasitikėjimo grandinę ir neleistų neteisėtiems pakeitimams ar pažeidžiamumams patekti į jūsų kodą.
Pagrindinės „Xygeni“ atestavimo sprendimo savybės:
- Pilna automatika: Atestatai automatiškai generuojami kūrimo proceso metu, užtikrinant, kad jūsų programinės įrangos komponentai atitiktų saugumo reikalavimus. standards be rankinio įsikišimo.
- In-toto atestacijos predikatas: tai standard Atestacijų formatas pateikia aiškų, dokumentuotą programinės įrangos kūrimo proceso aprašymą, užtikrinant skaidrumą.
- Patvirtinimo mechanizmas: „Xygeni“ platformoje yra patikimas tikrinimo variklis, kryžminės nuorodos patvirtinimams su iš anksto nustatytomis politikomis, siekiant užtikrinti atitiktį ir galiojimą.
- Saugi saugykla: Patvirtinimai yra šifruojami ir saugiai saugomi, apsaugant juos nuo klastojimo.
- Kilmė ir SBOM Integracija„Xygeni“ sprendimas integruojamas su programinės įrangos medžiagų sąrašu (SBOM) pateikti išsamią visų programinės įrangos komponentų ataskaitą, užtikrinant visišką atvirojo kodo ir nuosavybės priklausomybių atsekamumą.
Naudodamos „Xygeni“ atestavimo sprendimą, įmonės gali aktyviai gerinti savo saugumą, išvengti naujų grėsmių ir laikytis besikeičiančių taisyklių, tokių kaip NIST ir SLSA standardsTai didina pasitikėjimą jūsų programinės įrangos tiekimo grandine ir padeda laikytis griežtų atitikties reikalavimų, sukuriant saugų ir patikimą kūrimo procesą.
Organizacijoms, norinčioms priimti Software Supply Chain Security (SSCS), „Xygeni“ atestavimo įrankiai suteikia neprilygstamą matomumą, kontrolę ir pasitikėjimą kiekviename kūrimo etape.

