






Programinės įrangos tiekimo grandinės atakos auga precedento neturinčiu greičiu. Remiantis... SecurityWeekšių išpuolių padaugėjo 742% per pastaruosius trejus metus, todėl tapo aišku, kad tradicinių saugumo priemonių nebepakanka. Reaguodamas į tai, Programinės įrangos artefaktų tiekimo grandinės lygiai (SLSA) sistema buvo sukurta siekiant padėti organizacijoms sustiprinti programinės įrangos kūrimo procesus nuo pradžios iki pabaigos.
Kas yra SLSA sistema?
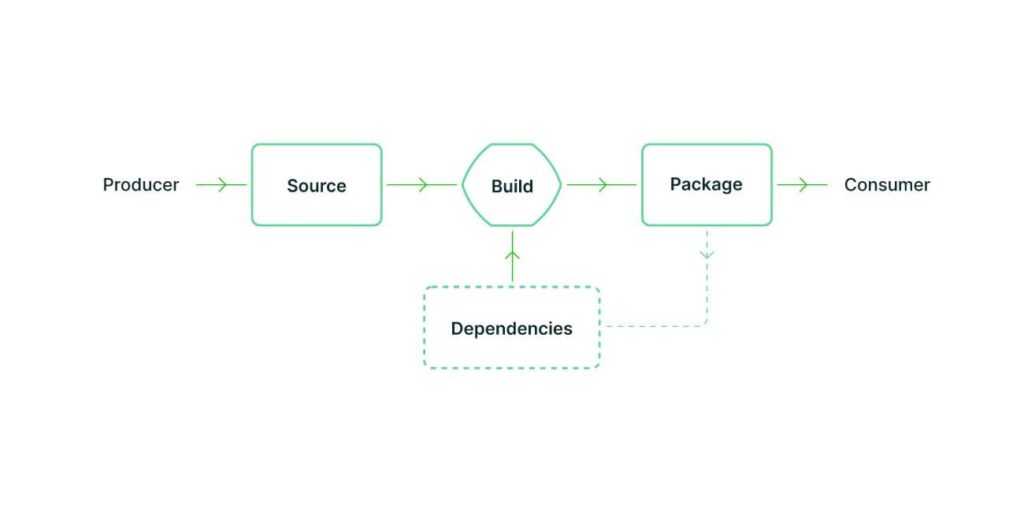
Šaltinis: SLSA
SLSA Struktūra (Programinės įrangos artefaktų tiekimo grandinės lygiai), tariamas „Salsa" yra išsami saugumo sistema, apsauganti programinę įrangą nuo kūrimo iki diegimo. Ji apibrėžia keturis saugumo lygius, kurių kiekvienas remiasi ankstesniu, siekiant pagerinti programinės įrangos saugumą ir skaidrumą per visą jos gyvavimo ciklą.
Pateikiame trumpą keturių lygių apžvalgą:
- 1 lygis: bazinis sąžiningumas – Užtikrina automatizuotą statybą ir kontroliuojamą aplinką, taip sudarant pagrindą atsekamumui.
- 2 lygis: Kilmė – Seka programinės įrangos artefaktų kilmę, užtikrindamas, kad juos būtų galima atsekti iki šaltinio.
- 3 lygis: Saugumas – Įdiegia prieigos kontrolę ir atkuriamus kūrinius, kad būtų galima aptikti klastojimą.
- 4 lygis: maksimalus saugumas – Užtikrina aukščiausią apsaugos lygį dėl apsaugotų nuo klastojimo, hermetiškų konstrukcijų ir griežtos kilmės kontrolės.
„Xygeni“ saugumo žodynėlis
Programinės įrangos tiekimo grandinės lygių sistema (SLSA) padeda apsaugoti programinės įrangos tiekimo grandines nuo saugumo rizikų. Ji užtikrina, kad programinė įranga būtų kuriama ir platinama saugiai, naudojant laipsniškus lygius, kurie padeda įmonėms pereiti nuo pagrindinio automatizavimo iki visiškai atsekamų ir nuo klastojimo apsaugotų procesų.
Kodėl SLSA yra labai svarbus CI/CD Pipelines
Kaip ir „DevOps“ praktikos, CI/CD pipelineNors jos spartina programinės įrangos kūrimą, jos taip pat atskleidžia pažeidžiamumus. Užpuolikai gali išnaudoti šias spragas, įterpdami kenkėjišką kodą arba keisdami priklausomybes. Programinės įrangos artefaktų tiekimo grandinės lygiai sprendžia šiuos iššūkius užtikrindamas, kad kiekvienas kūrimo proceso žingsnis būtų saugus, skaidrus ir patikrinamas.
- Matomumas ir atsekamumasSLSA seka kiekvieną jūsų sistemos pakeitimą ir komponentą pipeline, todėl lengviau anksti aptikti pažeidžiamumus.
- Aktyvi gynyba: Tai nustato ir sumažina rizikas prieš jas išnaudojant.
- StandardizacijaSLSA teikia pripažintą standard programinės įrangos artefaktų apsaugai, užtikrinant nuoseklumą visuose kūrimo procesuose.
Kaip „Xygeni“ palaiko SLSA atitiktį
SLSA atitikties užtikrinimas – tai ne tik saugumo langelių patikrinimas, bet ir programinės įrangos tiekimo grandinės apsauga, kartu užtikrinant greitą ir efektyvų kūrimą. „DevOps“ komandoms gali būti sudėtinga suderinti saugumą ir greitį, ypač sparčiai besivystančiose srityse. CI/CD pipelines. Čia įsikiša „Xygeni“, automatizuodama svarbiausias saugumo užduotis, kad jūsų programinės įrangos tiekimo grandinė atitiktų ir viršytų SLSA sistemą. standards, nesulėtinant jūsų darbo eigos.
1. Sukūrimo vientisumo automatizavimas – SLSA 1 lygis
Pirmas žingsnis siekiant apsaugoti programinę įrangą yra nuoseklumas. „Xygeni“ integruojasi į CI/CD pipelineautomatizuojant kūrimo stebėjimą ir užtikrinant, kad kiekvienas kūrimas atitiktų pakartojamą, patikrinamą procesą. Pašalindama rankines klaidas ir sumažindama saugumo riziką, „Xygeni“ padeda komandoms be vargo atitikti SLSA sistemos 1 lygio reikalavimus. Tai reiškia, kad nuo pat pradžių jūsų kūrimo darbai yra apsaugoti ir suderinti su geriausia praktika.
2. Kilmės ir atsekamumo užtikrinimas – SLSA 2 lygis
Žinojimas, iš kur gaunami jūsų programinės įrangos komponentai, yra labai svarbus saugumui. SLSA platformos 2 lygyje „Xygeni“ automatiškai seka kiekvieno artefakto kilmę, sukurdama nekintamus įrašus, kurių negalima pakeisti. Su visišku jūsų programinės įrangos matomumu. pipeline, komandos gali atsekti kiekvieną komponentą iki jo šaltinio, todėl lengviau aptikti neleistinus pakeitimus ir užkirsti kelią tiekimo grandinės atakoms.
3. Saugumo kontrolės stiprinimas, SLSA 3 lygis
Augant saugumo grėsmėms, būtina stipresnė apsauga. SLSA sistemos 3 lygyje „Xygeni“ įdiegia pažangias saugumo kontrolės priemones, tokias kaip priklausomybių stebėjimas realiuoju laiku ir pasiekiamumo analizė. Užuot perkrovus komandas įspėjimais, „Xygeni“ filtruoja neišnaudojamus pažeidžiamumus, leisdama kūrėjams sutelkti dėmesį į realią riziką. Dėl integruotų priklausomybių patikrinimų trečiųjų šalių komponentai prieš naudojimą yra griežtai peržiūrimi saugumo požiūriu.
4. Maksimalaus saugumo pasiekimas naudojant hermetiškas konstrukcijas, SLSA 4 lygis
SLSA sistemos 4 lygmenyje programinės įrangos saugumas pasiekia aukščiausią lygį. standardHermetiški kompiliavimai, kurie neleidžia pasikliauti išorinėmis, nepatikrintomis priklausomybėmis, yra labai svarbūs siekiant užtikrinti, kad kiekvienas kompiliavimas būtų saugus ir apsaugotas nuo klastojimo. „Xygeni“ automatizuoja šį procesą, užtikrindama, kad kiekvienas artefaktas būtų generuojamas kontroliuojamoje, izoliuotoje aplinkoje. Tikrindama kiekvieną kompiliavimo etapą, registruodama pakeitimus ir užkirsdama kelią neleistinoms modifikacijoms, „Xygeni“ užtikrina visišką pasitikėjimą programinės įrangos vientisumu nesulėtindama kūrimo.
Su „Xygeni“ atitikties SLSA reikalavimams užtikrinimas yra paprastas, automatizuotas ir visiškai integruotas į jūsų CI/CD pipelines.
Kaip Xygeni Build Security Sustiprina SLSA atestacijas
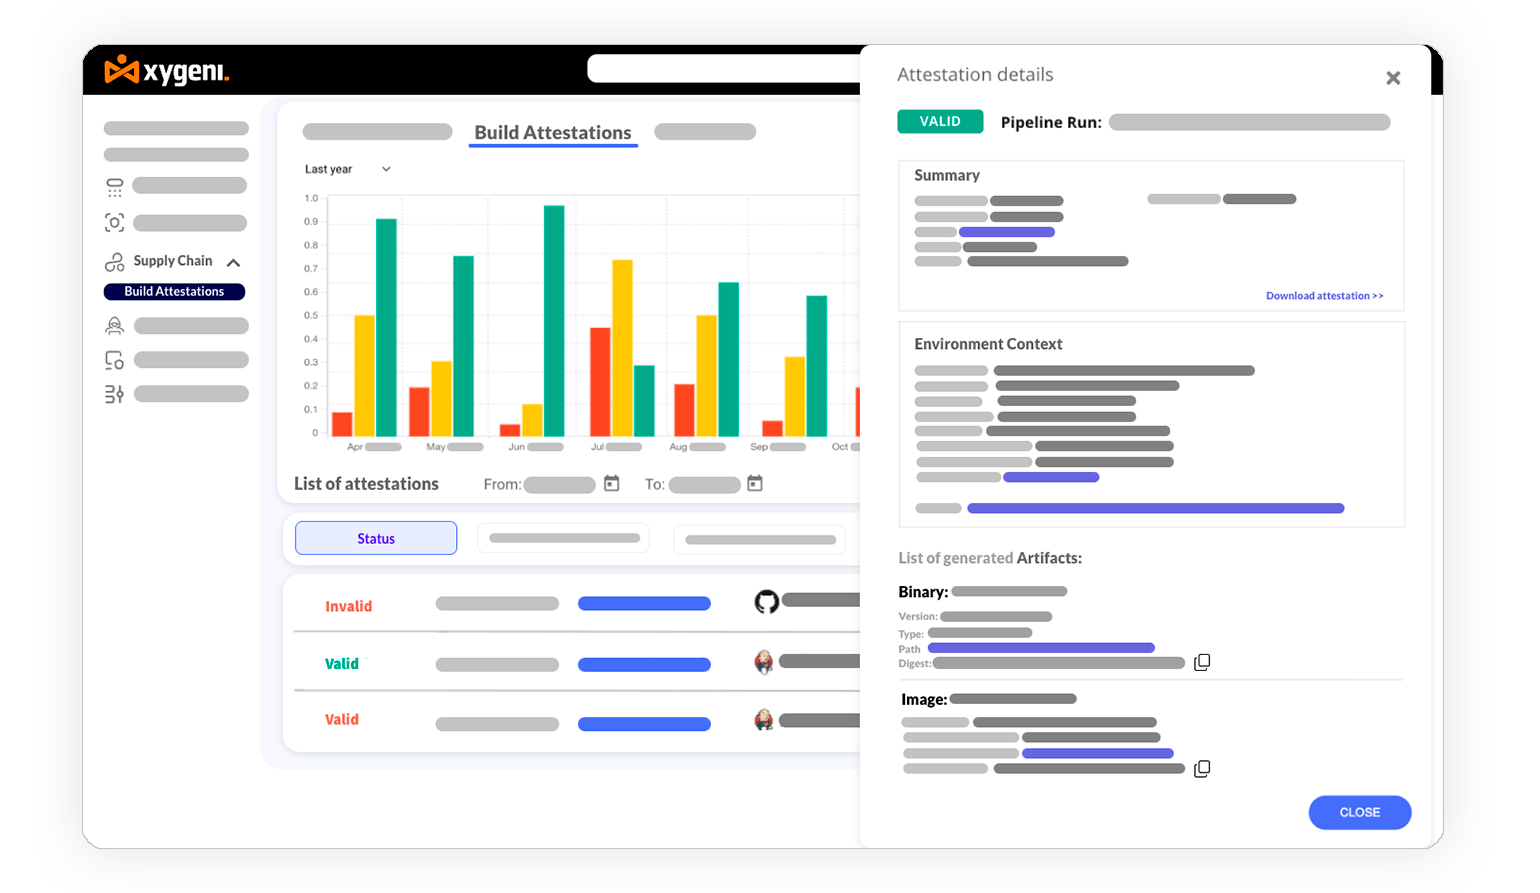
Norint pasiekti tiekimo grandinės lygius, susijusius su programinės įrangos artefaktų atitiktimi, reikia ne tik stebėti kompiliacijas, bet ir užtikrinti kilmę, tikrinti bei nuolat užtikrinti saugumą. Xygeni Build Security supaprastina šį procesą, automatizuotas atestacijos generavimas, patvirtinimą ir valdymą, todėl lengva užtikrinti programinės įrangos vientisumą neapkraunant kūrėjų papildomais darbais.
Automatinis atestatų generavimas
Pasitikėjimas programine įranga prasideda nuo tvirtų, patikrinamų atestatų. „Xygeni“ SALT (programinės įrangos atestavimo sluoksnis pasitikėjimui) automatiškai sukuria SLSA reikalavimus atitinkančius atestatus kiekvienam kūriniui, patvirtindamas jo vientisumą ir atsekdamas jo kilmę. Tai užtikrina, kad kiekvienas kūrimo proceso žingsnis būtų dokumentuotas, apsaugotas nuo klastojimo ir saugus.
Paprastas patikrinimas ir centralizuotas valdymas
Kelių atestacijų tvarkymas pipelinegali būti labai sunku. Su Ksigenikomandos gali lengvai patikrinti atestatus, užtikrindamos, kad kiekvienas programinės įrangos komponentas atitiktų saugumo politiką. „Xygeni“ platforma centralizuoja atestatų valdymą, suteikdama vieną vietą stebėti, audituoti ir užtikrinti atitiktį tiekimo grandinės lygiams programinės įrangos artefaktams ir... NIST SP 800-204D standards.
Besiūliai CI/CD Integracija greitam pritaikymui
Saugumas turėtų veikti kartu su kūrėjais, o ne prieš juos. „Xygeni SALT“ sklandžiai integruojasi į esamus CI/CD pipelines, siūlanti komandinės eilutės prieinamumą (CLI) ir automatizuotą saugumo užtikrinimą. Nesvarbu, ar jūsų komanda naudoja „GitHub“, „GitLab“, „Jenkins“ ar „Azure DevOps“, „Xygeni“ įgalina atestacijos patvirtinimą realiuoju laiku, užtikrindama, kad versijos būtų saugios ir visiškai patikrinamos kiekvienoje aplinkoje.
Atitiktis nuo galo iki galo be trikdžių
„Xygeni“ užtikrina paprastą SLSA atitiktį, užtikrindama, kad kiekvienas programinės įrangos artefaktas būtų pagrįstas kriptografiškai patikrinamais patvirtinimais. Su automatizuotu patikrinimu, visišku kilmės sekimu ir giliu duomenų rinkimu. CI/CD integracijos, komandos gali atitikti aukščiausius saugumo reikalavimus standards nesulėtinant vystymosi.
Su Xygeni Build Security, SLSA atestacijos atitikties užtikrinimas yra paprastas, automatizuotas ir visiškai integruotas į jūsų „DevSecOps“ darbo eigas.
Geriausia SLSA sistemos įgyvendinimo praktika
Norint integruoti programinės įrangos artefaktų tiekimo grandinės lygių sistemą į savo darbo eigas, reikia suderinti saugumą ir efektyvumą. Pradėdami nuo mažų dalykų, įtraukdami suinteresuotąsias šalis, pasitelkdami automatizavimą ir kartodami darbus pagal atsiliepimus, galite Apsaugokite savo programinės įrangos tiekimo grandinę išlaikant judrumą. Štai kaip „Xygeni“ palaiko kiekvieną žingsnį.
1. Atlikite preliminarų vertinimą
Įvertinkite dabartinius programinės įrangos kūrimo procesus ir nustatykite spragas, susijusias su SLSA sistemos reikalavimais. „Xygeni“ padeda nustatyti svarbiausius išteklius ir priklausomybes. Ji nustato pažeidžiamumus ir pabrėžia sritis, kurias reikia tobulinti, kad būtų įvykdyti SLSA reikalavimai. standards.
2. Anksti įtraukite suinteresuotąsias šalis
Užtikrinkite kūrimo, saugumo ir operacijų komandų pritarimą, parodydami SLSA integracijos privalumus, pvz., sumažintą tiekimo grandinės riziką. „Xygeni“ teikia aiškias ataskaitas, todėl suinteresuotosioms šalims lengva stebėti pažangą ir suprasti SLSA vertę.
3. Pradėkite mažinti ir palaipsniui didinkite
Išbandykite SLSA praktikas nedideliu mastu. Išplėskite projektus į didesnius, kai jūsų komanda įgaus daugiau patirties. „Xygeni“ įrankiai leidžia lengvai pradėti ir palaipsniui taikyti SLSA praktikas, pradedant nuo automatizuotų versijų kūrimo ir programinės įrangos kilmės stebėjimo.
4. Integruokite SLSA praktikas į esamus darbo srautus
Naudokite automatizavimą, kad integruotumėte SLSA praktikas į savo CI/CD pipelines, sumažinant rankinį darbą ir užtikrinant nuoseklumą. „Xygeni“ glaudžiai integruojasi su CI/CD pipelines, automatizuojant tokias saugumo užduotis kaip kompiliavimo stebėjimas, priklausomybių analizė ir kilmės generavimas.
5. Suteikite mokymus ir išteklius
Užtikrinkite, kad komandos visapusiškai suprastų SLSA reikalavimus, naudodamiesi mokymo programomis ir aiškia dokumentacija. „Xygeni“ siūlo pagalbą mokymų ir adaptacijos metu, teikdama patogias vartotojo sąsajas ir išsamias ataskaitas, kad būtų lengva prisitaikyti.
6. Reguliariai peržiūrėkite ir kartokite
Reguliariai peržiūrėkite SLSA praktikų efektyvumą ir koreguokite pagal atsiliepimus. Išsamios „Xygeni“ ataskaitos ir analizė leidžia jums reguliariai stebėti ir koreguoti savo saugumo strategijas.
7. Pasinaudokite SLSA bendruomenės ištekliais
Bendraukite su SLSA bendruomene, kad sužinotumėte geriausios praktikos pavyzdžius, ir pasidalykite savo patirtimi. „Xygeni“ palaiko atitiktį reikalavimams ir padeda jūsų organizacijai palaikyti ryšį su platesnio masto saugumo pastangomis.
8. Stebėkite ir užtikrinkite atitiktį reikalavimams
Įdiekite stebėjimo realiuoju laiku ir automatizuotus vykdymo mechanizmus, kad užtikrintumėte nuolatinį SLSA laikymąsi. „Xygeni“ nuolat stebi atitiktį ir siunčia automatinius įspėjimus apie bet kokius pažeidžiamumus, ypač trečiųjų šalių komponentuose. Saugumo užtikrinimas yra tiesiogiai integruotas į jūsų CI/CD pipeline.
Užtikrinkite savo ateitį su „Xygeni“ ir SLSA
Programinės įrangos tiekimo grandinės apsauga nebėra pasirinkimas, tai būtinybė. SLSA sistema suteikia jums aiškų programinės įrangos apsaugos planą – nuo pagrindinio saugumo iki pažangių apsaugos nuo klastojimo metodų. Ksigeni, galite supaprastinti atitiktį ir lengvai išplėsti savo saugumo priemones, užtikrindami, kad jūsų programinė įranga būtų saugi, stipri ir paruošta ateičiai.
Norite apsaugoti savo programinės įrangos tiekimo grandinę? Sužinokite, kaip „Xygeni“ gali padėti jums atitikti programinės įrangos artefaktų tiekimo grandinės lygius. standardir apsaugokite savo skaitmenines sistemas jau šiandien.

DUK: SLSA sistemos supratimas CI/CD Pipelines
Ar SLSA yra geriausias? Standard forumas CI/CD Pipelines?
SLSA (angl. Supply-chain Levels for Software Artifacts) yra viena iš išsamiausių ir plačiausiai naudojamų saugumo sistemų, skirtų... CI/CD pipelines. Tai suteikia struktūrizuotą, pakopinį požiūrį į programinės įrangos kūrimo saugumą, daugiausia dėmesio skiriant kūrimo vientisumui, kilmei ir apsaugai nuo klastojimo.
Nors SLSA nėra vienintelis standard, jis išsiskiria, nes:
- Apima visą programinės įrangos gyvavimo ciklą – nuo šaltinio kodo vientisumo iki diegimo.
- Apibrėžia aiškius saugumo lygius (1–4), todėl jį galima pritaikyti skirtingiems saugumo poreikiams.
- Veikia kartu su kitomis saugumo sistemomis, tokiomis kaip NIST SP 800-204D ir OWASP CI/CD Saugumo rizikos.
Organizacijoms, siekiančioms sustiprinti CI/CD saugumo požiūriu, SLSA yra puikus pasirinkimas. Tačiau, priklausomai nuo konkrečių atitikties poreikių, kai kurios komandos taip pat gali laikytis NIST, CISarba konkrečiai pramonei skirtas saugumo sistemas kartu su SLSA.
Kas valdo SLSA sistemą? CI/CD Pipelines?
SLSA reglamentuoja OpenSSF (Open Source Security Foundation), „Linux Foundation“ projektas, skirtas tobulinti software supply chain security. OpenSSF glaudžiai bendradarbiauja su „Google“, „GitHub“, „Microsoft“ ir kitais pramonės lyderiais, siekdama sukurti ir patobulinti SLSA sistemą.
SLSA darbo grupė nuolat atnaujina sistemą, kad būtų galima spręsti kylančias grėsmes, laikytis geriausios praktikos ir pagerinti saugumo diegimą. CI/CD pipelines. Visi, norintys prisidėti prie SLSA plėtros arba gauti naujausią informaciją, gali bendrauti OpenSSFbendruomenė ir darbo grupės.
